
tirreno v0.10.1
रियल-टाइम घटना ट्रैकिंग, खतरे का पता लगाने और जोखिम स्कोरिंग के लिए ओपन-सोर्स सुरक्षा ढांचा। नियम इंजन और ऑडिट ट्रेल्स के माध्यम से उपयोगकर्ता व्यवहार की निगरानी करता है, धोखाधड़ी, बॉट हमलों और खाता अधिग्रहण का पता लगाता है।
tirreno

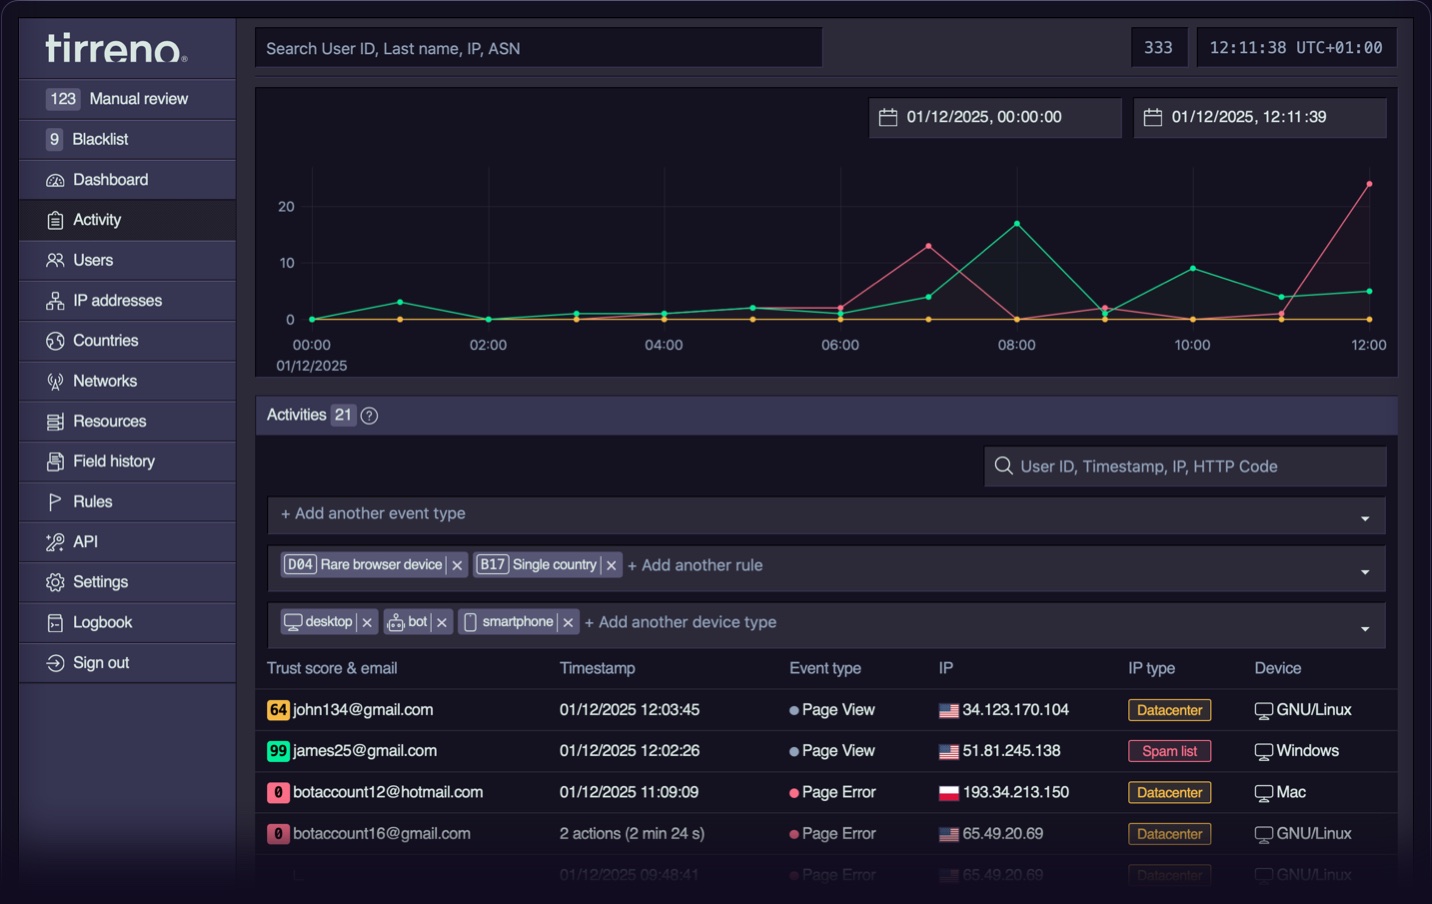
tirreno एक सुरक्षा फ्रेमवर्क है।
tirreno [tir.ˈrɛ.no] आपके उत्पाद को खतरों, धोखाधड़ी और दुरुपयोग से समझने, निगरानी करने और सुरक्षित रखने में मदद करता है। जहाँ क्लासिक साइबर सुरक्षा बुनियादी ढाँचे और नेटवर्क परिधि पर केंद्रित है, वहीं अधिकांश उल्लंघन समझौता किए गए खातों और एप्लिकेशन लॉजिक के दुरुपयोग के माध्यम से होते हैं जो फ़ायरवॉल, SIEM, WAF और अन्य सुरक्षा उपायों को बायपास कर देते हैं। tirreno खतरों का पता वहीं लगाता है जहाँ वे वास्तव में होते हैं: आपके उत्पाद के भीतर।
tirreno एक हस्त-लिखित, कम-निर्भरता वाला, "लो-टेक" PHP/PostgreSQL एप्लिकेशन है। पाँच मिनट की सीधी स्थापना के बाद, आप API कॉल के माध्यम से इवेंट इनजेस्ट कर सकते हैं और तुरंत डैशबोर्ड तक पहुँच सकते हैं।
मुख्य घटक
- SDKs और API SDK के साथ tirreno को किसी भी उत्पाद में एकीकृत करें। कुछ पंक्तियों के कोड में पूर्ण संदर्भ के साथ इवेंट भेजें।
- अंतर्निहित डैशबोर्ड एक ही इंटरफ़ेस से अपने उत्पाद की सुरक्षा और जोखिम इवेंट की निगरानी और समझ बनाएँ। मिनटों में उपयोग के लिए तैयार।
- एकल उपयोगकर्ता दृश्य किसी विशिष्ट इकाई के लिए व्यवहार पैटर्न, जोखिम स्कोर, जुड़ी पहचान और गतिविधि टाइमलाइन का विश्लेषण करें।
- नियम इंजन प्रीसेट नियमों के साथ स्वचालित रूप से जोखिम स्कोर की गणना करें या अपने उत्पाद के लिए अनुकूलित अपने स्वयं के नियम बनाएँ।
- समीक्षा कतार जोखिम भरे इवेंट वाली इकाइयों को स्वचालित रूप से निलंबित करें या थ्रेशोल्ड सेटिंग्स के माध्यम से मैन्युअल समीक्षा के लिए फ़्लैग करें।
- फ़ील्ड ऑडिट ट्रेल महत्वपूर्ण फ़ील्ड में संशोधनों को ट्रैक करें, जिसमें क्या बदला और कब, ऑडिट और अनुपालन को सुव्यवस्थित करने के लिए शामिल है।
प्रीसेट नियम
Account takeover Credential stuffing Content spam Account registration Fraud prevention Insider threat
Bot detection Dormant account Multi-accounting Promo abuse API protection High-risk regions
इनके लिए बनाया गया
- स्व-होस्टेड, आंतरिक और लिगेसी ऐप्स: ऑडिट ट्रेल के माध्यम से अपनी सुरक्षा बढ़ाने, उपयोगकर्ता खातों को टेकओवर से बचाने, साइबर खतरों का पता लगाने और आंतरिक खतरों की निगरानी के लिए सुरक्षा परत एम्बेड करें।
- SaaS और डिजिटल प्लेटफ़ॉर्म: क्रॉस-टेनेंट डेटा लीकेज, ऑनलाइन धोखाधड़ी, विशेषाधिकार वृद्धि, डेटा एक्सफ़िल्ट्रेशन और व्यावसायिक लॉजिक दुरुपयोग को रोकें।
- ई-कॉमर्स और ऑनलाइन मार्केटप्लेस: भुगतान धोखाधड़ी, खाता दुरुपयोग, फ़र्ज़ी समीक्षाएँ, प्रोमोशनल कोड शोषण, इन्वेंटरी हेरफेर का पता लगाएँ, और क्रेडेंशियल स्टफिंग तथा कार्डिंग हमलों से सुरक्षा करें।
- मिशन क्रिटिकल एप्लिकेशन: संवेदनशील एप्लिकेशन सुरक्षा, एयर-गैप्ड परिनियोजन में भी।
- औद्योगिक नियंत्रण प्रणालियाँ (ICS) और कमांड एंड कंट्रोल (C2): ऑपरेशनल टेक्नोलॉजी, कमांड सिस्टम और महत्वपूर्ण अवसंरचना प्लेटफ़ॉर्म को अनधिकृत पहुँच और दुर्भावनापूर्ण कमांड से सुरक्षित रखें।
- गैर-मानव पहचान (NHIs): सेवा खातों, API कुंजियों, बॉट व्यवहार की निगरानी करें, और समझौता किए गए मशीन पहचान का पता लगाएँ।
- API-फ़र्स्ट एप्लिकेशन: दुरुपयोग, रेट लिमिटिंग बायपास, स्क्रैपिंग और अनधिकृत पहुँच से सुरक्षा करें।
लाइव डेमो
play.tirreno.com पर लाइव डेमो देखें (admin/tirreno)।
आवश्यकताएँ
- PHP: संस्करण 8.0 से 8.3
- PostgreSQL: संस्करण 12 या उससे अधिक
- PHP एक्सटेंशन:
PDO_PGSQL,cURL - HTTP वेब सर्वर:
Apacheजिसमेंmod_rewriteऔरmod_headersसक्षम हों - ऑपरेटिंग सिस्टम: Unix-जैसा सिस्टम अनुशंसित है
- न्यूनतम हार्डवेयर आवश्यकताएँ:
- PostgreSQL: 512 MB RAM (4 GB अनुशंसित)
- एप्लिकेशन: 128 MB RAM (1 GB अनुशंसित)
- स्टोरेज: प्रति 1 मिलियन इवेंट लगभग 3 GB PostgreSQL स्टोरेज
Docker-आधारित स्थापना
tirreno को Docker कंटेनर के भीतर चलाने के लिए आप नीचे दिए गए कमांड का उपयोग कर सकते हैं:
curl -sL tirreno.com/t.yml | docker compose -f - up -d
Quickstart के चरण 4 के साथ जारी रखें।
Quickstart स्थापना
- tirreno का नवीनतम संस्करण (ZIP फ़ाइल) डाउनलोड करें।
- tirreno-master.zip फ़ाइल को उस स्थान पर निकालें जहाँ आप इसे अपने वेब सर्वर पर स्थापित करना चाहते हैं।
- स्थापना प्रक्रिया शुरू करने के लिए ब्राउज़र में
http://localhost:8585/install/index.phpपर जाएँ। - सफल स्थापना के बाद,
install/निर्देशिका और उसकी सामग्री हटा दें। - व्यवस्थापक खाता बनाने के लिए ब्राउज़र में
http://localhost:8585/signup/पर जाएँ। - क्रॉन जॉब सेटअप के लिए,
crontab -eकमांड के साथ या/var/spool/cron/your-web-serverफ़ाइल को संपादित करके निम्नलिखित शेड्यूल (हर 10 मिनट) अभिव्यक्ति डालें:
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron
Heroku का उपयोग करना (वैकल्पिक)
Heroku परिनियोजन शुरू करने के लिए यहाँ क्लिक करें।
Composer और Packagist के माध्यम से (वैकल्पिक)
tirreno Packagist पर प्रकाशित है और इसे Composer के साथ स्थापित किया जा सकता है:
composer create-project tirreno/tirreno
या किसी मौजूदा प्रोजेक्ट में शामिल किया जा सकता है:
composer require tirreno/tirreno
SDKs
API संदर्भ
tirreno('…')` tirreno का अंतर्निहित API है। यह आपके स्वयं के कोड को वही बिल्डिंग ब्लॉक्स देता है जो कंसोल उपयोग करता है: वर्तमान अनुरोध और पृष्ठ, इनजेस्ट किया गया डेटा, नियम इंजन, tirreno('queries') बिल्डर, लॉगिंग और उपयोगिताएँ। इसका उपयोग tirreno को अनुकूलित करने के लिए करें। नीचे दिए गए उदाहरण इस API के साथ बनाए गए कस्टम अनुभाग दिखाते हैं।
LLM बॉट्स
जोखिम उपयोगकर्ता
दस्तावेज़ीकरण
tirreno का उपयोग कैसे करें, इस विवरण के लिए उपयोगकर्ता गाइड देखें, अपने एकीकरण को अनुकूलित करने के लिए डेवलपर्स दस्तावेज़ीकरण, स्थापना, रखरखाव और अपडेट के लिए व्यवस्थापक दस्तावेज़ीकरण देखें।
परिचय
tirreno संप्रभु सुरक्षा, अनुपालन और धोखाधड़ी रोकथाम एप्लिकेशन बनाने के लिए एक ओपन-सोर्स फ्रेमवर्क है।
यह परियोजना 2021 में एक स्वामित्व प्रणाली के रूप में शुरू हुई और दिसंबर 2024 में ओपन-सोर्स (AGPL) की गई।
हम ascétique कोड और खुली तकनीकों के प्रति प्रेम के माध्यम से वास्तविक लोगों की चुनौतियों का समाधान करते हैं। tirreno VC-प्रेरित नहीं है। हमारी प्रेरणा संगठित साइबर अपराधियों द्वारा उत्पन्न दैनिक खतरों से आती है, जो हमें आधुनिक संगठनों में सुरक्षा के स्थान की पुनर्कल्पना करने के लिए प्रेरित करती है।
नाम tirreno क्यों?
टायरहेनियन लोग 800 ईसा पूर्व तक टस्कनी और पूर्वी स्विट्ज़रलैंड में रह सकते थे। "टायरहेनियन" शब्द अधिक सामान्यतः एट्रस्कन्स से जुड़ा हो गया, और उन्हीं से टायरहेनियन सागर को अपना नाम मिला, जो आज भी प्रयोग में है।