
CVE-2025-3052 — Updated!
CVE-2025-3052 पर शोध, एक Insyde फर्मवेयर भेद्यता जो सुरक्षा-महत्वपूर्ण पॉइंटर्स को संशोधित करने में सक्षम एक मनमाना राइट प्रिमिटिव को उजागर करती है।
🐞 CVE-2025-3052: IhisiParamBuffer मेमोरी करप्शन
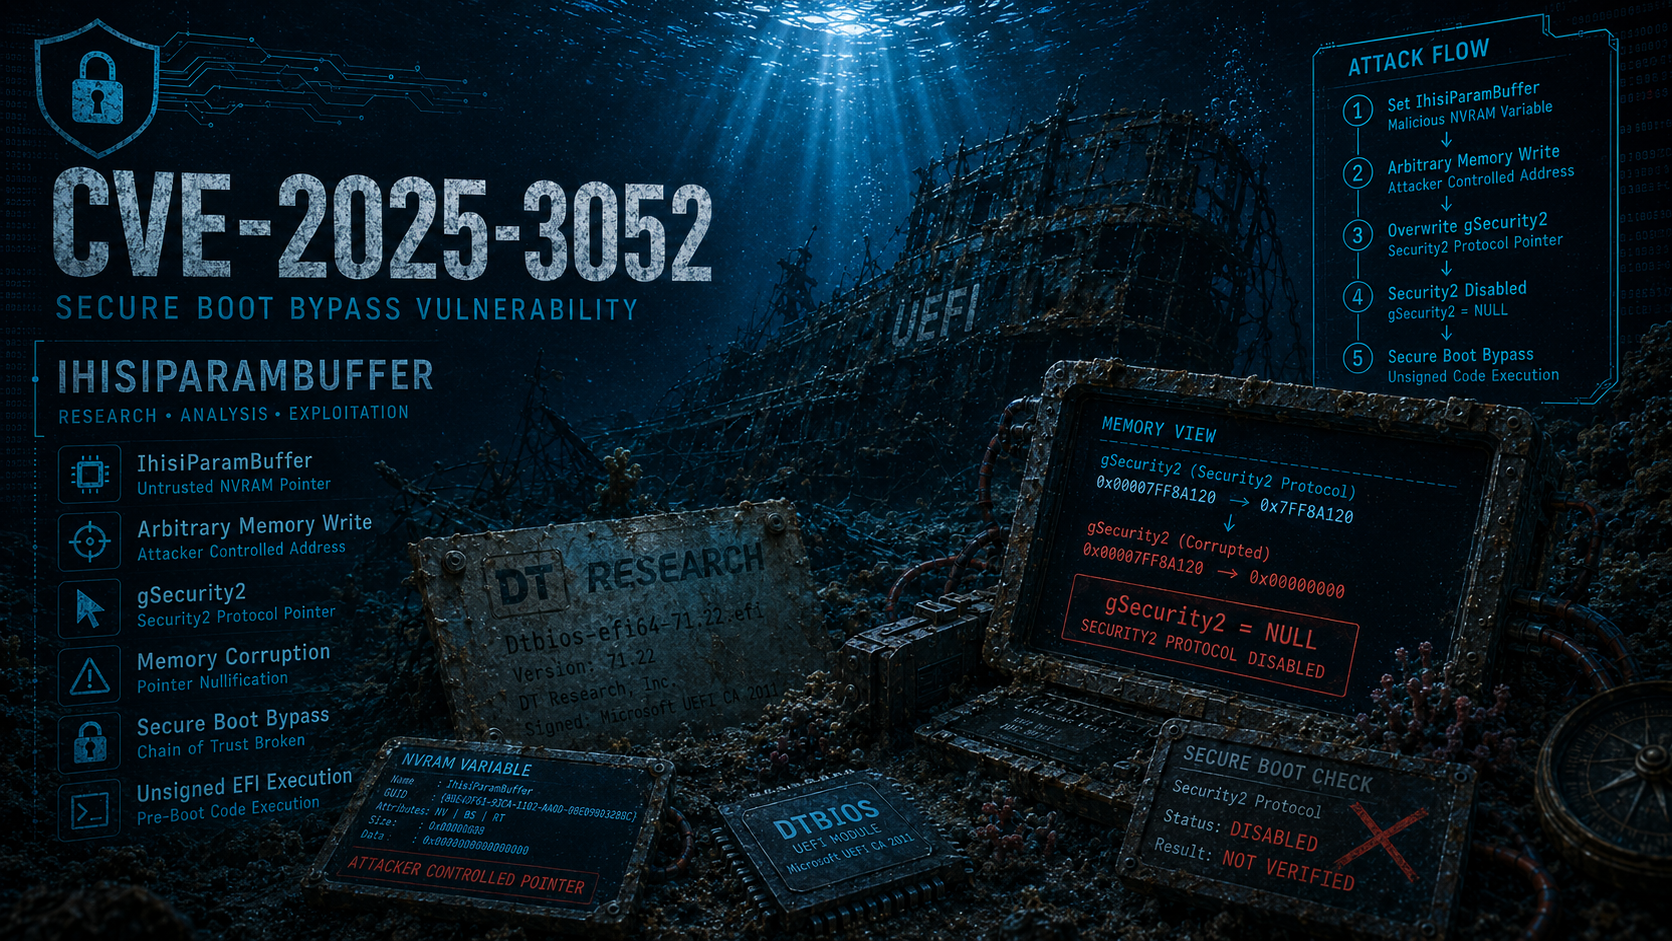
यह रिपॉज़िटरी CVE-2025-3052 से संबंधित शोध सामग्री को केंद्रीकृत करती है, जो Microsoft के तृतीय-पक्ष प्रमाणपत्र के साथ हस्ताक्षरित एक UEFI मॉड्यूल में मेमोरी करप्शन भेद्यता है, जो एक हमलावर को सुरक्षा-महत्वपूर्ण फर्मवेयर संरचनाओं को दूषित करने, Secure Boot प्रवर्तन को निष्क्रिय करने, और ऑपरेटिंग सिस्टम लोड होने से पहले मनमाना अहस्ताक्षरित कोड निष्पादित करने की अनुमति देती है। इसमें मूल कारण और शोषण तकनीक का तकनीकी विश्लेषण, वास्तविक दुनिया और शैक्षिक भेद्य बाइनरीज़, और सहायक दस्तावेज़ीकरण शामिल हैं, जिनका उद्देश्य शोधकर्ताओं को इस भेद्यता वर्ग को समझने, पुनरुत्पादित करने और प्रयोग करने में मदद करना है।
📑 विषय-सूची
- मूल खोज और आधिकारिक संदर्भ
- भेद्य बाइनरीज़ (वास्तविक दुनिया / शैक्षिक)
- भेद्यता अवलोकन (विश्लेषण, शोषण, PoC)
🧠 मूल खोज और आधिकारिक संदर्भ
CVE-2025-3052 की मूल रूप से खोज Binarly Research Team द्वारा की गई और जिम्मेदारीपूर्वक प्रकट की गई। आधिकारिक और सामुदायिक संदर्भ:
- Binarly Research Blog (10 जून, 2025)
- सामुदायिक संदर्भ संग्रह
🐜 भेद्य बाइनरीज़
इस रिपॉज़िटरी में दो भेद्य बाइनरीज़ शामिल हैं, जो विभिन्न शोध और सीखने के उद्देश्यों के साथ प्रदान की गई हैं।
🧨 वास्तविक दुनिया की भेद्य बाइनरी
यह बाइनरी उस भेद्यता का प्रतिनिधित्व करती है जैसी वह वास्तविक दुनिया में मौजूद थी।
- CVE-2025-3052 से प्रभावित मूल भेद्य UEFI एप्लिकेशन।
- वास्तविक दुनिया के विश्लेषण और रिवर्स इंजीनियरिंग के लिए अभिप्रेत।
- Microsoft के तृतीय-पक्ष UEFI प्रमाणपत्र के साथ हस्ताक्षरित।
- सार्वजनिक मैलवेयर रिपॉज़िटरीज़ से निकाली गई:
🎓 शैक्षिक भेद्य बाइनरी
- एक सरलीकृत शैक्षिक UEFI एप्लिकेशन का पूर्णतः संकलन-योग्य स्रोत कोड।
- वास्तविक दुनिया की बाइनरी के समान भेद्यता परिसर को पुनरुत्पादित करता है।
- शुरुआती लोगों की मदद के लिए डिज़ाइन किया गया:
- मूल बाइनरी का विश्लेषण करने की दिशा में धीरे-धीरे आगे बढ़ें।
- प्रारंभिक चरणों में भारी रिवर्स इंजीनियरिंग से बचें।
- भेद्यता की कार्यप्रणाली को समझें।
🧪 भेद्यता अवलोकन (विश्लेषण, शोषण, PoC)
CVE-2025-3052 एक Secure Boot बायपास भेद्यता है जो UEFI सिस्टम को प्रभावित करती है, जो एक हस्ताक्षरित UEFI एप्लिकेशन के अंदर NVRAM वेरिएबल से प्राप्त डेटा के असुरक्षित प्रबंधन के कारण होती है। यह भेद्यता एक हमलावर को बूट प्रक्रिया के दौरान सुरक्षा-महत्वपूर्ण फर्मवेयर संरचनाओं को दूषित करने, UEFI विश्वास की श्रृंखला को प्रभावी ढंग से तोड़ने, और ऑपरेटिंग सिस्टम लोड होने से पहले अहस्ताक्षरित कोड के निष्पादन को सक्षम करने की अनुमति देती है।
इस भेद्यता को विशेष रूप से प्रभावशाली बनाने वाली बात केवल बग की प्रकृति नहीं है, जो एक मेमोरी करप्शन प्रिमिटिव है, बल्कि वह संदर्भ है जिसमें यह मौजूद है: Microsoft के तृतीय-पक्ष UEFI प्रमाणपत्र के साथ हस्ताक्षरित एक UEFI मॉड्यूल, जो अधिकांश आधुनिक सिस्टम पर डिफ़ॉल्ट रूप से विश्वसनीय है। परिणामस्वरूप, शोषण प्लेटफ़ॉर्म के सबसे प्रारंभिक और सबसे विशेषाधिकार प्राप्त निष्पादन चरणों में से एक पर होता है, OS-स्तरीय सुरक्षा नियंत्रणों से पहले।
🔐 Secure Boot और Microsoft प्रमाणपत्र
Secure Boot UEFI की एक मुख्य सुरक्षा सुविधा है जिसे फर्मवेयर से ऑपरेटिंग सिस्टम तक प्लेटफ़ॉर्म की विश्वास श्रृंखला को लागू करने के लिए डिज़ाइन किया गया है। इसका प्राथमिक उद्देश्य अनधिकृत या दुर्भावनापूर्ण बूट घटकों, जैसे बूटकिट्स, को बूट प्रक्रिया के दौरान निष्पादित होने से रोकना है।
उच्च स्तर पर, Secure Boot UEFI निष्पादन योग्य फ़ाइलों को चलाने की अनुमति देने से पहले उन्हें क्रिप्टोग्राफ़िक रूप से सत्यापित करके काम करता है। यह सत्यापन दो फर्मवेयर-अनुरक्षित डेटाबेस का उपयोग करके किया जाता है:
- db: विश्वसनीय Authenticode हैश और विश्वसनीय रूट प्रमाणपत्र शामिल हैं।
- dbx: निरस्त या स्पष्ट रूप से अविश्वसनीय हैश और प्रमाणपत्र शामिल हैं।
एक UEFI एप्लिकेशन को निष्पादित करने की अनुमति तब दी जाती है जब या तो:
- इसका Authenticode हैश db में किसी प्रविष्टि से मेल खाता है, या
- इसकी प्रमाणपत्र श्रृंखला db में मौजूद विश्वसनीय रूट प्रमाणपत्र तक सत्यापित होती है, और dbx में मौजूद नहीं है।
डिफ़ॉल्ट रूप से, अधिकांश सिस्टम db में निम्नलिखित प्रमाणपत्रों के साथ विश्वसनीयता के साथ आते हैं:
- Microsoft Corporation UEFI CA 2011 - तृतीय-पक्ष UEFI घटकों, जिनमें Linux shim शामिल है, पर हस्ताक्षर करने के लिए उपयोग किया जाता है।
- Microsoft Windows Production PCA 2011 - Windows बूटलोडर पर हस्ताक्षर करने के लिए उपयोग किया जाता है।
- एक या अधिक OEM-स्वामित्व वाले प्रमाणपत्र।
CVE-2025-3052 से जुड़े भेद्य मॉड्यूल Microsoft Corporation UEFI CA 2011 प्रमाणपत्र का उपयोग करके हस्ताक्षरित किए गए थे। चूंकि यह प्रमाणपत्र विक्रेताओं और प्लेटफ़ॉर्मों में व्यापक रूप से विश्वसनीय है, इसलिए इसका उपयोग करने वाला कोई भी हस्ताक्षरित एप्लिकेशन उपयोगकर्ता इंटरैक्शन के बिना अधिकांश UEFI सिस्टम पर निष्पादित हो सकता है। यह व्यापक विश्वास ऐसे मॉड्यूल के भीतर भेद्यता के प्रभाव को काफी बढ़ा देता है, क्योंकि यह Secure Boot की इच्छित सुरक्षा गारंटी को प्रभावी ढंग से बायपास कर देता है।
🔎 मॉड्यूल खोज और टोही
भेद्य UEFI मॉड्यूल की मूल रूप से सार्वजनिक मैलवेयर रिपॉज़िटरीज़, विशेष रूप से VirusTotal पर अपलोड किए गए UEFI बाइनरीज़ के बड़े पैमाने पर विश्लेषण के दौरान खोज की गई थी। जबकि मॉड्यूल की पहली सार्वजनिक सबमिशन नवंबर 2024 में हुई थी, इसके Authenticode हस्ताक्षर के निरीक्षण से पता चला कि इस पर अक्टूबर 2022 में ही हस्ताक्षर किए गए थे, जो दर्शाता है कि बाइनरी पता लगाए जाने से पहले काफी समय तक प्रचलन में रही हो सकती है।
विश्लेषण के दौरान देखा गया मूल फ़ाइल नाम Dtbios-efi64-71.22.efi था। एम्बेडेड स्ट्रिंग्स, प्रमाणपत्र मेटाडेटा, और फ़ाइल व्यवहार की जांच से दृढ़ता से पता चला कि मॉड्यूल DT Research, Inc द्वारा विकसित किया गया था, जो रग्ड मोबाइल कंप्यूटिंग उपकरणों में विशेषज्ञता रखने वाला विक्रेता है।
आगे की रिवर्स इंजीनियरिंग से पता चला कि मॉड्यूल एक BIOS फ्लैशिंग उपयोगिता है, जिसे डिस्क से फर्मवेयर इमेज पढ़ने और इसे सिस्टम के ROM में लिखने के लिए डिज़ाइन किया गया है। हालांकि मूल रूप से DT Research हार्डवेयर के लिए अभिप्रेत, मॉड्यूल किसी विशिष्ट प्लेटफ़ॉर्म तक सीमित नहीं है और किसी भी सिस्टम पर निष्पादित हो सकता है जो Microsoft तृतीय-पक्ष UEFI प्रमाणपत्र पर विश्वास करता है।
टोही के दौरान एक महत्वपूर्ण सुराग IhisiParamBuffer NVRAM वेरिएबल की उपस्थिति थी। यह वेरिएबल Insyde-आधारित फर्मवेयर कार्यान्वयनों से निकटता से जुड़ा हुआ है और पहले Binarly द्वारा प्रकट की गई अन्य भेद्यताओं में शामिल रहा है (जैसे, BRLY-2022-023 और BRLY-2023-005)। इसकी उपस्थिति ने तुरंत NVRAM-संबंधित समस्याओं के एक संभावित वर्ग का संकेत दिया।