
ssh-mitm v6.0.0
SSH-MITM - ssh ऑडिट सरल बनाए गए
SSH-MITM - ssh ऑडिट को आसान बनाया गया
अधिकृत सुरक्षा ऑडिट के लिए एक इंटरैक्टिव SSH इंटरसेप्शन टूल।
सत्रों को इंटरसेप्ट करें, लाइव ट्रैफ़िक की निगरानी करें, कमांड इंजेक्ट करें, और फ़ाइल ट्रांसफ़र में हेरफेर करें — सभी रीयल टाइम में।





कानूनी नोटिस: SSH-MITM केवल अधिकृत सुरक्षा ऑडिट, पेनेट्रेशन टेस्टिंग और शोध के लिए है। इसे उन सिस्टमों के खिलाफ उपयोग न करें जिनके मालिक आप नहीं हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट लिखित अनुमति नहीं है। SSH ट्रैफ़िक का अनधिकृत इंटरसेप्शन आपके क्षेत्राधिकार में अवैध हो सकता है।
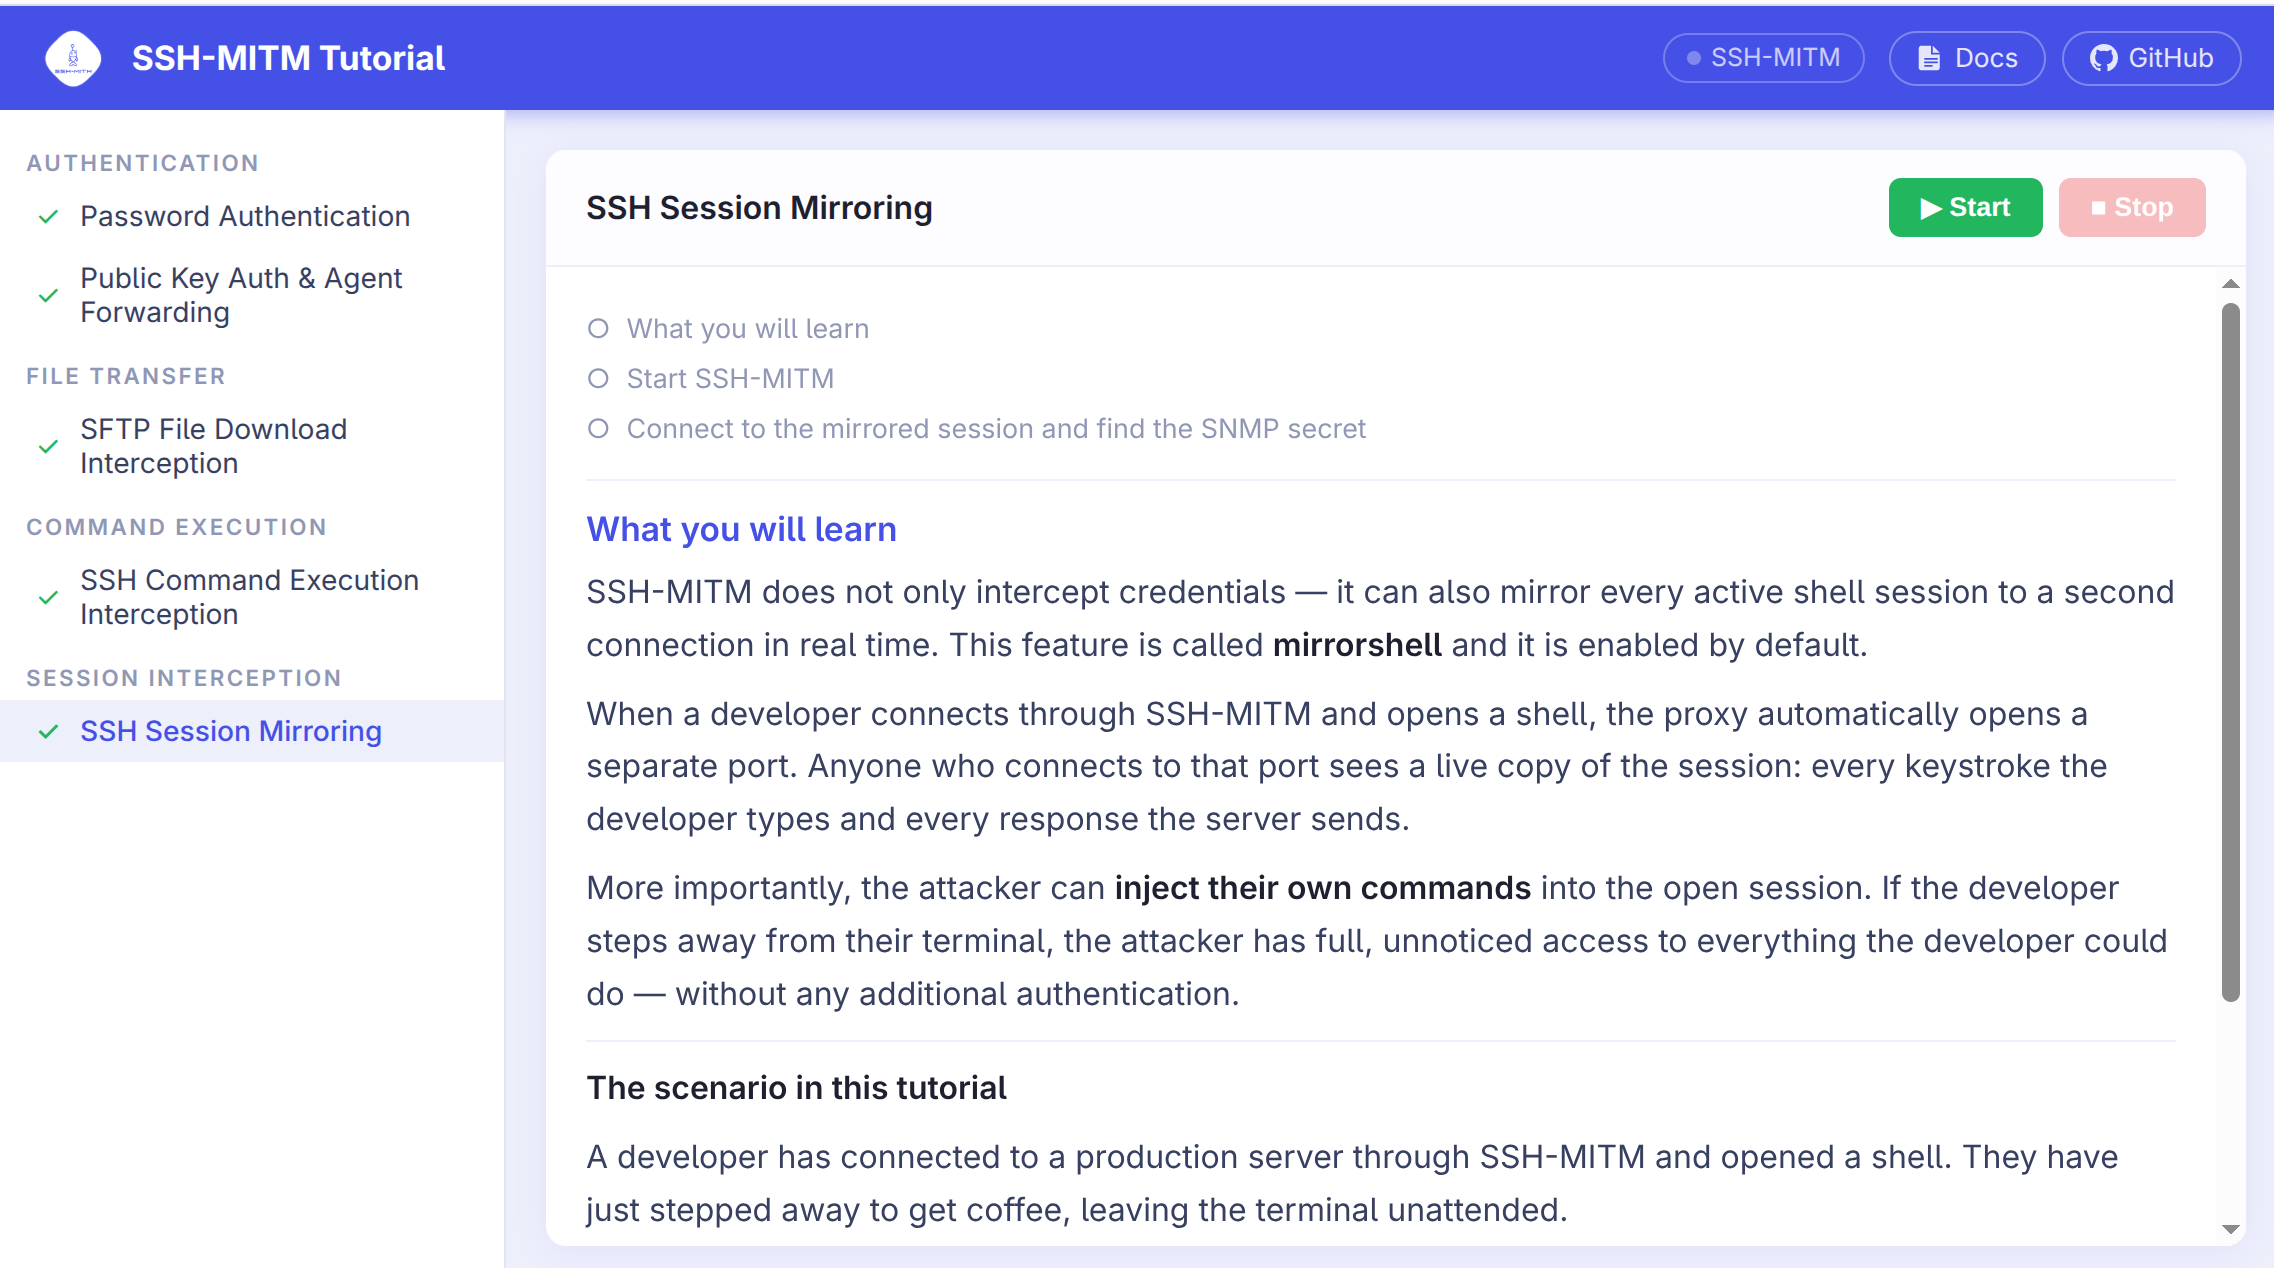
🎓 SSH-MITM में नए हैं? इंटरैक्टिव ट्यूटोरियल से शुरू करें
ssh-mitm tutorial
ब्राउज़र-आधारित, चरण-दर-चरण गाइड खोलता है — किसी लक्ष्य सर्वर की आवश्यकता नहीं है। पाँच अध्याय Logfile Inc. के अधिकृत मूल्यांकन का अनुसरण करते हैं, जिसमें पासवर्ड इंटरसेप्शन, पब्लिक-की प्रमाणीकरण, SFTP ट्रांसफ़र, कमांड निष्पादन, और लाइव सत्र मिररिंग शामिल है।
त्वरित आरंभ
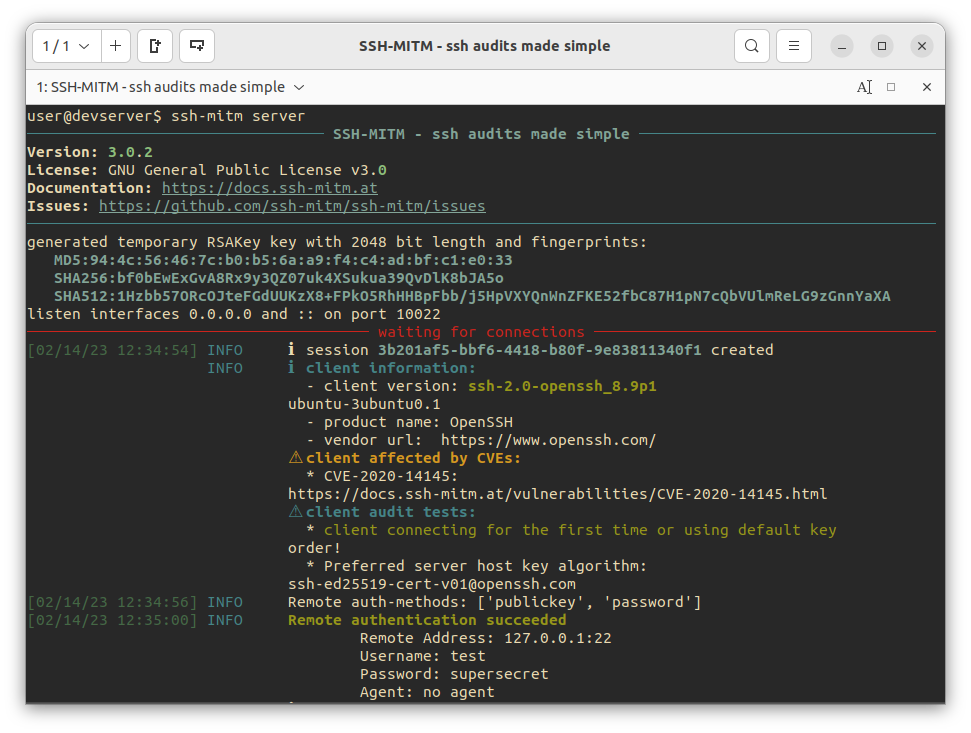
क्लाइंट और उसके SSH सर्वर के बीच रखा गया, SSH-MITM कनेक्शन को इंटरसेप्ट करता है — दोनों पक्षों को स्वतंत्र रूप से समाप्त करता है और सभी ट्रैफ़िक को आगे भेजता है, जबकि ऑडिटर को पूर्ण दृश्यता और नियंत्रण देता है:

1. इंस्टॉल करें
SSH-MITM को किसी इंस्टॉलेशन की आवश्यकता नहीं है। AppImage डाउनलोड करें और आप शुरू करने के लिए तैयार हैं:
wget https://github.com/ssh-mitm/ssh-mitm/releases/latest/download/ssh-mitm-x86_64.AppImage
chmod +x ssh-mitm-x86_64.AppImage
अन्य इंस्टॉलेशन विकल्पों (pip, Flatpak, Snap) के लिए इंस्टॉलेशन गाइड देखें।
⚡ नवीनतम संस्करण प्राप्त करें
PyPI रिलीज़ पीछे रह सकती है। इंटरैक्टिव ट्यूटोरियल और सभी हालिया सुधार पाने के लिए सीधे GitHub से इंस्टॉल करें:
pip install git+https://github.com/ssh-mitm/ssh-mitm.git
2. SSH-MITM शुरू करें
SSH-MITM को अपने लक्ष्य होस्ट पर इंगित करें — ऐसी प्रणाली का उपयोग करें जिसे आप परीक्षण करने के लिए अधिकृत हैं:
./ssh-mitm-x86_64.AppImage server --remote-host <target-host>
3. क्लाइंट कनेक्शन रूट करें
SSH क्लाइंट को पोर्ट 10022 पर SSH-MITM के माध्यम से कनेक्ट करें:
ssh -p 10022 user@mitm-host
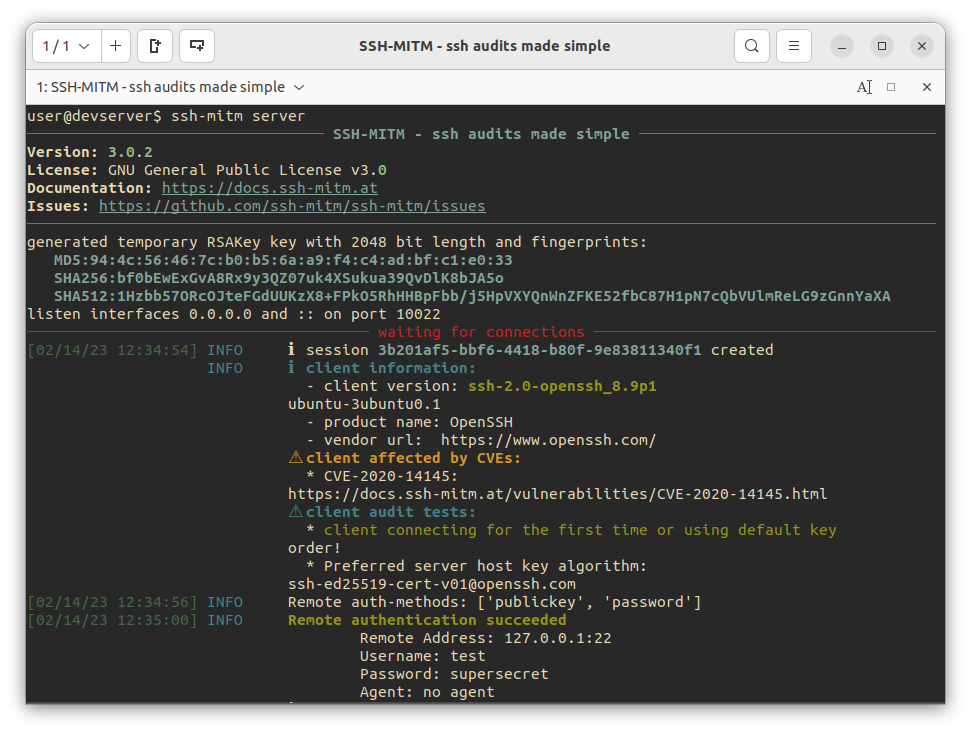
SSH-MITM सत्र को इंटरसेप्ट करता है और क्रेडेंशियल्स को तुरंत लॉग करता है:
INFO     Remote authentication succeeded
    Remote Address: <target-host>:22
    Username: alice
    Password: secret
    Agent: no agent
4. लाइव सत्र से जुड़ें
प्रत्येक इंटरसेप्ट किए गए कनेक्शन के लिए, SSH-MITM एक स्थानीय पोर्ट पर एक मिरर शेल खोलता है:
INFO ℹ created mirrorshell on port 34463. connect with: ssh -p 34463 127.0.0.1
एक अलग टर्मिनल से इससे कनेक्ट करें:
ssh -p 34463 127.0.0.1
मिरर शेल सत्र को रीयल टाइम में प्रतिबिंबित करता है। ऑडिटर उपयोगकर्ता की गतिविधि का निरीक्षण कर सकता है और मूल कनेक्शन को प्रभावित किए बिना, स्वतंत्र रूप से कमांड इंजेक्ट कर सकता है।
SSH-MITM क्या कर सकता है
| सुविधा | विवरण |
|---|---|
| इंटरैक्टिव सत्र निगरानी | मिरर शेल के माध्यम से किसी भी इंटरसेप्ट किए गए सत्र से जुड़ें — रीयल टाइम में कमांड का निरीक्षण और इंजेक्ट करें |
| फ़ाइल ट्रांसफ़र हेरफेर | SCP/SFTP ट्रांसफ़र इंटरसेप्ट करें, प्रतियां संग्रहीत करें, या फ़ाइलों को तुरंत बदलें |
| पोर्ट फ़ॉरवर्डिंग इंटरसेप्शन | TCP टनल और डायनामिक SOCKS 4/5 फ़ॉरवर्डिंग इंटरसेप्ट करें |
| FIDO2 टोकन फ़िशिंग | ट्रिवियल ऑथ अटैक के माध्यम से हार्डवेयर टोकन प्रमाणीकरण इंटरसेप्ट करें (OpenSSH जानकारी) |
| प्रमाणीकरण इंटरसेप्शन | पासवर्ड कैप्चर करें; लक्ष्य सर्वर के समान पब्लिक की स्वीकार करें और स्वचालित रूप से पासवर्ड प्रमाणीकरण पर वापस जाएं |
| MOSH सत्र निगरानी | MOSH (मोबाइल शेल) UDP सत्रों को इंटरसेप्ट और डिक्रिप्ट करें; अंतर्निहित VT100/ANSI एमुलेटर के माध्यम से लाइव टर्मिनल देखें |
| PowerShell रिमोटिंग (PSRP) | SSH पर PowerShell रिमोटिंग सत्रों को इंटरसेप्ट करें; कमांड, आउटपुट, त्रुटियां और स्थिति परिवर्तन लॉग करें; प्रति-सत्र ट्रांसक्रिप्ट लिखें |
| क्लाइंट ऑडिटिंग | केवल कुंजी-वार्ता व्यवहार से कनेक्ट होने वाले SSH क्लाइंट्स में ज्ञात कमजोरियों की पहचान करें |
| प्लगइन समर्थन | प्लगइन्स के साथ सभी इंटरसेप्शन व्यवहार को विस्तारित और अनुकूलित करें |