

burp-ai-agent v0.9.1
Burp Suite एक्सटेंशन जो अंतर्निहित MCP टूलिंग, AI-सहायित विश्लेषण, गोपनीयता नियंत्रण, निष्क्रिय और सक्रिय स्कैनिंग और अधिक जोड़ता है
Custom AI Agent
Burp Suite और आधुनिक AI के बीच का सेतु।
नाम के बारे में एक टिप्पणी: यह एक्सटेंशन Custom AI Agent के नाम से प्रकाशित है (पूर्व में Burp AI Agent)। इसे PortSwigger के BApp Store नामकरण आवश्यकताओं का पालन करने और Burp Suite के अंतर्निहित Burp AI प्रदाता के साथ भ्रम से बचने के लिए पुनः नामित किया गया था। GitHub रिपॉज़िटरी (
github.com/six2dez/burp-ai-agent), दस्तावेज़ीकरण साइट (burp-ai-agent.six2dez.com), और कॉन्फ़िगरेशन निर्देशिका (~/.burp-ai-agent/) निरंतरता के लिएburp-ai-agentपहचानकर्ता बनाए रखते हैं।
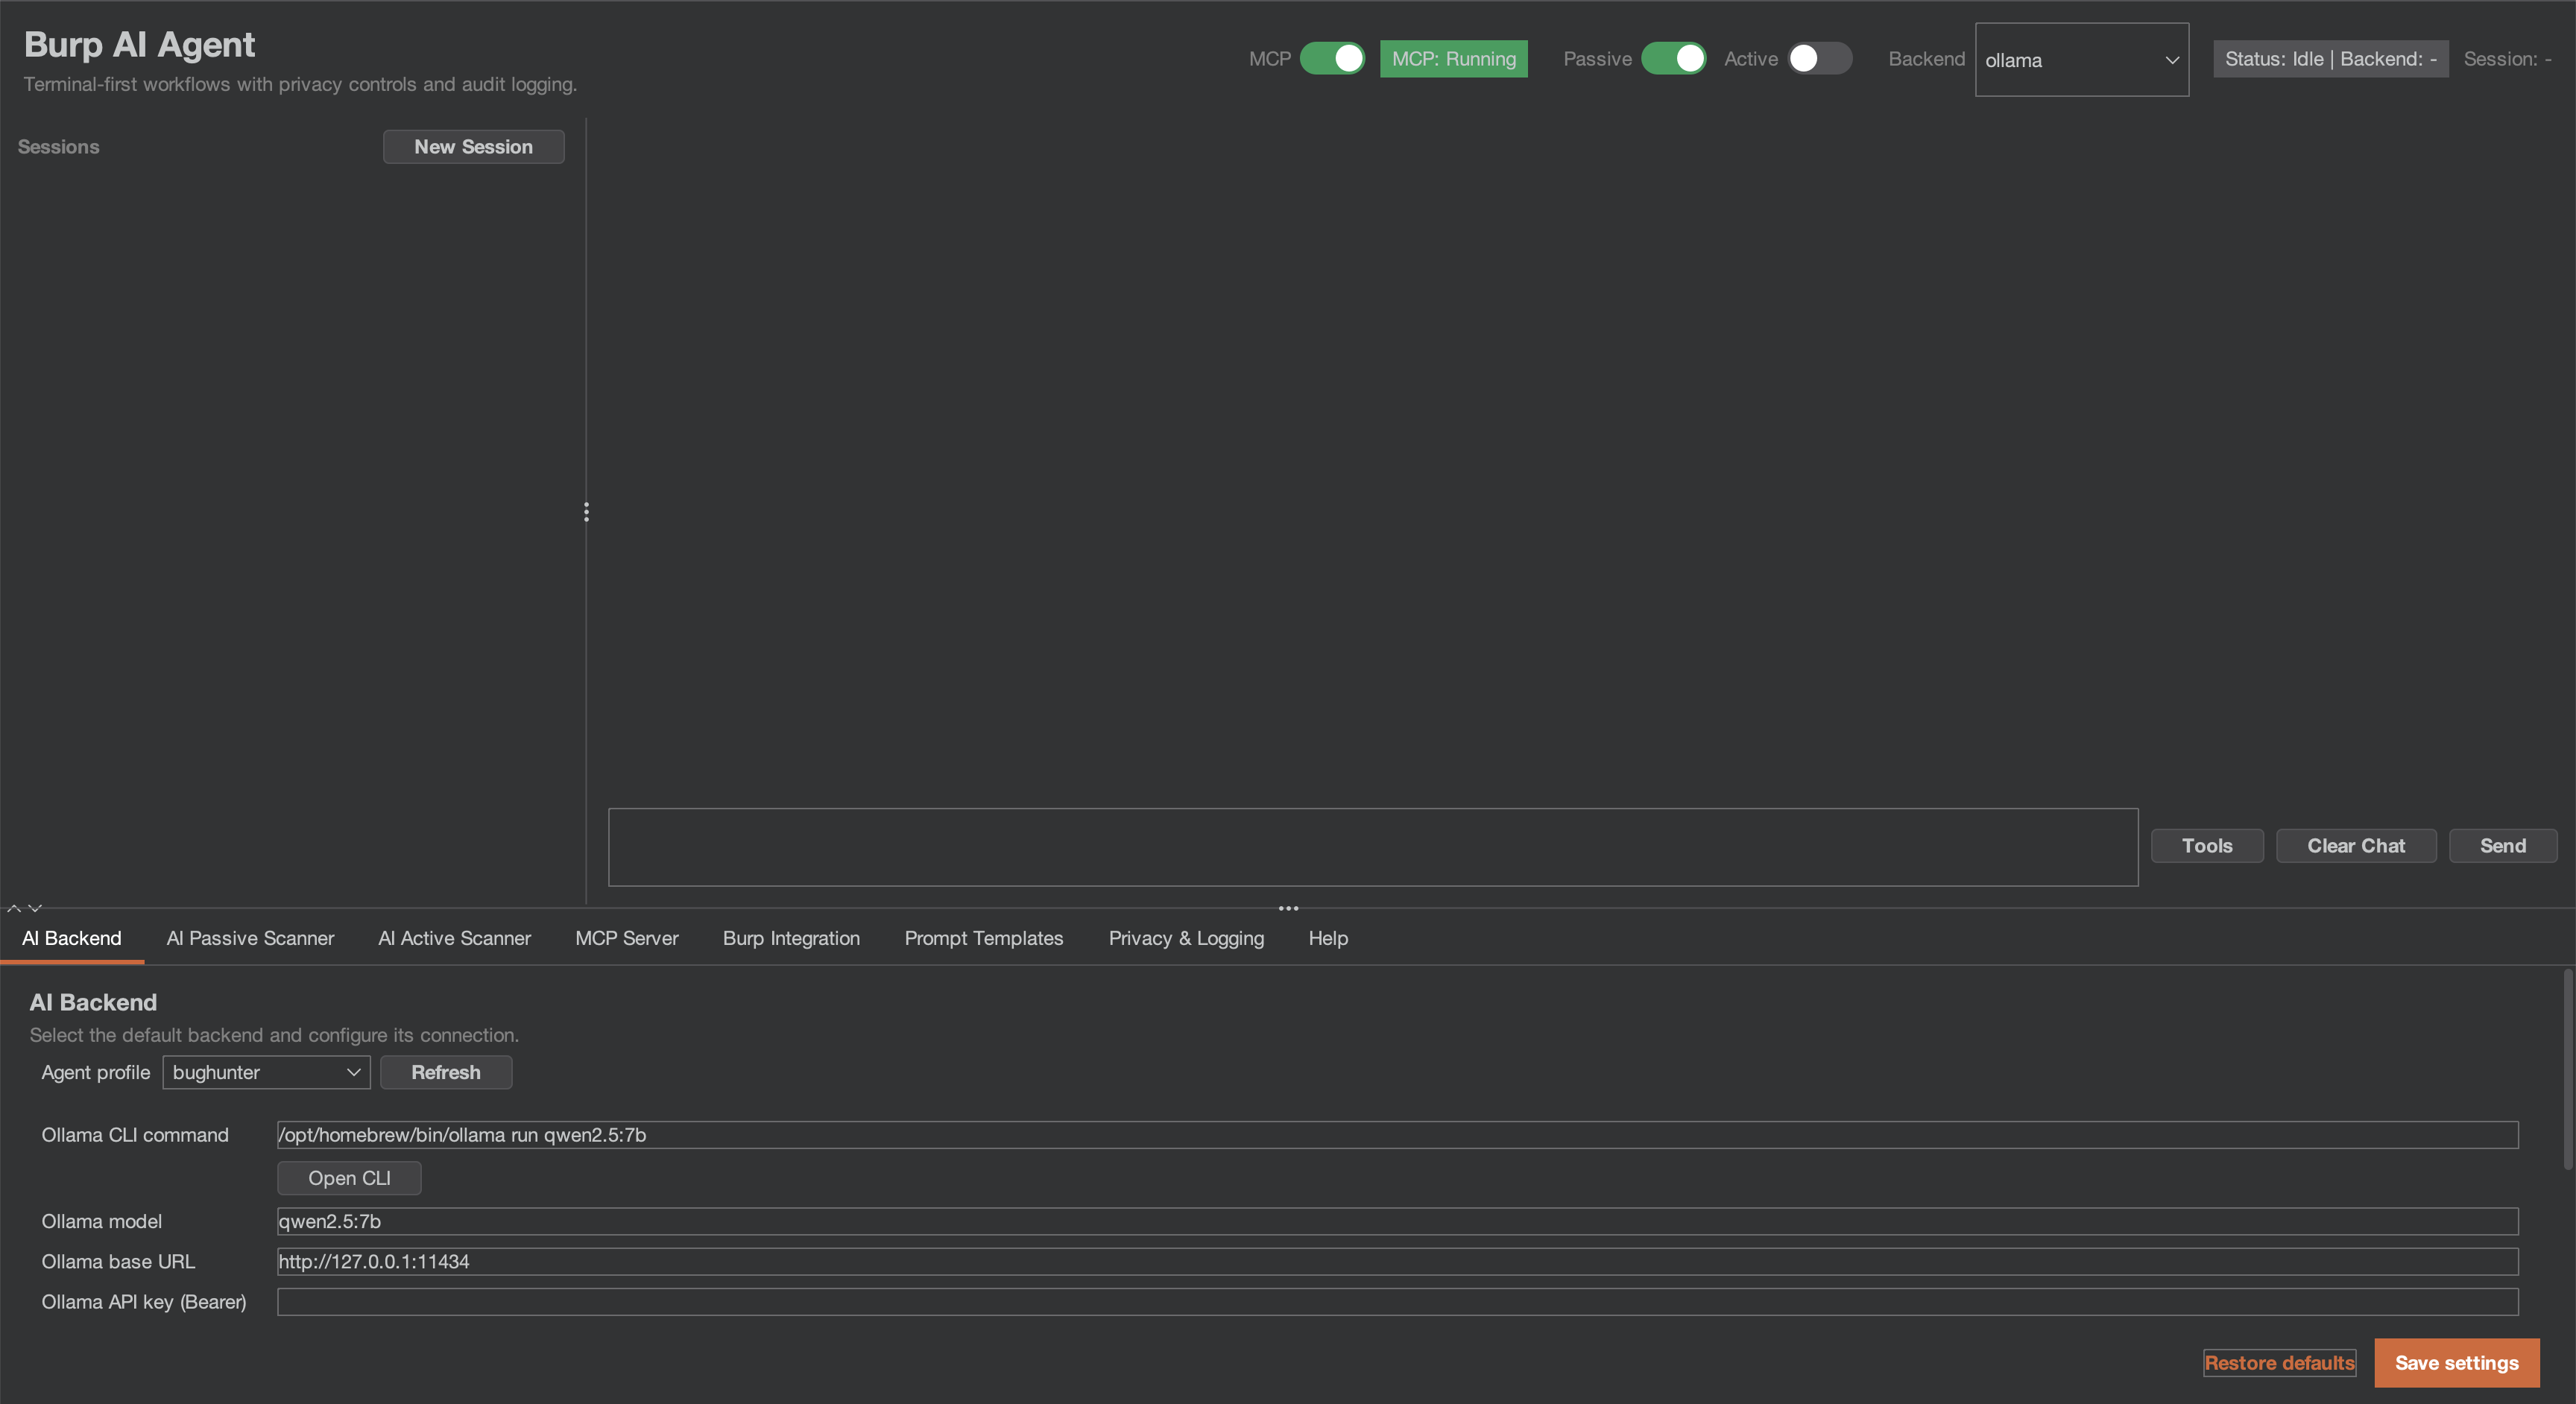
Custom AI Agent, Burp Suite के लिए एक एक्सटेंशन है जो AI को आपके सुरक्षा वर्कफ़्लो में एकीकृत करता है। स्थानीय मॉडल या क्लाउड प्रदाताओं का उपयोग करें, MCP के माध्यम से बाहरी AI एजेंट्स को कनेक्ट करें, और निष्क्रिय/सक्रिय स्कैनरों को कमज़ोरियाँ खोजने दें जबकि आप मैन्युअल परीक्षण पर ध्यान केंद्रित करें।
[!IMPORTANT] यदि आप 1.0.0 या उससे पहले का संस्करण चला रहे हैं, तो सुरक्षा सलाह पढ़ें और नवीनतम रिलीज़, 1.1.0 पर अपग्रेड करें। Audit logging चालू होने पर लिखी गई ऑडिट फ़ाइलों में MCP टोकन और पूर्ण प्रॉम्प्ट हो सकते हैं, और राइट-क्लिक "send to AI" संदर्भ प्राइवेसी मोड को बायपास कर सकता था; दोनों सलाहों में बताया गया है कि कौन-से क्रेडेंशियल रोटेट करने हैं। इनमें से किसी के लिए भी कोई CVE या GHSA पहचानकर्ता जारी नहीं किया गया है।
v1.1.0 में नया क्या है
एक ही रिपॉज़िटरी से दो बिल्ड, BApp Store पुनःसबमिशन के लिए बनाए गए। पूरा विवरण CHANGELOG.md में।
- दो बिल्ड। BApp Store बिल्ड (
./gradlew bappJar) में 8 एक्सटेंशन-नेटिव MCP टूल्स, Burp AI और छह HTTP बैकएंड हैं। GitHub पूर्ण बिल्ड (./gradlew fullJar) में सभी 59 MCP टूल्स, पाँच CLI बैकएंड, बाहरी MCP क्लाइंट और ऑप्ट-इन ऑटो-क्यू हैं। दोनों Releases पर हैं, प्रत्येक के साथ एक.sha256। एक समय में केवल एक ही लोड करें; Which Build? उनकी तुलना करता है। - BApp Store बिल्ड का AI गेट। BApp Store बिल्ड Burp Community और Burp Professional पर चलता है; यह AI अनुरोध केवल तब भेजता है जब एक्सटेंशन के लिए Burp की "Use AI" सेटिंग सक्षम हो, और इसके बंद होने पर यह लोड होता है और हर AI अनुरोध को अस्वीकार करता है।
- निष्क्रिय स्कैन लक्ष्य को कुछ नहीं भेजते। AI Active Scanner जिन निष्क्रिय निष्कर्षों का परीक्षण कर सकता है, वे दोनों बिल्ड में उसके क्यू डायलॉग में सुझाए गए लक्ष्यों के रूप में सूचीबद्ध होते हैं, और आप उन्हें मैन्युअल रूप से क्यू करते हैं: आपके पुष्टि करने से पहले लक्ष्य को कुछ नहीं भेजा जाता।
- स्वच्छ अनलोड। अनलोड करने पर एक्सटेंशन का कोई थ्रेड, टाइमर या MCP लिसनर चलता नहीं रहता और AI प्रदाता को कोई नया अनुरोध शुरू नहीं होता।
- इश्यू विवरण HTML-एन्कोडेड हैं। पेलोड, लक्ष्य से लिए गए मान और AI टेक्स्ट Burp के इश्यू व्यू और रिपोर्ट में शाब्दिक टेक्स्ट के रूप में दिखते हैं।
- AI स्कैनर हर लोड पर OFF से शुरू होते हैं, दोनों बिल्ड में; किसी एक को चालू करना तब तक बना रहता है जब तक Burp एक्सटेंशन को अनलोड न करे।
v1.0.1 में नया क्या है
1.0.0 के लिए एक शुद्धता और प्राइवेसी हॉटफ़िक्स। पूरा विवरण CHANGELOG.md और SECURITY.md में।
- हर HTTP बैकएंड पर गैर-ASCII प्रॉम्प्ट काम करते हैं (#84, #85, #86, #88)। अनुरोध बॉडी UTF-8 बाइट्स के रूप में भेजी जाती हैं; पहले, गैर-ASCII अक्षर दूषित हो जाते थे और लक्ष्य टेक्स्ट अनुरोध की JSON संरचना को बदल सकता था।
- प्राइवेसी: राइट-क्लिक संदर्भ, स्कैनर सेटिंग्स, ऑडिट लॉगिंग और चैट लिंक अब प्राइवेसी मोड और hashes-only ऑडिट डिफ़ॉल्ट का पालन करते हैं; चैट लिंक केवल पुष्टि के बाद खुलते हैं।
- स्कैनर सुरक्षा: स्टेट-बदलने वाले अनुरोध केवल DANGEROUS पर ही रीप्ले किए जाते हैं; Burp Scanner AI जाँचें स्कैन के रिसोर्स पूल और AI निष्क्रिय स्विच का सम्मान करती हैं।
- विश्वसनीयता: NVIDIA NIM और Perplexity फिर से काम करते हैं, फ़ॉलो-अप चैट संदेश अपना संदर्भ बनाए रखते हैं, और धीमी या व्यस्त मशीनों पर रिडैक्शन अब सामग्री नहीं छोड़ता।
- बंडल की गई लाइब्रेरी: Netty 4.1.138, Jackson 2.22.3।
v1.0.0 में नया क्या है
पहला स्थिर रिलीज़, और एक सुरक्षा-शुद्धता मील का पत्थर। 2026-08-05 को 0.9.2 की एक बाहरी समीक्षा ने शिप किए गए कोड को चलाकर दो शोषणीय दोषों की पुष्टि की; यह रिलीज़ दोनों को ठीक करती है और साथ ही उसी समीक्षा में सामने आए व्यापक वर्ग के मुद्दों को भी। पूरा विवरण CHANGELOG.md में।
ठीक किया गया, और प्रकट किया गया:
- SEC-04 (गंभीर) — हल किए गए रूट्स पर MCP एक्सेस-नियंत्रण जाँचें नहीं चलती थीं। बाहरी एक्सेस सक्षम होने पर लिसनर अप्रमाणित टूल कॉल स्वीकार करता था; लोकल मोड में मेल खाते रूट्स पर Origin/Host/User-Agent जाँचें और सुरक्षा प्रतिक्रिया हेडर निष्क्रिय थे। अब निर्णय रूटिंग से पहले चलता है। → अपना MCP टोकन रोटेट करें
- PRIV-05 (उच्च) — सत्र कुकीज़ STRICT और BALANCED में बिना रिडैक्ट किए AI बैकएंड तक पहुँच रही थीं। पैसिव स्कैनर कुकीज़ को नंगे
name=valueके रूप में उत्सर्जित करता था, जिससे वह प्रीफ़िक्स रिडैक्शन गिर जाता था जिस पर यह आधारित था, और केवल शाब्दिक रूप सेsessionनाम की कुकी ही पकड़ी जाती थी। → प्रभावित कुकीज़ रोटेट करें
सुदृढ़ किया गया:
- मॉडल द्वारा उत्सर्जित टूल कॉल्स को अब आपकी स्वीकृति चाहिए (SEC-06) — मॉडल आउटपुट से पार्स किया गया टूल कॉल तब तक Burp तक नहीं पहुँचता जब तक आप निर्णय नहीं लेते। टियर फेल-क्लोज़्ड हैं: अपरिचित टूल नाम हर बार पुष्टि माँगता है, कभी चुपचाप नहीं चलता। देखें गोपनीयता और सुरक्षा नोट्स।
- पोर्ट टेकओवर के दौरान MCP टोकन अब प्रकट नहीं होता (SEC-07) — MCP पोर्ट पर कब्ज़ा करने वाला और पहचान हेडर को प्रतिध्वनित करने वाला एक लोकल प्रोसेस पहले पूर्ण MCP टूल एक्सेस देने वाला टोकन प्राप्त कर सकता था। अब टेकओवर क्लाइंट इसके बजाय स्वामित्व का HMAC प्रमाण प्रस्तुत करता है, और TLS के अंतर्गत यह सर्वर प्रमाणपत्र को अपने ही कीस्टोर से पिन करता है।
SsrfGuardवैकल्पिक IP नोटेशनों को वर्गीकृत करता है (SEC-07) —http://2852039166/(169.254.169.254का दशमलव रूप) अब केवल नोटेशन के आधार पर निजी/लिंक-लोकल चेतावनी को दरकिनार नहीं करता, और वर्गीकरण अब कोई नाम विश्लेषण नहीं करता।- शेल आर्ग्युमेंट्स को allowlist द्वारा उद्धृत किया जाता है (QUAL-06) — बिना व्हाइटस्पेस के मेटाकैरेक्टर वाले मानों (
foo;id,$(cmd)) के लिए सेटिंग्स-इम्पोर्ट-से-कमांड-एग्ज़िक्यूशन पथ को बंद करना। - EDT सीमन और शेड्यूलर मज़बूती — टूल निष्पादन, बैकएंड HTTP और MCP
stop()को Swing इवेंट डिस्पैच थ्रेड से हटा दिया गया; आवर्ती कार्यों को अपवाद-से-मृत्यु से सुरक्षित रखा गया।
सत्यापित: टेस्ट सूट 660 से बढ़कर 158 क्लासों में 1131 टेस्ट हो गया, प्रोजेक्ट लाइन कवरेज 34% → 58%, और detekt बेसलाइन बढ़ने के बजाय 1096 → 1040 तक घट गई।