
 six2dez/burp-ai-agent
Burp Suite एक्सटेंशन जो अंतर्निहित MCP टूलिंग, AI-सहायित विश्लेषण, गोपनीयता नियंत्रण, निष्क्रिय और सक्रिय स्कैनिंग और अधिक जोड़ता है

# Custom AI Agent
**Burp Suite और आधुनिक AI के बीच का सेतु।**
> **नाम के बारे में एक टिप्पणी:** यह एक्सटेंशन **Custom AI Agent** के नाम से प्रकाशित है (पूर्व में *Burp AI Agent*)। इसे PortSwigger के BApp Store नामकरण आवश्यकताओं का पालन करने और Burp Suite के अंतर्निहित **Burp AI** प्रदाता के साथ भ्रम से बचने के लिए पुनः नामित किया गया था। GitHub रिपॉज़िटरी (`github.com/six2dez/burp-ai-agent`), दस्तावेज़ीकरण साइट (`burp-ai-agent.six2dez.com`), और कॉन्फ़िगरेशन निर्देशिका (`~/.burp-ai-agent/`) निरंतरता के लिए `burp-ai-agent` पहचानकर्ता बनाए रखते हैं।
<!-- screenshot: main extension tab with chat and settings visible -->
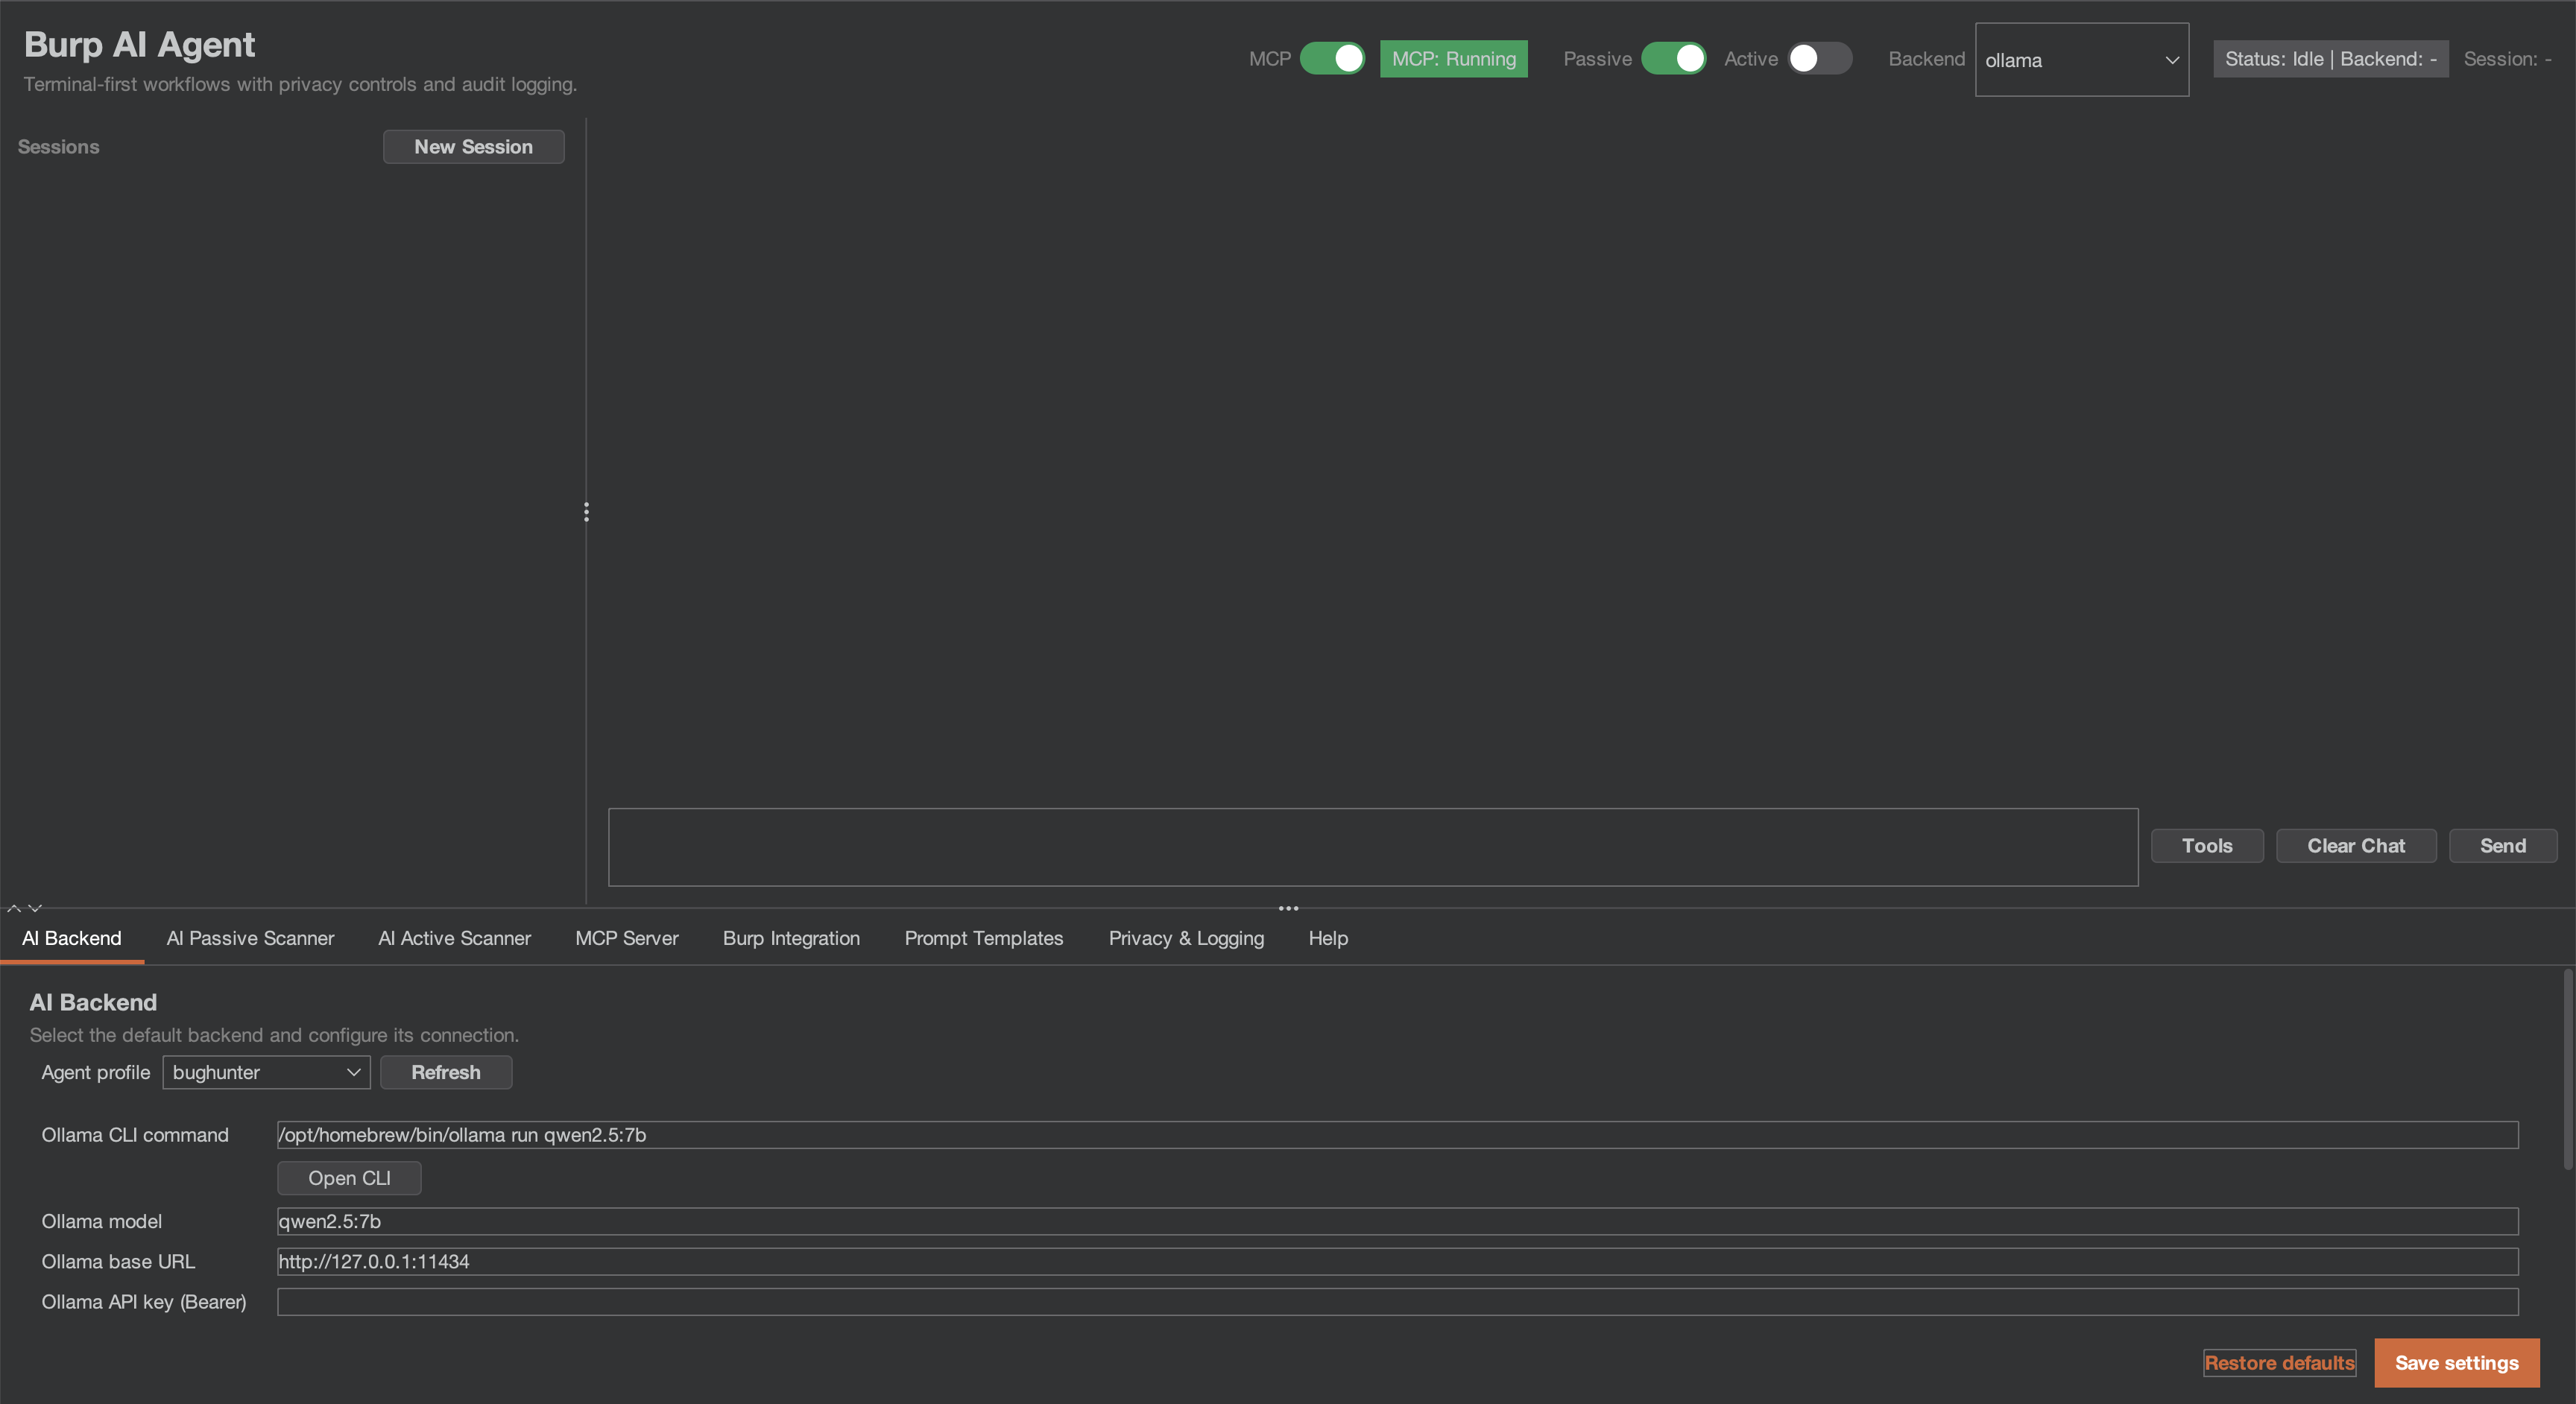
Custom AI Agent, Burp Suite के लिए एक एक्सटेंशन है जो AI को आपके सुरक्षा वर्कफ़्लो में एकीकृत करता है। स्थानीय मॉडल या क्लाउड प्रदाताओं का उपयोग करें, MCP के माध्यम से बाहरी AI एजेंट्स को कनेक्ट करें, और निष्क्रिय/सक्रिय स्कैनरों को कमज़ोरियाँ खोजने दें जबकि आप मैन्युअल परीक्षण पर ध्यान केंद्रित करें।
> [!IMPORTANT]
> **यदि आप 1.0.0 या उससे पहले का संस्करण चला रहे हैं, तो [सुरक्षा सलाह](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories) पढ़ें और नवीनतम रिलीज़, 1.1.0 पर अपग्रेड करें।**
> Audit logging चालू होने पर लिखी गई ऑडिट फ़ाइलों में MCP टोकन और पूर्ण प्रॉम्प्ट हो सकते हैं, और राइट-क्लिक
> "send to AI" संदर्भ प्राइवेसी मोड को बायपास कर सकता था; दोनों सलाहों में बताया गया है कि कौन-से क्रेडेंशियल रोटेट करने हैं।
> इनमें से किसी के लिए भी कोई CVE या GHSA पहचानकर्ता जारी नहीं किया गया है।
## v1.1.0 में नया क्या है
एक ही रिपॉज़िटरी से दो बिल्ड, BApp Store पुनःसबमिशन के लिए बनाए गए। पूरा विवरण
[CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md) में।
- **दो बिल्ड।** BApp Store बिल्ड (`./gradlew bappJar`) में 8 एक्सटेंशन-नेटिव MCP टूल्स,
Burp AI और छह HTTP बैकएंड हैं। GitHub पूर्ण बिल्ड (`./gradlew fullJar`) में सभी 59 MCP
टूल्स, पाँच CLI बैकएंड, बाहरी MCP क्लाइंट और ऑप्ट-इन ऑटो-क्यू हैं। दोनों
[Releases](https://github.com/six2dez/burp-ai-agent/releases) पर हैं, प्रत्येक के साथ एक `.sha256`। एक समय में केवल
एक ही लोड करें; [Which Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build)
उनकी तुलना करता है।
- **BApp Store बिल्ड का AI गेट।** BApp Store बिल्ड Burp Community और Burp Professional पर चलता है; यह AI अनुरोध केवल तब भेजता है जब एक्सटेंशन के लिए Burp की "Use AI" सेटिंग सक्षम हो, और इसके बंद होने पर यह लोड होता है और हर AI अनुरोध को अस्वीकार करता है।
- **निष्क्रिय स्कैन लक्ष्य को कुछ नहीं भेजते।** AI Active Scanner जिन निष्क्रिय निष्कर्षों का परीक्षण कर सकता है, वे
दोनों बिल्ड में उसके क्यू डायलॉग में सुझाए गए लक्ष्यों के रूप में सूचीबद्ध होते हैं, और आप उन्हें मैन्युअल रूप से क्यू करते हैं:
आपके पुष्टि करने से पहले लक्ष्य को कुछ नहीं भेजा जाता।
- **स्वच्छ अनलोड।** अनलोड करने पर एक्सटेंशन का कोई थ्रेड, टाइमर या MCP लिसनर चलता नहीं रहता और
AI प्रदाता को कोई नया अनुरोध शुरू नहीं होता।
- **इश्यू विवरण HTML-एन्कोडेड हैं।** पेलोड, लक्ष्य से लिए गए मान और AI टेक्स्ट Burp के इश्यू व्यू और रिपोर्ट में
शाब्दिक टेक्स्ट के रूप में दिखते हैं।
- **AI स्कैनर हर लोड पर OFF से शुरू होते हैं**, दोनों बिल्ड में; किसी एक को चालू करना तब तक बना रहता है जब तक Burp
एक्सटेंशन को अनलोड न करे।
## v1.0.1 में नया क्या है
1.0.0 के लिए एक शुद्धता और प्राइवेसी हॉटफ़िक्स। पूरा विवरण [CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md) और
[SECURITY.md](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#fixed-in-101) में।
- **हर HTTP बैकएंड पर गैर-ASCII प्रॉम्प्ट काम करते हैं** (#84, #85, #86, #88)। अनुरोध बॉडी
UTF-8 बाइट्स के रूप में भेजी जाती हैं; पहले, गैर-ASCII अक्षर दूषित हो जाते थे और लक्ष्य टेक्स्ट अनुरोध की JSON
संरचना को बदल सकता था।
- **प्राइवेसी:** राइट-क्लिक संदर्भ, स्कैनर सेटिंग्स, ऑडिट लॉगिंग और चैट लिंक अब प्राइवेसी मोड और
hashes-only ऑडिट डिफ़ॉल्ट का पालन करते हैं; चैट लिंक केवल पुष्टि के बाद खुलते हैं।
- **स्कैनर सुरक्षा:** स्टेट-बदलने वाले अनुरोध केवल DANGEROUS पर ही रीप्ले किए जाते हैं; Burp Scanner AI
जाँचें स्कैन के रिसोर्स पूल और AI निष्क्रिय स्विच का सम्मान करती हैं।
- **विश्वसनीयता:** NVIDIA NIM और Perplexity फिर से काम करते हैं, फ़ॉलो-अप चैट संदेश अपना संदर्भ बनाए रखते हैं,
और धीमी या व्यस्त मशीनों पर रिडैक्शन अब सामग्री नहीं छोड़ता।
- **बंडल की गई लाइब्रेरी:** Netty 4.1.138, Jackson 2.22.3।
## v1.0.0 में नया क्या है
पहला स्थिर रिलीज़, और एक सुरक्षा-शुद्धता मील का पत्थर। 2026-08-05 को `0.9.2` की एक बाहरी समीक्षा ने शिप किए गए कोड को **चलाकर** दो शोषणीय दोषों की पुष्टि की; यह रिलीज़ दोनों को ठीक करती है और साथ ही उसी समीक्षा में सामने आए व्यापक वर्ग के मुद्दों को भी। पूरा विवरण [CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md) में।
**ठीक किया गया, और प्रकट किया गया:**
- **SEC-04 (गंभीर)** — हल किए गए रूट्स पर MCP एक्सेस-नियंत्रण जाँचें नहीं चलती थीं। बाहरी एक्सेस सक्षम होने पर लिसनर **अप्रमाणित** टूल कॉल स्वीकार करता था; लोकल मोड में मेल खाते रूट्स पर Origin/Host/User-Agent जाँचें और सुरक्षा प्रतिक्रिया हेडर निष्क्रिय थे। अब निर्णय रूटिंग से पहले चलता है। → [अपना MCP टोकन रोटेट करें](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories)
- **PRIV-05 (उच्च)** — सत्र कुकीज़ **STRICT और BALANCED में बिना रिडैक्ट किए** AI बैकएंड तक पहुँच रही थीं। पैसिव स्कैनर कुकीज़ को नंगे `name=value` के रूप में उत्सर्जित करता था, जिससे वह प्रीफ़िक्स रिडैक्शन गिर जाता था जिस पर यह आधारित था, और केवल शाब्दिक रूप से `session` नाम की कुकी ही पकड़ी जाती थी। → [प्रभावित कुकीज़ रोटेट करें](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories)
**सुदृढ़ किया गया:**
- **मॉडल द्वारा उत्सर्जित टूल कॉल्स को अब आपकी स्वीकृति चाहिए** (SEC-06) — *मॉडल आउटपुट* से पार्स किया गया टूल कॉल तब तक Burp तक नहीं पहुँचता जब तक आप निर्णय नहीं लेते। टियर फेल-क्लोज़्ड हैं: अपरिचित टूल नाम हर बार पुष्टि माँगता है, कभी चुपचाप नहीं चलता। देखें [गोपनीयता और सुरक्षा नोट्स](#privacy-and-security-notes)।
- **पोर्ट टेकओवर के दौरान MCP टोकन अब प्रकट नहीं होता** (SEC-07) — MCP पोर्ट पर कब्ज़ा करने वाला और पहचान हेडर को प्रतिध्वनित करने वाला एक लोकल प्रोसेस पहले पूर्ण MCP टूल एक्सेस देने वाला टोकन प्राप्त कर सकता था। अब टेकओवर क्लाइंट इसके बजाय स्वामित्व का HMAC प्रमाण प्रस्तुत करता है, और TLS के अंतर्गत यह सर्वर प्रमाणपत्र को अपने ही कीस्टोर से पिन करता है।
- **`SsrfGuard` वैकल्पिक IP नोटेशनों को वर्गीकृत करता है** (SEC-07) — `http://2852039166/` (`169.254.169.254` का दशमलव रूप) अब केवल नोटेशन के आधार पर निजी/लिंक-लोकल चेतावनी को दरकिनार नहीं करता, और वर्गीकरण अब कोई नाम विश्लेषण नहीं करता।
- **शेल आर्ग्युमेंट्स को allowlist द्वारा उद्धृत किया जाता है** (QUAL-06) — बिना व्हाइटस्पेस के मेटाकैरेक्टर वाले मानों (`foo;id`, `$(cmd)`) के लिए सेटिंग्स-इम्पोर्ट-से-कमांड-एग्ज़िक्यूशन पथ को बंद करना।
- **EDT सीमन और शेड्यूलर मज़बूती** — टूल निष्पादन, बैकएंड HTTP और MCP `stop()` को Swing इवेंट डिस्पैच थ्रेड से हटा दिया गया; आवर्ती कार्यों को अपवाद-से-मृत्यु से सुरक्षित रखा गया।
**सत्यापित:** टेस्ट सूट 660 से बढ़कर **158 क्लासों में 1131 टेस्ट** हो गया, प्रोजेक्ट लाइन कवरेज 34% → **58%**, और detekt बेसलाइन बढ़ने के बजाय 1096 → 1040 तक घट गई।
## मुख्य बातें
- **12 AI बैकएंड** — Burp AI (अंतर्निहित), Anthropic, Ollama, LM Studio, NVIDIA NIM, Perplexity, Generic OpenAI-compatible, Gemini CLI, Claude CLI, Codex CLI, OpenCode CLI, Copilot CLI। BApp Store बिल्ड में 7 हैं (Burp AI और छह HTTP बैकएंड); पाँच CLI बैकएंड केवल फ़ुल बिल्ड में हैं।
- **59 MCP टूल्स** — Claude Desktop (या कोई भी MCP क्लाइंट) को Burp को स्वायत्त रूप से संचालित करने दें (स्टोर बिल्ड में 8 एक्सटेंशन-नेटिव AI टूल्स, फ़ुल बिल्ड में सभी 59)।
- **स्कोप्ड MCP एक्सेस** — वैकल्पिक रूप से प्रत्येक MCP टूल को आपके इन-स्कोप होस्ट्स तक सीमित करें, ताकि बाहरी AI क्लाइंट Burp के माध्यम से आउट-ऑफ़-स्कोप लक्ष्यों तक न पहुँच सकें।
- **62 भेद्यता वर्ग** — इंजेक्शन, प्रमाणीकरण, क्रिप्टो और अन्य में फैले पैसिव और एक्टिव AI स्कैनर। पैसिव स्कैनर Burp `PassiveScanCheck` (Burp Pro) के रूप में चलता है।
- **Releases से इंस्टॉल करें** — [Releases](https://github.com/six2dez/burp-ai-agent/releases) से कोई भी बिल्ड डाउनलोड करें; [Which Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build) बताता है कि वे कैसे भिन्न हैं। Custom AI Agent अभी तक BApp Store में सूचीबद्ध नहीं है: BApp Store बिल्ड [extension-portal#231](https://github.com/PortSwigger/extension-portal/issues/231) में PortSwigger की समीक्षा से गुज़र रहा है।
- **थीम-अवेयर UI** — एक आंतरिक डिज़ाइन सिस्टम सेटिंग्स पैनल को स्टाइल करता है और Burp के लाइट/डार्क स्विच के साथ स्वचालित रूप से पुनः थीम करता है।
- **Burp Scan Skill** — MCP के माध्यम से अपने पसंदीदा AI कोडिंग सहायक (Claude Code, Gemini CLI, Codex, आदि) को स्कैनर के रूप में उपयोग करें।
- **टूल-कॉल पुष्टि** — AI द्वारा जारी किए गए टूल कॉल्स नियंत्रित होते हैं: केवल-पढ़ने वाले सीमित टूल्स चुपचाप चलते हैं, बाकी सब पहले चैट में एक अनुमोदन कार्ड के साथ पूछते हैं। अज्ञात टूल्स फेल-क्लोज़्ड होते हैं।
- **3 गोपनीयता मोड** — STRICT / BALANCED / OFF। Burp से बाहर जाने से पहले संवेदनशील डेटा को रिडैक्ट करें।
- **कस्टम प्रॉम्प्ट लाइब्रेरी** — प्रति संदर्भ (HTTP अनुरोध या स्कैनर इश्यू) फ़्री-फ़ॉर्म प्रॉम्प्ट सहेजें; उन्हें राइट-क्लिक मेनू से लॉन्च करें या `Custom…` के माध्यम से तदर्थ टाइप करें।
- **ऑडिट लॉगिंग** — प्रति-रिकॉर्ड SHA-256 के साथ ऑप्ट-इन JSONL लॉग; प्रॉम्प्ट, संदर्भ और प्रतिक्रियाएँ SHA-256 प्लस लंबाई के रूप में दर्ज की जाती हैं जब तक कि Verbose audit चालू न हो, और क्रेडेंशियल्स कभी नहीं लिखे जाते; पुनरुत्पादन के लिए प्रत्येक लॉन्च पर `promptSource` / `contextKind` अंकित होता है।
## त्वरित शुरुआत
### 1. इंस्टॉल करें
[Releases](https://github.com/six2dez/burp-ai-agent/releases) से नवीनतम JAR डाउनलोड करें: प्रत्येक रिलीज़ में `Custom-AI-Agent-full-<version>.jar` (GitHub फ़ुल बिल्ड) और `Custom-AI-Agent-bapp-<version>.jar` (BApp Store बिल्ड) होते हैं, प्रत्येक के साथ एक `.sha256`। [Which Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build) बताता है कि किसे चुनना है। या स्रोत से बिल्ड करें (Java 21):
```bash
git clone https://github.com/six2dez/burp-ai-agent.git
cd burp-ai-agent
# Full build (GitHub releases) — all 59 MCP tools
JAVA_HOME=/path/to/jdk-21 ./gradlew clean fullJar
# Output: build/libs/Custom-AI-Agent-full-<version>.jar
# Store build (BApp Store submission) — 8 extension-native AI MCP tools only
JAVA_HOME=/path/to/jdk-21 ./gradlew clean bappJar
# Output: build/libs/custom-ai-agent-bapp.jar
```
### 2. Burp में लोड करें
1. Burp Suite (Community या Professional) खोलें।
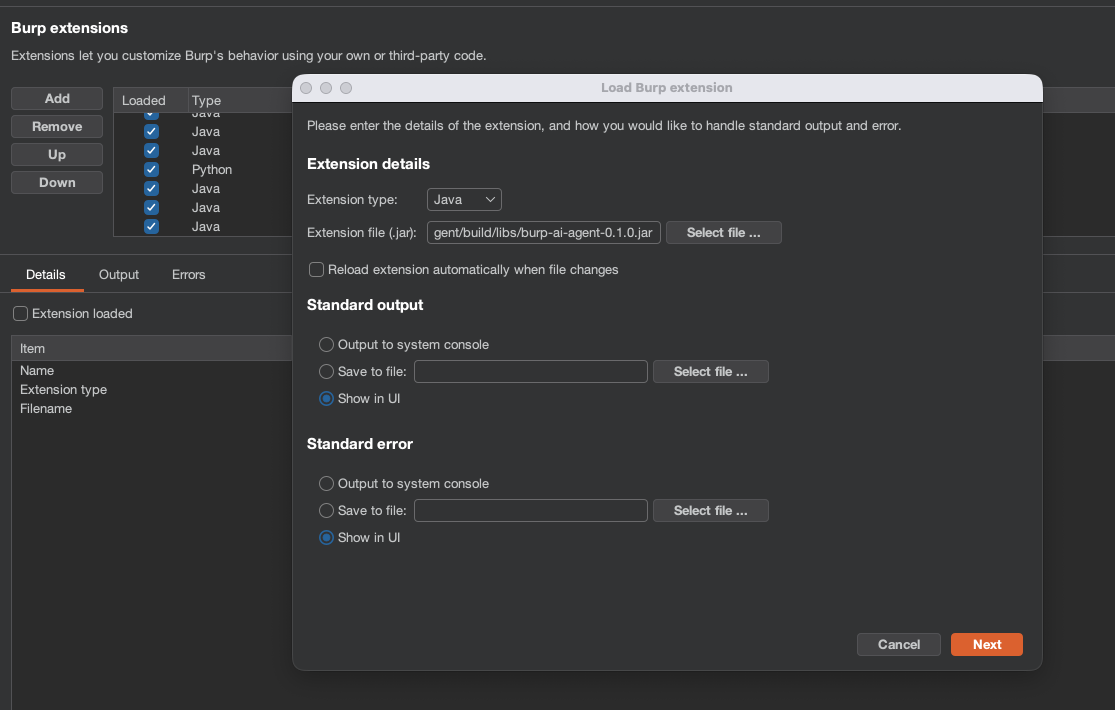
2. **Extensions > Installed > Add** पर जाएँ।
3. एक्सटेंशन प्रकार के रूप में **Java** चुनें और `.jar` फ़ाइल चुनें।
एक्सटेंशन Burp में **Custom AI Agent** के रूप में पंजीकृत होता है (Extensions सूची और Suite टैब में यही नाम) ताकि इसे Burp के अंतर्निहित **Burp AI** प्रदाता से अलग पहचाना जा सके।
**केवल एक ही बिल्ड लोड करें।** पूर्ण बिल्ड और BApp Store बिल्ड दोनों **Custom AI Agent** के रूप में पंजीकृत होते हैं, इसलिए Burp की Extensions सूची में वे एक जैसे दिखते हैं। दोनों को एक साथ लोड करने पर आपको दो Custom AI Agent टैब, एक ही पोर्ट के लिए प्रतिस्पर्धा करते दो MCP सर्वर, और साझा `~/.burp-ai-agent` निर्देशिका में लिखती दो प्रतियाँ मिलेंगी। एक को अनलोड करें फिर दूसरे को लोड करें।
**Burp संस्करण और "Use AI"।** BApp Store बिल्ड Burp Community और Burp Professional पर चलता है; यह AI अनुरोध केवल तभी भेजता है जब एक्सटेंशन के लिए Burp की "Use AI" सेटिंग सक्षम हो, और इसके बंद होने पर यह लोड तो होता है पर हर AI अनुरोध को अस्वीकार कर देता है। PortSwigger "Use AI" को प्रति-एक्सटेंशन चेकबॉक्स के रूप में दस्तावेज़ित करता है, जो डिफ़ॉल्ट रूप से बंद होता है: **Extensions > Installed > Custom AI Agent > Use AI**।
<!-- screenshot: Burp Extensions > Add dialog with the JAR loaded -->
### 3. एजेंट प्रोफ़ाइल
एक्सटेंशन पहली बार चलने पर बंडल किए गए प्रोफ़ाइल को स्वतः `~/.burp-ai-agent/AGENTS/` में इंस्टॉल कर देता है।
कस्टम प्रोफ़ाइल जोड़ने के लिए उस निर्देशिका में अतिरिक्त `*.md` फ़ाइलें डालें।
### 4. बैकएंड कॉन्फ़िगर करें
**AI Agent** टैब खोलें और **Settings** पर जाएँ। एक बैकएंड चुनें:
| बैकएंड | प्रकार | सेटअप |
| :--- | :--- | :--- |
| **Burp AI (built-in)** | In-process | Burp के अंतर्निहित AI का उपयोग करता है और एक्सटेंशन के लिए Burp की "Use AI" सेटिंग सक्षम होना आवश्यक है (देखें [Requirements](#requirements)); किसी अतिरिक्त कॉन्फ़िग की आवश्यकता नहीं। |
| **Ollama** | Local HTTP | [Ollama](https://ollama.com) इंस्टॉल करें, `ollama serve` चलाएँ, एक मॉडल पुल करें (`ollama pull llama3.1`)। |
| **LM Studio** | Local HTTP | [LM Studio](https://lmstudio.ai) इंस्टॉल करें, एक मॉडल लोड करें, सर्वर शुरू करें। |
| **NVIDIA NIM** | HTTP | डिफ़ॉल्ट `https://integrate.api.nvidia.com` एंडपॉइंट का उपयोग करें, अपनी NVIDIA API कुंजी सेट करें, और `moonshotai/kimi-k2.5` जैसा मॉडल चुनें। |
| **Perplexity** | HTTP | डिफ़ॉल्ट `https://api.perplexity.ai` एंडपॉइंट का उपयोग करें, अपनी `pplx-...` API कुंजी सेट करें, और `sonar`, `sonar-pro`, या `sonar-reasoning` जैसा मॉडल चुनें। |
| **Generic OpenAI-compatible** | HTTP | किसी भी OpenAI-संगत प्रदाता के लिए बेस URL और मॉडल प्रदान करें। |
| **Gemini CLI** | Cloud CLI (केवल पूर्ण बिल्ड) | `gemini` इंस्टॉल करें, `gemini auth login` चलाएँ। |
| **Claude CLI** | Cloud CLI (केवल पूर्ण बिल्ड) | `claude` इंस्टॉल करें, `ANTHROPIC_API_KEY` सेट करें या `claude login` चलाएँ। |
| **Codex CLI** | Cloud CLI (केवल पूर्ण बिल्ड) | `codex` इंस्टॉल करें, `OPENAI_API_KEY` सेट करें। |
| **OpenCode CLI** | Cloud CLI (केवल पूर्ण बिल्ड) | `opencode` इंस्टॉल करें, प्रदाता क्रेडेंशियल कॉन्फ़िगर करें। |
| **Copilot CLI** | Cloud CLI (केवल पूर्ण बिल्ड) | `copilot` इंस्टॉल करें और अपने GitHub खाते से साइन इन करें। |
| **Anthropic** | Cloud API | Settings में अपनी Anthropic API कुंजी दर्ज करें। API ट्रैफ़िक Burp के प्रॉक्सी से होकर जाता है। देखें [docs/anthropic-backend.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/anthropic-backend.md)। |
**NVIDIA NIM** के लिए, बैकएंड NVIDIA होस्टेड एंडपॉइंट जैसे chat-completions शैली के प्रवाह की अपेक्षा करता है। एक कार्यशील कॉन्फ़िगरेशन यह है:
```text
Backend: NVIDIA NIM
Base URL: https://integrate.api.nvidia.com
Model: moonshotai/kimi-k2.5
API Key: <your nvapi token>
```
अतिरिक्त हेडर खाली छोड़ें जब तक कि आपके गेटवे को उनकी आवश्यकता न हो। एक्सटेंशन `/v1/chat/completions` पर अनुरोध भेजता है और कॉन्फ़िगर किए गए bearer token का स्वचालित रूप से उपयोग करता है।
### 5. अपना पहला विश्लेषण चलाएँ
1. Burp Proxy के माध्यम से किसी लक्ष्य को ब्राउज़ करें।
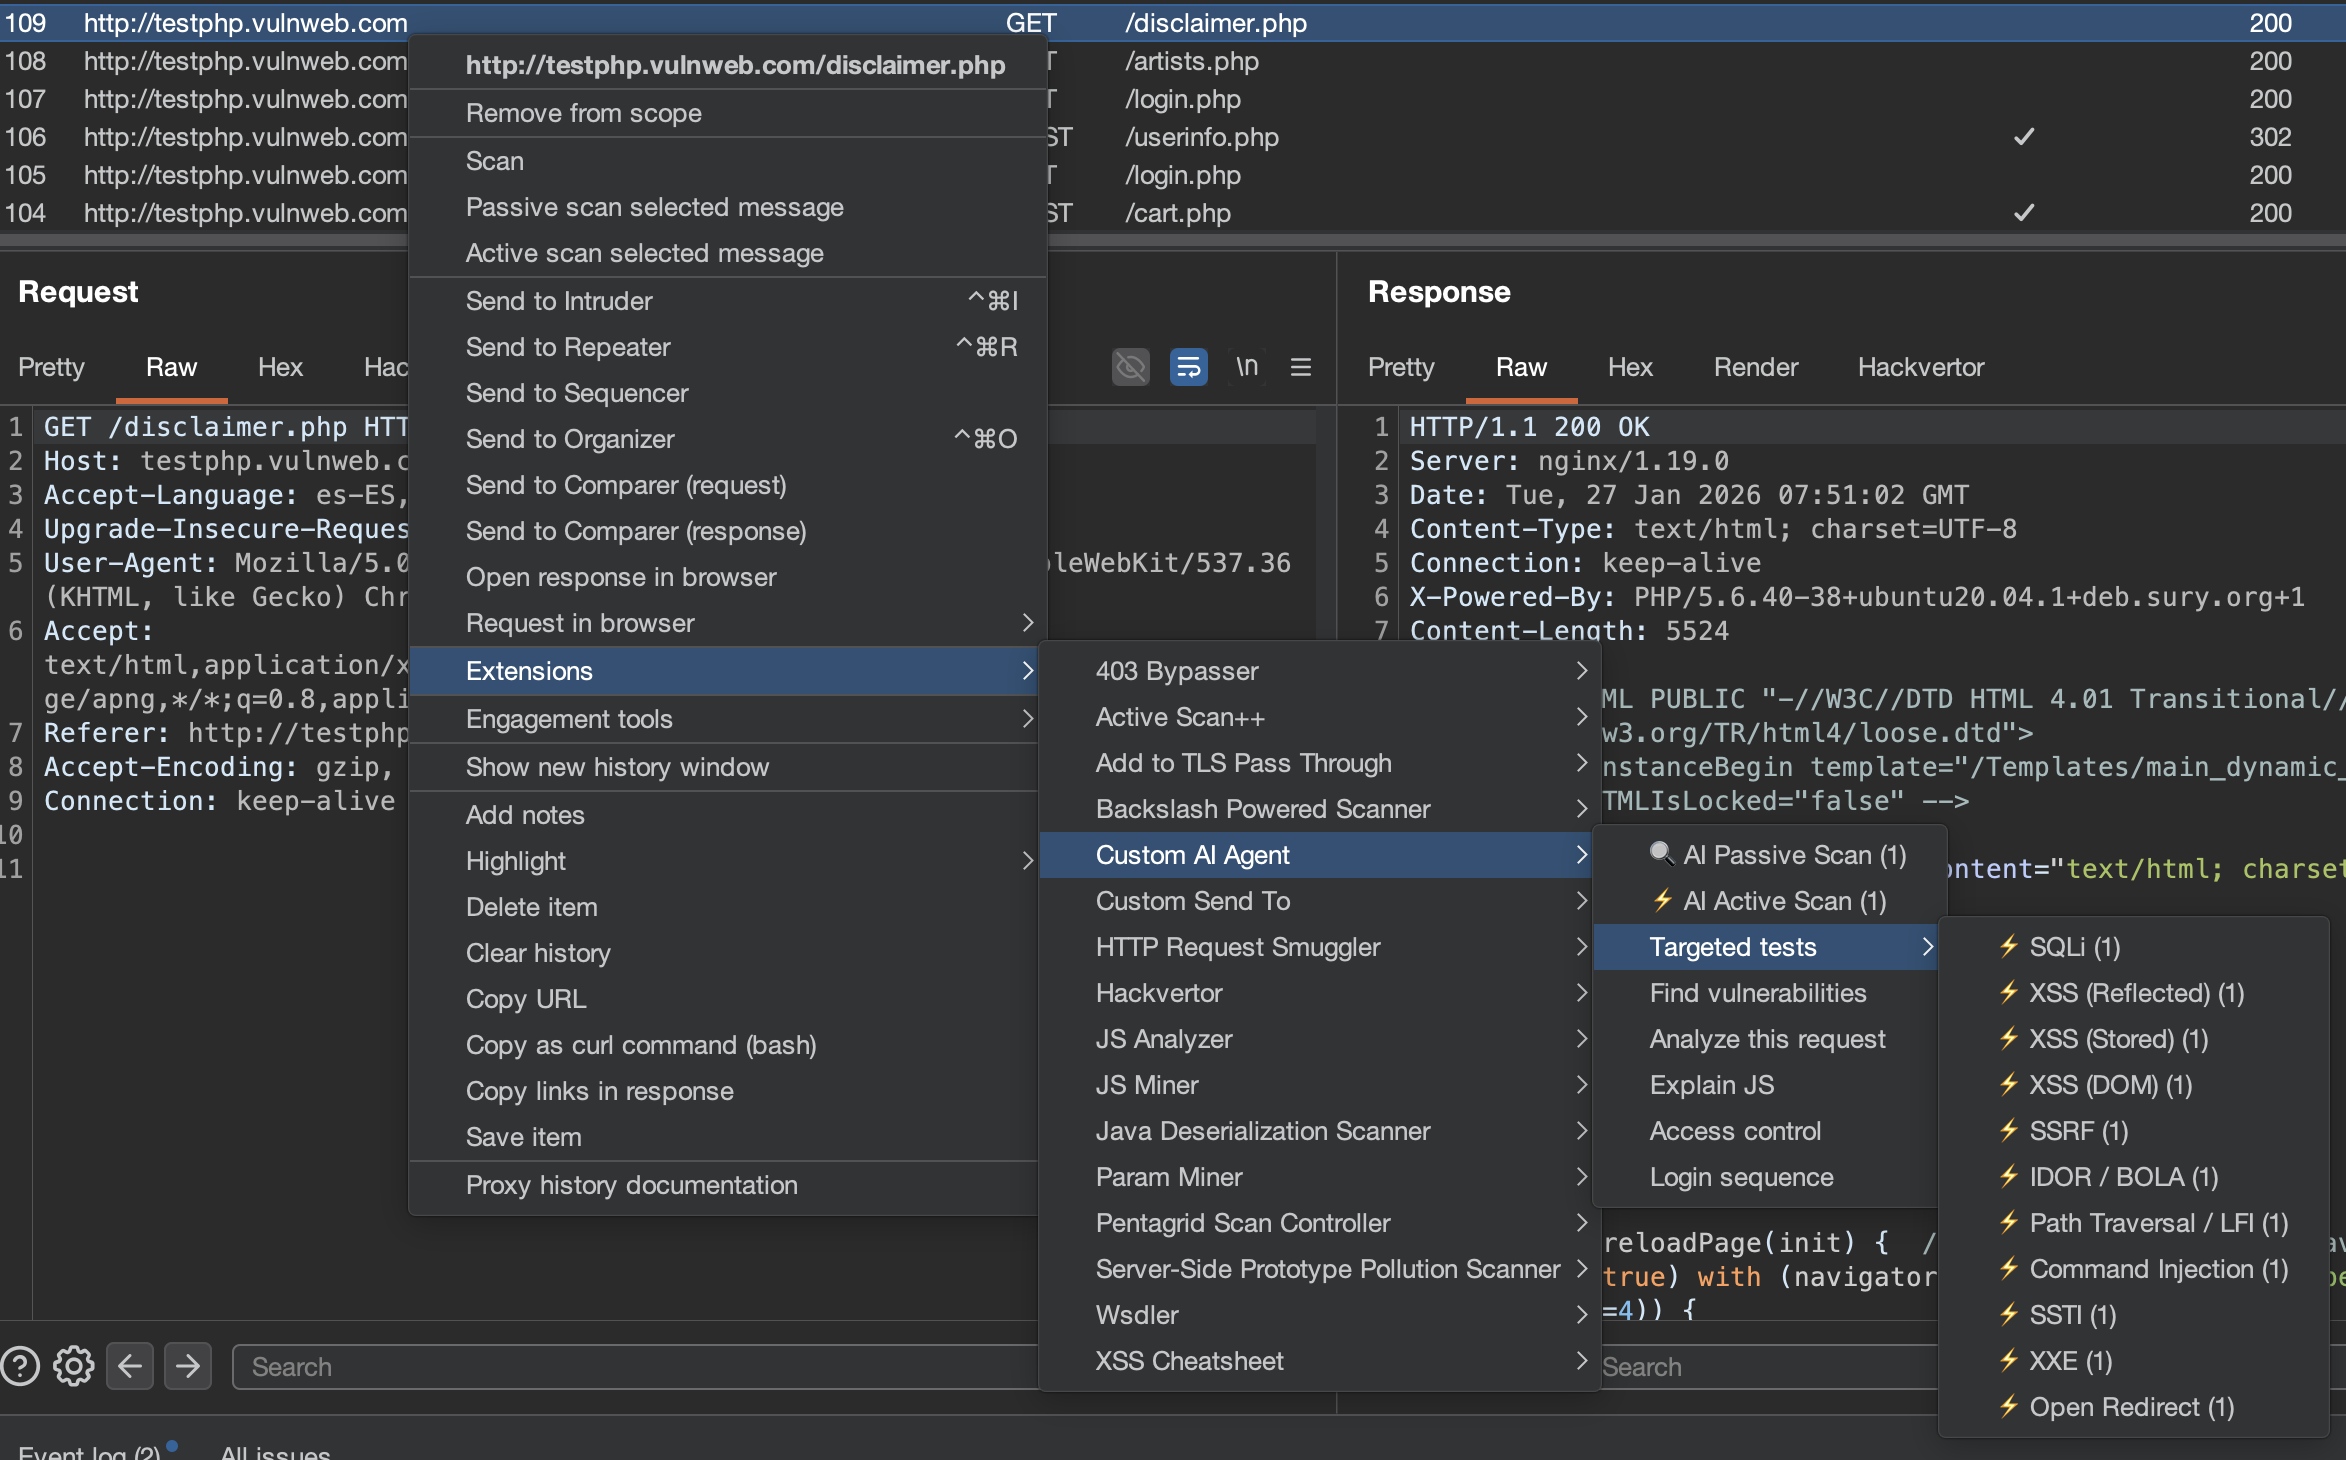
2. **Proxy > HTTP History** में किसी भी अनुरोध पर राइट-क्लिक करें।
3. **Extensions > Custom AI Agent > Analyze this request** चुनें।
4. AI विश्लेषण के साथ एक चैट सत्र खुलता है।
<!-- screenshot: right-click context menu showing Custom AI Agent actions -->
### 6. MCP के माध्यम से Claude Desktop कनेक्ट करें (वैकल्पिक)
**Settings > MCP Server** में MCP सर्वर सक्षम करें और इसे अपने Claude Desktop कॉन्फ़िग में जोड़ें:
**macOS**: `~/Library/Application Support/Claude/claude_desktop_config.json`
**Windows**: `%APPDATA%\Claude\claude_desktop_config.json`
```json
{
"mcpServers": {
"burp-ai-agent": {
"command": "npx",
"args": [
"-y",
"supergateway",
"--sse",
"http://127.0.0.1:9876/sse"
]
}
}
}
```
> Node.js 18+ आवश्यक है। यदि आप **External Access** सक्षम करते हैं, तो MCP क्लाइंट को प्रत्येक अनुरोध पर `Authorization: Bearer <token>` भेजना होगा।
**केवल फुल बिल्ड।** आप **Settings > MCP Server > External MCP Servers** (SSE या stdio ट्रांसपोर्ट) में बाहरी या कस्टम MCP सर्वर भी रजिस्टर कर सकते हैं। बाहरी सर्वर के auth टोकन रेस्ट में एन्क्रिप्टेड रूप में संग्रहीत होते हैं, साथ में [Privacy and Security Notes](#privacy-and-security-notes) में वर्णित चेतावनी भी लागू होती है। सेटअप विवरण और सुरक्षा नोट्स के लिए [docs/external-mcp-servers.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/external-mcp-servers.md) देखें।
## Burp Scan Skill (टर्मिनल AI स्कैनिंग)
`burp-scan` स्किल आपको अपने टर्मिनल से किसी भी AI कोडिंग सहायक (Claude Code, Gemini CLI, Codex, आदि) को Burp स्कैनर के रूप में उपयोग करने देता है। प्लगइन के अंतर्निहित AI के बजाय, **आपका टर्मिनल AI तर्क इंजन बन जाता है** जबकि Burp MCP के माध्यम से टूल्स प्रदान करता है।
### इसमें क्या शामिल है
- स्कैनिंग क्रिया के अनुसार व्यवस्थित MCP टूल संदर्भ (फुल बिल्ड में सभी 59 टूल्स तक)
- निष्क्रिय विश्लेषण प्रोटोकॉल (अनुरोध भेजे बिना ट्रैफ़िक विश्लेषण)
- सक्रिय परीक्षण पेलोड लाइब्रेरी (डिटेक्शन पैटर्न के साथ 62 vuln क्लासेस के लिए 200+ पेलोड)
- एंड-टू-एंड स्कैनिंग वर्कफ़्लो (scope -> passive -> active -> OOB -> report)
- severity/confidence मैपिंग के साथ इश्यू क्रिएशन प्रोटोकॉल
### Claude Code के लिए इंस्टॉल करें
स्किल को अपनी Claude Code skills डायरेक्टरी में कॉपी करें:
```bash
# Global (available in all projects)
cp -r skills/burp-scan ~/.claude/skills/burp-scan
# Or project-specific
cp -r skills/burp-scan .claude/skills/burp-scan
```
---
[Read more](https://github.com/six2dez/burp-ai-agent)
