

Sirius v1.1.0
ओपन-सोर्स भेद्यता स्कैनर जिसमें स्वचालित नेटवर्क खोज, CVE-आधारित पहचान, CVSS स्कोरिंग, जोखिम डैशबोर्ड, gRPC के माध्यम से रिमोट एजेंट और उद्यम सुरक्षा टीमों के लिए एक आधुनिक वेब UI शामिल है।
सीरियस स्कैन




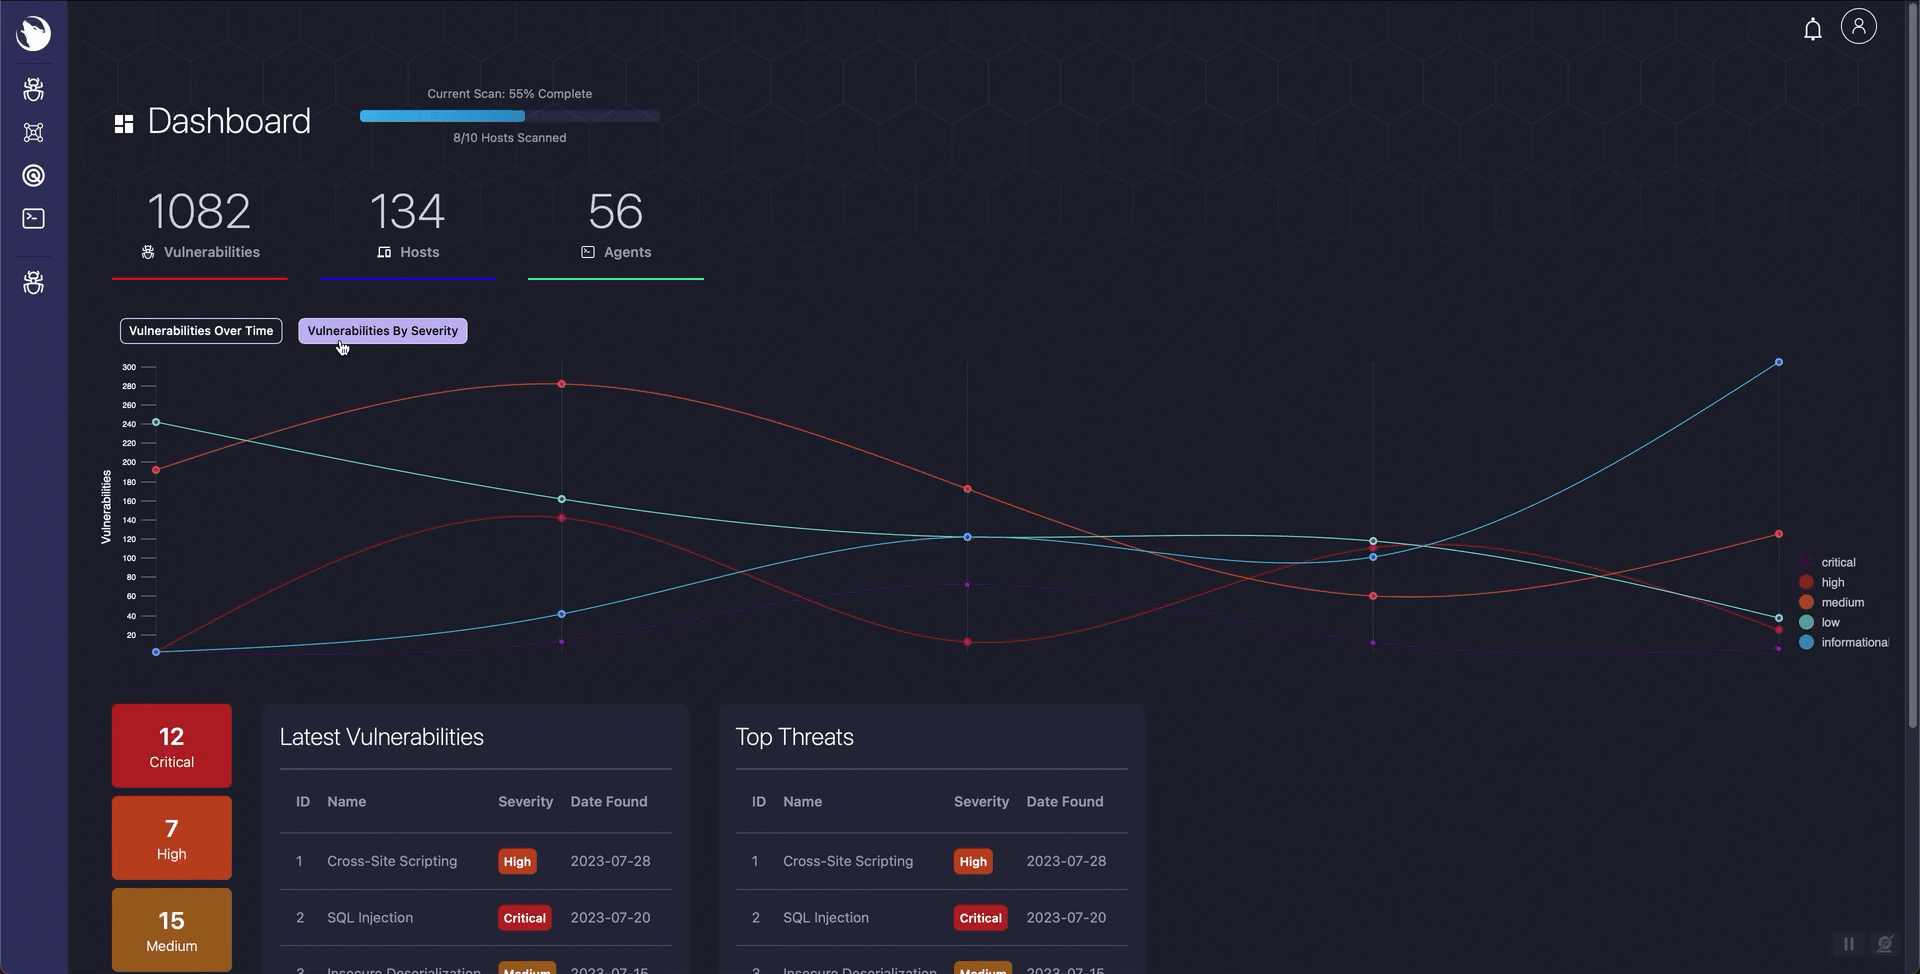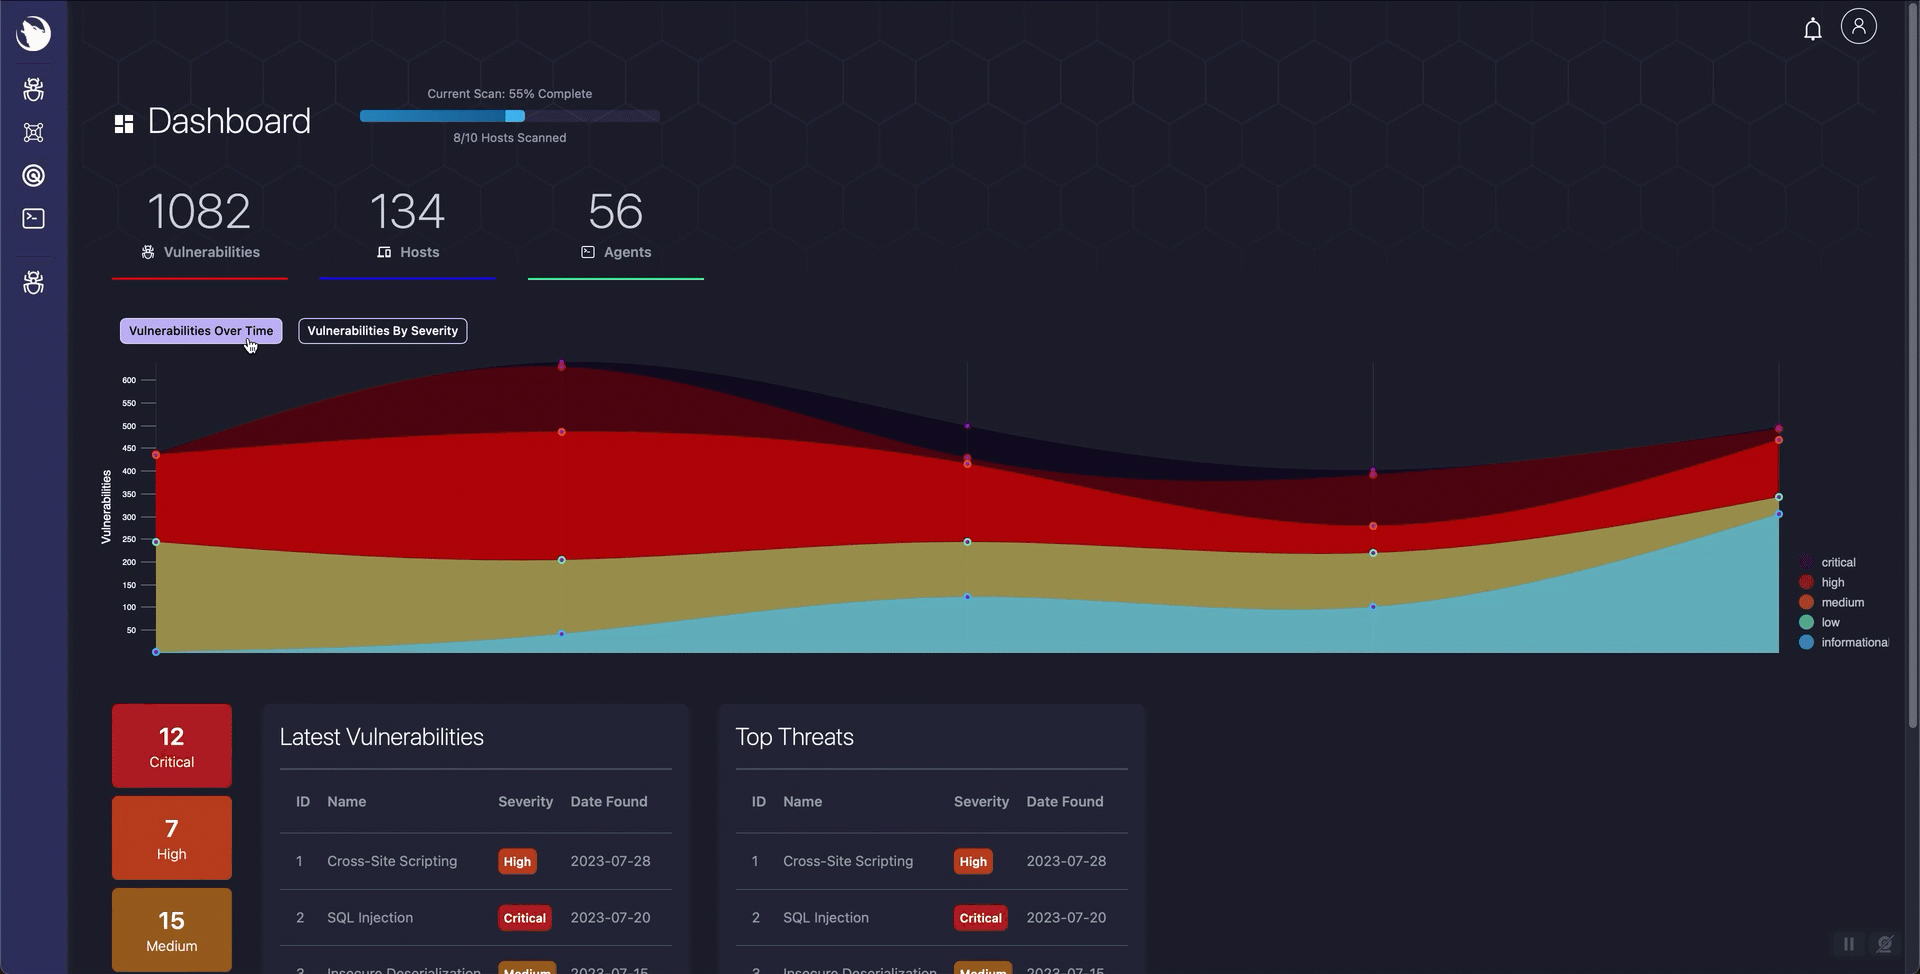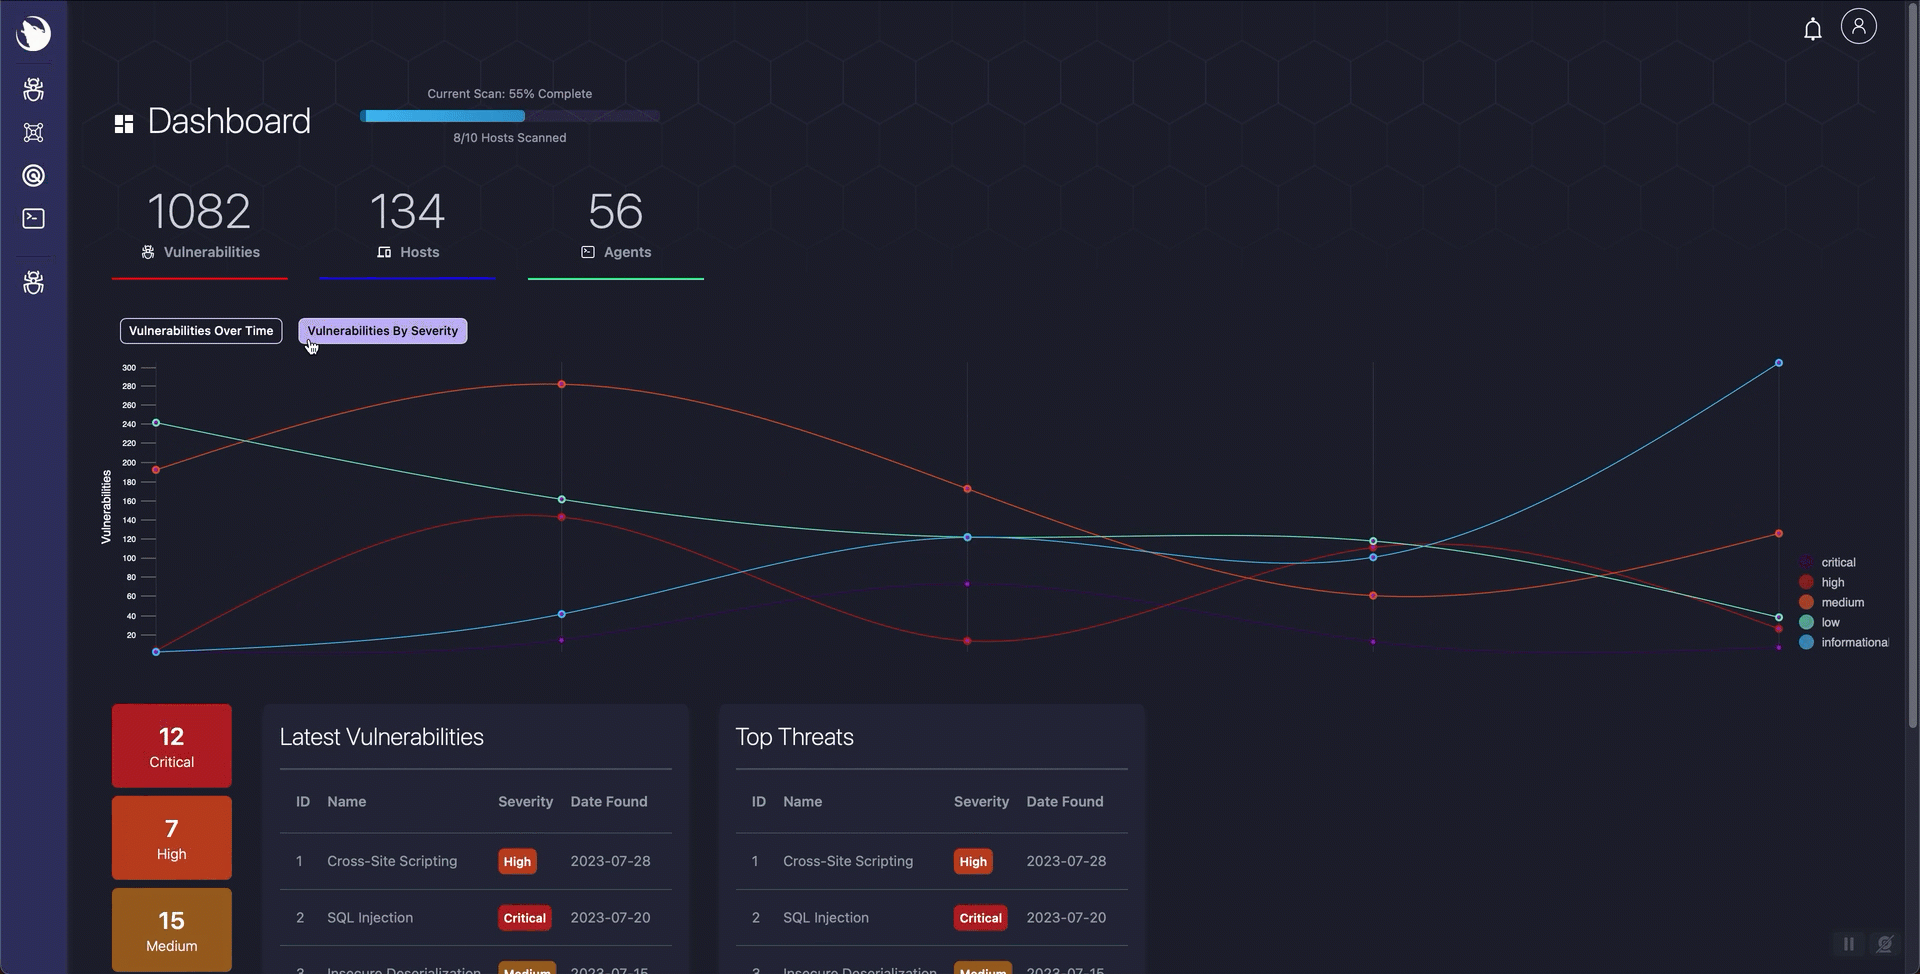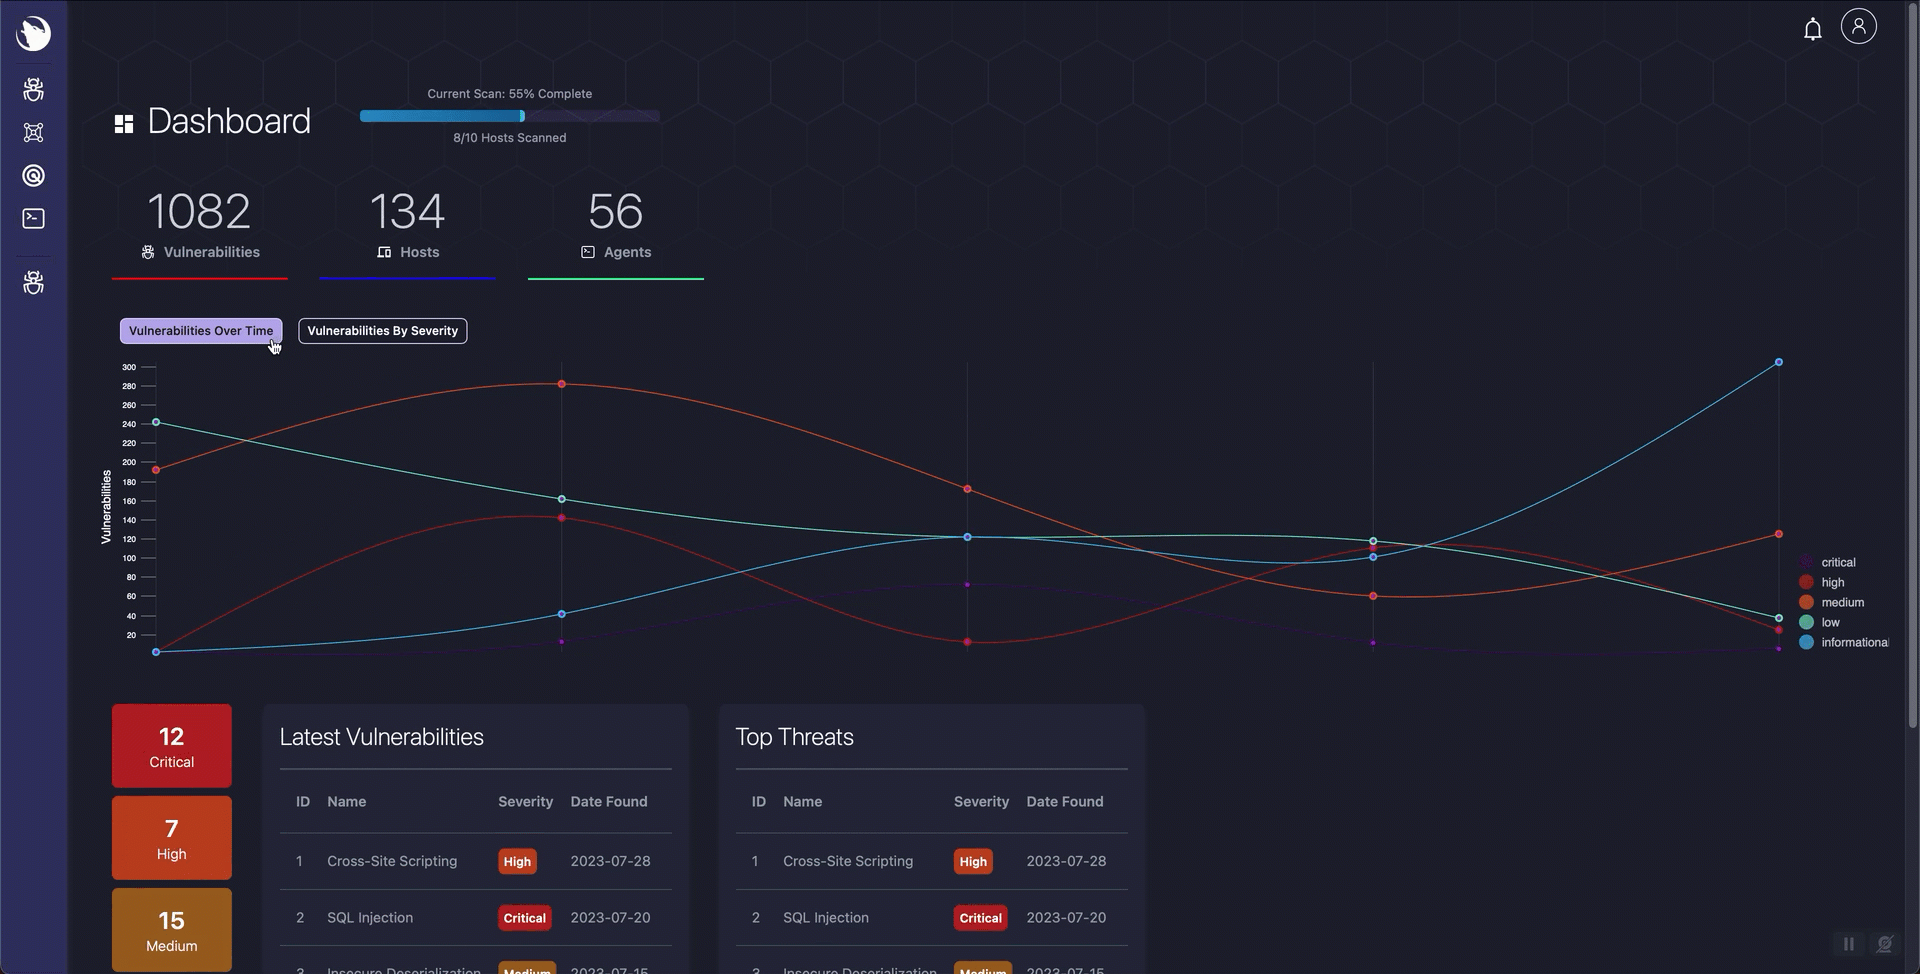
सीरियस एक ओपन-सोर्स भेद्यता स्कैनर है जिसमें स्वचालित खोज, CVE-आधारित पहचान और एक आधुनिक वेब UI है। क्लोन करें, चार कमांड चलाएं, स्कैनिंग शुरू करें।
त्वरित प्रारंभ
git clone https://github.com/SiriusScan/Sirius.git
cd Sirius
docker compose -f docker-compose.installer.yaml run --rm sirius-installer
docker compose up -d
http://localhost:3000 खोलें और लॉग इन करें:
| ईमेल | [email protected] |
| पासवर्ड | इंस्टॉलर द्वारा मुद्रित (आउटपुट में INITIAL_ADMIN_PASSWORD देखें) |
बस इतना ही। सभी छह सेवाएं स्वचालित रूप से शुरू हो जाती हैं। इंस्टॉलर पहली बार चलने पर सुरक्षित रहस्य उत्पन्न करता है और इसे फिर से चलाना सुरक्षित है।
डिफ़ॉल्ट रूप से इंस्टॉलर IMAGE_TAG को अनसेट छोड़ता है, इसलिए Compose GHCR से latest खींचता है। किसी रिलीज़ को पिन करने के लिए (उदाहरण के लिए .env में v1.0.0), ऐसा तभी करें जब वह टैग सभी छह कंटेनर इमेज के लिए मौजूद हो; bash scripts/verify-ghcr-public-access.sh v1.0.0 के साथ एक शेल से सत्यापित करें जो ghcr.io में लॉग इन नहीं है।
आवश्यकताएं: Docker Engine 20.10+ जिसमें Compose V2, 4 GB RAM, 10 GB डिस्क। Linux, macOS और Windows (WSL2) पर काम करता है।
सीरियस क्या करता है
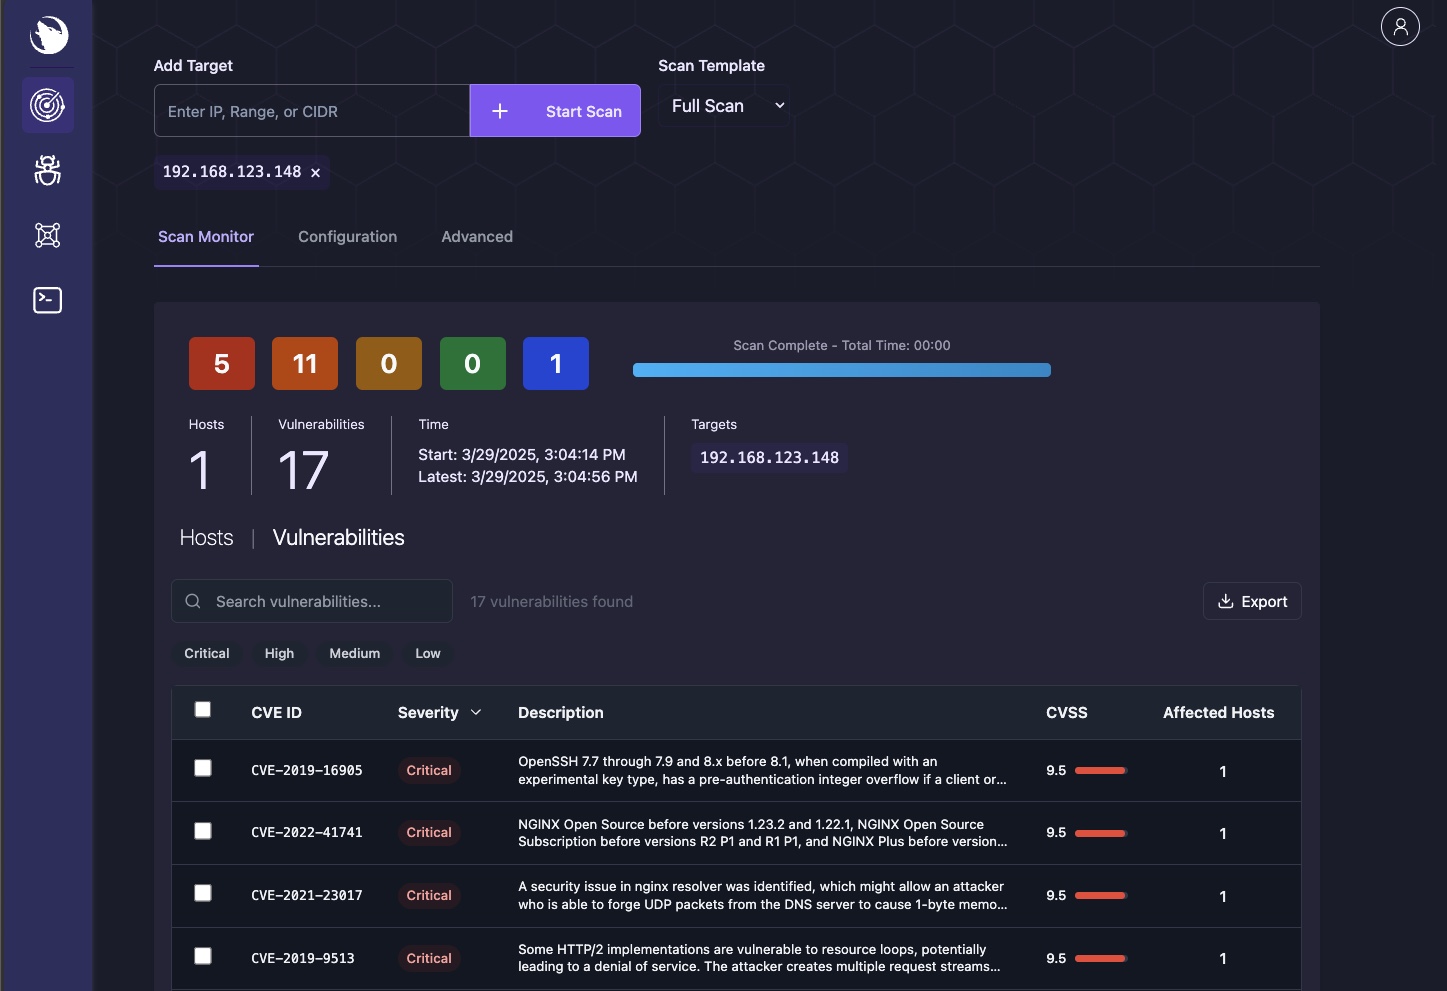
- नेटवर्क खोज -- Nmap के माध्यम से स्वचालित होस्ट और सेवा गणना
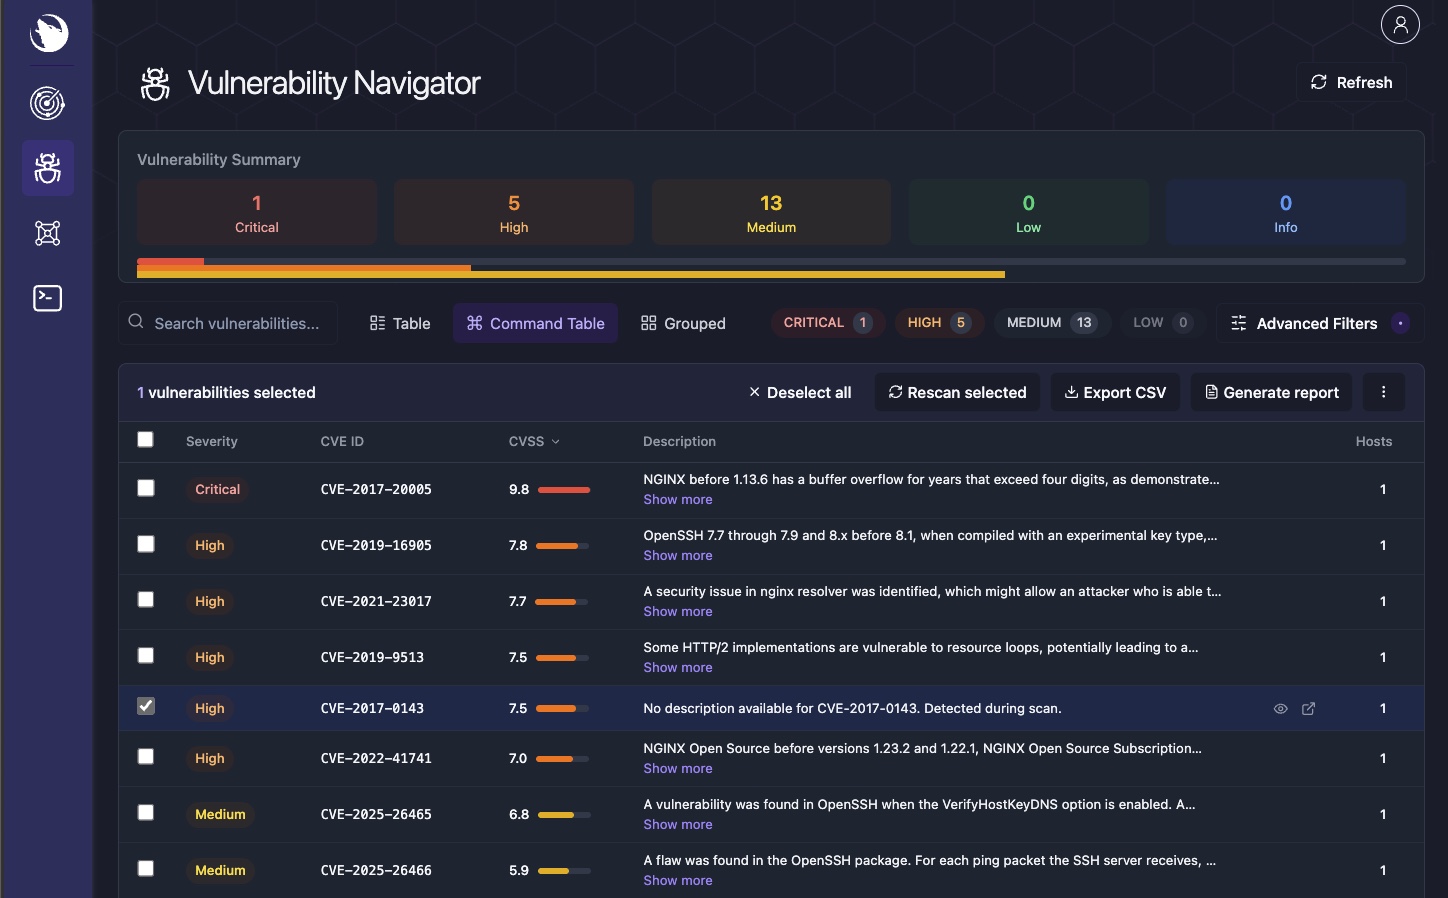
- भेद्यता पहचान -- CVSS स्कोरिंग के साथ CVE-आधारित स्कैनिंग
- जोखिम डैशबोर्ड -- वास्तविक समय स्कैनिंग प्रगति, गंभीरता रुझान और सुधार मार्गदर्शन
- दूरस्थ एजेंट -- gRPC के माध्यम से कई वातावरणों में वितरित स्कैनिंग
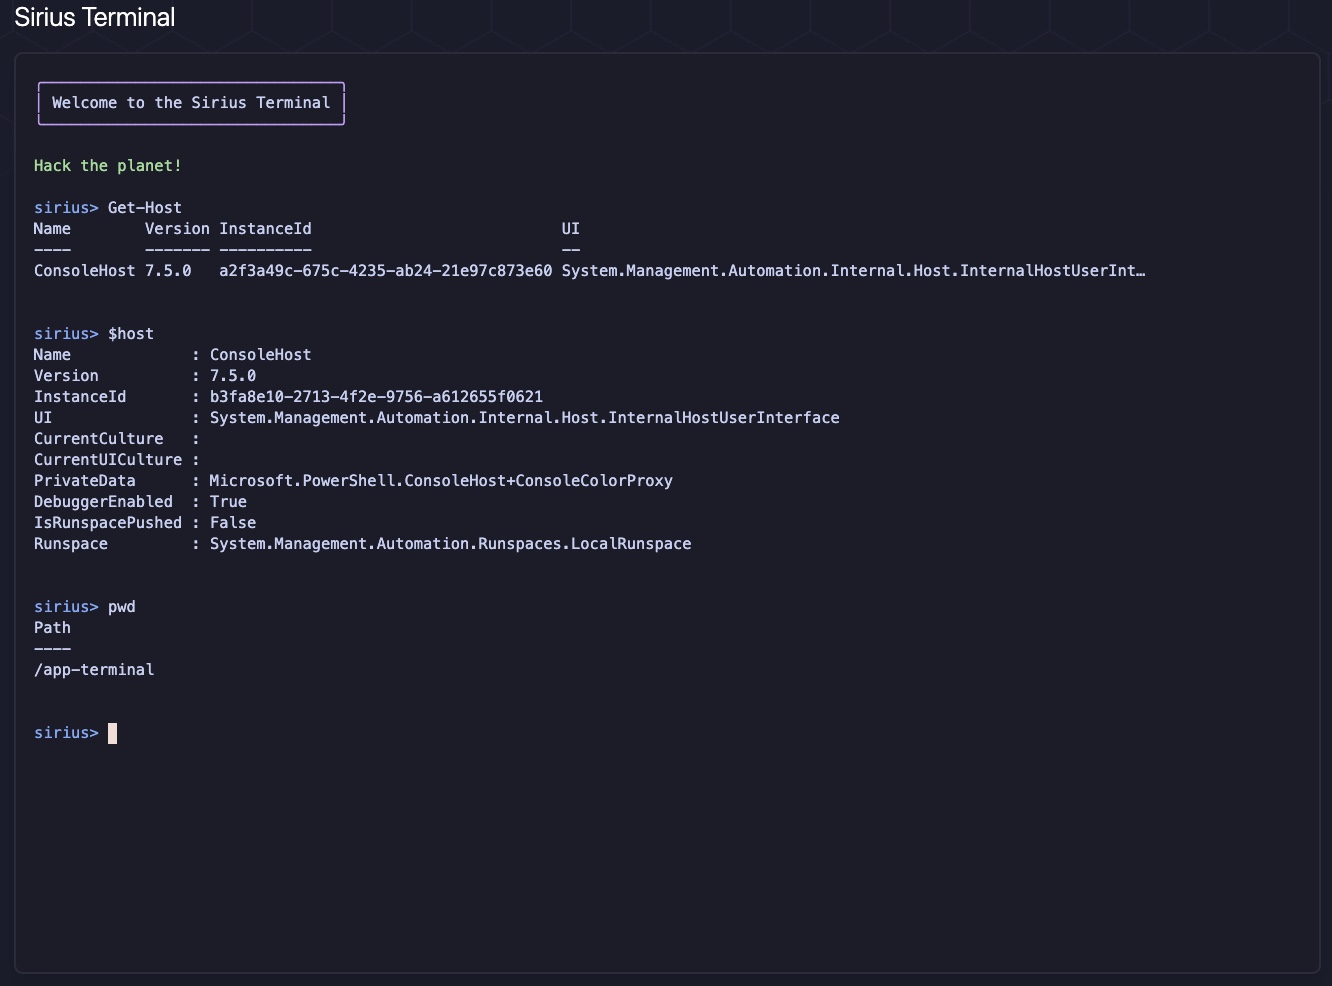
- इंटरैक्टिव टर्मिनल -- उन्नत स्क्रिप्टिंग और स्वचालन के लिए PowerShell कंसोल
- REST API -- मौजूदा सुरक्षा कार्यप्रवाहों के साथ एकीकृत करें (
X-API-Keyप्रमाणीकरण पोर्ट 9001 पर)
परिनियोजन विकल्प
इंस्टॉलर चरण हमेशा समान होता है। केवल docker compose up कमांड बदलता है।
| मोड | कमांड | उपयोग मामला |
|---|---|---|
| मानक | docker compose up -d | अधिकांश उपयोगकर्ता -- GHCR से पूर्ण रिलीज़ स्टैक खींचता है |
| विकास | docker compose -f docker-compose.yaml -f docker-compose.dev.yaml up -d | स्थानीय कोड कार्य के लिए लाइव-रीलोड |
| स्रोत निर्माण | docker compose -f docker-compose.yaml -f docker-compose.build.yaml up -d --build | स्पष्ट स्थानीय फुल-स्टैक निर्माण |
| उत्पादन | docker compose -f docker-compose.yaml -f docker-compose.prod.yaml up -d | कठोर सेटिंग्स, pull_policy: always |
गैर-इंटरैक्टिव सेटअप (CI / Terraform / स्वचालन)
docker compose -f docker-compose.installer.yaml run --rm sirius-installer --non-interactive --no-print-secrets
docker compose up -d
रहस्य घुमाएं
docker compose -f docker-compose.installer.yaml run --rm sirius-installer --force
docker compose up -d --force-recreate
स्थापना सत्यापित करें
docker compose ps                    # सभी 6 सेवाओं को "healthy" या "running" दिखाना चाहिए
curl http://localhost:3000            # UI प्रतिक्रिया देता है
curl http://localhost:9001/health     # API प्रतिक्रिया देता है
अपेक्षित सेवाएं: sirius-ui (3000), sirius-api (9001), sirius-engine (5174, 50051), sirius-postgres (5432), sirius-rabbitmq (5672, 15672), sirius-valkey (6379).
आर्किटेक्चर
graph TD
    subgraph clients [क्लाइंट]
        UI["Sirius UI (Next.js)"]
        CLI["टर्मिनल और एजेंट रनटाइम"]
    end

    subgraph core [कोर सेवाएं]
        API["Sirius API (Go/Gin)"]
        Engine["Sirius Engine"]
    end

    subgraph infra [अवसंरचना]
        MQ["RabbitMQ"]
        DB["PostgreSQL"]
        Cache["Valkey"]
    end

    UI -->|"HTTP/WebSocket"| API
    CLI -->|"gRPC"| Engine
    API -->|"AMQP publish"| MQ
    MQ -->|"Queue consume"| Engine
    API -->|"SQL read/write"| DB
    Engine -->|"SQL read/write"| DB
    API -->|"Session/cache ops"| Cache
    Engine -->|"Scan state cache ops"| Cache
| सेवा | तकनीक | पोर्ट | उद्देश्य |
|---|---|---|---|
| sirius-ui | Next.js 14, React, Tailwind | 3000 | वेब इंटरफ़ेस |
| sirius-api | Go, Gin | 9001 | REST API और व्यावसायिक तर्क |
| sirius-engine | Go + एम्बेडेड gRPC एजेंट | 5174, 50051 | स्कैनर, टर्मिनल, एजेंट सेवाएं |
| sirius-postgres | PostgreSQL 15 | 5432 | भेद्यता और स्कैन डेटा |
| sirius-rabbitmq | RabbitMQ | 5672, 15672 | अंतर-सेवा संदेशन |
| sirius-valkey | Valkey (Redis-संगत) | 6379 | कैश और सत्र डेटा |
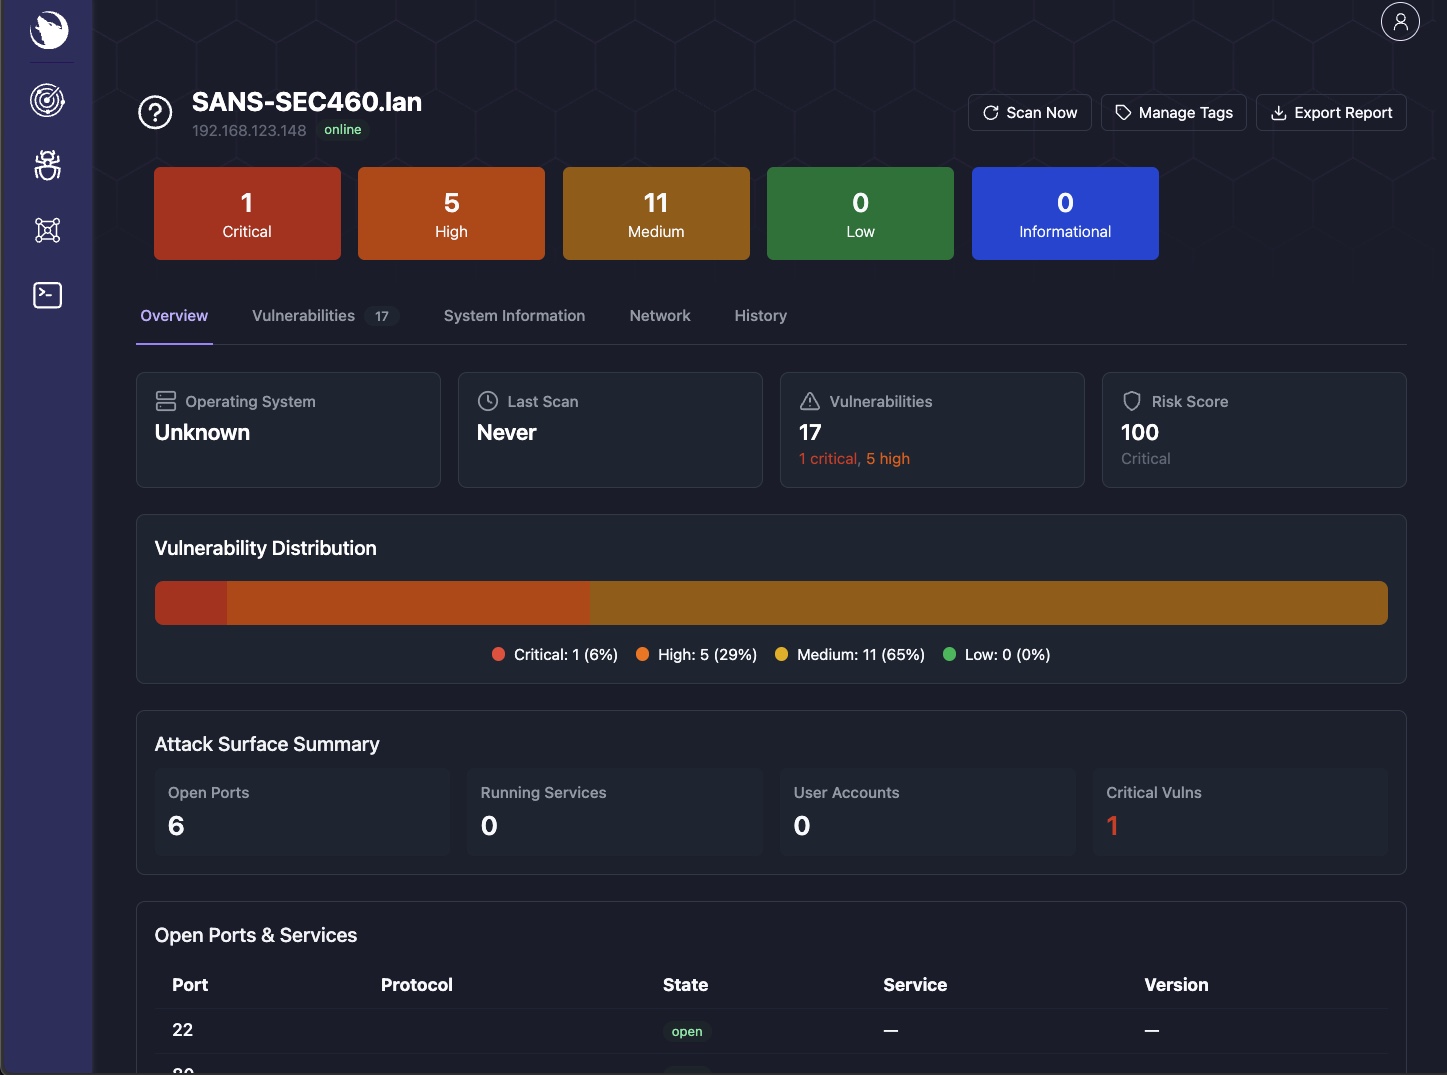
इंटरफ़ेस
| डैशबोर्ड | स्कैनर | भेद्यता नेविगेटर |
|---|---|---|
|  |  |
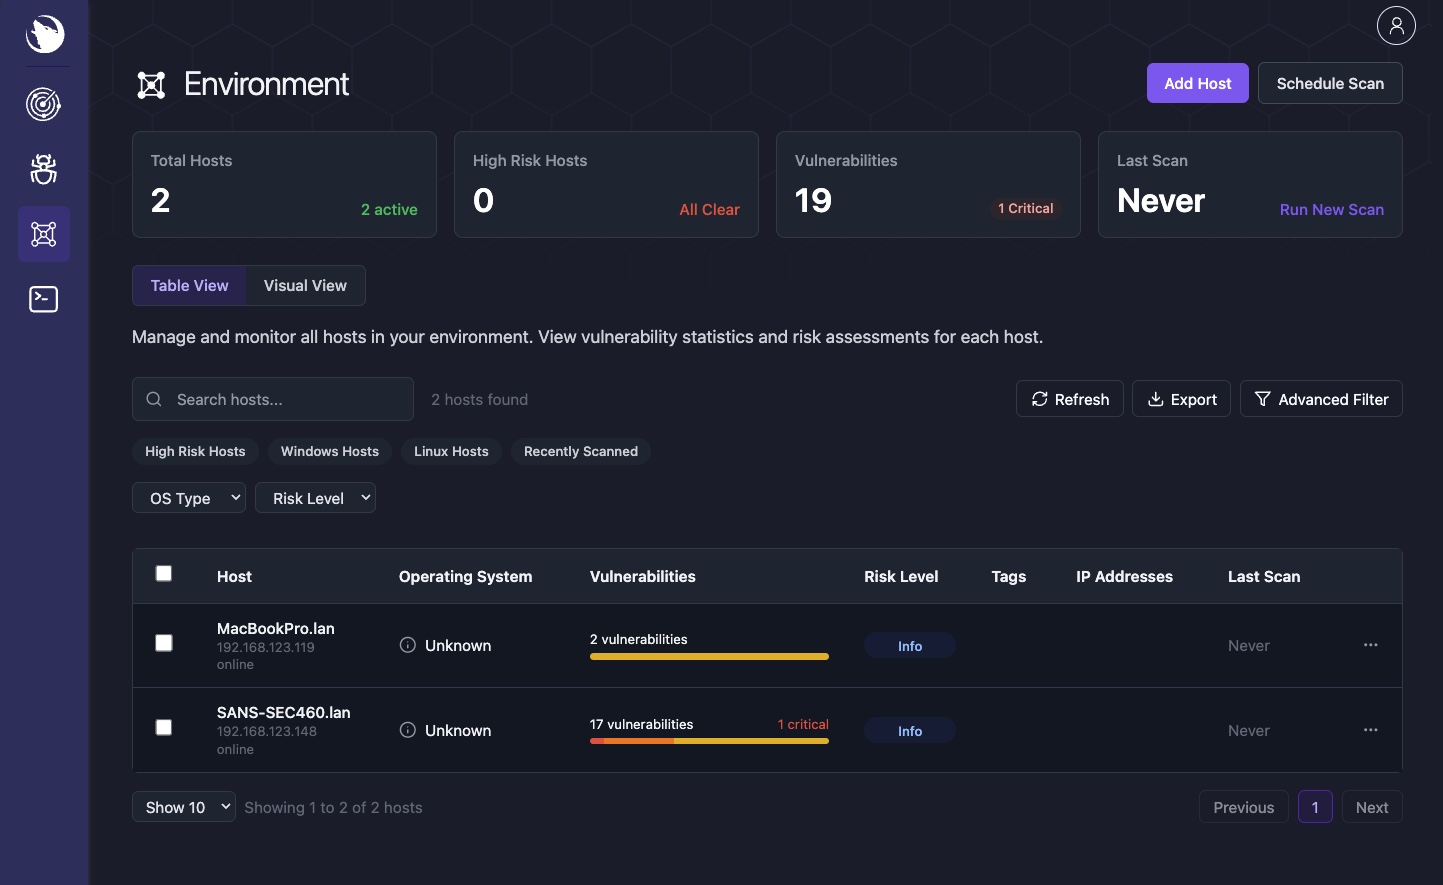
| पर्यावरण | होस्ट विवरण | टर्मिनल |
|---|---|---|
 |  |  |
API
सीरियस पोर्ट 9001 पर REST एंडपॉइंट प्रदर्शित करता है, जो आंतरिक सेवा API कुंजी द्वारा सुरक्षित है। Docker गुप्त फ़ाइल (SIRIUS_API_KEY_FILE, डिफ़ॉल्ट /run/secrets/sirius_api_key) को प्राथमिकता दें; SIRIUS_API_KEY एक समर्थित env फ़ॉलबैक बनी हुई है। इंस्टॉलर ./secrets/sirius_api_key.txt (मोड 0644 ताकि गैर-रूट ऐप UIDs बाइंड-माउंटेड गुप्त को पढ़ सकें) लिखता है और दोनों को कॉन्फ़िगर करता है।
curl http://localhost:9001/health -H "X-API-Key: $SIRIUS_API_KEY"
curl http://localhost:9001/api/v1/scan/get/all -H "X-API-Key: $SIRIUS_API_KEY"
पूर्ण API दस्तावेज़: REST API संदर्भ
सुरक्षा अनुशंसाएं
उत्पादन परिनियोजन के लिए:
- रहस्य घुमाएं -- सभी क्रेडेंशियल्स को पुनर्जीवित करने के लिए इंस्टॉलर को
--forceके साथ चलाएं - पोर्ट प्रतिबंधित करें -- केवल पोर्ट 3000 (UI) प्रदर्शित करें; 5432, 6379, 5672 को आंतरिक रखें
- रिवर्स प्रॉक्सी का उपयोग करें -- nginx या Traefik को TLS के साथ सामने रखें
- इमेज अपडेट रखें --
docker compose pull && docker compose up -d
समस्या निवारण
सामान्य समस्याओं के लिए त्वरित समाधान:
| समस्या | समाधान |
|---|---|
| सेवाएं शुरू नहीं होतीं | त्रुटि खोजने के लिए docker compose logs <service> |
| Dev ओवरले में अवसंरचना गायब | दोनों फ़ाइलों का उपयोग करें: -f docker-compose.yaml -f docker-compose.dev.yaml |
| पोर्ट विरोध | विरोधी प्रक्रिया खोजने के लिए lsof -i :3000 |
| डेटाबेस कनेक्शन त्रुटि | docker exec sirius-postgres pg_isready |
| रीसेट के बाद पुराने रहस्य | इंस्टॉलर को फिर से चलाएं, फिर docker compose up -d --force-recreate |
विस्तृत परिचालन रनबुक, सत्यापन प्रक्रियाओं और आपातकालीन पुनर्प्राप्ति के लिए, संचालन और समस्या निवारण देखें।