

Decepticon v1.1.44
Red Team के लिए स्वायत्त हैकिंग एजेंट
Decepticon — स्वायत्त रेड टीम एजेंट
"एक और AI हैकर? चलिए अनुमान लगाते हैं — यह nmap चलाता है और एक रिपोर्ट लिखता है।"


☁️ स्वयं होस्ट नहीं करना चाहते? Decepticon क्लाउड में लाइव है।
Docker सेटअप छोड़ें — सीधे अपने ब्राउज़र से स्वायत्त रेड-टीम एंगेजमेंट चलाएँ।

इंस्टॉल करें
पूर्वापेक्षाएँ: Docker और Docker Compose v2। macOS (Apple Silicon + Intel), Linux (amd64 + arm64), और Windows (amd64 + arm64) पर समर्थित — PowerShell के माध्यम से नेटिव रूप से या WSL2 (Ubuntu / Kali) के माध्यम से।
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Interactive setup wizard (provider, API key, model profile)
decepticon           # Start the core stack and drop into the terminal CLI
डिफ़ॉल्ट स्टार्ट कोर मैनेजमेंट प्लेन (LiteLLM, PostgreSQL, Neo4j, Skillogy, LangGraph, sandbox) को शुरू करता है और टर्मिनल CLI लॉन्च करता है। विशेषज्ञ वर्कलोड (BloodHound CE, Sliver C2, Ghidra MCP, …) और वेब डैशबोर्ड माँग पर शुरू होते हैं — ऑर्केस्ट्रेटर ops_start("ad") आदि के माध्यम से विशेषज्ञों को स्पॉन करता है, और आप CLI के अंदर से /web के साथ डैशबोर्ड शुरू करते हैं (देखें Web Dashboard)।
Windows (PowerShell, नेटिव)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ क्विक स्टार्ट · पूर्ण सेटअप वॉकथ्रू
Claude Code या Codex से उपयोग करें
Decepticon शुरू करने के बाद, अपने कोडिंग एजेंट में इसका MCP सर्वर रजिस्टर करें:
claude mcp add --scope user decepticon -- decepticon mcp serve
codex mcp add decepticon -- decepticon mcp serve
आपके द्वारा इंस्टॉल किए गए कोडिंग एजेंट के लिए कमांड का उपयोग करें, फिर दोनों एजेंटों में ऑपरेटर गाइड जोड़ने के लिए
decepticon skill install चलाएँ। Agent Skill, टूल वर्कफ़्लो, और सोर्स इंस्टॉलेशन पथ के लिए
external agent guide देखें।
लाइब्रेरी के रूप में उपयोग करें (pip)
एजेंटों के ऊपर निर्माण कर रहे हैं — कोई उत्पाद, एक शोध एकीकरण, या एक कस्टम ऑर्केस्ट्रेटर? PyPI से SDK इंस्टॉल करें:
pip install decepticon              # core SDK
pip install "decepticon[neo4j]"     # + the knowledge-graph attack-chain tools
decepticon एक क्लाइंट SDK है: यह एजेंट फैक्ट्रीज़, मिडलवेयर, टूल्स, और स्किल्स को शिप करता है, और LLM कॉल्स तथा sandbox निष्पादन को HTTP (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL) के माध्यम से रनटाइम सेवाओं तक रूट करता है। एजेंटों को चलाने के लिए अभी भी उन सेवाओं की आवश्यकता होती है — ऊपर दिए गए Docker स्टैक का उपयोग करें, या URL को अपने स्वयं के समकक्षों की ओर इंगित करें। फैक्ट्री ओवरराइड सरफेस, डिक्लेरेटिव PluginBundle प्लगइन्स, और सेफ्टी गेट के लिए Decepticon as a library देखें।
💖 Decepticon का समर्थन करें
हम Decepticon को AI-संचालित खतरे के परिदृश्य के लिए एक Offensive Vaccine की दिशा में बना रहे हैं। यदि आप मानते हैं कि स्वायत्त रेड टीमिंग मजबूत रक्षा का मार्ग है, तो परियोजना का समर्थन करने पर विचार करें।
बेंचमार्क
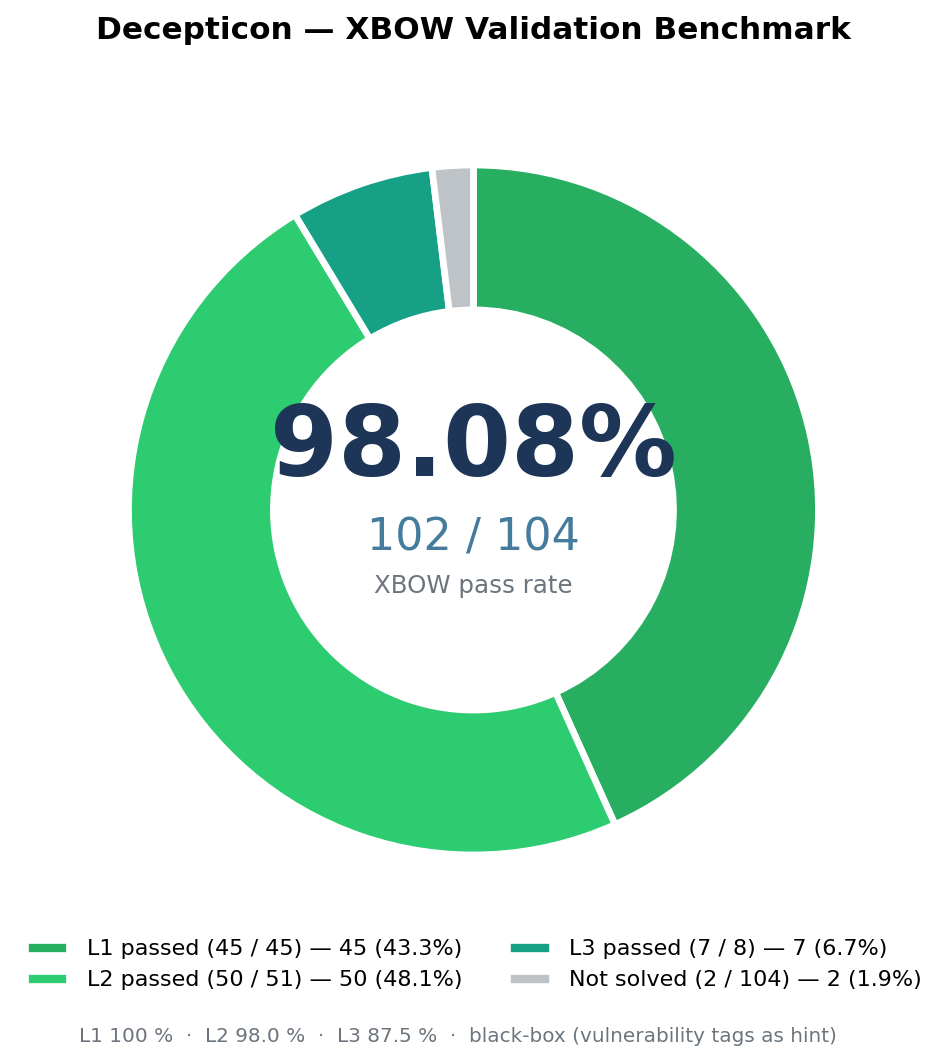
| बेंचमार्क | कठिनाई | पास दर |
|---|---|---|
| XBOW validation-benchmarks | आसान (Level 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | मध्यम (Level 2) | 50 / 51 (98.0 %) |
| XBOW validation-benchmarks | कठिन (Level 3) | 7 / 8 (87.5 %) |
| XBOW validation-benchmarks | सभी स्तर | 102 / 104 (98.08 %) |
- पूर्ण प्रति-चुनौती सूचकांक, अटैक-क्लास मैट्रिक्स, और LangSmith ट्रेस
- अन्य AI पेंटेस्ट एजेंटों से तुलना (Strix, PentestGPT, MAPTA, Cyber-AutoAgent, XBOW commercial, …)
Decepticon क्या है?
"AI + हैकिंग" क्षेत्र ऐसे डेमो से भरा है जो nmap चलाते हैं और एक रिपोर्ट प्रिंट करते हैं। यह वह नहीं है।
Decepticon एक पेशेवर स्वायत्त रेड टीम एजेंट है। यह वास्तविक हमलावर की तरह यथार्थवादी अटैक चेन निष्पादित करता है — रेकॉनिसेंस, एक्सप्लॉइटेशन, प्रिविलेज एस्केलेशन, लेटरल मूवमेंट, C2 — न कि स्कैनर की तरह।
लेकिन इससे भी महत्वपूर्ण बात: यह उस अनुशासन के अंतर्गत काम करता है जो रेड टीमर्स को स्क्रिप्ट किडीज़ से अलग करता है। एक भी पैकेट वायर से निकलने से पहले, Decepticon एक पूर्ण एंगेजमेंट पैकेज तैयार करता है — RoE, ConOps, Deconfliction Plan, और MITRE ATT&CK मैपिंग के साथ OPPLAN — और हर क्रिया उन परिभाषित नियमों के भीतर चलती है।
→ एंगेजमेंट वर्कफ़्लो गहन विश्लेषण