
noir v1.3.1
अपने कोड में प्रत्येक एंडपॉइंट की खोज करें, शैडो एपीआई को उजागर करें, और हमले की सतह का मैप करें।
अपने कोड में हर Endpoint का शिकार करें, Shadow APIs को उजागर करें, Attack Surface को मैप करें।


दस्तावेज़ीकरण • इंस्टॉलेशन • उपयोग • Github Action • योगदान • चेंजलॉग
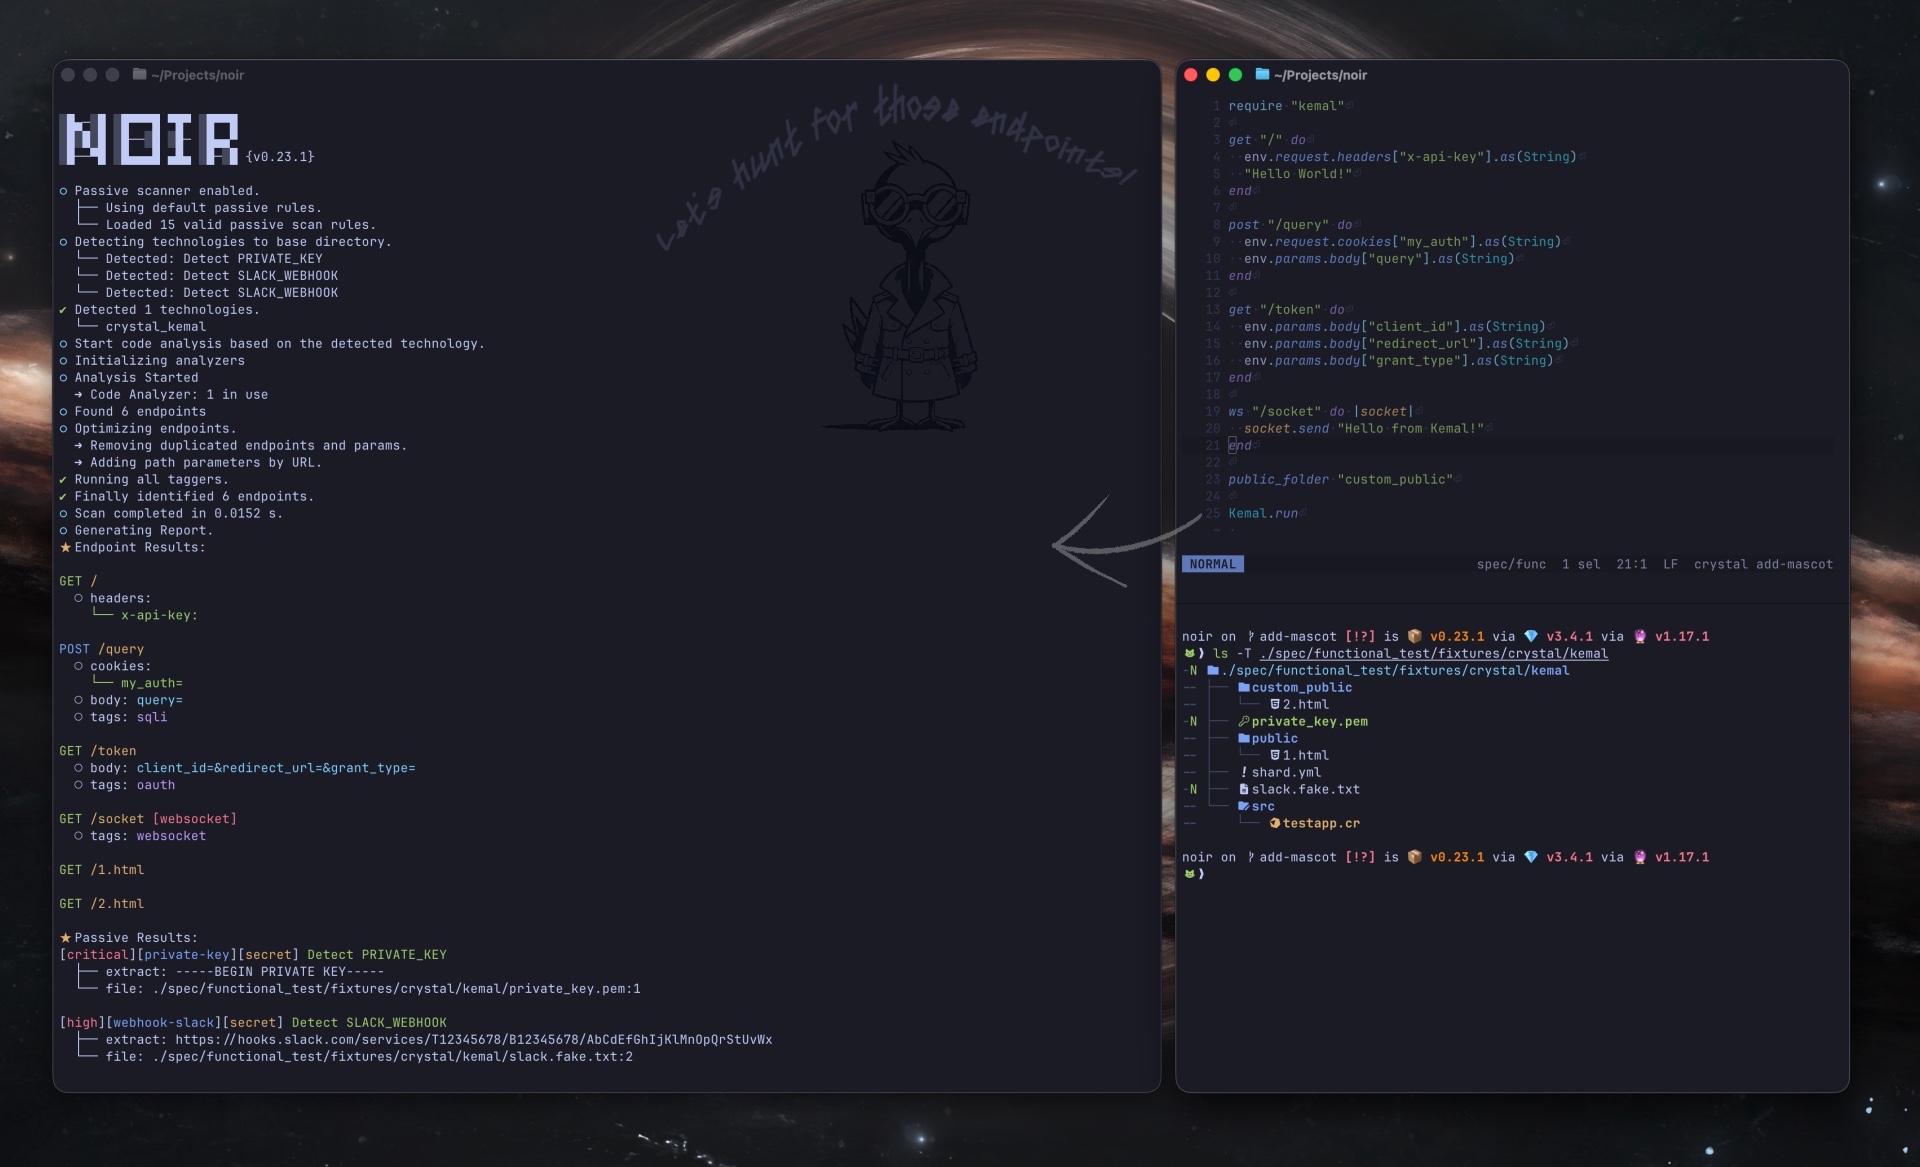
Noir एक SAST टूल है जो सोर्स कोड को पढ़ता है और एप्लिकेशन द्वारा उजागर किए गए endpoints को निकालता है — paths, methods, parameters, headers, cookies, और उनके पीछे की सोर्स फ़ाइलें। Shadow APIs, deprecated routes, और undocumented handlers इसी इन्वेंटरी के हिस्से के रूप में सामने आते हैं; वे कोई अलग मोड नहीं हैं।
यह इन्वेंटरी तीन दर्शकों को सेवा प्रदान करती है:
- मानव समीक्षक। सुरक्षा इंजीनियरों और कोड ऑडिटरों को पूरे रेपो को स्कैन करने के बजाय हमलावरों द्वारा पहुँचने योग्य एंट्रीपॉइंट्स की एक केंद्रित सूची मिलती है — paths, parameters, सोर्स फ़ाइलें, tags।
- AI ऑडिटर। LLM-आधारित SAST एजेंट्स को वही केंद्रित सूची मिलती है, साथ ही प्रति-endpoint समीक्षा संदर्भ (
--include callee1-hop callees के लिए,--ai-contextguards, sinks, validators, और signals के लिए)। - DAST टूल्स। ZAP, Burp Suite, Caido और Gori को स्कैन करने के लिए एक वास्तविक route सूची मिलती है, जिसमें वे paths भी शामिल हैं जहाँ वे crawling द्वारा कभी नहीं पहुँच पाते।
Noir क्या करता है
- Endpoint निष्कर्षण। 206 frameworks में स्टैटिक विश्लेषण। endpoints, parameters, headers, cookies, और उनसे जुड़ी सोर्स फ़ाइलें लौटाता है।
- LLM fallback। जब स्टैटिक नियम लागू नहीं होते, तो असमर्थित frameworks (या एक-बार के कस्टम routing) को OpenAI / Ollama / आदि को सौंपें।
- अगले चरण के लिए आउटपुट। JSON, YAML, OpenAPI, SARIF, cURL, Postman, HTML — जो भी फॉर्मेट पाइपलाइन में अगला टूल पढ़ता है।
- DAST एकीकरण। सीधे ZAP, Burp Suite, Caido या Gori में proxy target के रूप में पाइप करें, या उनके आयात के लिए OpenAPI निर्यात करें।
- AI SAST संदर्भ। endpoint इन्वेंटरी (और,
--include calleeके साथ, प्रत्येक handler द्वारा आह्वान किए गए 1-hop functions) वह केंद्रित संदर्भ है जिसकी एक LLM ऑडिटर को हमलावरों द्वारा पहुँचने योग्य बग खोजने के लिए आवश्यकता होती है।--ai-contextऔर आगे जाता है और प्रति endpoint एकत्रित समीक्षा संदर्भ संलग्न करता है — guards, callees, sinks, validators, और signals — ताकि LLM को उन्हें फिर से खोजना न पड़े। - CI/CD। GitHub Action, SARIF आउटपुट, exit codes — आपकी मौजूदा पाइपलाइन में फिट बैठता है।
उपयोग
noir -h
उदाहरण
noir scan <source_dir>
यदि आप इसे Github Action के साथ उपयोग करते हैं, तो कृपया इस दस्तावेज़ को देखें।
अधिक जानकारी के लिए, कृपया हमारे दस्तावेज़ीकरण पृष्ठ पर जाएँ।
रोडमैप
Noir की शुरुआत एक WhiteBox परीक्षण सहायक के रूप में हुई: सोर्स से endpoints निकालें ताकि DAST उन्हें अधिक सटीकता से स्कैन कर सके। यह कार्य बढ़ गया है — वही इन्वेंटरी अब मानव ऑडिटरों और AI SAST एजेंट्स को भी सेवा प्रदान करती है। यहाँ से लक्ष्य तीनों उपभोक्ताओं को समान रूप से अच्छी सेवा देना है: कोड की समीक्षा करने वाले मनुष्य, इसका ऑडिट करने वाले LLMs, और इसे स्कैन करने वाले DAST टूल्स।
यहाँ से:
- भाषा और framework कवरेज का विस्तार करें; प्रति-framework fixtures के साथ सटीकता को ईमानदार रखें।
- उन मामलों के लिए LLMs पर अधिक निर्भर रहें जहाँ स्टैटिक विश्लेषण नहीं पहुँच सकता।
- प्रति-endpoint समीक्षा संदर्भ (guards, callees, sinks, validators, signals) को समृद्ध करें ताकि मानव समीक्षक और AI ऑडिटर प्रत्येक handler के समान केंद्रित दृश्य को साझा करें।
- DAST एकीकरण को प्रथम-श्रेणी बनाए रखें — OpenAPI, proxy targets, और ZAP / Burp / Caido / Gori को सीधे hand-offs।
OWASP प्रोजेक्ट
OWASP Noir जून 2024 में OWASP Foundation में शामिल हुआ।
- आधिकारिक प्रोजेक्ट पृष्ठ: https://owasp.org/projects/noir
- OWASP Nest: https://nest.owasp.org/projects/noir
समाचार और अपडेट
- मई 2026: v1.0.0 जारी — सभी analyzers, taggers, passive-scan में एक स्थिर 1.x लाइन, और एक बिल्कुल नई verb-centric CLI संरचना की शुरुआत।
- मई 2026: रोडमैप को नवीनीकृत किया — Noir का लक्ष्य अब मनुष्यों, AI ऑडिटरों, और DAST टूल्स को समान endpoint इन्वेंटरी के उपभोक्ताओं के रूप में समान रूप से सेवा प्रदान करना है।
- अगस्त 2025: OWASP Seoul Meetup में प्रस्तुत। (Open Source Gardening)
- नवंबर 2024: ZAP ब्लॉग पर एक अतिथि ब्लॉग पोस्ट "Powering Up DAST with ZAP and Noir" प्रकाशित किया।
- जून 2024: OWASP Noir के रूप में OWASP में शामिल हुआ
- GitHub संगठन का नाम noir-cr से owasp-noir में बदला
- @ksg97031 के साथ सह-नेतृत्व में परिवर्तित हुआ
- नवंबर 2023: Noir रिपॉजिटरी को noir-cr GitHub संगठन में स्थानांतरित किया।
- अगस्त 2023: @hahwul के व्यक्तिगत प्रोजेक्ट के रूप में शुरू हुआ।
कोर टीम
योगदान
Noir ❤️ के साथ बनाया गया एक ओपन-सोर्स प्रोजेक्ट है। यदि आप योगदान देना चाहते हैं, तो कृपया CONTRIBUTING.md देखें और एक Pull Request सबमिट करें।

शुभंकर
 | हमारा शुभंकर Hak (학) है, एक सारस जो छिपे हुए दोषों को खोजने में लालित्य और सटीकता का प्रतीक है। कोरियाई में, "학" का अर्थ "सारस" है, जो एक तेज सहयोगी का प्रतिनिधित्व करता है जो आपके कोड में कमजोरियों और attack surfaces को उजागर करने के लिए गहराई में जाता है। Hak से संबंधित अधिक कलाकृति और संसाधनों के लिए, noir-artwork repository देखें। |
|---|