
rustinel v1.8.0-rc.1
Windows, Linux और macOS के लिए endpoint detection। native telemetry पर Sigma, YARA और IOC rules। Rust में लिखा गया। किसी cloud account की आवश्यकता नहीं।

Rustinel
ओपन-सोर्स एंडपॉइंट डिटेक्शन। तीन प्लेटफ़ॉर्म। आपके नियम।
नेटिव Windows, Linux, और macOS टेलीमेट्री पर Sigma, YARA, और IOC डिटेक्शन चलाएँ।
Rust में लिखा गया, स्थानीय अलर्ट के साथ और किसी क्लाउड अकाउंट की आवश्यकता नहीं।


डाउनलोड | दस्तावेज़ीकरण | डिटेक्शन पैक | वेबसाइट

Rustinel क्यों?
- Sigma और YARA नियम उपयोग करें। व्यवहार के लिए Sigma, एक्ज़ीक्यूटेबल और प्रोसेस मेमोरी के लिए YARA, और हैश, IP, डोमेन, और पाथ के लिए IOC सूचियाँ।
- Windows, Linux, और macOS पर चलाएँ। एक इंजन, एक कॉन्फ़िग फ़ॉर्मेट, और हर जगह समान Sysmon-शैली फ़ील्ड नाम। कवरेज प्लेटफ़ॉर्म के अनुसार भिन्न होती है।
- अपना डेटा अपने पास रखें। एजेंट कुछ भी बाहर नहीं भेजता। अलर्ट स्थानीय ECS NDJSON फ़ाइलें हैं जिन्हें Elastic, Splunk, या कोई भी लॉग पाइपलाइन इनजेस्ट कर सकती है।
- रिकॉर्ड किए गए व्यवहार के विरुद्ध नियमों का परीक्षण करें। गतिविधि एक बार कैप्चर करें, फिर अपने नियमों में बदलाव के साथ इसे किसी भी मशीन पर रीप्ले करें।
- कमियाँ देखें।
rustinel sigma doctorबताता है कि कौन से नियम फायर हो सकते हैं, जबकिrustinel doctorरनटाइम स्वास्थ्य और लोड के तहत छोड़े गए इवेंट्स की रिपोर्ट करता है।
क्विकस्टार्ट
स्थानीय rustinel फ़ोल्डर में इंस्टॉल करें, फिर इसे शुरू करें।
Linux (kernel 5.8+):
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel && sudo ./rustinel run
Windows, एक elevated PowerShell में:
irm https://rustinel.io/install.ps1 | iex
Set-Location rustinel; .\rustinel.exe run
macOS (प्रायोगिक) के लिए पहले Full Disk Access आवश्यक है, देखें macOS permissions:
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel && sudo ./rustinel run
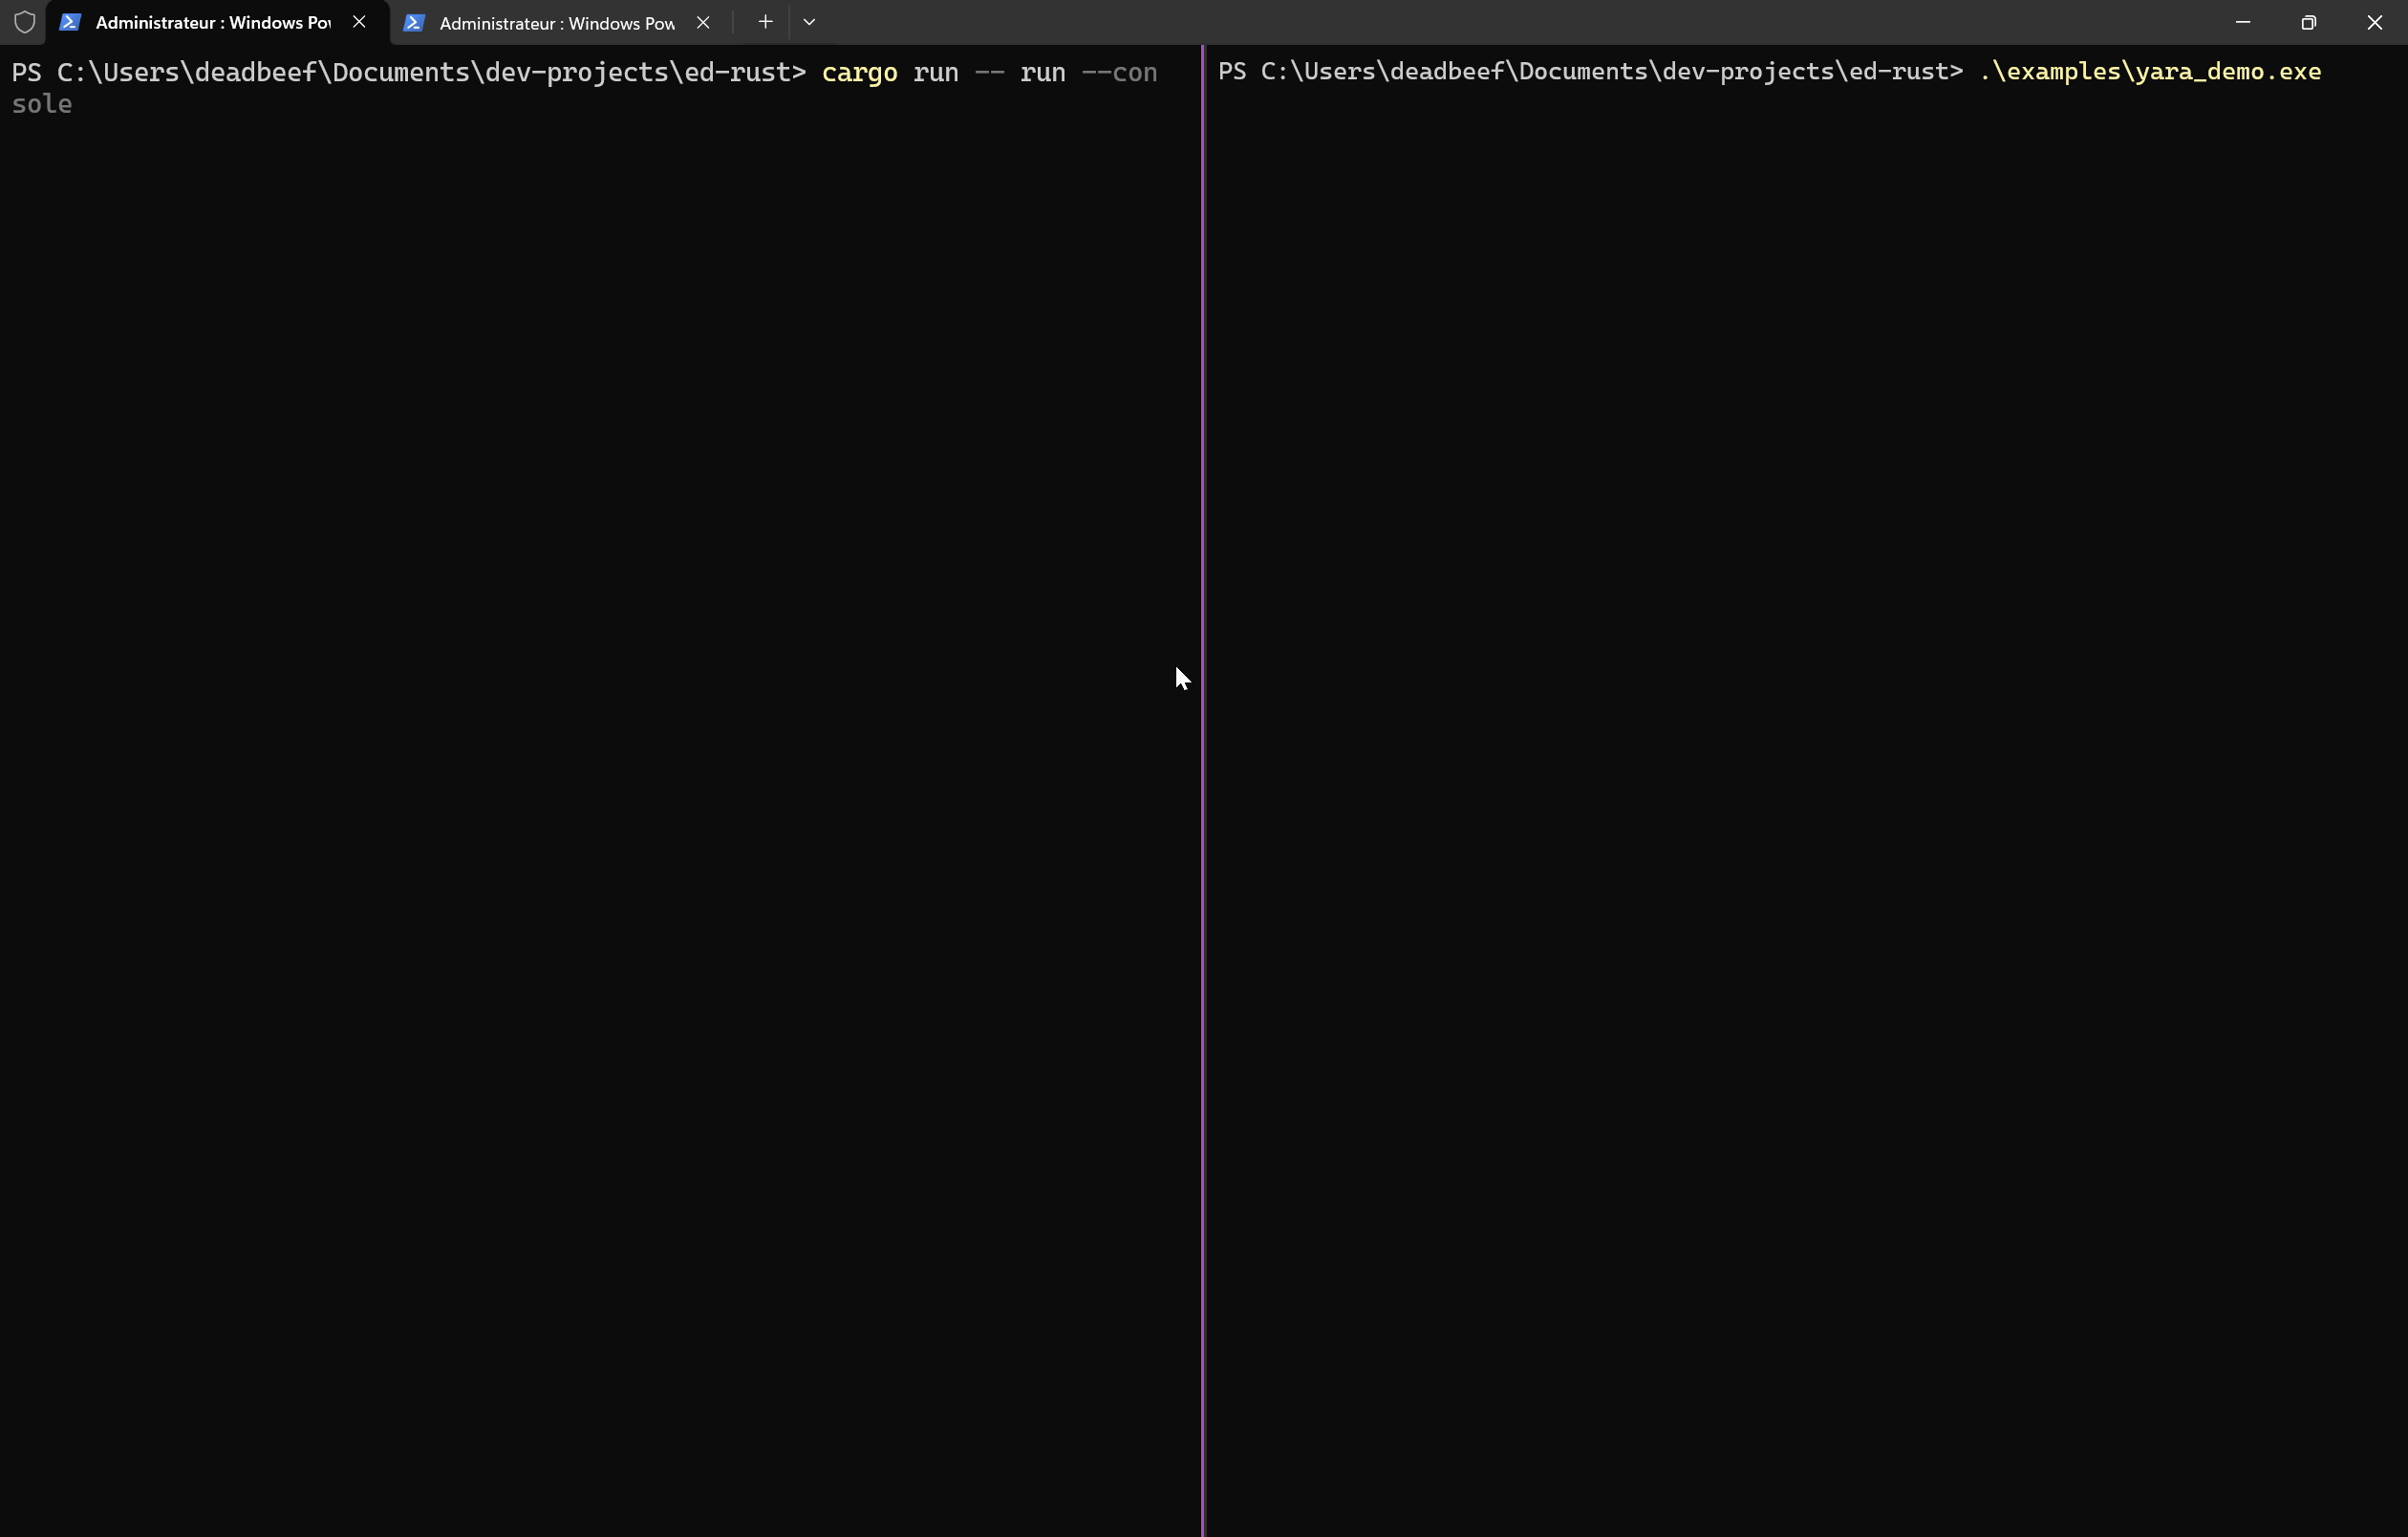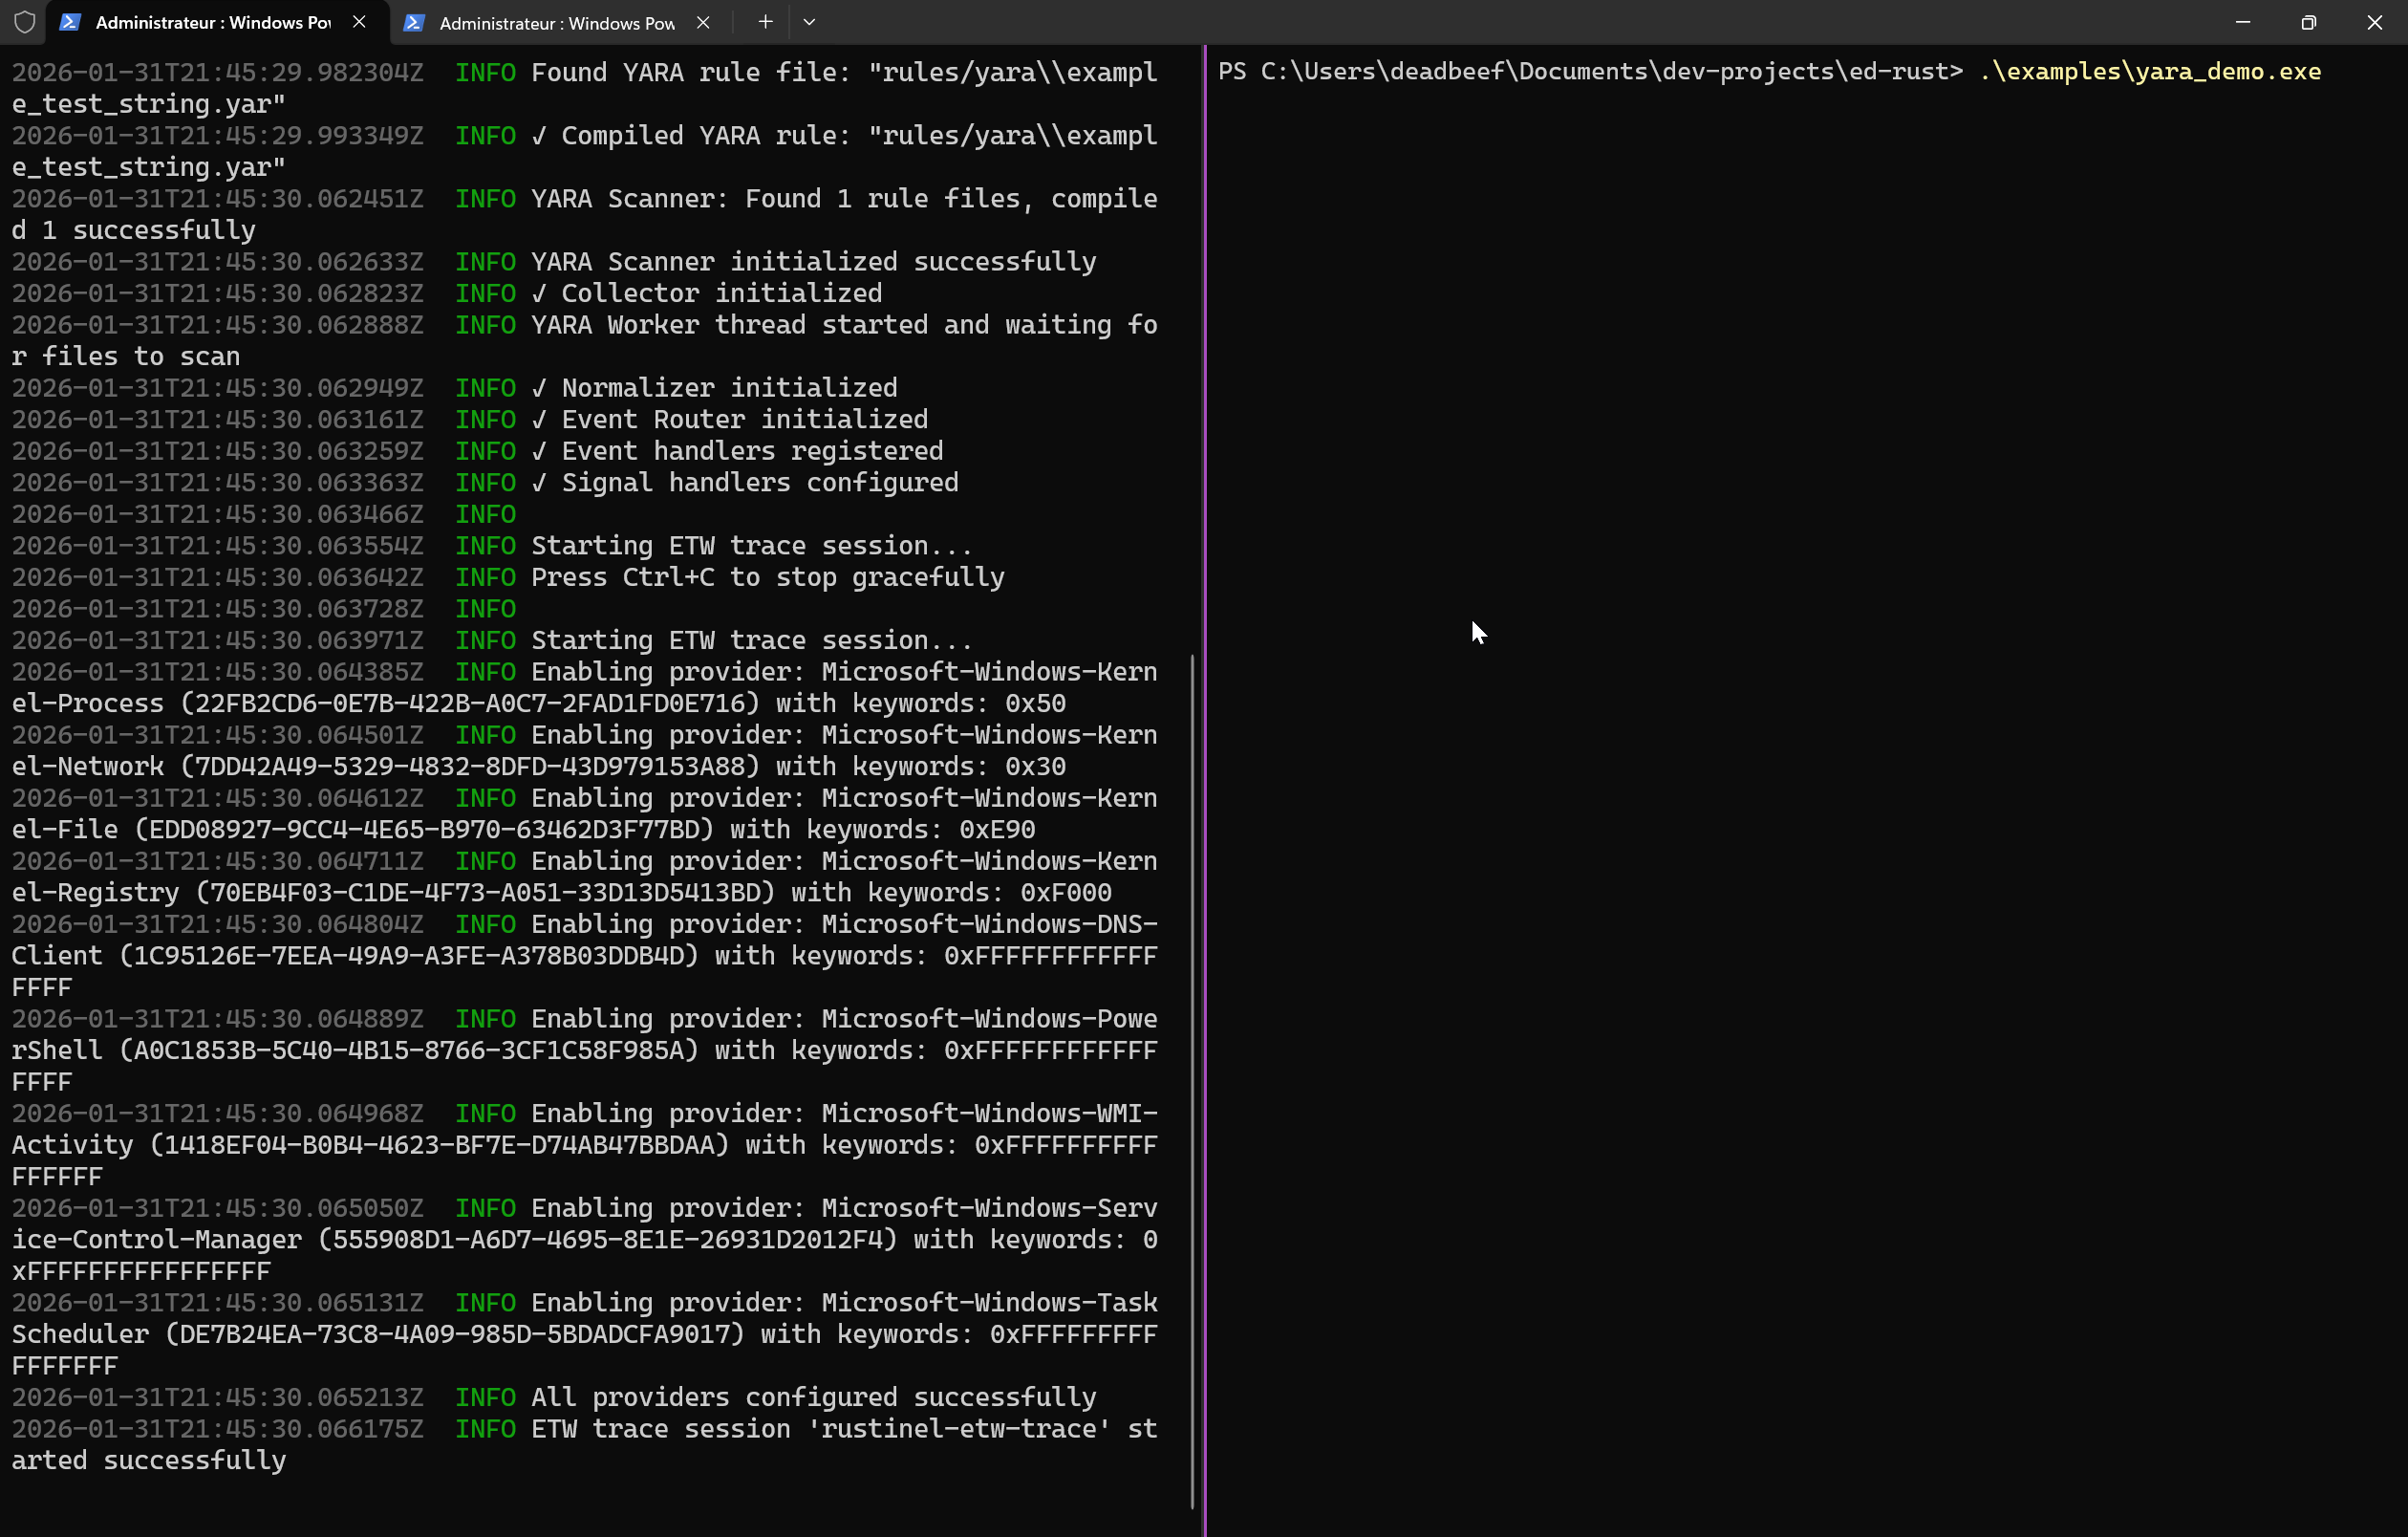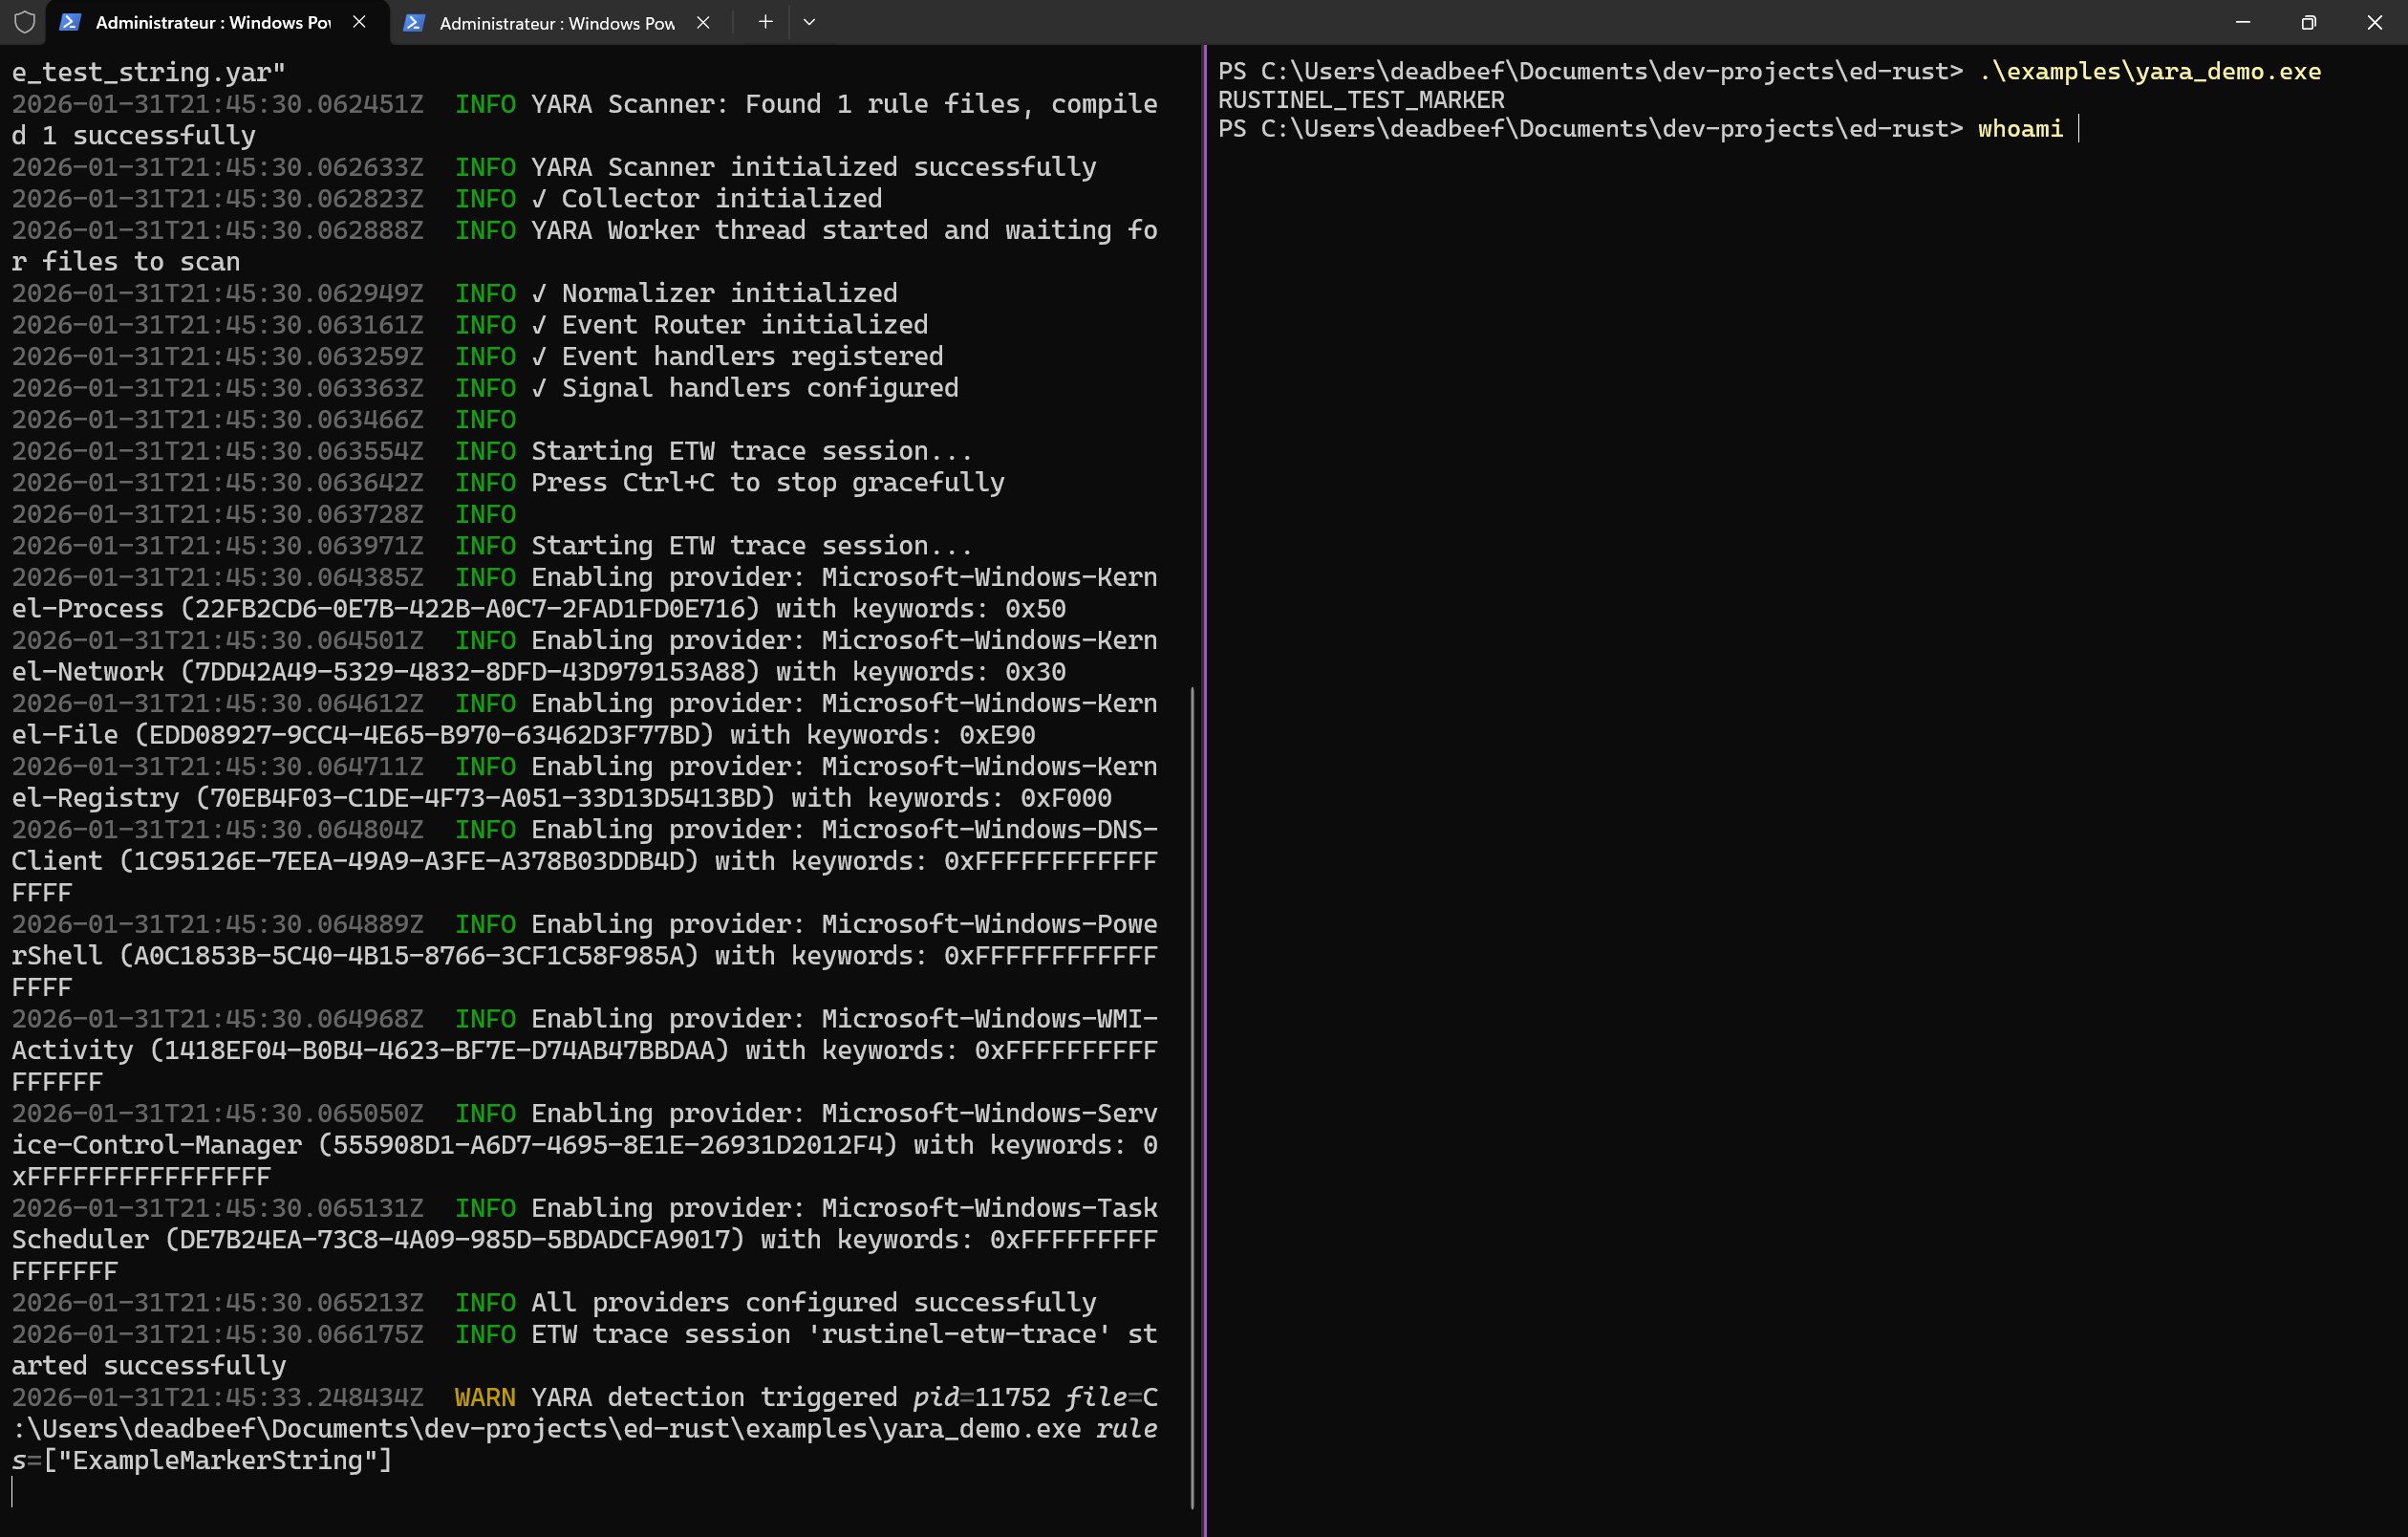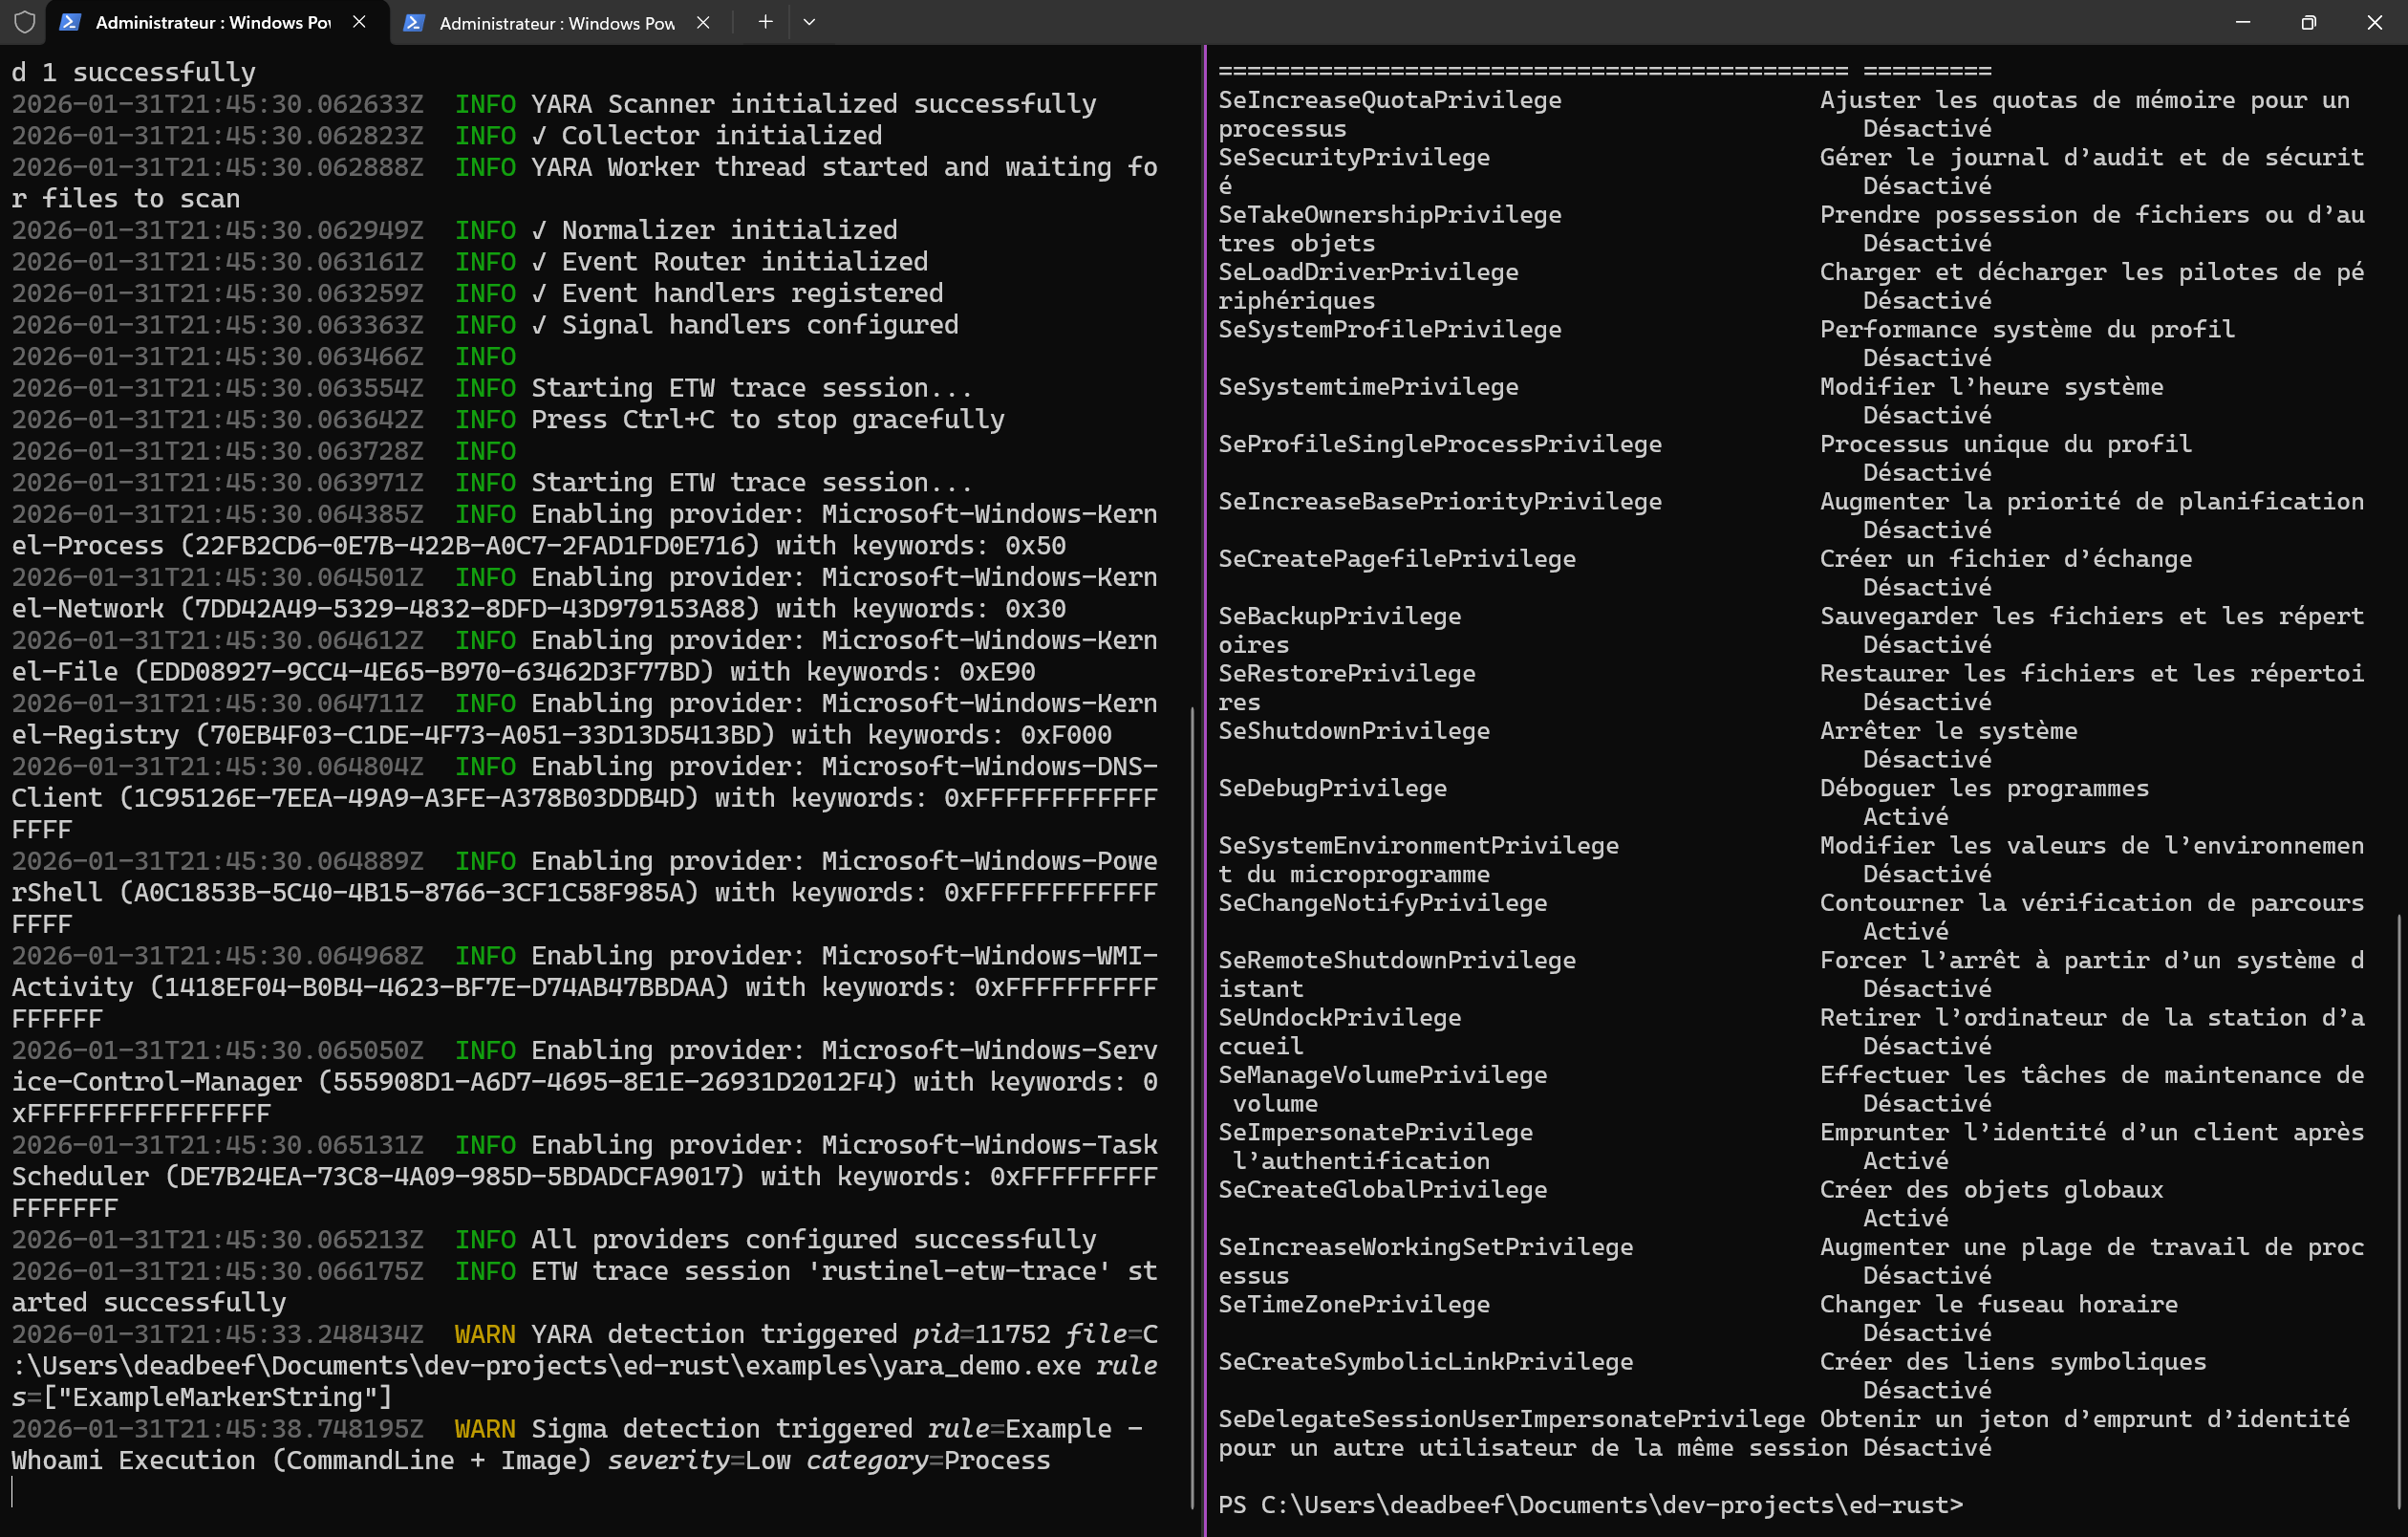
किसी अन्य टर्मिनल में whoami चलाएँ।
डेमो नियम फायर होता है और अलर्ट rustinel/logs/alerts.json.<date> में पहुँचता है।
इसे एक वास्तविक rules pack के साथ सेवा के रूप में इंस्टॉल करने के लिए, Ctrl-C से इसे रोकें और rustinel फ़ोल्डर से sudo ./rustinel setup --yes चलाएँ (Windows पर .\rustinel.exe setup --yes)।
देखें Deploy on an endpoint।
एक बार कैप्चर करें, अपने नियमों में सुधार के साथ रीप्ले करें
sudo ./rustinel capture --output ~/captures/session.ndjson   # Ctrl-C when done
sudo chown -R "$USER" ~/captures
./rustinel replay ~/captures/session.ndjson
./rustinel replay ~/captures/session.ndjson --config candidate.toml
रीप्ले के लिए किसी विशेषाधिकार की आवश्यकता नहीं है और यह प्लेटफ़ॉर्म्स के बीच काम करता है: एक Windows रिकॉर्डिंग Linux पर रीप्ले होती है। देखें Test rules with replay।
प्लेटफ़ॉर्म समर्थन
| Platform | Sensors | Telemetry | Status |
|---|---|---|---|
| Windows 10/11, Server 2016+ | ETW + Windows Event Log | Process, image load, network, file, registry, DNS, PowerShell, WMI, service, task, Security audit events | Stable |
| Linux 5.8+ | eBPF | Process, network, file, DNS | Stable |
| macOS 11+ | Endpoint Security + /dev/bpf | Process, file, network, DNS | Experimental |
विवरण: Platform coverage और Limitations।
सीमाएँ जानें
Rustinel एंडपॉइंट मॉनिटरिंग, डिटेक्शन इंजीनियरिंग, लैब्स, और SIEM पाइपलाइन परीक्षण के लिए बनाया गया है। यह किसी व्यावसायिक EDR का विकल्प नहीं है: इसमें न anti-tamper है, न pre-execution blocking, और न ही कोई management console। देखें Security model।
योगदान करें
बग रिपोर्ट, डिटेक्शन परीक्षण, और प्लेटफ़ॉर्म कार्य का स्वागत है। बताएँ आप क्या मॉनिटर करते हैं और कहाँ अटकते हैं।
Contributing | Issues | Development guide | Roadmap