
rustinel v1.3.0
Windows, macOS और Linux के लिए ओपन-सोर्स क्रॉस-प्लेटफ़ॉर्म एंडपॉइंट डिटेक्शन इंजन जो ETW, ESF, eBPF, Sigma, YARA, IOCs और ECS NDJSON अलर्ट का उपयोग करता है।
Rustinel
ओपन-सोर्स एंडपॉइंट डिटेक्शन। तीन प्लेटफ़ॉर्म। आपके नियम।
नेटिव Windows, Linux और macOS टेलीमेट्री पर Sigma, YARA और IOC डिटेक्शन चलाएँ।
Rust में लिखा गया, स्थानीय अलर्ट के साथ और किसी क्लाउड खाते की आवश्यकता नहीं।


डाउनलोड | दस्तावेज़ | डिटेक्शन पैक | वेबसाइट
Rustinel क्यों?
- Sigma और YARA नियमों का उपयोग करें। व्यवहार के लिए Sigma, एक्ज़ीक्यूटेबल और प्रोसेस मेमोरी के लिए YARA, और हैश, IP, डोमेन और पाथ के लिए IOC सूचियाँ।
- Windows, Linux और macOS पर चलाएँ। एक इंजन, एक कॉन्फ़िग फ़ॉर्मेट, और हर जगह समान Sysmon-शैली फ़ील्ड नाम। कवरेज प्लेटफ़ॉर्म के अनुसार भिन्न होता है।
- अपना डेटा अपने पास रखें। एजेंट कुछ भी बाहर नहीं भेजता। अलर्ट स्थानीय ECS NDJSON फ़ाइलें हैं जिन्हें Elastic, Splunk या कोई भी लॉग पाइपलाइन इनजेस्ट कर सकती है।
- रिकॉर्ड किए गए व्यवहार के विरुद्ध नियमों का परीक्षण करें। गतिविधि एक बार कैप्चर करें, फिर अपने नियमों में बदलाव के साथ किसी भी मशीन पर उसे रीप्ले करें।
- कमियाँ देखें।
rustinel sigma doctorबताता है कि कौन से नियम फ़ायर हो सकते हैं, जबकिrustinel doctorरनटाइम स्वास्थ्य और लोड के दौरान छोड़े गए इवेंट की रिपोर्ट करता है।
क्विकस्टार्ट
स्थानीय rustinel फ़ोल्डर में इंस्टॉल करें, फिर उसे शुरू करें।
Linux (kernel 5.8+):
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel && sudo ./rustinel run
Windows, elevated PowerShell में:
irm https://rustinel.io/install.ps1 | iex
Set-Location rustinel; .\rustinel.exe run
macOS (प्रयोगात्मक) के लिए पहले Full Disk Access आवश्यक है, देखें macOS permissions:
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel && sudo ./rustinel run
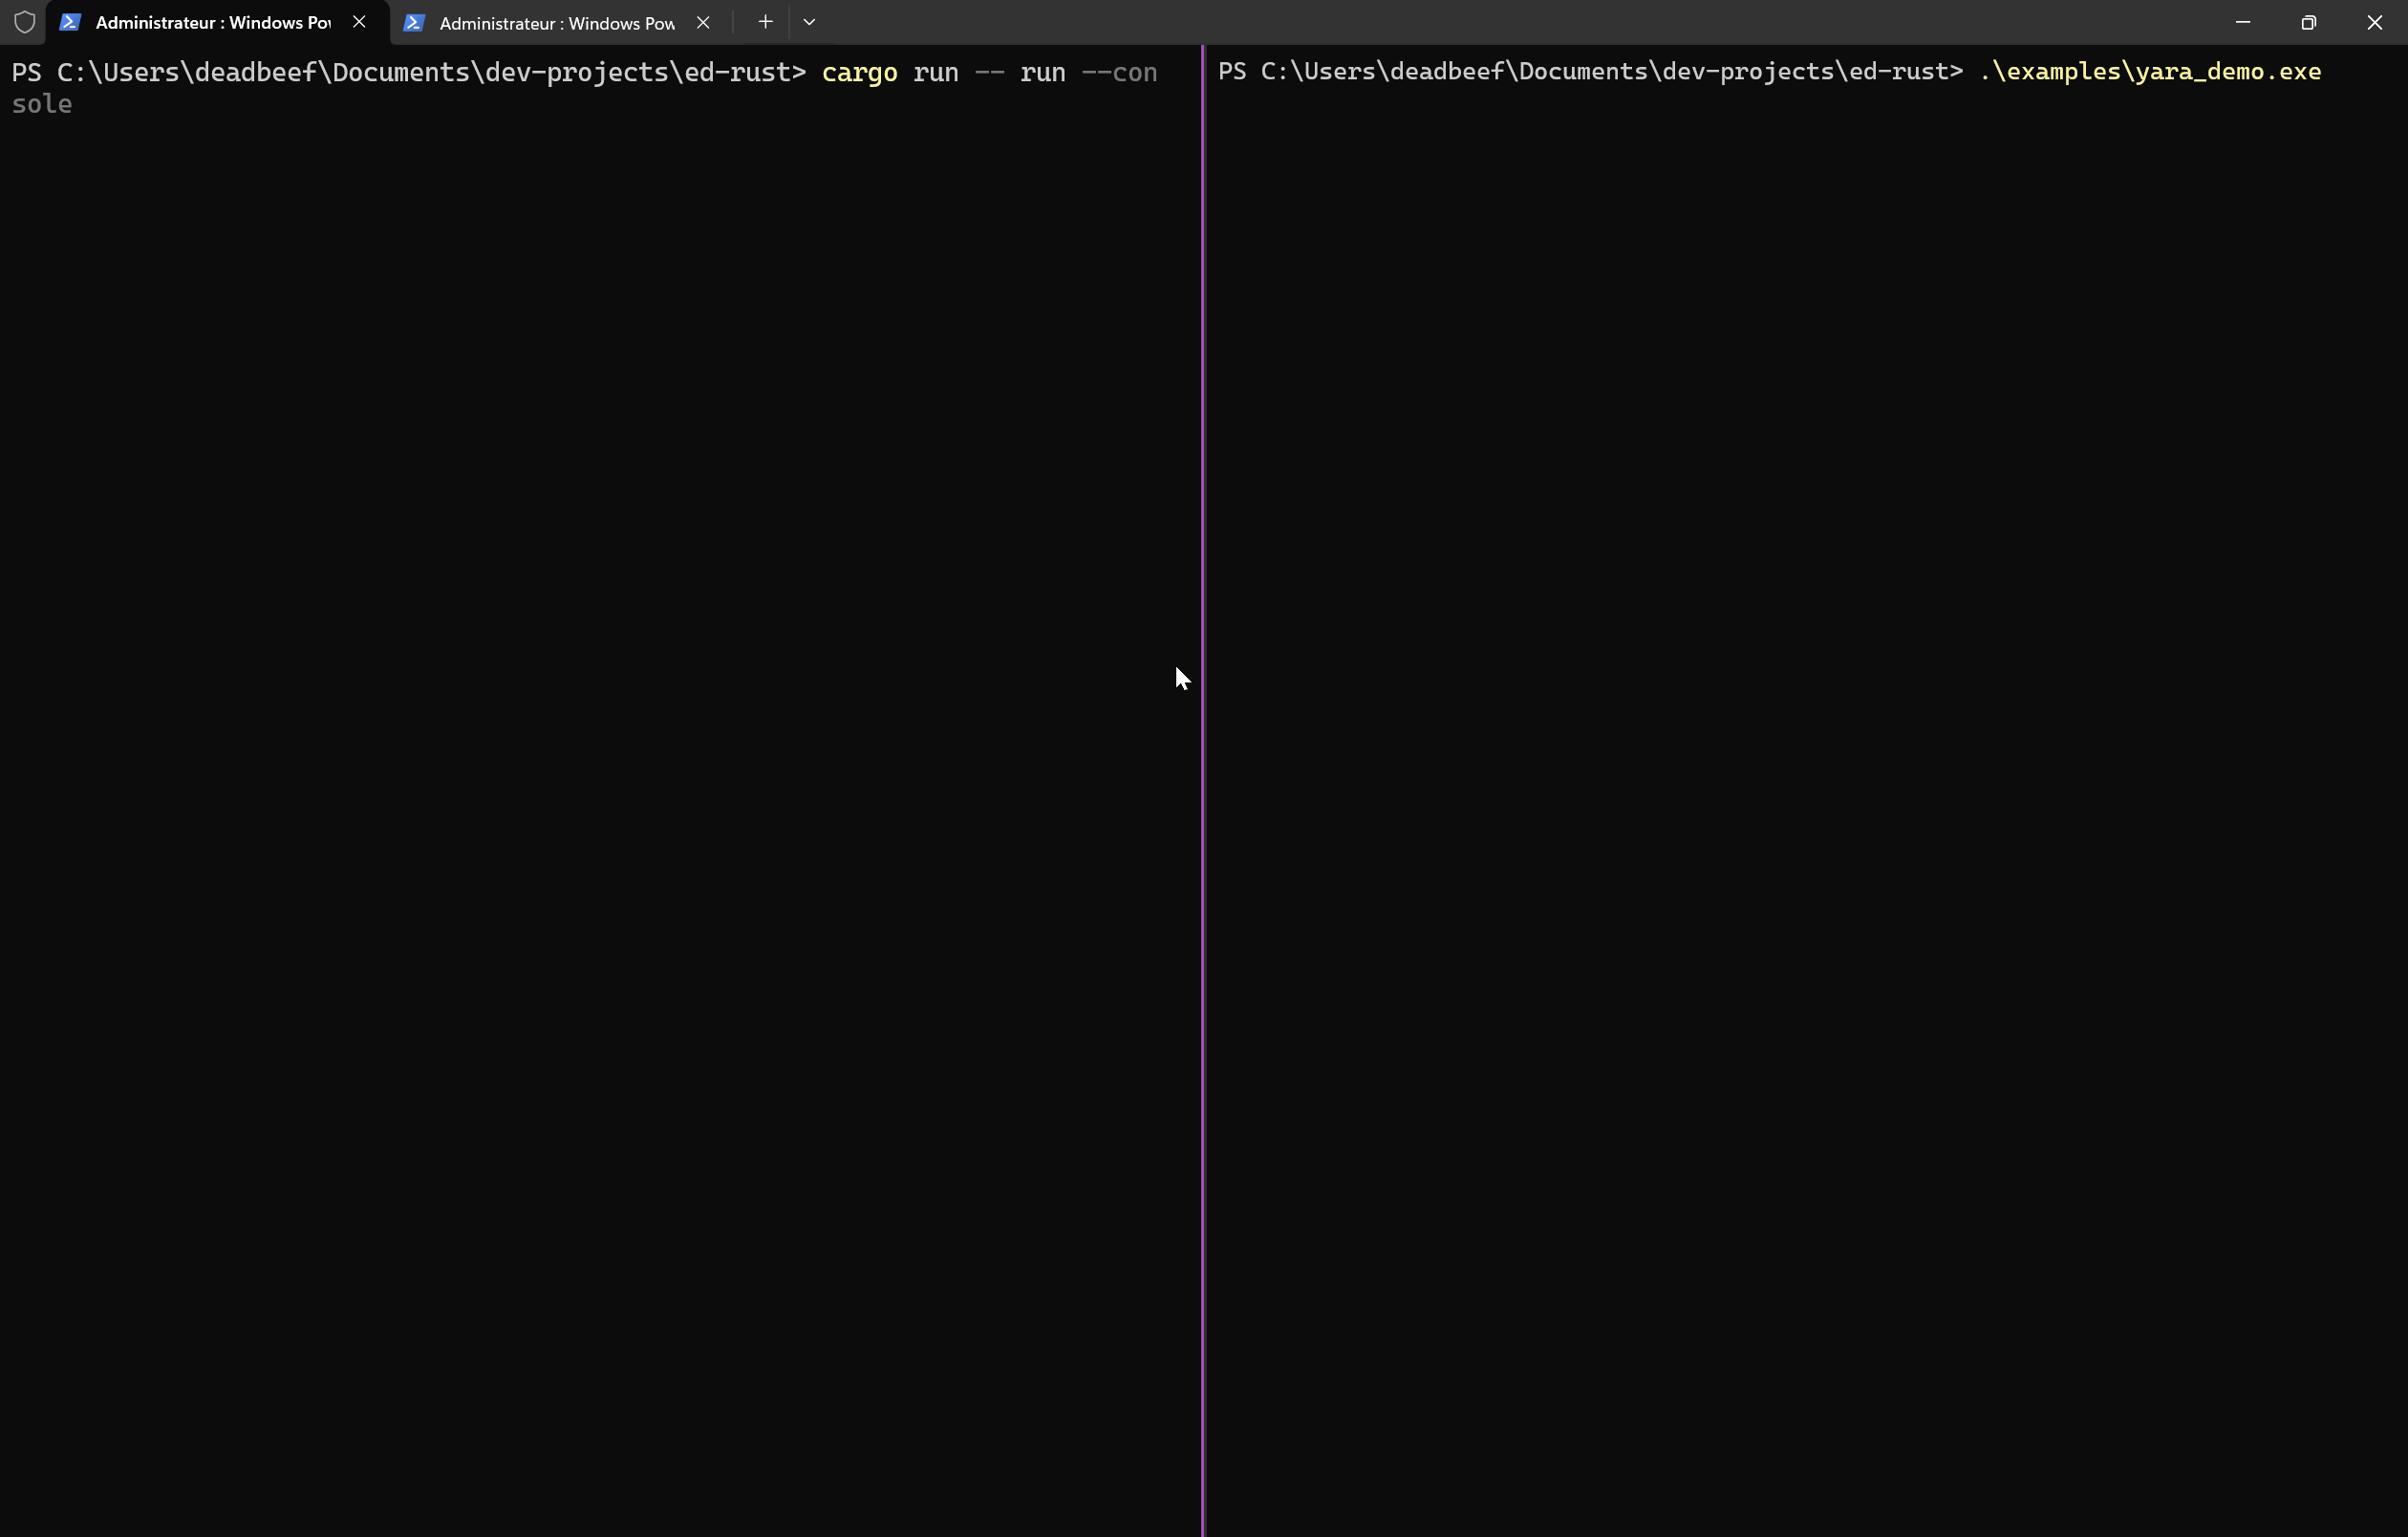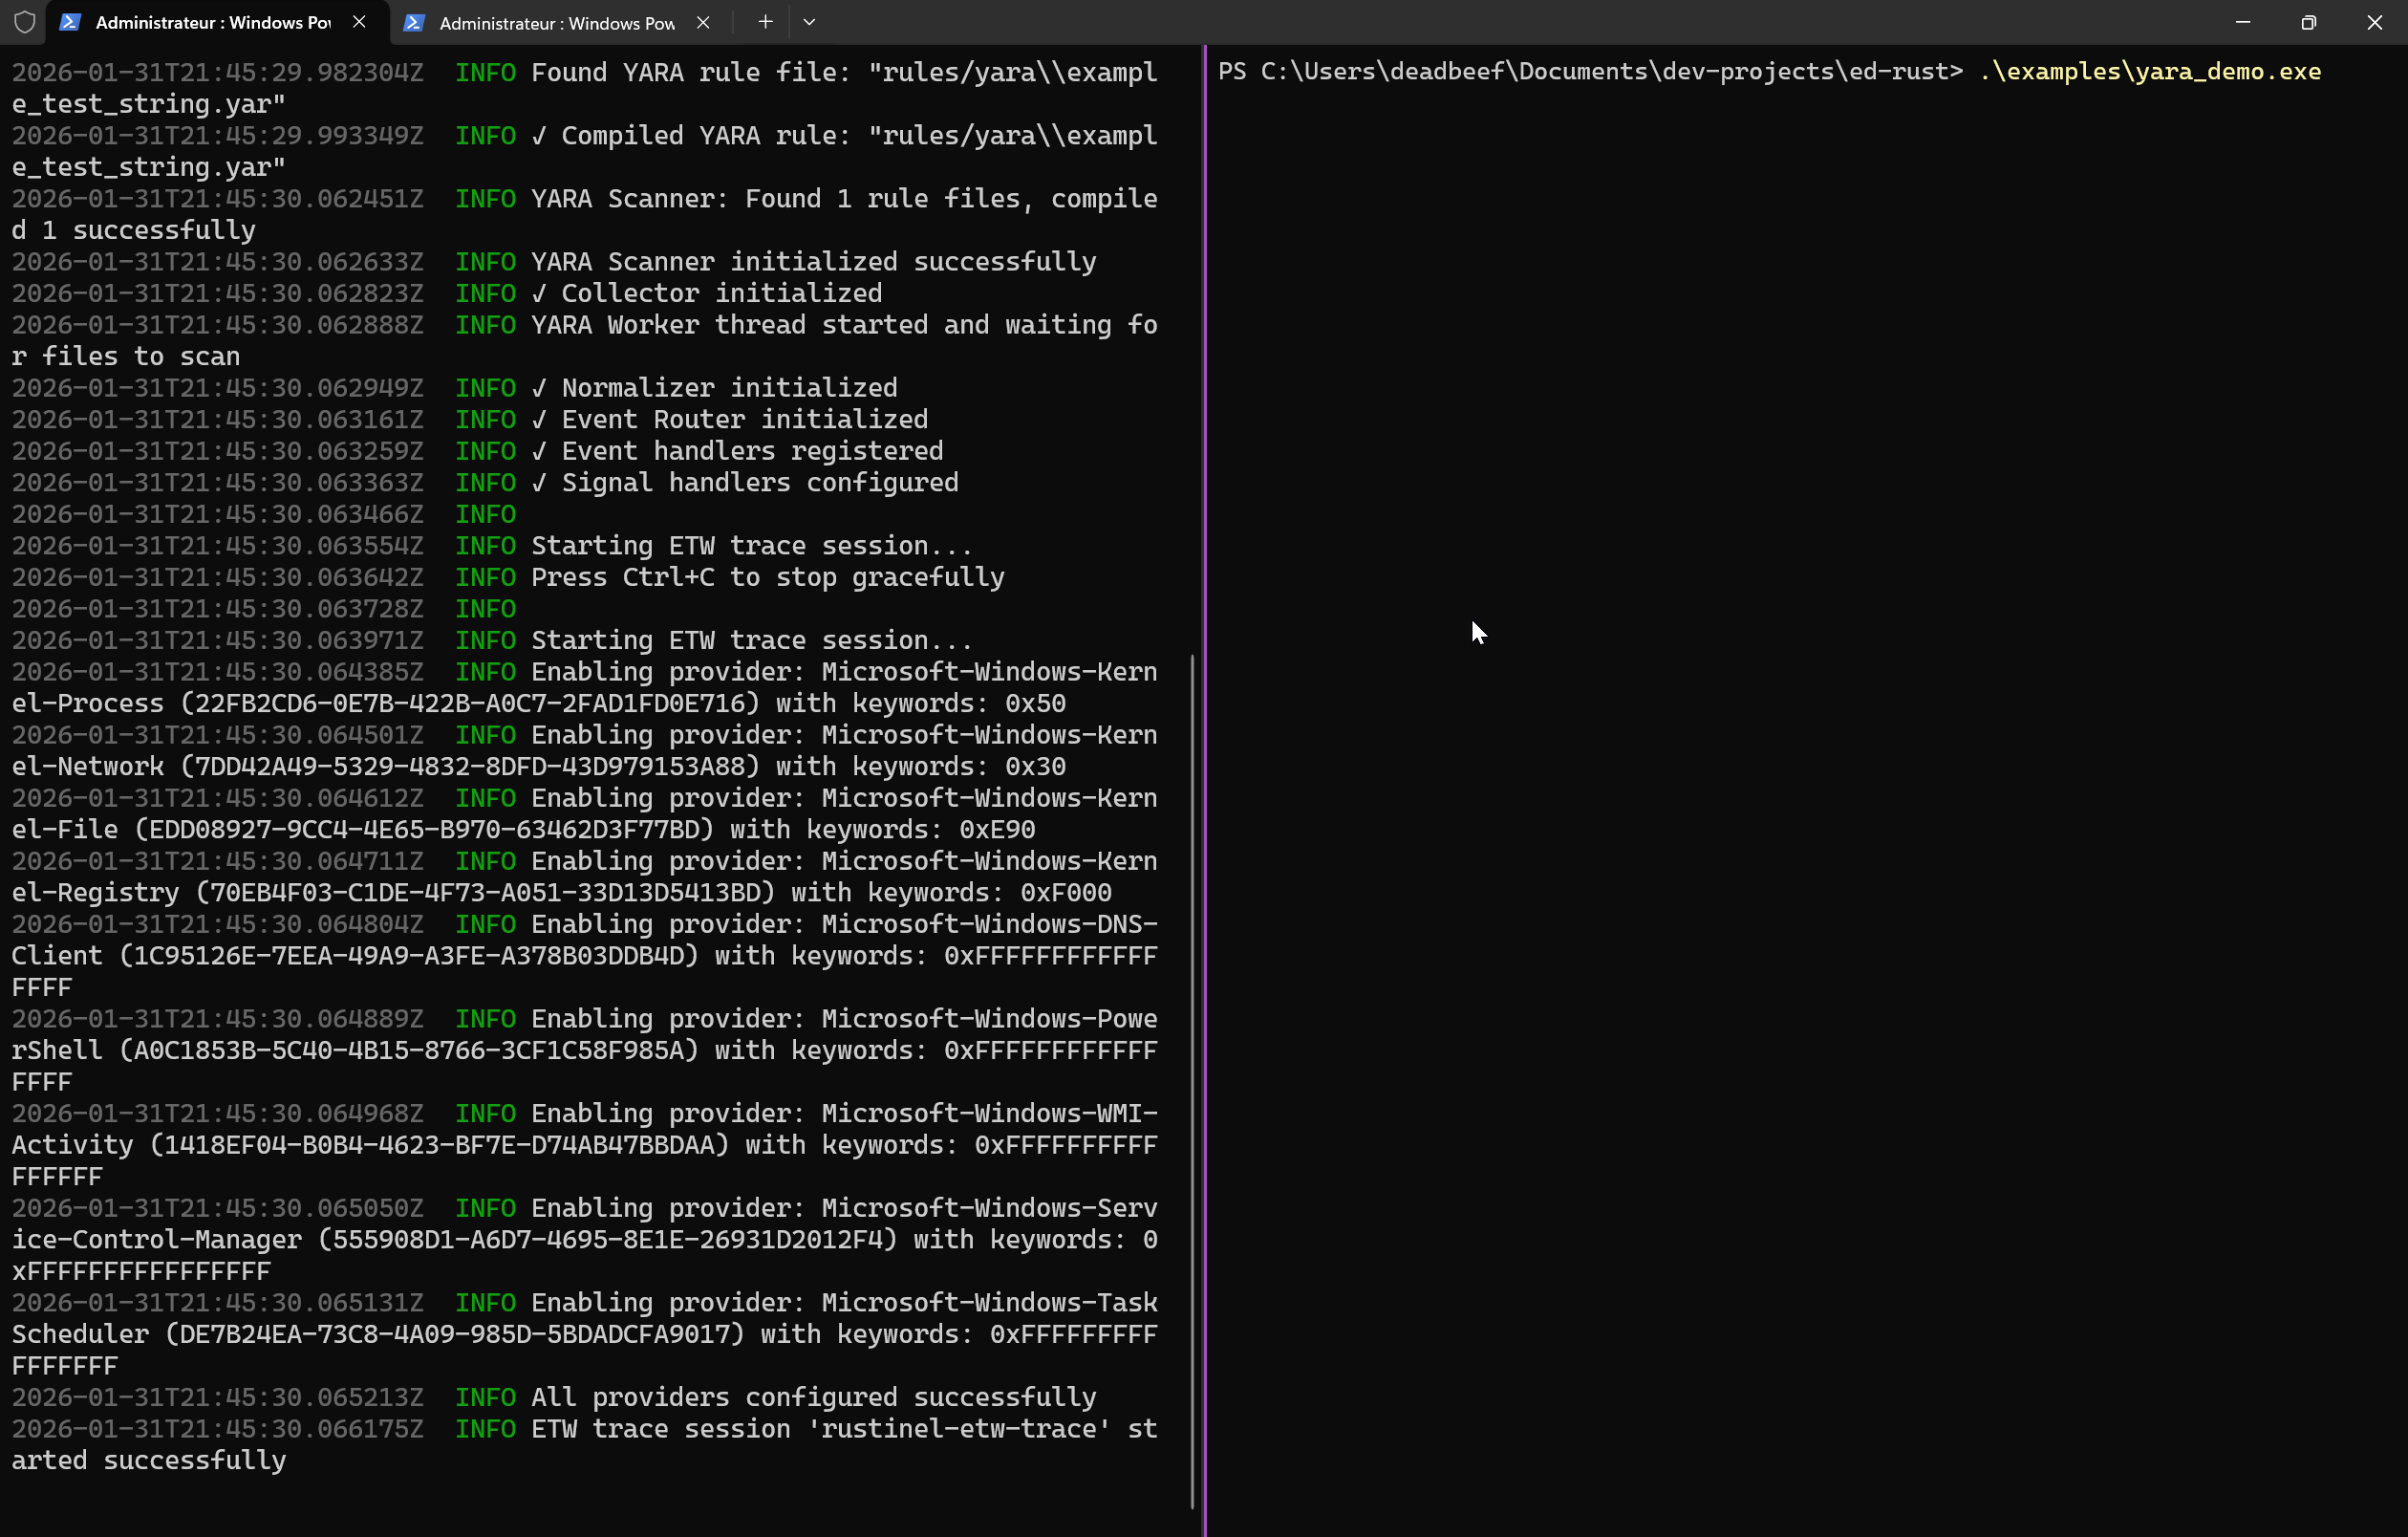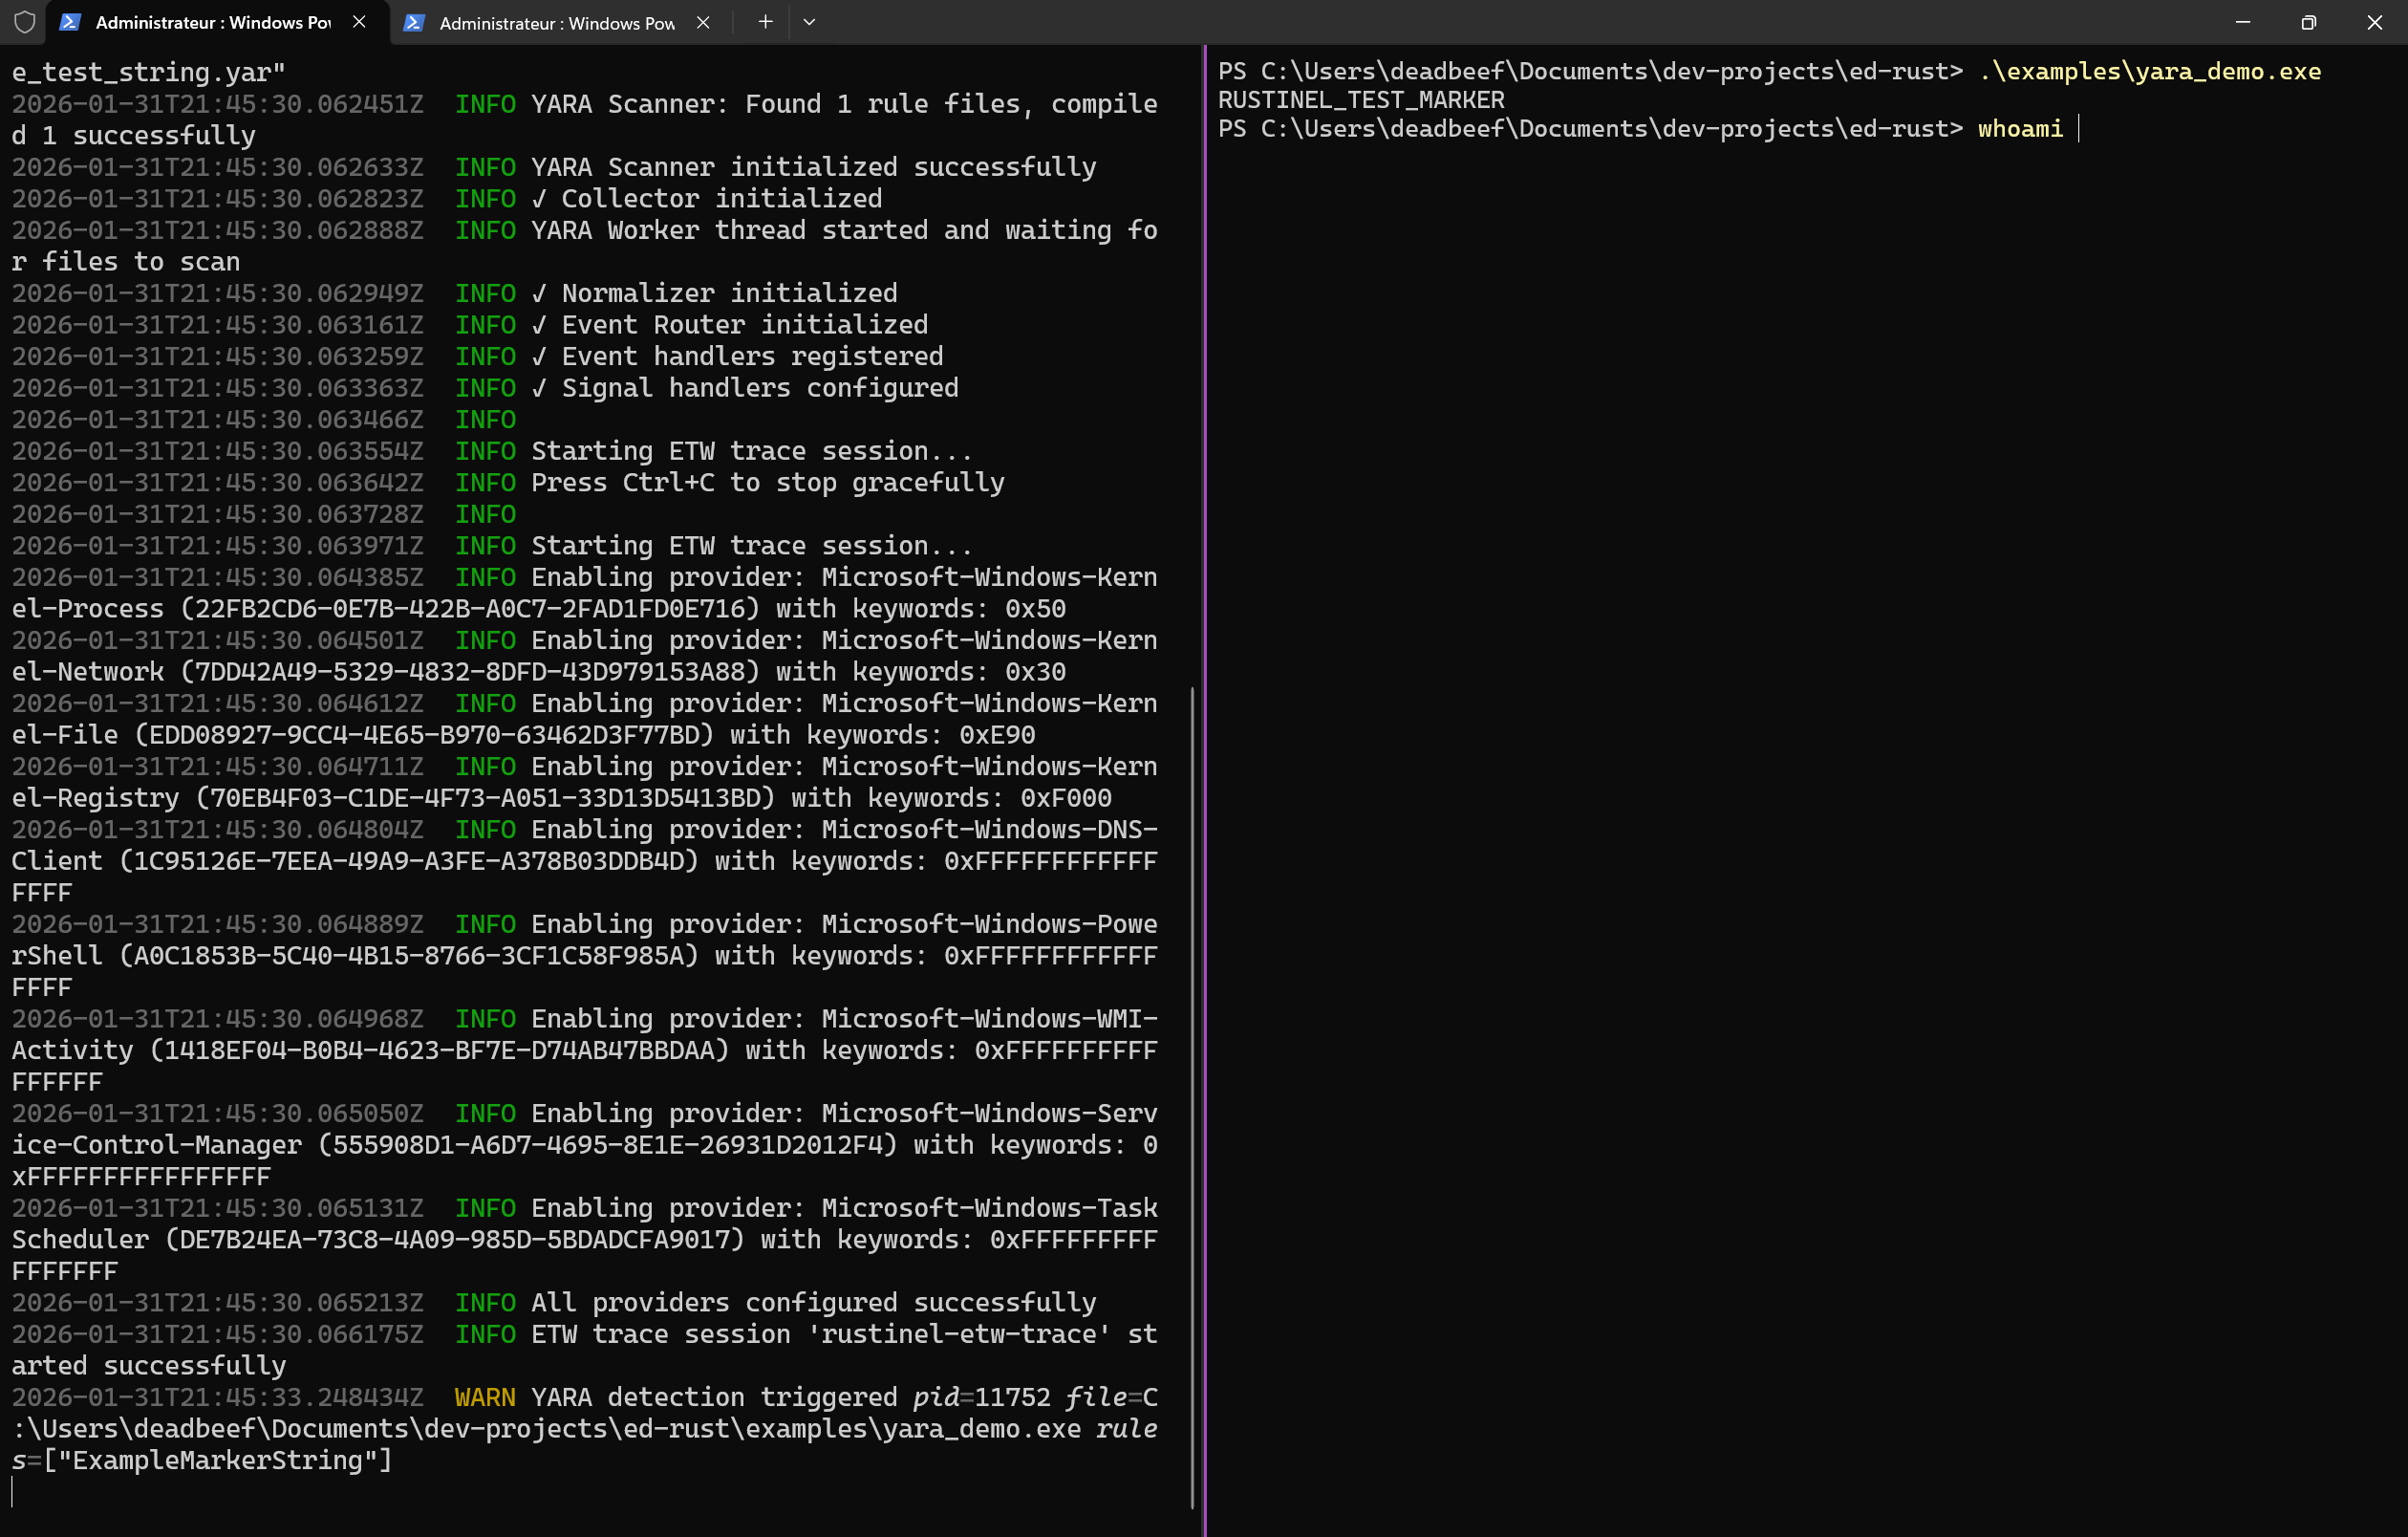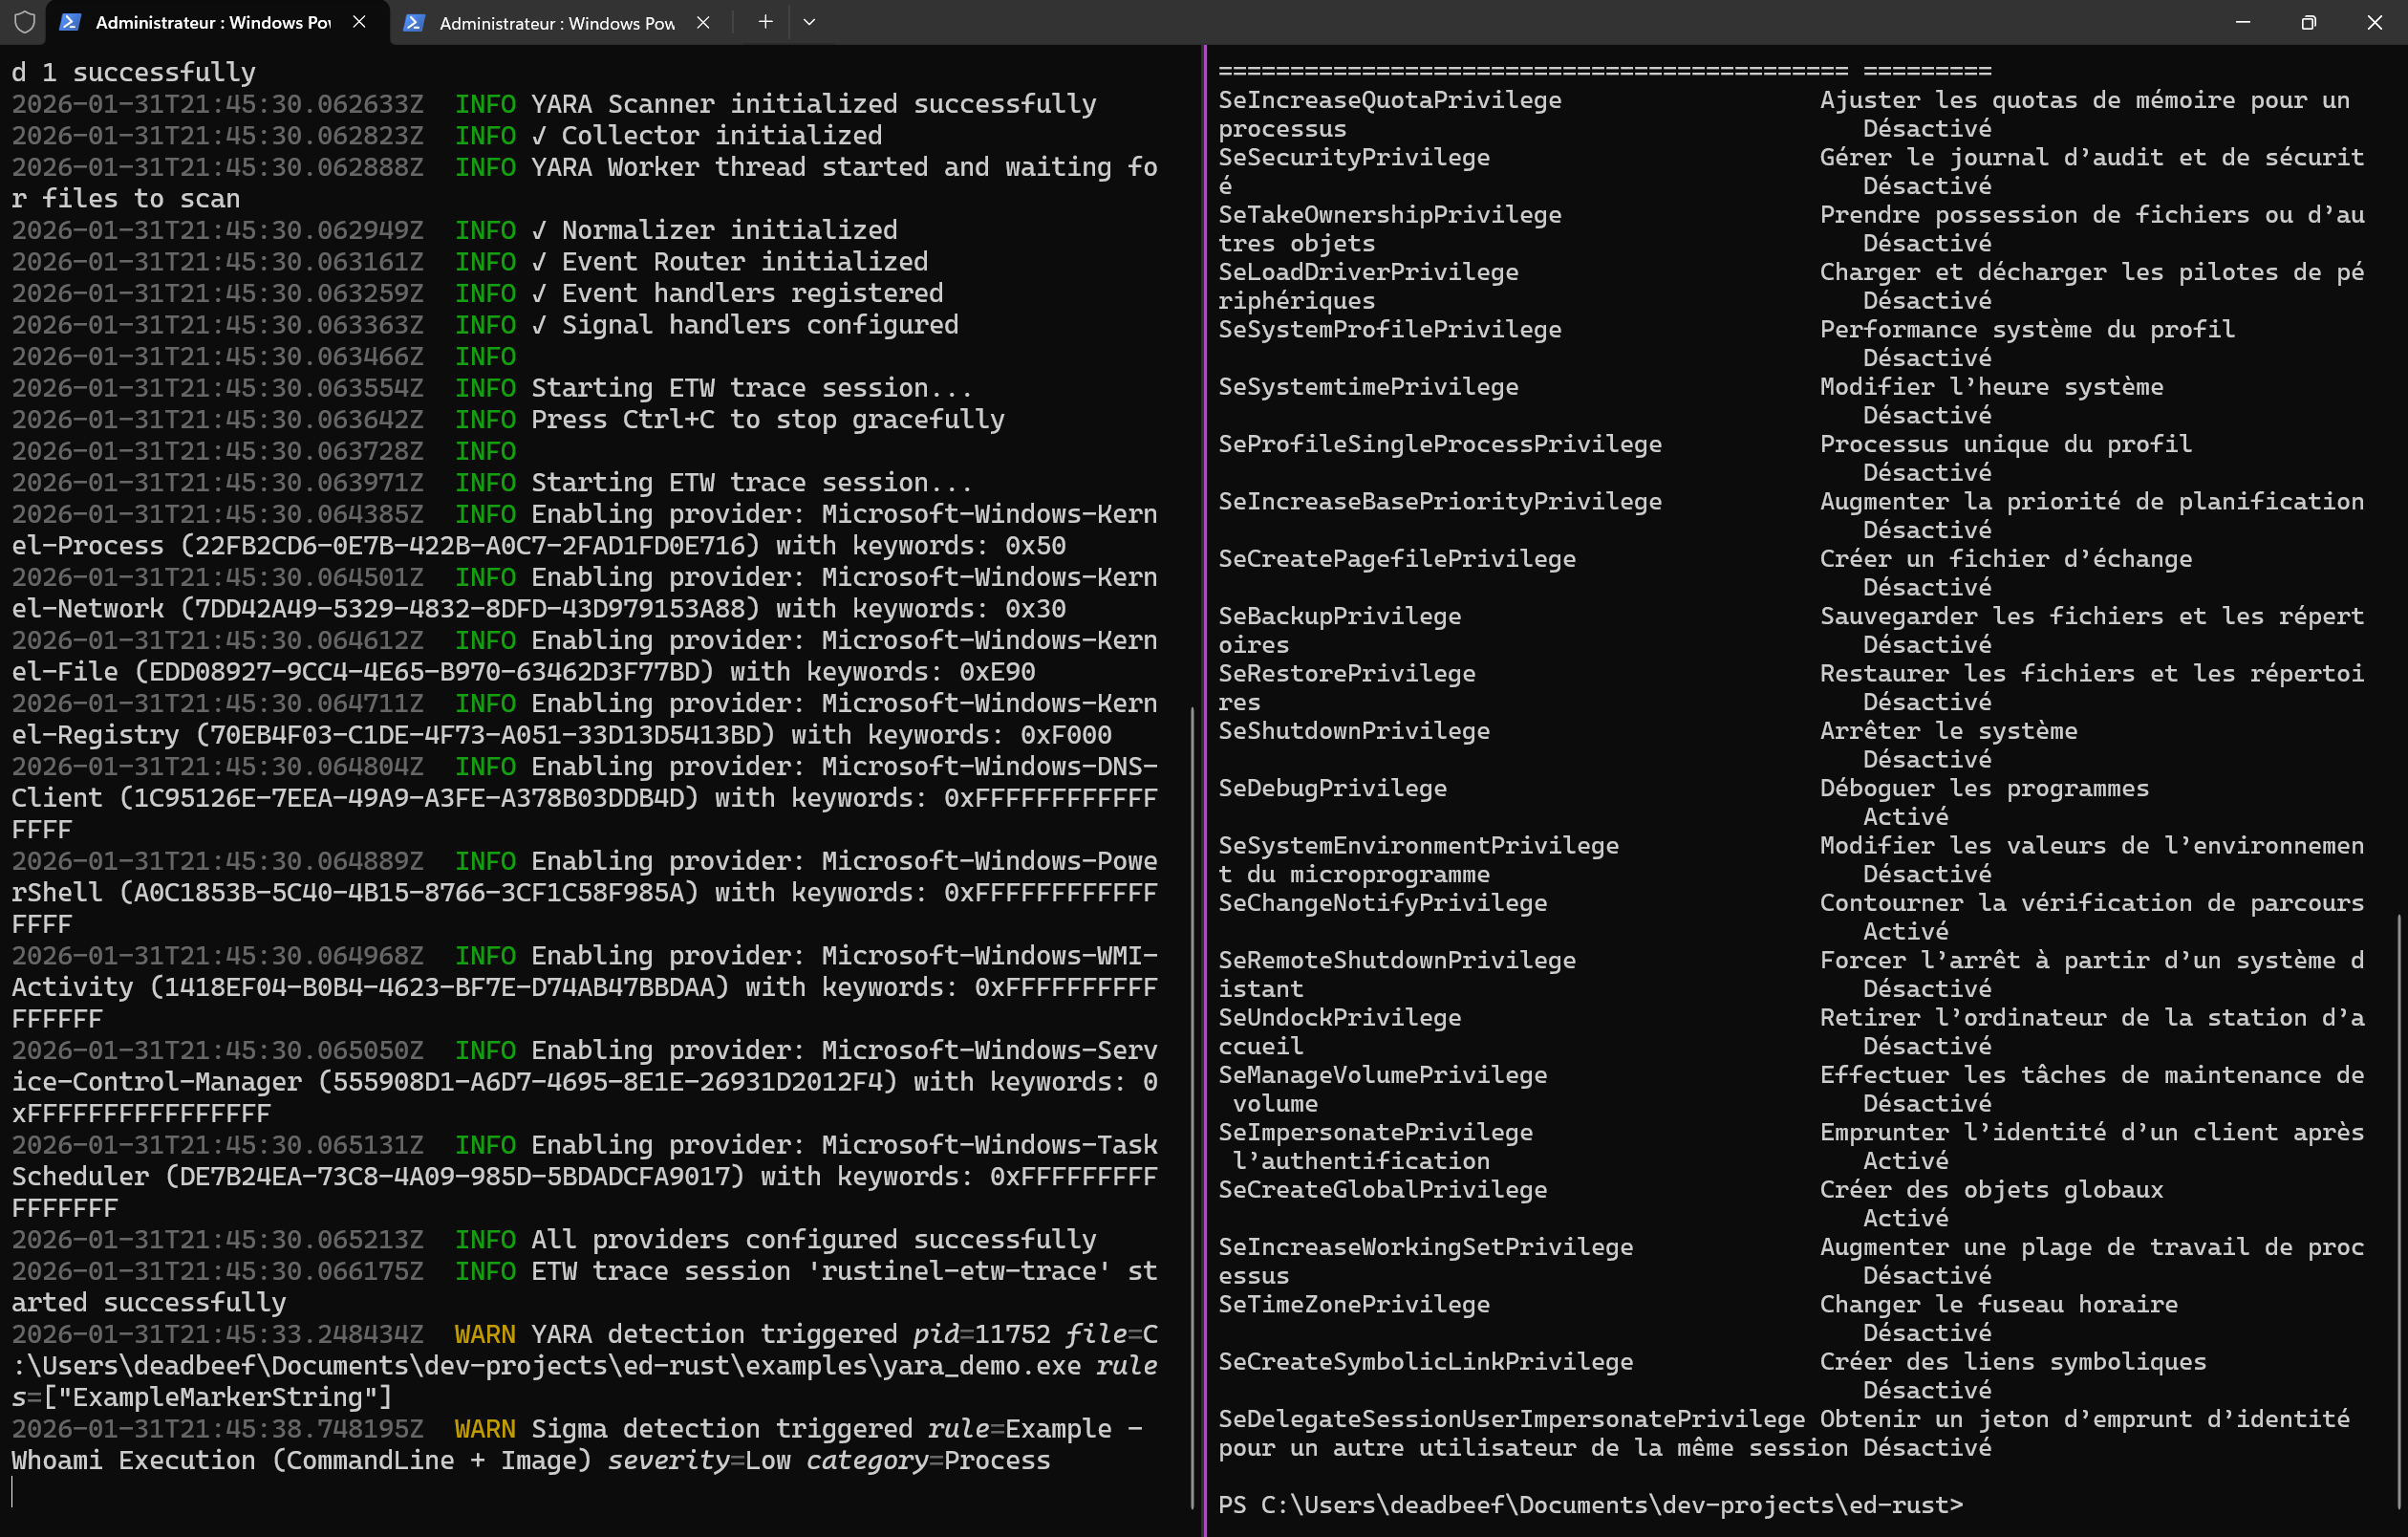
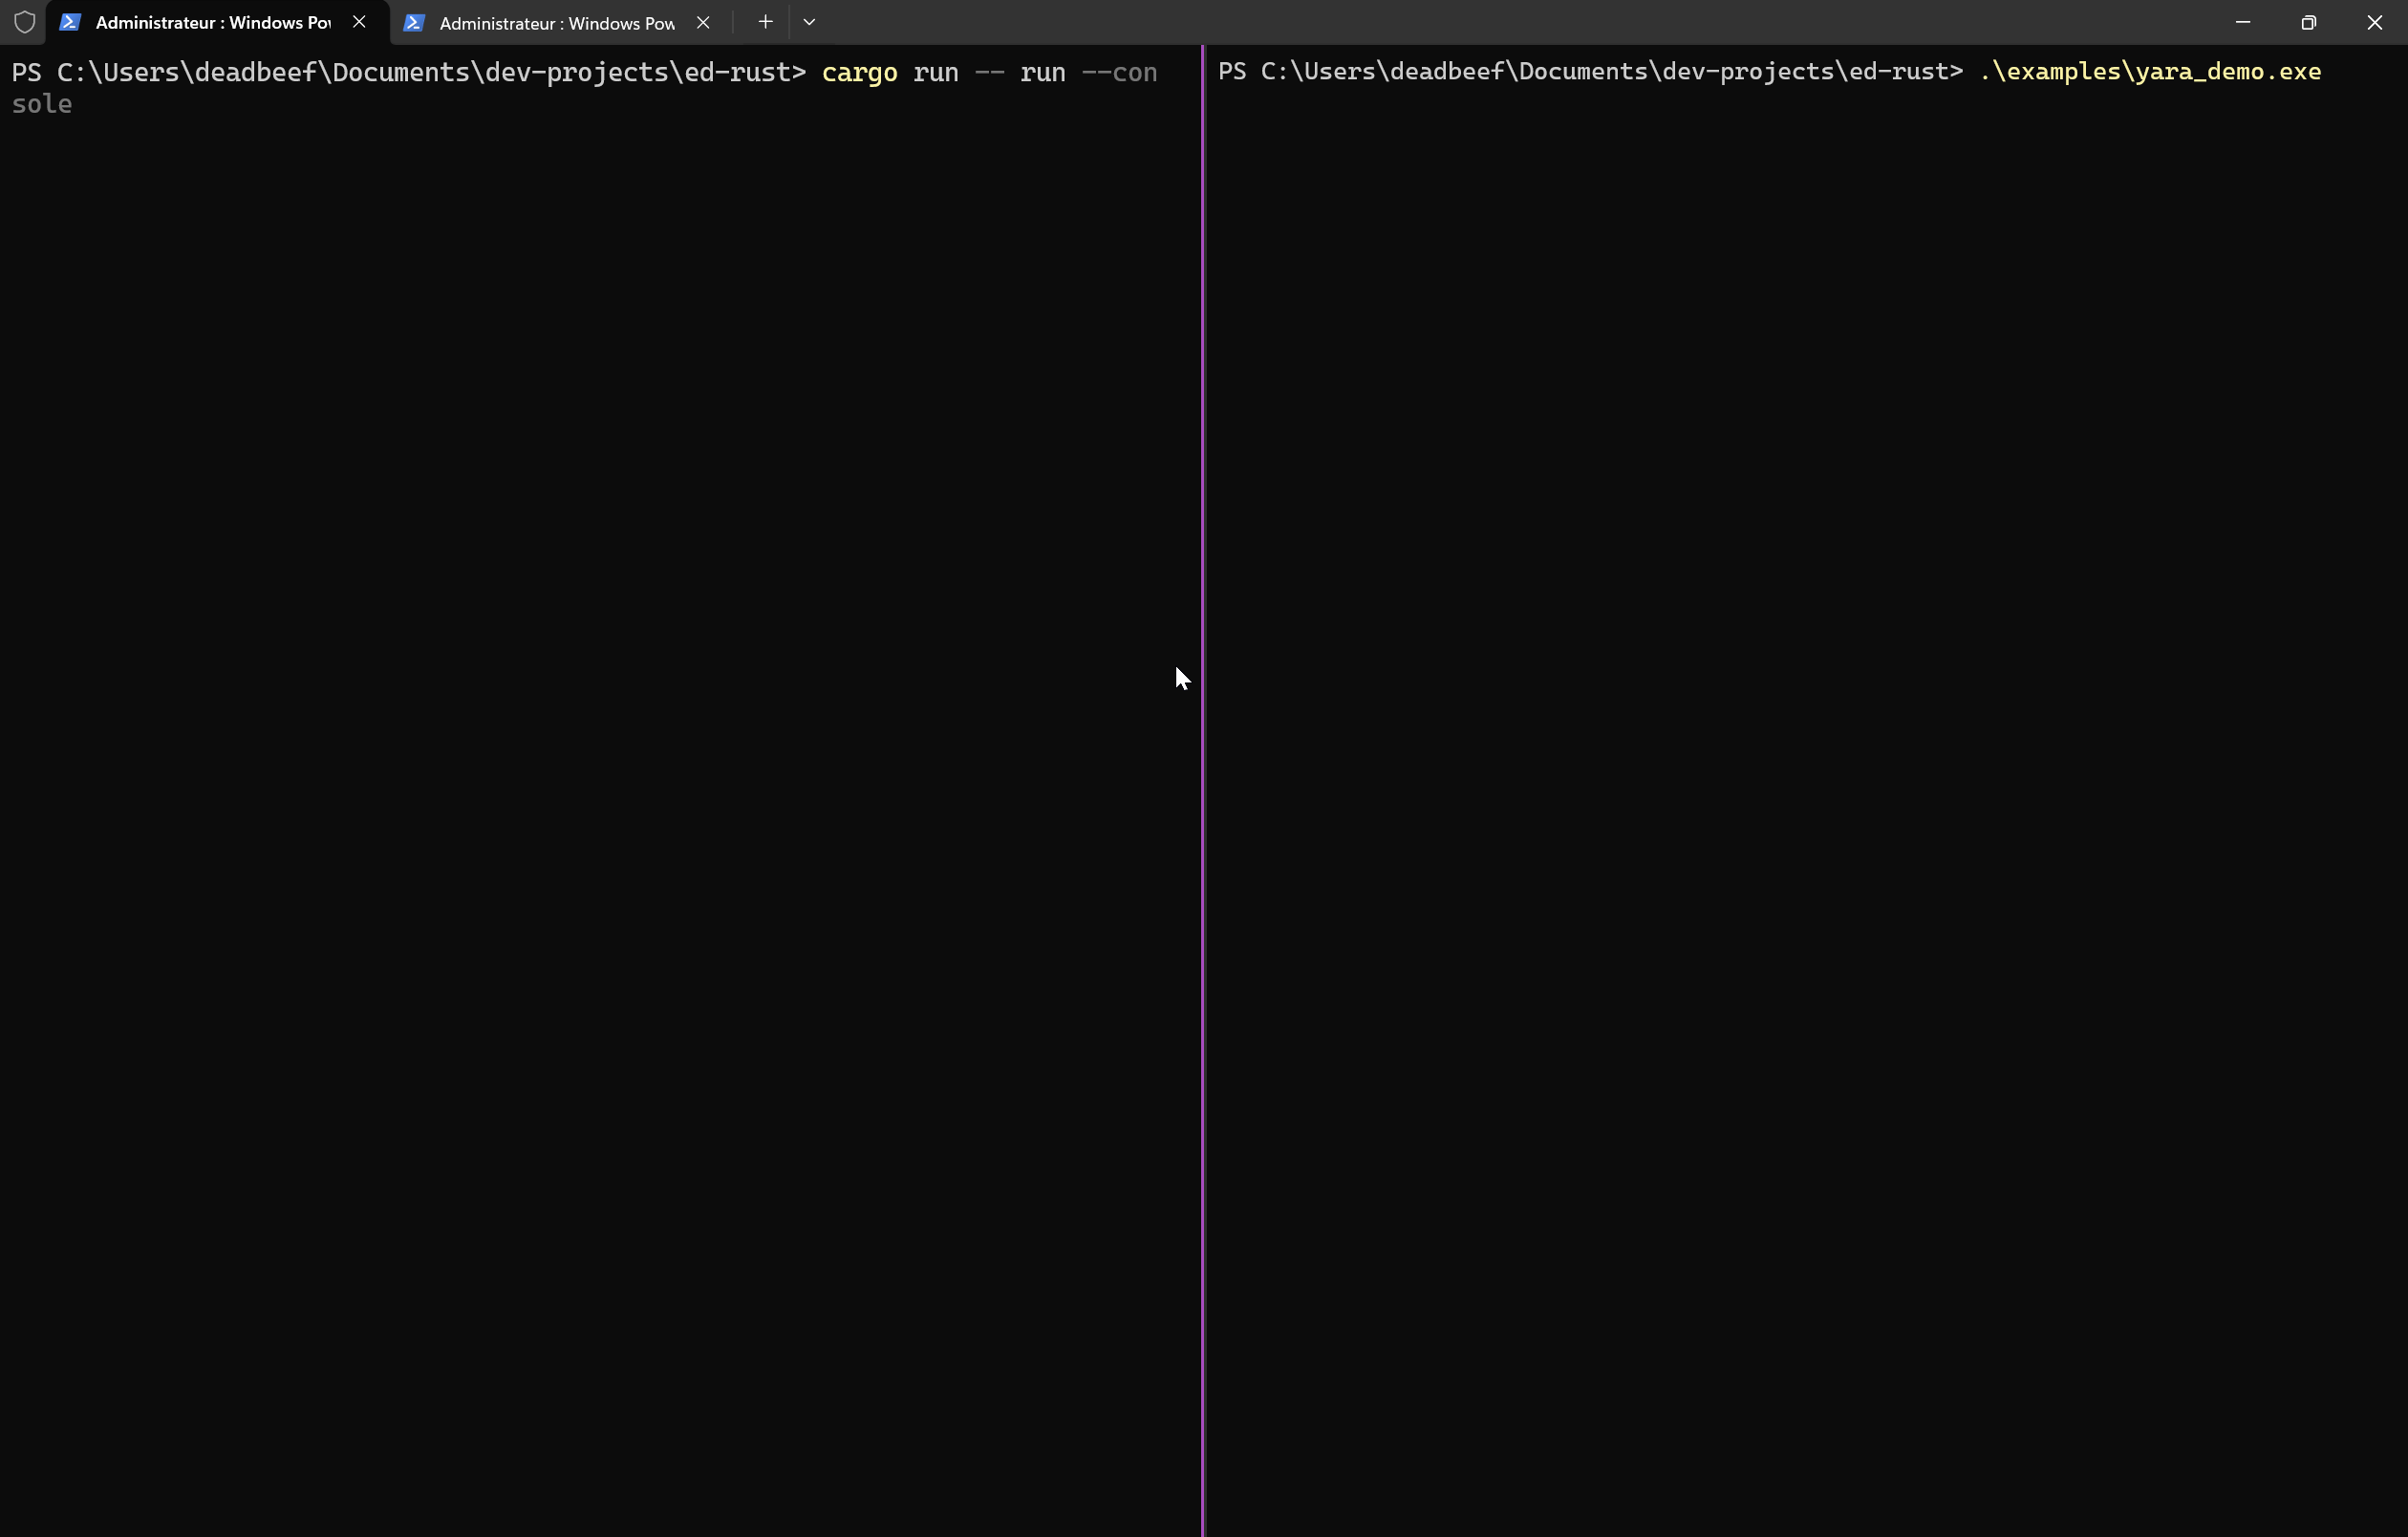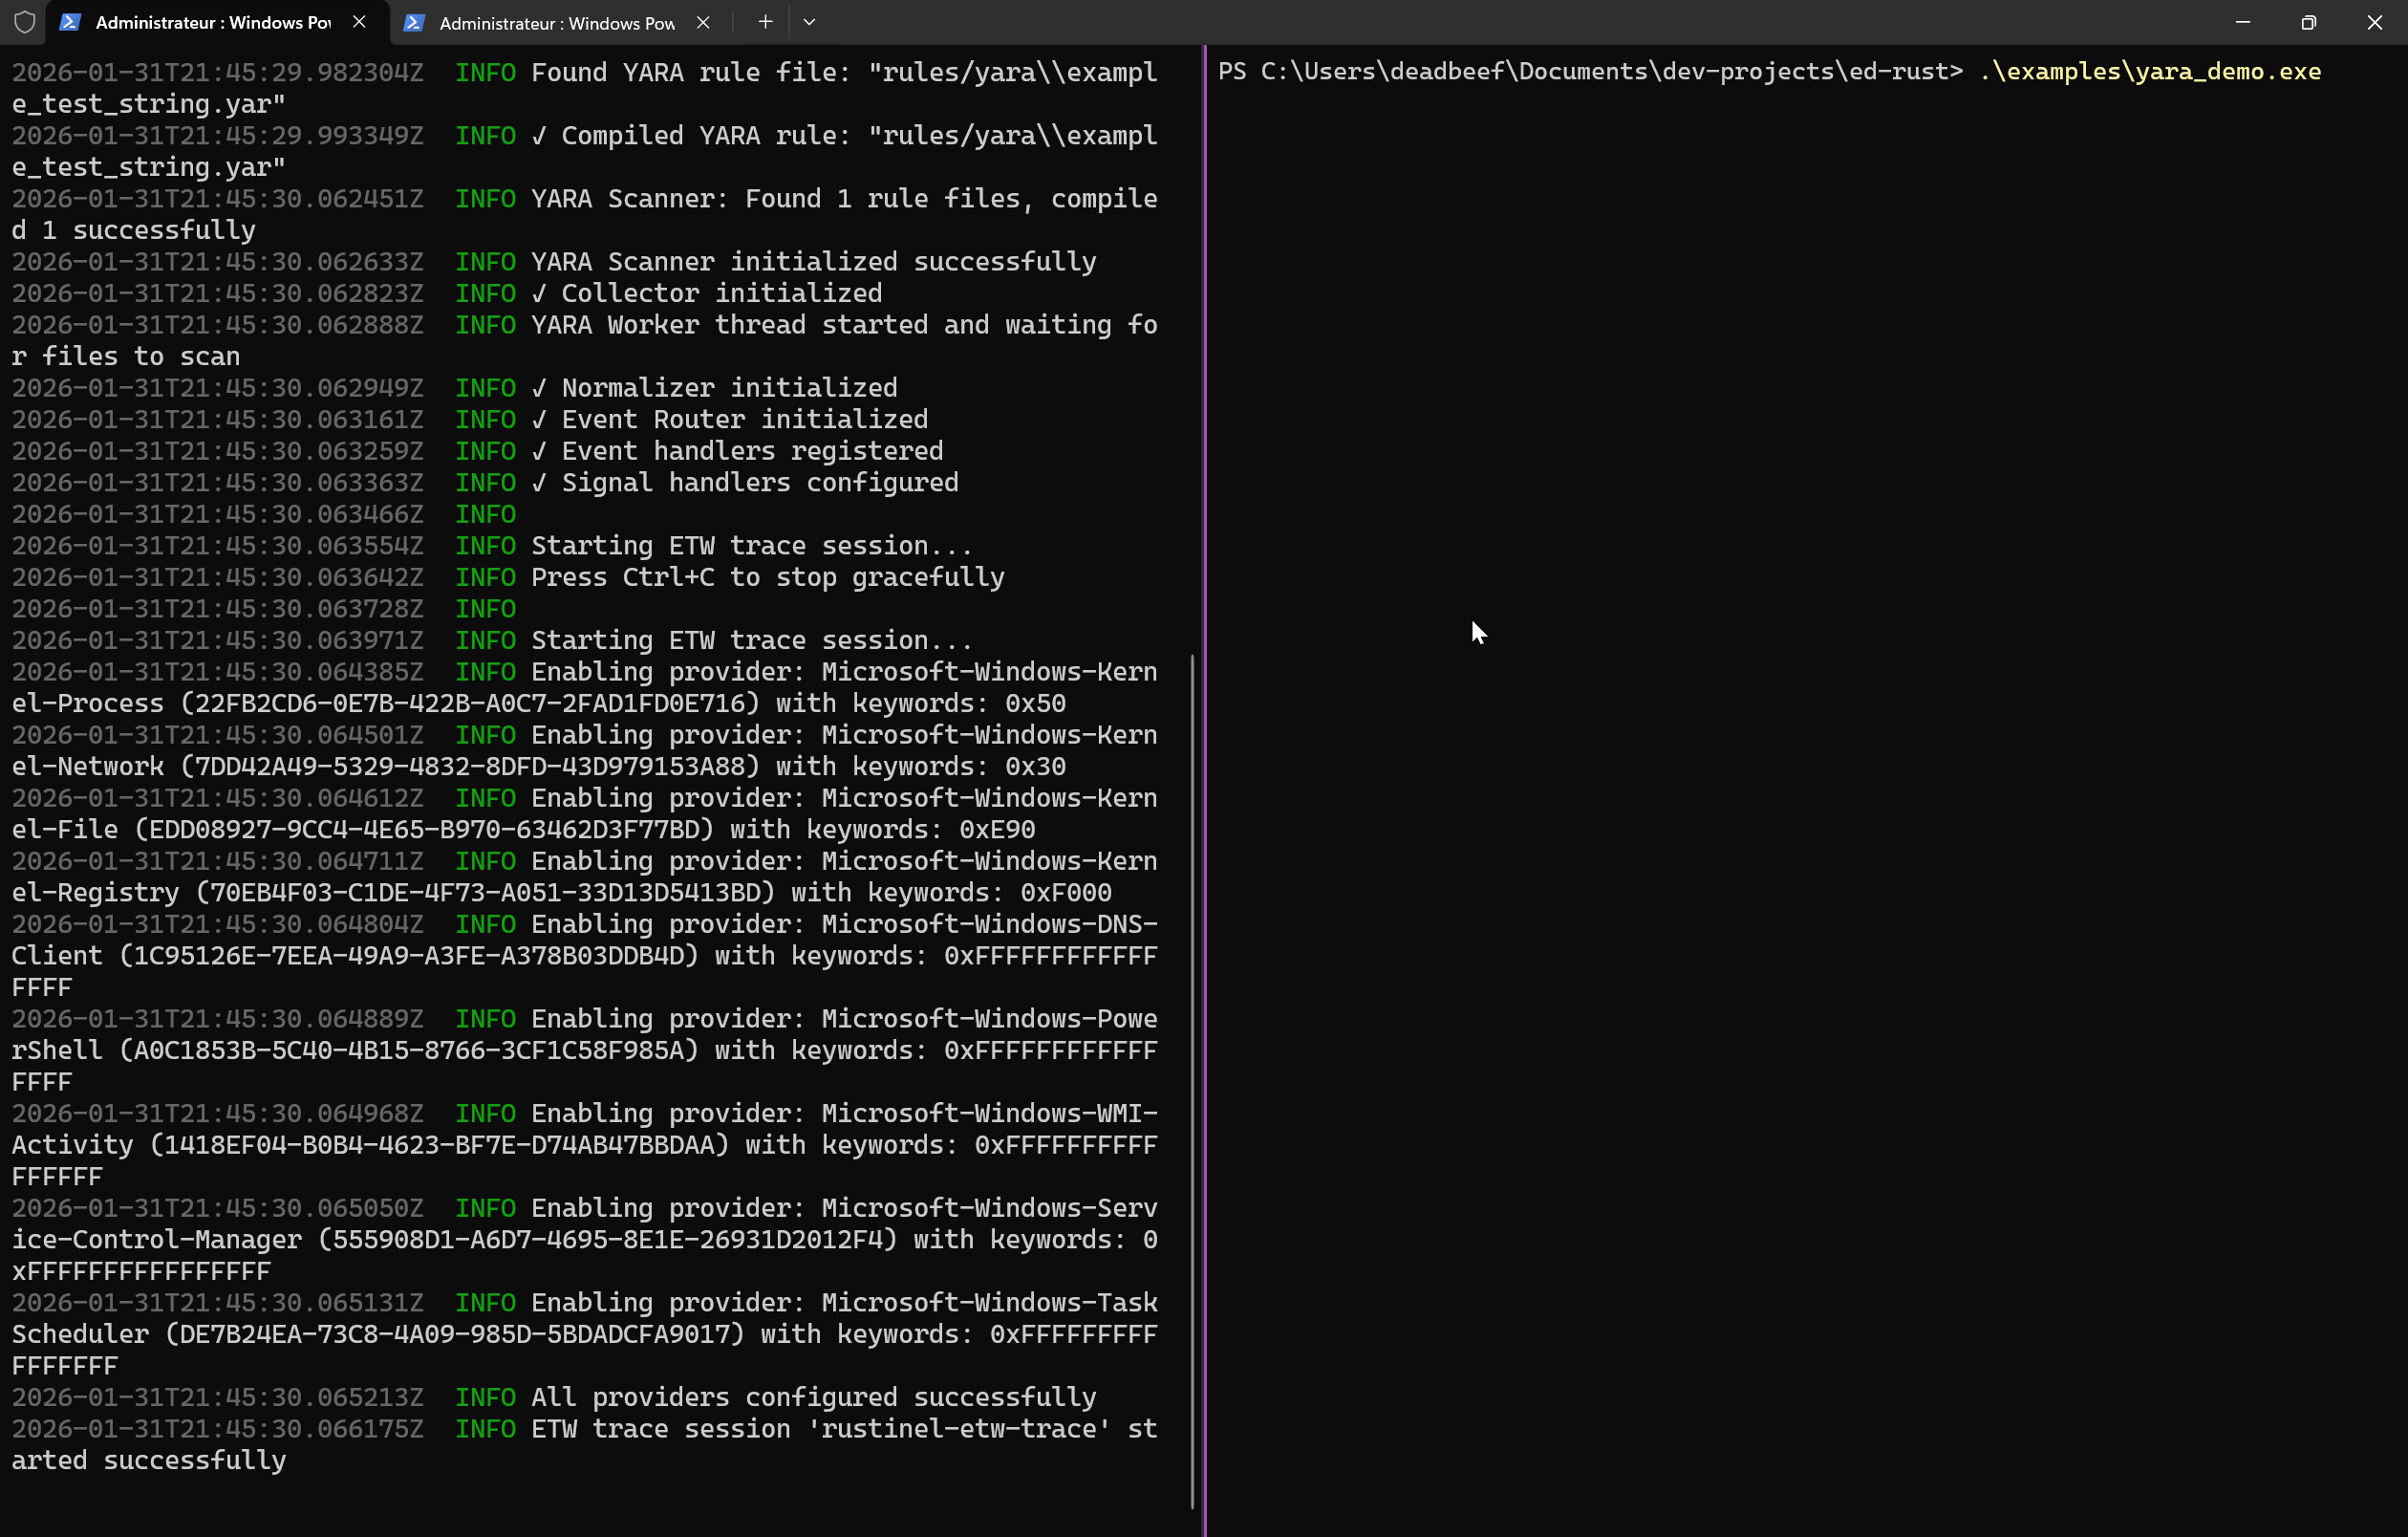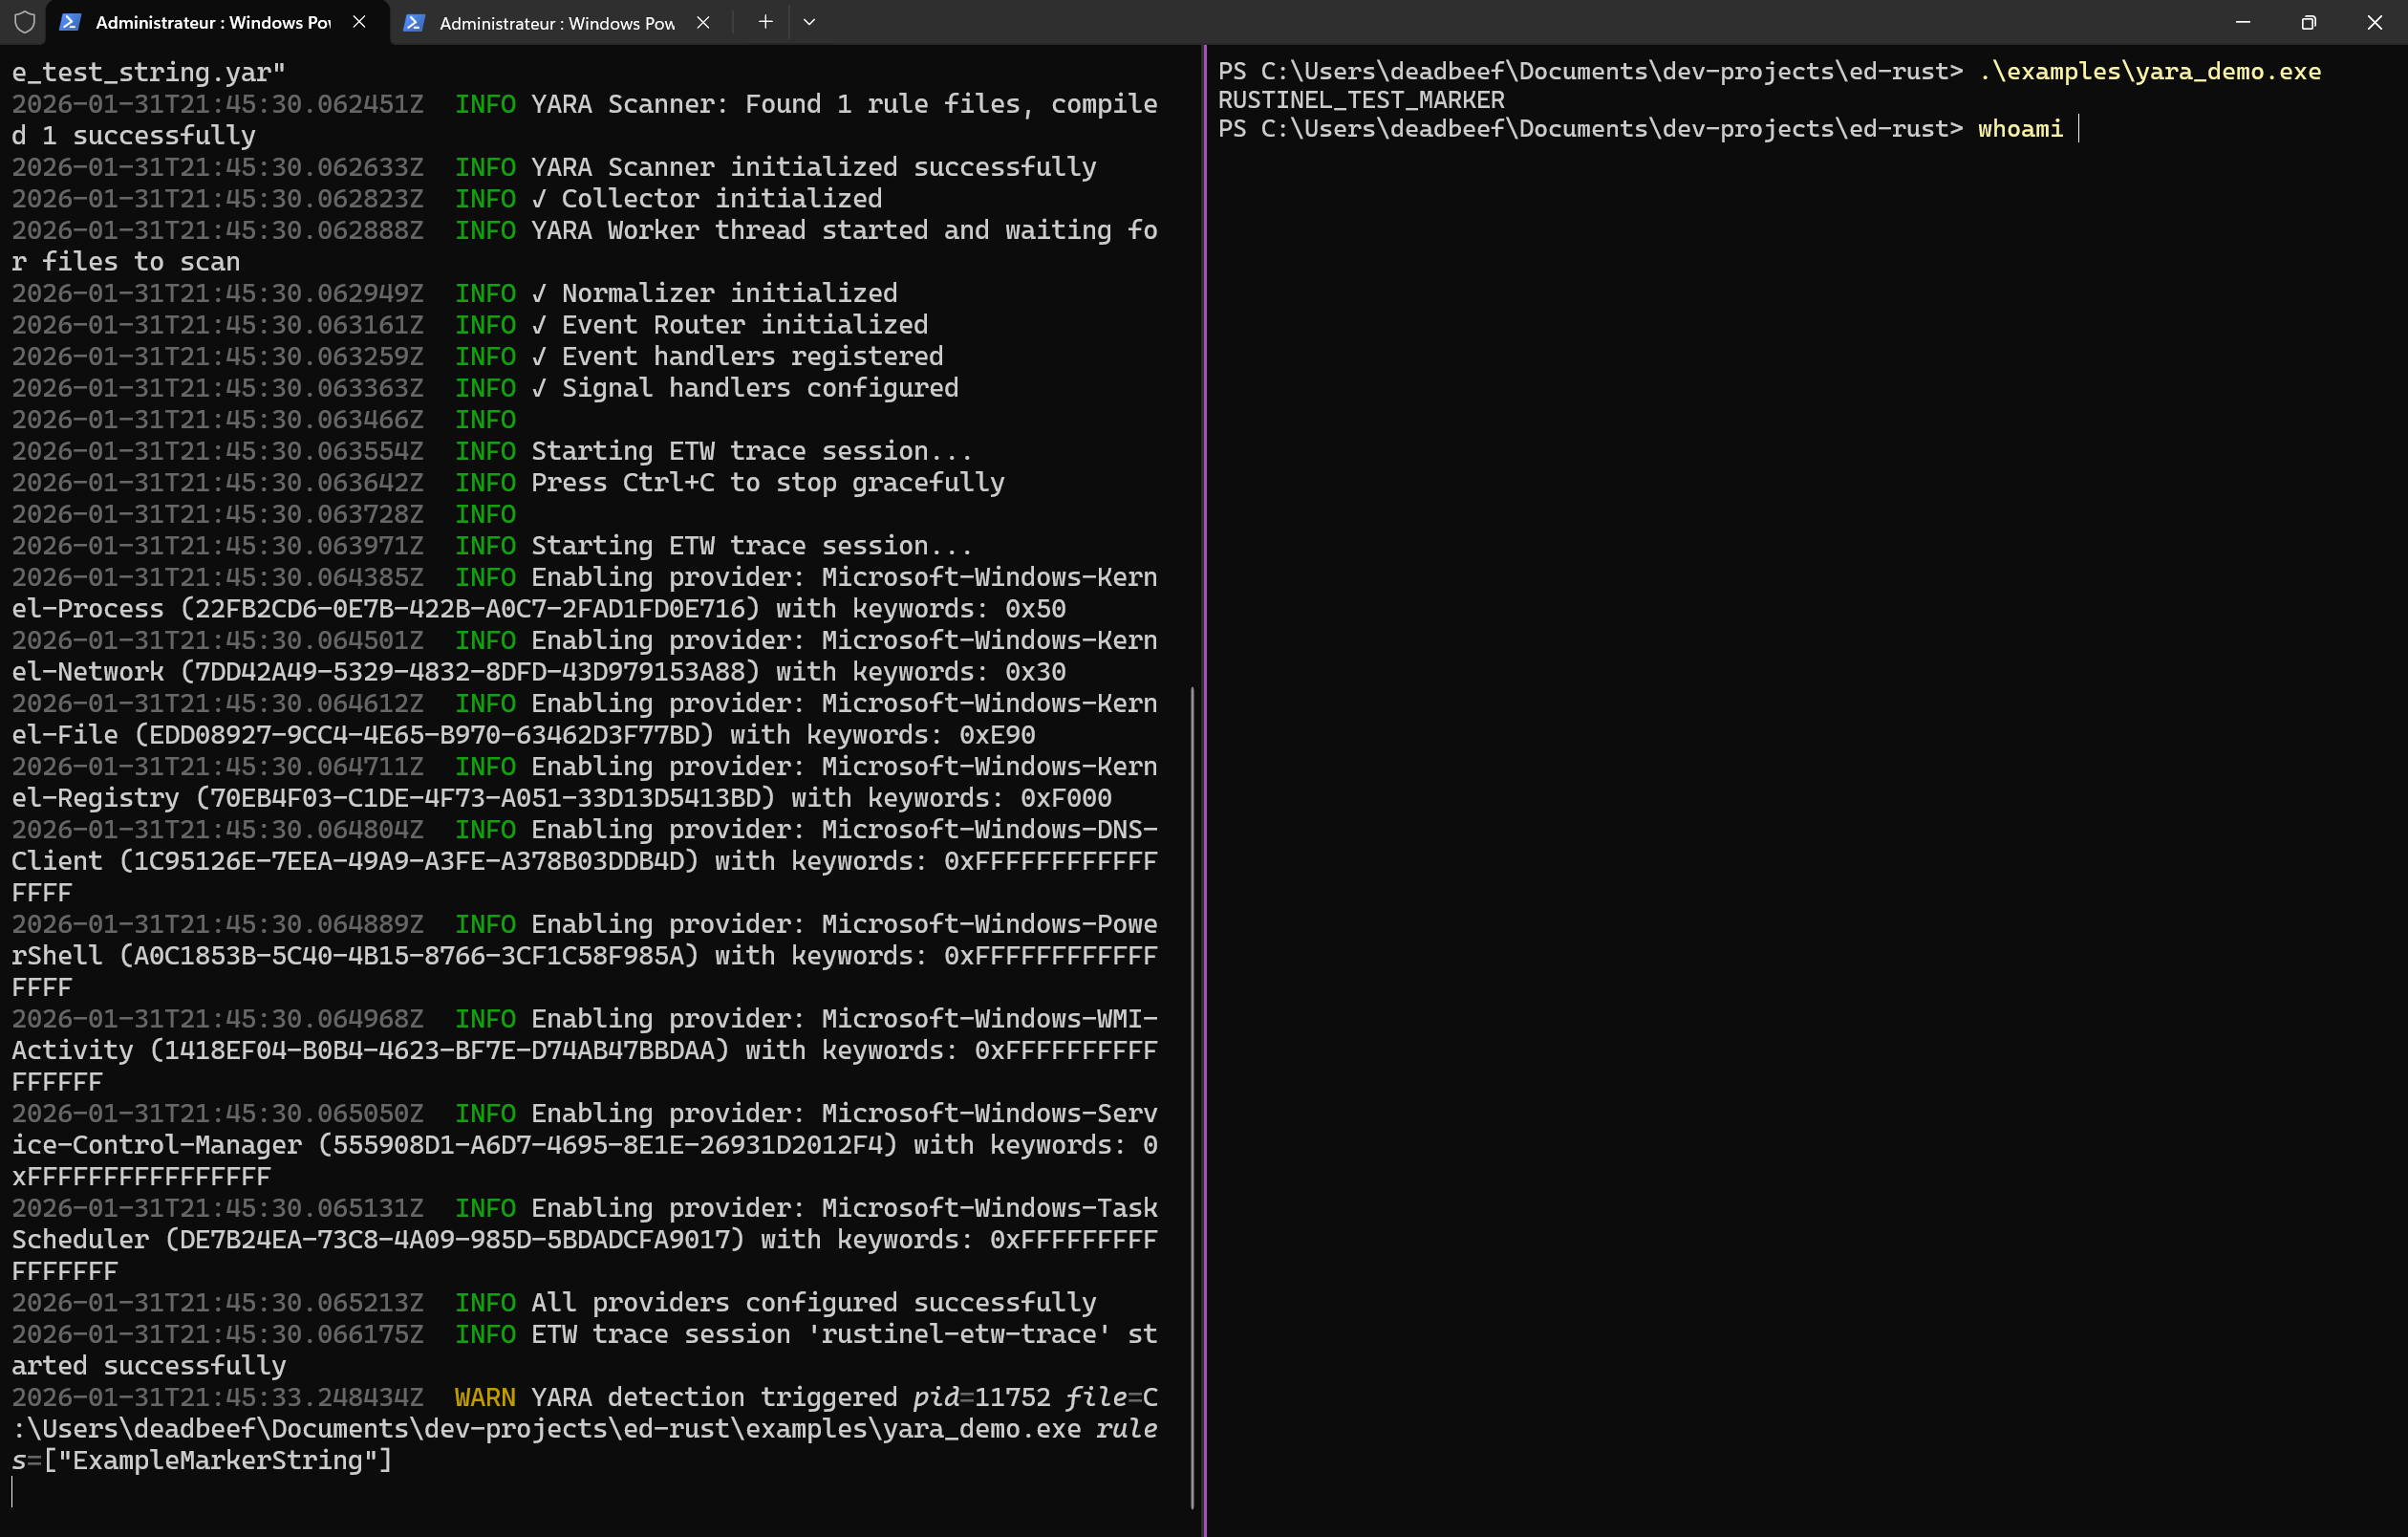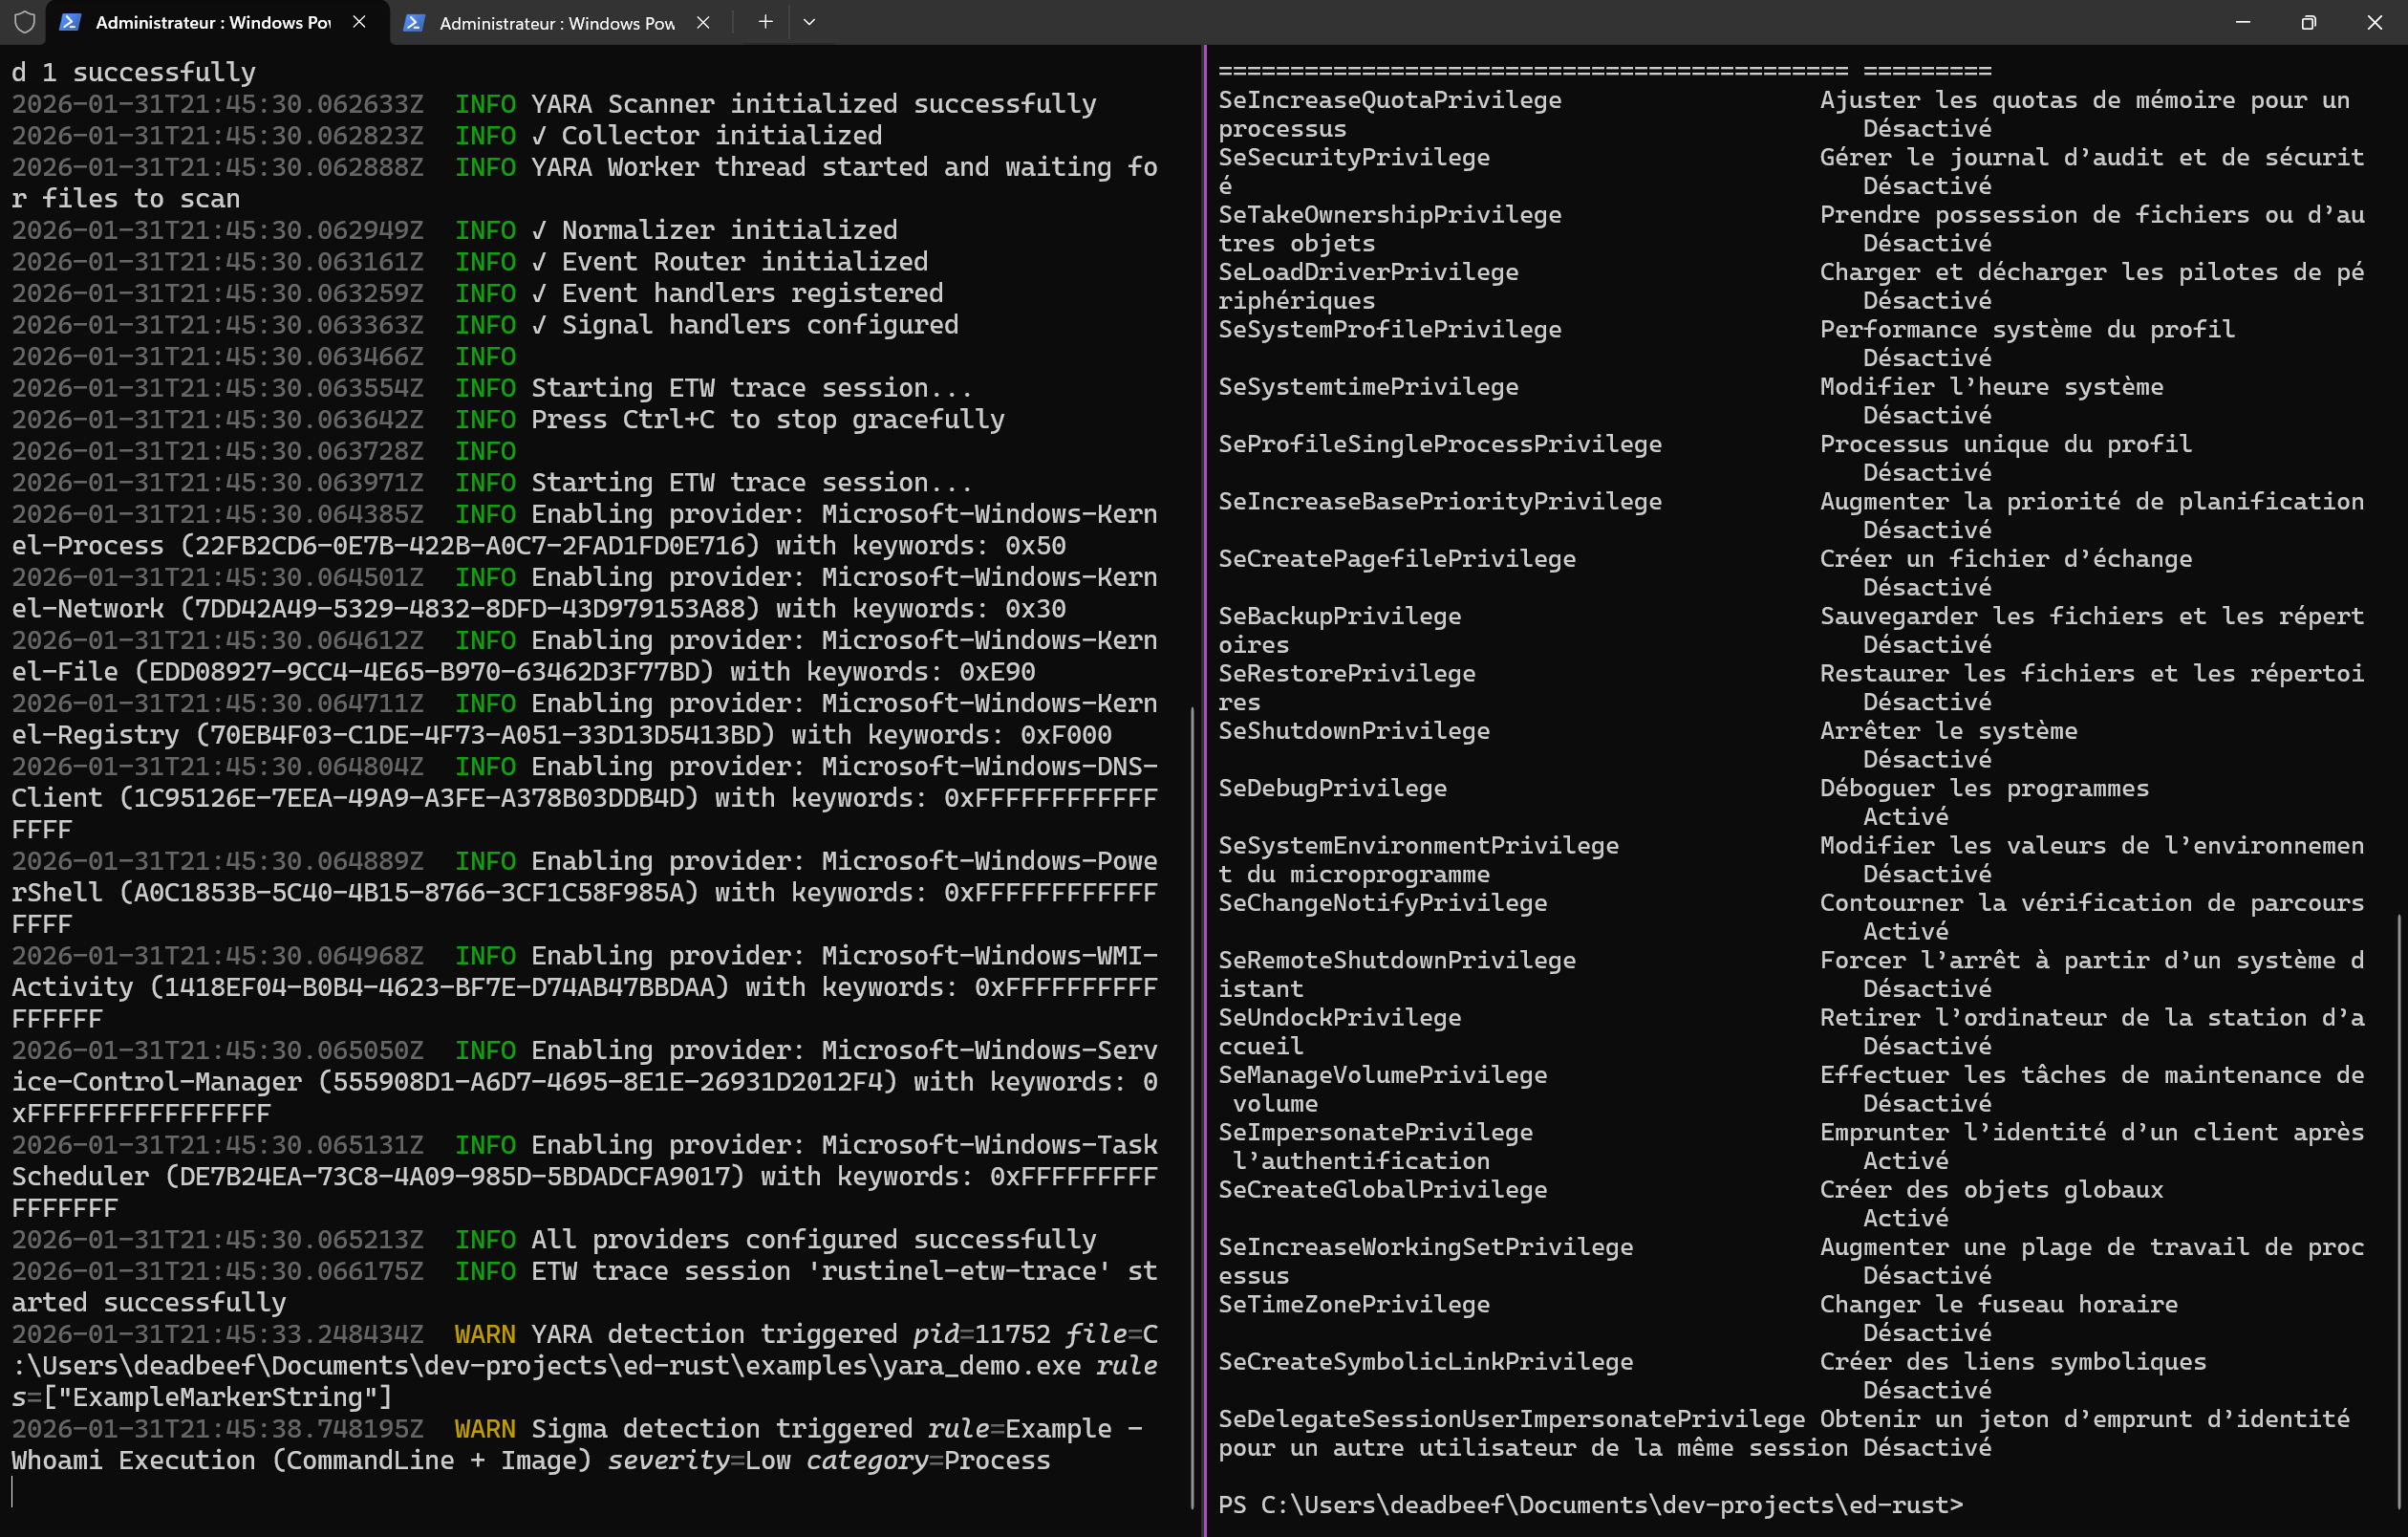
किसी अन्य टर्मिनल में whoami चलाएँ।
डेमो नियम ट्रिगर होता है और अलर्ट rustinel/logs/alerts.json.<date> में दर्ज हो जाता है।
इसे एक वास्तविक rules pack के साथ सेवा के रूप में इंस्टॉल करने के लिए, इसे Ctrl-C से रोकें और rustinel फ़ोल्डर से sudo ./rustinel setup --yes चलाएँ (Windows पर .\rustinel.exe setup --yes)।
Deploy on an endpoint देखें।
एक बार कैप्चर करें, अपने नियमों के बेहतर होने पर रीप्ले करें
sudo ./rustinel capture --output ~/captures/session.ndjson   # Ctrl-C when done
sudo chown -R "$USER" ~/captures
./rustinel replay ~/captures/session.ndjson
./rustinel replay ~/captures/session.ndjson --config candidate.toml
Replay को किसी विशेषाधिकार की आवश्यकता नहीं होती और यह सभी प्लेटफ़ॉर्म पर काम करता है: Windows रिकॉर्डिंग Linux पर रीप्ले होती है। replay के साथ नियमों का परीक्षण करें देखें।
प्लेटफ़ॉर्म समर्थन
| प्लेटफ़ॉर्म | सेंसर | टेलीमेट्री | स्थिति |
|---|---|---|---|
| Windows 10/11, Server 2016+ | ETW + Windows Event Log | Process, image load, network, file, registry, DNS, PowerShell, WMI, service, task, Security audit events | स्थिर |
| Linux 5.8+ | eBPF | Process, network, file, DNS | स्थिर |
| macOS 11+ | Endpoint Security + /dev/bpf | Process, file, network, DNS | प्रयोगात्मक |
विवरण: प्लेटफ़ॉर्म कवरेज और सीमाएँ।
सीमाओं को जानें
Rustinel एंडपॉइंट मॉनिटरिंग, डिटेक्शन इंजीनियरिंग, लैब्स और SIEM पाइपलाइन परीक्षण के लिए बनाया गया है। यह किसी व्यावसायिक EDR का विकल्प नहीं है: इसमें कोई anti-tamper नहीं, कोई pre-execution blocking नहीं, और कोई प्रबंधन कंसोल नहीं है। सुरक्षा मॉडल देखें।
कोड साइनिंग नीति
Windows बाइनरी के लिए मुफ़्त कोड साइनिंग SignPath.io द्वारा प्रदान की जाती है, प्रमाणपत्र SignPath Foundation द्वारा। भूमिकाओं और गोपनीयता के लिए कोड साइनिंग नीति देखें।
योगदान करें
बग रिपोर्ट, डिटेक्शन परीक्षण और प्लेटफ़ॉर्म कार्य का स्वागत है। हमें बताएं कि आप क्या मॉनिटर करते हैं और कहाँ अटकते हैं।
योगदान | Issues | विकास गाइड | रोडमैप