Awesome-MoAI-Security — Updated!
मोबाइल ऑन-डिवाइस AI सिस्टम के लिए आक्रमण और रक्षा अनुसंधान की सुव्यवस्थित पठन सूची और वर्गीकरण, जिसमें एडवर्सेरियल, बैकडोर, मॉडल चोरी, और ऊर्जा-विलंबता आक्रमण शामिल हैं, साथ ही अस्पष्टीकरण, TEE, और वॉटरमार्किंग रक्षा तकनीकें शामिल हैं।
Awesome Mobile On-Device AI Security

SoK: Attack and Defense Landscape of Mobile On-device AI Systems
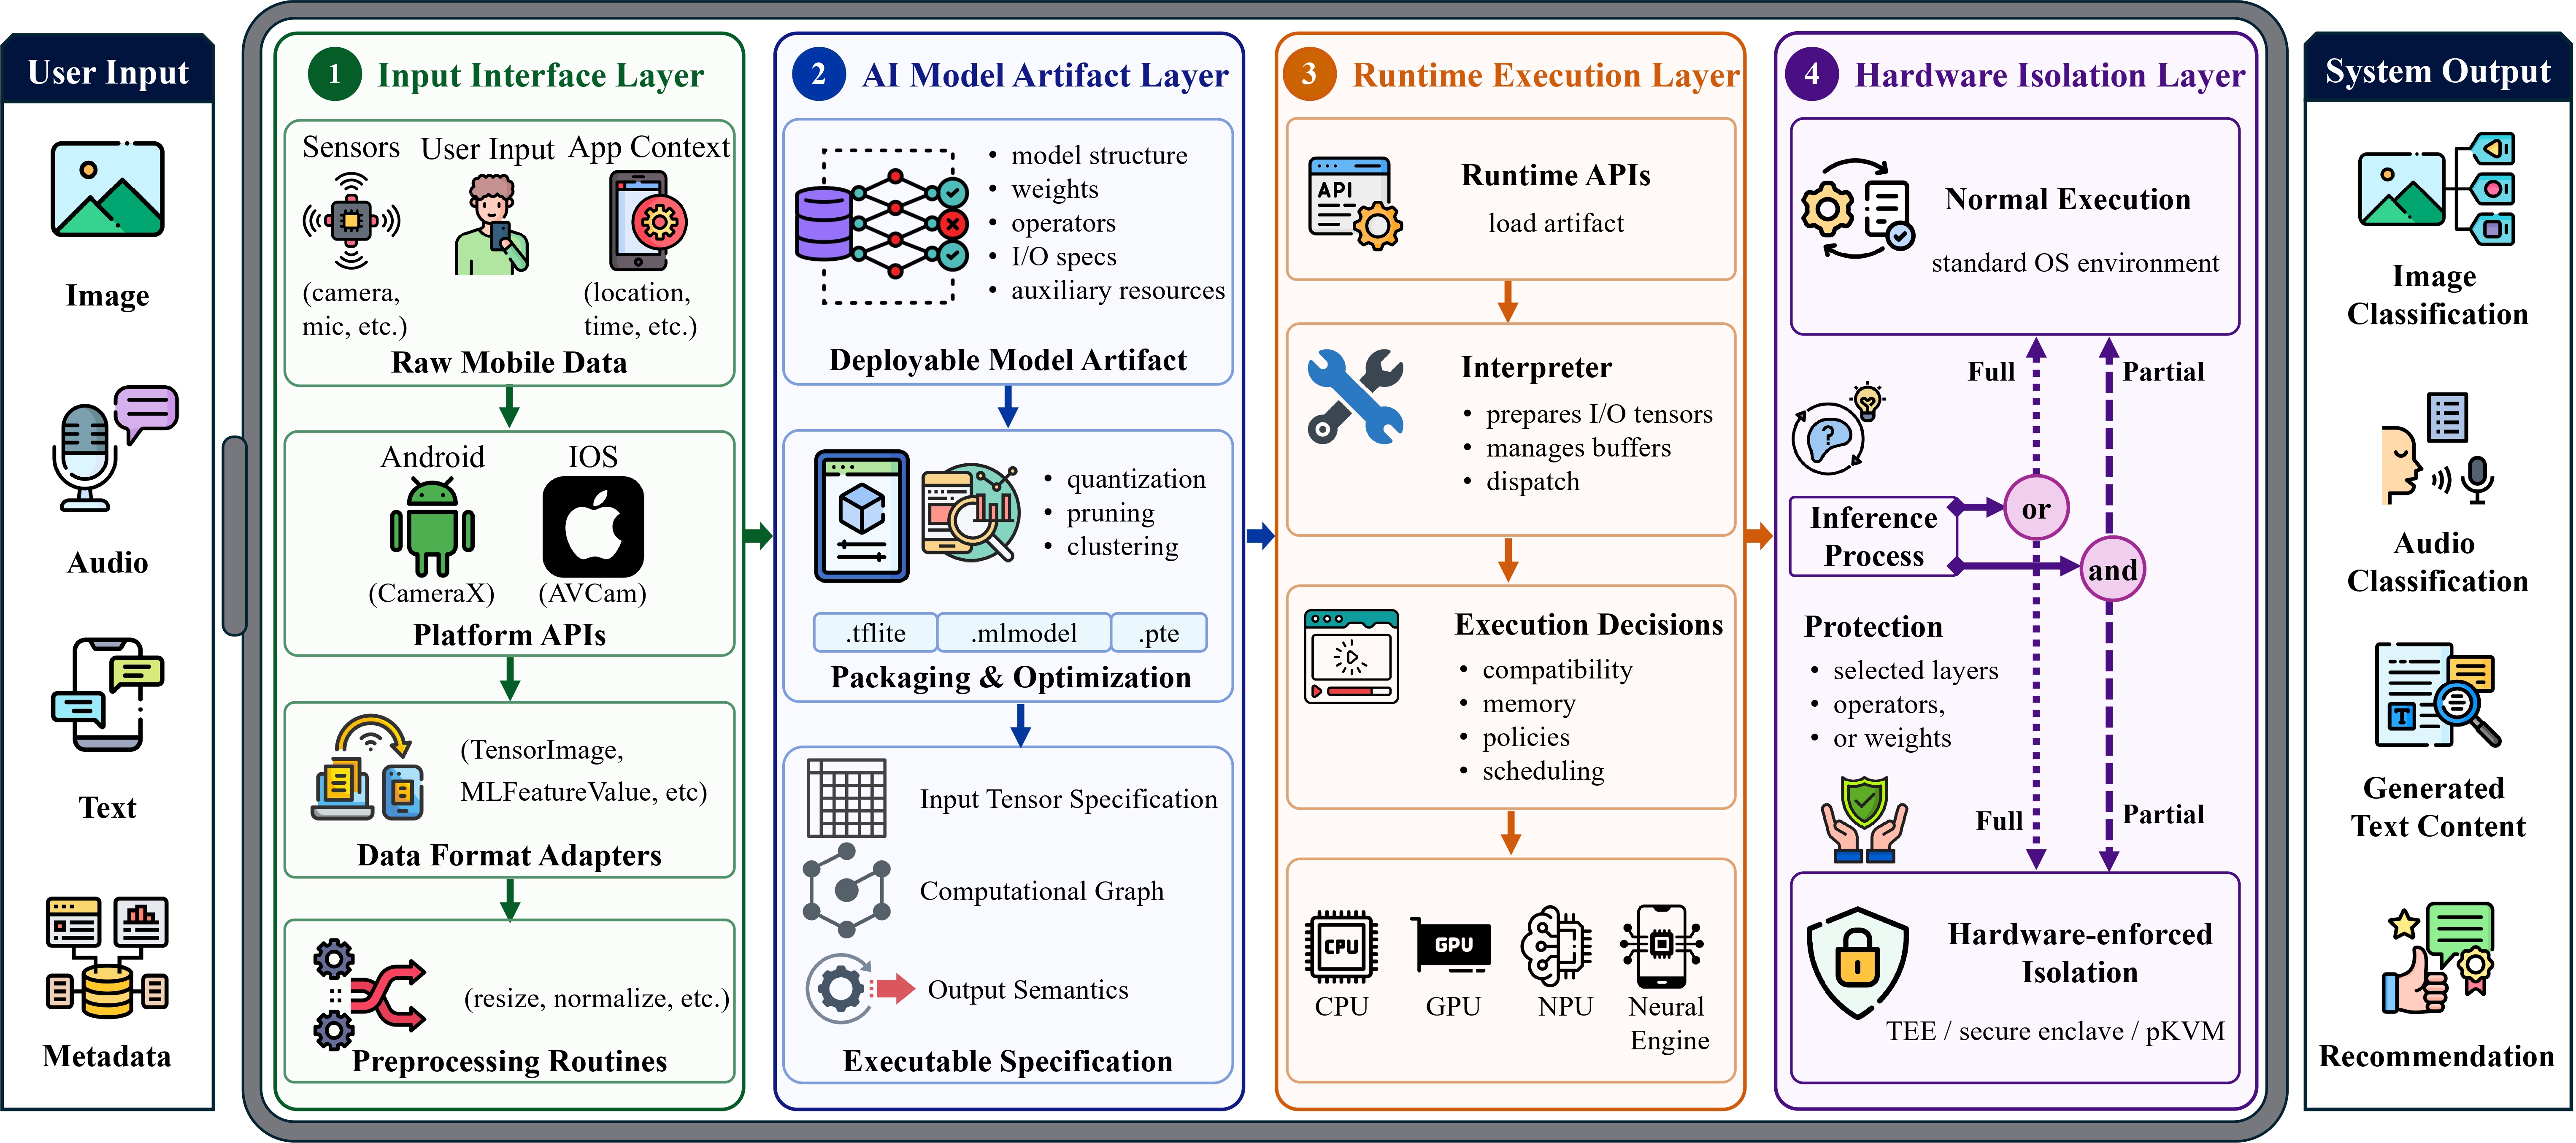
मोबाइल ऑन-डिवाइस AI सिस्टम LiteRT/TFLite, Core ML, ExecuTorch, ONNX जैसे ML फ्रेमवर्क और हार्डवेयर-समर्थित एक्सेलेरेटर के माध्यम से AI मॉडल को स्थानीय रूप से निष्पादित करते हैं। यह रिपॉजिटरी ऐसी प्रणालियों को समझने और सुरक्षित करने के लिए आवश्यक सुरक्षा अनुसंधान को ट्रैक करती है, क्योंकि ऑन-डिवाइस मॉडल का स्थानीय भंडारण नए सुरक्षा जोखिम पैदा करता है।
Overview of a Mobile On-Device AI system
सामग्री
- रीडिंग रोडमैप
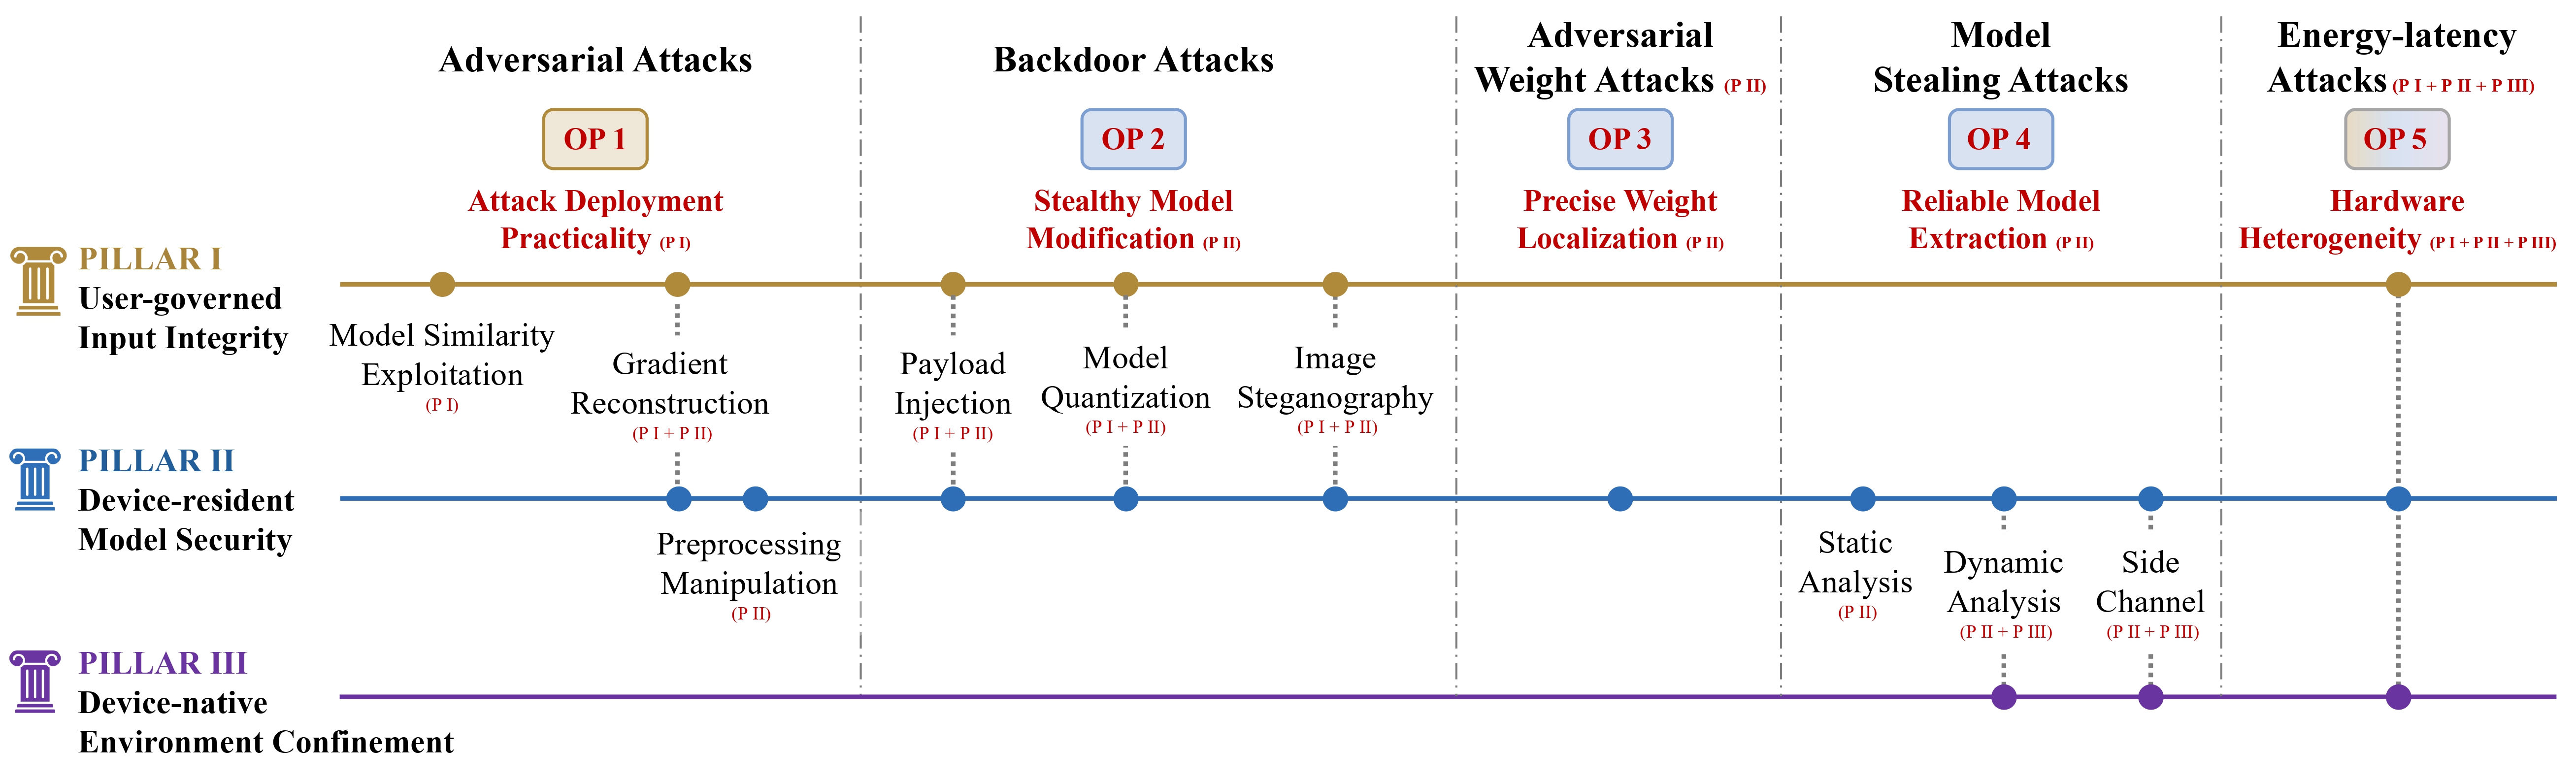
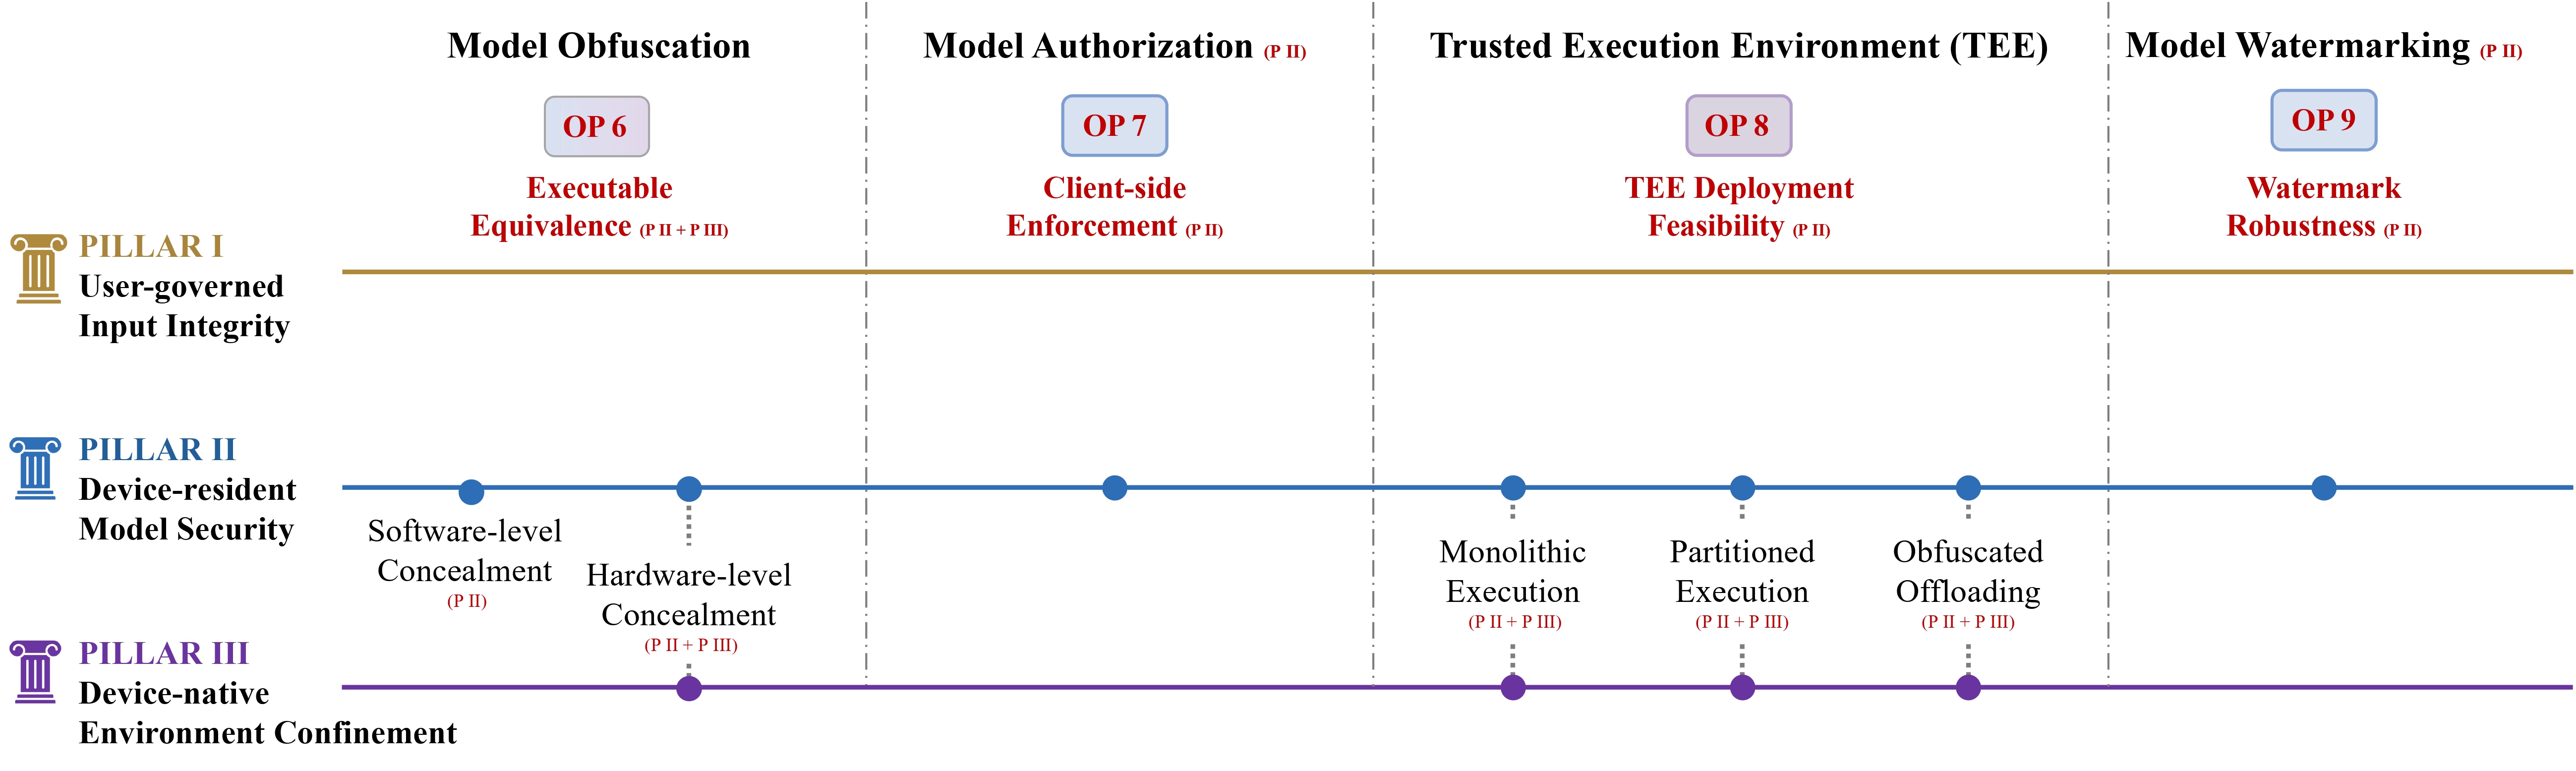
- एक नज़र में वर्गीकरण
- क्रॉस-पिलर सुरक्षा विश्लेषण
- MoAI सिस्टम पर हमले
- MoAI सिस्टम के लिए सुरक्षा उपाय
- खुली समस्याएँ
- उभरती दिशाएँ
रीडिंग रोडमैप
MoAI सुरक्षा में नए हैं? यहाँ से शुरू करें:
- पारिस्थितिकी तंत्र को समझें। Android/iOS ऐप्स में डीप लर्निंग ऐप्स और ऑन-डिवाइस मॉडल पर अनुभवजन्य अध्ययन पढ़ें।
- मुख्य जोखिम सीखें। मॉडल निष्कर्षण और मॉडल सुरक्षा पेपर का अध्ययन करें, क्योंकि स्थानीय मॉडल निवास MoAI सिस्टम में केंद्रीय सुरक्षा बदलाव है।
- हमले की सतहों को समझें। अध्ययन करें कि MoAI हमले इनपुट इंटरफेस, मॉडल आर्टिफैक्ट्स, रनटाइम निष्पादन और हार्डवेयर-समर्थित वातावरण में कैसे उत्पन्न होते हैं।
- सुरक्षा उपायों को सतहों से जोड़ें। जांचें कि MoAI सुरक्षा उपाय इन सतहों को पूर्व-तैनाती, रनटाइम निष्पादन और पोस्ट-तैनाती चरणों में कैसे सुरक्षित करते हैं।
- आगे देखें। ऑन-डिवाइस प्रशिक्षण, ऑन-डिवाइस GenAI और एजेंटिक MoAI सिस्टम में नई सुरक्षा चुनौतियों का अन्वेषण करें।

• 
• 

• 

• 
• 
• 
• 

• 
• 
• 

एक नज़र में वर्गीकरण
| MoAI सुरक्षा स्तंभ | यह क्या सुरक्षित करता है | प्रतिनिधि हमले | प्रतिनिधि सुरक्षा उपाय |
|---|---|---|---|
| उपयोगकर्ता-नियंत्रित इनपुट अखंडता | उपयोगकर्ता इनपुट की एंड-टू-एंड अखंडता, मोबाइल डेटा अधिग्रहण से मॉडल-इनपुट हैंडऑफ तक | एडवर्सेरियल हमले, बैकडोर हमले, ऊर्जा-विलंबता हमले | - |
| डिवाइस-निवासी मॉडल सुरक्षा | तैनात मॉडल आर्टिफैक्ट्स और सभी पोस्ट-तैनाती रूप जिनमें मॉडल डिवाइस पर संग्रहीत, लोड, रूपांतरित या भौतिक रूप से प्रस्तुत किए जाते हैं | एडवर्सेरियल हमले, बैकडोर हमले, एडवर्सेरियल वेट हमले, मॉडल चोरी के हमले, ऊर्जा-विलंबता हमले | मॉडल अस्पष्टीकरण, मॉडल प्राधिकरण, TEE, मॉडल वॉटरमार्किंग |
| डिवाइस-मूल वातावरण संयम | मोबाइल OS, AI रनटाइम, मेमोरी सबसिस्टम और हार्डवेयर-समर्थित निष्पादन वातावरण में संवेदनशील अनुमान गणना और रनटाइम अवस्थाएँ | मॉडल चोरी के हमले, ऊर्जा-विलंबता हमले | मॉडल अस्पष्टीकरण, TEE |
क्रॉस-पिलर सुरक्षा विश्लेषण