

pingtunnel master-d7cd0d6ab5f18e7d8d050385e8d240b3b2f41e6c
Pingtunnel एक उपकरण है जो TCP/UDP ट्रैफिक को ICMP के ऊपर भेजता है।
Pingtunnel





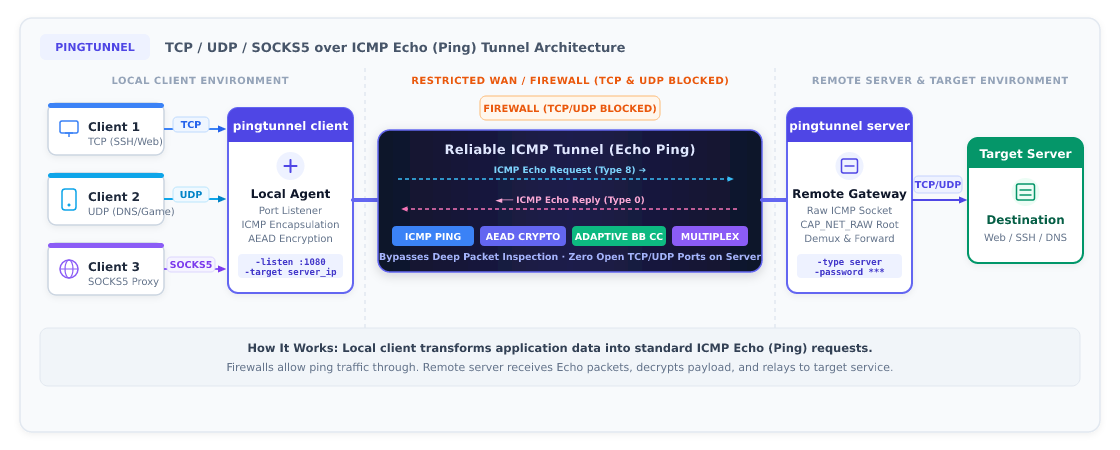
Pingtunnel एक नेटवर्क टूल है जो कठोर नेटवर्क फ़ायरवॉल को बायपास करने या थ्रॉटल किए गए TCP/UDP ट्रैफ़िक के लिए ICMP Echo (Ping) पैकेट्स पर TCP/UDP/SOCKS5 ट्रैफ़िक को टनल करता है।
⚠️ नोट: यह टूल पूरी तरह से अध्ययन और अनुसंधान उद्देश्यों के लिए है। इसका उपयोग किसी भी अवैध उद्देश्य के लिए न करें।
🌟 विशेषताएँ
- एकीकृत v3 सुरक्षा आर्किटेक्चर: पुरानी संख्यात्मक कुंजी और अलग एन्क्रिप्शन स्विच अब हटा दिए गए हैं। एक एकल साझा पासवर्ड (
-password) पारस्परिक प्रमाणीकरण और एंड-टू-एंड AEAD एन्क्रिप्शन (डिफ़ॉल्टchacha20-poly1305, वैकल्पिकaes256/aes128) को संचालित करता है। - कई मोड:
- SOCKS5 प्रॉक्सी: एक कमांड से स्थानीय SOCKS5 प्रॉक्सी शुरू करें, वैकल्पिक उपयोगकर्ता नाम/पासवर्ड प्रमाणीकरण के साथ;
- TCP पोर्ट फ़ॉरवर्डिंग: किसी विशिष्ट रिमोट TCP पोर्ट (जैसे SSH, वेब, RDP) तक पहुँचें;
- UDP पोर्ट फ़ॉरवर्डिंग: गेम UDP ट्रैफ़िक, DNS 53, आदि को फ़ॉरवर्ड करें;
- सर्वर-साइड सेकेंडरी फ़ॉरवर्डिंग (
-forward): सर्वर अपस्ट्रीम SOCKS5/HTTP प्रॉक्सी के माध्यम से आने वाले ट्रैफ़िक को रिले कर सकता है।
- लचीला कॉन्फ़िगरेशन (कॉन्फ़िग फ़ाइल मोड अनुशंसित):
- कॉन्फ़िग फ़ाइल के साथ सीधे चलाएँ:
pingtunnel config.jsonयाpingtunnel -c config.json; - वर्तमान निर्देशिका में
config.jsonडिफ़ॉल्ट रूप से स्वचालित रूप से लोड होता है; - कमांड-लाइन फ़्लैग हमेशा मेल खाने वाले कॉन्फ़िग फ़ाइल मानों को ओवरराइड करते हैं।
- कॉन्फ़िग फ़ाइल के साथ सीधे चलाएँ:
- खराब नेटवर्क पर लचीला: एक अंतर्निहित बैंडविड्थ-अनुकूली कंजेशन कंट्रोल एल्गोरिदम (
bb) बफ़रब्लोट और पैकेट-लॉस-प्रेरित रुकावटों को दबाता है।
🚀 त्वरित शुरुआत
विकल्प 1: कॉन्फ़िग फ़ाइल मोड (अनुशंसित)
नमूना फ़ाइलें रिपॉज़िटरी के साथ शामिल हैं। बस अपना सर्वर IP और एक मज़बूत पासवर्ड भरें:
1. सर्वर कॉन्फ़िग (config-server.json)
{
  "type": "server",
  "password": "YOUR_STRONG_PASSWORD_HERE",
  "encrypt": "chacha20",
  "icmp_listen": "0.0.0.0"
}
सर्वर प्रारंभ करें (root / administrator विशेषाधिकार आवश्यक हैं):
sudo ./pingtunnel config-server.json
# or: sudo ./pingtunnel -c config-server.json
2. क्लाइंट कॉन्फ़िग (SOCKS5 प्रॉक्सी मोड, config-client-socks5.json)
{
  "type": "client",
  "listen": "127.0.0.1:1080",
  "server": "YOUR_SERVER_IP",
  "socks5": true,
  "password": "YOUR_STRONG_PASSWORD_HERE",
  "encrypt": "chacha20"
}
क्लाइंट प्रारंभ करें:
./pingtunnel config-client-socks5.json
# or: ./pingtunnel -c config-client-socks5.json
फिर अपने ब्राउज़र या सिस्टम प्रॉक्सी को SOCKS5 127.0.0.1:1080 पर सेट करें।
विकल्प 2: कमांड लाइन (CLI)
1. सर्वर प्रारंभ करें
सार्वजनिक IP वाली मशीन पर चलाएँ:
sudo ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE
(वैकल्पिक) हस्तक्षेप से बचने के लिए Linux kernel के डिफ़ॉल्ट ICMP echo replies को अक्षम करें:
echo 1 > /proc/sys/net/ipv4/icmp_echo_ignore_all
2. क्लाइंट प्रारंभ करें
- SOCKS5 प्रॉक्सी मोड:
./pingtunnel -type client -l 127.0.0.1:1080 -s YOUR_SERVER_IP -socks5 -password YOUR_STRONG_PASSWORD_HERE - TCP पोर्ट फ़ॉरवर्डिंग (डिफ़ॉल्ट मोड, जैसे रिमोट आंतरिक 192.168.1.100:22 को स्थानीय पोर्ट 2222 पर मैप करें):
./pingtunnel -type client -l :2222 -s YOUR_SERVER_IP -t 192.168.1.100:22 -password YOUR_STRONG_PASSWORD_HERE - UDP फ़ॉरवर्डिंग (जैसे स्थानीय पोर्ट 5353 से सार्वजनिक DNS 8.8.8.8:53 तक):
./pingtunnel -type client -l :5353 -s YOUR_SERVER_IP -t 8.8.8.8:53 -udp -password YOUR_STRONG_PASSWORD_HERE
🐳 Docker
सर्वर चलाएँ
docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  esrrhs/pingtunnel ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE
माउंट किए गए कॉन्फ़िग फ़ाइल के साथ चलाएँ
docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  -v /etc/pingtunnel/server.json:/app/server.json:ro \
  esrrhs/pingtunnel ./pingtunnel /app/server.json
📖 विस्तृत उपयोग और ट्यूनिंग गाइड
अधिक उन्नत विकल्पों और टोपोलॉजी (सर्वर-साइड सेकेंडरी प्रॉक्सी, पोर्ट फ़ॉरवर्डिंग, SOCKS5 प्रमाणीकरण, फ़्लो नियंत्रण और कंजेशन ट्यूनिंग) के लिए, देखें: 👉 USAGE.md - Pingtunnel उपयोग और कॉन्फ़िगरेशन गाइड