

cynative v1.6.0
केवल पढ़ने योग्य AI एजेंट जो आपके क्लाउड, कोड और रनटाइम इंफ्रास्ट्रक्चर की जाँच करता है ताकि गलत कॉन्फ़िगरेशन, लीक हुए रहस्यों और विशेषाधिकार वृद्धि मार्गों को सत्यापित, साक्ष्य-समर्थित निष्कर्षों के साथ उजागर किया जा सके।
अपने स्वयं के सुरक्षा एजेंट बनाएँ
आपके इंफ्रास्ट्रक्चर तक लाइव, रीड-ओनली पहुँच वाले सुरक्षा एजेंटों के लिए ओपन-सोर्स फ्रेमवर्क।


क्विकस्टार्ट · अंतर्निहित एजेंट · आपका पहला एजेंट · दस्तावेज़
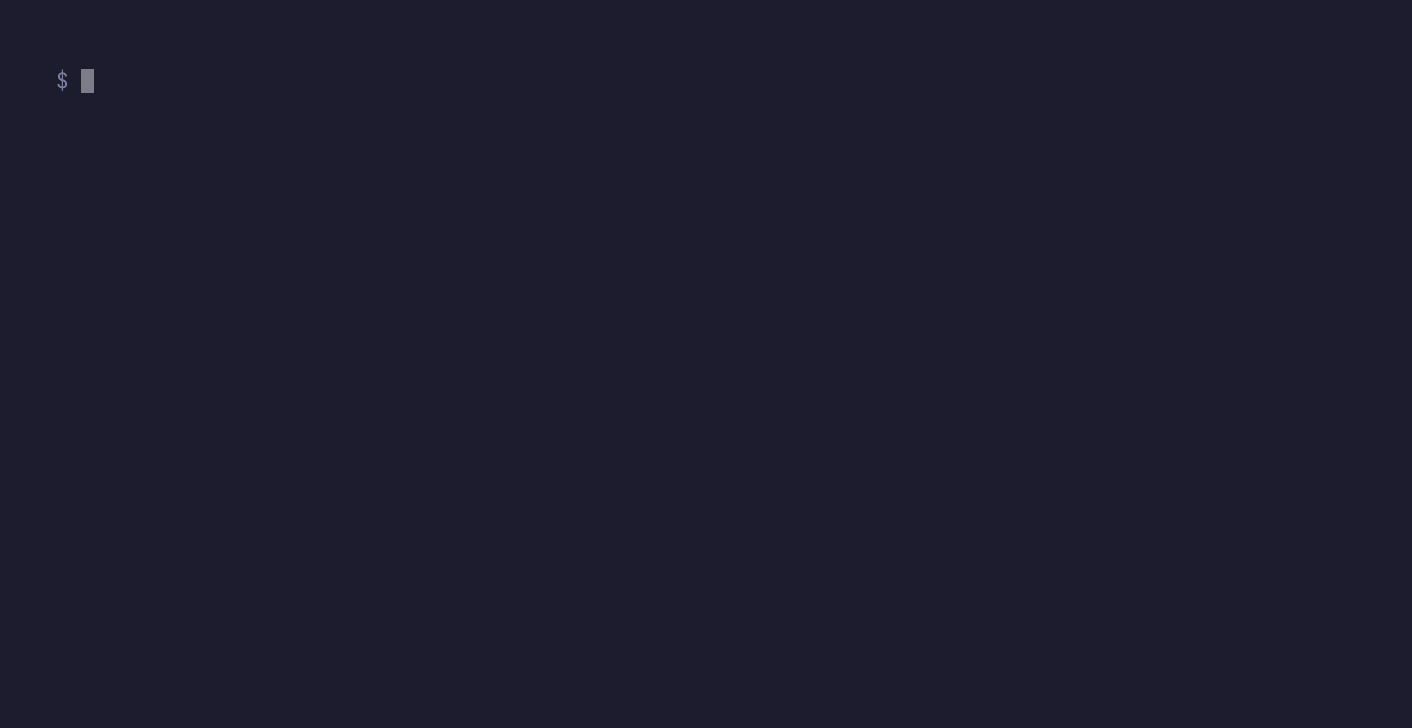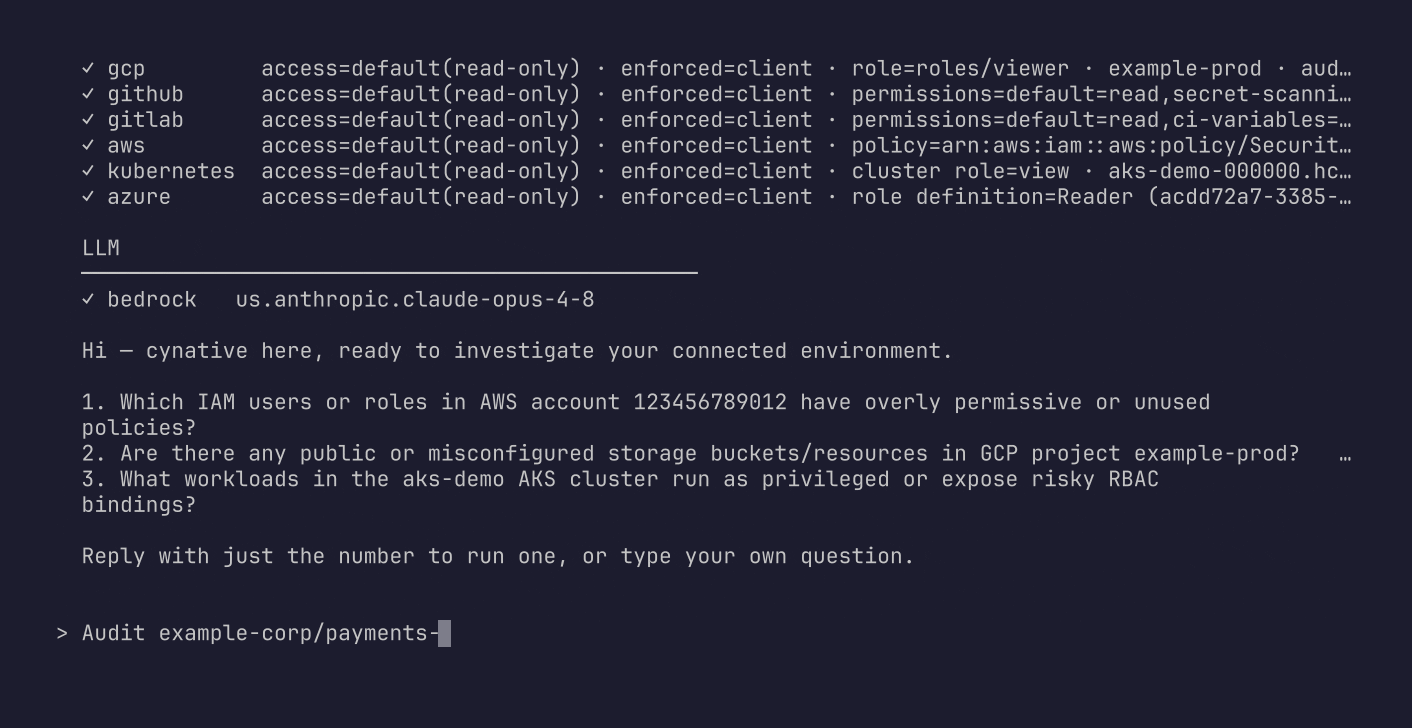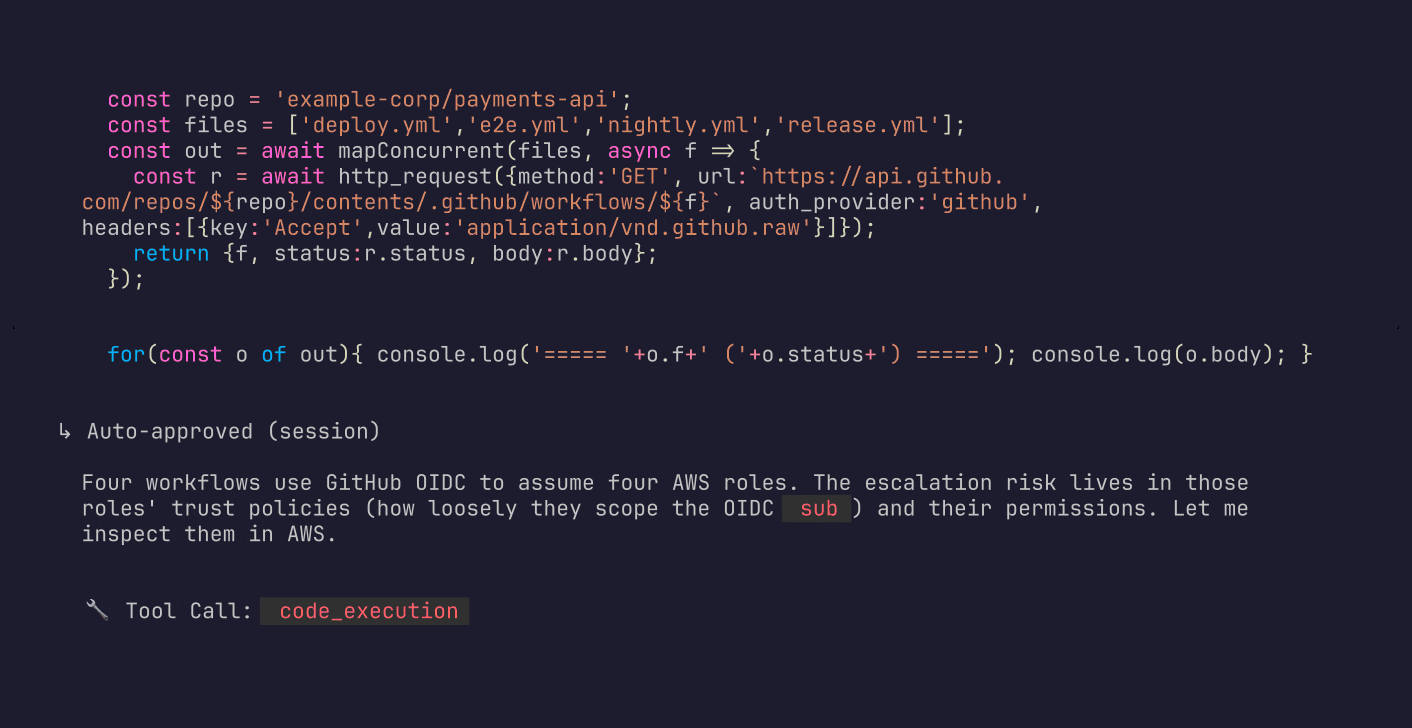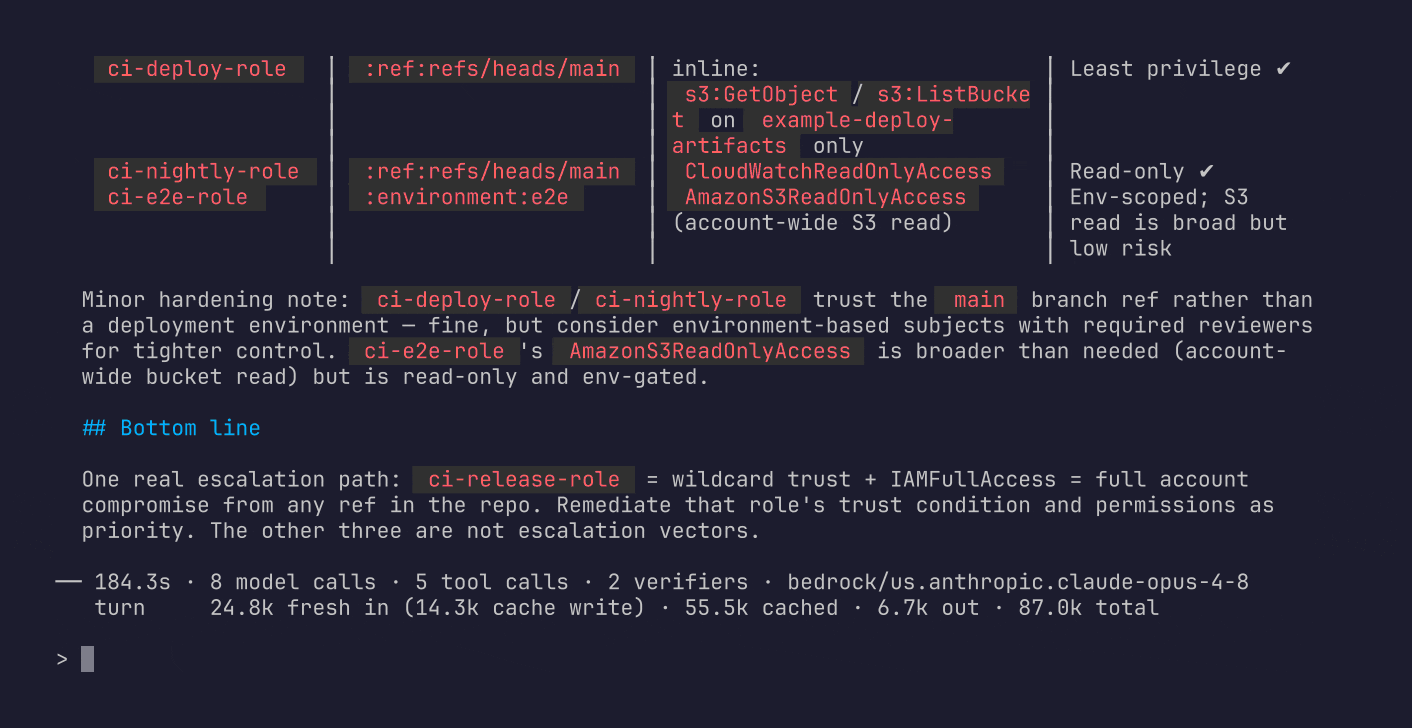
अपने इंफ्रास्ट्रक्चर से कुछ भी पूछें। Cynative आपके कोड, क्लाउड और रनटाइम पर फ्रंटियर मॉडल चलाता है - GitHub, GitLab, AWS, GCP, Azure और Kubernetes को एक ही सिस्टम के रूप में समझता है - और सत्यापित उत्तरों के साथ लौटता है।
cynative "what in my cloud is publicly exposed that shouldn't be?"
AWS, GCP, Azure, GitHub और Kubernetes के लिए 45 अंतर्निहित एजेंट - privilege escalation, public exposure, supply chain, detection coverage और बहुत कुछ - या आप एक markdown फ़ाइल में अपना खुद का लिख सकते हैं।
एक प्रश्न आपके पूरे स्टैक में फैल जाता है: Cynative एक ephemeral sandbox में कोड लिखता और चलाता है, आपके APIs को समानांतर रूप से क्वेरी करता है। प्रत्येक निष्कर्ष को क्रॉस-चेक किया जाता है और उसके मूल तक ट्रेस किया जाता है।
कोडिंग एजेंट और MCP सर्वर के विपरीत, यह read-only by construction है: प्रत्येक कॉल को क्रेडेंशियल संलग्न होने से पहले गेट और अधिकृत किया जाता है - इसे आत्मविश्वास के साथ production पर इंगित करें।
आपके एजेंट को क्या मिलता है
- Code-to-runtime: AWS, GCP, Azure, किसी भी K8s, GitHub और GitLab के माध्यम से तर्क करता है
- Sandbox: बड़े पैमाने पर शोध के लिए कोड उत्पन्न और चलाता है, इसका अपना कोई नेटवर्क या होस्ट एक्सेस नहीं होता
- Action-gate: प्रत्येक कॉल को उसकी आवश्यक IAM क्रियाओं में हल करता है और क्रेडेंशियल संलग्न होने से पहले read-only नीति लागू करता है
- Evidence-backed: प्रत्येक निष्कर्ष को सत्यापित करने के लिए क्रॉस-चेक करता है
- Sovereign: एक बाइनरी, आपका मॉडल, आपका डेटा आपका ही रहता है
Quickstart
इंस्टॉल करें और एक LLM सेट करें:
brew install cynative/tap/cynative

export CYNATIVE_LLM_PROVIDER=anthropic
export CYNATIVE_LLM_MODEL=claude-opus-5
export ANTHROPIC_API_KEY=...
यह आपके शेल में पहले से मौजूद क्रेडेंशियल्स को उठा लेता है। एक अंतर्निहित एजेंट चलाएँ:
cynative -p --agent aws-network-exposure
या इससे कुछ भी पूछें:
cynative -p "which IAM roles can escalate to admin?"
cynative -p "high-risk cloud permissions, trace each to the PR where it was granted"
cynative -p "cloud credentials leaked in source code and their current blast radius"
cynative "live cloud resources absent from IaC - drift" # starts an interactive session
cat findings.json | cynative -p "triage these findings by exploitability"
अंतर्निहित एजेंट
45 एजेंट बाइनरी में एम्बेडेड हैं। प्रत्येक एक विशिष्ट प्रश्न के लिए समीक्षित प्रॉम्प्ट है।
| एजेंट | उदाहरण के लिए | |
|---|---|---|
| AWS | 20 | aws-privilege-escalation, aws-public-storage, aws-unpatched-workloads, aws-supply-chain |
| Azure | 11 | azure-keyvault-exposure, azure-storage-exposure, azure-privilege-escalation |
| GCP | 5 | gcp-public-bindings, gcp-static-credentials, gcp-inference-exposure |
| GitHub | 4 | github-workflow-trust, github-unpatched-dependencies, github-branch-protection |
| Kubernetes | 5 | k8s-pod-privilege, k8s-self-managed-apiserver-access |
cynative agents list            # every agent, with its description
cynative agents show <name>     # the exact prompt that would run
पूरी सूची, जिसमें प्रत्येक एजेंट का एक-पंक्ति विवरण है, यहाँ है docs/agents-catalog.md।
आपका पहला एजेंट
cynative agents show <name> वह सटीक फ़ाइल प्रिंट करता है जिसे कोई एजेंट चलाएगा। अपना स्वयं का संस्करण बनाने के लिए, इसे एक नए नाम के अंतर्गत अपनी agents निर्देशिका में कॉपी करें और उसे संपादित करें:
mkdir -p ~/.cynative/agents

cynative agents show aws-public-datastores > ~/.cynative/agents/my-aws-public-datastores.md
# edit ~/.cynative/agents/my-aws-public-datastores.md, then:
cynative -p --agent my-aws-public-datastores
एक एजेंट एक markdown फ़ाइल है: सख्त YAML frontmatter जिसकी एकमात्र key
description है, फिर prompt body। फ़ाइल का नाम ही नाम है। ~/.cynative/agents/ में
मौजूद फ़ाइल उसी नाम के built-in पर प्राथमिकता लेती है, इसलिए दोनों को बनाए रखने के लिए
अपनी प्रति को एक अलग नाम दें। प्रारूप के लिए docs/agents.md देखें।
एजेंट चलाना
cynative -p --agent aws-public-datastores "AWS account 128149835728 only"   # with a task
cynative -p --agent aws-public-datastores                    # without
cynative --agent aws-public-datastores                       # seeds an interactive session
--agent -p, --auto-approve, --config और piped stdin के साथ संयोजित होता है, इसलिए वही फ़ाइल विकास के दौरान इंटरैक्टिव रूप से चलती है और स्थिर होने पर नॉन-इंटरैक्टिव रूप से।
एजेंट ~/.cynative/agents/ से और बाइनरी में अंतर्निहित सेट से पढ़े जाते हैं; समान नाम के अंतर्निहित एजेंट पर उपयोगकर्ता फ़ाइल प्राथमिकता पाती है। cynative agents list हर एजेंट को उसके स्रोत के साथ दिखाता है और छाया में पड़ी प्रतियों को चिह्नित करता है, और cynative agents show <name> ठीक उसी फ़ाइल को प्रिंट करता है जो चलेगी।
क्या MCPs वाला कोडिंग एजेंट यह नहीं कर सकता?
| कोडिंग एजेंट + MCPs | Cynative | |
|---|---|---|
| थ्रूपुट | प्रति कॉल एक क्रिया | सैंडबॉक्स्ड कोड लिखता है जो कॉल्स को समवर्ती रूप से फैलाता है - कम टोकन, तेज़ उत्तर |
| निष्कर्ष | असत्यापित आउटपुट | वेरिफायर हर निष्कर्ष को लाइव साक्ष्य के विरुद्ध क्रॉस-चेक करता है |
| रीड-ओनली | ऑप्ट-इन रीड फ़िल्टर | डिफ़ॉल्ट रूप से चालू, फेल-क्लोज़्ड - आवश्यक IAM क्रियाएँ सुरक्षा-ऑडिट नीति के विरुद्ध जाँची जाती हैं। secretsmanager:GetSecretValue एक IAM Read है: फ़िल्टर इसे अनुमति देता है, SecurityAudit इसे ब्लॉक करता है |
| क्रेडेंशियल्स | एम्बिएंट, अपरिवर्तित | STS सत्र रीड-ओनली तक सीमित - AWS भी सीमा लागू करता है |
| ब्लास्ट रेडियस | आपका शेल, कोई भी नेटवर्क | रिसर्च कोड सैंडबॉक्स में चलता है जिसमें होस्ट एक्सेस नहीं, नेटवर्क आपकी मैप की गई सेवाओं तक सीमित |
| सीक्रेट्स | मॉडल को जैसे-हैं भेजे जाते हैं | मॉडल को भेजने से पहले टूल आउटपुट से रिडैक्ट किए जाते हैं |
| सप्लाई चेन | आपके क्रेडेंशियल्स के साथ चलने वाले तृतीय-पक्ष MCPs और स्किल्स | एक ओपन-सोर्स बाइनरी, कनेक्टर्स अंतर्निहित |
| ऑडिट ट्रेल | बिखरे हुए सत्र लॉग, बेस्ट एफर्ट | हर टूल कॉल का फेल-क्लोज़्ड JSONL लॉग - यदि रिकॉर्ड नहीं कर सकता, तो रद्द कर देता है |
एक बाइनरी, आपका मॉडल एंडपॉइंट, आपका खाता। इसे उस क्लाउड के प्रबंधित इन्फ़रेंस के माध्यम से, जिस क्लाउड का यह ऑडिट करता है, उसी में एक इंस्टेंस पर चलाएँ, और कुछ भी आपके वातावरण से बाहर नहीं जाता: आपके इन्फ्रास्ट्रक्चर पर सुरक्षा, आपके इन्फ्रास्ट्रक्चर के भीतर से।