
EntraFalcon V20260824
Microsoft Entra ID वातावरणों की सुरक्षा स्थिति का आकलन करने के लिए एक हल्का PowerShell उपकरण। यह विशेषाधिकार प्राप्त ऑब्जेक्ट्स, जोखिमपूर्ण असाइनमेंट और संभावित गलत कॉन्फ़िगरेशन की पहचान करने में मदद करता है।
EntraFalcon
EntraFalcon एक PowerShell-आधारित मूल्यांकन उपकरण है जो पेंटेस्टर्स, सुरक्षा विश्लेषकों और सिस्टम प्रशासकों के लिए Microsoft Entra ID वातावरण की सुरक्षा स्थिति का मूल्यांकन करने हेतु डिज़ाइन किया गया है।
उपयोग में आसानी के लिए डिज़ाइन किया गया, EntraFalcon PowerShell 5.1 और 7 पर चलता है, Windows और Linux दोनों का समर्थन करता है, और इसके लिए किसी अतिरिक्त PowerShell मॉड्यूल, अतिरिक्त इंस्टॉलेशन, या Microsoft Graph API सहमति की आवश्यकता नहीं होती है।
यह उपकरण उच्च-विशेषाधिकार वाली वस्तुओं, संभावित रूप से जोखिम भरे असाइनमेंट और Conditional Access कॉन्फ़िगरेशन त्रुटियों को उजागर करने में मदद करता है, जिन्हें अक्सर अनदेखा कर दिया जाता है, जैसे:
- उच्च-विशेषाधिकार वाले समूहों या एप्लिकेशनों पर नियंत्रण रखने वाले उपयोगकर्ता
- अत्यधिक अनुमतियों वाले बाहरी या आंतरिक एंटरप्राइज़ एप्लिकेशन (जैसे, Microsoft Graph API, Azure भूमिकाएँ)
- संसाधनों पर सीधे Azure IAM भूमिका असाइनमेंट वाले उपयोगकर्ता
- ऑन-प्रिमाइसेस से सिंक किए गए विशेषाधिकार प्राप्त खाते
- निष्क्रिय उपयोगकर्ता या MFA क्षमता के बिना उपयोगकर्ता
- संवेदनशील असाइनमेंट में उपयोग किए जाने वाले असुरक्षित समूह (जैसे, Conditional Access बहिष्करण, Subscription Owner, या विशेषाधिकार प्राप्त समूह के पात्र सदस्य)
निष्कर्ष इंटरैक्टिव HTML रिपोर्टों में प्रस्तुत किए जाते हैं ताकि कुशल अन्वेषण और विश्लेषण को समर्थन मिल सके।
🚀 विशेषताएँ
- PowerShell 5.1 और 7 के साथ संगत सरल PowerShell स्क्रिप्ट। Windows और Linux पर काम करती है
- कई प्रमाणीकरण विधियों का समर्थन करने वाला अंतर्निहित प्रमाणीकरण
- Graph API सहमति प्रॉम्प्ट को बायपास करने के लिए पूर्व-सहमत स्कोप वाले प्रथम-पक्ष Microsoft एप्लिकेशन का उपयोग करता है
- फ़िल्टरिंग, सॉर्टिंग, डेटा निर्यात आदि का समर्थन करने वाली नेविगेट करने योग्य HTML रिपोर्ट उत्पन्न करता है
-
90 स्वचालित जाँचें करता है और परिणामों को Security Findings Report में सारांशित करता है
- कमज़ोर टेनेंट कॉन्फ़िगरेशन और जोखिम भरे ऑब्जेक्ट गुणों या अनुमतियों की जाँचें शामिल हैं
- गंभीरता रेटिंग के साथ-साथ समस्या का विवरण, संभावित खतरे और सुधार मार्गदर्शन प्रदान करता है
- प्रभावित ऑब्जेक्ट्स की सूची देता है और आगे की जाँच के लिए सीधे उनकी विस्तृत रिपोर्ट से लिंक करता है
- कमज़ोर रूप से संरक्षित उच्च-विशेषाधिकार वाली वस्तुओं को उजागर करने और डेटा को सॉर्ट करने के लिए बुनियादी प्रभाव, संभावना और जोखिम स्कोरिंग करता है।
- जोखिम भरे कॉन्फ़िगरेशन और बढ़े हुए विशेषाधिकारों के लिए चेतावनियाँ प्रदर्शित करता है
- Entra ID ऑब्जेक्ट्स की गणना करता है, जिनमें शामिल हैं:
- उपयोगकर्ता (Agent Users सहित)
- समूह
- एंटरप्राइज़ एप्लिकेशन
- App Registrations
- Managed Identities
- Agent identities
- Agent identity blueprint principals
- Agent identity blueprints
- PIM असाइनमेंट:
- Entra Roles के लिए PIM
- Groups के लिए PIM
- Azure Roles के लिए PIM
- Entra Role Assignments
- Azure Role Assignments
- Intune RBAC Assignments
- Access Packages
- Entitlement Management Catalogs
- Catalog RBAC
- Conditional Access Policies
- Administrative Units
- PIM सेटिंग्स:
- Entra Roles के लिए PIM
- Groups के लिए PIM (केवल BroCi प्रमाणीकरण)
✅ आवश्यकताएँ
| प्रकार | अनुमति | अनिवार्य | अनुपस्थित होने पर प्रभाव |
|---|---|---|---|
| Entra ID भूमिका | Global Reader | हाँ | स्क्रिप्ट चलाना संभव नहीं |
| Azure भूमिका | Reader: प्रत्येक Management Group या Subscription पर | नहीं | Azure IAM असाइनमेंट का आकलन नहीं किया जा सकता |
इसके अलावा, आपको उस डिवाइस से Microsoft Graph API और वैकल्पिक रूप से Azure ARM API में प्रमाणित होने में सक्षम होना चाहिए जहाँ आप उपकरण चलाते हैं। सुनिश्चित करें कि Conditional Access Policies आपके प्रमाणीकरण को ब्लॉक न करें।
▶️ उपयोग
EntraFalcon डाउनलोड करें
आरंभ करने के लिए, रिपॉज़िटरी को क्लोन करें और प्रोजेक्ट निर्देशिका में नेविगेट करें:```powershell git clone https://github.com/CompassSecurity/EntraFalcon cd EntraFalcon
नोट: स्क्रिप्ट चलाने के लिए आपको PowerShell निष्पादन नीति (execution policy) को अस्थायी रूप से बदलने की आवश्यकता हो सकती है।
ऐसा केवल विश्वसनीय स्क्रिप्ट्स के लिए करें!```
Set-ExecutionPolicy -ExecutionPolicy Unrestricted -Scope Process
EntraFalcon चलाएँ
EntraFalcon में Entra ID प्रमाणीकरण के लिए अंतर्निहित समर्थन शामिल है। प्रमाणीकरण फ्लो चुनने के लिए -AuthFlow का उपयोग करें।
सामान्य मूल्यांकन के लिए, पूर्ण-कवरेज फ्लो में से एक का उपयोग करें:
| अनुशंसित फ्लो | किसके लिए सर्वोत्तम | प्लेटफ़ॉर्म | कवरेज |
|---|---|---|---|
BroCi (डिफ़ॉल्ट) | इंटरैक्टिव Windows रन | Windows | पूर्ण |
BroCiManualCode | किसी अन्य ब्राउज़र में प्रमाणीकरण | Windows, Linux, macOS | पूर्ण |
BroCiToken | मौजूदा Azure Portal रिफ्रेश टोकन | Windows, Linux, macOS | पूर्ण |
ServicePrincipal | स्वचालन / CI | Windows, Linux, macOS | पूर्ण |
BroCi एक इंटरैक्टिव लॉगिन का उपयोग करता है। BroCiToken और ServicePrincipal किसी का उपयोग नहीं करते। फ़ॉलबैक उपयोगकर्ता फ्लो के लिए कई इंटरैक्टिव लॉगिन की आवश्यकता हो सकती है क्योंकि अलग-अलग संसाधन टोकन का अनुरोध किया जाता है।
फ़ॉलबैक प्रमाणीकरण फ्लो
पूर्व-सहमति प्राप्त प्रथम-पक्ष एप्लिकेशन की कमी के कारण, फ़ॉलबैक फ्लो पूर्ण एन्यूमरेशन (PIM for Groups, Access Packages, Catalogs) नहीं कर सकते। इसलिए, वे वर्तमान में केवल फ़ॉलबैक विकल्प बने हुए हैं।
| फ्लो | केवल तब उपयोग करें जब | प्लेटफ़ॉर्म | सीमाएँ |
|---|---|---|---|
AuthCode | लीगेसी संगतता आवश्यक हो | Windows | आंशिक कवरेज। कोई स्टैंडअलोन PIM for Groups, Access Packages, या Catalogs रिपोर्ट नहीं। |
DeviceCode | ब्राउज़र-आधारित प्रमाणीकरण संभव न हो | Windows, Linux, macOS | आंशिक कवरेज। कोई स्टैंडअलोन PIM for Groups, Access Packages, या Catalogs रिपोर्ट नहीं। कुछ Security Findings जाँचें कम गहराई के साथ चलती हैं। |
ManualCode | प्रमाणीकरण एक अलग ब्राउज़र सत्र के माध्यम से पूरा किया जाना चाहिए | Windows, Linux, macOS | आंशिक कवरेज। कोई स्टैंडअलोन PIM for Groups, Access Packages, या Catalogs रिपोर्ट नहीं। |
अनुशंसित: BroCi फ्लो (डिफ़ॉल्ट / केवल Windows)
BroCi वैकल्पिक प्रथम-पक्ष एप्लिकेशन का उपयोग करता है और केवल एक इंटरैक्टिव साइन-इन की आवश्यकता होती है।
यह तब उपयोगी है जब Azure Active Directory PowerShell क्लाइंट को असाइनमेंट की आवश्यकता होती है और उससे बचा जाना चाहिए।```powershell
.\run_EntraFalcon.ps1
स्पष्ट BroCi चयन:```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCi
अनुशंसित: BroCi + मैनुअल कोड फ्लो```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiManualCode
1. स्क्रिप्ट प्रमाणीकरण URL को क्लिपबोर्ड पर कॉपी करती है।
2. URL को ब्राउज़र में पेस्ट करें (SSO समर्थन के लिए वैकल्पिक रूप से किसी अन्य डिवाइस पर)।
3. ब्राउज़र डेवलपर टूल खोलें और Network टैब में `Preserve log` सक्षम करें।
4. प्रमाणीकरण पूरा करें।
5. नेटवर्क लॉग में `code=1.` खोजें और कोड वाला अनुरोध URL क्लिपबोर्ड पर कॉपी करें।
6. जारी रखने के लिए Enter दबाएँ; स्क्रिप्ट क्लिपबोर्ड से कोड पढ़ती है और टोकन अधिग्रहण पूरा करती है।


#### अनुशंसित: टोकन के साथ BroCi
यदि एक मान्य Azure Portal रिफ्रेश टोकन पहले से उपलब्ध है (क्लाइंट c44b4083-3bb0-49c1-b47d-974e53cbdf3c), तो इसका सीधे उपयोग किया जा सकता है।
उदाहरण: ब्राउज़र से रिफ्रेश टोकन प्राप्त करना
1. ब्राउज़र डेवलपर टूल खोलें और Network टैब में Preserve log सक्षम करें।
2. https://entra.microsoft.com पर प्रमाणीकरण करें।
3. नेटवर्क लॉग में `brk_client_id=c44b4083-3bb0-49c1-b47d-974e53cbdf3c` खोजें और प्रतिक्रिया से रिफ्रेश टोकन निकालें।```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiToken -BroCiToken "1.XXXXXXXXXXX"
अनुशंसित: सेवा प्रिंसिपल
OAuth2 क्लाइंट क्रेडेंशियल ग्रांट का उपयोग करके एक पंजीकृत एप्लिकेशन के रूप में प्रमाणित करता है — किसी उपयोगकर्ता इंटरैक्शन की आवश्यकता नहीं है।
बार-बार स्वचालित निष्पादन के लिए उपयोगी।
Application-प्रकार की Graph API अनुमतियों (नीचे देखें) के साथ एक कस्टम Entra ऐप पंजीकरण की आवश्यकता होती है।
क्लाइंट सीक्रेट के साथ:```powershell .\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "" -SPClientSecret ""
**PFX प्रमाणपत्र के साथ:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePath "C:\certs\app.pfx"
पासवर्ड-सुरक्षित PFX के लिए, -SPCertificatePassword (Read-Host -Prompt "Certificate password" -AsSecureString) जोड़ें।
PEM प्रमाणपत्र + निजी कुंजी के साथ (केवल PowerShell 7+):```powershell .\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "" -SPCertificatePemPath "C:\certs\cert.pem" -SPPrivateKeyPemPath "C:\certs\key.pem"
एन्क्रिप्टेड प्राइवेट की के लिए, `-SPPrivateKeyPemPassword (Read-Host -Prompt "Private key password" -AsSecureString)` जोड़ें।

##### आवश्यक ऐप रजिस्ट्रेशन अनुमतियाँ
ऐप रजिस्ट्रेशन पर निम्नलिखित **Application** अनुमतियाँ (Delegated नहीं) प्रदान करें और उन्हें एडमिन-सहमति दें:

| Permission | Type |
|---|---|
| `AdministrativeUnit.Read.All` | Application |
| `AgentIdentity.Read.All` | Application |
| `AgentIdentityBlueprint.Read.All` | Application |
| `AgentIdentityBlueprintPrincipal.Read.All` | Application |
| `Application.Read.All` | Application |
| `AuditLog.Read.All` | Application |
| `Device.Read.All` | Application |
| `EntitlementManagement.Read.All` | Application |
| `Group.Read.All` | Application |
| `Organization.Read.All` | Application |
| `Policy.Read.All` | Application |
| `PrivilegedAccess.Read.AzureADGroup` | Application |
| `RoleManagement.Read.Directory` | Application |
| `RoleManagementPolicy.Read.AzureADGroup` | Application |
| `User.Read.All` | Application |
| `DeviceManagementRBAC.Read.All` | Application |

इसके अतिरिक्त, रूट मैनेजमेंट ग्रुप (या हर प्रासंगिक सब्सक्रिप्शन) पर **Azure Reader** भूमिका और वैकल्पिक रूप से Entra ID में सर्विस प्रिंसिपल को **Global Reader** भूमिका (प्रति-उपयोगकर्ता MFA स्थिति के लिए आवश्यक) सौंपें।

#### फ़ॉलबैक: Auth Code Flow (केवल Windows)```powershell
.\run_EntraFalcon.ps1 -AuthFlow AuthCode
फॉलबैक: डिवाइस कोड फ्लो
यह अक्सर कठोर वातावरण में कंडीशनल एक्सेस द्वारा प्रतिबंधित होता है।
DeviceCode के साथ, दो सिक्योरिटी फाइंडिंग्स जाँचें कम गहराई के साथ चलती हैं (CAP-004 और CAP-005)।```powershell
.\run_EntraFalcon.ps1 -AuthFlow DeviceCode
#### फ़ॉलबैक: ऑथ कोड + मैनुअल कोड फ़्लो```powershell
.\run_EntraFalcon.ps1 -AuthFlow ManualCode
- स्क्रिप्ट प्रमाणीकरण URL को क्लिपबोर्ड पर कॉपी करती है।
- URL को ब्राउज़र में पेस्ट करें (वैकल्पिक रूप से SSO समर्थन के लिए किसी अन्य डिवाइस पर)।
- प्रमाणीकरण पूरा करें।
- ब्राउज़र एड्रेस बार से अंतिम रीडायरेक्ट URL (जिसमें प्राधिकरण कोड होता है) को क्लिपबोर्ड पर कॉपी करें।
- जारी रखने के लिए Enter दबाएं; स्क्रिप्ट क्लिपबोर्ड से कोड पढ़ती है और टोकन प्राप्ति पूरी करती है।
अन्य पैरामीटर
Microsoft-स्वामित्व वाले एंटरप्राइज़ ऐप्स शामिल करें
डिफ़ॉल्ट रूप से, शोर कम करने के लिए आधिकारिक Microsoft एंटरप्राइज़ एप्लिकेशन को मूल्यांकन से बाहर रखा जाता है। उन्हें गणना और विश्लेषण में शामिल करने के लिए, -IncludeMsApps स्विच का उपयोग करें:```powershell
.\run_EntraFalcon.ps1 -IncludeMsApps
#### समूहों के लिए PIM मूल्यांकन छोड़ें
`-SkipPimForGroups` स्विच का उपयोग करके समूहों के लिए PIM प्रीकलेक्शन और एनरिचमेंट को छोड़ें।
यह स्टैंडअलोन `PIM for Groups` सेटिंग्स रिपोर्ट को भी छोड़ देता है।```powershell
.\run_EntraFalcon.ps1 -SkipPimForGroups
अन्य वैकल्पिक पैरामीटर
| पैरामीटर | विवरण | डिफ़ॉल्ट मान |
|---|---|---|
| UserAgent | टोकन एंडपॉइंट और API कॉल्स के लिए उपयोग किया जाने वाला यूज़र एजेंट। | EntraFalcon |
| DisableCAE | कंटीन्यूअस एक्सेस इवैल्यूएशन (CAE) टोकन का अनुरोध अक्षम करता है। | false |
| Tenant | प्रमाणीकरण के लिए टेनेंट (ID या डोमेन) निर्दिष्ट करता है। खाते के होम टेनेंट के अलावा किसी अन्य टेनेंट का मूल्यांकन करते समय उपयोगी। | खाते का होम टेनेंट |
| OutputFolder | आउटपुट फ़ोल्डर जहाँ रिपोर्ट संग्रहीत की जाती हैं। | Results_%TenantName%_YYYYMMDD_HHMM |
| LimitResults | रिपोर्ट में समूहों और उपयोगकर्ताओं की संख्या सीमित करता है (जोखिम के अनुसार क्रमबद्ध करने के बाद)। बड़े टेनेंट्स के लिए उपयोगी। | - |
| LogLevel | रनटाइम CLI लॉगिंग की विस्तृतता को नियंत्रित करता है। समर्थित मान: Off (डिफ़ॉल्ट), Verbose, Debug, Trace. | Off |
| ApiTop | API से लौटाई गई वस्तुओं की अधिकतम संख्या निर्धारित करता है। कम मान टाइमआउट जोखिम (HTTP 504) कम करते हैं, लेकिन अनुरोधों की संख्या बढ़ाते हैं। | 999 (मान्य सीमा: 5–999) |
| AuthFlow | पसंदीदा प्रमाणीकरण-प्रवाह चयनकर्ता। मान: BroCi (डिफ़ॉल्ट), AuthCode, DeviceCode, ManualCode, BroCiManualCode, BroCiToken, ServicePrincipal. | BroCi |
| BroCiToken | AuthFlow BroCiToken के लिए Azure Portal रिफ्रेश टोकन। | - |
| SPClientId | सेवा प्रिंसिपल का एप्लिकेशन (क्लाइंट) ID। -AuthFlow ServicePrincipal के लिए आवश्यक। | - |
| SPClientSecret | सेवा प्रिंसिपल के लिए क्लाइंट सीक्रेट। -AuthFlow ServicePrincipal के साथ उपयोग किया जाता है। | - |
| SPCertificatePath | सेवा प्रिंसिपल प्रमाणीकरण के लिए PFX/P12 प्रमाणपत्र फ़ाइल का पथ। | - |
| **SPCertificatePassword` | -SPCertificatePath द्वारा निर्दिष्ट PFX प्रमाणपत्र के लिए पासवर्ड (SecureString)। | - |
| **SPCertificatePemPath` | PEM प्रमाणपत्र फ़ाइल का पथ। -SPPrivateKeyPemPath के साथ एक साथ उपयोग किया जाता है। | - |
| **SPPrivateKeyPemPath` | -SPCertificatePemPath से मेल खाती PEM निजी कुंजी फ़ाइल का पथ। | - |
| **SPPrivateKeyPemPassword` | -SPPrivateKeyPemPath द्वारा निर्दिष्ट PEM निजी कुंजी के लिए पासवर्ड (SecureString)। | - |
| Csv | TXT/HTML रिपोर्ट फ़ाइलों के अतिरिक्त CSV रिपोर्ट फ़ाइलें लिखना सक्षम करता है। | false |
| **ExportCapUncoveredUsers` | प्रत्येक सक्षम कंडीशनल एक्सेस नीति के लिए जिसमें उपयोगकर्ता लक्ष्यीकरण है, उन उपयोगकर्ताओं की सूची वाली CSV निर्यात करता है जो उस नीति द्वारा कवर नहीं हैं। फ़ाइलें आउटपुट निर्देशिका में ConditionalAccessPolicies_UncoveredUsers उपफ़ोल्डर में लिखी जाती हैं। | false |
| **ExportFindingsJson` | रन के अंत में सभी सुरक्षा निष्कर्षों को JSON के रूप में निर्यात करता है। | false |
| **ExportDataJson` | समृद्ध रिपोर्ट और सहायक डेटासेट को Data_Json के अंतर्गत कच्ची JSON डेटा फ़ाइलों के रूप में निर्यात करता है; रन मेटाडेटा Summary.json में उपलब्ध है। | false |
| **DebugObjectDump` | समस्या निवारण और परीक्षण के लिए अंतिम इन-मेमोरी रिपोर्ट ऑब्जेक्ट्स को CLIXML के रूप में Debug_ObjectDump में निर्यात करता है। | false |
📊 कुछ उदाहरण रिपोर्ट
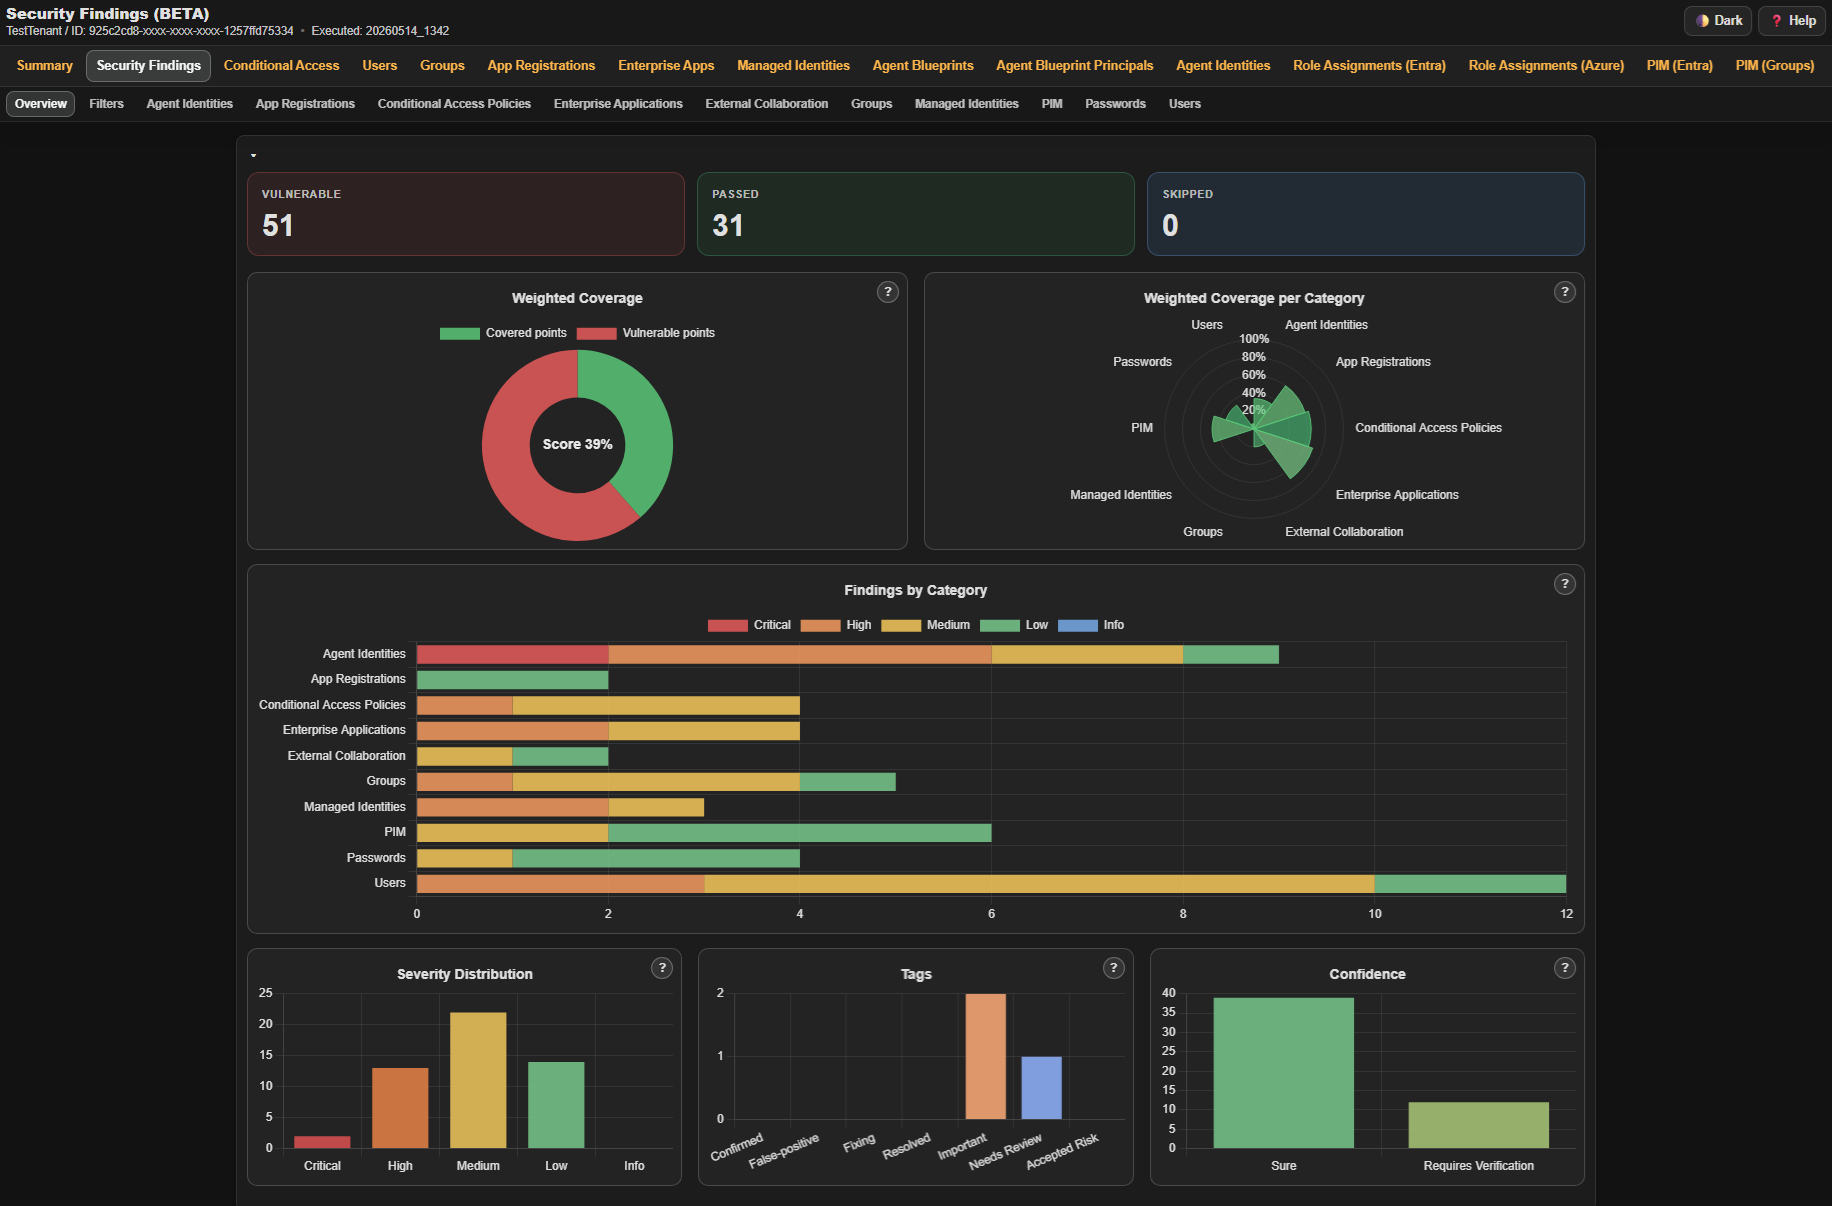
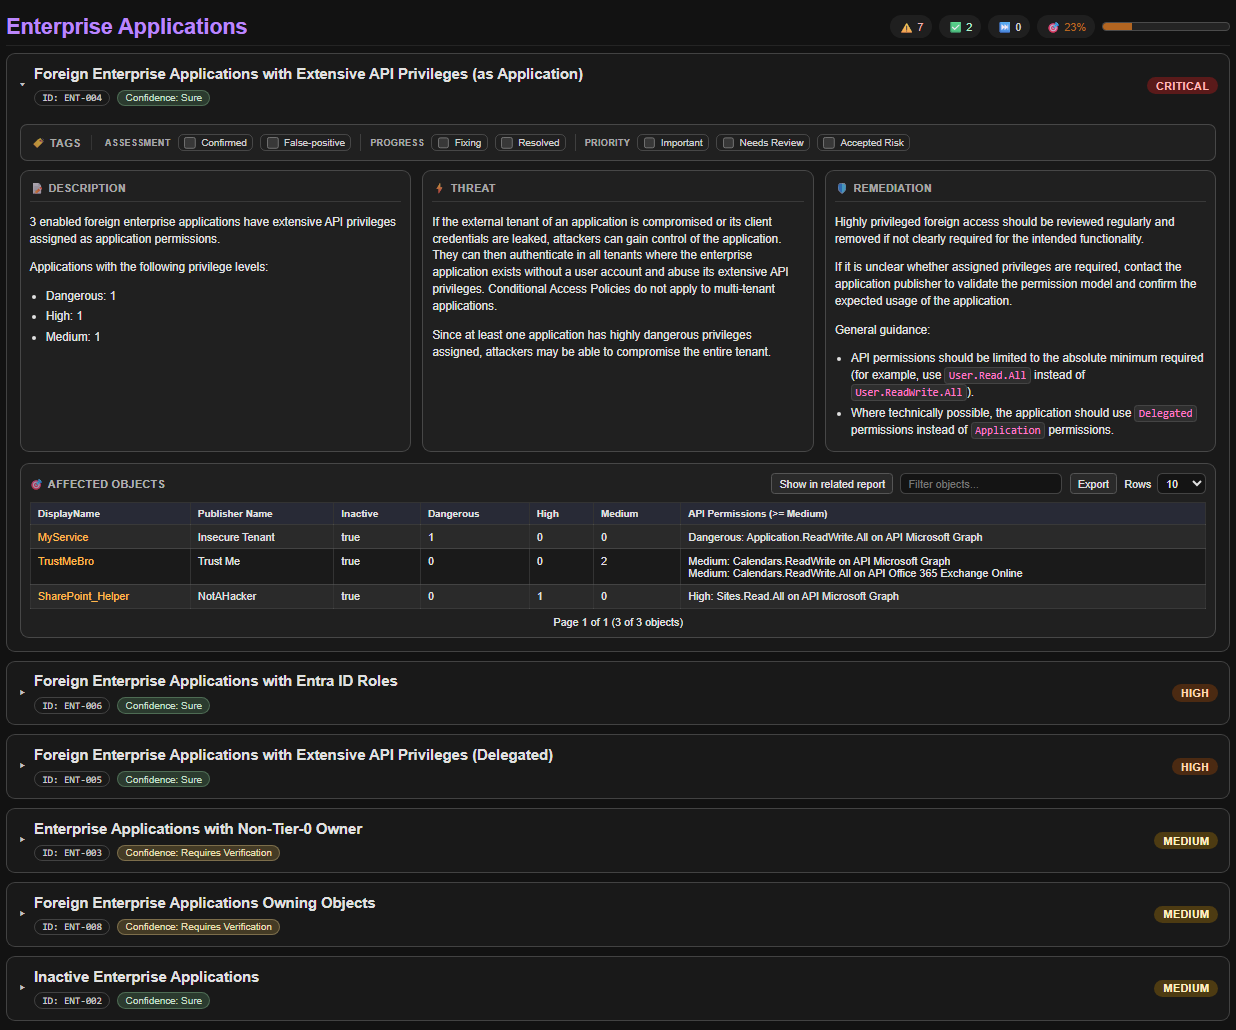
सुरक्षा निष्कर्ष रिपोर्ट
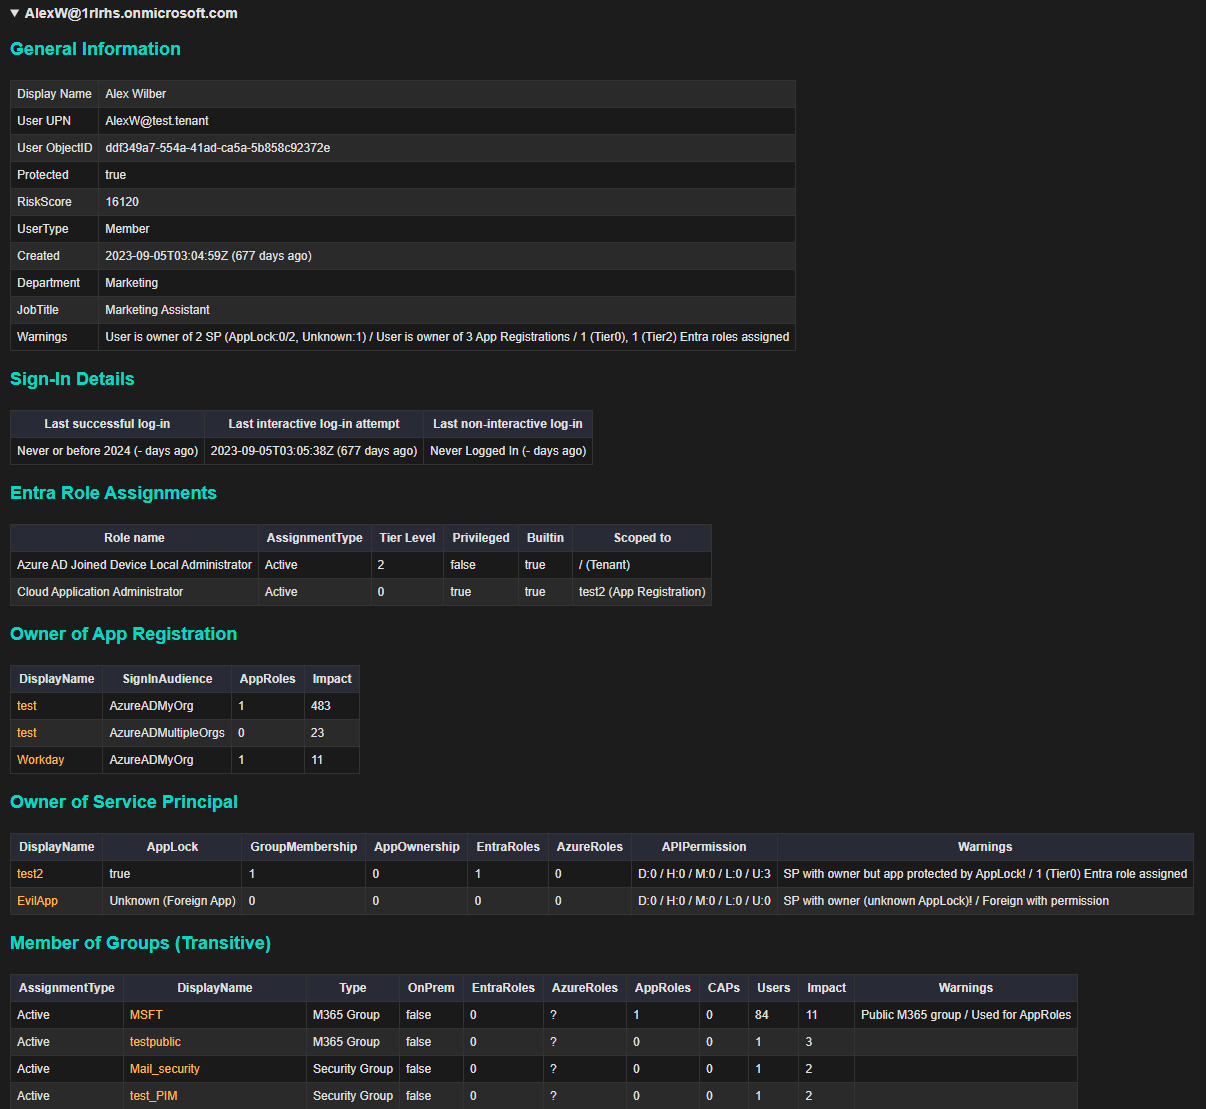
उपयोगकर्ता
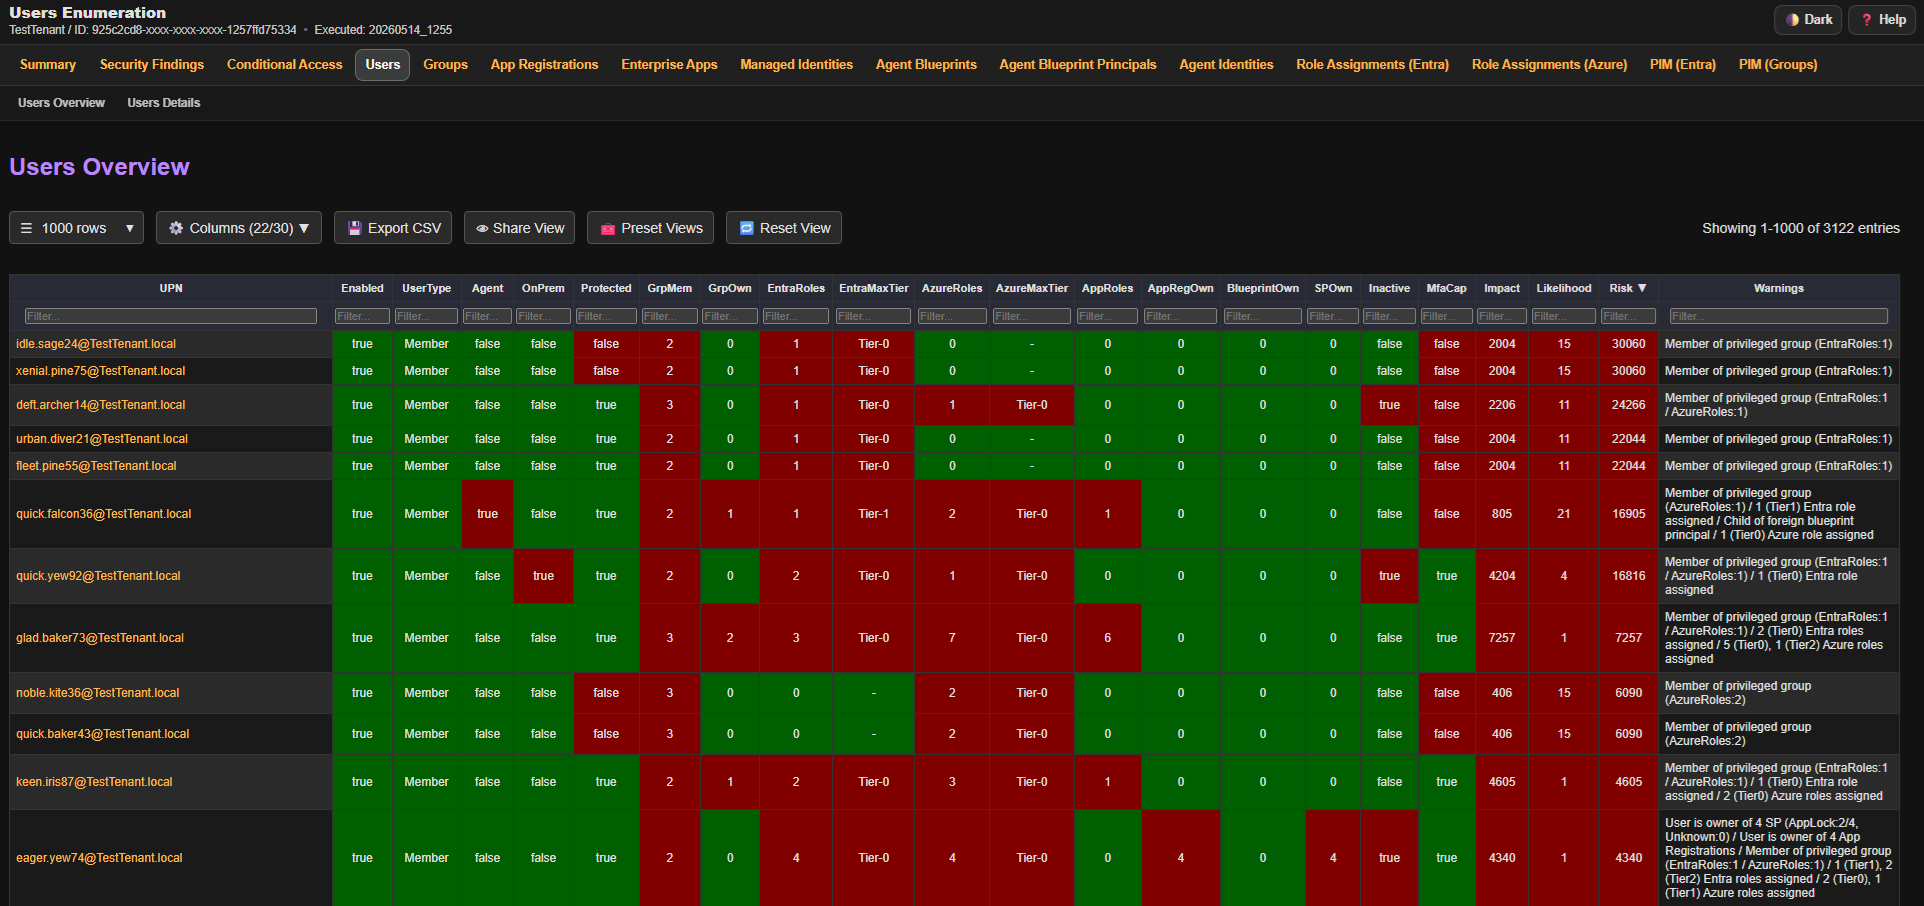
उपयोगकर्ता (विवरण अनुभाग)
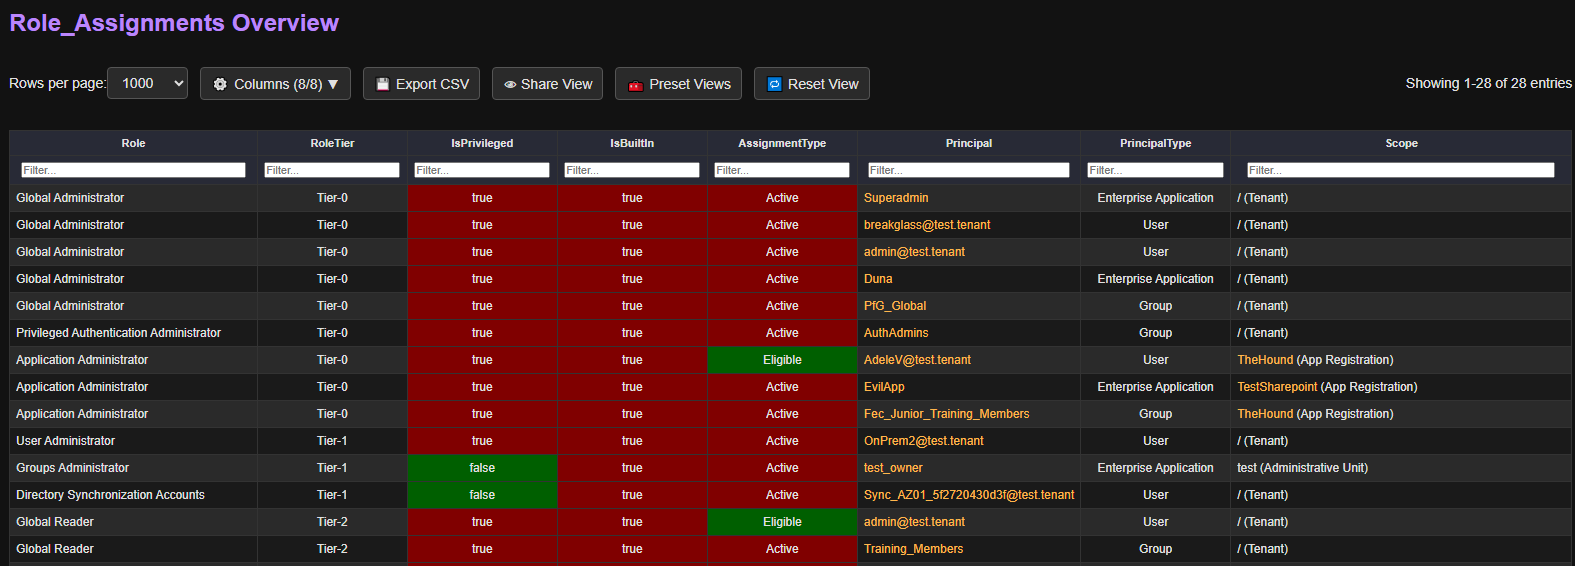
Entra ID भूमिकाएँ
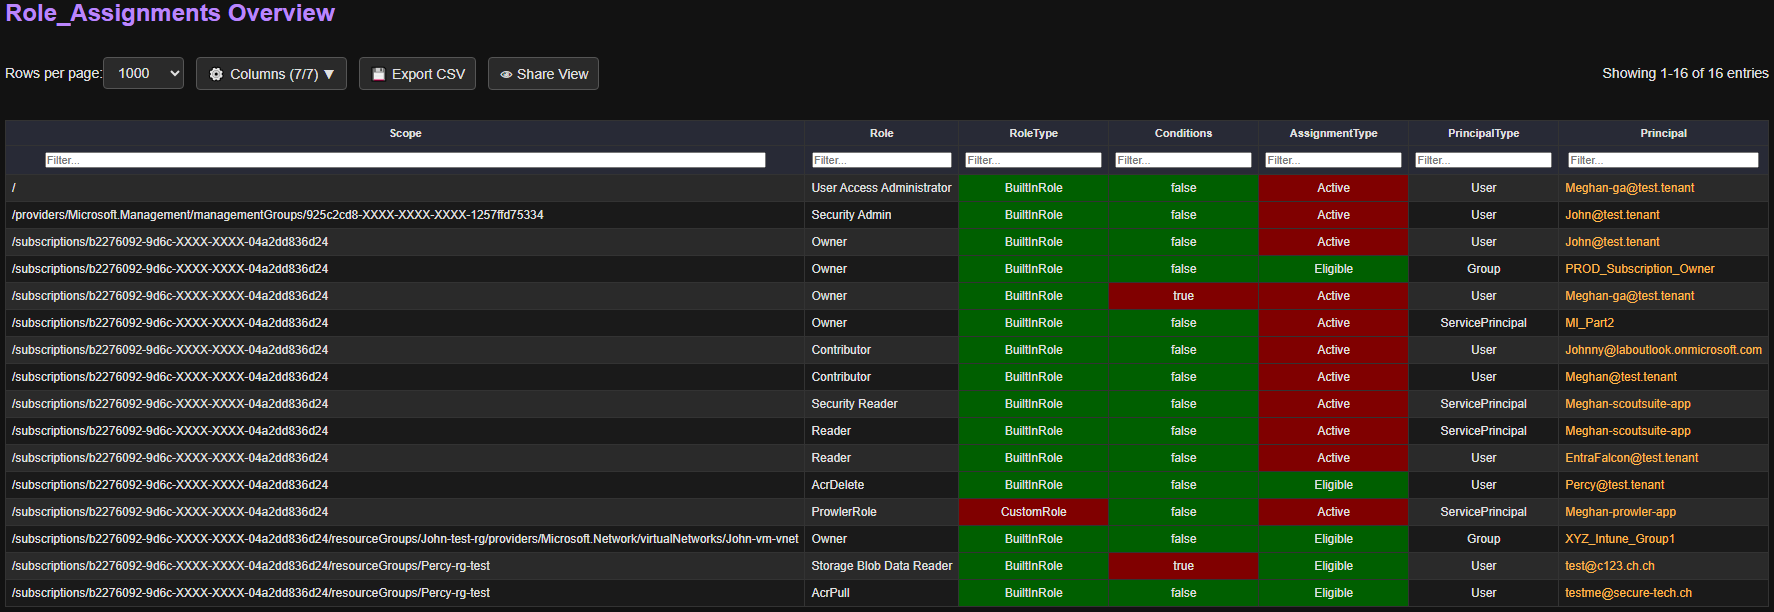
Azure भूमिकाएँ
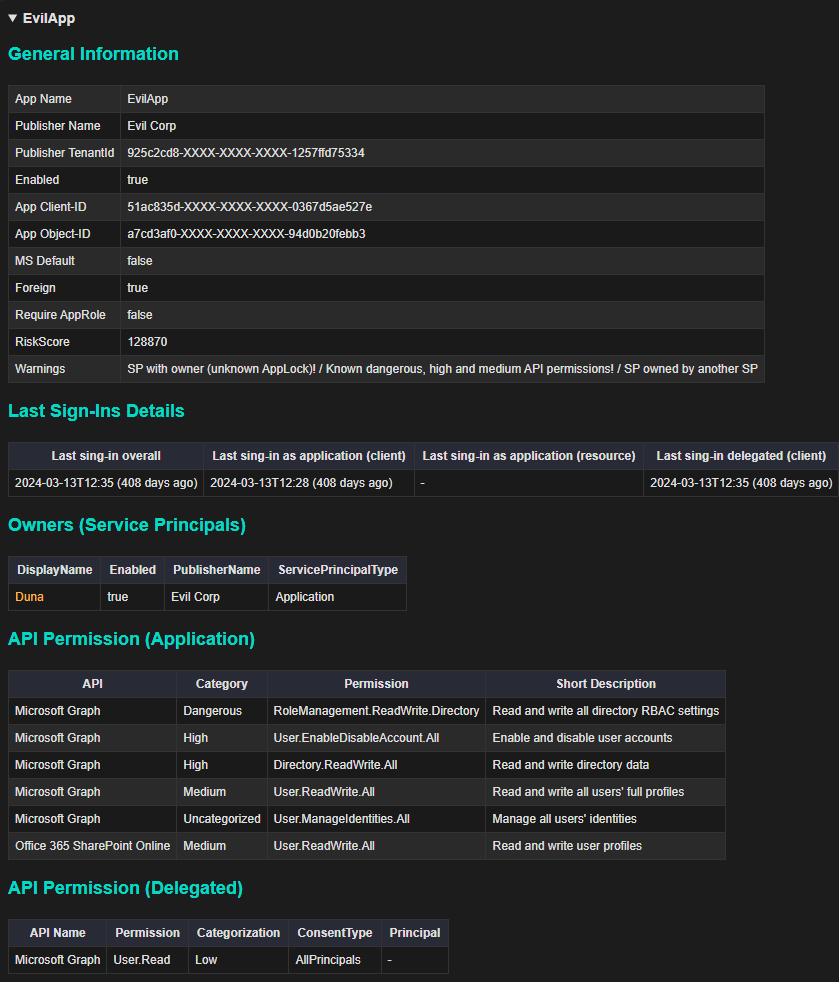
एंटरप्राइज़ एप्लिकेशन (विवरण अनुभाग)
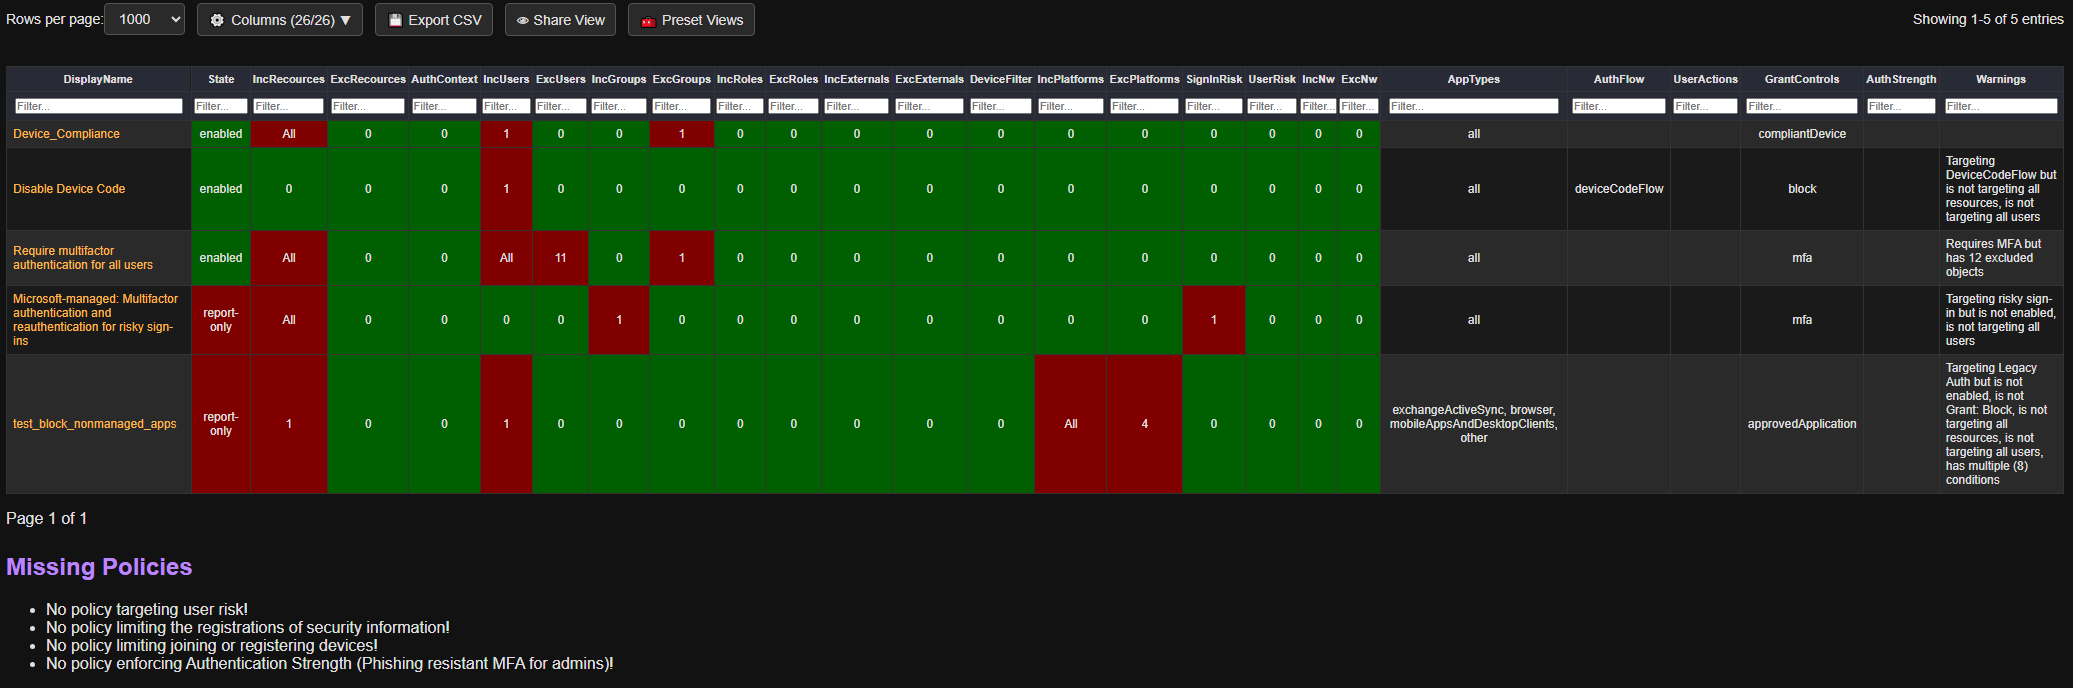
कंडीशनल एक्सेस नीतियाँ
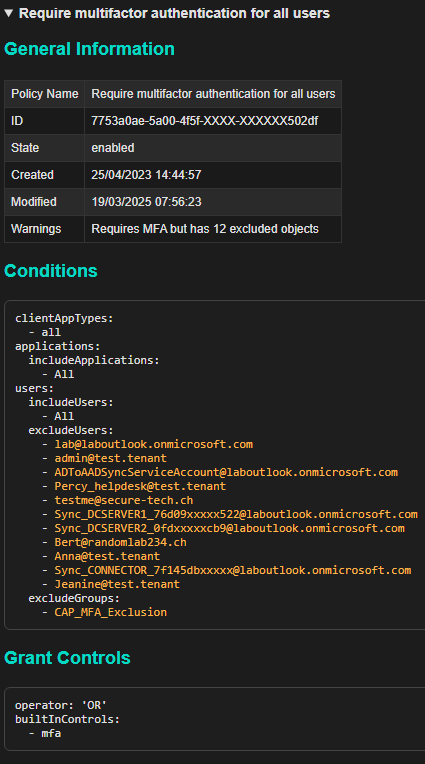
कंडीशनल एक्सेस नीतियाँ (विवरण अनुभाग)
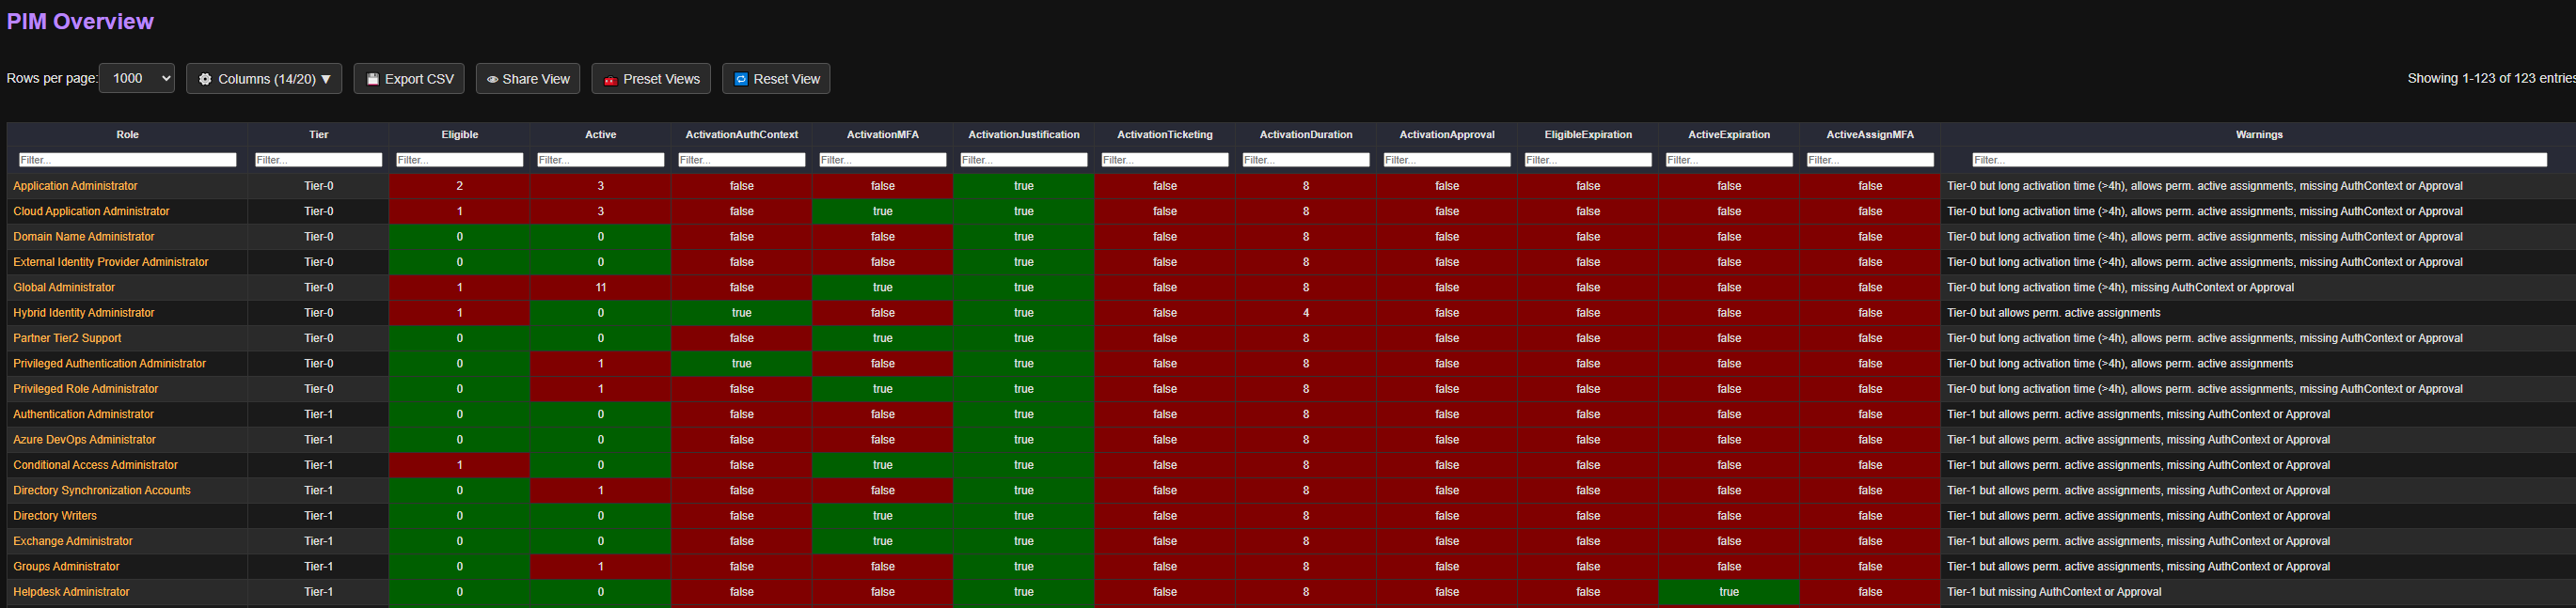
PIM भूमिका सेटिंग्स (Entra)
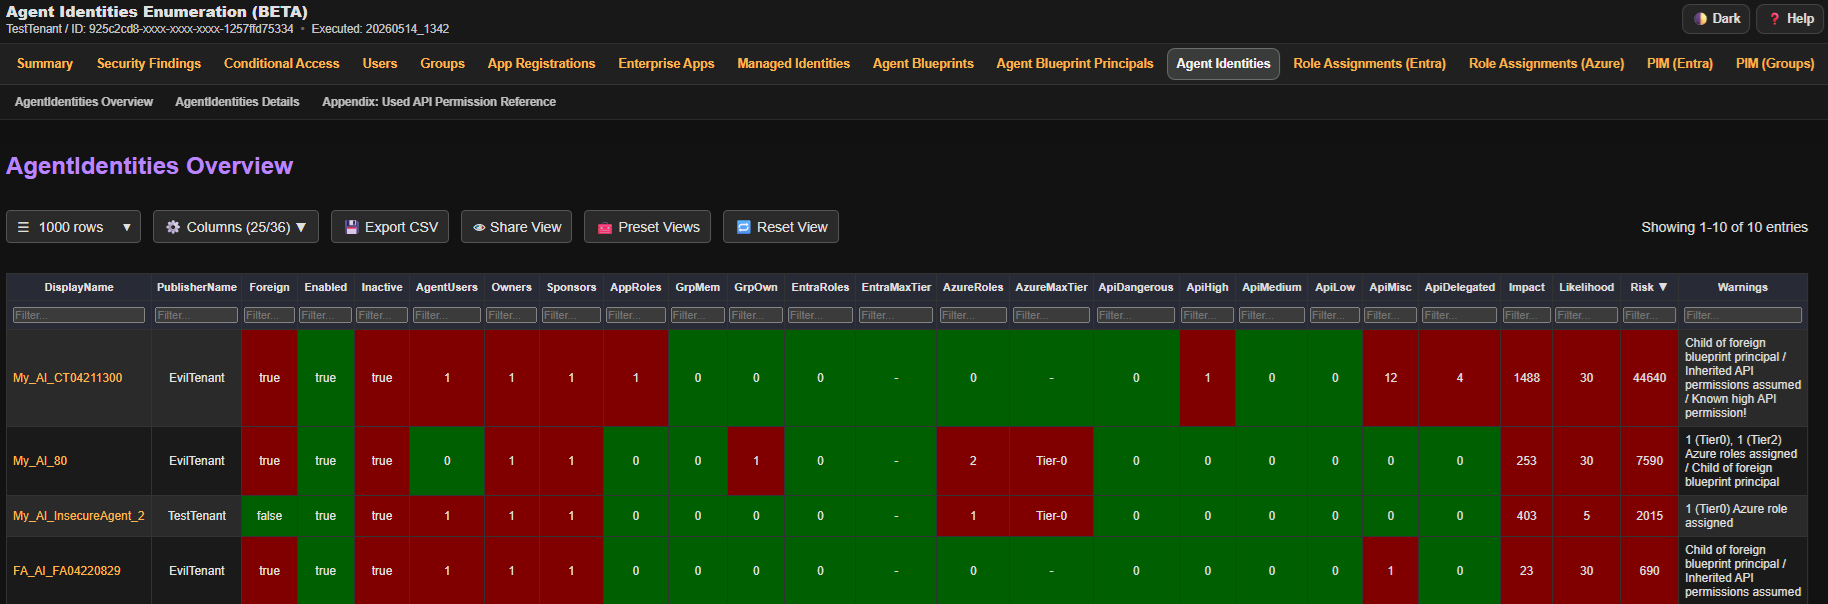
एजेंट पहचान
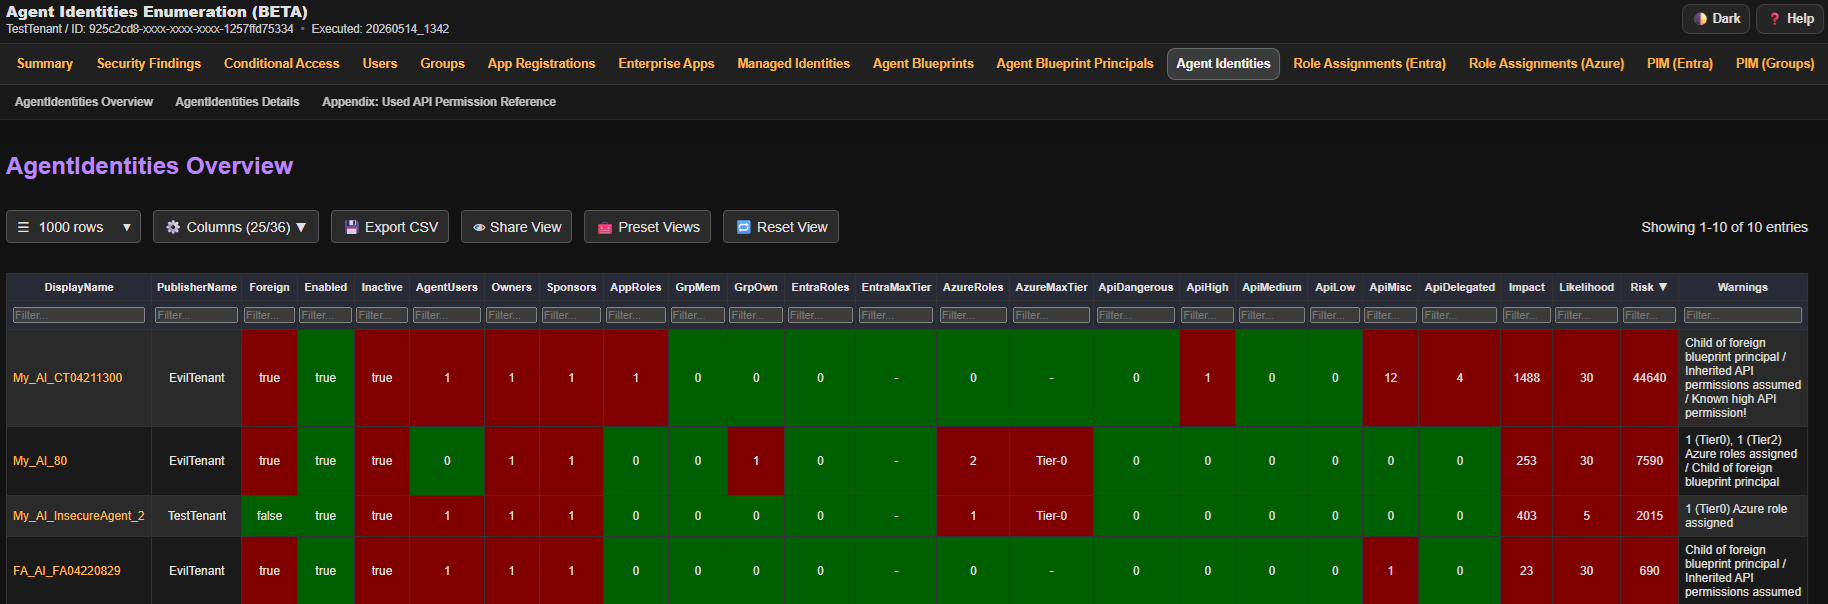
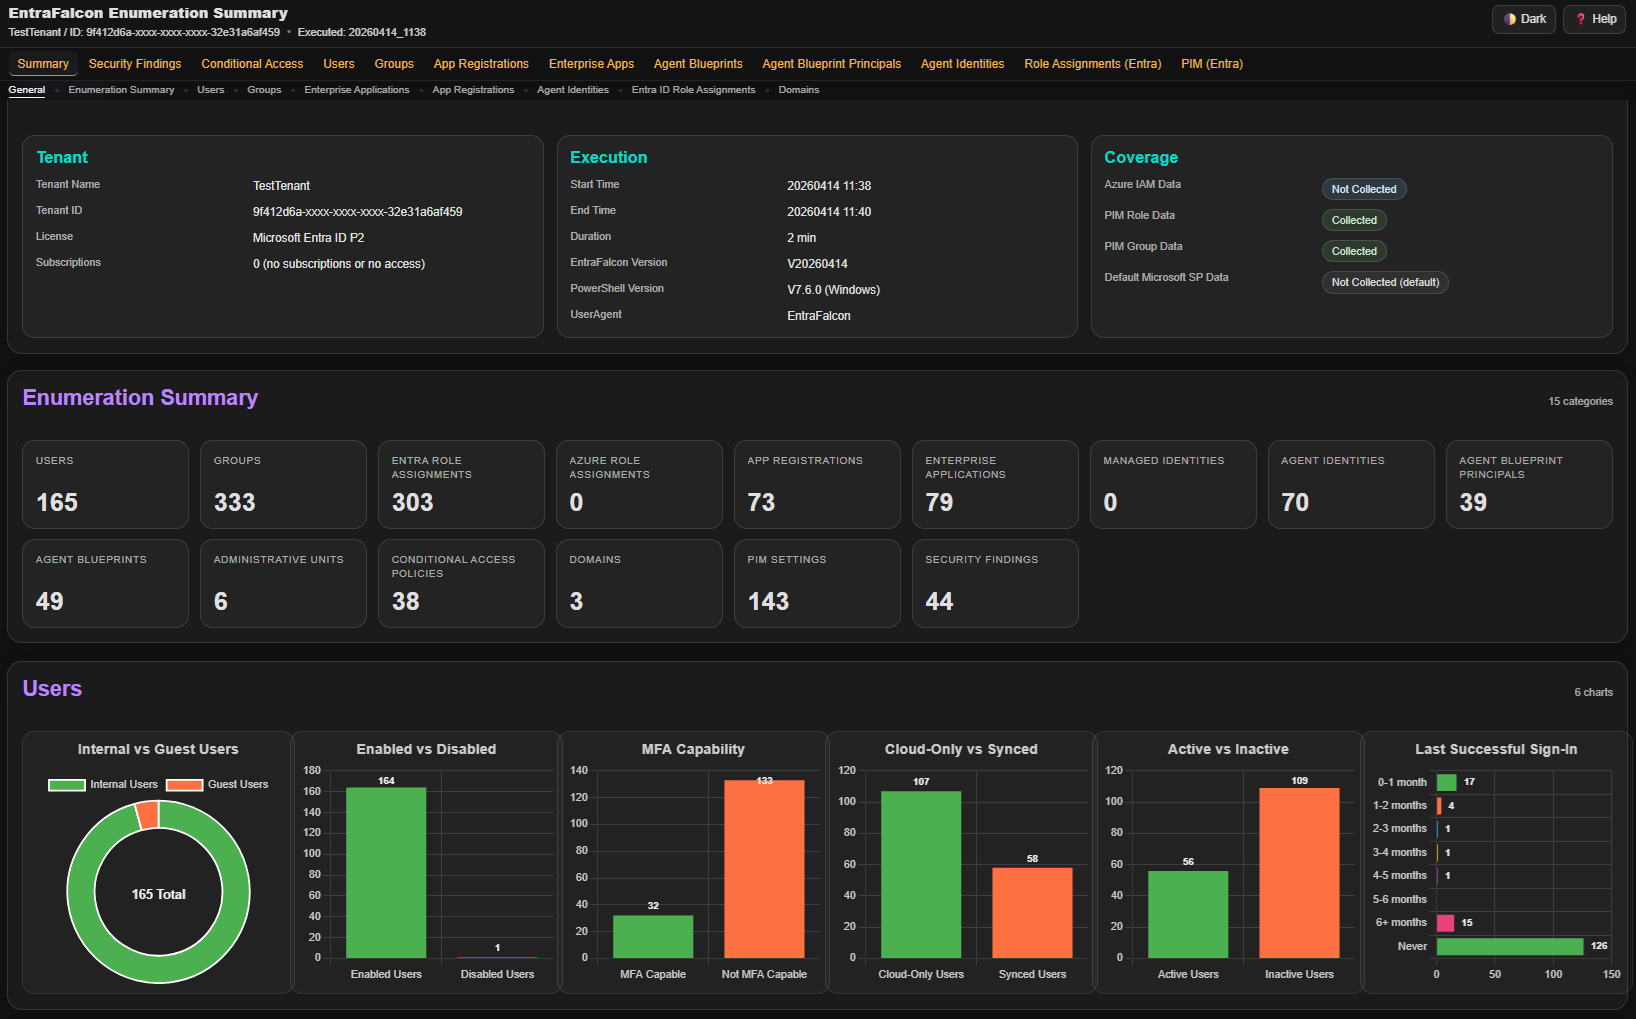
गणना सारांश
📑 HTML रिपोर्ट
सामान्य
- विशिष्ट कॉलम दिखाने या छिपाने के लिए ⚙️ Columns बटन पर क्लिक करें।
- वर्तमान में दृश्यमान डेटा का CSV/JSON डाउनलोड करने या CSV/TSV/JSON कॉपी करने के लिए 💾 Export पर क्लिक करें।
- फ़िल्टर, सॉर्टिंग और कॉलम चयन को साझा करने योग्य लिंक के रूप में कॉपी करने के लिए 👁 Share View पर क्लिक करें।
- पूर्व-कॉन्फ़िगर फ़िल्टर और कॉलम चयन लागू करने के लिए 🧰 Preset Views पर क्लिक करें।
- दृश्य को डिफ़ॉल्ट पर रीसेट करने के लिए 🔄 Reset View पर क्लिक करें।
- विस्तृत जानकारी पर जाने के लिए ऑब्जेक्ट नामों पर क्लिक करें, भले ही वे अन्य रिपोर्ट में हों।
- आंतरिक नेविगेशन का उपयोग करते समय, वापस लौटने के लिए ब्राउज़र का बैक बटन दबाएँ।
- कुछ तालिका हेडर फ़ील्ड माउस होवर पर सहायक टेक्स्ट प्रदर्शित करते हैं।
- तालिका हेडर पर क्लिक करके डेटा क्रमबद्ध करें।
- किसी मुख्य तालिका कॉलम हेडर पर Alt+क्लिक करें ताकि उस कॉलम को तुरंत छिपाया जा सके।
- किसी मुख्य तालिका सामग्री पंक्ति पर Alt+क्लिक करें ताकि उसे अस्थायी रूप से छिपाया जा सके। छिपी हुई पंक्तियों को फिर से दिखाने के लिए hidden-rows चिप या Reset View का उपयोग करें।
फ़िल्टरिंग
- यदि कोई ऑपरेटर निर्दिष्ट नहीं है, तो फ़िल्टरिंग डिफ़ॉल्ट रूप से contains होती है।
- सटीक मिलान के लिए
=का उपयोग करें। - starts with के लिए
^का उपयोग करें (जैसे,^Mallory)। - ends with के लिए
$का उपयोग करें (जैसे,$domain.ch)। - तुलना ऑपरेटर जैसे
>,<,>=,<=समर्थित हैं (केवल संख्यात्मक मान)। !से शुरू करके फ़िल्टर को नकारा जा सकता है (संख्यात्मक तुलनाओं को छोड़कर)। उदाहरण:!Mallory,!=Mallory,!^Malloryया!$domain.ch।- खाली सेल मिलाने के लिए
=emptyका उपयोग करें, या गैर-खाली सेल मिलाने के लिए!=emptyका उपयोग करें। - एक ही कॉलम में कई मानों में से किसी से मिलाने के लिए
||का उपयोग करें (जैसे,Admin || Guest)। - एक ही कॉलम में कई मिलान आवश्यक करने के लिए
&&का उपयोग करें (जैसे,!adm && !svc && !sql)। - कॉलमों में OR तर्क लागू करने के लिए, फ़िल्टर फ़ील्ड में सीधे
or_,group1_,group2_... का उपयोग करें। उदाहरण: कॉलम 1 में:or_>1, कॉलम 2 में:or_!Mallory - नोट: DisplayName कॉलम में ऑब्जेक्ट का ID (अदृश्य) भी शामिल है, इसलिए ID द्वारा फ़िल्टर करना भी संभव है।
GET पैरामीटर का उपयोग करके नियंत्रण
- फ़िल्टरिंग: फ़ील्ड नामों को HTTP GET पैरामीटर के रूप में उपयोग करके फ़िल्टर लागू करें, जैसे,
?EntraRoles=>1&Enabled=true।
कॉलमों में OR तर्क लागू करने के लिए,or_याgroup1_उपसर्ग का उपयोग करें (जैसे,?or_EntraRoles=>0&or_GrpMem=>0)। - कॉलम चयन:
columnsपैरामीटर का उपयोग करके चुनें कि कौन से कॉलम प्रदर्शित करने हैं। उदाहरण:?columns=DisplayName,Owner। - सॉर्टिंग:
sortऔरsortDirपैरामीटर का उपयोग करके डेटा क्रमबद्ध करें। उदाहरण:?sort=Impact&sortDir=descया?sort=OwnerCount&sortDir=asc। - ऑब्जेक्ट विवरण: एंकर (
#) और ऑब्जेक्ट id का उपयोग करके रिपोर्ट में किसी विशिष्ट ऑब्जेक्ट पर सीधे जाएँ, जैसे#%ObjectID%।
रेटिंग
- Impact: ऑब्जेक्ट के पास मौजूद अनुमतियों की मात्रा या गंभीरता को दर्शाता है।
- Likelihood: दर्शाता है कि ऑब्जेक्ट को कितनी आसानी से प्रभावित किया जा सकता है या यह कितनी अच्छी तरह सुरक्षित है।
- Risk: गणना किया गया स्कोर: Impact × Likelihood = Risk।
- महत्वपूर्ण:
- यह स्कोरिंग तालिका में प्रविष्टियों को क्रमबद्ध और प्राथमिकता देने में मदद करने के लिए एक बुनियादी मूल्यांकन के रूप में है।
- जोखिम स्कोर विभिन्न ऑब्जेक्ट प्रकारों या रिपोर्टों में सीधे तुलनीय नहीं हैं।
- यह पूर्ण जोखिम मूल्यांकन को बदलने के लिए नहीं है।
🔧अंदर की कार्यप्रणाली
भूमिका वर्गीकरण
Entra ID और Azure भूमिकाओं को मोटे तौर पर विभिन्न टियर स्तरों में वर्गीकृत किया गया है। यह वर्गीकरण उन भूमिकाओं को सौंपे गए ऑब्जेक्ट्स के प्रभाव स्कोर को प्रभावित करता है। लक्ष्य अधिक शक्तिशाली भूमिकाओं (जैसे, Global Administrator) वाले उपयोगकर्ताओं को कम महत्वपूर्ण भूमिकाओं (जैसे, Global Reader) वाले उपयोगकर्ताओं की तुलना में उच्च प्रभाव स्कोर देना है, भले ही दोनों को Microsoft द्वारा विशेषाधिकार प्राप्त भूमिकाएँ माना जाता हो।
नोट: Azure भूमिकाओं के लिए, यह वर्गीकरण कम सटीक है, क्योंकि वास्तविक प्रभाव भूमिका असाइनमेंट के दायरे पर काफी हद तक निर्भर करता है। उदाहरण के लिए, एक एकल वर्चुअल मशीन पर Owner भूमिका का प्रभाव उसी भूमिका को पूरे सब्सक्रिप्शन पर लागू करने की तुलना में काफी कम होता है। यह बिना किसी संसाधन के एक परीक्षण सब्सक्रिप्शन भी हो सकता है।
Entra ID भूमिकाएँ
| भूमिका नाम | टियर-स्तर | GUID |
|---|---|---|
| Global Administrator | 0 | 62e90394-69f5-4237-9190-012177145e10 |
| Partner Tier2 Support | 0 | e00e864a-17c5-4a4b-9c06-f5b95a8d5bd8 |
| Privileged Authentication Administrator | 0 | 7be44c8a-adaf-4e2a-84d6-ab2649e08a13 |
| Privileged Role Administrator | 0 | e8611ab8-c189-46e8-94e1-60213ab1f814 |
| Domain Name Administrator | 0 | 8329153b-31d0-4727-b945-745eb3bc5f31 |
| External Identity Provider Administrator | 0 | be2f45a1-457d-42af-a067-6ec1fa63bc45 |
| Hybrid Identity Administrator | 0 | 8ac3fc64-6eca-42ea-9e69-59f4c7b60eb2 |
| Application Administrator | 0 | 9b895d92-2cd3-44c7-9d02-a6ac2d5ea5c3 |
| Cloud Application Administrator | 0 | 158c047a-c907-4556-b7ef-446551a6b5f7 |
| Security Administrator | 0 | 194ae4cb-b126-40b2-bd5b-6091b380977d |
| Agent ID Administrator | 1 | db506228-d27e-4b7d-95e5-295956d6615f |
| AI Administrator | 1 | d2562ede-74db-457e-a7b6-544e236ebb61 |
| Conditional Access Administrator | 1 | b1be1c3e-b65d-4f19-8427-f6fa0d97feb9 |
| Authentication Administrator | 1 | c4e39bd9-1100-46d3-8c65-fb160da0071f |
| Azure DevOps Administrator | 1 | e3973bdf-4987-49ae-837a-ba8e231c7286 |
| Directory Writers | 1 | 9360feb5-f418-4baa-8175-e2a00bac4301 |
| Entra SOC Identity Responder | 1 | 58f930cc-fcf4-4152-852c-1d7dbf502139 |
| Exchange Administrator | 1 | 29232cdf-9323-42fd-ade2-1d097af3e4de |
| Groups Administrator | 1 | fdd7a751-b60b-444a-984c-02652fe8fa1c |
| Helpdesk Administrator | 1 | 729827e3-9c14-49f7-bb1b-9608f156bbb8 |
| Identity Governance Administrator | 1 | 45d8d3c5-c802-45c6-b32a-1d70b5e1e86e |
| Intune Administrator | 1 | 3a2c62db-5318-420d-8d74-23affee5d9d5 |
| Knowledge Administrator | 1 | b5a8dcf3-09d5-43a9-a639-8e29ef291470 |
| Knowledge Manager | 1 | 744ec460-397e-42ad-a462-8b3f9747a02c |
| Lifecycle Workflows Administrator | 1 | 59d46f88-662b-457b-bceb-5c3809e5908f |
| Directory Synchronization Accounts | 1 | d29b2b05-8046-44ba-8758-1e26182fcf32 |
| On Premises Directory Sync Account | 1 | a92aed5d-d78a-4d16-b381-09adb37eb3b0 |
| Partner Tier1 Support | 1 | 4ba39ca4-527c-499a-b93d-d9b492c50246 |
| Password Administrator | 1 | 966707d0-3269-4727-9be2-8c3a10f19b9d |
| SharePoint Administrator | 1 | f28a1f50-f6e7-4571-818b-6a12f2af6b6c |
| Teams Administrator | 1 | 69091246-20e8-4a56-aa4d-066075b2a7a8 |
| User Administrator | 1 | fe930be7-5e62-47db-91af-98c3a49a38b1 |
| Windows 365 Administrator | 1 | 11451d60-acb2-45eb-a7d6-43d0f0125c13 |
| Yammer Administrator | 1 | 810a2642-a034-447f-a5e8-41beaa378541 |
| Authentication Policy Administrator | 2 | 0526716b-113d-4c15-b2c8-68e3c22b9f80 |
| Azure AD Joined Device Local Administrator | 2 | 9f06204d-73c1-4d4c-880a-6edb90606fd8 |
| Cloud Device Administrator | 2 | 7698a772-787b-4ac8-901f-60d6b08affd2 |
| Global Reader | 2 | f2ef992c-3afb-46b9-b7cf-a126ee74c451 |
| Guest Inviter | 2 | 95e79109-95c0-4d8e-aee3-d01accf2d47b |
| Security Reader | 2 | 5d6b6bb7-de71-4623-b4af-96380a352509 |
| Directory Readers | 2 | 88d8e3e3-8f55-4a1e-953a-9b9898b8876b |
Azure भूमिकाएँ
| भूमिका नाम | टियर-स्तर | GUID |
|---|---|---|
| Owner | 0 | 8e3af657-a8ff-443c-a75c-2fe8c4bcb635 |
| User Access Administrator | 0 | 18d7d88d-d35e-4fb5-a5c3-7773c20a72d9 |
| Contributor | 0 | b24988ac-6180-42a0-ab88-20f7382dd24c |
| Role Based Access Control Administrator | 0 | f58310d9-a9f6-439a-9e8d-f62e7b41a168 |
| Reservations Administrator | 0 | a8889054-8d42-49c9-bc1c-52486c10e7cd |
| Security Admin | 1 | fb1c8493-542b-48eb-b624-b4c8fea62acd |
| Virtual Machine Contributor | 1 | 9980e02c-c2be-4d73-94e8-173b1dc7cf3c |
| Virtual Machine Data Access Administrator | 1 | 66f75aeb-eabe-4b70-9f1e-c350c4c9ad04 |
| Virtual Machine Administrator Login | 1 | 1c0163c0-47e6-4577-8991-ea5c82e286e4 |
| Windows Admin Center Administrator Login | 1 | a6333a3e-0164-44c3-b281-7a577aff287f |
| Container Registry Contributor and Data Access Configuration Administrator | 1 | 3bc748fc-213d-45c1-8d91-9da5725539b9 |
| Key Vault Administrator | 1 | 00482a5a-887f-4fb3-b363-3b7fe8e74483 |
| Key Vault Data Access Administrator | 1 | 8b54135c-b56d-4d72-a534-26097cfdc8d8 |
| Key Vault Secrets Officer | 1 | b86a8fe4-44ce-4948-aee5-eccb2c155cd7 |
| Key Vault Secrets User | 1 | 4633458b-17de-408a-b874-0445c86b69e6 |
| Azure Kubernetes Service RBAC Admin | 1 | 3498e952-d568-435e-9b2c-8d77e338d7f7 |
| Azure Kubernetes Service RBAC Cluster Admin | 1 | b1ff04bb-8a4e-4dc4-8eb5-8693973ce19b |
| Azure Arc Kubernetes Admin | 1 | dffb1e0c-446f-4dde-a09f-99eb5cc68b96 |
| Azure Arc Kubernetes Cluster Admin | 1 | 8393591c-06b9-48a2-a542-1bd6b377f6a2 |
| Azure Arc VMware VM Contributor | 1 | b748a06d-6150-4f8a-aaa9-ce3940cd96cb |
| Storage Account Contributor | 1 | 17d1049b-9a84-46fb-8f53-869881c3d3ab |
| Reader | 2 | acdd72a7-3385-48ef-bd42-f606fba81ae7 |
| SecurityReader | 2 | 39bc4728-0917-49c7-9d2c-d95423bc2eb4 |
| Virtual Machine User Login | 3 | fb879df8-f326-4884-b1cf-06f3ad86be52 |
| Desktop Virtualization User | 3 | 1d18fff3-a72a-46b5-b4a9-0b38a3cd7e63 |
API अनुमति वर्गीकरण
कुछ API अनुमतियाँ किसी एप्लिकेशन को सीधे Global Administrator विशेषाधिकारों तक बढ़ाने की अनुमति देती हैं। इसलिए, कई API अनुमतियों को विभिन्न गंभीरता स्तरों में वर्गीकृत किया गया है। यह वर्गीकरण उन एप्लिकेशनों के प्रभाव स्कोर को प्रभावित करता है जिनके पास ये अनुमतियाँ सौंपी गई हैं — या तो एप्लिकेशन अनुमतियों के रूप में या उपयोगकर्ताओं के लिए प्रत्यायोजित अनुमतियों के रूप में।
एप्लिकेशन अनुमति
| Permission | Severity | GUID | |-------------------------------------------------------------|------------|----------------------------------------| | RoleManagement.ReadWrite.Directory | खतरनाक | 9e3f62cf-ca93-4989-b6ce-bf83c28f9fe8 | | AppRoleAssignment.ReadWrite.All | खतरनाक | 06b708a9-e830-4db3-a914-8e69da51d44f | | Application.ReadWrite.All | खतरनाक | 1bfefb4e-e0b5-418b-a88f-73c46d2cc8e9 | | RoleAssignmentSchedule.ReadWrite.Directory | खतरनाक | dd199f4a-f148-40a4-a2ec-f0069cc799ec | | PrivilegedAssignmentSchedule.ReadWrite.AzureADGroup | खतरनाक | 41202f2c-f7ab-45be-b001-85c9728b9d69 | | PrivilegedAccess.ReadWrite.AzureADGroup | खतरनाक | 2f6817f8-7b12-4f0f-bc18-eeaf60705a9e | | RoleEligibilitySchedule.ReadWrite.Directory | खतरनाक | fee28b28-e1f3-4841-818e-2704dc62245f | | PrivilegedEligibilitySchedule.ReadWrite.AzureADGroup | खतरनाक | 618b6020-bca8-4de6-99f6-ef445fa4d857 | | Domain.ReadWrite.All | खतरनाक | 7e05723c-0bb0-42da-be95-ae9f08a6e53c | | Application.ReadUpdate.All | खतरनाक | fc023787-fd04-4e44-9bc7-d454f00c0f0a | | AgentIdentityBlueprint.ReadWrite.All | उच्च | 7fddd33b-d884-4ec0-8696-72cff90ff825 | | AgentIdentityBlueprint.AddRemoveCreds.All | उच्च | 0510736e-bdfb-4b37-9a1f-89b4a074763a | | ADSynchronization.ReadWrite.All | उच्च | ab43b826-2c7a-4aff-9ecd-d0629d0ca6a9 | | EntitlementManagement.ReadWrite.All | उच्च | 9acd699f-1e81-4958-b001-93b1d2506e19 | | Organization.ReadWrite.All | उच्च | 292d869f-3427-49a8-9dab-8c70152b74e9 | | Policy.ReadWrite.PermissionGrant | उच्च | a402ca1c-2696-4531-972d-6e5ee4aa11ea | | RoleManagementPolicy.ReadWrite.AzureADGroup | उच्च | b38dcc4d-a239-4ed6-aa84-6c65b284f97c | | RoleManagementPolicy.ReadWrite.Directory | उच्च | 31e08e0a-d3f7-4ca2-ac39-7343fb83e8ad | | Policy.ReadWrite.AuthenticationMethod | उच्च | 29c18626-4985-4dcd-85c0-193eef327366 | | User.DeleteRestore.All | उच्च | eccc023d-eccf-4e7b-9683-8813ab36cecc | | User.EnableDisableAccount.All | उच्च | 3011c876-62b7-4ada-afa2-506cbbecc68c | | DelegatedPermissionGrant.ReadWrite.All | उच्च | 8e8e4742-1d95-4f68-9d56-6ee75648c72a | | Policy.ReadWrite.ConditionalAccess | उच्च | 01c0a623-fc9b-48e9-b794-0756f8e8f067 | | DeviceManagementConfiguration.ReadWrite.All | उच्च | 9241abd9-d0e6-425a-bd4f-47ba86e767a4 | | DeviceManagementRBAC.ReadWrite.All | उच्च | e330c4f0-4170-414e-a55a-2f022ec2b57b | | Directory.ReadWrite.All | उच्च | 19dbc75e-c2e2-444c-a770-ec69d8559fc7 | | Group.ReadWrite.All | उच्च | 62a82d76-70ea-41e2-9197-370581804d09 | | GroupMember.ReadWrite.All | उच्च | dbaae8cf-10b5-4b86-a4a1-f871c94c6695 | | UserAuthenticationMethod.ReadWrite.All | उच्च | 50483e42-d915-4231-9639-7fdb7fd190e5 | | User-PasswordProfile.ReadWrite.All | उच्च | cc117bb9-00cf-4eb8-b580-ea2a878fe8f7 | | Sites.FullControl.All | उच्च | a82116e5-55eb-4c41-a434-62fe8a61c773 | | Sites.FullControl.All SharePointAPI | उच्च | 678536fe-1083-478a-9c59-b99265e6b0d3 | | Sites.Manage.All SharePointAPI | उच्च | 9bff6588-13f2-4c48-bbf2-ddab62256b36 | | Sites.Read.All SharePointAPI | उच्च | d13f72ca-a275-4b96-b789-48ebcc4da984 | | Sites.ReadWrite.All SharePointAPI | उच्च | fbcd29d2-fcca-4405-aded-518d457caae4 | | Sites.Manage.All | उच्च | 0c0bf378-bf22-4481-8f81-9e89a9b4960a | | Sites.Read.All | उच्च | 332a536c-c7ef-4017-ab91-336970924f0d | | Sites.ReadWrite.All | उच्च | 9492366f-7969-46a4-8d15-ed1a20078fff | | Files.Read.All | उच्च | 01d4889c-1287-42c6-ac1f-5d1e02578ef6 | | Files.ReadWrite.All | उच्च | 75359482-378d-4052-8f01-80520e7db3cd | | DeviceLocalCredential.Read.All | उच्च | db51be59-e728-414b-b800-e0f010df1a79 | | AdministrativeUnit.ReadWrite.All | उच्च | 5eb59dd3-1da2-4329-8733-9dabdc435916 | | UserAuthMethod-HardwareOATH.ReadWrite.All | उच्च | 7e9ebcc1-90aa-4471-8051-e68d6b4e9c89 | | UserAuthMethod-Phone.ReadWrite.All | उच्च | 6e85d483-7092-4375-babe-0a94a8213a58 | | UserAuthMethod-QR.ReadWrite.All | उच्च | 4869299f-18c3-40c8-98f2-222657e67db1 | | UserAuthMethod-TAP.ReadWrite.All | उच्च | 627169a8-8c15-451c-861a-5b80e383de5c | | User.ReadWrite.All | मध्यम | 741f803b-c850-494e-b5df-cde7c675a1ca | | Application.ReadWrite.OwnedBy | मध्यम | 18a4783c-866b-4cc7-a460-3d5e5662c884 | | Chat.Read.All | मध्यम | 6b7d71aa-70aa-4810-a8d9-5d9fb2830017 | | Chat.ReadWrite.All | मध्यम | 294ce7c9-31ba-490a-ad7d-97a7d075e4ed | | Calendars.Read | मध्यम | 798ee544-9d2d-430c-a058-570e29e34338 | | Calendars.ReadWrite | मध्यम | ef54d2bf-783f-4e0f-bca1-3210c0444d99 | | Mail.Read | मध्यम | 810c84a8-4a9e-49e6-bf7d-12d183f40d01 | | Mail.ReadWrite | मध्यम | e2a3a72e-5f79-4c64-b1b1-878b674786c9 | | BitlockerKey.Read.All | मध्यम | 57f1cf28-c0c4-4ec3-9a30-19a2eaaf2f6e | | Mail.Send | मध्यम | b633e1c5-b582-4048-a93e-9f11b44c7e96 | | OnlineMeetings.ReadWrite.All | मध्यम | b8bb2037-6e08-44ac-a4ea-4674e010e2a4 | | CustomSecAttributeAssignment.ReadWrite.All | मध्यम | de89b5e4-5b8f-48eb-8925-29c2b33bd8bd | | ServicePrincipalEndpoint.ReadWrite.All | मध्यम | 89c8469c-83ad-45f7-8ff2-6e3d4285709e | | AgentIdUser.ReadWrite.IdentityParentedBy | मध्यम | 4aa6e624-eee0-40ab-bdd8-f9639038a614 | | AgentIdentity.CreateAsManager | निम्न | 4c390976-b2b7-42e0-9187-c6be3bead001 |प्रत्यायोजित अनुमति
| Permission | Severity | GUID |
|---|---|---|
| RoleManagement.ReadWrite.Directory | खतरनाक | d01b97e9-cbc0-49fe-810a-750afd5527a3 |
| AppRoleAssignment.ReadWrite.All | खतरनाक | 84bccea3-f856-4a8a-967b-dbe0a3d53a64 |
| Application.ReadWrite.All | खतरनाक | bdfbf15f-ee85-4955-8675-146e8e5296b5 |
| RoleAssignmentSchedule.ReadWrite.Directory | खतरनाक | 8c026be3-8e26-4774-9372-8d5d6f21daff |
| PrivilegedAssignmentSchedule.ReadWrite.AzureADGroup | खतरनाक | 06dbc45d-6708-4ef0-a797-f797ee68bf4b |
| PrivilegedAccess.ReadWrite.AzureADGroup | खतरनाक | 32531c59-1f32-461f-b8df-6f8a3b89f73b |
| RoleEligibilitySchedule.ReadWrite.Directory | खतरनाक | 62ade113-f8e0-4bf9-a6ba-5acb31db32fd |
| PrivilegedEligibilitySchedule.ReadWrite.AzureADGroup | खतरनाक | ba974594-d163-484e-ba39-c330d5897667 |
| Domain.ReadWrite.All | खतरनाक | 0b5d694c-a244-4bde-86e6-eb5cd07730fe |
| Application.ReadUpdate.All | खतरनाक | 0586a906-4d89-4de8-b3c8-1aacdcc0c679 |
| AgentIdentityBlueprint.AddRemoveCreds.All | उच्च | 75b5feb2-bfe7-423f-907d-cc505186f246 |
| AgentIdentityBlueprint.ReadWrite.All | उच्च | 4fd490fc-1467-48eb-8a4c-421597ab0402 |
| EntitlementManagement.ReadWrite.All | उच्च | ae7a573d-81d7-432b-ad44-4ed5c9d89038 |
| Organization.ReadWrite.All | उच्च | 46ca0847-7e6b-426e-9775-ea810a948356 |
| Policy.ReadWrite.PermissionGrant | उच्च | 2672f8bb-fd5e-42e0-85e1-ec764dd2614e |
| RoleManagementPolicy.ReadWrite.AzureADGroup | उच्च | 0da165c7-3f15-4236-b733-c0b0f6abe41d |
| RoleManagementPolicy.ReadWrite.Directory | उच्च | 1ff1be21-34eb-448c-9ac9-ce1f506b2a68 |
| Policy.ReadWrite.AuthenticationMethod | उच्च | 7e823077-d88e-468f-a337-e18f1f0e6c7c |
| User.DeleteRestore.All | उच्च | 4bb440cd-2cf2-4f90-8004-aa2acd2537c5 |
| User.EnableDisableAccount.All | उच्च | f92e74e7-2563-467f-9dd0-902688cb5863 |
| DelegatedPermissionGrant.ReadWrite.All | उच्च | 41ce6ca6-6826-4807-84f1-1c82854f7ee5 |
| Policy.ReadWrite.ConditionalAccess | उच्च | ad902697-1014-4ef5-81ef-2b4301988e8c |
| DeviceManagementConfiguration.ReadWrite.All | उच्च | 0883f392-0a7a-443d-8c76-16a6d39c7b63 |
| DeviceManagementRBAC.ReadWrite.All | उच्च | 0c5e8a55-87a6-4556-93ab-adc52c4d862d |
| Directory.ReadWrite.All | उच्च | c5366453-9fb0-48a5-a156-24f0c49a4b84 |
| Group.ReadWrite.All | उच्च | 4e46008b-f24c-477d-8fff-7bb4ec7aafe0 |
| GroupMember.ReadWrite.All | उच्च | f81125ac-d3b7-4573-a3b2-7099cc39df9e |
| UserAuthenticationMethod.ReadWrite.All | उच्च | b7887744-6746-4312-813d-72daeaee7e2d |
| Sites.FullControl.All | उच्च | 5a54b8b3-347c-476d-8f8e-42d5c7424d29 |
| Sites.Manage.All | उच्च | 65e50fdc-43b7-4915-933e-e8138f11f40a |
| User-PasswordProfile.ReadWrite.All | उच्च | 56760768-b641-451f-8906-e1b8ab31bca7 |
| Sites.Read.All | उच्च | 205e70e5-aba6-4c52-a976-6d2d46c48043 |
| Sites.ReadWrite.All | उच्च | 89fe6a52-be36-487e-b7d8-d061c450a026 |
| Files.Read.All | उच्च | df85f4d6-205c-4ac5-a5ea-6bf408dba283 |
| Files.ReadWrite.All | उच्च | 863451e7-0667-486c-a5d6-d135439485f0 |
| DeviceLocalCredential.Read.All | उच्च | 9917900e-410b-4d15-846e-42a357488545 |
| UserAuthMethod-Phone.ReadWrite | उच्च | 6c4aad61-f76b-46ad-a22c-57d4d3d962af |
| UserAuthMethod-Phone.ReadWrite.All | उच्च | 48c99302-9a24-4f27-a8a7-acef4debba14 |
| UserAuthMethod-Password.ReadWrite.All | उच्च | 7f5b683d-df96-4690-a88d-6e336ed6dc7c |
| UserAuthMethod-Password.ReadWrite | उच्च | 60cce20d-d41e-4594-b391-84bbf8cc31f3 |
| AdministrativeUnit.ReadWrite.All | उच्च | 7b8a2d34-6b3f-4542-a343-54651608ad81 |
| User.ReadWrite.All | मध्यम | 204e0828-b5ca-4ad8-b9f3-f32a958e7cc4 |
| Chat.ReadWrite.All | मध्यम | 7e9a077b-3711-42b9-b7cb-5fa5f3f7fea7 |
| Mail.Read | मध्यम | 570282fd-fa5c-430d-a7fd-fc8dc98a9dca |
| Mail.ReadWrite | मध्यम | 024d486e-b451-40bb-833d-3e66d98c5c73 |
| Mail.Send | मध्यम | e383f46e-2787-4529-855e-0e479a3ffac0 |
| CustomSecAttributeAssignment.ReadWrite.All | मध्यम | ca46335e-8453-47cd-a001-8459884efeae |
| ServicePrincipalEndpoint.ReadWrite.All | मध्यम | 7297d82c-9546-4aed-91df-3d4f0a9b3ff0 |
| BitlockerKey.Read.All | मध्यम | b27a61ec-b99c-4d6a-b126-c4375d08ae30 |
| AiEnterpriseInteraction.Read | मध्यम | 859cceb9-2ec2-4e48-bcd7-b8490b5248a5 |
| Calendars.Read | मध्यम | 465a38f9-76ea-45b9-9f34-9e8b0d4b0b42 |
| Calendars.Read.Shared | मध्यम | 2b9c4092-424d-4249-948d-b43879977640 |
| Calendars.ReadWrite | मध्यम | 1ec239c2-d7c9-4623-a91a-a9775856bb36 |
| Calendars.ReadWrite.Shared | मध्यम | 12466101-c9b8-439a-8589-dd09ee67e8e9 |
| ChannelMessage.Edit | मध्यम | 2b61aa8a-6d36-4b2f-ac7b-f29867937c53 |
| ChannelMessage.ReadWrite | मध्यम | 5922d31f-46c8-4404-9eaf-2117e390a8a4 |
| ChannelMessage.Send | मध्यम | ebf0f66e-9fb1-49e4-a278-222f76911cf4 |
| ChatMessage.Send | मध्यम | 116b7235-7cc6-461e-b163-8e55691d839e |
| Chat.ReadWrite | मध्यम | 9ff7295e-131b-4d94-90e1-69fde507ac11 |
| Contacts.ReadWrite | मध्यम | d56682ec-c09e-4743-aaf4-1a3aac4caa21 |
| Directory.AccessAsUser.All | मध्यम | 0e263e50-5827-48a4-b97c-d940288653c7 |
| Directory.Read.All | मध्यम | 06da0dbc-49e2-44d2-8312-53f166ab848a |
| EAS.AccessAsUser.All | मध्यम | ff91d191-45a0-43fd-b837-bd682c4a0b0f |
| EntitlementMgmt-SubjectAccess.ReadWrite | मध्यम | e9fdcbbb-8807-410f-b9ec-8d5468c7c2ac |
| EWS.AccessAsUser.All | मध्यम | 9769c687-087d-48ac-9cb3-c37dde652038 |
| Files.ReadWrite | मध्यम | 5c28f0bf-8a70-41f1-8ab2-9032436ddb65 |
| IMAP.AccessAsUser.All | मध्यम | 652390e4-393a-48de-9484-05f9b1212954 |
| MailboxItem.ImportExport | मध्यम | df96e8a0-f4e1-4ecf-8d83-a429f822cbd6 |
| MailboxFolder.Read | मध्यम | 52dc2051-4958-4636-8f2a-281d39c6981c |
| MailboxFolder.ReadWrite | मध्यम | 077fde41-7e0b-4c5b-bcd1-e9d743a30c80 |
| MailboxItem.Read | मध्यम | 82305458-296d-4edd-8b0b-74dd74c34526 |
| MailboxSettings.ReadWrite | मध्यम | 818c620a-27a9-40bd-a6a5-d96f7d610b4b |
| Notes.Read | मध्यम | 371361e4-b9e2-4a3f-8315-2a301a3b0a3d |
| Notes.Read.All | मध्यम | dfabfca6-ee36-4db2-8208-7a28381419b3 |
| Notes.ReadWrite | मध्यम | 615e26af-c38a-4150-ae3e-c3b0d4cb1d6a |
| Notes.ReadWrite.All | मध्यम | 64ac0503-b4fa-45d9-b544-71a463f05da0 |
| POP.AccessAsUser.All | मध्यम | d7b7f2d9-0f45-4ea1-9d42-e50810c06991 |
| offline_access | निम्न | 7427e0e9-2fba-42fe-b0c0-848c9e6a8182 |
| openid | निम्न | 37f7f235-527c-4136-accd-4a02d197296e |
| निम्न | 64a6cdd6-aab1-4aaf-94b8-3cc8405e90d0 | |
| profile | निम्न | 14dad69e-099b-42c9-810b-d002981feec1 |
| User.Read | निम्न | e1fe6dd8-ba31-4d61-89e7-88639da4683d |
Microsoft प्रथम-पक्ष एंटरप्राइज़ एप्लिकेशन
डिफ़ॉल्ट रूप से, एंटरप्राइज़ एप्लिकेशन की समीक्षा को सरल बनाने के लिए Microsoft एप्लिकेशन को फ़िल्टर किया जाता है। उन्हें शामिल करने के लिए -IncludeMsApps स्विच का उपयोग करें। निम्नलिखित टेनेंट के एप्लिकेशन को Microsoft-स्वामित्व वाला माना जाता है:
- f8cdef31-a31e-4b4a-93e4-5f571e91255a
- 72f988bf-86f1-41af-91ab-2d7cd011db47
- 33e01921-4d64-4f8c-a055-5bdaffd5e33d
- cdc5aeea-15c5-4db6-b079-fcadd2505dc2
किए गए जाँच
निम्नलिखित तालिका मोटे तौर पर किए गए जाँचों का सारांश देती है, साथ ही स्कोरिंग पर उनके प्रभाव और क्या कोई चेतावनी प्रदर्शित होती है।
किए गए जाँच
|क्षेत्र|जाँच|स्कोर पर प्रभाव|चेतावनी प्रदर्शित| |-|-|-|-| |समूह|क्या यह सार्वजनिक M365 समूह है|हाँ|हाँ| |समूह|क्या यह डायनामिक है / क्या यह डायनामिक और संभावित रूप से खतरनाक क्वेरी है|हाँ|हाँ| |समूह|Entra भूमिकाएँ (सक्रिय और पात्र)|हाँ|हाँ| |समूह|Azure भूमिकाएँ (सक्रिय और पात्र)|हाँ|हाँ| |समूह|AppRole के लिए उपयोग किया गया|हाँ|हाँ| |समूह|आंतरिक/विदेशी SP स्वामी के रूप में|हाँ|हाँ| |समूह|प्रतिबंधित AU में|हाँ|हाँ| |समूह|विशेषाधिकार प्राप्त समूह में नेस्टेड|हाँ|हाँ| |समूह|CAP में उपयोग किया गया|हाँ|हाँ| |समूह|समूह प्रकार|हाँ|नहीं| |समूह|सुरक्षा सक्षम|हाँ|नहीं| |समूह|नेस्टेड सदस्य सक्रिय|हाँ|नहीं| |समूह|स्वामी|हाँ|नहीं| |समूह|नेस्टेड स्वामी|हाँ|नहीं| |समूह|अतिथि स्वामी के रूप में|हाँ|हाँ| |समूह|ऑन-प्रिम सिंक|हाँ|नहीं| |समूह|सदस्य (संक्रामक)|हाँ|नहीं| |समूह|भूमिका-असाइन करने योग्य|हाँ|नहीं| |समूह|समूहों के लिए PIM: ऑनबोर्डेड|नहीं|नहीं| |समूह|समूहों के लिए PIM: विशेषाधिकार प्राप्त समूह का पात्र सदस्य|हाँ|हाँ| |समूह|समूहों के लिए PIM: विशेषाधिकार प्राप्त समूह का पात्र स्वामी|हाँ|हाँ| |समूह|समूहों के लिए PIM: संरक्षित समूह में नेस्टेड असुरक्षित समूह|नहीं|हाँ| |एंटरप्राइज़ ऐप|Entra भूमिका|हाँ|हाँ| |एंटरप्राइज़ ऐप|Azure भूमिका|हाँ|हाँ| |एंटरप्राइज़ ऐप|विदेशी|हाँ|नहीं| |एंटरप्राइज़ ऐप|Microsoft द्वारा अक्षम|नहीं|हाँ| |एंटरप्राइज़ ऐप|संदिग्ध नाम (समान दिखने वाले वर्ण)|हाँ|हाँ| |एंटरप्राइज़ ऐप|API अनुमति (एप्लिकेशन)|हाँ|हाँ| |एंटरप्राइज़ ऐप|API अनुमति (प्रत्यायोजित)|हाँ|हाँ| |एंटरप्राइज़ ऐप|क्रेडेंशियल|हाँ|हाँ| |एंटरप्राइज़ ऐप|स्वामी|हाँ|हाँ| |एंटरप्राइज़ ऐप|ऐप पंजीकरण पर स्वामित्व|हाँ|हाँ| |एंटरप्राइज़ ऐप|अन्य सेवा प्रिंसिपलों का स्वामित्व|हाँ|हाँ| |एंटरप्राइज़ ऐप|AppLock|(हाँ)|नहीं| |एंटरप्राइज़ ऐप|ऐप AppRegistration का स्वामी है|हाँ|हाँ| |एंटरप्राइज़ ऐप|समूहों का सदस्य / स्वामी|हाँ|(हाँ)| |एंटरप्राइज़ ऐप|AppRoles|हाँ|नहीं| |एंटरप्राइज़ ऐप|AppRole आवश्यकताएँ|हाँ|नहीं| |एंटरप्राइज़ ऐप|निष्क्रिय|नहीं|नहीं| |एंटरप्राइज़ ऐप|अंतिम सफल साइन-इन (दिन)|नहीं|नहीं| |ऐप पंजीकरण|क्रेडेंशियल|हाँ|हाँ| |ऐप पंजीकरण|क्रेडेंशियल के साथ Entra Connect ऐप|हाँ|हाँ| |ऐप पंजीकरण|एकाधिक प्रमाणपत्रों के साथ Entra Connect ऐप|हाँ|हाँ| |ऐप पंजीकरण|AppRoles|हाँ|नहीं| |ऐप पंजीकरण|AppRedirectURL|नहीं|नहीं| |ऐप पंजीकरण|AppLock|हाँ|नहीं| |ऐप पंजीकरण|स्वामी|हाँ|हाँ| |ऐप पंजीकरण|(क्लाउड) ऐप व्यवस्थापक स्कोप्ड|नहीं|नहीं| |ऐप पंजीकरण|संबंधित SP के विशेषाधिकार|हाँ|नहीं| |ऐप पंजीकरण|साइन-इन दर्शक|नहीं|नहीं| |प्रबंधित पहचान|स्वामी|हाँ|हाँ| |प्रबंधित पहचान|Entra भूमिका|हाँ|हाँ| |प्रबंधित पहचान|Azure भूमिका|हाँ|हाँ| |प्रबंधित पहचान|API (ऐप)|हाँ|हाँ| |प्रबंधित पहचान|ऐप पंजीकरण पर स्वामित्व|हाँ|हाँ| |प्रबंधित पहचान|अन्य सेवा प्रिंसिपलों का स्वामित्व|हाँ|हाँ| |प्रबंधित पहचान|समूहों का सदस्य / स्वामी|हाँ|(हाँ)| |उपयोगकर्ता|Entra भूमिकाएँ (सक्रिय और पात्र)|हाँ|हाँ| |उपयोगकर्ता|Azure भूमिकाएँ (सक्रिय और पात्र)|हाँ|हाँ| |उपयोगकर्ता|विशेषाधिकार प्राप्त समूह सदस्यता (सक्रिय और पात्र)|हाँ|हाँ| |उपयोगकर्ता|विशेषाधिकार प्राप्त समूह स्वामित्व (सक्रिय और पात्र)|हाँ|हाँ| |उपयोगकर्ता|Entra Connect सिंक उपयोगकर्ता|हाँ|हाँ| |उपयोगकर्ता|Entra Connect क्लाउड सिंक उपयोगकर्ता|हाँ|हाँ| |उपयोगकर्ता|AppRegistration स्वामित्व|हाँ|हाँ| |उपयोगकर्ता|EnterpriseApplication स्वामित्व|हाँ|हाँ| |उपयोगकर्ता|कोई MFA-कारक पंजीकृत नहीं|हाँ|हाँ| |उपयोगकर्ता|संरक्षित है|हाँ|नहीं| |उपयोगकर्ता|निष्क्रिय|नहीं|नहीं| |उपयोगकर्ता|समूहों का सदस्य / स्वामी|हाँ|(हाँ)| |उपयोगकर्ता|ऑन-प्रिम से सिंक किया गया|हाँ|नहीं| |एजेंट पहचान|लिंक किए गए एजेंट उपयोगकर्ता|हाँ|नहीं| |एजेंट पहचान|विदेशी ब्लूप्रिंट प्रिंसिपल उत्पत्ति|हाँ|हाँ| |एजेंट पहचान|प्रभावी API अनुमति (एप्लिकेशन)|हाँ|हाँ| |एजेंट पहचान|प्रभावी API अनुमति (प्रत्यायोजित)|हाँ|हाँ| |एजेंट पहचान|Entra भूमिका|हाँ|हाँ| |एजेंट पहचान|Azure भूमिका|हाँ|हाँ| |एजेंट पहचान|ऐप पंजीकरण पर स्वामित्व|हाँ|हाँ| |एजेंट पहचान|अन्य सेवा प्रिंसिपलों का स्वामित्व|हाँ|हाँ| |एजेंट पहचान|समूहों का सदस्य / स्वामी|हाँ|(हाँ)| |एजेंट पहचान ब्लूप्रिंट प्रिंसिपल|लिंक किए गए एजेंट पहचान|हाँ|नहीं| |एजेंट पहचान ब्लूप्रिंट प्रिंसिपल|लिंक किए गए एजेंट उपयोगकर्ता|हाँ|नहीं| |एजेंट पहचान ब्लूप्रिंट प्रिंसिपल|कॉन्फ़िगर की गई API अनुमति (एप्लिकेशन)|नहीं|नहीं| |एजेंट पहचान ब्लूप्रिंट प्रिंसिपल|कॉन्फ़िगर की गई API अनुमति (प्रत्यायोजित)|नहीं|नहीं| |एजेंट पहचान ब्लूप्रिंट प्रिंसिपल|विदेशी मूल ब्लूप्रिंट उत्पत्ति|हाँ|नहीं| |एजेंट पहचान ब्लूप्रिंट प्रिंसिपल|Entra भूमिका|नहीं|नहीं| |एजेंट पहचान ब्लूप्रिंट प्रिंसिपल|Azure भूमिका|नहीं|नहीं| |एजेंट पहचान ब्लूप्रिंट प्रिंसिपल|संदिग्ध नाम (समान दिखने वाले वर्ण)|हाँ|हाँ| |एजेंट पहचान ब्लूप्रिंट|ब्लूप्रिंट प्रिंसिपल|हाँ|नहीं| |एजेंट पहचान ब्लूप्रिंट|लिंक किए गए एजेंट पहचान|हाँ|नहीं| |एजेंट पहचान ब्लूप्रिंट|लिंक किए गए एजेंट उपयोगकर्ता|हाँ|नहीं| |एजेंट पहचान ब्लूप्रिंट|विरासत योग्य API अनुमतियाँ|हाँ|नहीं| |एजेंट पहचान ब्लूप्रिंट|संघीय क्रेडेंशियल|हाँ|नहीं| |एजेंट पहचान ब्लूप्रिंट|रहस्य / प्रमाणपत्र|हाँ|हाँ| |एजेंट पहचान ब्लूप्रिंट|स्वामी / प्रायोजक|हाँ|(हाँ)| |एक्सेस पैकेज|प्रदत्त Entra भूमिकाएँ|हाँ|नहीं| |एक्सेस पैकेज|प्रदत्त Azure भूमिकाएँ|हाँ|नहीं| |एक्सेस पैकेज|प्रदत्त समूह|हाँ|नहीं| |एक्सेस पैकेज|प्रदत्त एप्लिकेशन भूमिकाएँ|हाँ|नहीं| |एक्सेस पैकेज|प्रदत्त API अनुमतियाँ (एप्लिकेशन)|हाँ|नहीं| |एक्सेस पैकेज|प्रदत्त API अनुमतियाँ (प्रत्यायोजित)|हाँ|नहीं| |एक्सेस पैकेज|प्रदत्त SharePoint एक्सेस|हाँ|नहीं| |एक्सेस पैकेज|अनुमोदन के बिना व्यापक स्व-अनुरोध|हाँ|हाँ| |एक्सेस पैकेज|समाप्ति या एक्सेस समीक्षा के बिना स्थायी एक्सेस|नहीं|नहीं| |एक्सेस पैकेज|खतरनाक स्वचालित-असाइनमेंट नियम|हाँ|हाँ| |एक्सेस पैकेज|असुरक्षित समूह लक्ष्यों के माध्यम से स्व-अनुरोध|हाँ|हाँ| |एक्सेस पैकेज|अनुमोदन के बिना व्यापक गैर-उपयोगकर्ता ओर-से असाइनमेंट|हाँ|नहीं| |एक्सेस पैकेज|सेवा प्रिंसिपल असाइनमेंट|हाँ|नहीं| |कैटलॉग|कैटलॉग मेटाडेटा, स्थिति और बाहरी दृश्यता|नहीं|नहीं| |कैटलॉग|कैटलॉग संसाधन|नहीं|नहीं| |कैटलॉग|नए एक्सेस पैकेज में कॉन्फ़िगर करने योग्य संसाधन|हाँ|नहीं| |कैटलॉग|मौजूदा एक्सेस पैकेज में कॉन्फ़िगर किए गए संसाधन और भूमिकाएँ|हाँ|नहीं| |कैटलॉग|अकॉन्फ़िगर किए गए कैटलॉग संसाधन|हाँ|नहीं| |कैटलॉग|कैटलॉग RBAC असाइनमेंट|हाँ|हाँ| |CAP|विरासती प्रमाणीकरण के लिए कोई या गलत कॉन्फ़िगर की गई नीति नहीं|-|हाँ| |CAP|डिवाइस कोड प्रवाह को अवरुद्ध करने के लिए कोई या गलत कॉन्फ़िगर की गई नीति नहीं|-|हाँ| |CAP|सुरक्षा जानकारी के पंजीकरण को सीमित करने के लिए कोई या गलत कॉन्फ़िगर की गई नीति नहीं|-|हाँ| |CAP|जोखिम भरे साइन-इन को लक्षित करने के लिए कोई या गलत कॉन्फ़िगर की गई नीति नहीं|-|हाँ| |CAP|उपयोगकर्ता जोखिम को लक्षित करने के लिए कोई या गलत कॉन्फ़िगर की गई नीति नहीं|-|हाँ| |CAP|MFA लागू करने वाली कोई नीति नहीं|-|हाँ| |CAP|प्रमाणीकरण शक्ति लागू करने वाली कोई नीति नहीं|-|हाँ| |CAP|स्कोप्ड असाइनमेंट वाली भूमिकाओं का समावेश|-|हाँ| |PIM सेटिंग्स|AuthContext|-|हाँ| |PIM सेटिंग्स|AuthContext लिंक्ड CAP: साइन-इन आवृत्ति|-|हाँ| |PIM सेटिंग्स|AuthContext लिंक्ड CAP: MFA या AuthStrength|-|हाँ| |PIM सेटिंग्स|AuthContext लिंक्ड CAP: सक्षम|-|हाँ| |PIM सेटिंग्स|AuthContext लिंक्ड CAP: शामिल/बहिष्कृत उपयोगकर्ता/समूह/नेटवर्क|-|हाँ| |PIM सेटिंग्स|AuthContext लिंक्ड CAP: शर्तें|-|हाँ| |PIM सेटिंग्स|सक्रियण MFA|-|नहीं| |PIM सेटिंग्स|सक्रियण औचित्य या टिकट|-|हाँ| |PIM सेटिंग्स|सक्रियण अवधि|-|हाँ| |PIM सेटिंग्स|सक्रियण अनुमोदन|-|हाँ| |PIM सेटिंग्स|पात्र असाइनमेंट समाप्ति|-|नहीं| |PIM सेटिंग्स|सक्रिय असाइनमेंट समाप्ति|-|हाँ| |PIM सेटिंग्स|सक्रिय असाइनमेंट MFA|-|नहीं| |PIM सेटिंग्स|भूमिका सक्रियण अधिसूचना|-|नहीं| |PIM सेटिंग्स|भूमिका असाइनमेंट अधिसूचना (सक्रिय)|-|नहीं| |PIM सेटिंग्स|भूमिका असाइनमेंट अधिसूचना (पात्र)|-|नहीं|🛡️ पहचान
EntraFalcon गुप्त नहीं है और उन वातावरणों में इसका पता लगाया जा सकता है जहाँ Microsoft Graph API और Azure साइन-इन गतिविधि लॉग और मॉनिटर की जाती है।
डिफ़ॉल्ट प्रमाणीकरण उपयोग किया गया
जब गैर-BroCi प्रवाहों के साथ पूर्ण गणना की जाती है, तो उपकरण आमतौर पर चार इंटरैक्टिव लॉगिन और एक गैर-इंटरैक्टिव लॉगिन आरंभ करता है। प्रवाह और एंडपॉइंट समर्थन के आधार पर, सुरक्षा निष्कर्ष नीति एंडपॉइंट के लिए एक अतिरिक्त इंटरैक्टिव साइन-इन हो सकता है।
| एप्लिकेशन ID | प्रकार | संसाधन ID | उद्देश्य |
|---|---|---|---|
| 1b730954-1685-4b74-9bfd-dac224a7b894 | इंटरैक्टिव | 00000003-0000-0000-c000-000000000000 | समूहों के लिए PIM डेटा प्राप्त करें |
| 04b07795-8ddb-461a-bbee-02f9e1bf7b46 | इंटरैक्टिव | 00000003-0000-0000-c000-000000000000 | सामान्य टेनेंट ऑब्जेक्ट डेटा प्राप्त करें |
| 51f81489-12ee-4a9e-aaae-a2591f45987d | इंटरैक्टिव | 00000003-0000-0000-c000-000000000000 | Entra / Azure भूमिकाओं के लिए PIM प्राप्त करें |
| 80ccca67-54bd-44ab-8625-4b79c4dc7775 | इंटरैक्टिव | 00000003-0000-0000-c000-000000000000 | सुरक्षा निष्कर्ष नीति संदर्भ प्राप्त करें |
| 04b07795-8ddb-461a-bbee-02f9e1bf7b46 | गैर-इंटरैक्टिव | 797f4846-ba00-4fd7-ba43-dac1f8f63013 | Azure IAM भूमिका असाइनमेंट डेटा प्राप्त करें |
BroCi प्रमाणीकरण उपयोग किया गया
जब BroCi प्रमाणीकरण का उपयोग किया जाता है, तो केवल एक इंटरैक्टिव लॉगिन होता है।
| एप्लिकेशन ID | प्रकार | संसाधन ID | उद्देश्य |
|---|---|---|---|
| c44b4083-3bb0-49c1-b47d-974e53cbdf3c | इंटरैक्टिव | 00000003-0000-0000-c000-000000000000 | BroCi के लिए रिफ्रेश टोकन का उपयोग करने हेतु प्रारंभिक प्रमाणीकरण |
| 50aaa389-5a33-4f1a-91d7-2c45ecd8dac8 | गैर-इंटरैक्टिव | 00000003-0000-0000-c000-000000000000 | समूहों के लिए PIM डेटा प्राप्त करें |
| 50aaa389-5a33-4f1a-91d7-2c45ecd8dac8 | गैर-इंटरैक्टिव | 01fc33a7-78ba-4d2f-a4b7-768e336e890e | समूहों के लिए PIM डेटा प्राप्त करें |
| 74658136-14ec-4630-ad9b-26e160ff0fc6 | गैर-इंटरैक्टिव | 00000003-0000-0000-c000-000000000000 | सामान्य टेनेंट ऑब्जेक्ट डेटा प्राप्त करें |
| 74658136-14ec-4630-ad9b-26e160ff0fc6 | गैर-इंटरैक्टिव | 797f4846-ba00-4fd7-ba43-dac1f8f63013 | Azure IAM भूमिका असाइनमेंट डेटा प्राप्त करें |
जब BroCi सक्षम होता है, तो EntraFalcon समूहों के लिए PIM हेतु api.azrbac.mspim.azure.com भी क्वेरी करता है।
विवरण
डेटा संग्रह के लिए, उपकरण Microsoft Graph API और, वैकल्पिक रूप से, Azure ARM API को कई अनुरोध भेजता है—प्रति ऑब्जेक्ट एक या अधिक। जहाँ संभव हो, यह व्यक्तिगत अनुरोधों की संख्या कम करने और दक्षता बढ़ाने के लिए Graph Batch एंडपॉइंट का लाभ उठाता है।
इंटरैक्टिव साइन-इन ब्राउज़र के User-Agent का उपयोग करते हैं। सभी गैर-इंटरैक्टिव साइन-इन और API अनुरोध (Graph और ARM) EntraFalcon को User-Agent के रूप में उपयोग करते हैं, जब तक कि -UserAgent पैरामीटर से बदला न जाए।
EntraFalcon के उपयोग का पता लगाने के लिए, ब्लू टीमें साइन-इन लॉग में सूचीबद्ध एप्लिकेशन ID की निगरानी कर सकती हैं, Graph API ट्रैफ़िक की असामान्य मात्रा देख सकती हैं, या टोकन रिफ्रेश और बैच अनुरोध व्यवहार का विश्लेषण कर सकती हैं।
🕳️ ज्ञात सीमाएँ
- M365 RBAC: मूल्यांकन नहीं किया गया
- Defender for Endpoint RBAC: मूल्यांकन नहीं किया गया
- Conditional Access उपयोगकर्ता कवरेज: प्रभावी उपयोगकर्ता कवरेज और
-ExportCapUncoveredUsersगणना किए गए उपयोगकर्ताओं, समूह सदस्यों, भूमिका असाइनमेंट और हल करने योग्य बाहरी-उपयोगकर्ता श्रेणियों पर आधारित सर्वोत्तम-प्रयास गणनाएँ हैं। बाहरी-उपयोगकर्ता चयनकर्ता केवलb2bCollaborationGuestसे मेल खाने वाले टेनेंट अतिथि उपयोगकर्ताओं के लिए हल किए जाते हैं। अन्य बाहरी-उपयोगकर्ता प्रकार या निर्दिष्ट बाहरी टेनेंट वाले बाहरी उपयोगकर्ता कवरेज मानों को अनुमानित बना सकते हैं। पात्र PIM पथ संभावित कवरेज के रूप में रिपोर्ट किए जाते हैं और वर्तमान में कवर किए गए के रूप में नहीं गिने जाते हैं। CSV निर्यात केवल सक्षम नीतियों और सक्षम उपयोगकर्ताओं तक सीमित है। - क्लाउड वातावरण: क्लाउड प्लेटफ़ॉर्म तेज़ी से विकसित होते हैं। परिणामस्वरूप, कुछ मूल्यांकन या पहचान समय के साथ पुराने या गलत हो सकते हैं। इसके अलावा, टेनेंट तेज़ी से जटिल होते जा रहे हैं, और विशिष्ट कॉन्फ़िगरेशन या सेटिंग्स के संयोजन गलत परिणाम दे सकते हैं। हालाँकि हम EntraFalcon को अद्यतित रखने का प्रयास करते हैं, फिर भी हमेशा अनुशंसा की जाती है कि निष्कर्षों को स्वतंत्र रूप से सत्यापित करें और महत्वपूर्ण निर्णयों के लिए केवल उपकरण पर निर्भर न रहें।
- HTML रिपोर्ट: उत्पन्न HTML रिपोर्ट क्रॉस-साइट स्क्रिप्टिंग (XSS) के विरुद्ध सुरक्षा तंत्र लागू नहीं करती हैं।
📦 एकीकृत बाहरी उपकरण
प्रमाणीकरण, Microsoft Graph इंटरैक्शन और रिपोर्ट चार्ट का समर्थन करने के लिए निम्नलिखित सबमॉड्यूल को फोर्क किया गया है और EntraFalcon में एकीकृत किया गया है: