

CyberStrikeAI v1.7.24
AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।
CyberStrikeAI
AI-नेटिव साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा शासित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और प्रत्येक ऑपरेशन अगले को बेहतर बनाता है।
CyberStrikeAI योजना, निष्पादन, मानवीय निगरानी, साक्ष्य और रीप्ले को एक ऑडिट-योग्य कार्यक्षेत्र में जोड़ता है। Go में निर्मित, यह अधिकृत सुरक्षा संचालन के लिए Eino-संचालित एजेंट, MCP-नेटिव टूल्स, RAG ज्ञान, विज़ुअल वर्कफ़्लो, और अटैक-चेन मॉडलिंग और विश्लेषण को जोड़ता है।
यहाँ से शुरू करें: त्वरित शुरुआत · दस्तावेज़ीकरण · सुरक्षा हार्डनिंग
[!IMPORTANT] CyberStrikeAI का उपयोग केवल उन सिस्टम पर करें जो आपके स्वामित्व में हैं या जिनका परीक्षण करने के लिए आपको स्पष्ट रूप से अधिकृत किया गया है। साझा या उत्पादन वातावरण के लिए, उच्च-जोखिम वाले टूल्स, WebShell, या C2 क्षमताओं को सक्षम करने से पहले सुरक्षा मॉडल और हार्डनिंग गाइड की समीक्षा करें।
इंटरफ़ेस और एकीकरण पूर्वावलोकन
सिस्टम डैशबोर्ड अवलोकन
लाइट मोड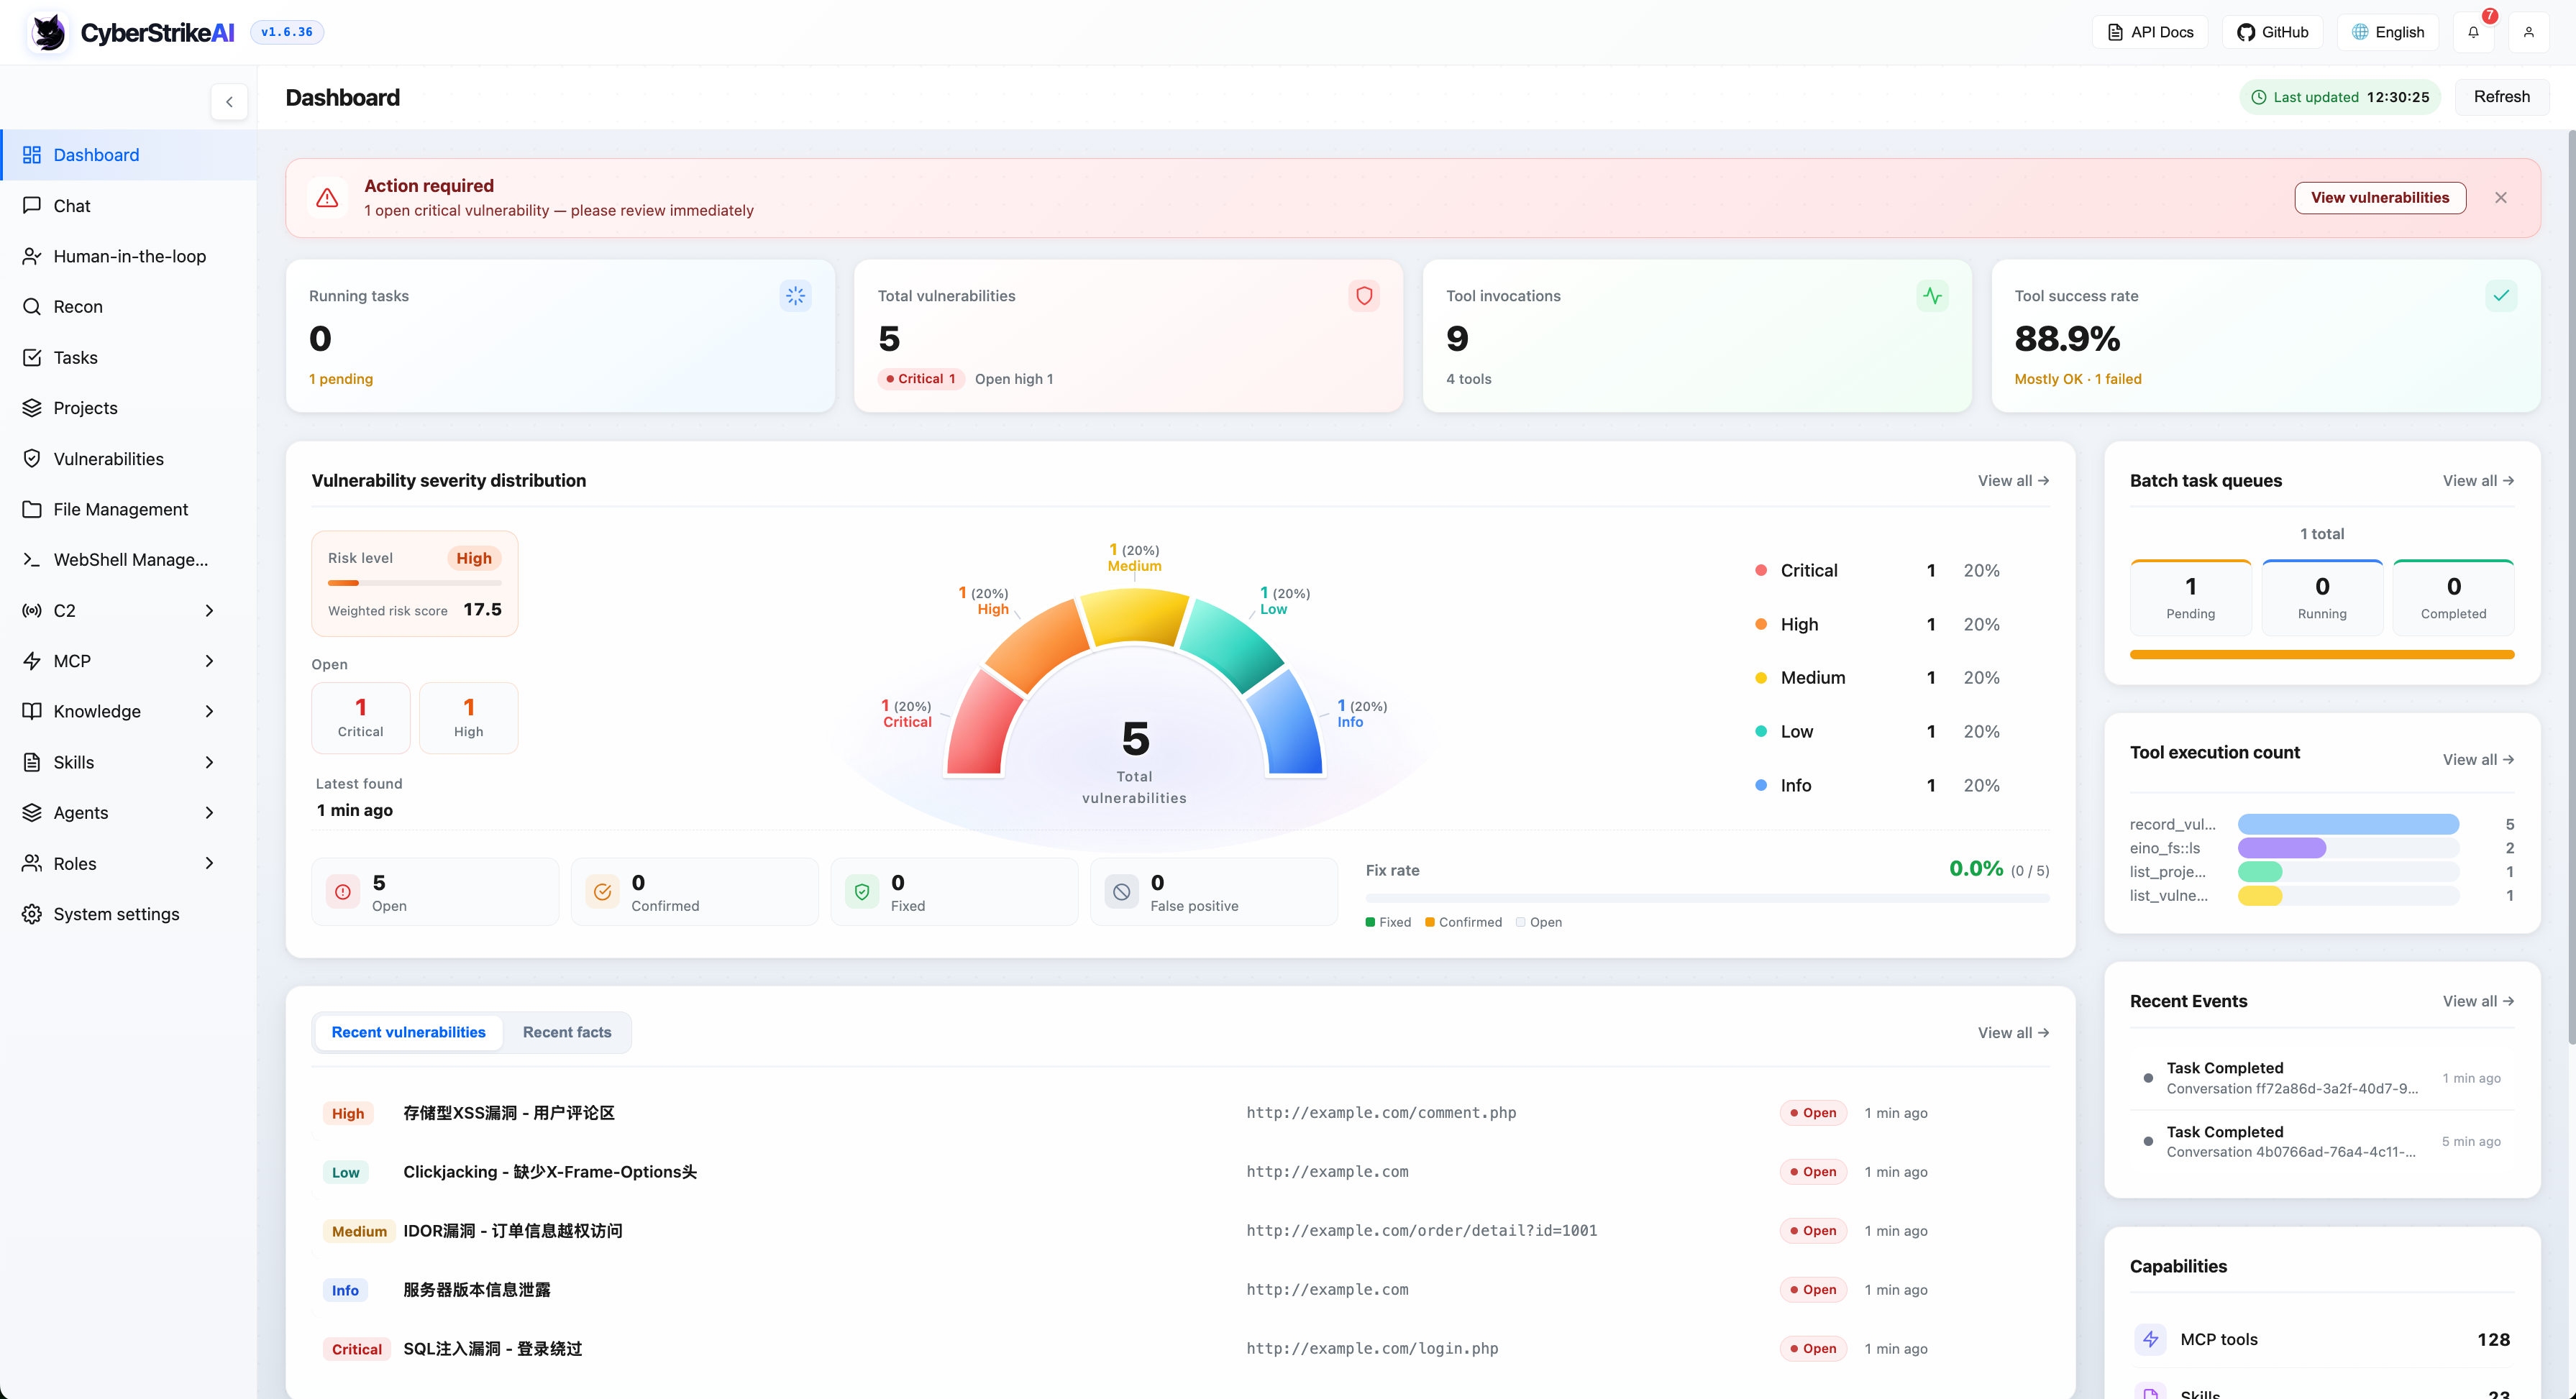
|
डार्क मोड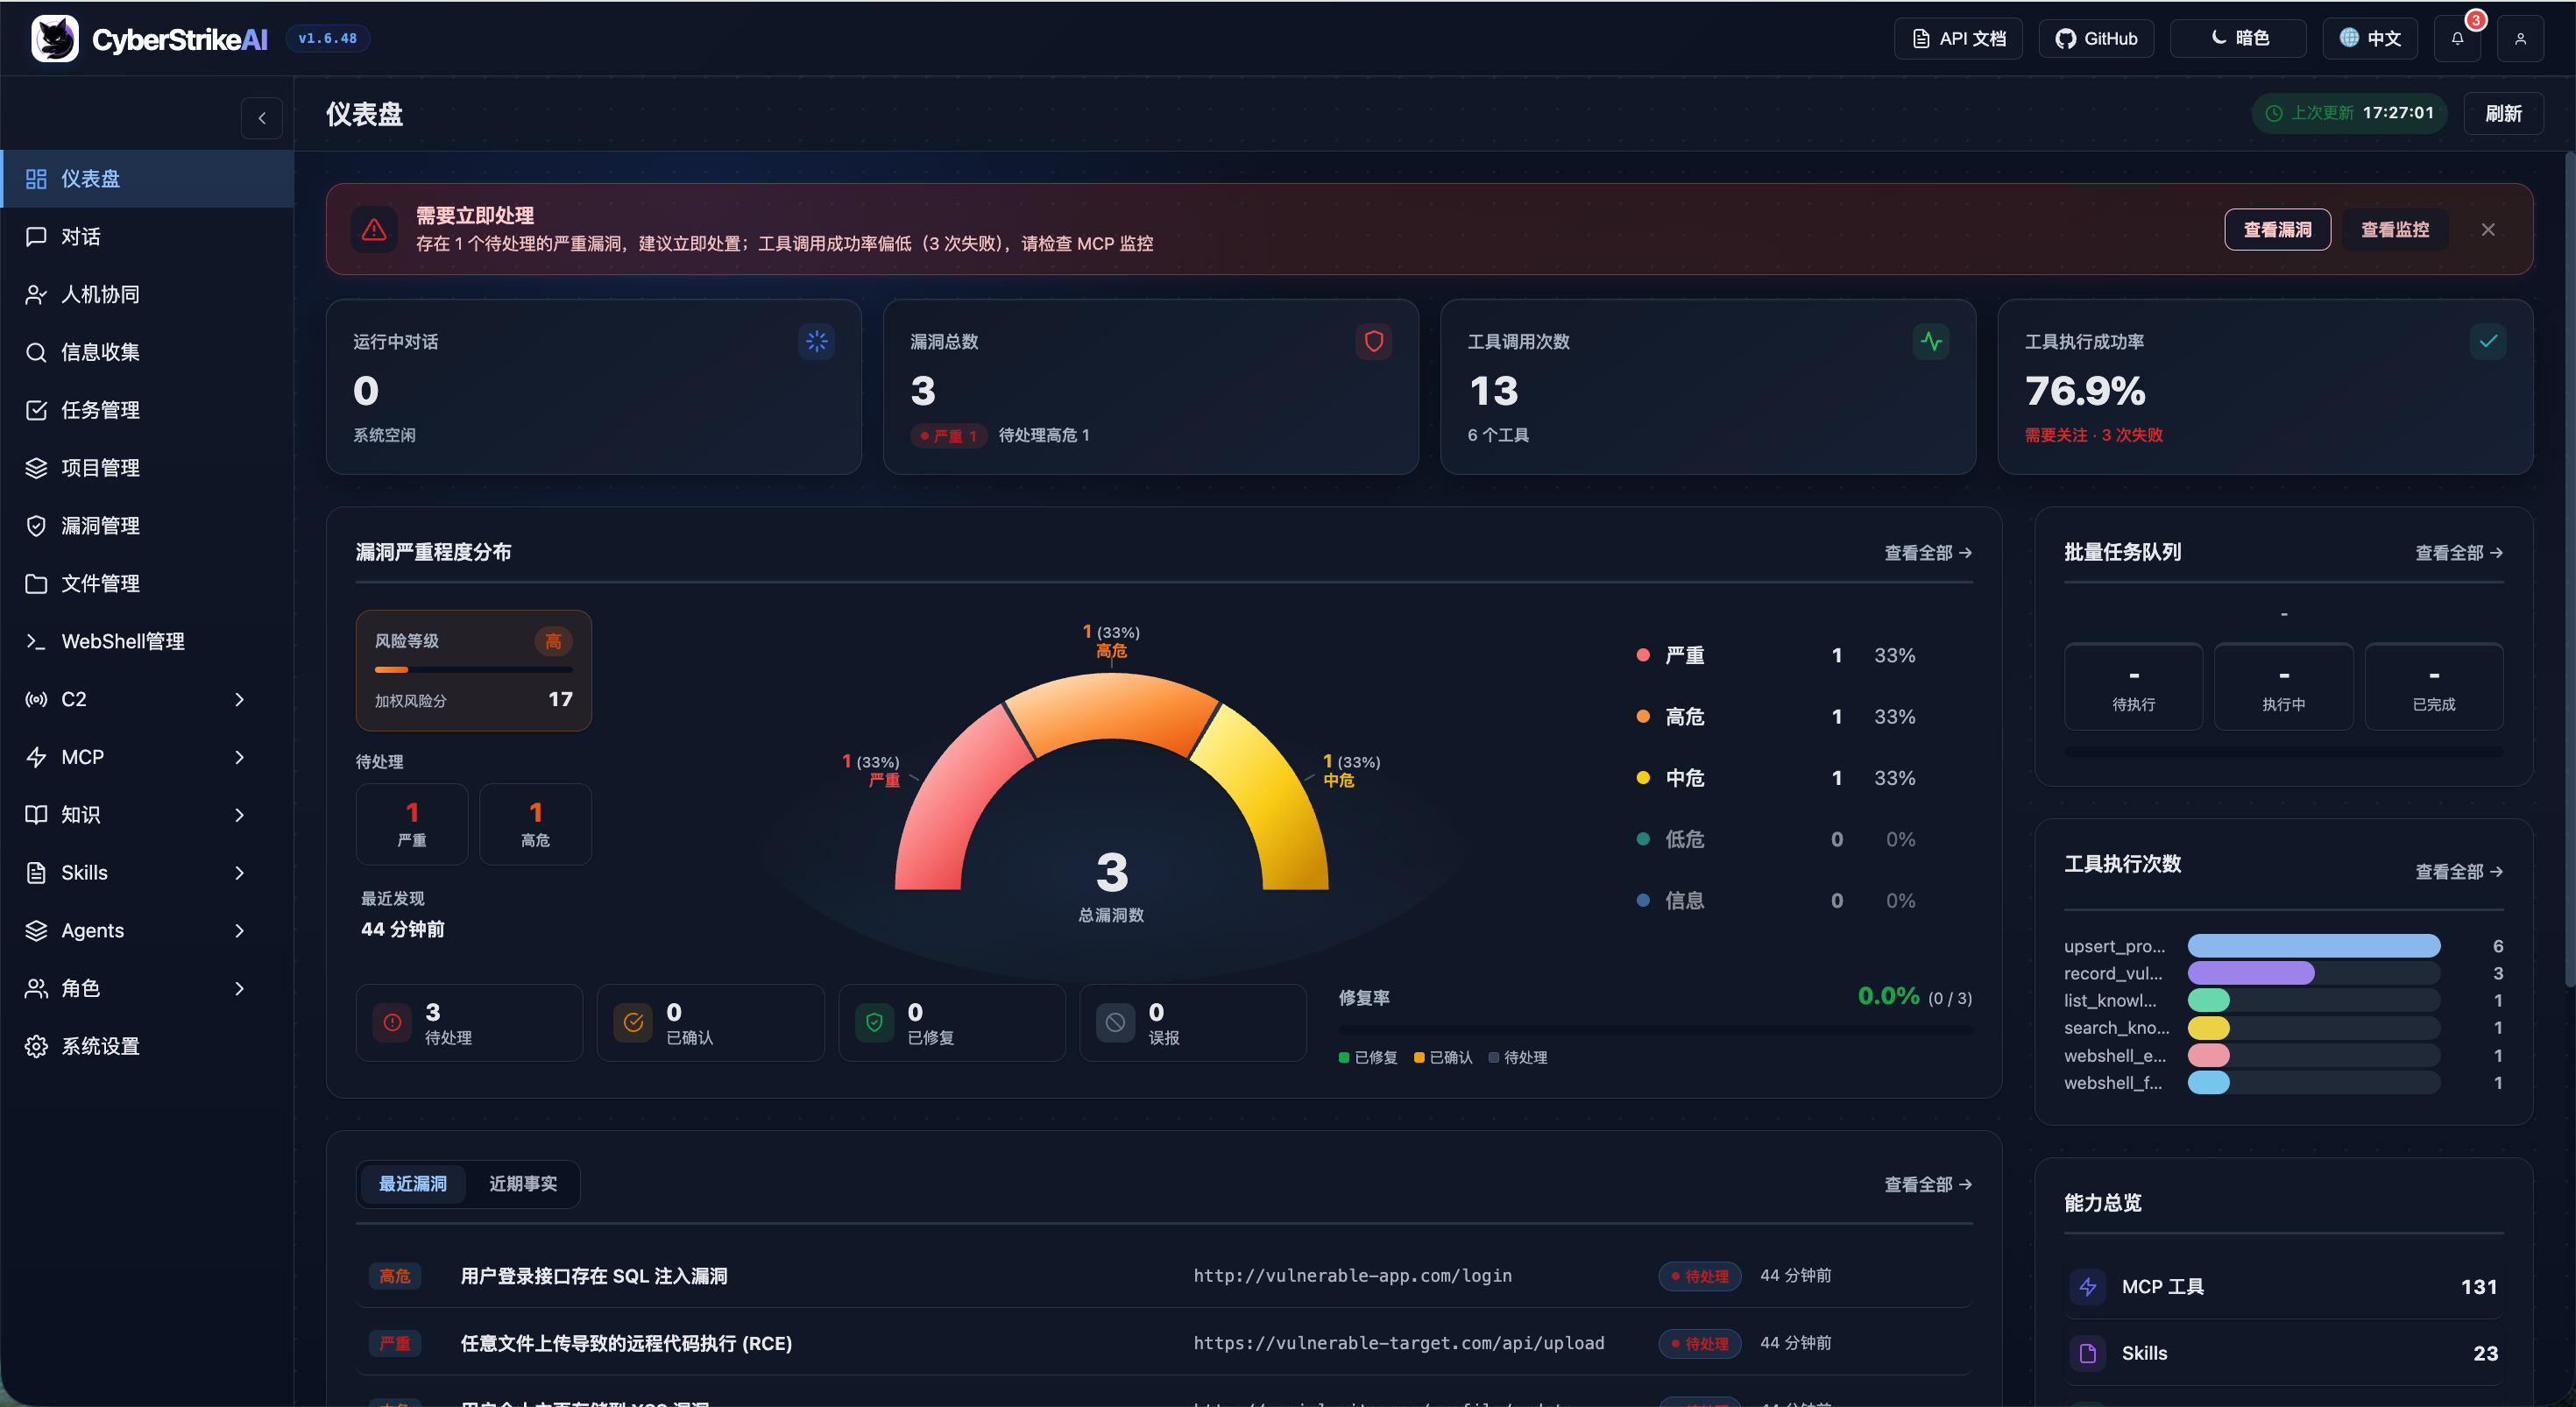
|
डैशबोर्ड सिस्टम रनटाइम स्थिति, सुरक्षा कमज़ोरियों, टूल उपयोग, और ज्ञान आधार का व्यापक अवलोकन प्रदान करता है, जिससे उपयोगकर्ताओं को प्लेटफ़ॉर्म की मुख्य विशेषताओं और वर्तमान स्थिति को शीघ्रता से समझने में मदद मिलती है।
अधिक इंटरफ़ेस स्क्रीनशॉट
मुख्य विशेषताओं का अवलोकन
वेब कंसोल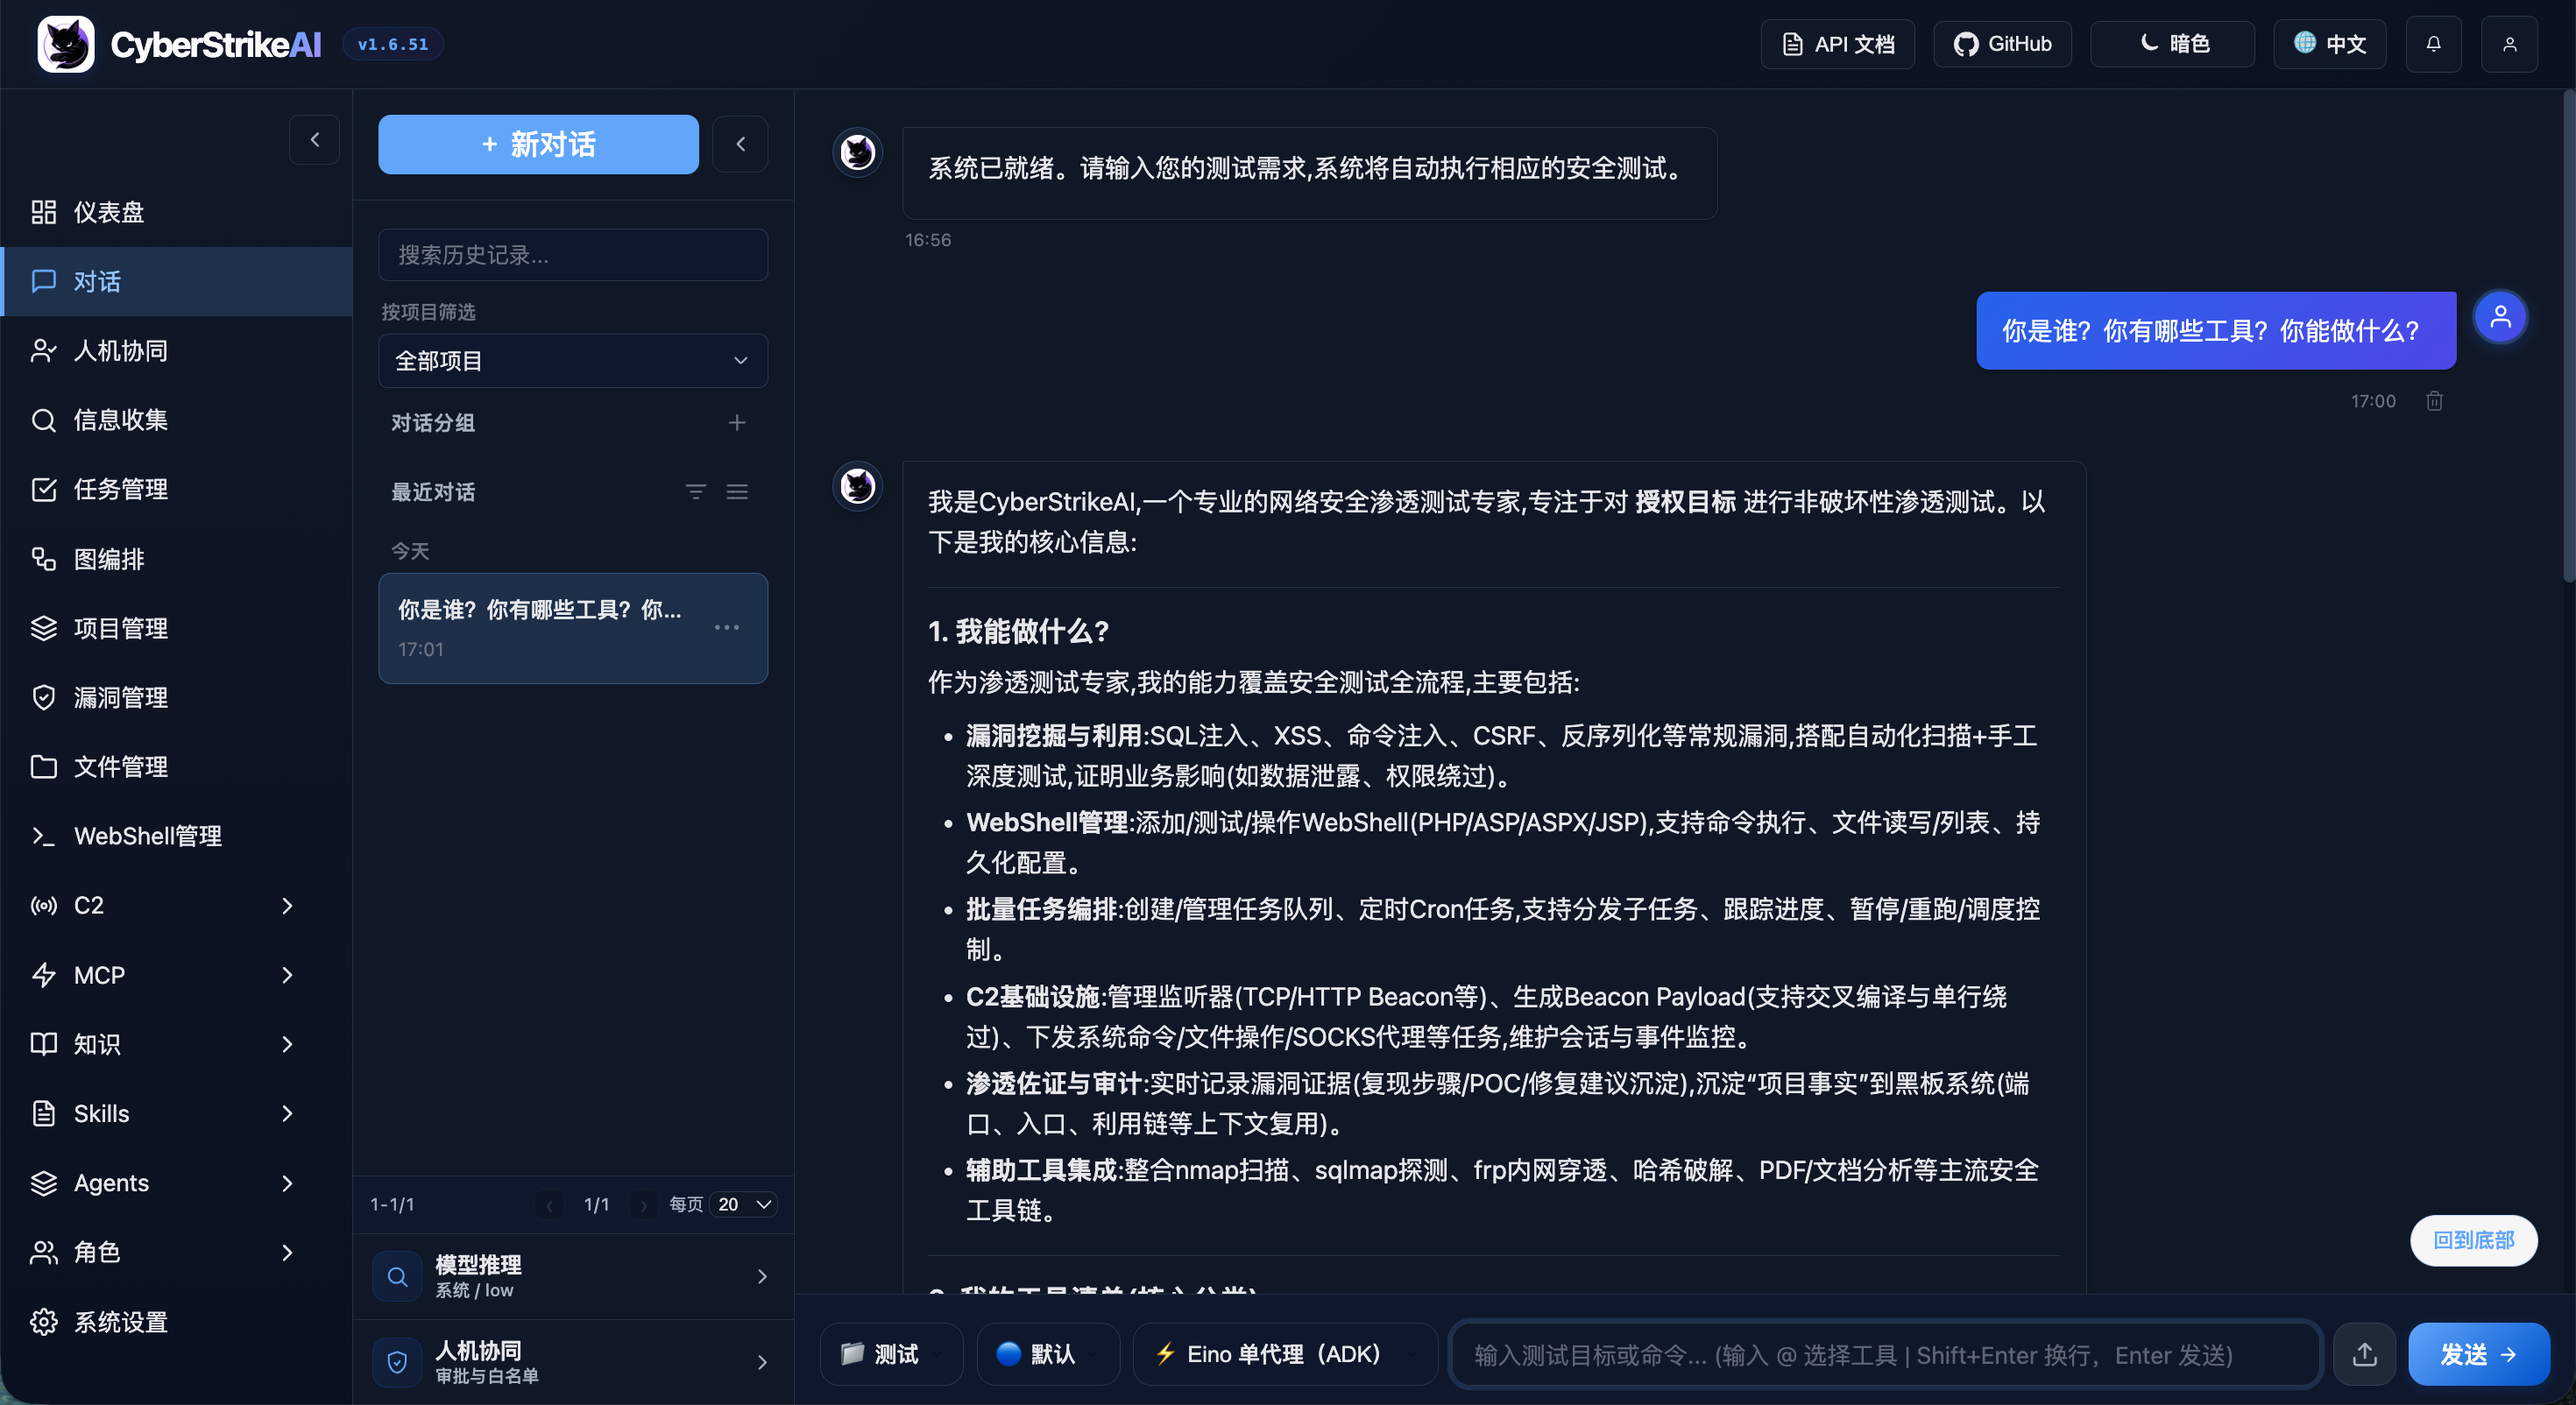
|
कार्य प्रबंधन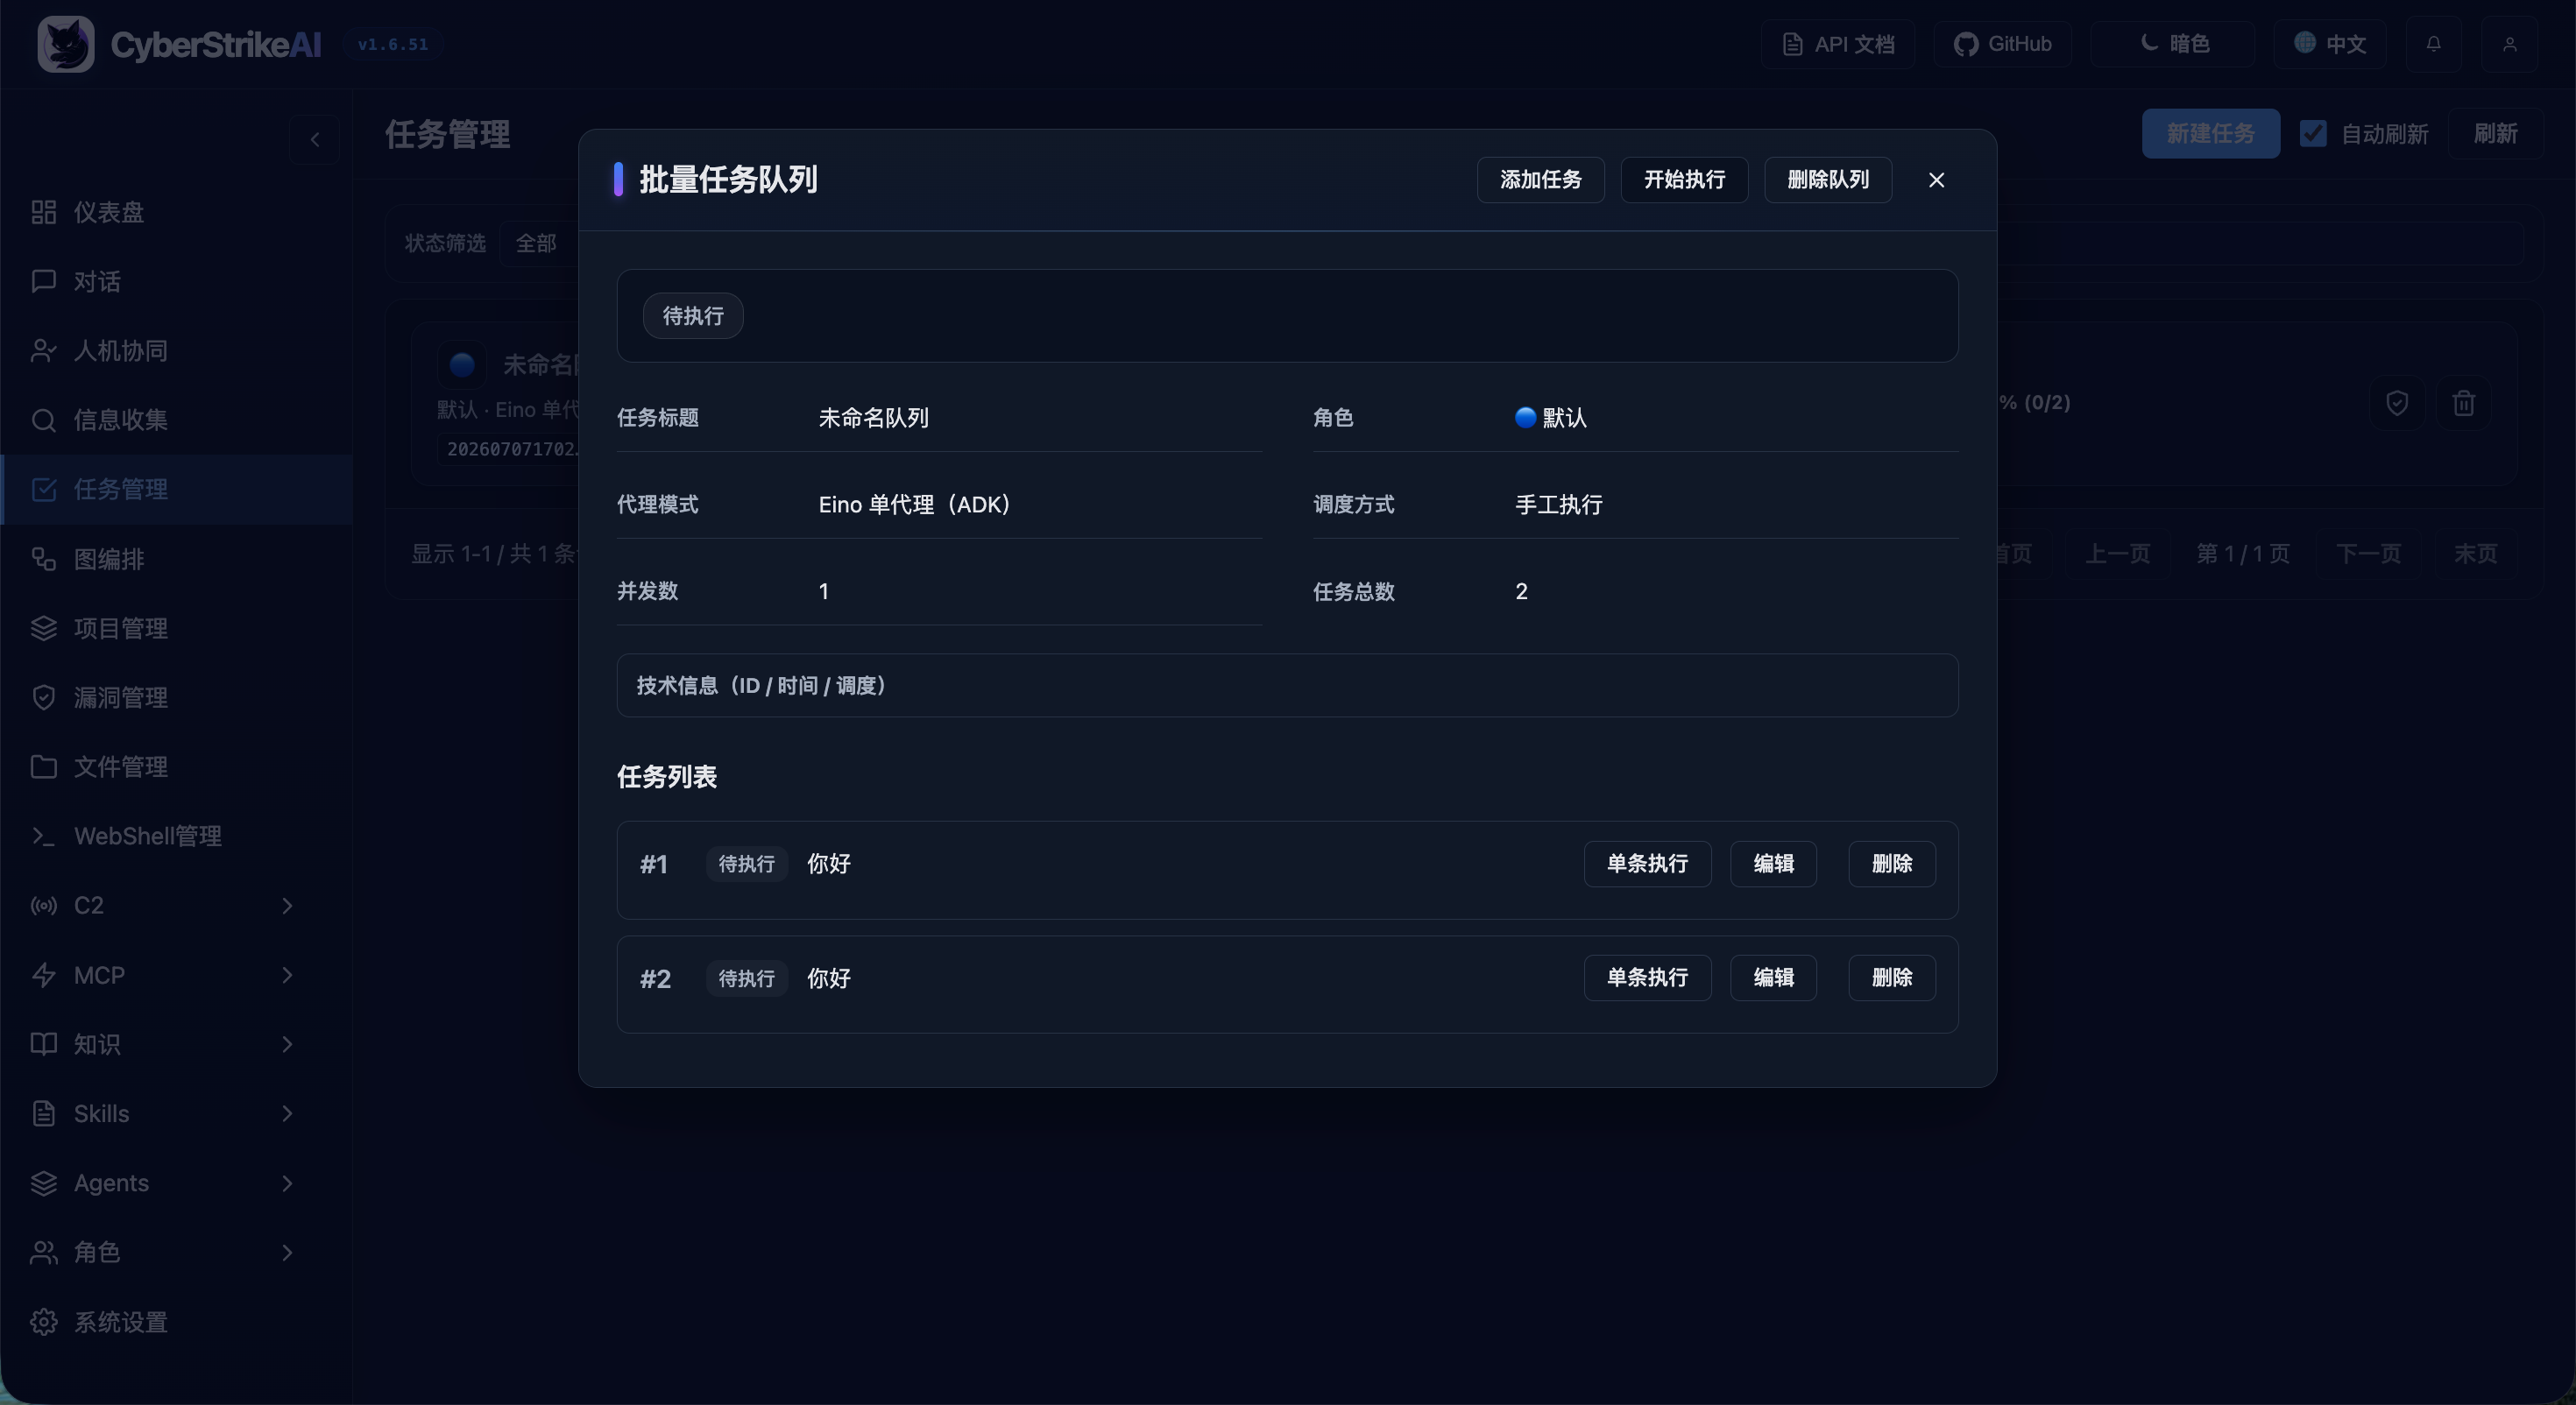
|
कमज़ोरी प्रबंधन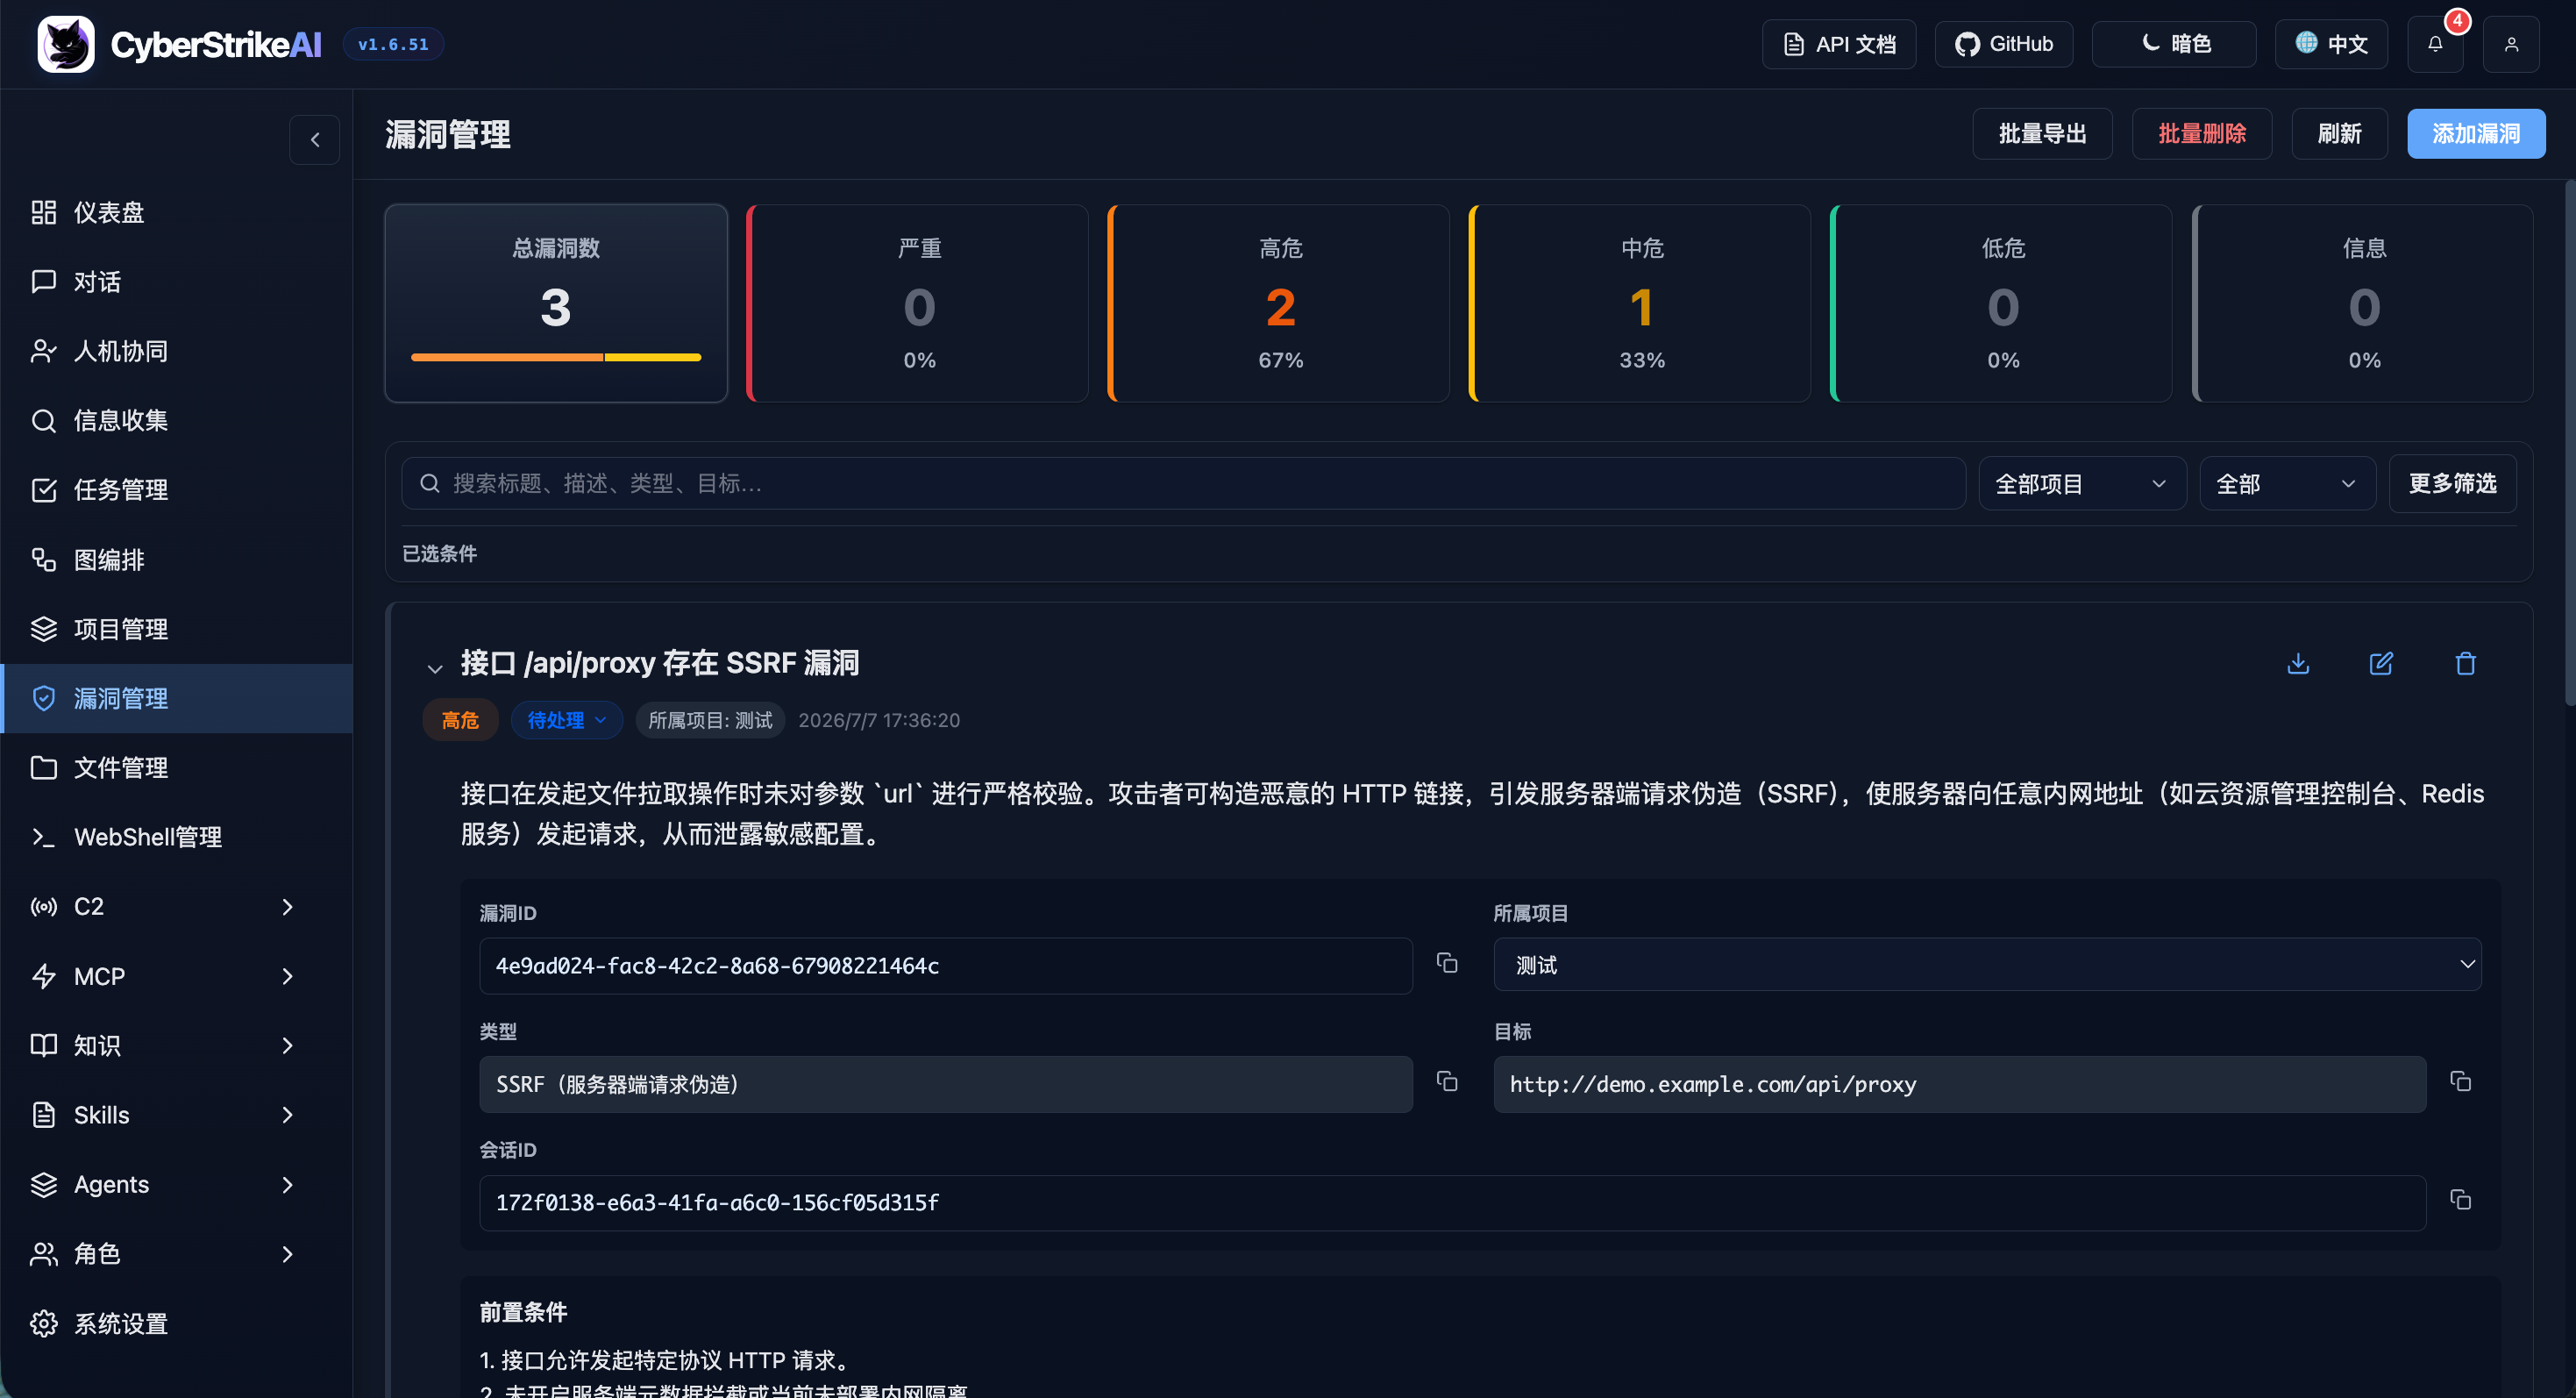
|
WebShell प्रबंधन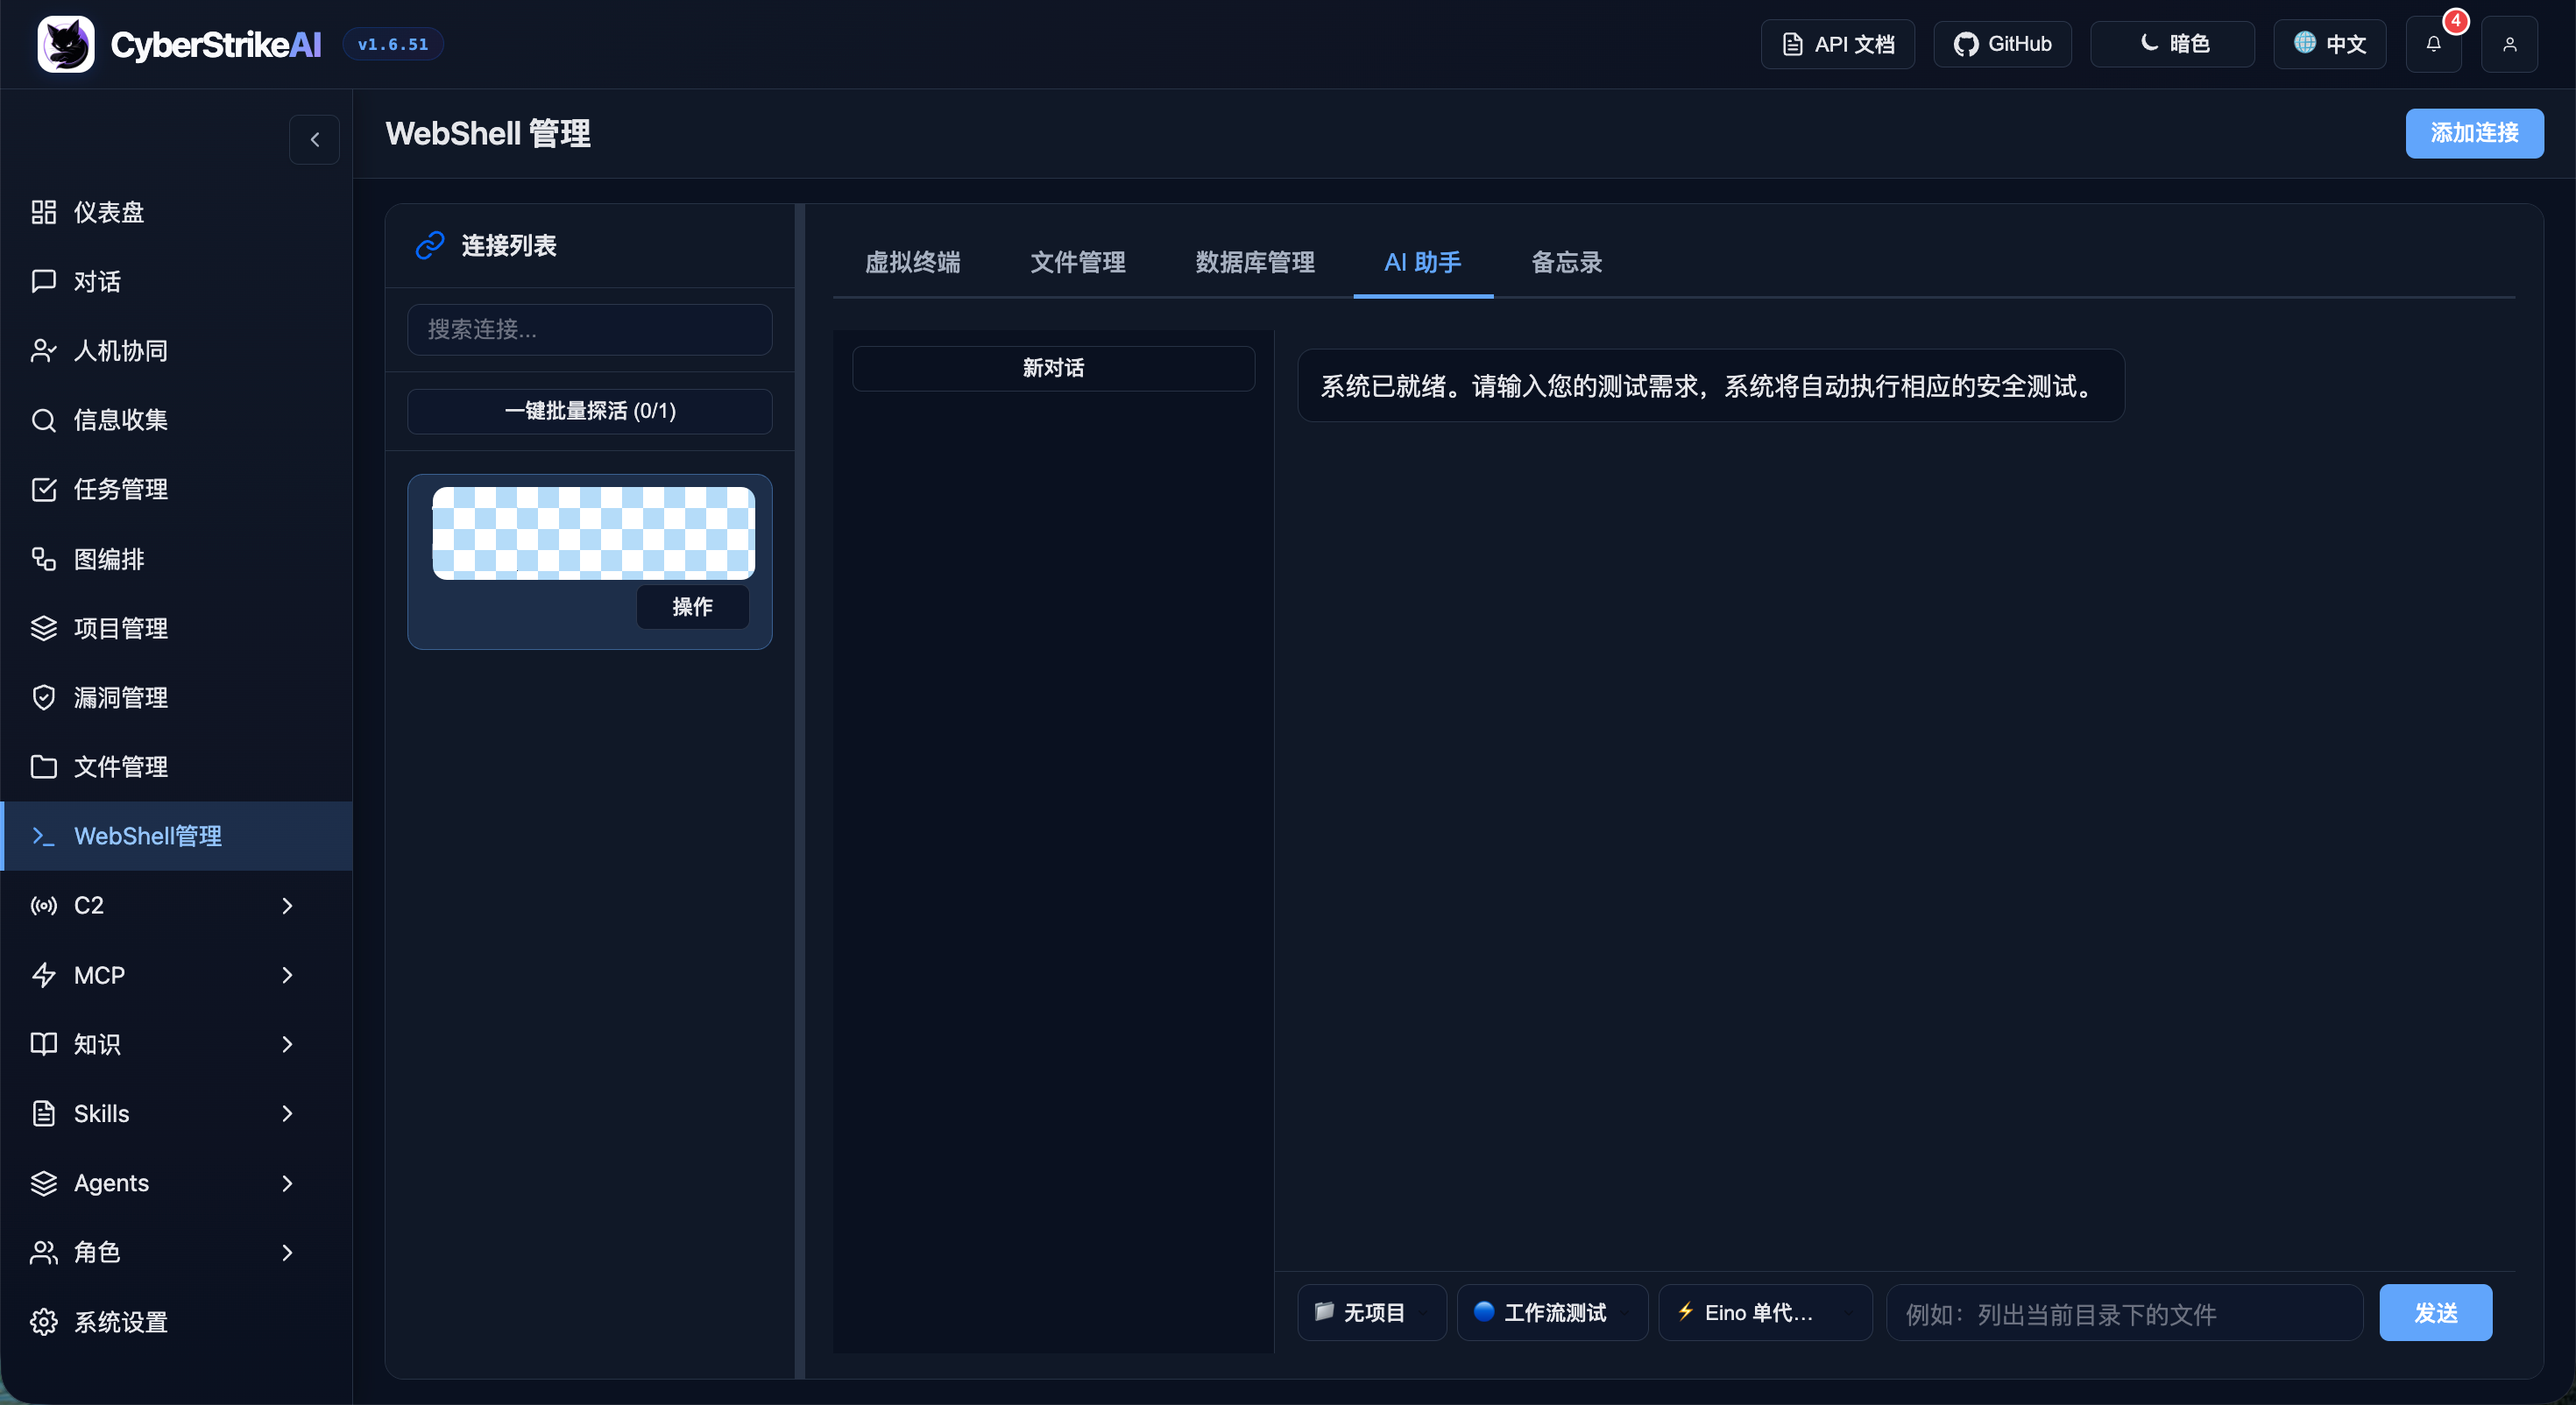
|
MCP प्रबंधन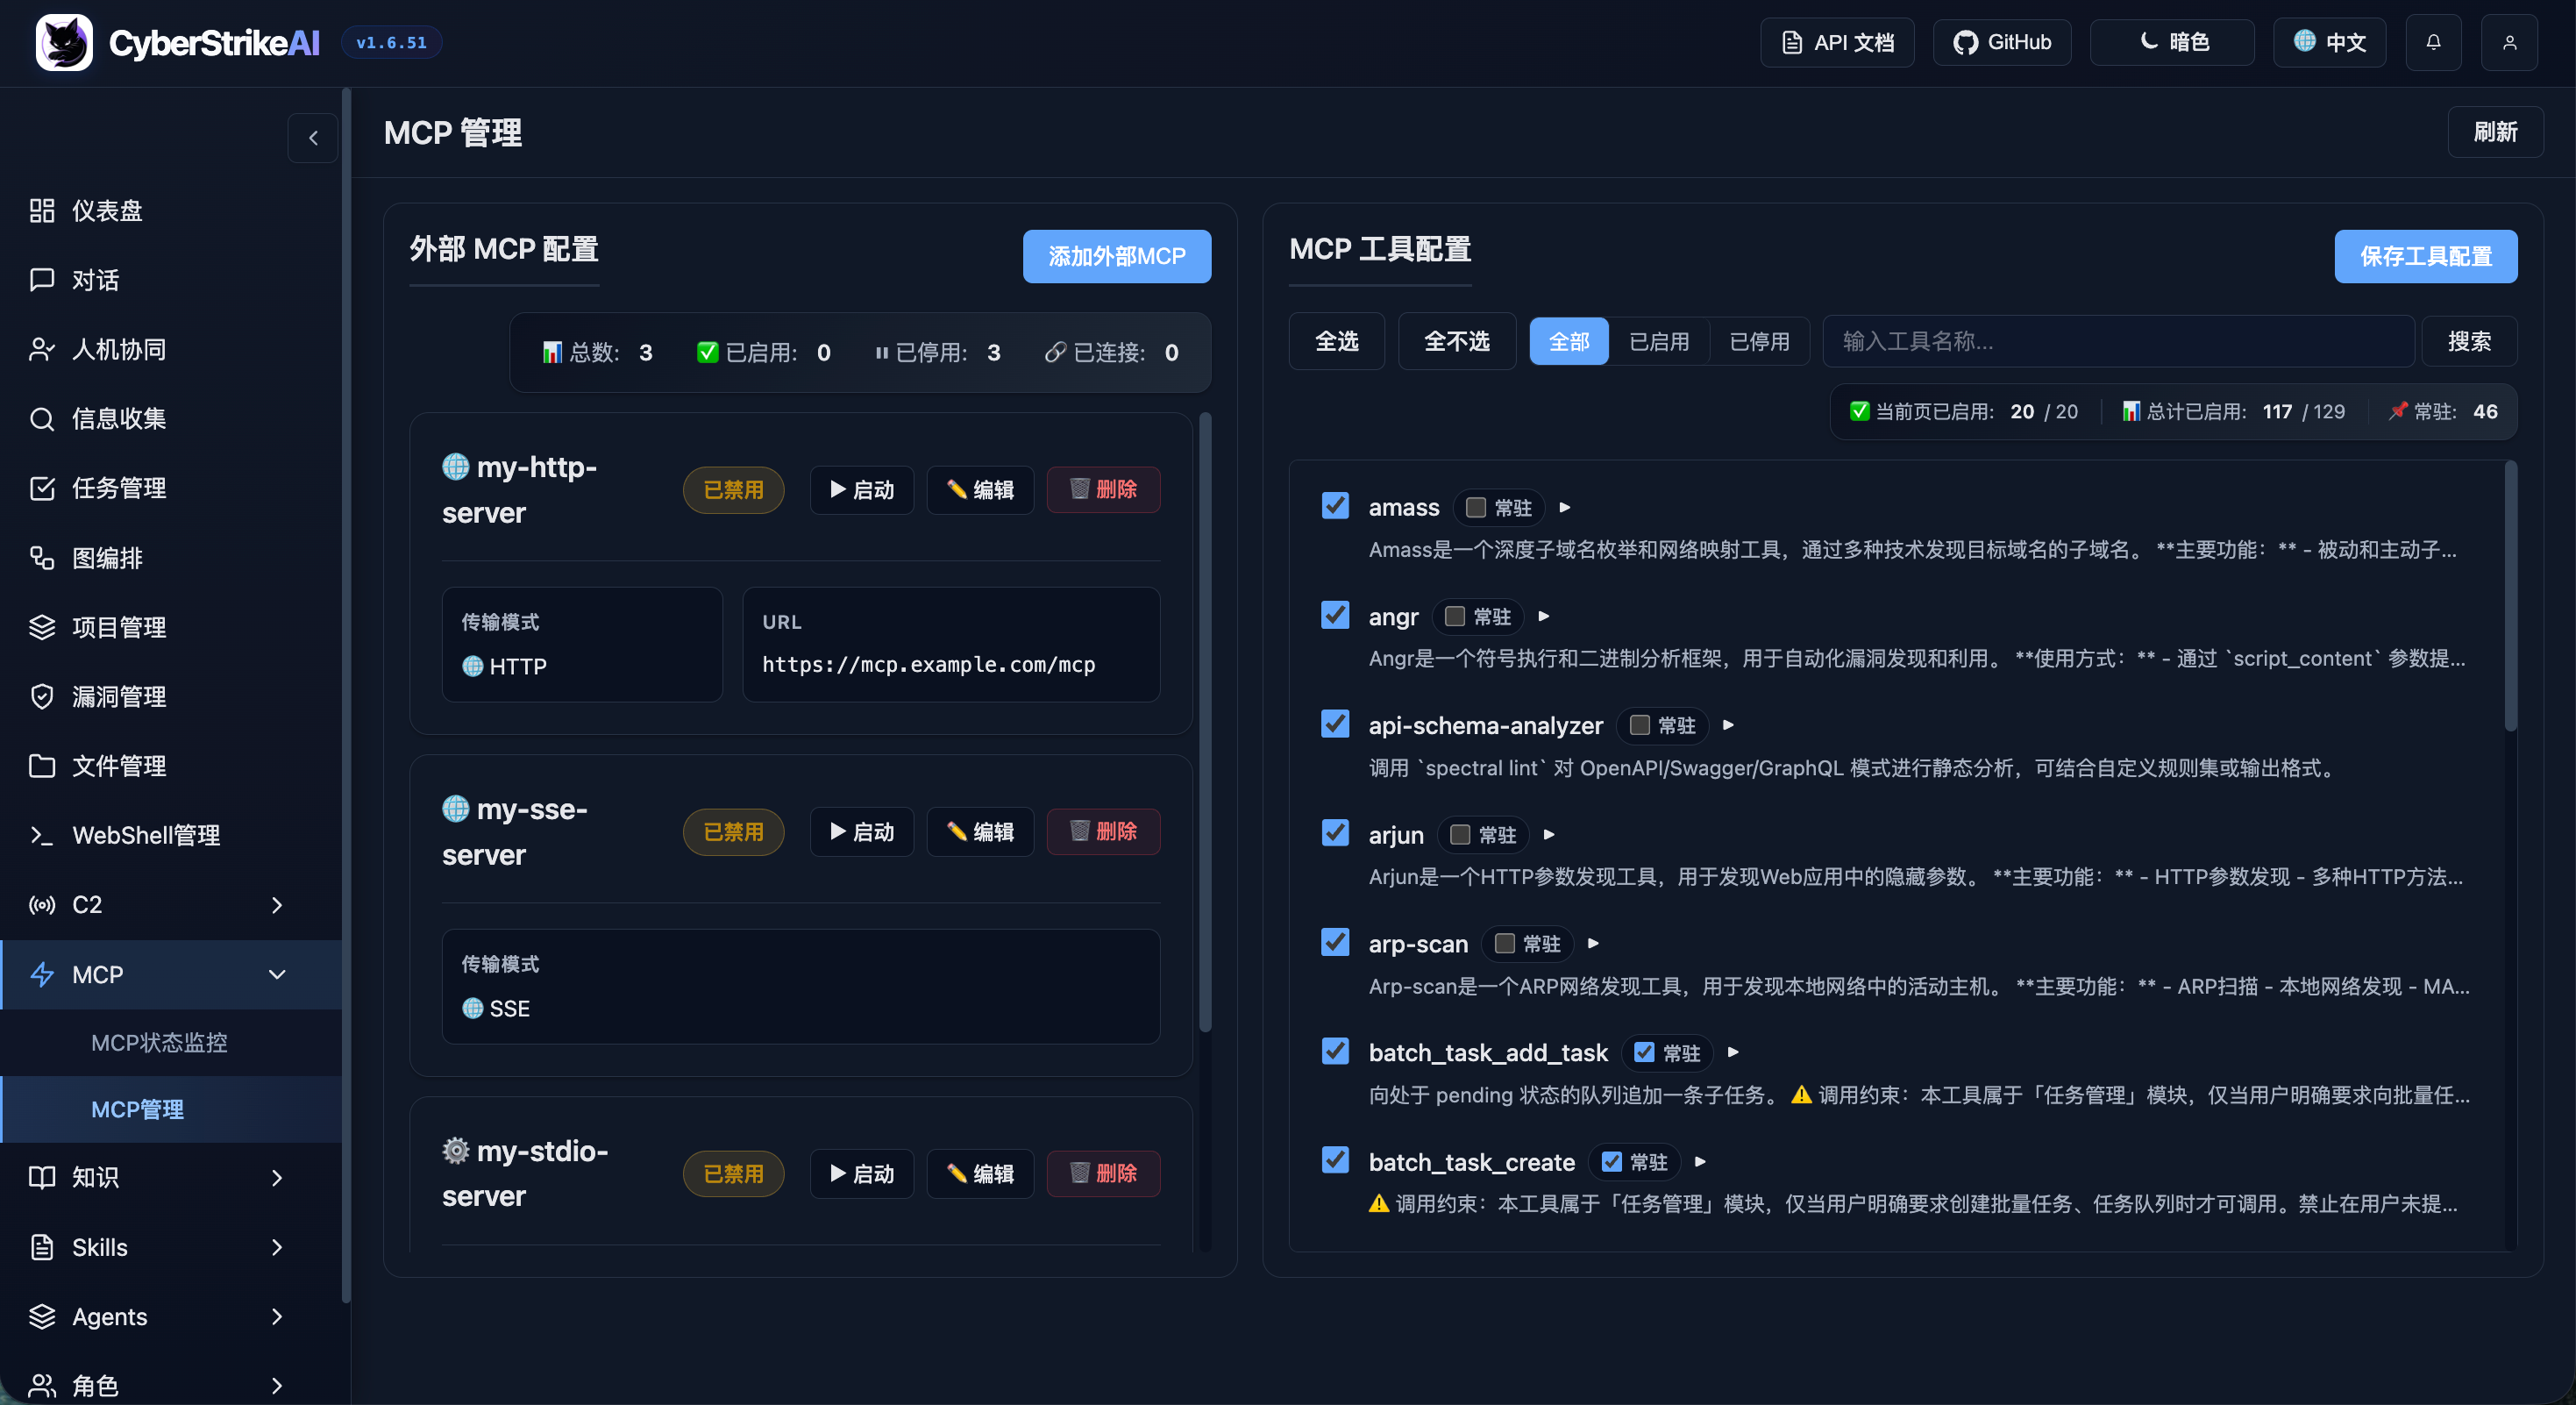
|
ज्ञान आधार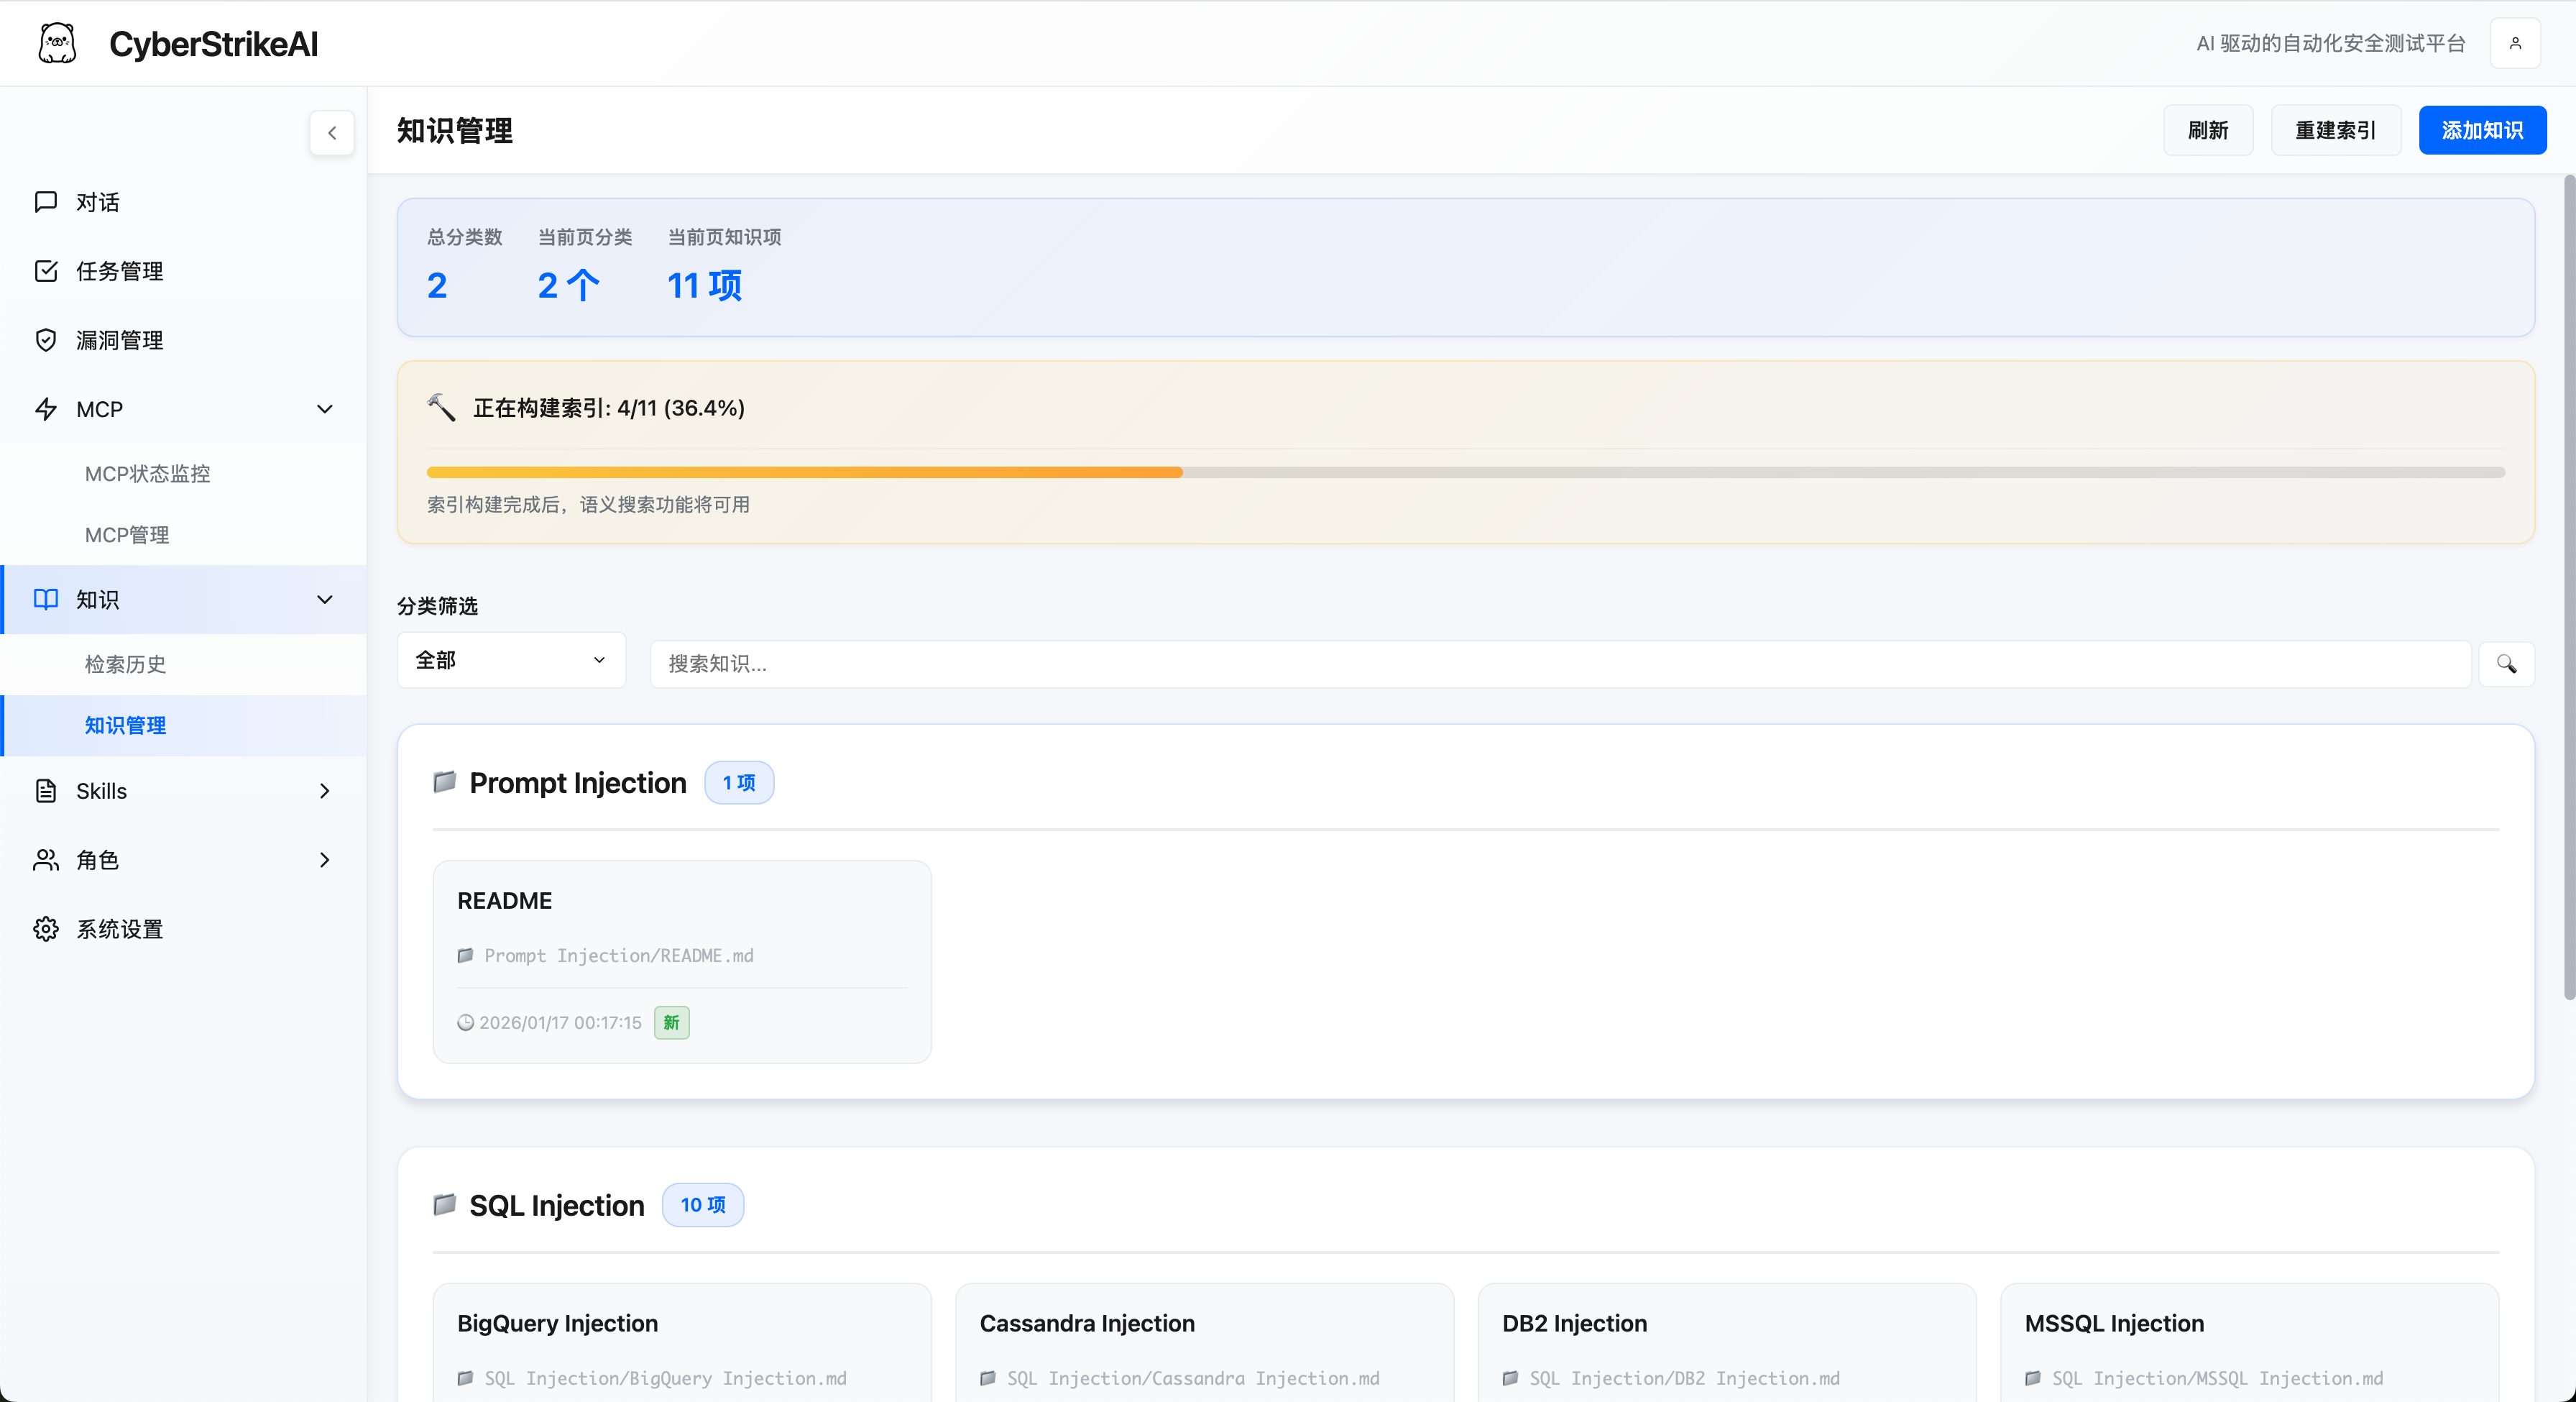
|
स्किल्स प्रबंधन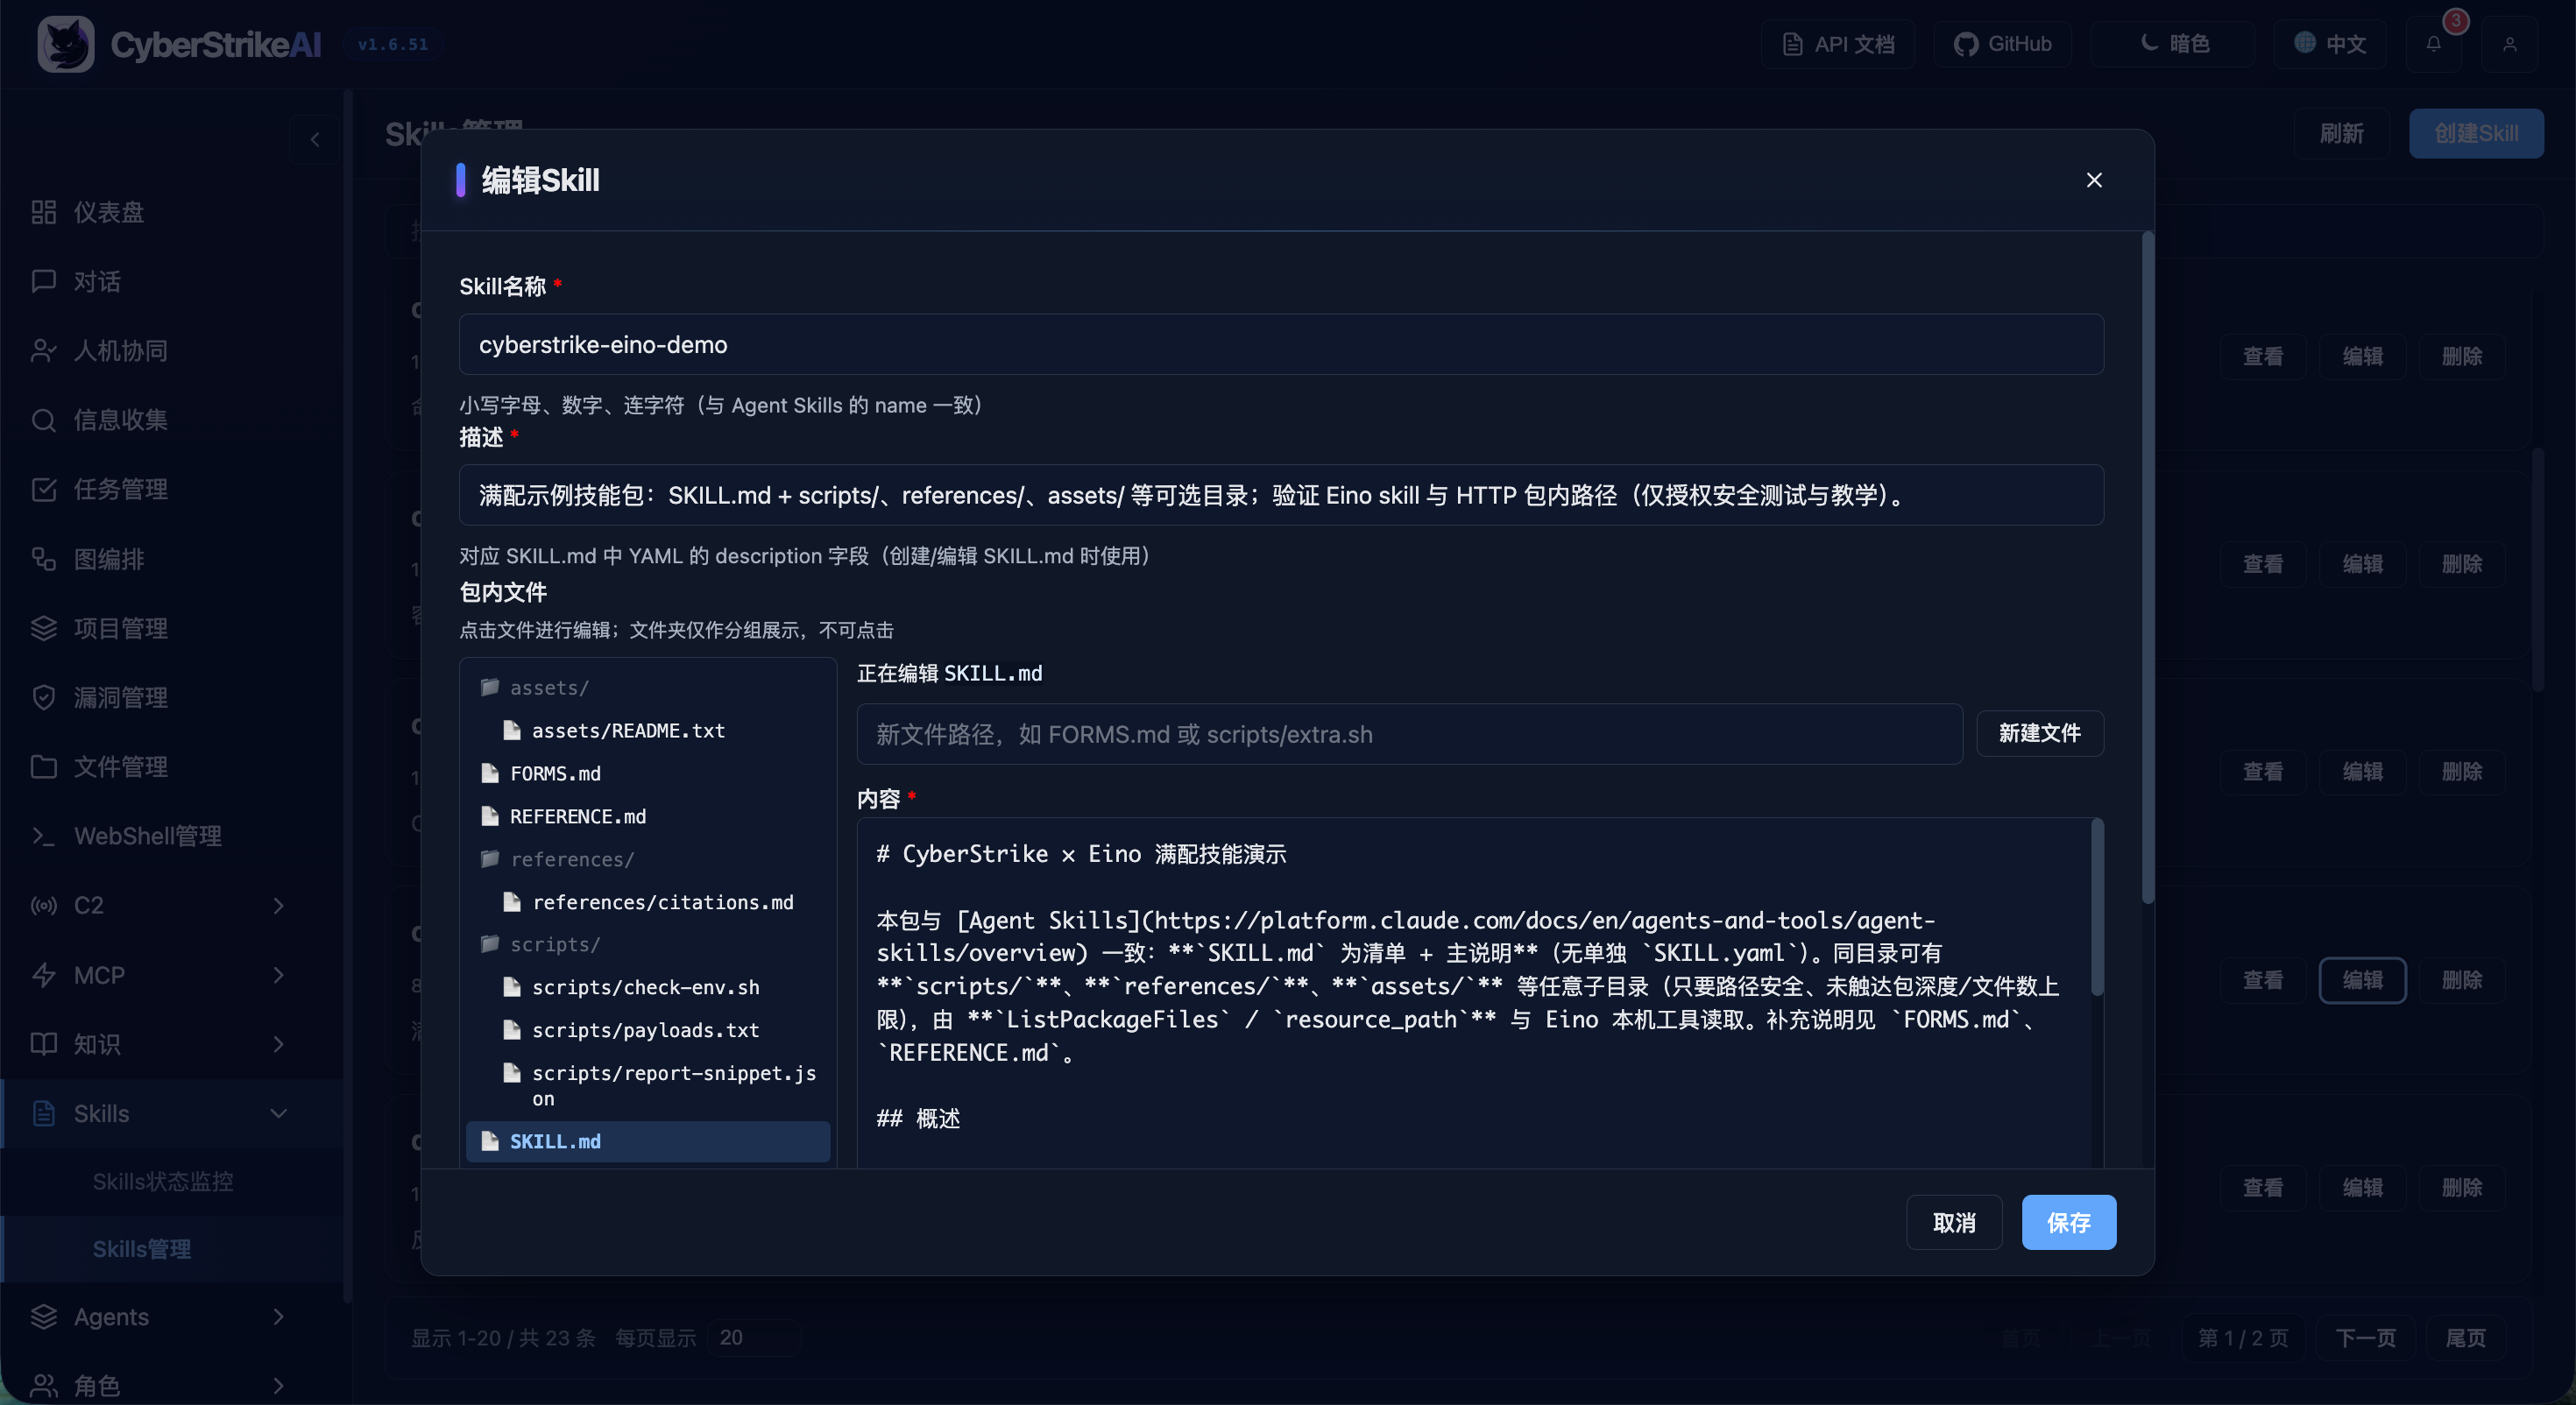
|
एजेंट प्रबंधन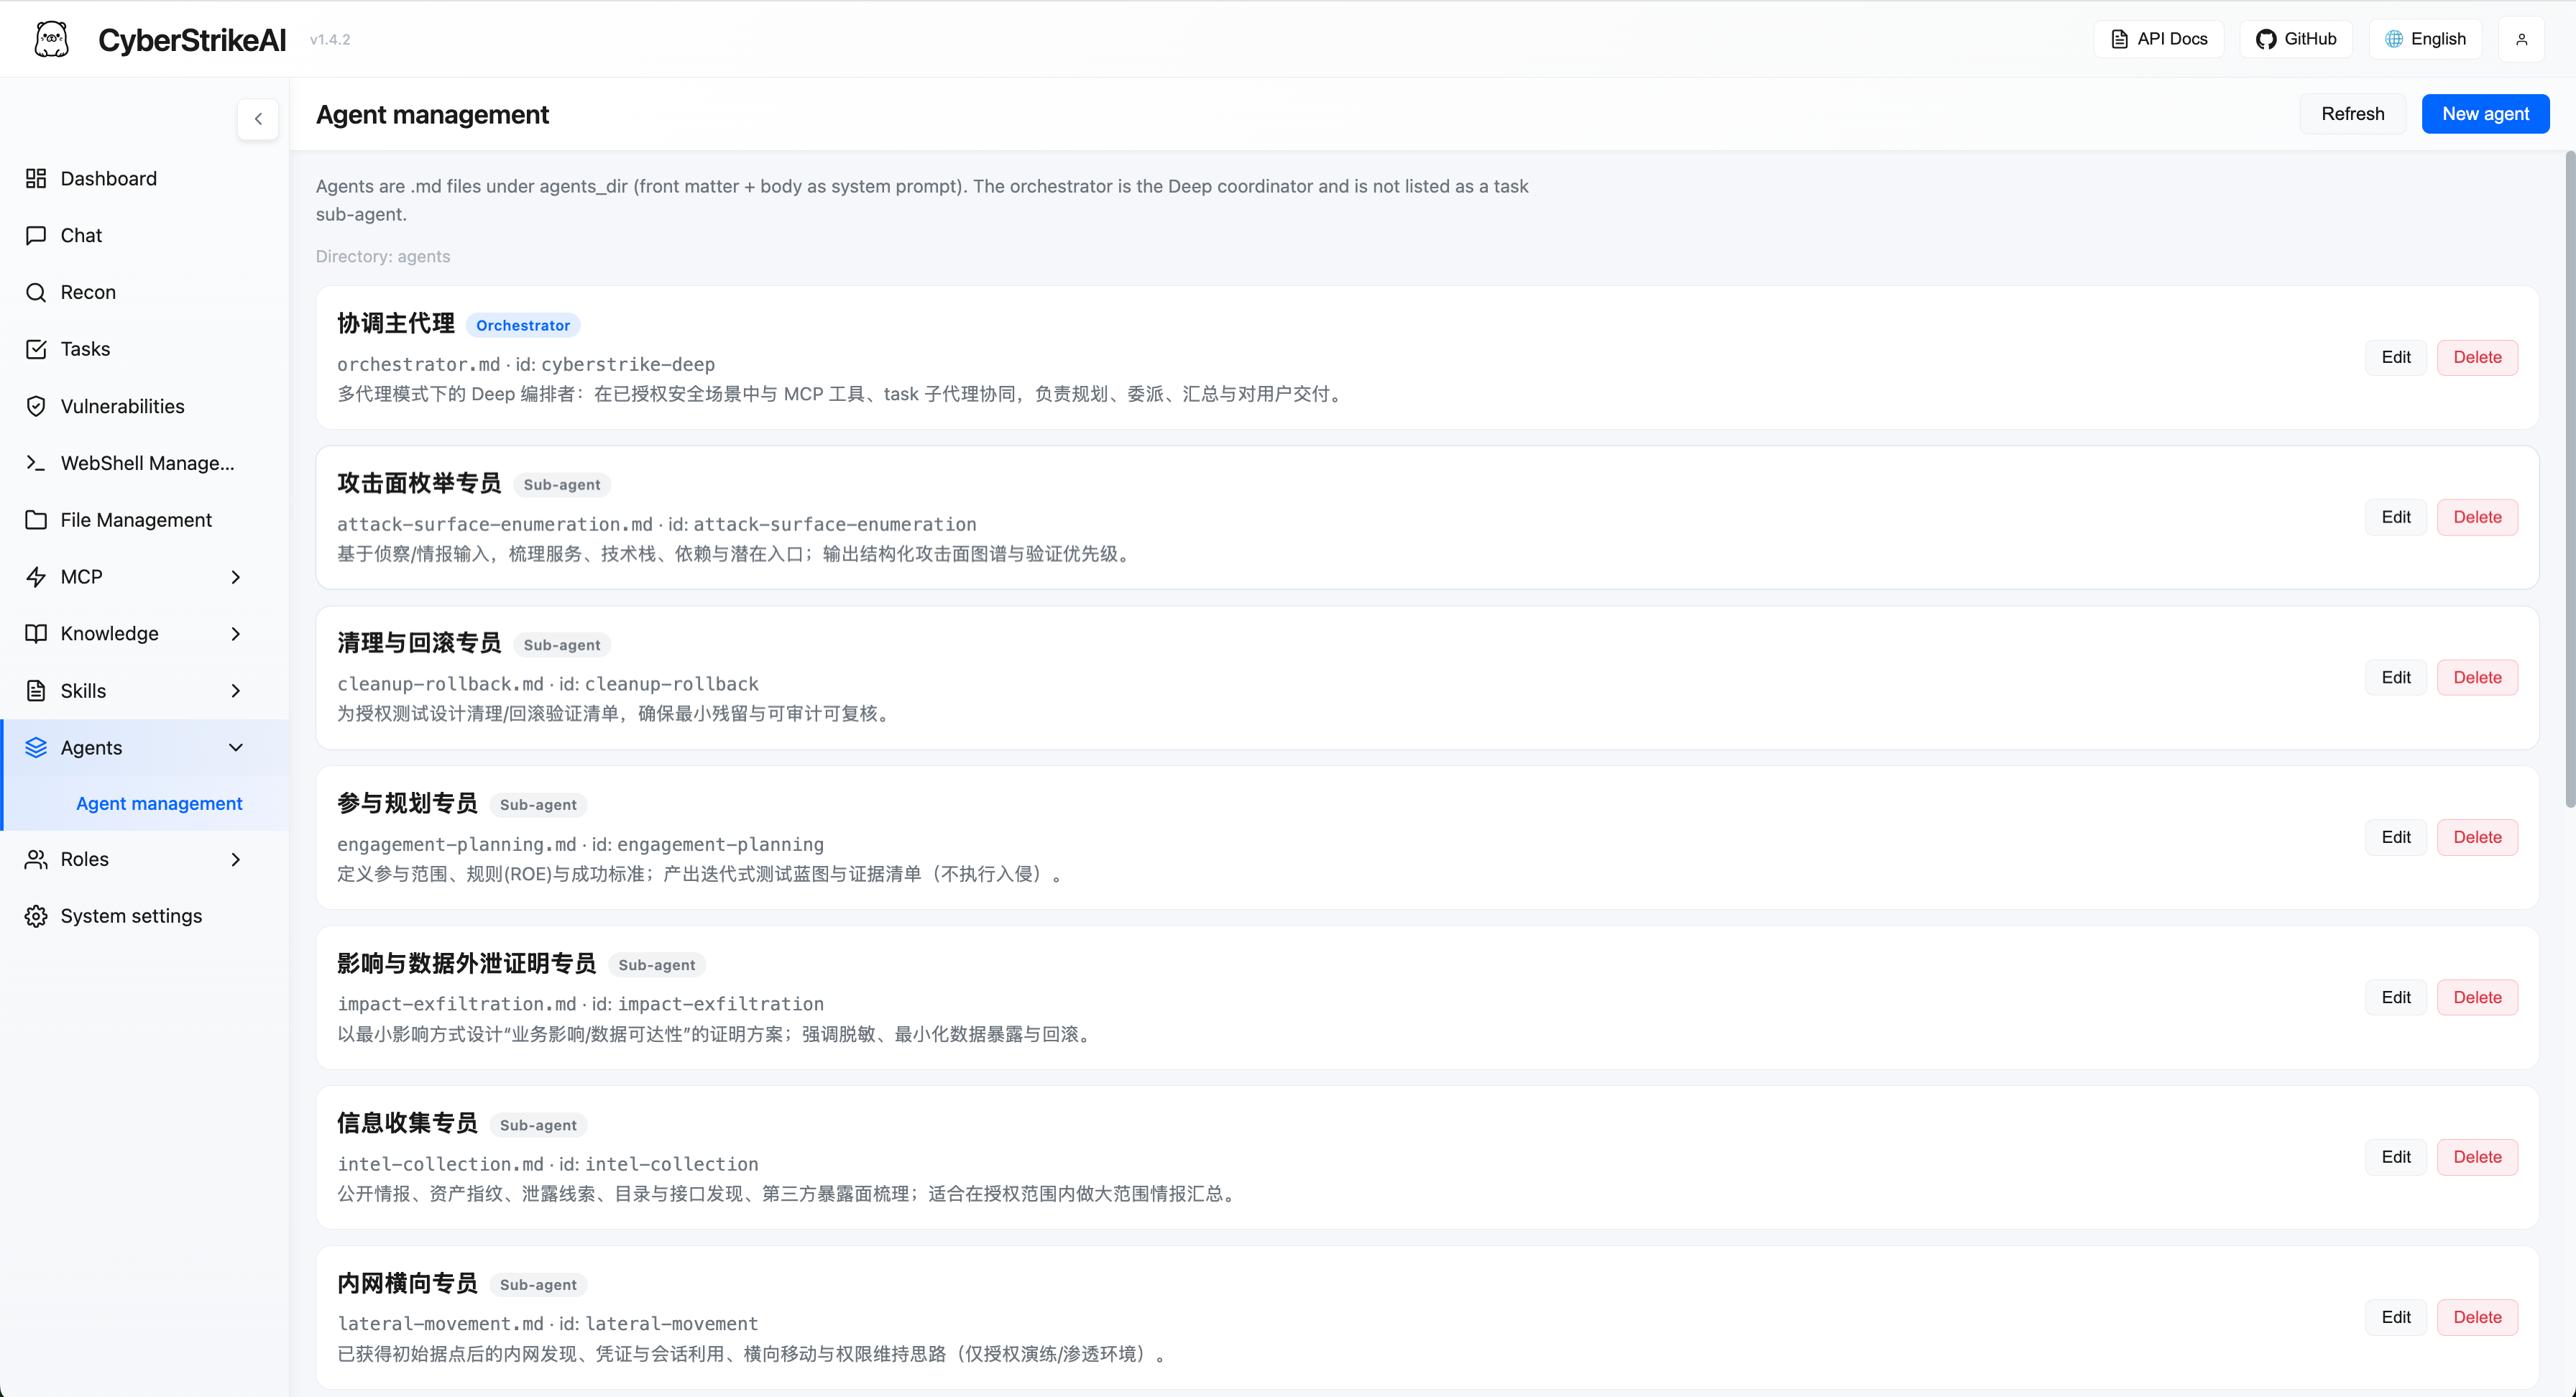
|
रोल प्रबंधन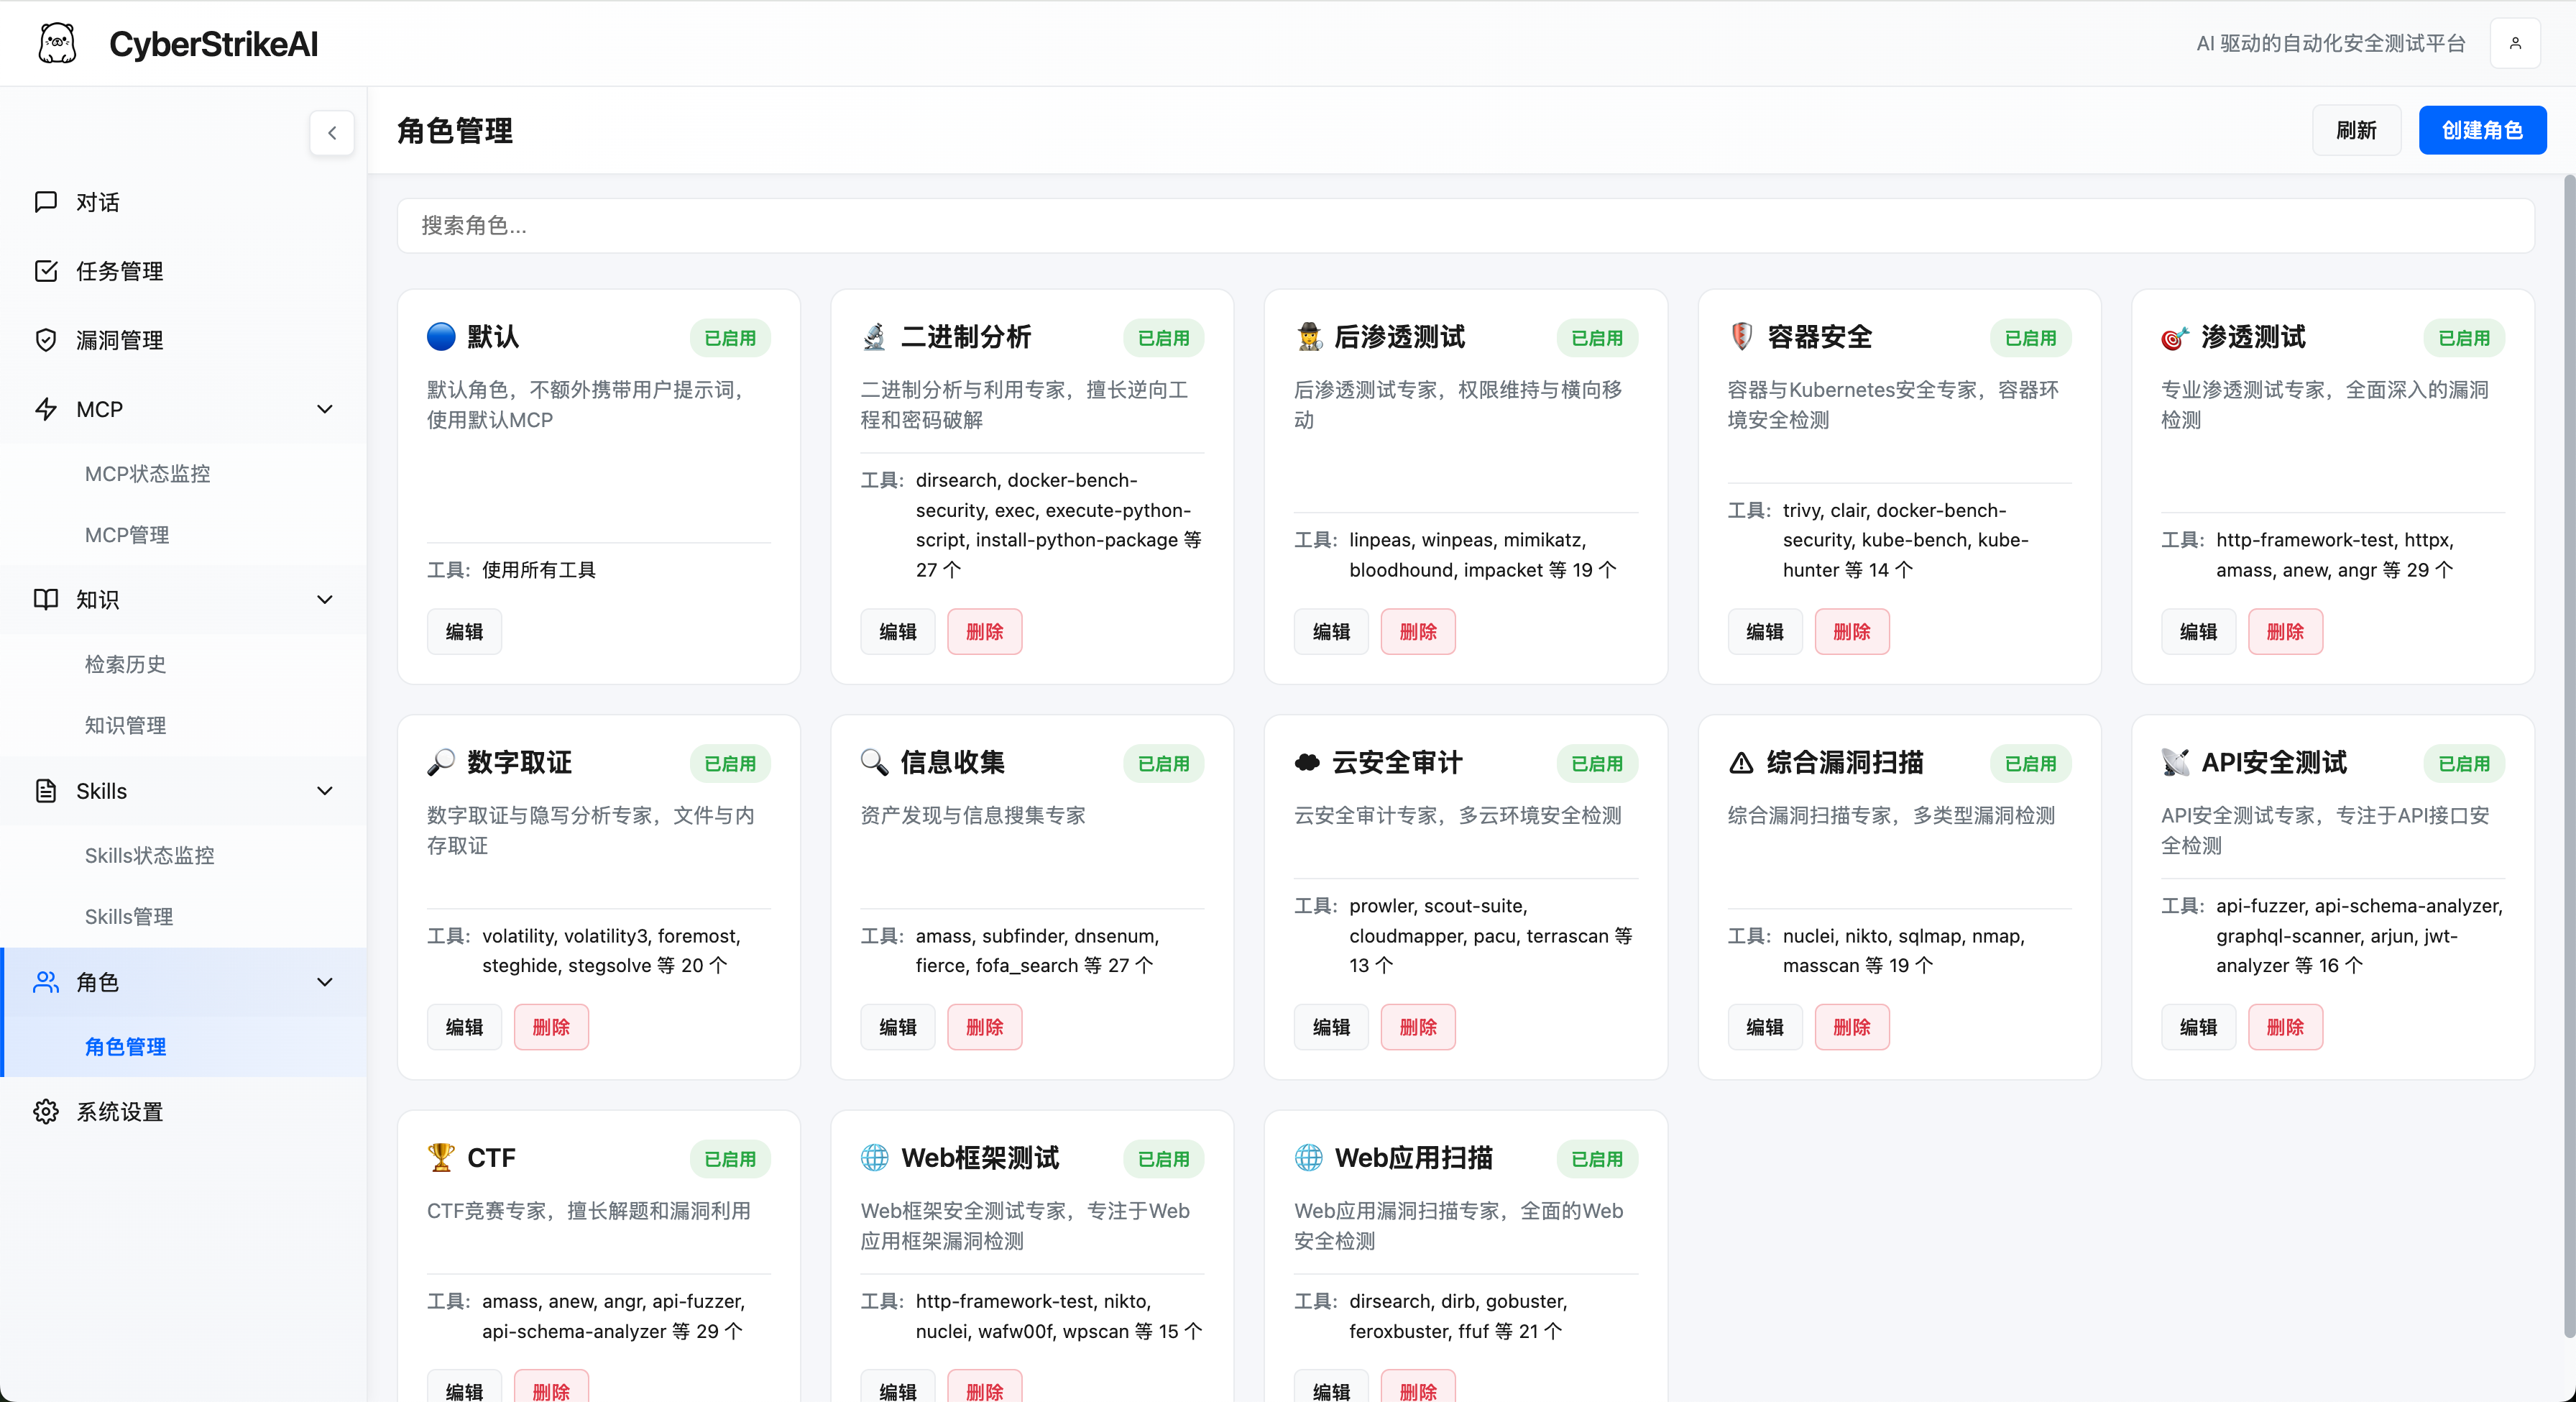
|
सिस्टम सेटिंग्स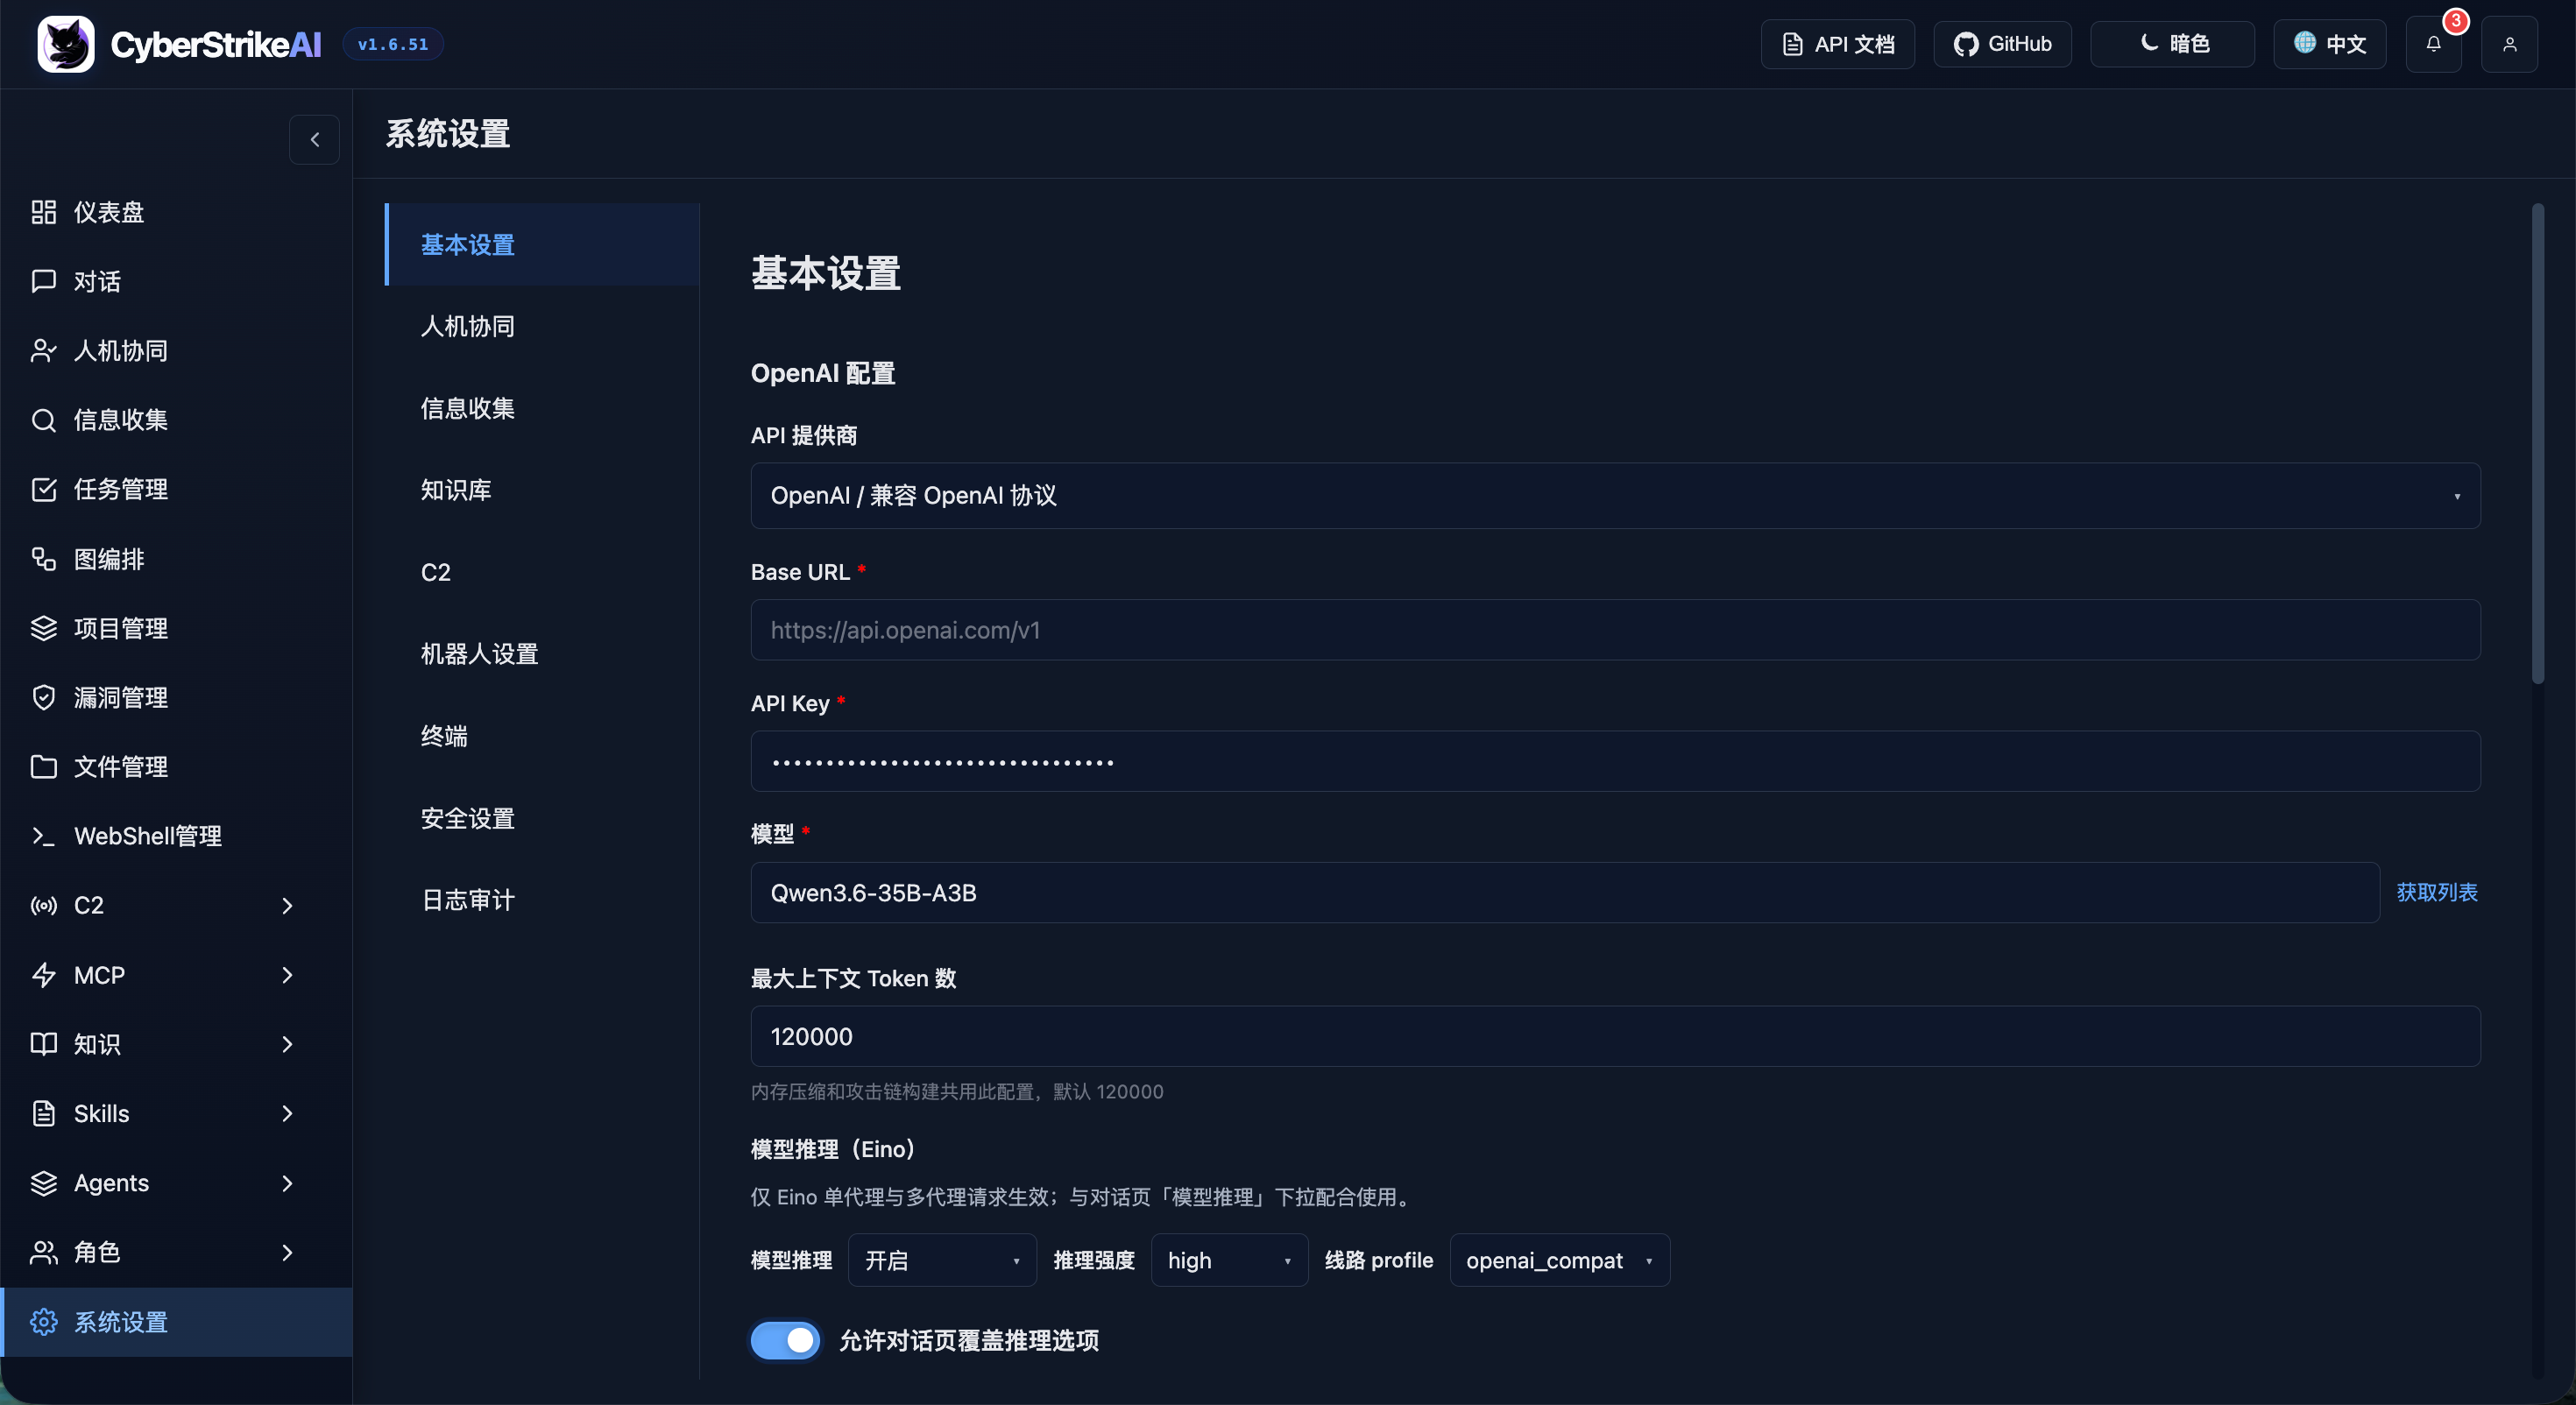
|
MCP stdio मोड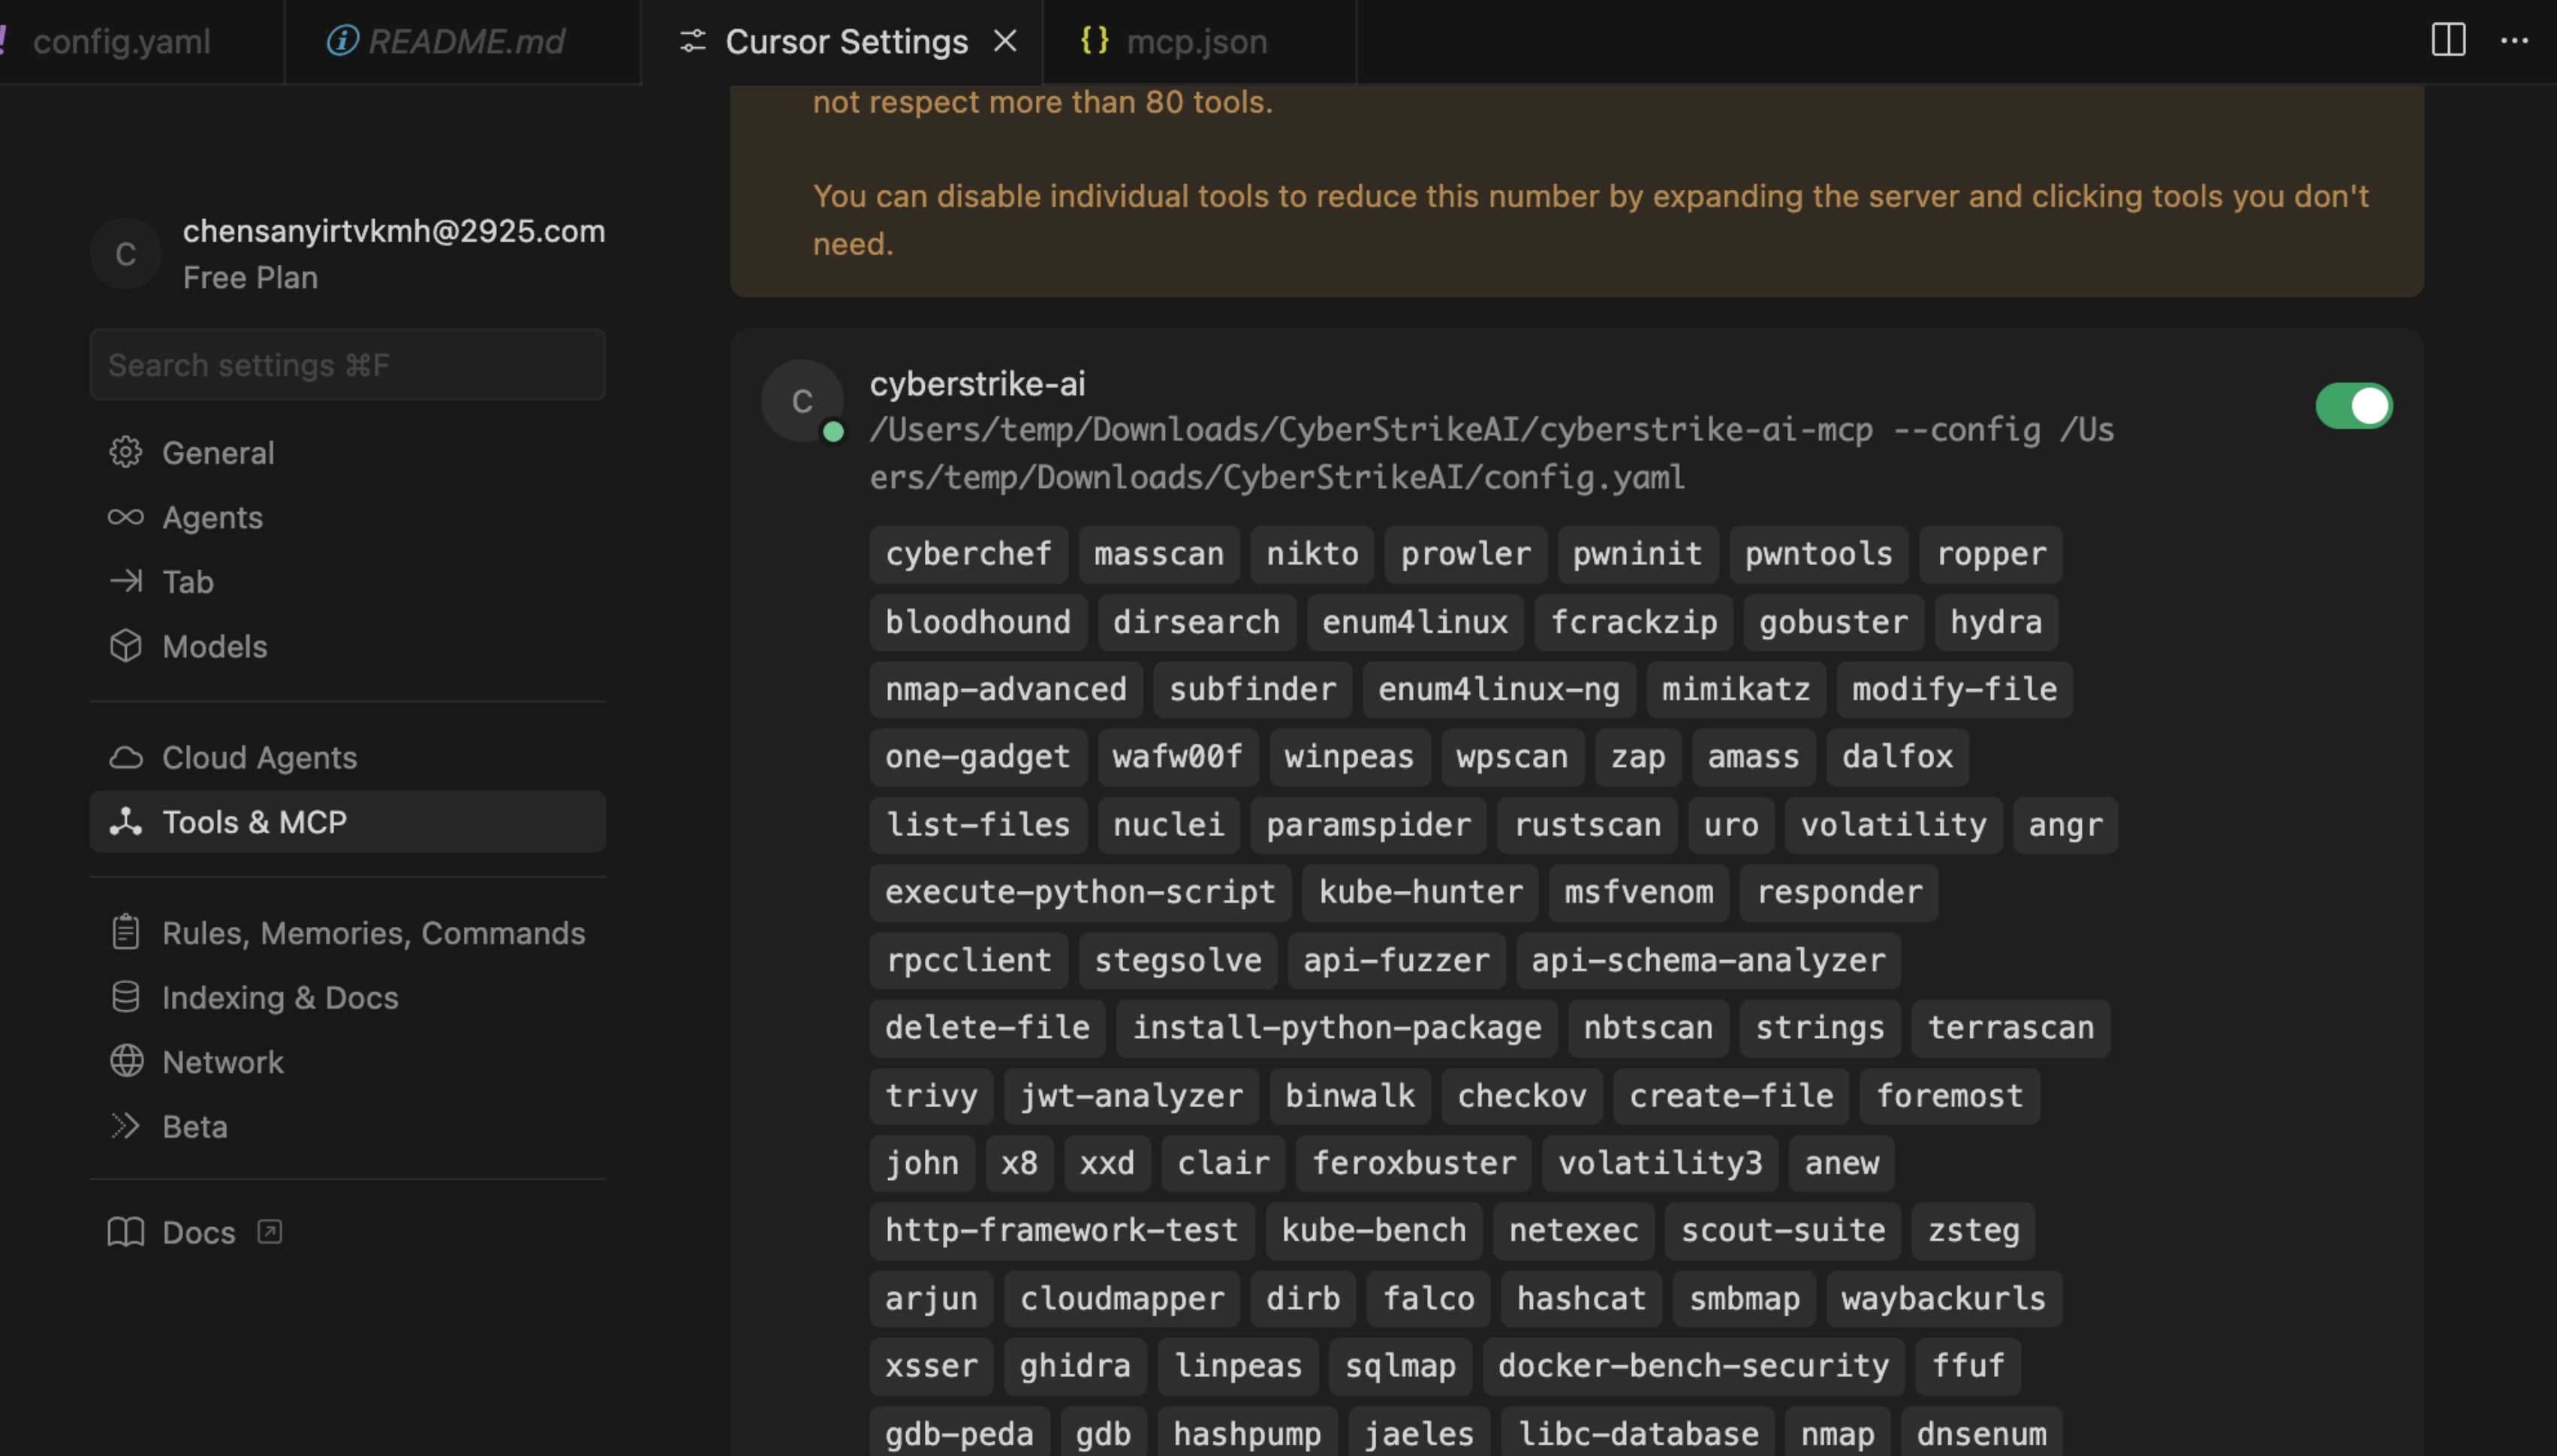
|
Burp Suite प्लगइन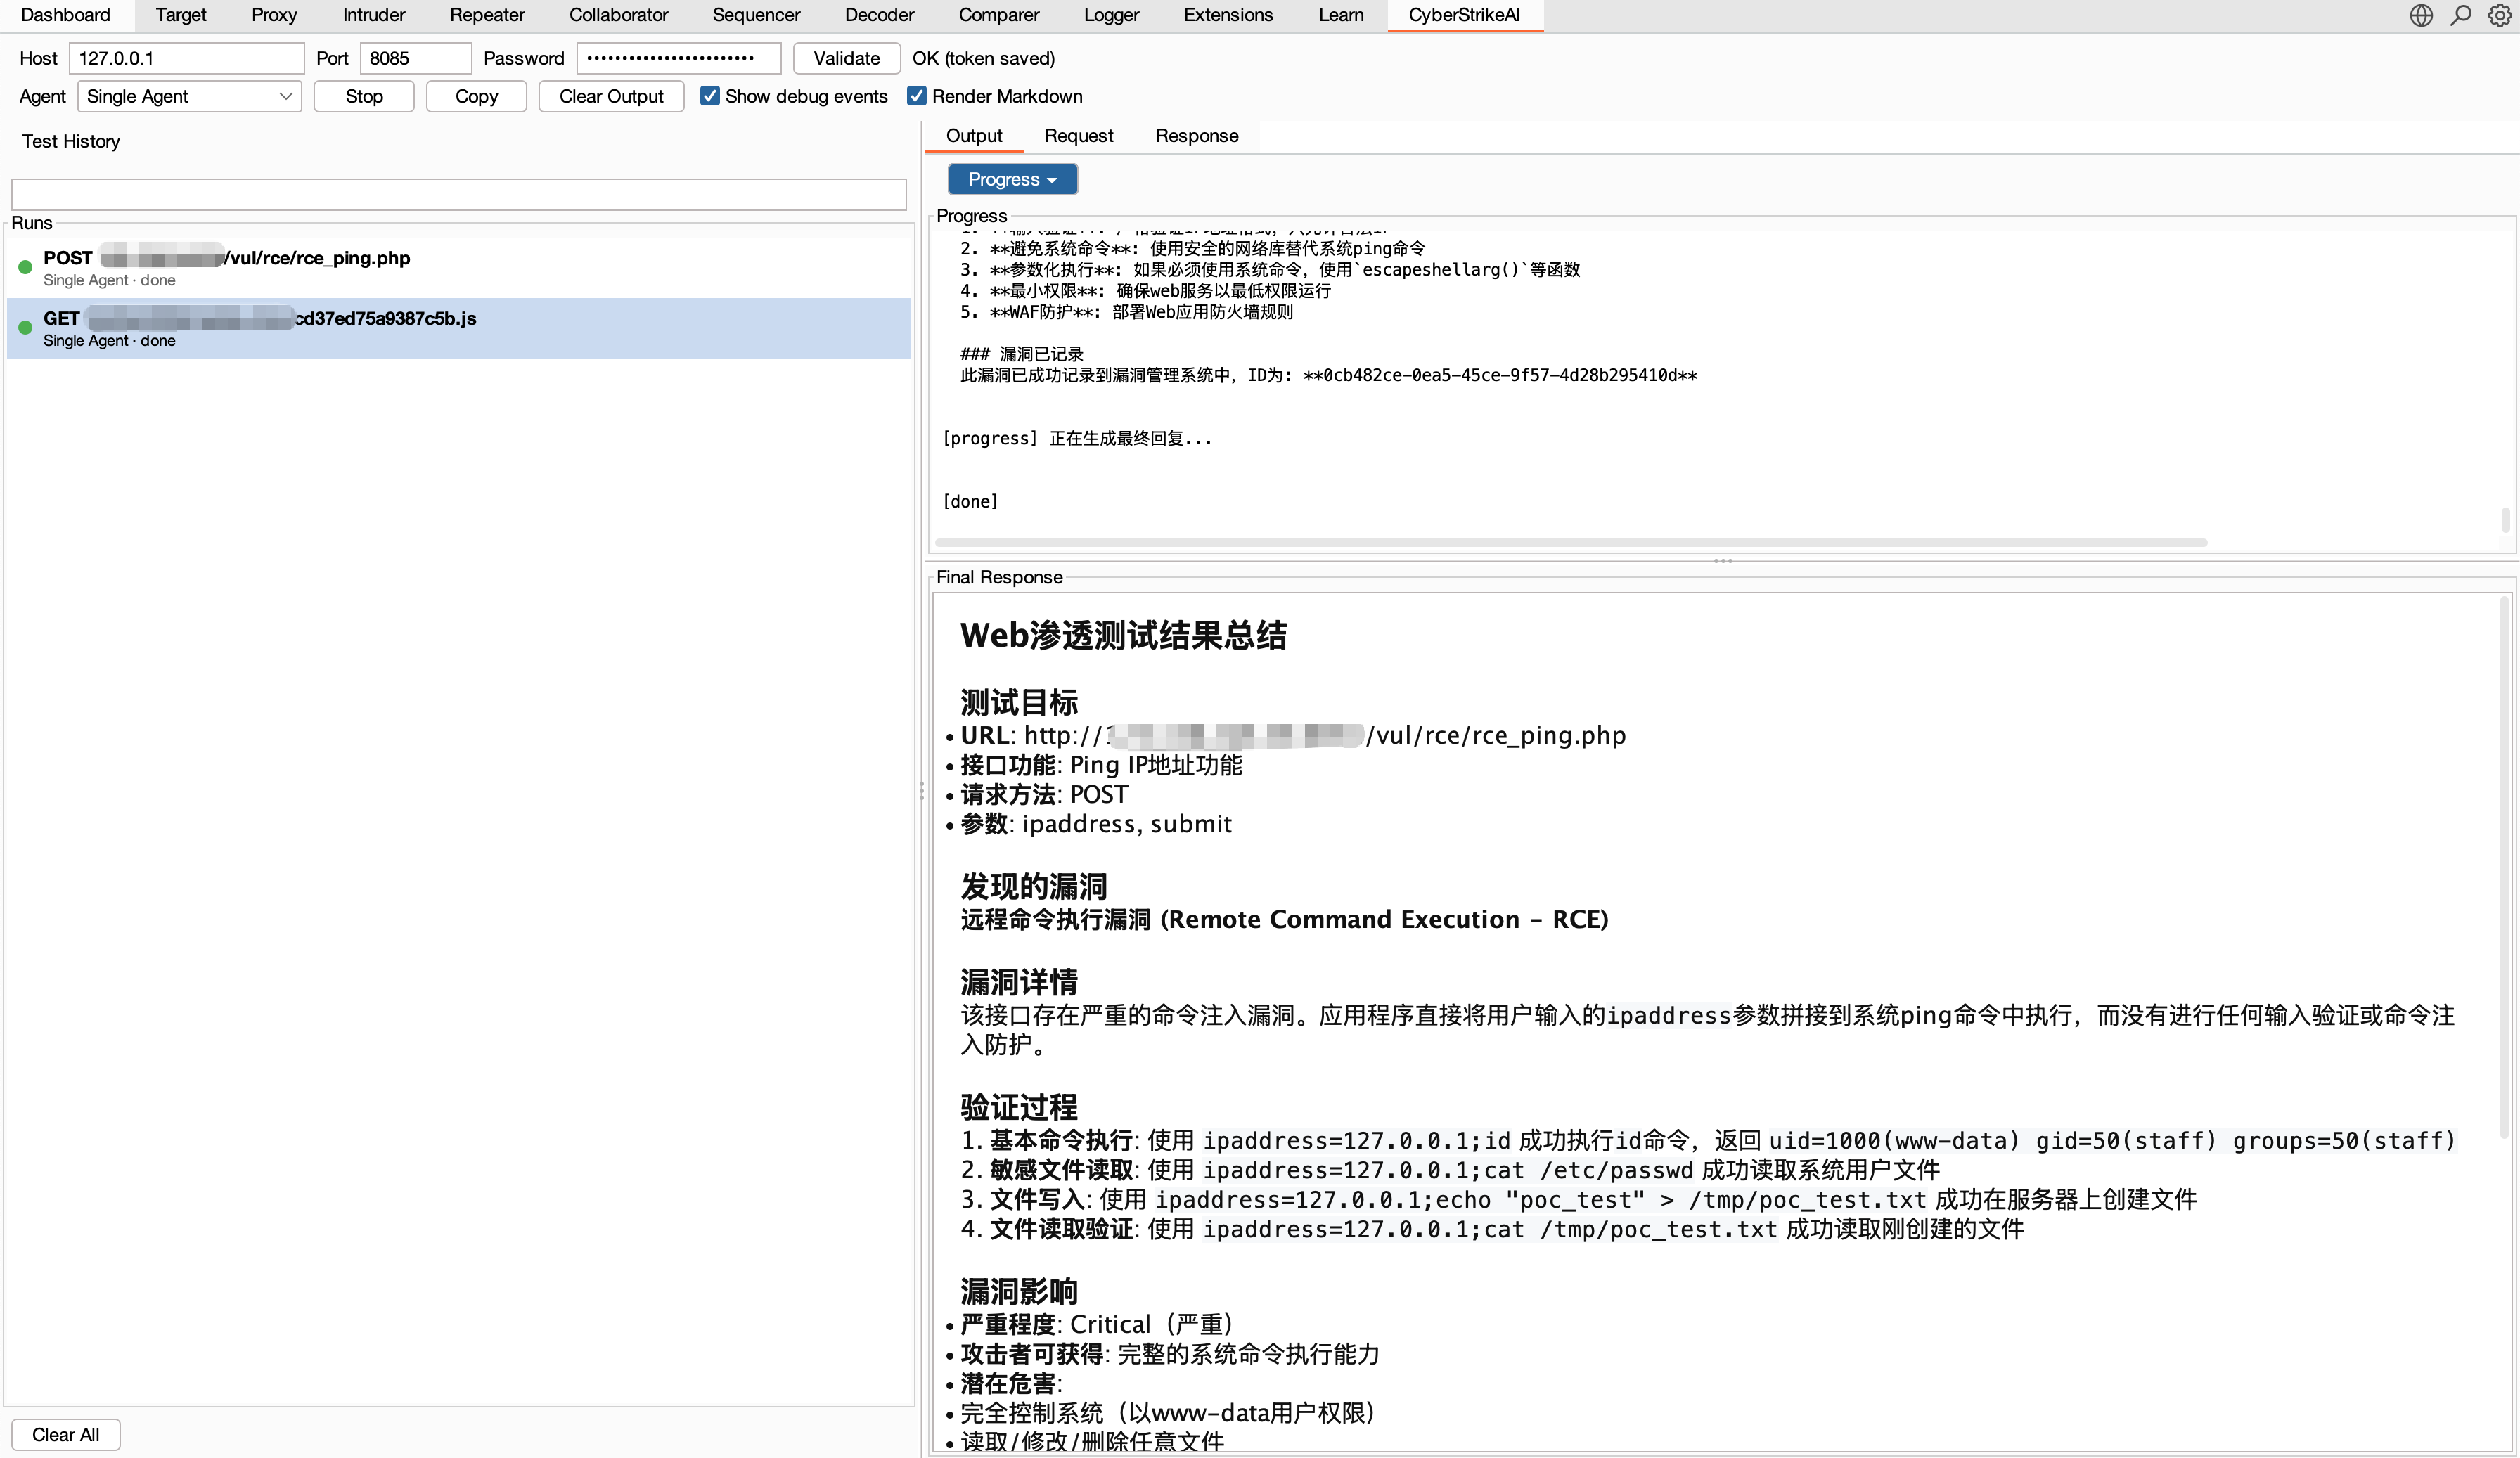
|
मुख्य विशेषताएँ
एजेंट और ऑर्केस्ट्रेशन
- 🤖 एजेंटिक निष्पादन प्राकृतिक-भाषा के इरादे को शासित, ऑडिट-योग्य सुरक्षा कार्रवाइयों में अनुवादित करता है।
- 🧩 Eino ऑर्केस्ट्रेशन सिंगल-एजेंट निष्पादन के साथ-साथ Deep, Plan-Execute, और Supervisor मल्टी-एजेंट मोड का समर्थन करता है।
- 🔀 ग्राफ़ वर्कफ़्लो एजेंट, टूल्स, शर्तों, अनुमोदनों, और आउटपुट को पुन: प्रयोज्य फ़्लो में जोड़ते हैं।
- 🎭 रोल-आधारित परीक्षण सामान्य सुरक्षा परिदृश्यों के लिए केंद्रित प्रॉम्प्ट और टूल नीतियाँ प्रदान करता है।
टूल्स और ज्ञान
- 🧰 सुरक्षा टूल्स में कस्टम एक्सटेंशन और रोल-स्कोप्ड एक्सेस के साथ 100+ क्यूरेटेड YAML रेसिपी शामिल हैं।
- 🔌 MCP एकीकरण HTTP, stdio, SSE, बाहरी फ़ेडरेशन, और डायनामिक टूल डिस्कवरी का समर्थन करता है।
- ⏱️ लचीला टूल निष्पादन ब्लॉकिंग MCP/टूल कॉल्स को वर्कर्स में चलाता है, सीमित एजेंट प्रतीक्षा, फिर से शुरू करने योग्य
execution_idपोलिंग, रद्दीकरण, प्रति-सर्वर सर्किट ब्रेकर, कंकरेंसी सीमाएँ, और एकीकृत आउटपुट कैप के साथ। - 🎯 एजेंट स्किल्स मानक Skill लेआउट का पालन करते हैं और प्रगतिशील, ऑन-डिमांड लोडिंग का समर्थन करते हैं।
- 📚 ज्ञान आधार क्वेरी रीराइटिंग, वेक्टर रिट्रीवल, रीरैंकिंग, और परिणाम पोस्ट-प्रोसेसिंग को जोड़ता है।
- 🖼️ विज़न विश्लेषण स्क्रीनशॉट, कैप्चा, और UI के लिए एक अलग विज़न मॉडल का उपयोग करता है, जबकि केवल टेक्स्ट सारांश बनाए रखता है।
शासन और ऑडिट
- 🧑⚖️ ह्यूमन इन द लूप अनुमोदन मोड, टूल allowlists, ऑडिट-एजेंट समीक्षा, और ट्रेस-योग्य निर्णय प्रदान करता है।
- 🛡️ कॉल ब्लॉकिंग Security के अंतर्गत MCP निष्पादन से पहले कॉन्फ़िगर करने योग्य regex जाँच, रिमाइंडर टेम्पलेट, और ड्राई रन जोड़ता है, साथ ही सरकारी-डोमेन सुरक्षा डिफ़ॉल्ट रूप से सक्षम रहती है। देखें टूल कॉल ब्लॉकिंग।
- 🔐 प्लेटफ़ॉर्म RBAC कई उपयोगकर्ताओं, सिस्टम और कस्टम रोल, स्कोप्ड अनुमतियों, स्वामित्व, और स्पष्ट असाइनमेंट का समर्थन करता है।
- 🔒 सुरक्षा और ऑडिट प्रमाणित पहुँच, ऑडिट लॉग, SQLite स्थायित्व, और परिचालन साक्ष्य प्रतिधारण प्रदान करते हैं।
- 📄 परिणाम शासन एजेंट द्वारा देखे गए समान कैप्ड टूल परिणाम को संग्रहीत करता है, अत्यधिक बड़े ऐतिहासिक आउटपुट से रिज़्यूम पथों की रक्षा करता है, और बड़े विवरण दृश्यों के लिए UI सुरक्षा उपाय जोड़ता है। देखें टूल निष्पादन शासन।