 #1
वाई-फाई, ब्लूटूथ, और आरएफआईडी सिस्टम की ऑडिटिंग, परीक्षण, और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 nomis/eero-zero-length-ipv6-options-header-dos
eeroOS ईथरनेट इंटरफ़ेस सेवा अस्वीकृत भेद्यता (CVE-2023-5324)
 thorat-shubham/jxl_infotainment_cve-2025-63895
CVE-2025-63895 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: JXL 9-इंच एंड्रॉइड कार इन्फोटेनमेंट सिस्टम में ब्लूटूथ क्लासिक LMP बफर ओवरफ्लो शोषण, जो निर्मित LMP पैकेट…
 chertogun/cve-2020-27301-hostapd
CVE-2020-27301 के लिए hostapd में प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो WPA2/WPA3 नेटवर्क में भेद्यता का परीक्षण और प्रदर्शन करने के लिए दुष्ट एक्सेस…
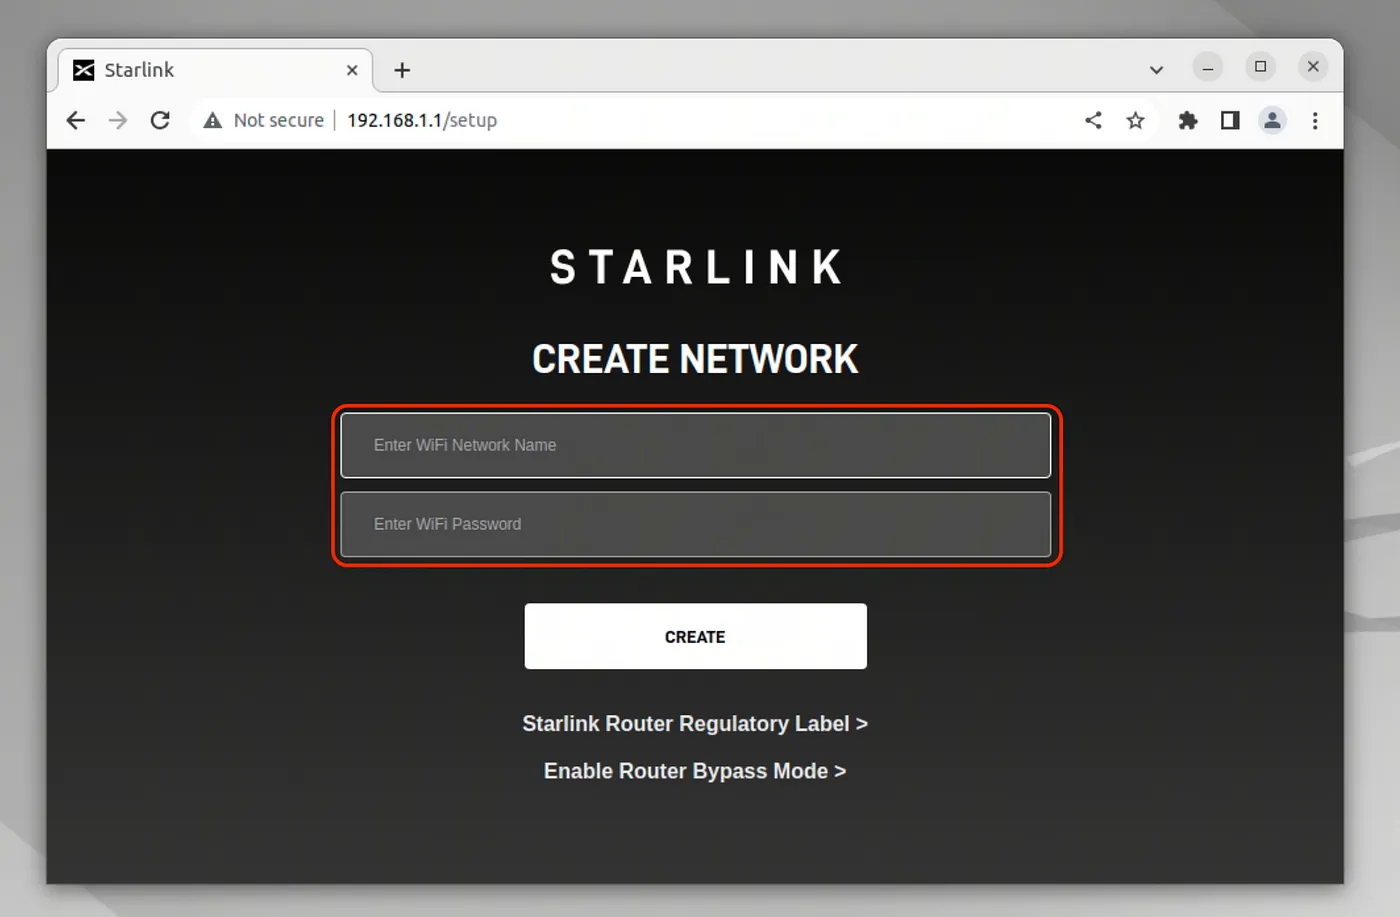 yoshida-git-ai/spacex-starlink-router-gen-2-xss
CVE-2023-49965 | SpaceX / Starlink राउटर Gen 2 XSS
 harryanon/poc-cve-2018-4327-and-cve-2018-4330
iOS ब्लूटूथ स्टैक कमजोरियों CVE-2018-4327 और CVE-2018-4330 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, जो दुर्भावनापूर्ण ब्लूटूथ डिवाइस कनेक्शन के माध्यम से…
 explxx/cve-2023-33538
TP-Link TL-WR940N/TL-WR841N Command Injection Vulnerability के लिए Python Exploit
 oxasploits/oxasploits
Marshall Whittaker/oxagast को श्रेयित CVEs के लिए मेरे द्वारा लिखे गए कई एक्सप्लॉइट और टूल्स
 cipherx1802/cve-2025-69822-atomberg_erica_smatfan_security_assessment
यह भेद्यता Atomberg Erica स्मार्ट फैन (फर्मवेयर संस्करण 1.0.36) की डिवाइस उपलब्धता और विश्वसनीय संचालन को प्रभावित करती है। यह समस्या जाली…
 aperikube/pwn-arm-nfc
Raspberry Pi पर NFC टैग इनपुट का शोषण करने वाली ARM बफर ओवरफ़्लो चुनौती। इसमें हार्डवेयर असेंबली गाइड, सर्वर कोड, और CTF तथा एम्बेडेड सुरक्षा शिक्षा…
 jason996/maritime-security-paper
स्वायत्त समुद्री जहाजों में सुरक्षा कमजोरियों और रक्षा सिफारिशों पर व्यापक शोध
 gmh5225/cve-2023-21739
विंडोज ब्लूटूथ ड्राइवर विशेषाधिकार वृद्धि भेद्यता। @Sn0wAlice द्वारा CVE परियोजना
 nanopathi/system_bt_aosp10_r33_cve-2020-0225
CVE-2020-0225 के लिए एक्सप्लॉइट, Android Fluoride Bluetooth स्टैक में, जो एक क्राफ्टेड Bluetooth पैकेट के माध्यम से रिमोट कोड एक्ज़ीक्यूशन सक्षम करता…
 satheesh575555/system_bt_aosp10_r33_cve-2020-0413
Android ब्लूटूथ स्टैक (Fluoride) स्रोत कोड AOSP 10 के लिए, CVE-2020-0413 विश्लेषण और पैचिंग के लिए संशोधित।
 nanopathi/system_bt_aosp10_r33_cve-2021-0507
CVE-2021-0507 के लिए एक्सप्लॉइट, जो Android के ब्लूटूथ स्टैक (system/bt) में एक दूरस्थ कोड निष्पादन (remote code execution) भेद्यता है। इस दोष के लिए…
 manaswijaiswal/reproducing-connman-1.34
CVE-2017-12865 एक्सप्लॉइट
 nanopathi/system_bt_aosp10_r33_cve-2020-0471
# एंड्रॉइड ब्लूटूथ स्टैक (Fluoride) जिसमें CVE-2020-0471 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट शामिल है, जो AOSP 10 पर भेद्यता विश्लेषण और…
 renukaselvar/system_bt_aosp10_cve-2022-20140
Android ब्लूटूथ स्टैक (Fluoride) CVE-2022-20140 के लिए प्रमाण-की-अवधारणा के साथ, एक ब्लूटूथ भेद्यता प्रदर्शित करता है और AOSP और Linux के लिए निर्माण…
 satheesh575555/system_bt_aosp10_r33_cve-2021-0589
AOSP ब्लूटूथ स्टैक जिसमें CVE-2021-0589 के लिए पैच शामिल है, जो सुरक्षा अनुसंधान और एक्सप्लॉइट विकास के लिए एक कमजोर संस्करण प्रदान करता है।