
 #1

 ggerganov/wave-share
सर्वररहित, पीयर-टू-पीयर, ध्वनि के माध्यम से स्थानीय फ़ाइल साझाकरण
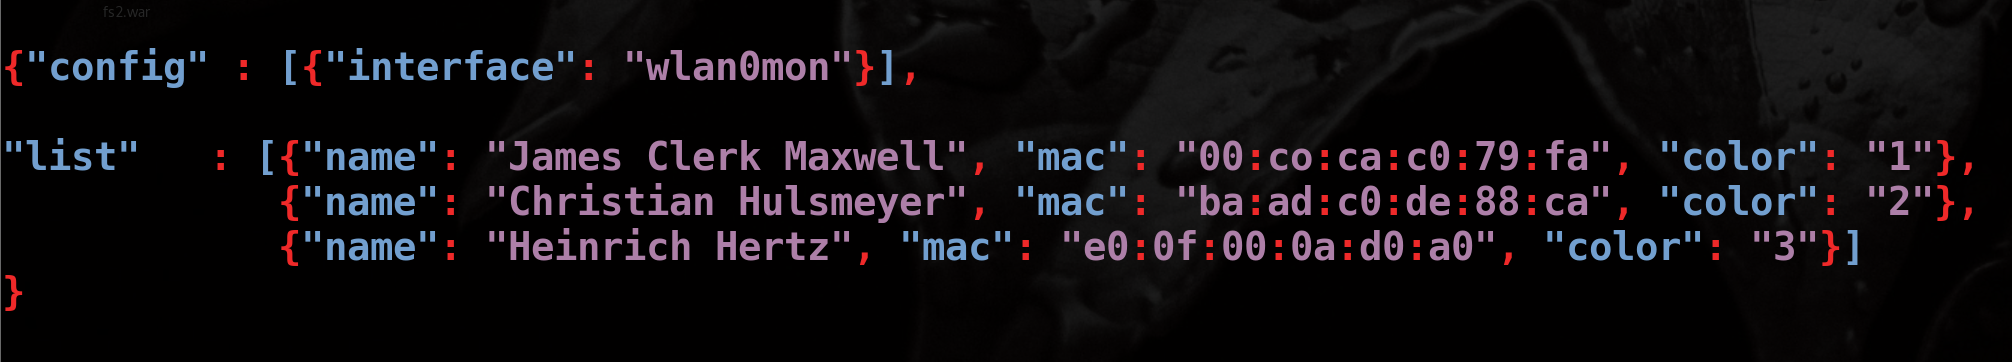 hkm/whoishere.py
WIFI क्लाइंट डिटेक्शन - लोगों की पहचान करें एक नाम निर्दिष्ट करके एक उपकरण को जो एक वायरलेस प्रोब अनुरोध कर रहा है।
 keyboard-slayer/e013
एक VBScript उपकरण जो Windows सिस्टम से सहेजे गए Wi-Fi पासवर्ड निकालता और प्रदर्शित करता है, क्रेडेंशियल्स को एक टेक्स्ट फ़ाइल में स्थानीय पहुंच के…
 tylous/sniffair
वायरलेस पेनिट्रेशन परीक्षण के लिए एक फ्रेमवर्क।
 cracksoft900/blue-borne
BlueBorne एक्सप्लॉइट्स और फ्रेमवर्क इस रिपॉजिटरी में BlueBorne कमजोरियों के लिए विभिन्न एक्सप्लॉइट्स का PoC कोड शामिल है। 'android' के अंतर्गत…
 cisc0-gif/netcrackpi
RPi3+ नेटवर्क क्रैकर सेटअप टूल
 alwentiu/cve-2020-14292
CVE-2020-14292 का विवरण
 nccgroup/proxmark3-amiimicyou
Proxmark3 Amiibo सिम्युलेटर जैसा कि Recon Montreal 2018 में दिखाया गया है
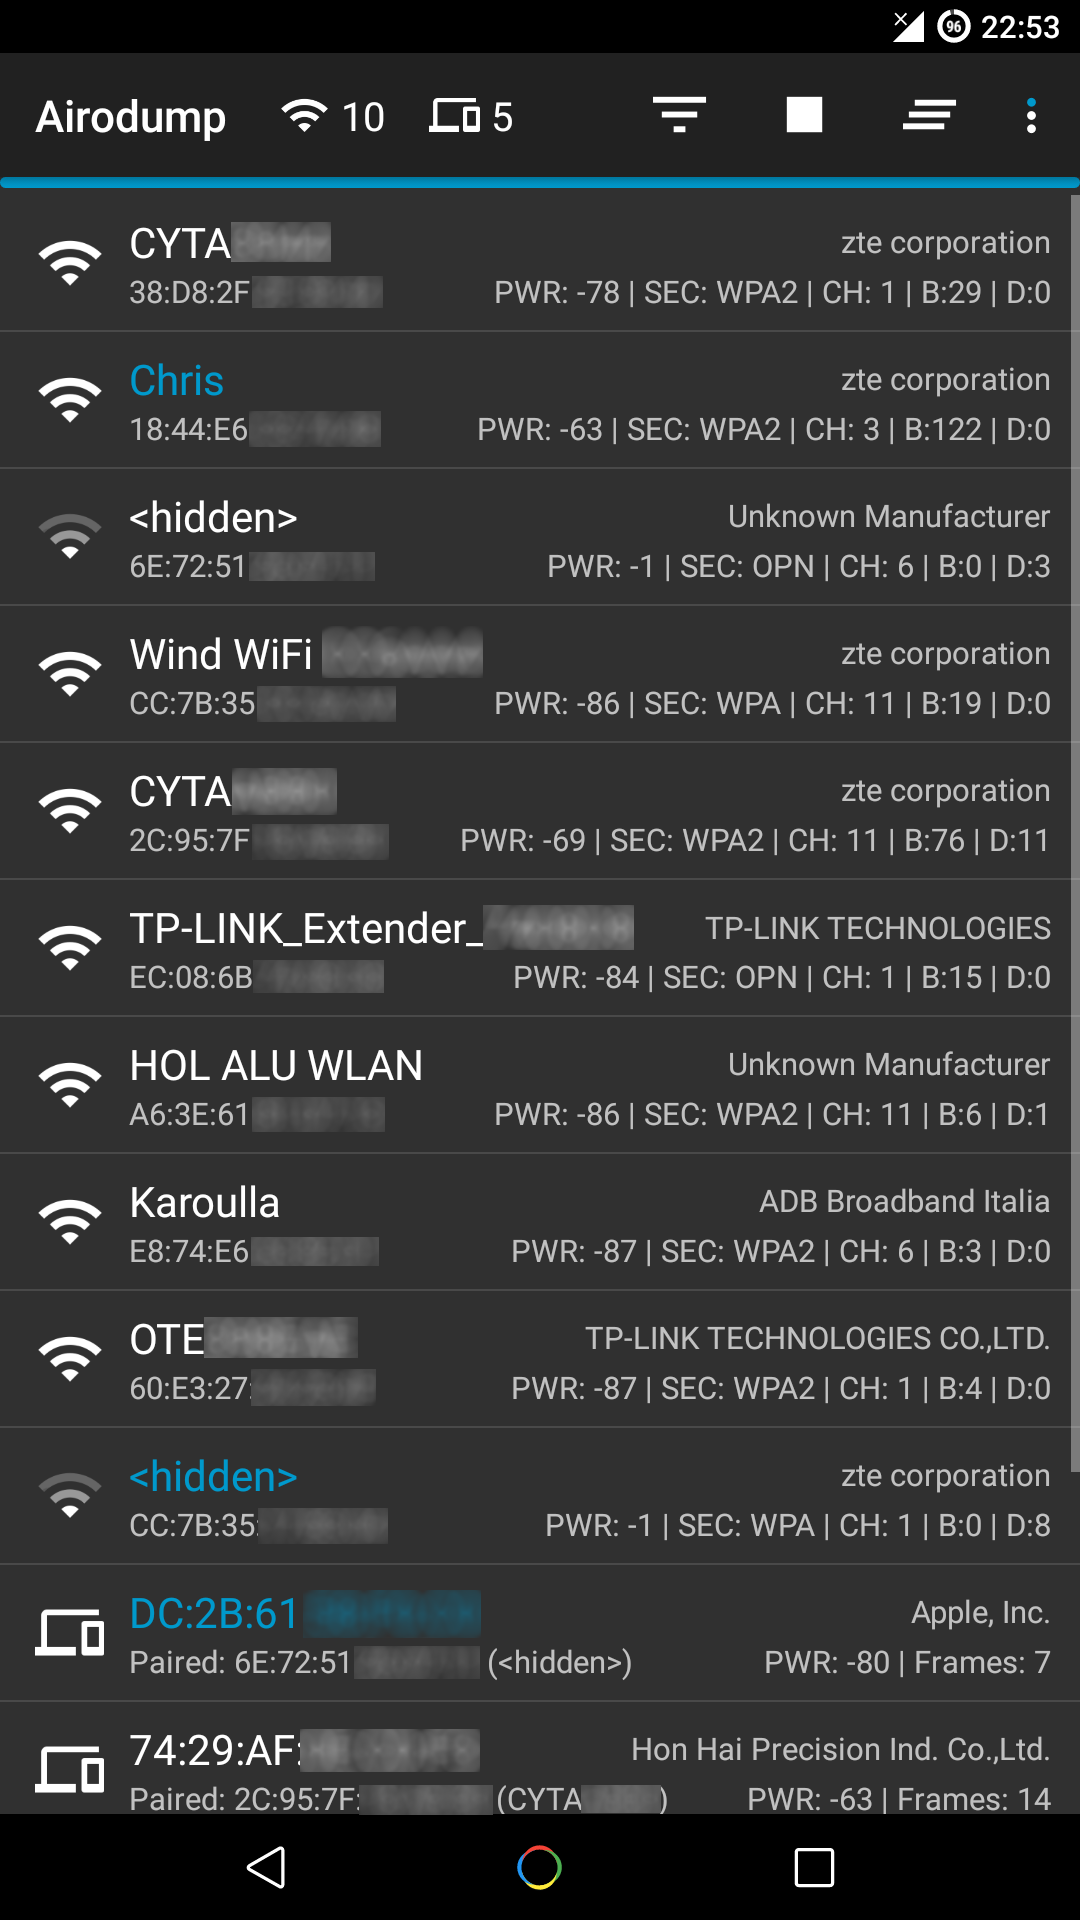 chrisk44/hijacker
Aircrack, Airodump, Aireplay, MDK3 और Reaver GUI अनुप्रयोग एंड्रॉइड के लिए
 akabe1/kr00ker
Kr00k भेद्यता (CVE-2019-15126) के लिए एक प्रायोगिक स्क्रिप्ट PoC
 coleshelly/bandexploit
M1 Band Smart Watch Bluetooth Low Energy Exploit पायथन स्क्रिप्ट (CVE-2018-11631)
 breaktoprotect/cve-2017-16778-intercom-dtmf-injection
Fermax Intercom DTML Injection भेद्यता पर एक समन्वित प्रकटीकरण और सुरक्षा सलाह। Fermax International को त्वरित प्रतिक्रियाओं और विवरणों को सार्वजनिक…
 leommxj/cve-2020-0022
CVE-2020-0022 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एंड्रॉइड ब्लूटूथ स्टैक को लक्षित करता है और क्राफ्टेड L2CAP पैकेट्स के माध्यम से बफर ओवरफ्लो…
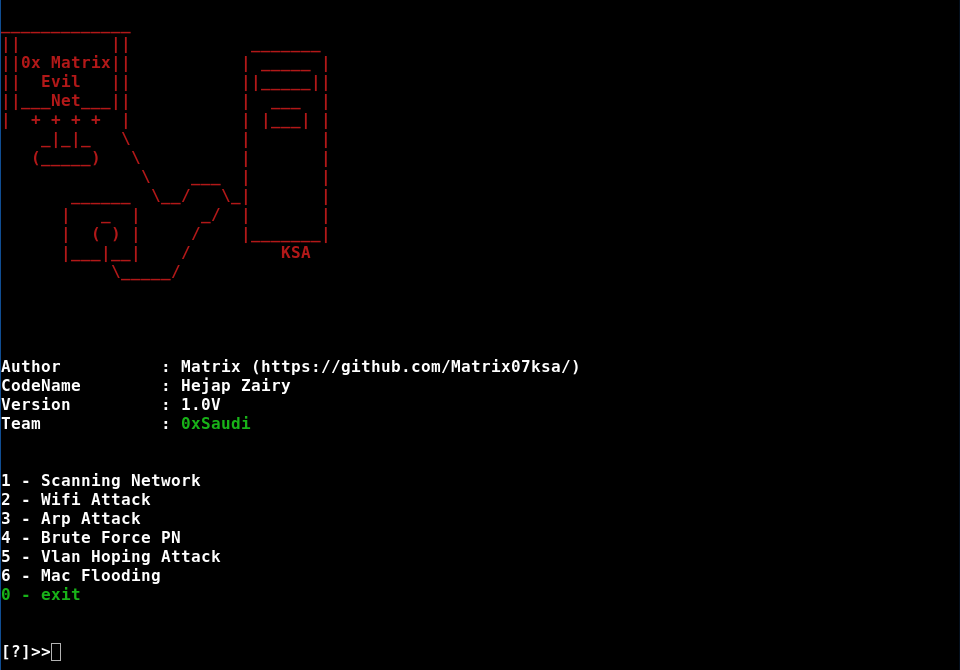 matrix07ksa/evilnet
नेटवर्क हमला वाईफाई हमला वीएलएएन हमला एआरपी हमला मैक हमला हमले का खुलासा आदि../
 alwentiu/covidsafe-cve-2020-12856
कुछ संपर्क ट्रेसिंग ऐप्स में ब्लूटूथ से संबंधित एक कमजोरी










