
 #1
वाई-फाई, ब्लूटूथ, और आरएफआईडी सिस्टम की ऑडिटिंग, परीक्षण, और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 tw-d/wifi-pineapple-mk7_rest-client
WiFi Pineapple Mark VII API के साथ WiFi हैकिंग वर्कफ़्लो
 francozappa/bluffs
ब्लूटूथ सत्र स्थापना को फ़ॉरवर्ड और फ़्यूचर सीक्रेसी हमलों के विरुद्ध परीक्षण करने के लिए टूलकिट, जिसमें फ़र्मवेयर पैचिंग, PCAP विश्लेषण और स्वचालित…
 jjjjjjjj987/cve-2023-45866-py
CVE-2023-45866 के लिए पायथन-आधारित प्रूफ-ऑफ-कॉन्सेप्ट, एक ब्लूटूथ भेद्यता, जो सुरक्षा अनुसंधान और परीक्षण के लिए शोषण तकनीकों का प्रदर्शन करती है।
 h-rat/evilcrowrf_custom_firmware_cc1101_flipperzero
यह फर्मवेयर EvilCrowRF डिफ़ॉल्ट फर्मवेयर का एक विकल्प है। मॉड्यूल: CC1101 - संगत Flipper Zero फ़ाइल।
 eason-zz/bluetoothducky
CVE-2023-45866 के लिए एक्सप्लॉइट कार्यान्वयन जो Raspberry Pi पर DuckyScript पेलोड का उपयोग करके अनधिकृत ब्लूटूथ कीबोर्ड इंजेक्शन सक्षम करता है।
 marcnewlin/hi_my_name_is_keyboard
एमुलेटेड HID कीबोर्ड के माध्यम से Android, Linux, macOS और iOS को लक्षित करने वाले CVE-2023-45866, CVE-2024-21306 और CVE-2024-0230 के लिए ब्लूटूथ…
 uthrasri/cve-2023-28588_system_bt
system_bt_CVE-2023-28588
 p0cl4bs/wifipumpkin3
रोग एक्सेस पॉइंट हमले के लिए शक्तिशाली फ्रेमवर्क।
 halildeniz/macmaster
उन्नत नेटवर्क इंटरफ़ेस प्रबंधन और निगरानी
 pybluez/pybluez
Python एक्सटेंशन मॉड्यूल जो Bluetooth एक्सेस प्रदान करता है: डिवाइस इंक्वायरी, SDP सेवा ब्राउज़िंग, RFCOMM/L2CAP सॉकेट्स, और प्रायोगिक BLE स्कैनिंग…
 ets-polito/esp32-sniffer
ESP32 फर्मवेयर जो Wi-Fi कनेक्शन की खोज करने वाले स्मार्टफ़ोन द्वारा भेजे गए PROBE REQUEST पैकेट्स को स्निफ़ करके विभिन्न प्रकार की जानकारी निकालता है
 ricardojoserf/wifi-pentesting-guide
WiFi प्रवेश परीक्षण मार्गदर्शिका
 oblique/create_ap
[अनुरक्षित नहीं] यह स्क्रिप्ट एक NATed या Bridged WiFi Access Point बनाती है।
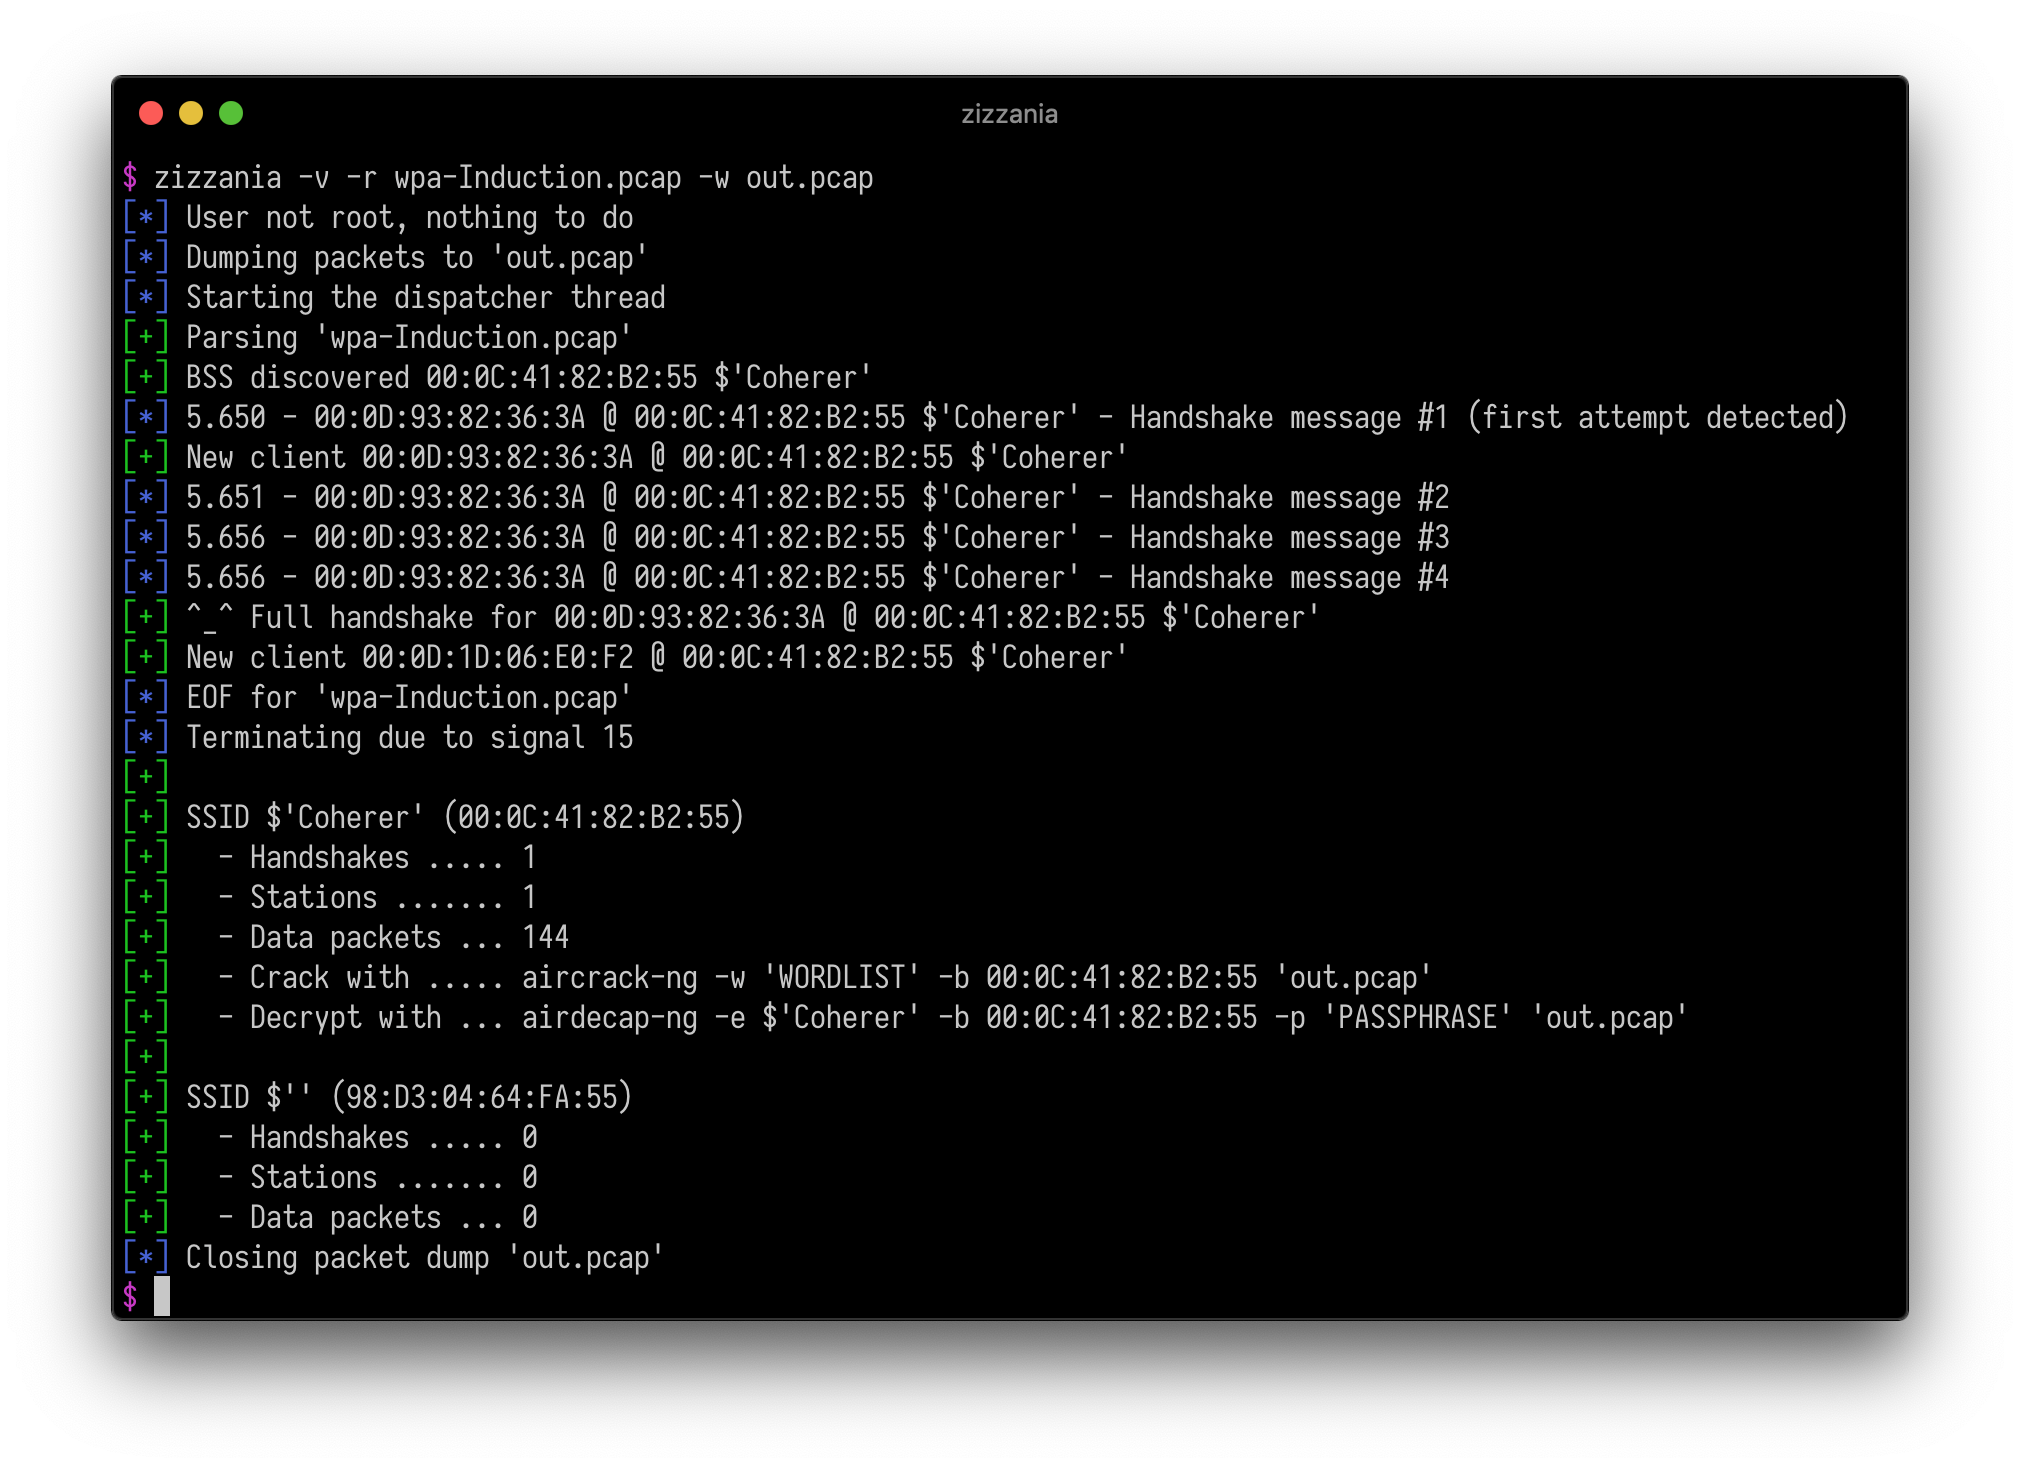 cyrus-and/zizzania
स्वचालित DeAuth हमला
 themmokhtar/cve-2020-0022
CVE-2020-0022 BlueFrag Android RCE भेद्यता का एक पूर्णतः सार्वजनिक exploit (Pixel 3 XL पर परीक्षित)
 aprkr/cve-2023-48034
Acer Wireless Keyboard SK-9662 में कमजोर एन्क्रिप्शन भौतिक निकटता में मौजूद हमलावर को वायरलेस कीस्ट्रोक्स को डिक्रिप्ट करने और मनमाने वायरलेस…
 xchwarze/ar150-wifipineapple
अपने AR150 को Wifi Pineapple NANO में परिवर्तित करना
 xchwarze/wifi-pineapple-cloner-builds
यूनिवर्सल वाई-फाई पाइनएप्पल हार्डवेयर क्लोनर से बिल्ड रेपो








