EvilCrowRF_Custom_Firmware_CC1101_FlipperZero
इस फर्मवेयर का विचार, विकास और कार्यान्वयन: h-RAT (https://github.com/h-RAT/).
Discord: h_rat

मूल फर्मवेयर का विचार, विकास और कार्यान्वयन: Joel Serna (@JoelSernaMoreno - https://github.com/joelsernamoreno/)।
मुख्य सहयोगी: Little Satan (https://github.com/LSatan/)
PCB डिज़ाइन: Ignacio Díaz Álvarez (@Nacon_96), Forensic Security (@ForensicSec) और April Brother (@aprbrother).
निर्माता और वितरक: April Brother (@aprbrother).
यूनाइटेड किंगडम से वितरक: KSEC Worldwide (@KSEC_KC).
April Brother के साथ बिक्री के लिए (चीन से शिपिंग):
- Evil Crow RF V2 Aliexpress: https://www.aliexpress.com/item/1005004032930927.html
- Evil Crow RF V2 Alibaba: https://www.alibaba.com/product-detail/Evil-Crow-RF2-signal-receiver-with_1600467911757.html
KSEC Worldwide के साथ बिक्री के लिए (यूनाइटेड किंगडम से शिपिंग):
- Evil Crow RF V2: https://labs.ksec.co.uk/product/evil-crow-rf-v2/
- Evil Crow RF V2 Lite: https://labs.ksec.co.uk/product/evil-crow-rf2-lite/
Discord समूह: https://discord.gg/Rb2j3jA5Ym
पूर्वावलोकन
सारांश
परिचय
स्थापना
विशेषताएँ
अस्वीकरण
परिचय
यह फर्मवेयर EvilCrowRF डिफ़ॉल्ट फर्मवेयर का एक विकल्प है।
यह फर्मवेयर निम्नलिखित हमलों की अनुमति देता है:
- रिकॉर्ड सिग्नल RAW डेटा
- रिकॉर्ड सिग्नल बाइनरी
- .SUB फ़ाइल ट्रांसमिट करें
- RAW ट्रांसमिट करें
- बाइनरी ट्रांसमिट करें
- दशमलव ट्रांसमिट करें**
- Kaiju विश्लेषण
- Kaiju रोलिंग कोड
- सिग्नल स्कैनर
- ब्रूटफोर्स**
- रोलजैम
- रोलबैक
- जैमर
- ...
**समर्थित प्रोटोकॉल: Princeton (24bits) , Holtek HT12X (12bits) , CAME (12bits) , CAME (18bits) , CAME (24bits) , CAME (25bits) , SMC5326 (25bits) , Nice FLO (12bits) , Nice FLO (24bits) , GateTX (24bits)
स्थापना
1) SD फ़ाइलें
- 'CONFIG' फ़ोल्डर डाउनलोड करें और MicroSD कार्ड पर रखें।
- 'HTML' फ़ोल्डर डाउनलोड करें और MicroSD कार्ड पर रखें।
- 'SUBGHZ' फ़ोल्डर डाउनलोड करें और MicroSD कार्ड पर रखें।
.SUB फ़ाइल
- अपनी फ़ाइल** (.sub) को 'SUBGHZ' फ़ोल्डर में रखें।
**समर्थित प्रोटोकॉल: AlutechAT, Ansonic, BETT, CAME, Clemsa, Doitrand, Dooya, FAAC, GateTX, Holtek, Holtek HT12X, Hormann, IntertechnoV3, KeeLoq, Linear, LinearDelta3, Magellan, Marantec, Nero Radio, Nero Sketch, Nice FLO, PhoenixV2, PowerSmart, Princeton, RAW, SMC5326, Security+ 1.0, Security+ 2.0, Starline, UNILARM
2) फर्मवेयर
- OTA से .bin इंस्टॉल करें
- या -->
- ESPHome-Flasher डाउनलोड करें और चलाएँ
- COM पोर्ट चुनें
- .bin फ़ाइल चुनें
- Flash ESP दबाएँ (आपको अपने डिवाइस को डाउनलोड मोड में डालने की आवश्यकता हो सकती है)
ESPHome-Flasher
3) वेब पैनल
- अपने मोबाइल/लैपटॉप/कंप्यूटर को इस Wi-Fi से कनेक्ट करें:
SSID: ECRF
पासवर्ड: 123456789
4) रोलजैम फर्मवेयर
रोलजैम फर्मवेयर डाउनलोड करें और अपने दूसरे डिवाइस पर अपलोड करें।
- OTA से .bin इंस्टॉल करें
- या -->
- ESPHome-Flasher डाउनलोड करें और चलाएँ
- COM पोर्ट चुनें
- .bin फ़ाइल चुनें
- Flash ESP दबाएँ (आपको अपने डिवाइस को डाउनलोड मोड में डालने की आवश्यकता हो सकती है)
ESPHome-Flasher
पहला डिवाइस चालू होना चाहिए और डिफ़ॉल्ट ECRF नेटवर्क से कनेक्ट होना चाहिए। (SSID: ECRF | पासवर्ड: 123456789)
-
अपने दूसरे डिवाइस को कंप्यूटर में प्लग करें और सीरियल मॉनिटर से IP पता प्राप्त करें। (बॉडरेट: 38400)
-
EvilCrowRF वेब पैनल पर जाएँ और दूसरे डिवाइस का IP पता सेट करें। (ECRF सेटिंग्स -> जैमर डिवाइस -> लोकल IP पता)
-
अब आप रोलजैम हमला शुरू कर सकते हैं।
विशेषताएँ
1) रिकॉर्ड
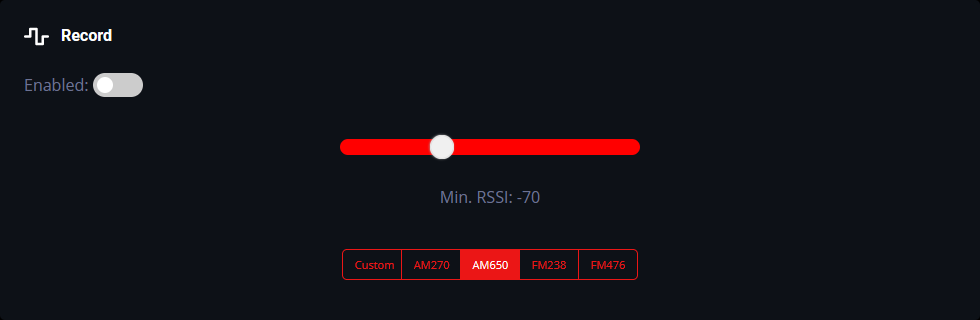
आपके पास मौजूदा प्रीसेट का उपयोग करने का विकल्प है:
- कस्टम ( कस्टम CC1101 सेटिंग्स )
- AM270 ( मॉड्यूलेशन: ASK/OOK | बैंडविड्थ: 270.83 kHz )
- AM650 ( मॉड्यूलेशन: ASK/OOK | बैंडविड्थ: 650.00 kHz )
- FM238 ( मॉड्यूलेशन: 2FSK | बैंडविड्थ: 270.83 kHz | डेविएशन: 2.38 kHz)
- FM4768 ( मॉड्यूलेशन: 2FSK | बैंडविड्थ: 270.83 kHz | डेविएशन: 47.61 kHz)
आप न्यूनतम RSSI समायोजित कर सकते हैं।
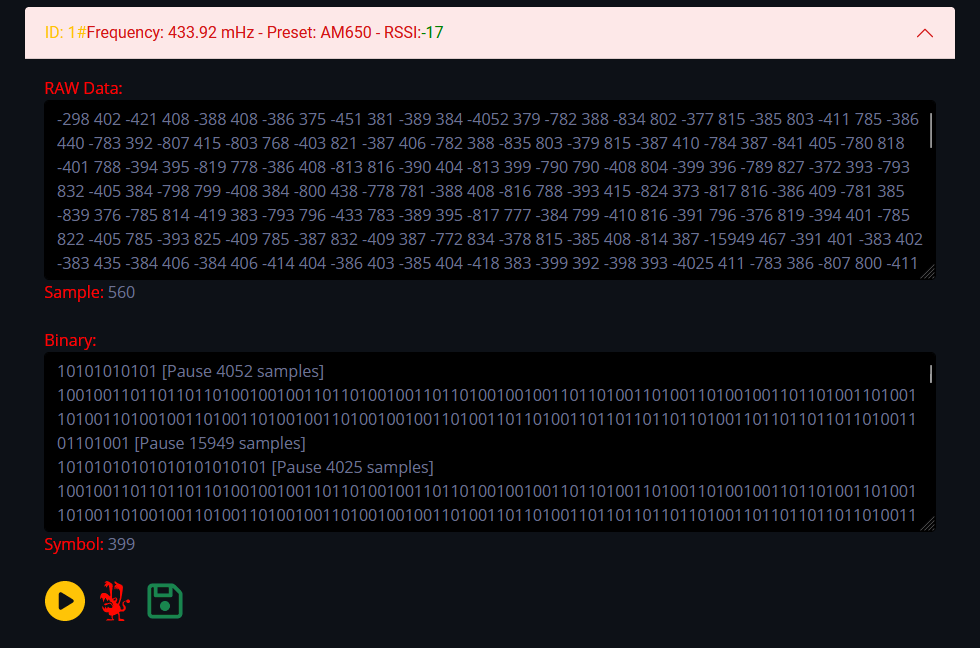
 प्राप्त सिग्नल प्रारूप:
- सैंपल गणना के साथ RAW डेटा:
- -1004 370 -424 404 -389 405 -389 403 -421 374 -420 373 -388 406 -421 408 -389 409 -386 409 | सैंपल: 20
- प्रतीक गणना के साथ बाइनरी:
- 1001001001001001001101101101101101001101101001001001001001101101001101101101101101101001101101001 | प्रतीक: 398
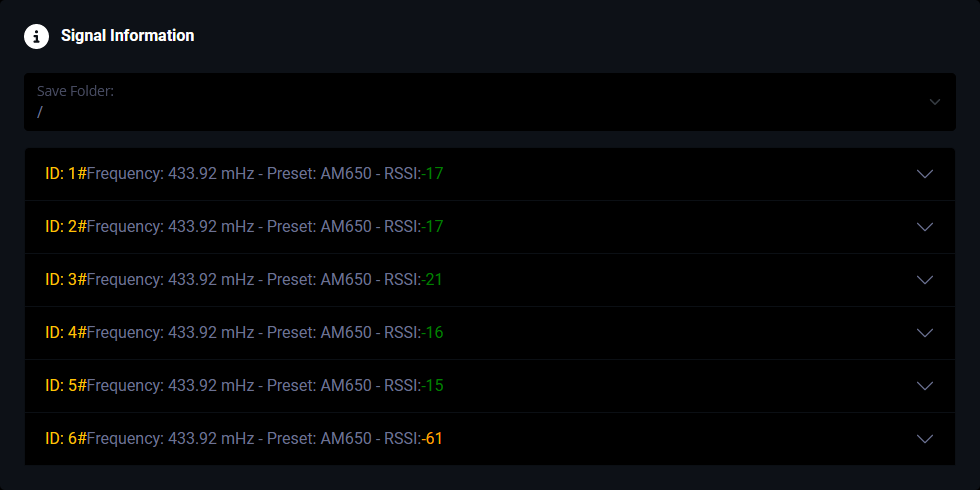 फ्लिपर ज़ीरो .sub फ़ाइल प्रारूप में सिग्नल भेजने की संभावना।
Kaiju के साथ सिग्नल का विश्लेषण करने की संभावना।
फ्लिपर ज़ीरो .sub फ़ाइल प्रारूप में सिग्नल सहेजने की संभावना।

 h-rat/evilcrowrf_custom_firmware_cc1101_flipperzero