
 #1
वाई-फाई, ब्लूटूथ, और आरएफआईडी सिस्टम की ऑडिटिंग, परीक्षण, और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 themmokhtar/cve-2020-0022
CVE-2020-0022 BlueFrag Android RCE भेद्यता का एक पूर्णतः सार्वजनिक exploit (Pixel 3 XL पर परीक्षित)
 moften/cve-2025-24271
AirPlay में कमजोरी Apple उपकरणों में संवेदनशील जानकारी उजागर करती है।
 keldnorman/cve-2024-0230-blue
CVE-2024-0230 Bluetooth के POC के लिए सहायक स्क्रिप्ट
 itseclab-hsel/cve-2022-24611
Z-Wave S0-No-More हमले के बारे में विवरण
 ravss/bluetooth-crash-cve-2017-0785
CVE-2017-0785 के लिए एक्सप्लॉइट स्क्रिप्ट जो Android 4.0+ उपकरणों पर ब्लूटूथ मॉड्यूल को क्रैश करती है, नकली SDP खोज अनुरोध भेजकर, जिससे मेमोरी में…
 alt3kx/cve-2004-2549
Nortel वायरलेस LAN एक्सेस पॉइंट 2200 सीरीज़ - सेवा अस्वीकार
 butterflyhack/cve-2019-10207
CVE-2019-10207 के लिए PoC
 mastercode112/upgraded_bluebourne-cve-2017-0785-
BlueBourne CVE-2017-0785 का python3 में उन्नयन
 turretsec/disclosure-thinkware-u3000
Thinkware U3000 डैशकैम के स्थानीय WiFi नियंत्रण प्रोटोकॉल में तीन अनधिकृत भेद्यताएँ: मनमाना फ़ाइल लेखन, मनमाना फ़ाइल पठन, और सादे पाठ में WiFi…
 kh4sh3i/cve-2025-34152
Go-आधारित PoC एक्सप्लॉइट, Shenzhen Aitemi M300 Wi-Fi रिपीटर्स पर बिना प्रमाणीकरण के रिमोट कोड निष्पादन के लिए। इसमें एक स्कैनर शामिल है और यह डिवाइस…
 bttea/cve-2018-14714-rce-exploit
ASUS वाई-फाई राउटर RCE भेद्यता
 amibhai/spoofed
व्यावसायिक-स्तर का, पूर्णतः async Python नेटवर्क स्पूफिंग सूट, अधिकृत सुरक्षा ऑडिटिंग के लिए। इसमें पूर्ण IPv4/IPv6 इंटरसेप्शन, 802.11 वायरलेस हमले,…
 k0r0pt/project-tauro
एक ट्विस्ट के साथ राउटर WiFi कुंजी रिकवरी/क्रैकिंग टूल।
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI
 d3adp3nguin/cve-2023-33105-transient-dos-in-wlan-host-and-firmware
इस रिपॉज़िटरी में CVE-2023-33105 के लिए एक्सप्लॉइट कोड शामिल है, जो Qualcomm डिवाइसों में पहचानी गई एक कमज़ोरी है। यह एक्सप्लॉइट ऑथेंटिकेशन फ्रेम्स…
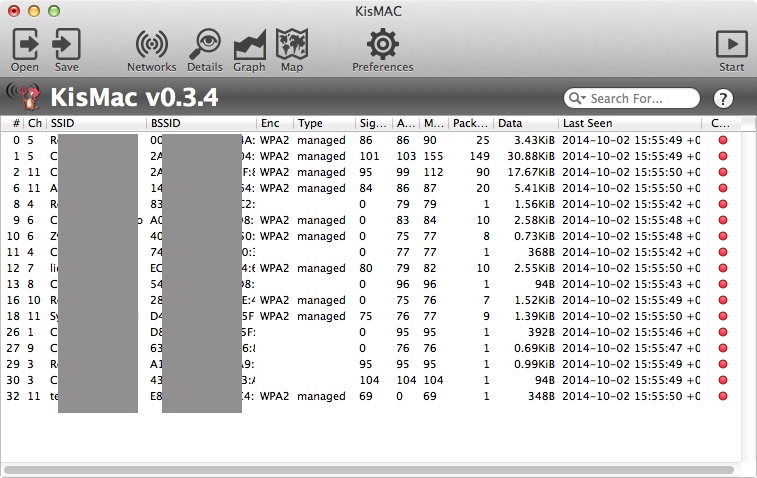 agnidia/kismac2
KisMAC Mac OS X के लिए एक निःशुल्क, ओपन सोर्स वायरलेस स्टंबलिंग और सुरक्षा टूल है।
 tmpertor/raven-storm
L3/L4/L7, ARP, WiFi और Bluetooth आक्रमण मॉड्यूल के साथ Python DDoS और स्ट्रेस-टेस्टिंग टूलकिट, साथ ही वितरित आक्रमणों के समन्वय के लिए एक सर्वर मोड।
 speedyfriend433/cve-2026-84636-poc
CVE-2026-84636 का प्रूफ़ ऑफ़ कॉन्सेप्ट, WiFi SSID सूचना प्रकटीकरण








