
 #1
वाई-फाई, ब्लूटूथ, और आरएफआईडी सिस्टम की ऑडिटिंग, परीक्षण, और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 eyjhb/blackvue-cve-2023
BlackVue DR750 CVE CVE-2023-27746 CVE-2023-27747 CVE-2023-27748
 crussella0129/tricorne
एक Fedora रीमिक्स जो पेंटेस्टिंग और पर्पल हैट टूलिंग पर केंद्रित है।
 alt3kx/airdecloak-ng
Thomas d'Otreppe के साथ मेरा Aircrack-ng योगदान
 infobyte/pyrmax
Ubiquiti AirMAX वायरलेस प्रोटोकॉल फ़्रेम के लिए डिकोडर/एन्कोडर; pcap/लाइव कैप्चर पार्स करें, डिवाइस खोजें, असुरक्षित फ़र्मवेयर के लिए स्कैन करें,…
 kimocoder/android_kernel_oneplus_avicii
OnePlus Nord (avicii) NeverSettle कर्नेल स्रोत
 nanopathi/system_bt_aosp10_r33_cve-2021-0476
Android Bluetooth stack (AOSP 10 r33) जिसमें भेद्यता विश्लेषण, शोषण परीक्षण और सुरक्षा अनुसंधान के लिए CVE-2021-0476 शामिल है।
 totekuh/cve-2026-36355
CVE-2026-36355: Realtek rtl819x Jungle SDK - डिबग ioctls के माध्यम से अप्रमाणित कर्नेल मेमोरी रीड/राइट
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 जिसे BIAS (ब्लूटूथ प्रतिरूपण आक्रमण) के नाम से भी जाना जाता है
 amirasaiyad/ble-tpms
CVE-2024-39081. ब्लूटूथ संचार पर BLE TPMS डेटा हेरफेर।
 abhijithaj/dorset_smartlock_vulnerability
यह रिपॉज़िटरी Dorset_SmartLock_vulnerability के लिए है। CVE-2025-25650 MITRE द्वारा सुझाया गया है, जिसकी अभी पुष्टि होनी बाकी है।
 v3ilsm1th/cve-2023-45866_wip
सिमुलेट करता है एक ब्लूटूथ कीबोर्ड जो CVE-2023-45866 का शोषण करता है, तथा DuckyScript के माध्यम से कमजोर Android, iOS, macOS और Linux डिवाइसों पर…
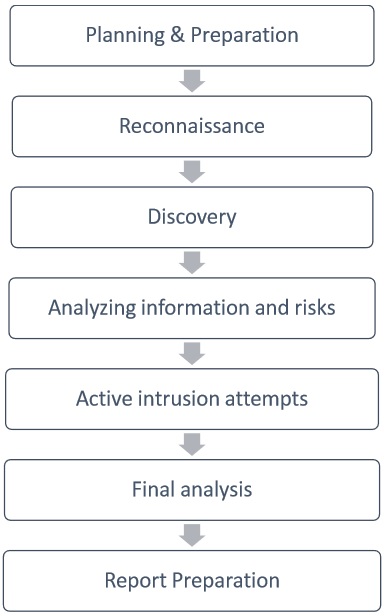 sundowndev/hacker-roadmap
हैकिंग टूल्स, संसाधनों और संदर्भों का एक संग्रह जो एथिकल हैकिंग का अभ्यास करने के लिए है।
 thehackingsage/hacktronian
Pentesting के लिए उपकरण
 eonraider/violent-python3
पुस्तक "Violent Python" का स्रोत कोड, TJ O'Connor द्वारा। कोड को पूरी तरह से Python 3 में बदल दिया गया है, PEP8 मानकों के अनुपालन के लिए पुनः…
 fo-000/bluing
ब्लूटूथ हैकिंग के लिए एक खुफिया जानकारी एकत्र करने का उपकरण
 matheus-garbelini/esp32_esp8266_attacks
ESP32/8266 वाई-फ़ाई कमजोरियों (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588) का प्रूफ ऑफ़ कॉन्सेप्ट

 bastilleresearch/nrf-research-firmware
Nordic Semiconductor nRF24LU1+ आधारित USB डोंगल और ब्रेकआउट बोर्ड के लिए फर्मवेयर और रिसर्च टूल्स।








