
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 franklinf25/cve-2026-15176
CVE-2026-15176 के लिए विश्लेषण, डिफरेंशियल लैब और PoC, जो NGINX alias+rewrite हैंडलिंग में एक प्री-ऑथ हीप ओवरफ़्लो है, साथ में एक सुरक्षित…
 wallarm/gotestwaf
गोलैंग में एक ओपन-सोर्स प्रोजेक्ट जो विभिन्न API सुरक्षा उपकरणों और WAF का पता लगाने की तर्क और बायपास के लिए मूल्यांकन करता है
 foxcornlab/mlflow-scorer-scanner
Detection-only triage scanner for MLflow scorer RCE CVE-2026-116692: version check via the /version endpoint. No payloads, no scorer invocation.
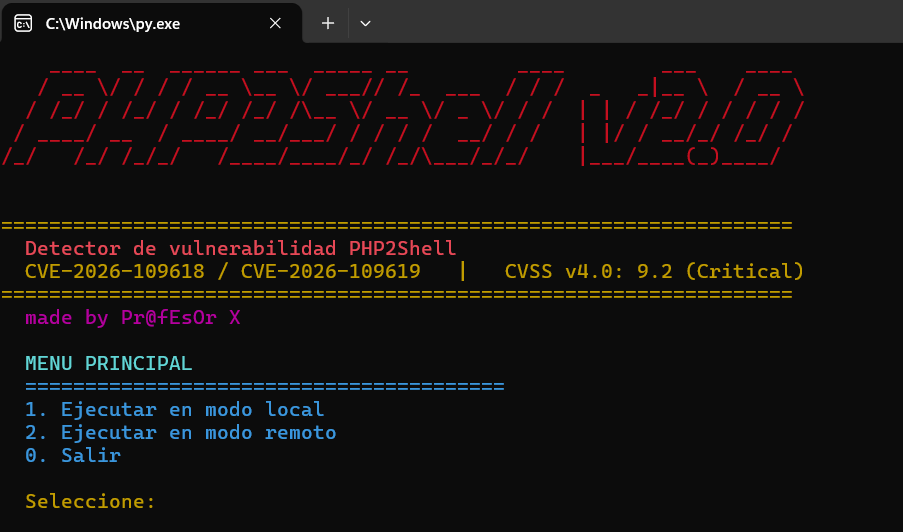 pr0fes0r-x/php2shell-checker-v-2.0-cve-2026-115560-
संस्करण 2.0 — v1.0 में HTTP के माध्यम से दूरस्थ होस्ट स्कैनिंग जोड़ता है। जब बिना किसी आर्ग्युमेंट के चलाया जाता है तो एक इंटरैक्टिव मेनू प्रदर्शित…
 pr0fes0r-x/php2shell-checker-v-1.0-cve-2026-115560-
स्क्रिप्ट जो पता लगाती है कि आपका PHP संस्करण PHP2Shell (CVE-2026-109618 / 109619) के प्रति असुरक्षित है या नहीं
 anywaye/nilepatch-admzip-dos
Minimal Node.js proof-of-concept जो CVE-2026-114102 को पुनरुत्पादित करता है, जो 0.6.1 से पहले के adm-zip में विकृत ZIP DEFLATE डेटा के कारण होने वाला…
 1n3/sn1per
स्वचालित पेनेट्रेशन टेस्टिंग और अटैक सरफेस मैनेजमेंट प्लेटफ़ॉर्म। रेकॉन, स्कैन, एक्सप्लॉइट, रिपोर्ट - 600+ एक्सप्लॉइट, 90+ इंटीग्रेशन, 10K+ डिटेक्शन।
 sadaqaty/cve-2026-1296
CVE-2026-1296 के लिए Python 3 PoC और डिटेक्शन टूल, जो WordPress Frontend Post Submission Manager Lite प्लगइन (<= 1.2.7) में एक अनधिकृत ओपन रीडायरेक्ट…
 nxploited/cve-2026-114509
Laravel TokenGuard प्रमाणीकरण को non-string API क्रेडेंशियल्स के माध्यम से बायपास करना
 affolter-engineering/xssearch
Rust-आधारित XSS स्कैनर जिसमें संदर्भ-जागरूक पेलोड चयन, WAF पहचान और बायपास, क्रॉलिंग, ब्लाइंड XSS कॉलबैक, और स्टैटिक DOM सिंक विश्लेषण शामिल है।
 dimasma0305/cve-2026-114509
Laravel TokenGuard array-token प्रमाणीकरण बायपास (CVE-2026-114509) को पुनरुत्पादित करने वाले स्व-जाँच PoC और Docker लैब, प्रभावित/ठीक किए गए…
 kharaldipendra/cve-2026-43621
CVE-2026-43621 के लिए रीड-ओनली सत्यापन हार्नेस, जो SMF प्रोफ़ाइल प्राधिकरण बायपास है। प्रोफ़ाइल सेटिंग्स तक क्रॉस-अकाउंट पहुँच का पता लगाने के लिए…
 stamparm/dsxs
Damn Small XSS Scanner
 x0xr00t/sl0ppy-riftscan-cve-2026-42945
Metasploit सहायक स्कैनर जो NGINX सर्वर हेडरों की निष्क्रिय रूप से फ़िंगरप्रिंटिंग करता है और बिना किसी एक्सप्लॉइट ट्रैफ़िक भेजे CVE-2026-42945…
 pennacle-security/summit
ओपन-सोर्स वेब सुरक्षा परीक्षण प्लेटफ़ॉर्म: एक ही CLI में प्रॉक्सी, स्कैनर और फ़ज़र। Pennacle Security द्वारा।
 vighnesh91/omnisec-hex
ब्राउज़र-स्थानीय सुरक्षा मोनोरेपो जिसमें मोबाइल APK/IPA ट्राइएज, क्लाइंट-साइड DAST फ़ज़िंग, OSINT निर्देशिकाएँ, ऑफ़लाइन AI खतरा स्कोरिंग, और नेटवर्क…
 assetnote/node2shell-scanner
node2shell (CVE-2026-111497) के लिए उच्च-निष्ठा पहचान तंत्र
 foxcornlab/thc-bloodmiami
C में AI चैट-बॉक्स पेंटेस्टिंग टूल: चैट इंटरफ़ेस पर भाषा (SQLi/NoSQL/XSS/SSTI) और प्रॉम्प्ट इंजेक्शन पेलोड दागता है और जो काम कर जाते हैं उन्हें…








