
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 shield-cyber/react2shell-scanner
लक्षित वेब सेवाओं पर CVE-2025-55182 और CVE-2025-66478 की उपस्थिति का पता लगाने के लिए स्कैनर।
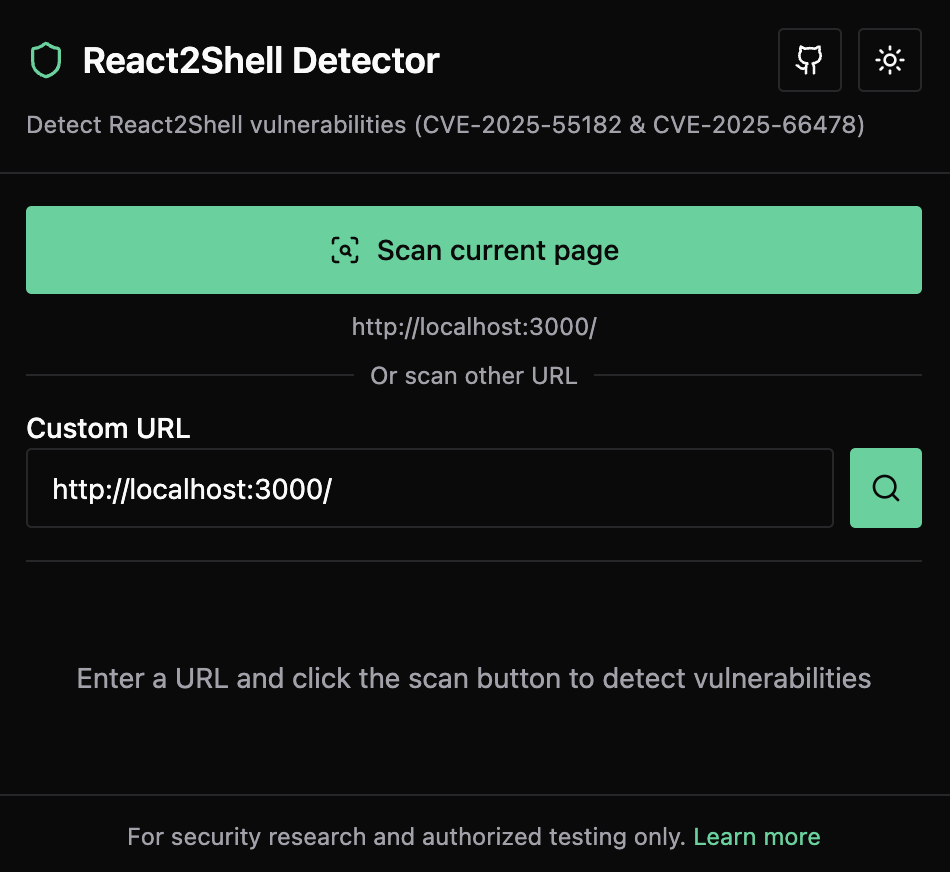 xiaopeng-ye/react2shell-detector
React2Shell कमजोरियों (CVE-2025-55182 & CVE-2025-66478) का वेब अनुप्रयोगों में पता लगाने के लिए एक Chrome एक्सटेंशन
 yaupunal/cve-2025-55182-scanner
2 अलग-अलग तरीकों के साथ CVE-2025-55182-स्कैनर
 muthaiyanmani/react2shell-checker
Next.js और React अनुप्रयोगों में React2Shell भेद्यता (CVE-2025-55182) का पता लगाने के लिए एक सुरक्षा भेद्यता स्कैनर।
 bahaabdelwahed/killshot
एक पेनिट्रेशन टेस्टिंग फ्रेमवर्क, सूचना संग्रह उपकरण और वेबसाइट भेद्यता स्कैनर
 wangyihang/sourceleakhacker
:bug: एक मल्टी-थ्रेड वेब एप्लिकेशन स्रोत लीक स्कैनर
 mxm0z/r2s
वेब-आधारित भेद्यता स्कैनर CVE-2025-55182 के लिए, जो React Server Components में एक गंभीर Remote Code Execution (RCE) भेद्यता है।
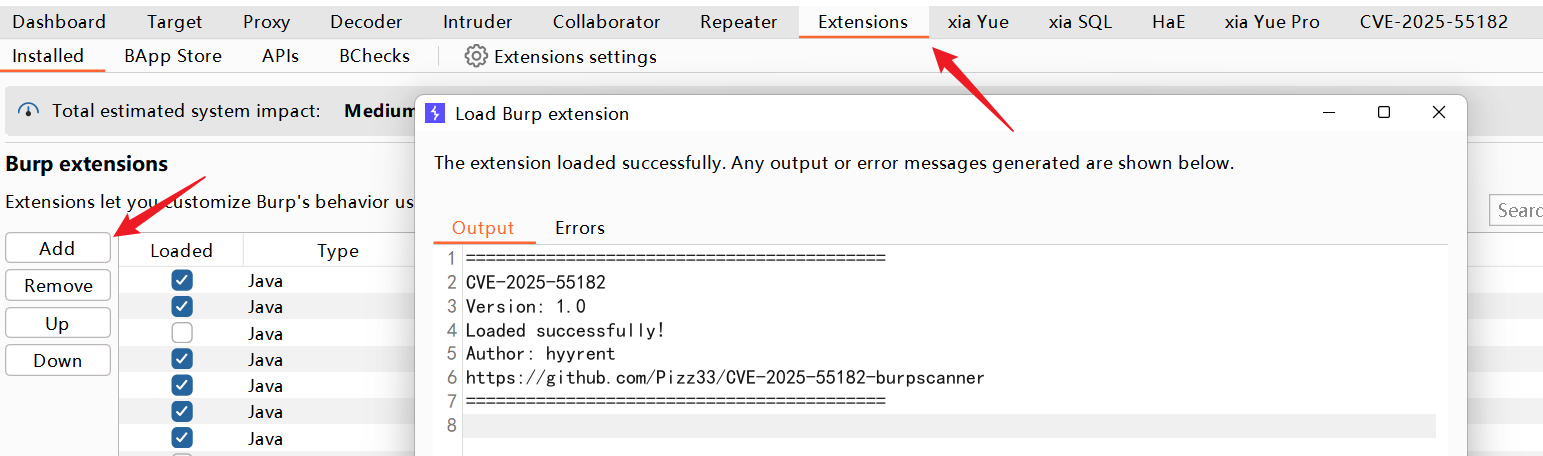 pizz33/cve-2025-55182-burpscanner
CVE-2025-55182 भेद्यता पहचान पर आधारित burpsuite निष्क्रिय स्कैनिंग प्लगइन
 yogeshojha/rengine
reNgine एक वेब अनुप्रयोगों के लिए एक स्वचालित टोही ढाँचा है जो अत्यधिक कॉन्फ़िगरेबल सुव्यवस्थित टोही प्रक्रिया पर केंद्रित है, जो इंजन, टोही डेटा…
 hackvertor/shadow-repeater
Burp Suite Repeater एक्सटेंशन जो स्वचालित रूप से पेलोड को म्यूटेट करता है और पाथ ट्रैवर्सल, SQL इंजेक्शन, XSS, और अन्य वेब कमजोरियों को उजागर करने के…
 dolevf/graphql-cop
GraphQL API के स्वचालित सुरक्षा ऑडिटिंग के लिए हल्का पायथन उपकरण। गलत कॉन्फ़िगरेशन, सूचना लीक, और सेवा-अस्वीकृति भेद्यताओं का cURL पुनरुत्पादन कमांड…
 rxerium/cve-2025-53072-cve-2025-62481
CVE-2025-53072 + CVE-2025-62481 के लिए पहचान
 fcavallarin/domdig
DOM XSS स्कैनर एकल पृष्ठ अनुप्रयोगों के लिए
 rxerium/cve-2024-12084
rsync डेमॉन में एक हीप-आधारित बफर ओवरफ्लो दोष पाया गया। यह मुद्दा कोड में हमलावर-नियंत्रित चेकसम लंबाई (s2length) के अनुचित हैंडलिंग के कारण है। जब…
 rxerium/cve-2022-41352
Zimbra Collaboration (ZCS) मनमाना फ़ाइल अपलोड भेद्यता
 rxerium/cve-2022-24086
एक हमलावर एलिमेंट एट्रिब्यूट्स के अंदर निष्पादन योग्य (executable) JavaScript युक्त HTML रख सकता है। यह मार्कअप अनएस्केप्ड (unescaped) रह जाता है,…
 rxerium/cve-2025-31324
सैप NetWeaver विज़ुअल कंपोज़र मेटाडेटा अपलोडर उचित प्राधिकरण के साथ संरक्षित नहीं है, जिससे अनप्रमाणित एजेंट संभावित रूप से दुर्भावनापूर्ण निष्पादन…
 rxerium/cve-2024-57378
CVE-2024-57378 का पता लगाना








