
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 torchiachristian/vulnscan
वेब भेद्यता स्कैनर Python में: SQL injection, XSS, path traversal, security headers। क्रॉलर, Flask डैशबोर्ड, PDF में रिपोर्ट।
 jenderal92/cve-2026-49049
CVE-2026-49049 के लिए मास भेद्यता स्कैनर – Joomla Helix3 प्लगइन में अनप्रमाणित रिमोट कोड निष्पादन। मल्टी-थ्रेडेड, निष्पादित और रॉ PHP पेलोड दोनों का…
 instructor-admin/cve-2026-15964-poc
CVE-2026-15964 के लिए PoC और जाँचकर्ता - WordPress प्लगइन Single Sign On For TNG <= 2.0.0 में बिना प्रमाणीकरण के पासवर्ड परिवर्तन (CVSS 9.8)
 msmacu/smartpwn
SmarterMail CVE-2026-23760 को लक्षित करने वाला Rust-आधारित भेद्यता स्कैनर और एक्सप्लॉइट टूल — केवल शैक्षिक/रक्षात्मक अनुसंधान के लिए
 chainreactors/gogo
रेड टीम्स के लिए उच्च-प्रदर्शन Go स्कैनिंग इंजन: कॉन्फ़िगर करने योग्य पोर्ट स्कैनिंग, सक्रिय/निष्क्रिय फ़िंगरप्रिंटिंग, जानकारी निष्कर्षण, और DSL…
 razureink/fucker
AI-संचालित निर्णय इंजन के साथ पेनिट्रेशन टेस्टिंग फ्रेमवर्क
 vulnquest58/pressvector
प्रेसवेक्टर - उन्नत वर्डप्रेस भेद्यता स्कैनर CVE-2026-63030 (REST बैच रूट कन्फ्यूजन) / CVE-2026-60137 (SQLi) डेवलपर: वल्नक्वेस्ट
 portswigger/http-terminator
AI-सहायता प्राप्त शोध पाइपलाइन जो HTTP डीसिंक तकनीकों को निकालती है, विकृत अनुरोध परीक्षण-केस उत्पन्न करती है, उन्हें Burp के माध्यम से मान्य करती…
 piratesshield/apiharvester
एक शॉट API हमलावर टूल - दिए गए रूट से API URL ढूंढता है और स्वचालित हमलों का अनुकरण करता है
 rxerium/rxerium-templates
Nuclei स्क्रिप्ट्स @rxerium द्वारा zero days / सक्रिय रूप से शोषित कमजोरियों के लिए निर्मित।
 kulichr/wp2shell
CVE-2026-63030 / CVE-2026-60137 ("wp2shell") के लिए गैर-हस्तक्षेपी जाँचकर्ता, जो वर्डप्रेस कोर में एक प्रमाणीकरण-पूर्व RCE श्रृंखला है।
 0xiide231/wp2shell2026
wp2shell - WordPress CVE-2026-63030 एक्सप्लॉइट और स्कैनर, अच्छी तरह फोर्क किया गया
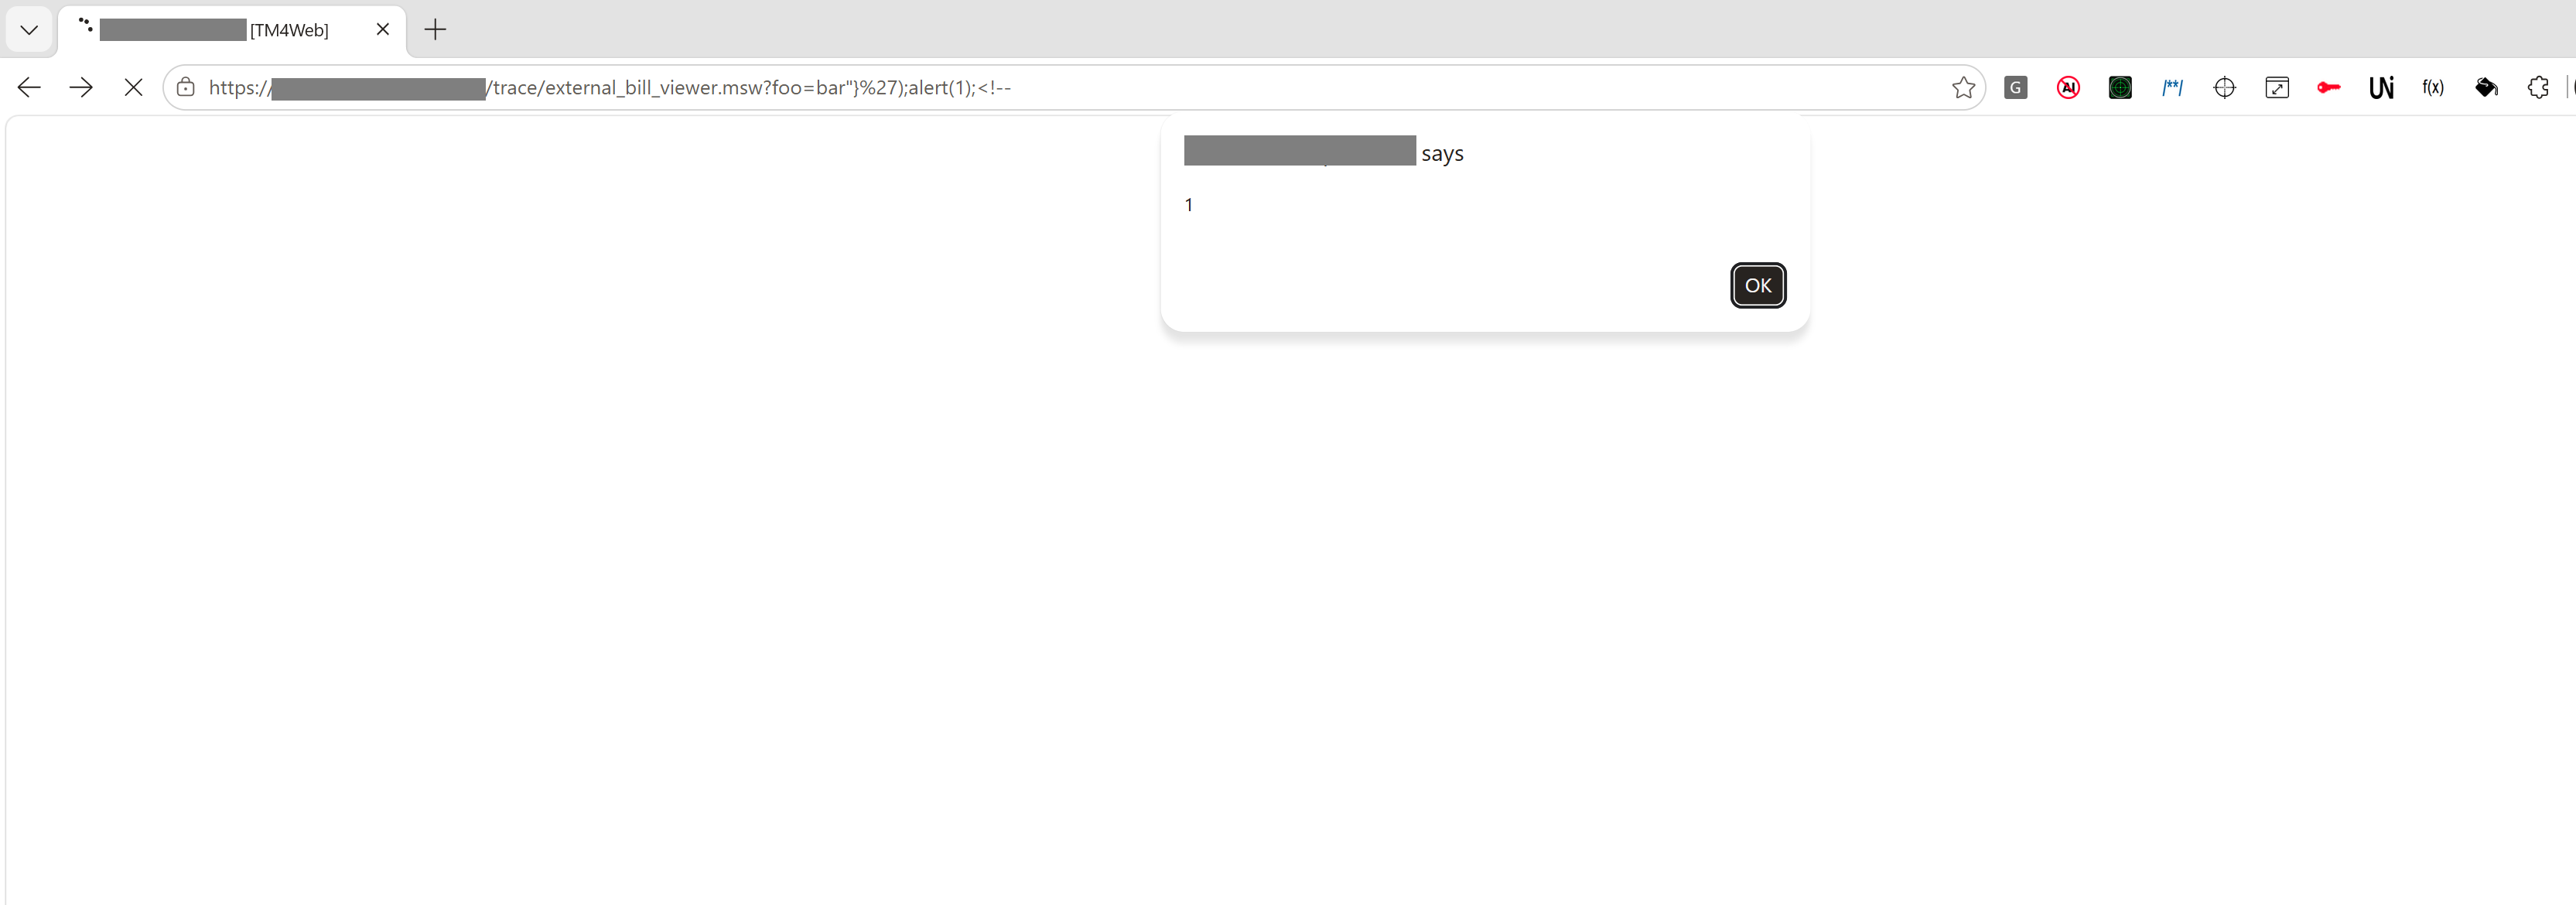 pn-tester/cve-2022-35499
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Trimble TM4WEB <=22.2.0 में परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता का प्रदर्शन करता है, जो बाहरी बिल व्यूअर…
 t0xodile/crlf-powered-desync-scanner
CRLF इंजेक्शन और HTTP desync हमलों के लिए Burp एक्सटेंशन स्कैनर, जो म्यूटेटेड प्रोब्स, WAF फ़ॉल्स-पॉज़िटिव जाँच, और वैकल्पिक response-queue-poisoning…
 rxerium/cms-exploitation-campaign
जुलाई 2026 में रिपोर्ट किए गए CMS उपकरणों के विरुद्ध बड़े पैमाने पर शोषण अभियान
 noptrix/lulzbuster
libcurl पर आधारित C में लिखा गया एक मल्टीथ्रेडेड, बहुत तेज़ और स्मार्ट HTTP(S) निर्देशिका और फ़ाइल ब्रूटफोर्सर
 cyber-note/cve-2026-34835-black-box-analysis
CVE-2026-34835 का एक ब्लैक-बॉक्स (DAST) सुरक्षा विश्लेषण जो बाह्य सत्यापन पद्धति, अवलोकनीय व्यवहार, सुरक्षा प्रभाव और रक्षात्मक अनुशंसाओं पर केंद्रित…
 erman-bolukbasi/web-penetration-drupal
Drupal वेब ऐप का प्रवेश परीक्षण — CVE-2018-7600 (Drupalgeddon 2) Nmap, Burp Suite और Metasploit का उपयोग करके शोषण किया गया | BB CyberSec पर इंटर्नशिप








