
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 foxcornlab/apache-httpd-scanner
Detection-only triage for Apache HTTP Server 2.4.71 batch: CVE-2026-119618 (mod_http2 RCE, CVSS 9.8), CVE-2026-106023, CVE-2026-109163. Grades httpd…
 llcforge/cve-2026-120993
Docker-आधारित PoC लैब जो CVE-2026-120993 को पुनः उत्पन्न करती है, यह nginx stream SSL NULL pointer dereference DoS है जो PROXY protocol v2 हेडर में…
 mehmet-emir-eroglu/cve-2026-119977
केवल-पढ़ने वाला स्थानीय डिटेक्टर जो CVE-2026-119977 के लिए प्रभावित और ठीक किए गए ब्रांचों के विरुद्ध WordPress कोर संस्करण घोषणा की तुलना करता है,…
 tc4dy/cve-2026-119977-toolkit
Red/blue team toolkit for CVE-2026-119977 WordPress core upgrade-window RCE: version triage, WAF origin discovery, race oracle, staged wp-config…
 capivara-research/cve-2026-120218
CVE-2026-120218 के लिए विश्लेषण और सुरक्षित PoC, जो TypeMill के SVG सैनिटाइज़र में xml-stylesheet XSLT प्रोसेसिंग निर्देशों के माध्यम से एक स्टोर्ड…
 weitek/nginx2root
nginx को CVE-2026-123007, -123634, -123633, -121810 और -113425 कमज़ोरियों के प्रति संवेदनशीलता की सुरक्षित बाहरी जाँच। शोषण के बिना: केवल हैंडशेक,…
 im0xfay/cve-2026-123007
nginx HTTP/2 RCE दोषों CVE-2026-123007 और CVE-2026-123633 के लिए मूल-कारण विश्लेषण, पुनरुत्पादन प्रयोगशाला और PoC टूलिंग, जिसमें एक कम-लागत ऑरेकल और…
 foxcornlab/nginx-scanner
केवल-पहचान ट्राइएज स्कैनर जो nginx और NGINX Plus संस्करणों को nginx2root CVE फ़िक्स के विरुद्ध वर्गीकृत करता है, HTTP/2, HTTP/3, resolver, mail proxy…
 hackspeak/cve-2026-123158
OpenSSH + musl पासवर्ड प्रमाणीकरण बायपास (sshole) चेकर: स्थानीय पूर्व-शर्त ऑडिट + रिमोट सत्यापन; अधिकृत परीक्षण के लिए
 llcforge/cve-2026-123007
CVE-2026-123007 के लिए Python PoC, जो nginx HTTP/2 फ़्लो-कंट्रोल इंटीजर अंडरफ़्लो (CWE-191) है और जो हीप करप्शन तथा वर्कर RCE को सक्षम बनाता है;…
 halilkirazkaya/cve-2026-123158
OpenSSH पासवर्ड प्रमाणीकरण बायपास (CVE-2026-123158) के लिए प्रूफ-ऑफ-कॉन्सेप्ट स्कैनर और Docker लैब, जो PAM के बिना musl libc Alpine बिल्ड्स पर लागू…
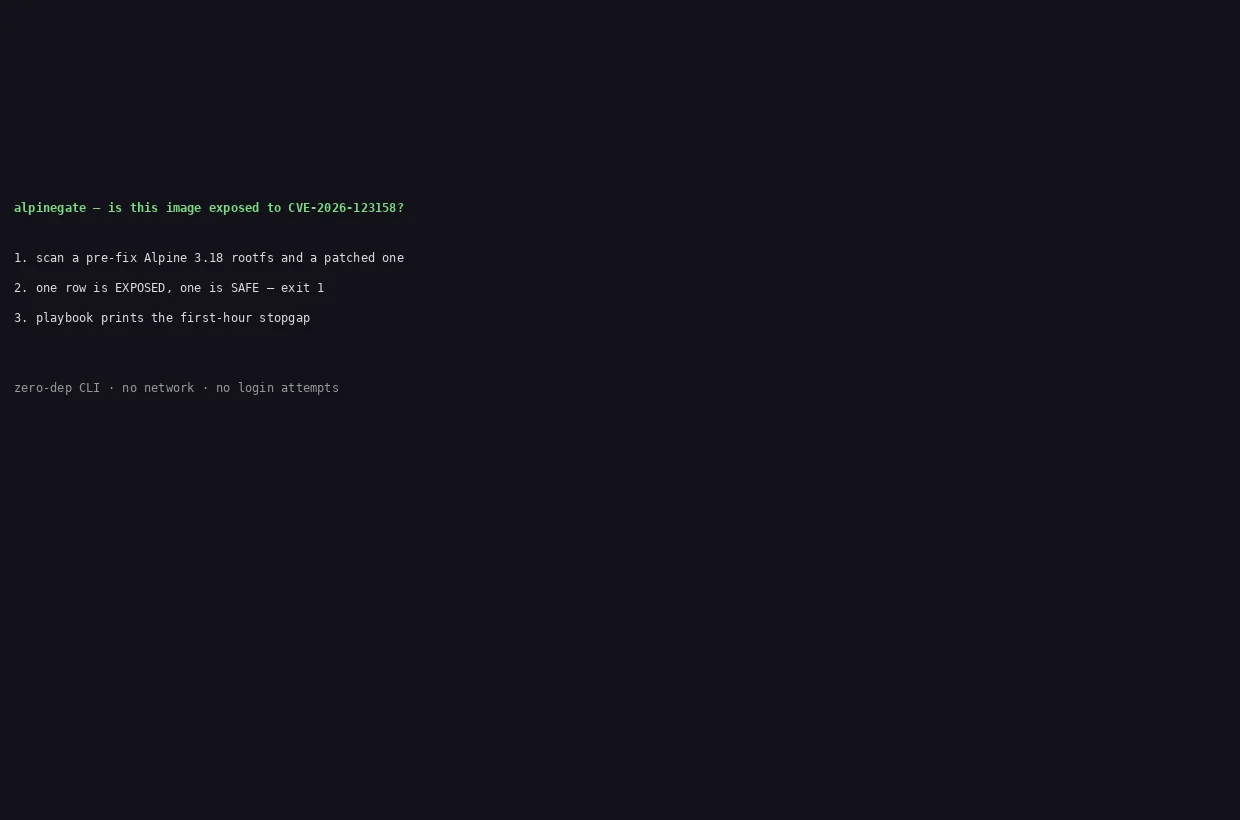 techdevfun/alpinegate
पता लगाएँ कि कौन-सी इमेजें और कंटेनर एक कमज़ोर Alpine + OpenSSH संयोजन (CVE-2026-123158) चलाते हैं — पाँच-शर्त जाँच, शून्य नेटवर्क, पहले घंटे की…
 im0xfay/cve-2026-121684
CVE-2026-121684 के लिए PoC और लैब: अनधिकृत Soledad WordPress थीम शॉर्टकोड-अनुमतिसूची बायपास और पाथ-ट्रैवर्सल LFI जो RCE तक ले जाता है, स्कैन,…
 llcforge/cve-2026-121810
CVE-2026-121810 के लिए Docker-आधारित प्रूफ-ऑफ-कॉन्सेप्ट, जो nginx HTTP/3 (QUIC) में worker_connections की समाप्ति से उत्पन्न use-after-free है, साथ…
 josueportillo/nginx2root-scanner
nginx2root nginx CVEs (CVE-2026-123007, -123634, -123633, -121810, -113425) और श्रृंखलित SCTP कर्नेल LPE के लिए केवल-पहचान वाला वेब स्कैनर
 defexnn/defex-ngnix
PoC: nginx 1.31.8 HTTP/2 कनेक्शन send-window लीक (CVE-2026-123007)
 mazeresearch/nginx-h2-probe
CVE-2026-123007 (nginx HTTP/2 RCE) के लिए सुरक्षित रिमोट स्कैनर।
 0xnrg/cve-2026-123007
nginx होस्ट्स को CVE-2026-123007 (HTTP/2 फ़्लो-कंट्रोल इंटीजर अंडरफ़्लो) के लिए पैसिव वर्ज़न/SETTINGS फ़िंगरप्रिंटिंग और एक नॉन-डिस्ट्रक्टिव ऑरेकल…








