
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - बिना प्रमाणीकरण SQL इंजेक्शन
 hannob/optionsbleed
Optionsbleed भेद्यता (CVE-2017-9798) के लिए प्रूफ-ऑफ-कॉन्सेप्ट स्कैनर जो HTTP OPTIONS विधि के माध्यम से Apache HTTP सर्वरों में मेमोरी लीक का परीक्षण…
 randomrobbiebf/csp-log4j
CSP रिपोर्ट URL ढूंढता है और जाँचता है कि क्या वे log4j के प्रति असुरक्षित हैं।
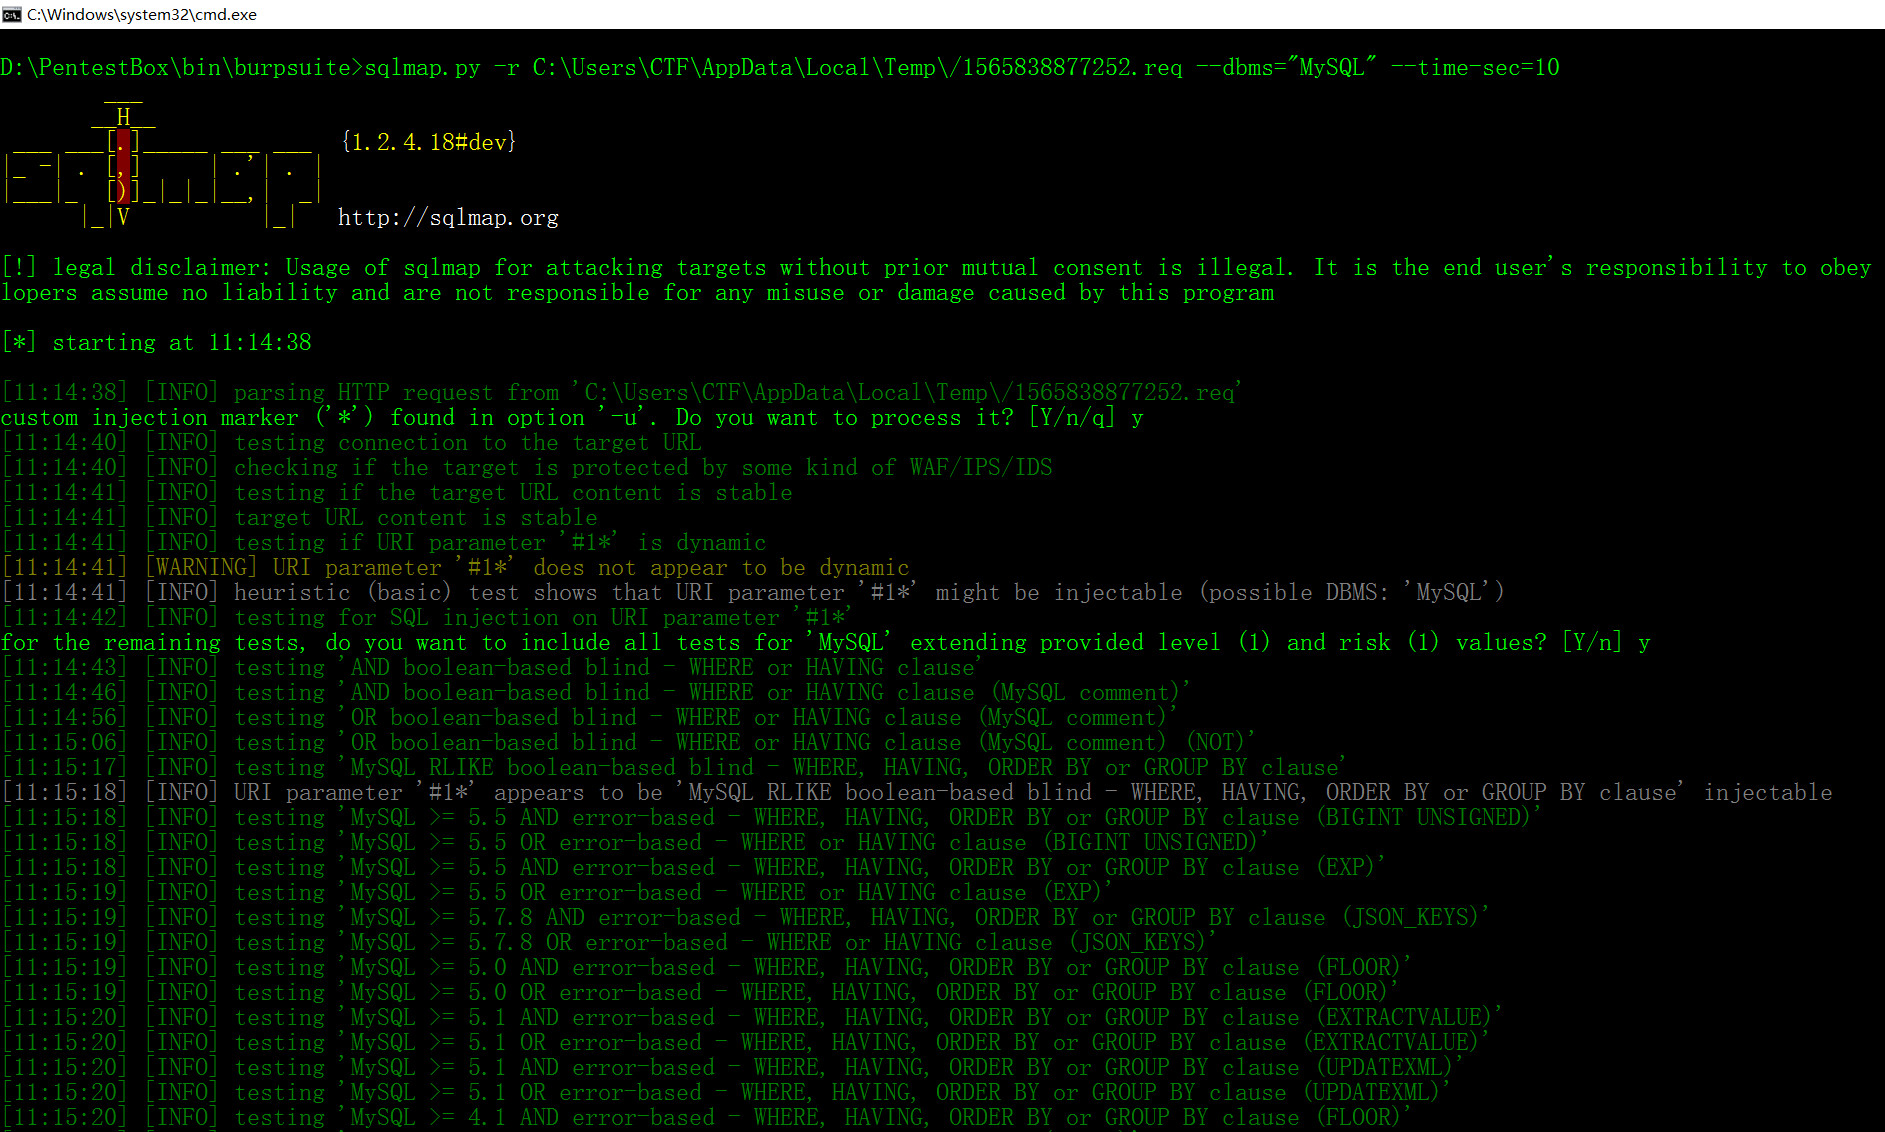 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 nccgroup/argumentinjectionhammer
आर्गुमेंट इंजेक्शन भेद्यताओं की पहचान करने के लिए डिज़ाइन किया गया एक Burp एक्सटेंशन।
 nccgroup/creep-web-app-scanner
एक वेब ऐप स्कैनर
 nccgroup/webfeet
वेब फ़िल्टर बाहरी गणना उपकरण (WebFEET)
 cappricio-securities/aem-xss
Adobe Experience Manager चाइल्डलिस्ट चयनकर्ता - क्रॉस-साइट स्क्रिप्टिंग
 cappricio-securities/appspec-yaml-leaks
Appspec YML और YAML लीक
 cappricio-securities/behat-config-leaks
BeHat कॉन्फ़िगरेशन फ़ाइल लीक
 cappricio-securities/cgi-printenv
CGI Print ENV लीक हो रहा है
 cappricio-securities/citrix-netscaler-memory-leak
Citrix Netscaler ADC & Gateway v13.1-50.23 - सीमा से बाहर मेमोरी रीड
 cappricio-securities/crlfi
यह एक उपकरण है जिसका उपयोग कई सुरक्षा शोधकर्ताओं द्वारा Carriage Return Line Feed Injection Bug खोजने के लिए किया जाता है।
 cappricio-securities/openredirect
यह एक टूल है जिसका उपयोग कई सुरक्षा शोधकर्ता Open Redirect Bug खोजने के लिए करते हैं।
 cappricio-securities/laravel-ignition-rxss
Laravel Ignition में डिबग मोड सक्षम होने पर क्रॉस-साइट स्क्रिप्टिंग भेद्यता मौजूद होती है।
 cappricio-securities/phpinfo-files-leaks
यह उपकरण php info पेज खोजने के लिए उपयोग किया जाता है
 cappricio-securities/sound4-directory-listing
SOUND4 Impact/Pulse/First/Eco <=2.x - सूचना प्रकटीकरण
 rxerium/cve-2022-24086
एक हमलावर एलिमेंट एट्रिब्यूट्स के अंदर निष्पादन योग्य (executable) JavaScript युक्त HTML रख सकता है। यह मार्कअप अनएस्केप्ड (unescaped) रह जाता है,…








