
 #1

 nccgroup/creep-web-app-scanner
एक वेब ऐप स्कैनर
 razureink/fucker
AI-संचालित निर्णय इंजन के साथ पेनिट्रेशन टेस्टिंग फ्रेमवर्क
 rxerium/fortra-goanywhere-mft-vulnerability-detection
Goanywhere MFT उत्पाद के लिए भेद्यता पहचान स्क्रिप्ट।
 ignitetechnologies/burpsuite-for-pentester
यह चीटशीट बग बाउंटी हंटर्स और पैनेट्रेशन टेस्टर्स के लिए बनाई गई है, ताकि उन्हें केवल और पूरी तरह से "BurpSuite" के साथ P4 से P1 तक की कमजोरियों का…
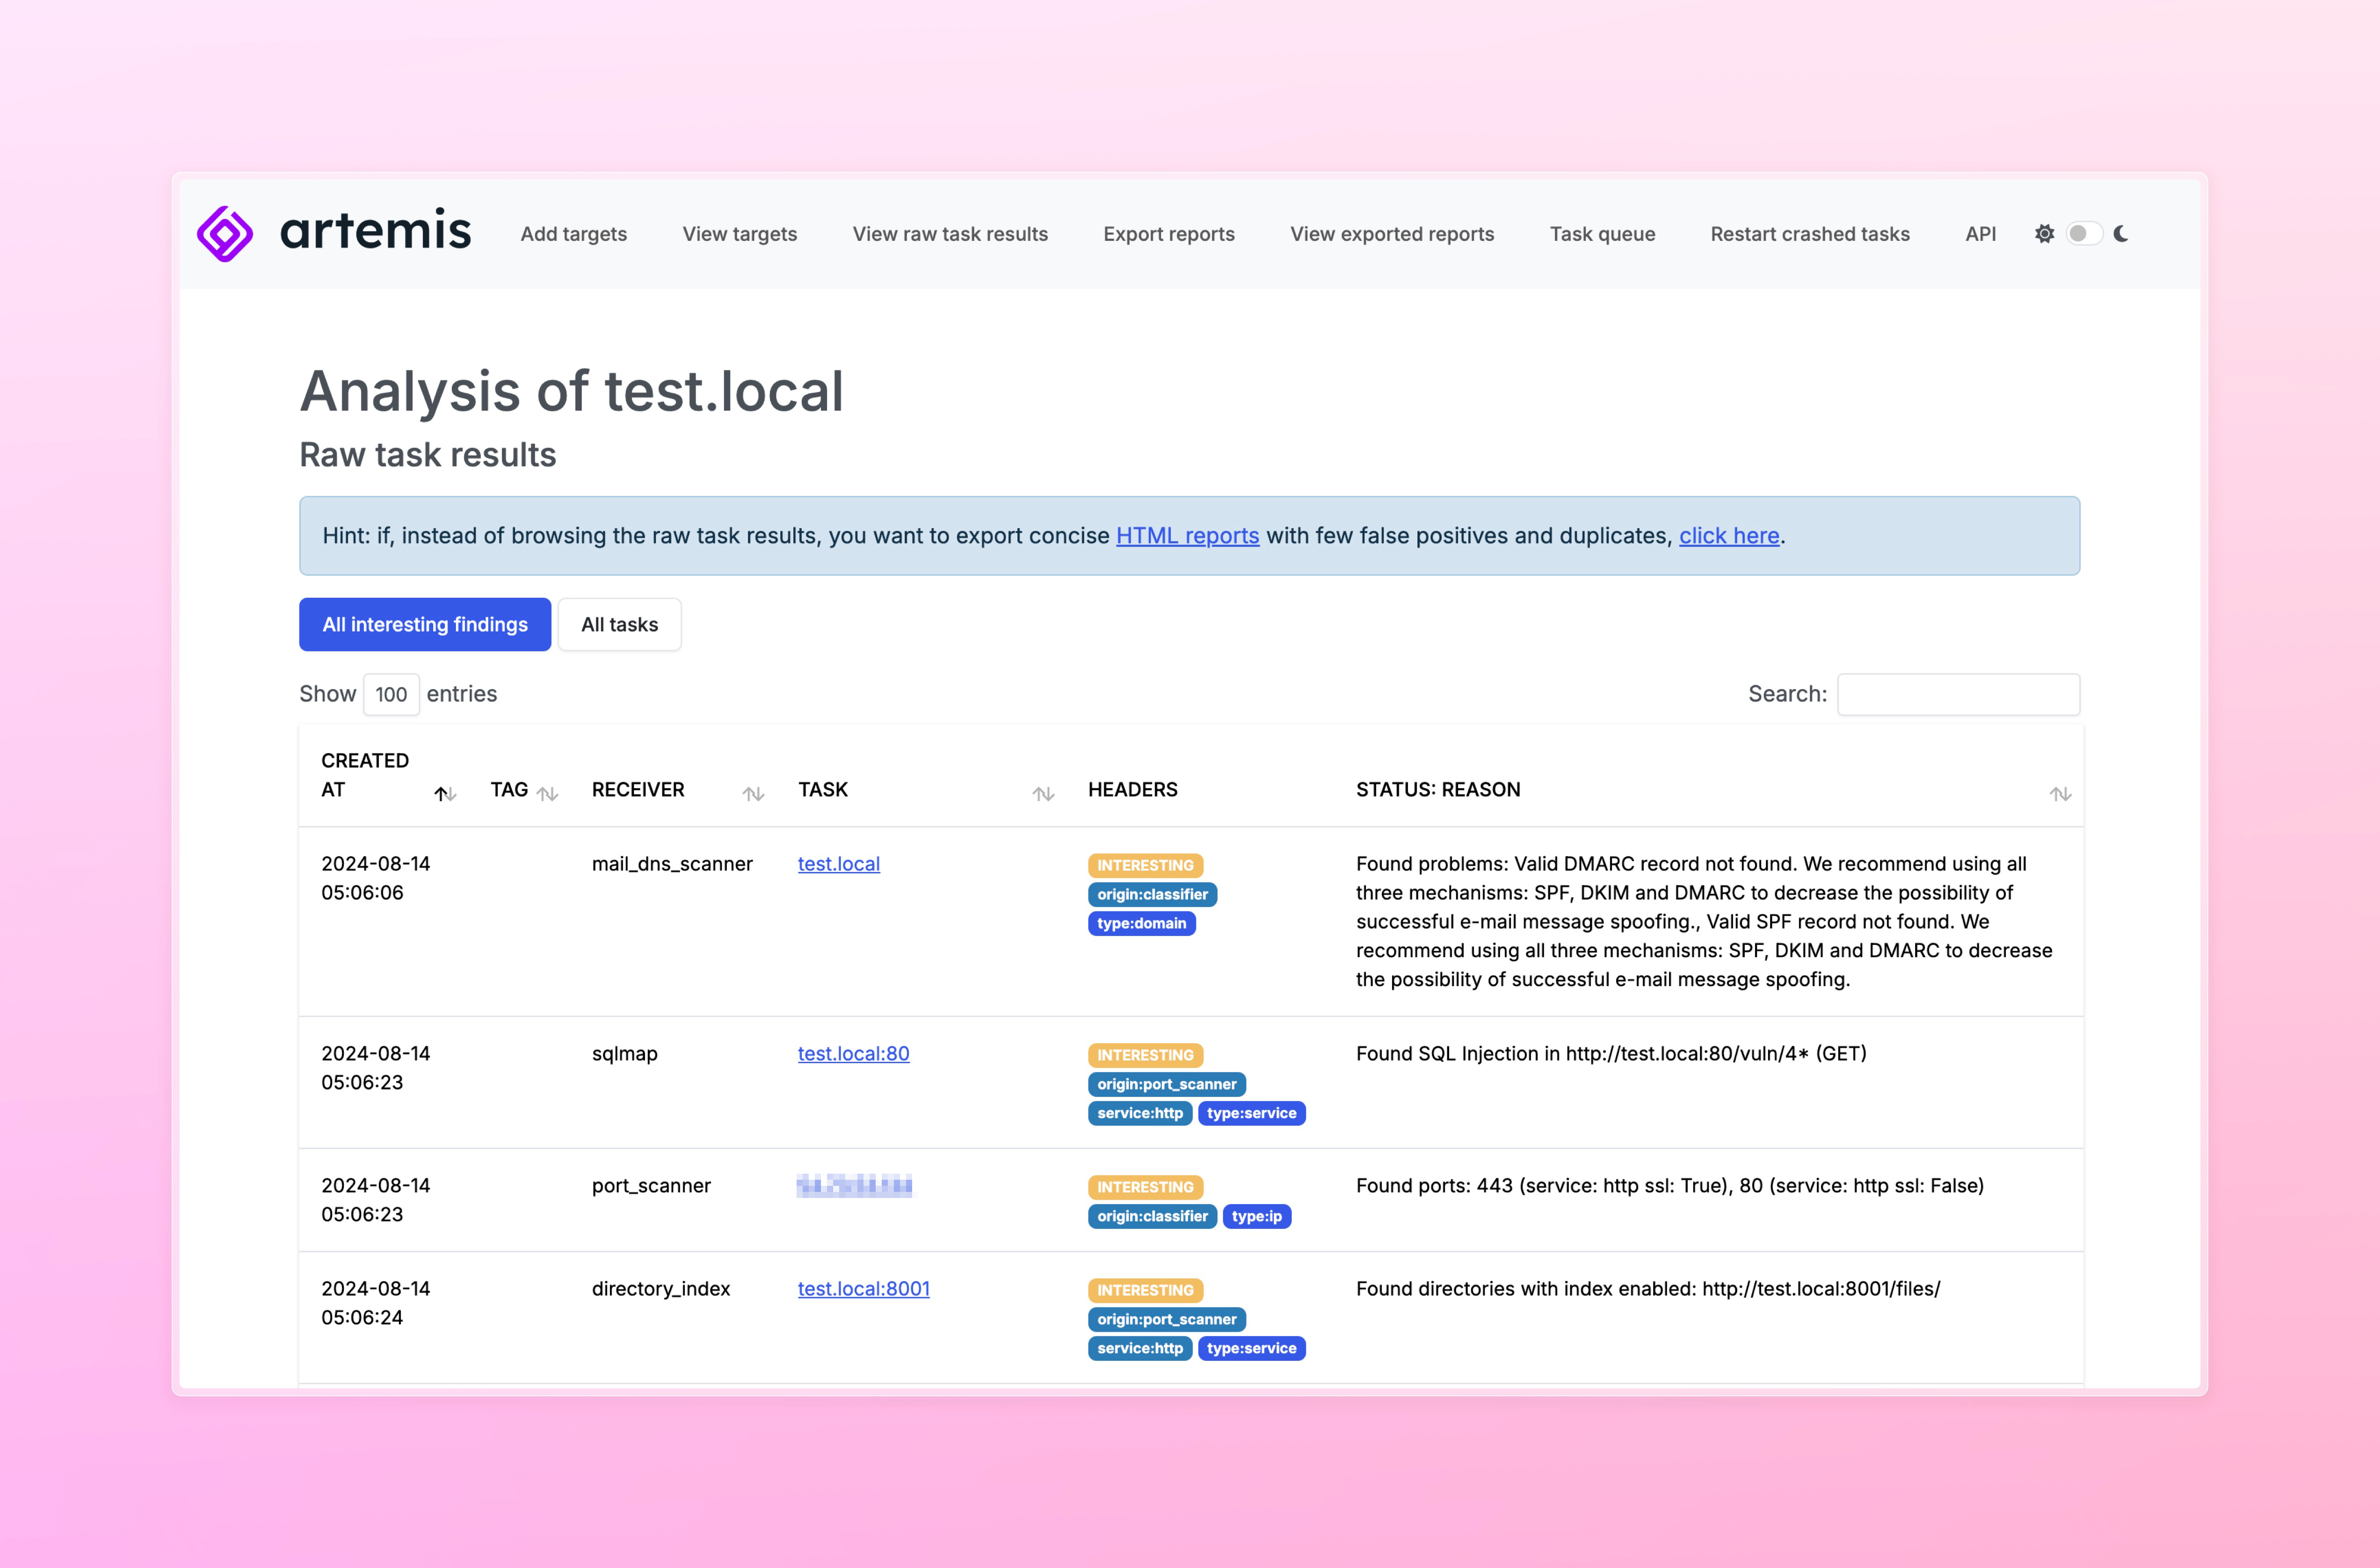 cert-polska/artemis
स्वचालित रिपोर्ट निर्माण क्षमताओं वाला एक मॉड्यूलर भेद्यता स्कैनर।
 dolevf/graphw00f
GraphQL सर्वर इंजन फ़िंगरप्रिंटिंग उपकरण जो बैकएंड तकनीक की पहचान करने और GraphQL Threat Matrix के माध्यम से सुरक्षा रक्षा प्रणालियों का आकलन करने के…
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress प्री-ऑथ XSS → RCE (XSS2Shell) PoC
 ev3rpalestine/0xmiddleware
CVE-2025-29927: Next.js मिडलवेयर शोषण
 yora1928/cve-2026-15748
WordPress Forminator को CVE-2026-15748 बिना प्रमाणीकरण वाले RCE के लिए स्कैन करता है। भेद्य साइटों का पता लगाता है, फ़ॉर्म क्रॉल करता है, नॉन्स…
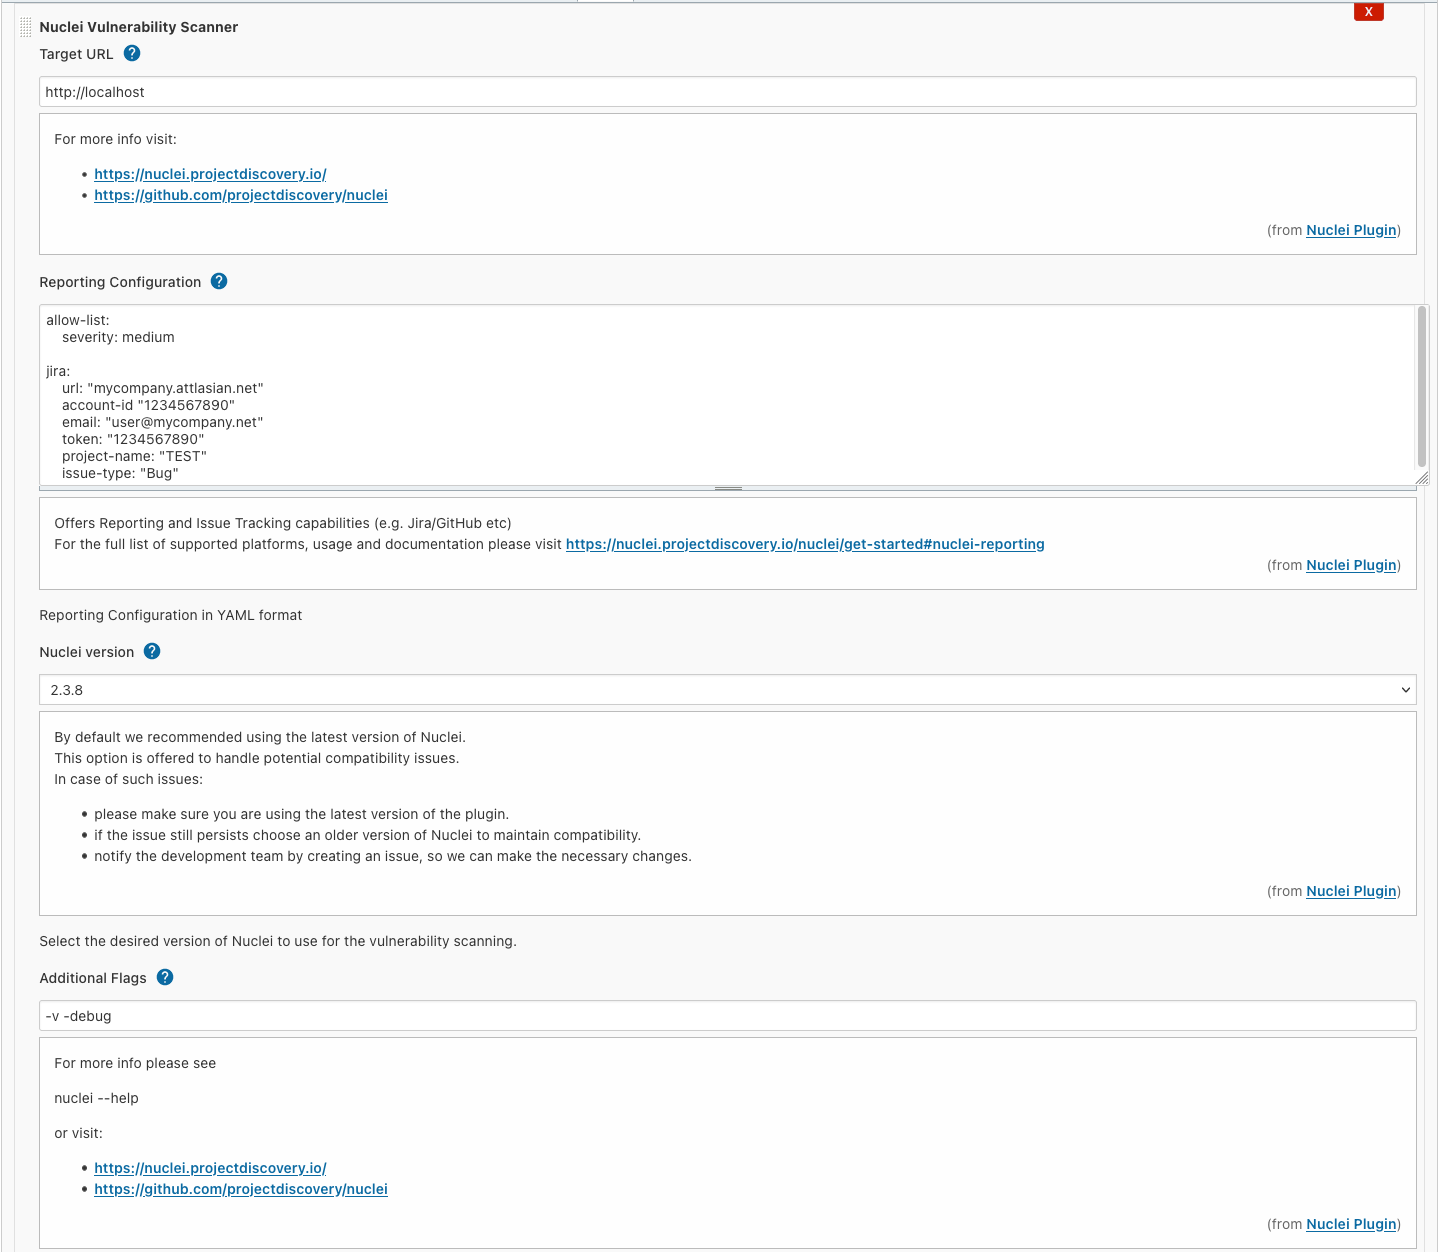 jenkinsci/nuclei-plugin
Nuclei एक तेज़ उपकरण है जो टेम्पलेट-आधारित विन्यास योग्य लक्षित भेद्यता स्कैनिंग के लिए है, जो विशाल विस्तारणीयता और उपयोग में आसानी प्रदान करता है।
 salehlardhi/cve-2023-3519
CVE-2023-3519 भेद्यता nuclei scanner के लिए
 erman-bolukbasi/web-penetration-drupal
Drupal वेब ऐप का प्रवेश परीक्षण — CVE-2018-7600 (Drupalgeddon 2) Nmap, Burp Suite और Metasploit का उपयोग करके शोषण किया गया | BB CyberSec पर इंटर्नशिप
 burjoy/cve-2024-40275_scanner
सीवीई-2024-40725 अपाचे HTTP सर्वर स्रोत-कोड प्रकटीकरण के लिए स्कैनर; प्रत्यक्ष और सबरिक्वेस्ट पथों की जांच करता है, प्रभावित संस्करणों की पहचान करता…
 zhzyker/vulmap
वेब भेद्यता स्कैनर और शोषण उपकरण जिसमें Weblogic, Shiro, Struts2 और Tomcat जैसे वेब ऐप्स में ज्ञात CVEs के लिए POC/EXP मोड शामिल हैं; FOFA/Shodan बैच…
 renwax23/xsstron
स्वचालित रूप से XSS कमजोरियों का पता लगाने के लिए Electron JS ब्राउज़र
 jas502n/burpsuite_pro_v1.7.37
वेब अनुप्रयोग सुरक्षा परीक्षण का व्यापक प्लेटफ़ॉर्म, जिसमें उन्नत स्कैनिंग इंजन, इंटरसेप्टिंग प्रॉक्सी, और पेनेट्रेशन परीक्षकों के लिए स्वचालित…
 rxerium/cms-exploitation-campaign
जुलाई 2026 में रिपोर्ट किए गए CMS उपकरणों के विरुद्ध बड़े पैमाने पर शोषण अभियान









