
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 abatsakidis/wp-cve-2026-87902-checker
CVE-2026-87902 के लिए रक्षात्मक WordPress सुरक्षा स्कैनर — स्थानीय फ़ाइलसिस्टम निरीक्षण और सुरक्षित रिमोट HTTP/HTTPS मूल्यांकन।
 exdev994/cve-2026-111058-cve-2026-111057-mercury-rce
Mercury अनधिप्राप्त RCE कॉम्बो: CVE-2026-111058 (कर्नेल) + CVE-2026-111057 (टर्मिनल)। 0xNuts (@ExDev994) द्वारा। केवल अधिकृत परीक्षण के लिए।
 hahahahahahahahah6/mcp-idprobe
JSON-RPC id टकराव के माध्यम से MCP क्रॉस-टेनेंट प्रतिक्रिया लीक के लिए रनटाइम प्रोब (CVE-2026-111770)
 anywaye/nilepatch-admzip-dos
Minimal Node.js proof-of-concept जो CVE-2026-114102 को पुनरुत्पादित करता है, जो 0.6.1 से पहले के adm-zip में विकृत ZIP DEFLATE डेटा के कारण होने वाला…
 dimasma0305/cve-2026-114509
Laravel TokenGuard array-token प्रमाणीकरण बायपास (CVE-2026-114509) को पुनरुत्पादित करने वाले स्व-जाँच PoC और Docker लैब, प्रभावित/ठीक किए गए…
 electro0nes/x10
स्वचालित XSS खोज उपकरण जो डोमेन, वाइल्डकार्ड, या एकल-URL लक्ष्यों पर सबडोमेन गणना, क्रॉलिंग, पैरामीटर खोज, पेलोड परीक्षण, और Nuclei स्कैनिंग को…
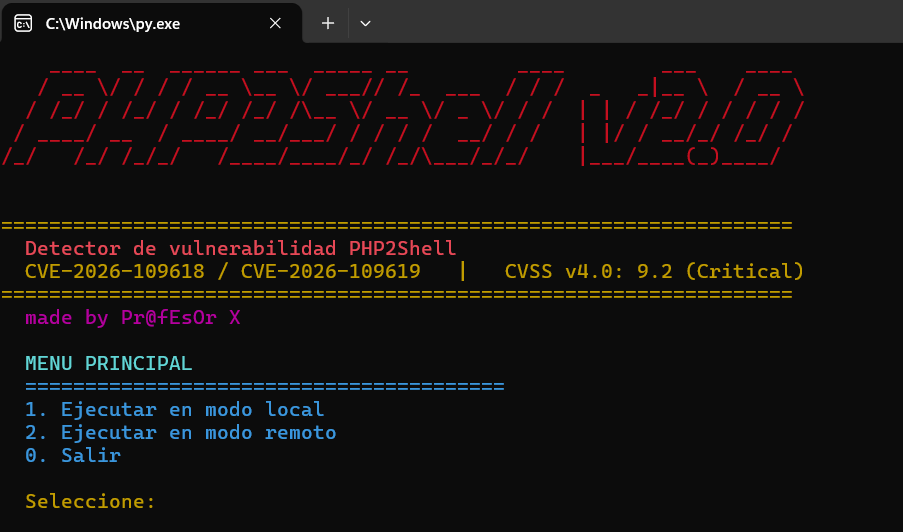 pr0fes0r-x/php2shell-checker-v-2.0-cve-2026-115560-
संस्करण 2.0 — v1.0 में HTTP के माध्यम से दूरस्थ होस्ट स्कैनिंग जोड़ता है। जब बिना किसी आर्ग्युमेंट के चलाया जाता है तो एक इंटरैक्टिव मेनू प्रदर्शित…
 pr0fes0r-x/php2shell-checker-v-1.0-cve-2026-115560-
स्क्रिप्ट जो पता लगाती है कि आपका PHP संस्करण PHP2Shell (CVE-2026-109618 / 109619) के प्रति असुरक्षित है या नहीं
 googlesky/cve-2026-115578
go-guerrilla <=1.6.7: XCLIENT हैंडलर ने input[8:] को स्लाइस किया, लेकिन वर्ब 7 बाइट्स का है — एक नंगला XCLIENT कमांड पैनिक (स्लाइस आउट ऑफ़ रेंज) करता…
 llcforge/cve-2026-116442
Dell PowerStore SDNAS — NDMP प्रमाणीकरण रीप्ले बायपास पूर्ण बैकअप/रीस्टोर नियंत्रण प्रदान करता है। CVSS 3.1: 8.1 उच्च।
 foxcornlab/mlflow-scorer-scanner
Detection-only triage scanner for MLflow scorer RCE CVE-2026-116692: version check via the /version endpoint. No payloads, no scorer invocation.
 xherogasm/cve-disclosures
11 ओपन-सोर्स वेब एप्लिकेशन्स में 30 CVEs (SQL injection, broken access control, unrestricted file upload RCE, information disclosure) का सार्वजनिक…
 llcforge/cve-2026-117517
CVE-2026-117517 के लिए Python PoC, जो Apache Tomcat jsessionid लीडिंग-स्लैश ओपन रीडायरेक्ट (CWE-601) है; लक्ष्यों की जाँच करता है और तैयार किए गए…
 omarkurt/cve-2026-117635
CVE-2026-117635 के लिए प्रूफ-ऑफ-कॉन्सेप्ट लैब और Nuclei टेम्पलेट, जो Gitea के एडमिन API पर public-only टोकन स्कोप बायपास है, जिससे निजी संगठन लीक…
 b1nv0id/cve-2026-118764
CVE-2026-118764 का तकनीकी लेख, minimatch में एक denial-of-service, जहाँ हमलावर-नियंत्रित glob पैटर्न घातीय globParts वृद्धि और द्विघात pairwise…
 doseuser/cve-2026-119618---rce-in-apache
Apache HTTP Server में mod_http2 अनुरोध-हेडर रेस कंडीशन के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट, जिसमें check, exploit, probe और mitigation मोड के साथ-साथ…
 dansaurabh/h2race-check_cve-2026-119618
CVE-2026-119618, Apache mod_http2 assign_headers() रेस कंडीशन के लिए पैसिव स्कैनर। यह HTTP/2 नेगोशिएशन (ALPN/h2c) और Apache संस्करण की जाँच करता है।…
 blkph0x/cve-2026-119618-mod_http2-lab
Reproducible Apache mod_http2 CVE-2026-119618 source, HTTP/2, and debugger A/B lab








