
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 cappricio-securities/cve-2018-8033
Apache OFBiz 16.11.04 XML external entity injection (XXE injection) के लिए संवेदनशील है।
 rxerium/cve-2024-57378
CVE-2024-57378 का पता लगाना
 0xshaheen/cve-2025-30208
Vite डेव सर्वर में CVE-2025-30208 के लिए स्कैनर, कई पेलोड, मल्टी-थ्रेडिंग और कमजोर URL आउटपुट के साथ एकल और बड़े पैमाने पर URL स्कैनिंग का समर्थन…
 sebastianmautner/nuclei-cve-2025-24813
CVE 2025-24813 के लिए सर्वर पर सुरक्षित रूप से परीक्षण करने हेतु एक टेम्पलेट विकसित करने की विश्वविद्यालय परियोजना। इसे जानबूझकर इस प्रकार बनाया गया…
 jenderal92/cve-2024-10508
यह टूल WordPress साइटों में "RegistrationMagic" प्लगइन (CVE-2024-10508) की कमजोरियों की जांच करता है। यह एक विशिष्ट संस्करण (`6.0.2.6`) की उपस्थिति…
 olafhaalstra/log4jcheck
Log4j भेद्यता CVE-2021-44228 के विरुद्ध URL सूची की जाँच करें
 sumeet-darekar/cve-2025-30208
CVE-2025-30208 के लिए मास स्कैन
 zedeq/wp-cve-2025-4322---scan
CVE-2025-4322 के लिए भेद्यता पहचान स्कैनर
 cappricio-securities/cve-2024-0235
EventON (मुफ्त < 2.2.8, प्रीमियम < 4.5.5) - सूचना प्रकटीकरण
 yehia-mamdouh/xssya-v-2.0
Python XSS स्कैनर जो reflected और encoded-payload injection की पुष्टि करता है, cookies कैप्चर करने के लिए payloads निष्पादित करता है, WAFs का पता…
 rxerium/cve-2022-41352
Zimbra Collaboration (ZCS) मनमाना फ़ाइल अपलोड भेद्यता
 d0rb/shellscope
Plex2Shell और php2shell के लिए रक्षात्मक एक्सपोज़र ऑडिटर — उन्हें खोजने से पहले अपने स्वयं के एक्सपोज़र खोजें।
 oscerd/cve-2026-85300
CVE-2026-85300 के लिए रन करने योग्य Spring Boot और Quarkus रिप्रोड्यूसर, जो camel-pqc द्वारा अनुमतिपूर्ण umask-व्युत्पन्न फ़ाइल अनुमतियों के साथ निजी…
 xuemian168/cve-2025-30208
全网首发 CVE-2025-31125 CVE-2025-30208 CVE-2025-32395 Vite Scanner
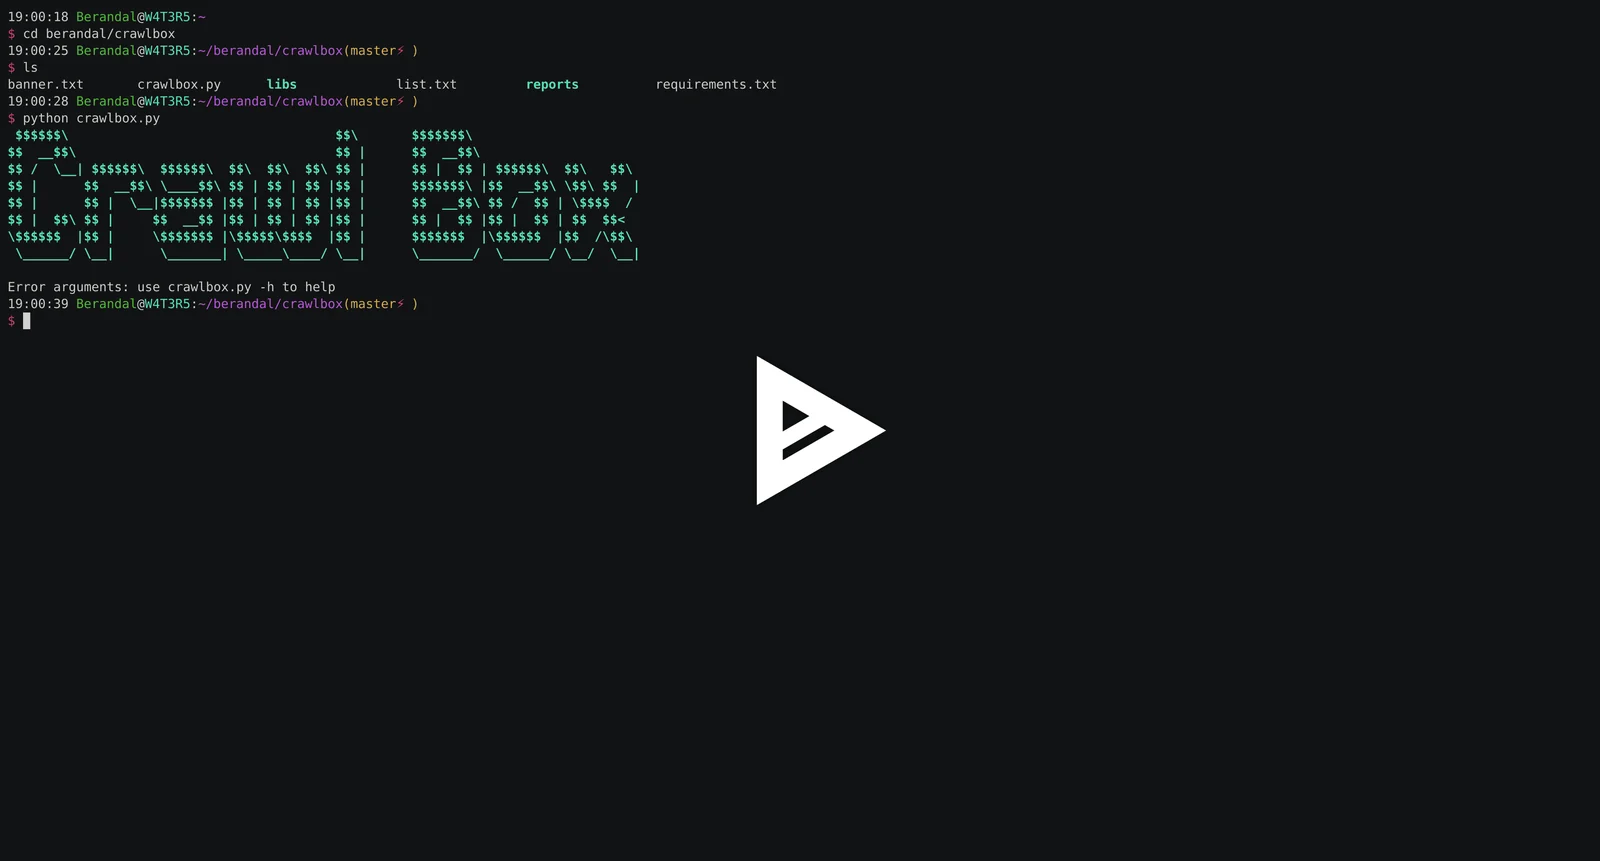 opiniondealer/crawlbox
Python स्क्रिप्ट जो अंतर्निहित या कस्टम वर्डलिस्ट का उपयोग करके वेब निर्देशिकाओं और एडमिन पथों पर ब्रूट-फोर्स करती है, पेंटेस्ट के दौरान निर्देशिका…
 wayang1337/cve-2026-18143
WooCommerce (Addify) के लिए कोटेशन अनुरोध करें <= 2.9.2 afrfq_submit_quote_via_popup के माध्यम से अनधिकृत मनमाना फ़ाइल अपलोड
 ardakocadoru/xss-cheatsheet
प्रतिबिंबित, संग्रहीत, DOM और ब्लाइंड पेलोड, फ़िल्टर बायपास, WAF एवेज़न, CSP बायपास, mXSS, और वास्तविक दुनिया के CVE केस अध्ययनों को कवर करने वाला…
 nxploited/cve-2026-114509
Laravel TokenGuard प्रमाणीकरण को non-string API क्रेडेंशियल्स के माध्यम से बायपास करना








