
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 praetorian-inc/zeroqlik-detect
ZeroQlik (CVE-2023-41265 और CVE-2023-41266) का पता लगाने के लिए एक Nuclei टेम्पलेट
 cappricio-securities/aem-xss
Adobe Experience Manager चाइल्डलिस्ट चयनकर्ता - क्रॉस-साइट स्क्रिप्टिंग
 yogagymn/xss2shell-cve-2026-64638
अधिकृत WordPress XSS-to-RCE स्कैनर जिसमें समवर्ती मल्टी-टार्गेट XSS रिफ्लेक्शन और वर्जन फिंगरप्रिंट डिटेक्शन, साथ ही वैकल्पिक एक्सप्लॉइटेशन वर्कफ़्लो…
 asvorg/cve-2026-105030-poc
CVE-2026-105030 Kener 4.0.0 (4.1.6 से पहले) के लिए एक python3 PoC, जो Dashboard API के माध्यम से छिपे हुए मॉनिटर डेटा का खुलासा करता है
 inteleon404/cve-2025-0133
Palo Alto GlobalProtect Gateway & Portal में रिफ्लेक्टेड XSS कमजोरी पाई गई। हमलावर तैयार अनुरोधों के माध्यम से दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट कर…
 0xwhoknows/cve-2025-29927
असिंक्रोनस Python स्कैनर जो aiohttp, कनेक्शन पूलिंग, कैशिंग और चंक्ड परिणाम सहेजने के साथ URL सूचियों को संसाधित करके Next.js ऐप्स में CVE-2025-29927…
 call123x/-cve-2025-55182
cve-2025-55182
 portswigger/active-scan-plus-plus
Burp Suite एक्सटेंशन जो होस्ट हेडर हमलों, XXE, कोड इंजेक्शन, और Shellshock तथा Log4Shell जैसे ज्ञात CVE के लिए जाँच के साथ सक्रिय और निष्क्रिय…
 arachni/arachni-ui-web
Arachni का वेब यूजर इंटरफेस।
 silentsignal/burp-text4shell
Text4Shell स्कैनर Burp Suite के लिए
 y0-kan/log4jshell-scan
log4j2 RCE भेद्यता (CVE-2021-44228) आंतरिक नेटवर्क स्कैनर, जिसका उपयोग बिना नेटवर्क आउटबाउंड के स्थितियों में भेद्यता स्कैन करने के लिए किया जा सकता…
 machine1337/hackguard
python3 में लिखा गया तेज़ वेब एप्लिकेशन भेद्यता स्कैनर
 wortell/log4j
CVE-2021-44228 से संबंधित सभी जानकारी, स्क्रिप्ट्स आदि वाला Repo
 veilvulp/rscscan-cve-2025-55182
RscScan: पेशेवर क्रॉस-प्लेटफ़ॉर्म भेद्यता स्कैनर Next.js Server Actions (CVE-2025-55182) के लिए। मल्टी-थ्रेडेड स्कैनिंग, रीयल-टाइम एनालिटिक्स और…
 randomrobbiebf/csp-log4j
CSP रिपोर्ट URL ढूंढता है और जाँचता है कि क्या वे log4j के प्रति असुरक्षित हैं।
 cappricio-securities/cve-2000-0114
Microsoft FrontPage एक्सटेंशन जाँच (shtml.dll)
 flyingllama87/p4wned
Perforce सुरक्षा अनुसंधान और उपकरण - CVE-2026-6043
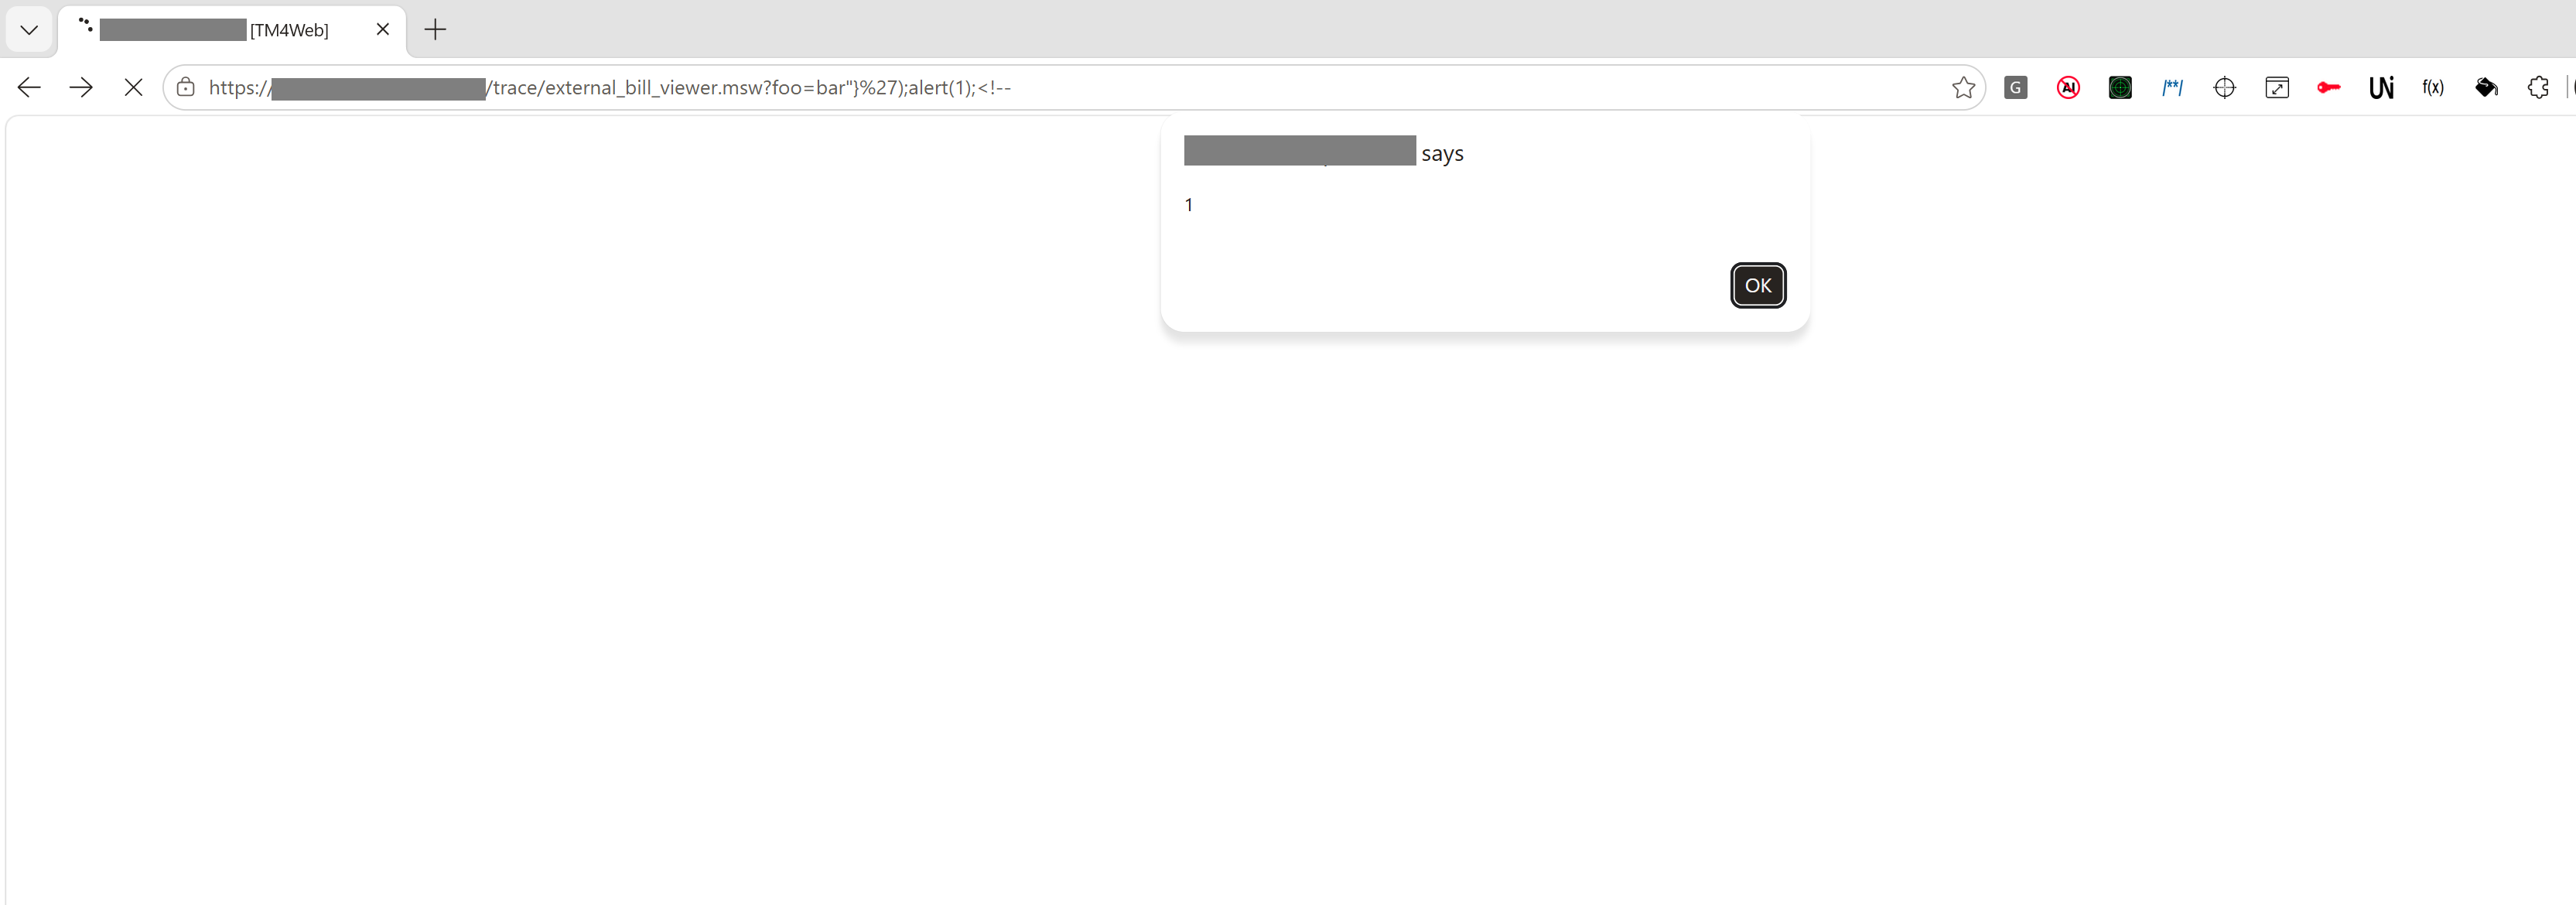 pn-tester/cve-2022-35499
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Trimble TM4WEB <=22.2.0 में परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता का प्रदर्शन करता है, जो बाहरी बिल व्यूअर…








