
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 karthi-the-hacker/cve-2006-2842
CVE-2006-2842 (PHP include() पथ छंटनी) भेद्यता के लिए CLI स्कैनर। इस विशिष्ट वेब एप्लिकेशन दोष का पता लगाने के लिए एकल या एकाधिक URL स्कैन करता है।
 torchiachristian/vulnscan
वेब भेद्यता स्कैनर Python में: SQL injection, XSS, path traversal, security headers। क्रॉलर, Flask डैशबोर्ड, PDF में रिपोर्ट।
 rxerium/cve-2024-12084
rsync डेमॉन में एक हीप-आधारित बफर ओवरफ्लो दोष पाया गया। यह मुद्दा कोड में हमलावर-नियंत्रित चेकसम लंबाई (s2length) के अनुचित हैंडलिंग के कारण है। जब…
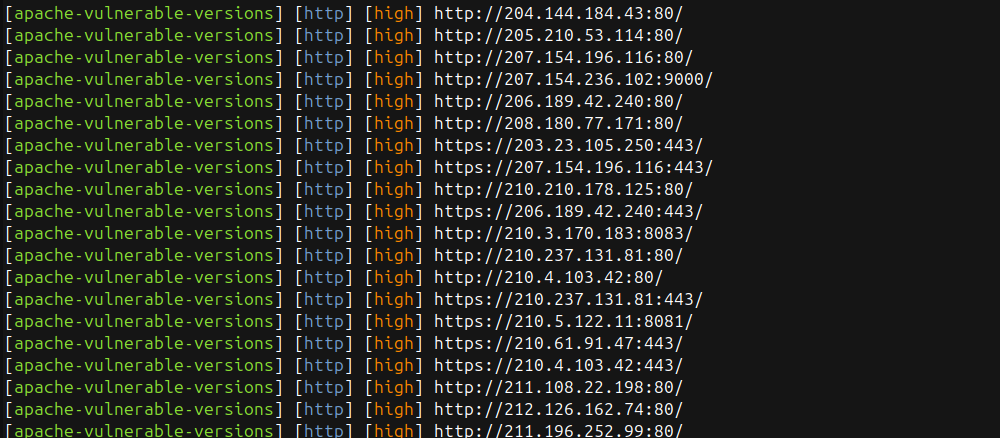 psibot/apache-vulnerable
Apache HTTP Server में पथ ट्रैवर्सल कमजोरियों (CVE-2021-41773, CVE-2021-42013) का पता लगाता है विभिन्न ट्रैवर्सल तकनीकों के माध्यम से /etc/passwd…
 mrmahile/massscanning-cve-2025-55182
विभाजित इनपुट फ़ाइलों पर बड़े/निरंतर स्कैन चलाने के लिए एक हल्का ऑर्केस्ट्रेटर और वर्कर स्कैनर सेटअप। इस रिपॉजिटरी में ऑर्केस्ट्रेशन स्क्रिप्ट, एक…
 mxm0z/r2s
वेब-आधारित भेद्यता स्कैनर CVE-2025-55182 के लिए, जो React Server Components में एक गंभीर Remote Code Execution (RCE) भेद्यता है।
 pwnvader/cve-2026-17089-poc-pwnvader
CVE-2026-17089 के लिए Shell PoC, WordPress Events Manager plugin (<= 7.4.0.1) में एक unauthenticated reflected XSS; plugin की fingerprinting करता है…
 assetnote/hopgoblin
Adobe Experience Manager (AEM) हैकिंग टूलकिट
 philesiv/xsleaker
क्रॉस-साइट लीक (XS-Leaks) के लिए खोजक
 rxerium/cve-2025-68613
CVE-2025-68613 के लिए पहचान
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
CVE-2025-55182 (React) और CVE-2025-66478 (Next.js) के लिए स्कैनर - react-server-dom-webpack, react-server-dom-parcel, react-server-dom-turbopack, और…
 jmehta10/cve-2025-66470
CVE-2025-66470 का पता लगाने के लिए एक तेज़, सरल स्कैनर - NiceGUI के ui.interactive_image घटक में XSS भेद्यता।
 cappricio-securities/appspec-yaml-leaks
Appspec YML और YAML लीक
 rk-000/log4j_scan_advance
log4j RCE CVE-2021-44228 को खोजने के लिए एक पूरी तरह से स्वचालित, सटीक और व्यापक स्कैनर
 jet-pentest/bdu-2023-05144
BDU:2023-05144 Nuclei चेकर
 cappricio-securities/sound4-directory-listing
SOUND4 Impact/Pulse/First/Eco <=2.x - सूचना प्रकटीकरण
 sanupl/vehicle-service-management-system-settings-stored-cross-site-scripting-xss
CVE-2021-46074 - Sourcecodester Vehicle Service Management System 1.0 में लॉगिन पैनल के सेटिंग्स अनुभाग के माध्यम से एक संग्रहीत क्रॉस-साइट…
 graysignal/cve-2024-38856-apacheofbiz
CVE-2024-38856 के लिए शोषण जो Apache OFBiz के 18.12.15 से पहले के संस्करणों को प्रभावित करता है








