
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 0xinfection/logmepwn
लॉग4जी आरसीई सीवीई-2021-44228 भेद्यता के लिए एक पूरी तरह से स्वचालित, विश्वसनीय, अत्यंत तेज, स्कैनिंग और वैलिडेशन टूलकिट।
 fcavallarin/burp-dom-scanner
बर्प सुइट का एक्सटेंशन सिंगल पेज एप्लिकेशन को स्कैन और क्रॉल करने के लिए
 cappricio-securities/crlfi-scanner
CRLFISCANNER एक हल्का और शक्तिशाली CLI टूल है जिसे बग बाउंटी हंटर्स और पेनेट्रेशन टेस्टर्स के लिए डिज़ाइन किया गया है ताकि पेलोड-आधारित टेस्टिंग और…
 jenderal92/clickjacking-exploit-detector
The Clickjacking Exploit Detector वेबपेज स्कैनिंग तकनीकों का उपयोग करके संभावित कमजोरियों की पहचान करता है और उन तत्वों का विश्लेषण प्रदान करता है।
 cappricio-securities/openredirect
यह एक टूल है जिसका उपयोग कई सुरक्षा शोधकर्ता Open Redirect Bug खोजने के लिए करते हैं।
 kal1gh0st/mylog4shell
सरल Python 3 स्क्रिप्ट "Log4j" Java लाइब्रेरी की भेद्यता (CVE-2021-44228) का पता लगाने के लिए, URLs की सूची के लिए मल्टीथ्रेडिंग के साथ
 cappricio-securities/cve-2020-3452
Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) - स्थानीय फ़ाइल समावेशन
 renzi25031469/cve-2026-64638-wordpress-core-xss2shell
Nuclei टेम्पलेट XSS2Shell की गैर-आक्रामक पहचान के लिए है, जो WordPress Core में एक प्री-प्रमाणित डिफरेंशियल पार्सर है, जो लॉगिन पेज पर DOM तत्वों के…
 moisestapia/http-react2shell
React Server Actions एक्सप्लॉइट वेक्टर का पता लगाना – CVE-2025-55182 / CVE-2025-66478
 yaupunal/cve-2025-55182-scanner
2 अलग-अलग तरीकों के साथ CVE-2025-55182-स्कैनर
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Atlassian Jira, Confluence, और Bitbucket इंस्टेंस में CVE-2026-21589 मनमानी फ़ाइल पढ़ने की भेद्यता की जाँच करने वाला Python डिटेक्शन आर्टिफैक्ट।
 7acini/cve-2026-102261
Non-destructive Go सत्यापनकर्ता जो जाँचता है कि क्या कोई Camaleon CMS इंस्टेंस मीडिया क्रॉप एंडपॉइंट में CVE-2026-102261 के लिए प्राधिकरण फिक्स लागू…
 be-keb/cve-2026-12227
CVE-2026-12227 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और तकनीकी विश्लेषण, WordPress Visual Composer प्लगइन (<=45.16.0) में एक अनऑथेंटिकेटेड LFI जो फ़ाइल समावेशन…
 diegoarias008/cve-2026-20079-checker
Read-only Python checker जो unauthenticated और csm_processes session responses की तुलना करके CVE-2026-20079 Cisco FMC authentication-bypass व्यवहार…
 hannob/optionsbleed
Optionsbleed भेद्यता (CVE-2017-9798) के लिए प्रूफ-ऑफ-कॉन्सेप्ट स्कैनर जो HTTP OPTIONS विधि के माध्यम से Apache HTTP सर्वरों में मेमोरी लीक का परीक्षण…
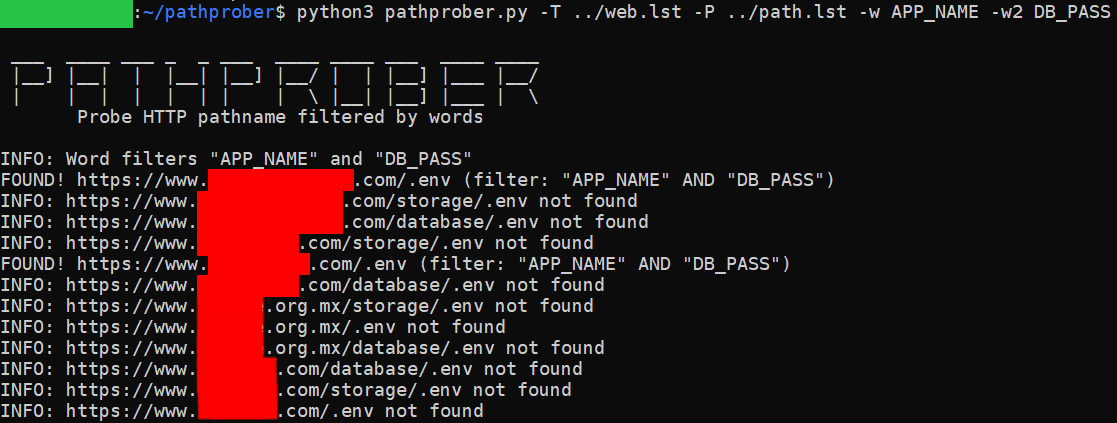 xchopath/pathprober
HTTP पथनाम की जांच और खोज brute-force पद्धति का उपयोग करके और विशेष शब्द या एक साथ 2 शब्दों द्वारा फ़िल्टर किया गया
 aquasecurity/trivy-module-wordpress
Trivy के लिए WordPress उदाहरण मॉड्यूल
 mattb709/cve-2025-24813-scanner
CVE-2025-24813-Scanner एक Python-आधारित भेद्यता स्कैनर है जो Apache Tomcat सर्वरों का पता लगाता है जो CVE-2025-24813 के प्रति संवेदनशील हैं — यह एक…








