#1
 cuerz/cve-2021-36260
हाइकविजन RCE भेद्यता समूह निदान एवं शोषण उपकरण
 jas502n/cve-2019-11581
Atlassian JIRA टेम्पलेट इंजेक्शन भेद्यता RCE
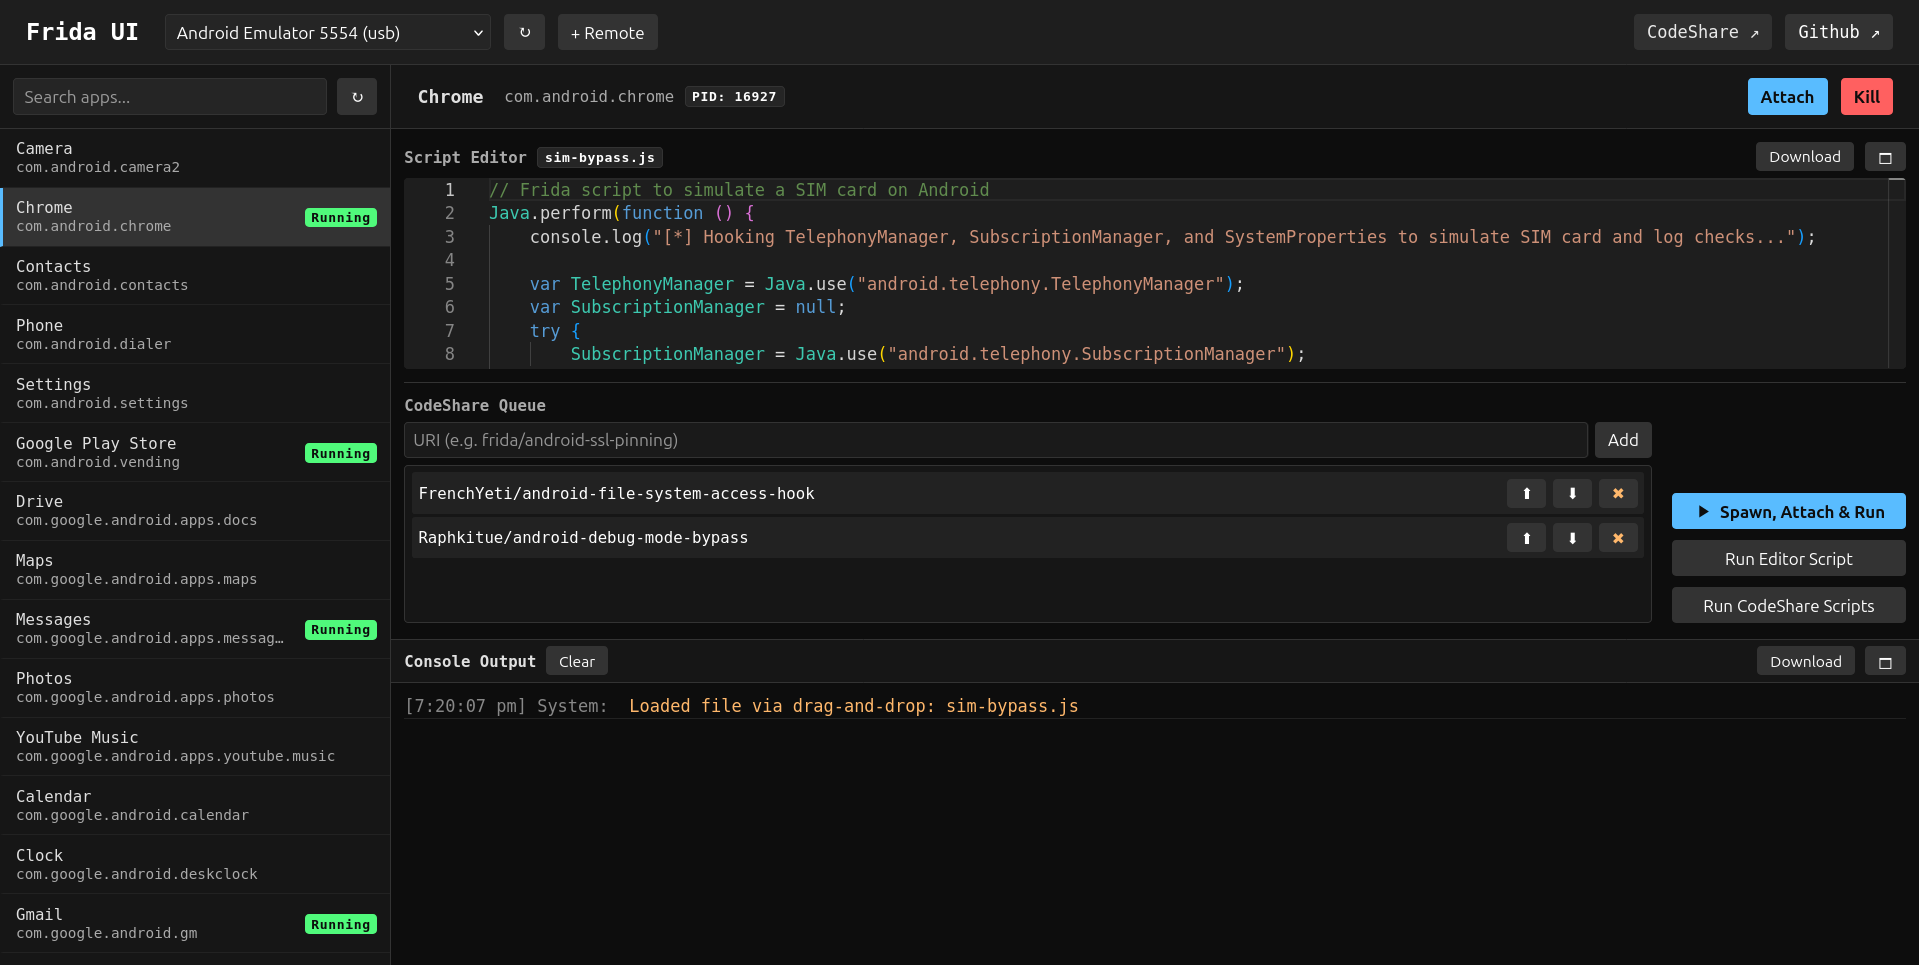 adityatelange/frida-ui
अपने ब्राउज़र से सीधे Frida उपकरणों, प्रक्रियाओं और स्क्रिप्ट के साथ इंटरैक्ट करें।
 dhmosfunk/7-zip-cve-2025-0411-poc
इस रिपॉजिटरी में CVE-2025-0411 MotW बाईपास के भाग के रूप में POC परिदृश्य शामिल हैं।
 hktalent/cve-2020-2551
CVE-2020-2551 poc exploit python Weblogic RCE को IIOP के साथ कैसे पता लगाएं
 jimywork/cromos
Cromos Chrome Web Store के वैध एक्सटेंशन डाउनलोड करने और एप्लिकेशन के बैकग्राउंड में कोड इंजेक्ट करने का एक उपकरण है।
 taherio/redi
CobaltStrike रीडायरेक्टर सेट करने के लिए स्वचालित स्क्रिप्ट (nginx रिवर्स प्रॉक्सी, letsencrypt)
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - Maciej Pulikowski द्वारा रिपोर्ट की गई कमजोरियाँ | कुल बग बाउंटी पुरस्कार: $5.000 | CVE-2021-21123…
 duc-nt/cve-2020-6287-exploit
CVE-2020-6287 के लिए PoC यह PoC पायथन में केवल उपयोगकर्ता जोड़ने के लिए है, कोई प्रशासक अनुमति सेट नहीं है। @zeroSteiner से प्रेरित, metasploit से।…
 cyberxml/log4j-poc
CVE-2021-44228 Log4Shell के लिए एक Docker आधारित LDAP RCE एक्सप्लॉइट डेमो
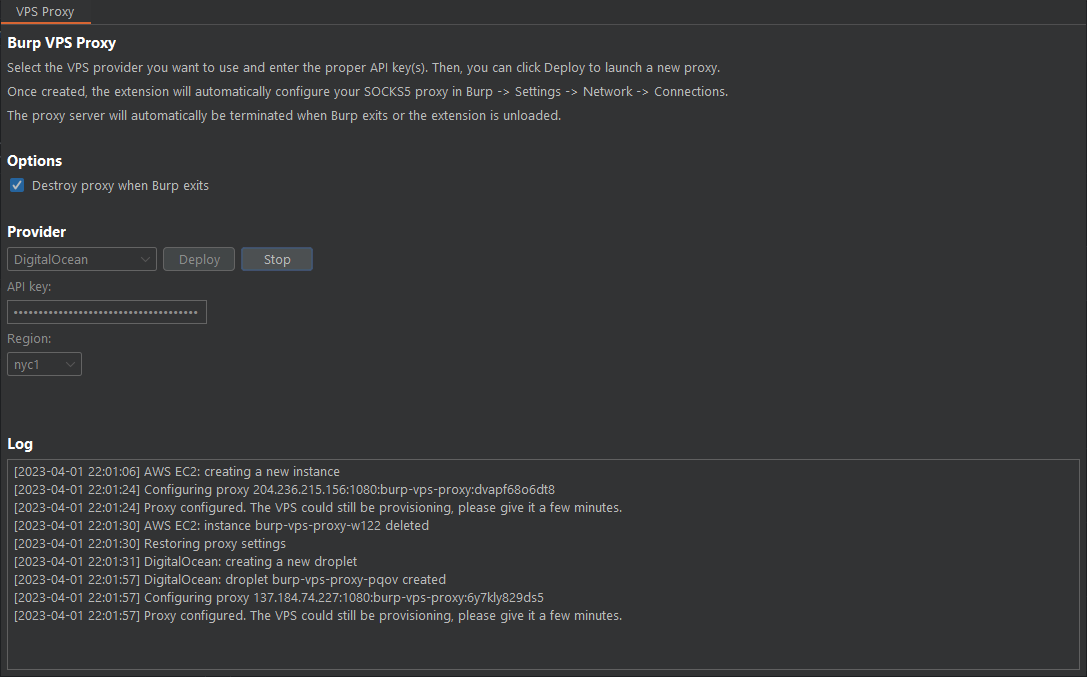 d3mondev/burp-vps-proxy
यह Burp Suite एक्सटेंशन लोकप्रिय क्लाउड सेवाओं पर एक अपस्ट्रीम SOCKS5 प्रॉक्सी के स्वचालित निर्माण और विलोपन की अनुमति देता है।
 h4x0r-dz/cve-2024-21762
Fortinet FortiOS में आउट-ऑफ-बाउंड लेखन CVE-2024-21762 भेद्यता
 bitthebyte/eagle
मल्टीथ्रेडेड प्लगिन आधारित भेद्यता स्कैनर जो वेब-आधारित अनुप्रयोगों की भेद्यताओं का बड़े पैमाने पर पता लगाने के लिए है।
 theori-io/cve-2016-0189
CVE-2016-0189 (IE11 में VBScript मेमोरी भ्रष्टाचार) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट
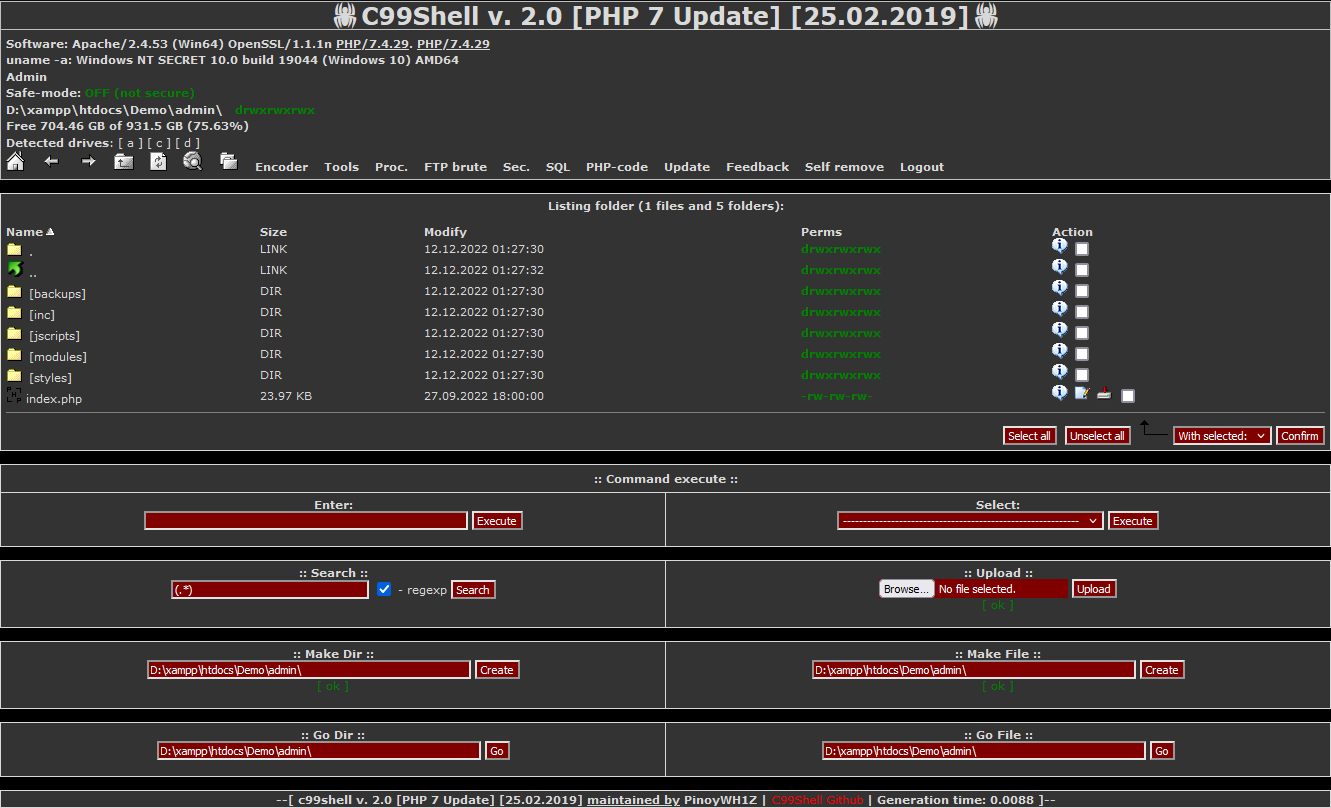 pinoywh1z/c99shell-php7
PHP 7 और safe-build अपडेट लोकप्रिय PHP Shell के C99 वैरिएंट का।
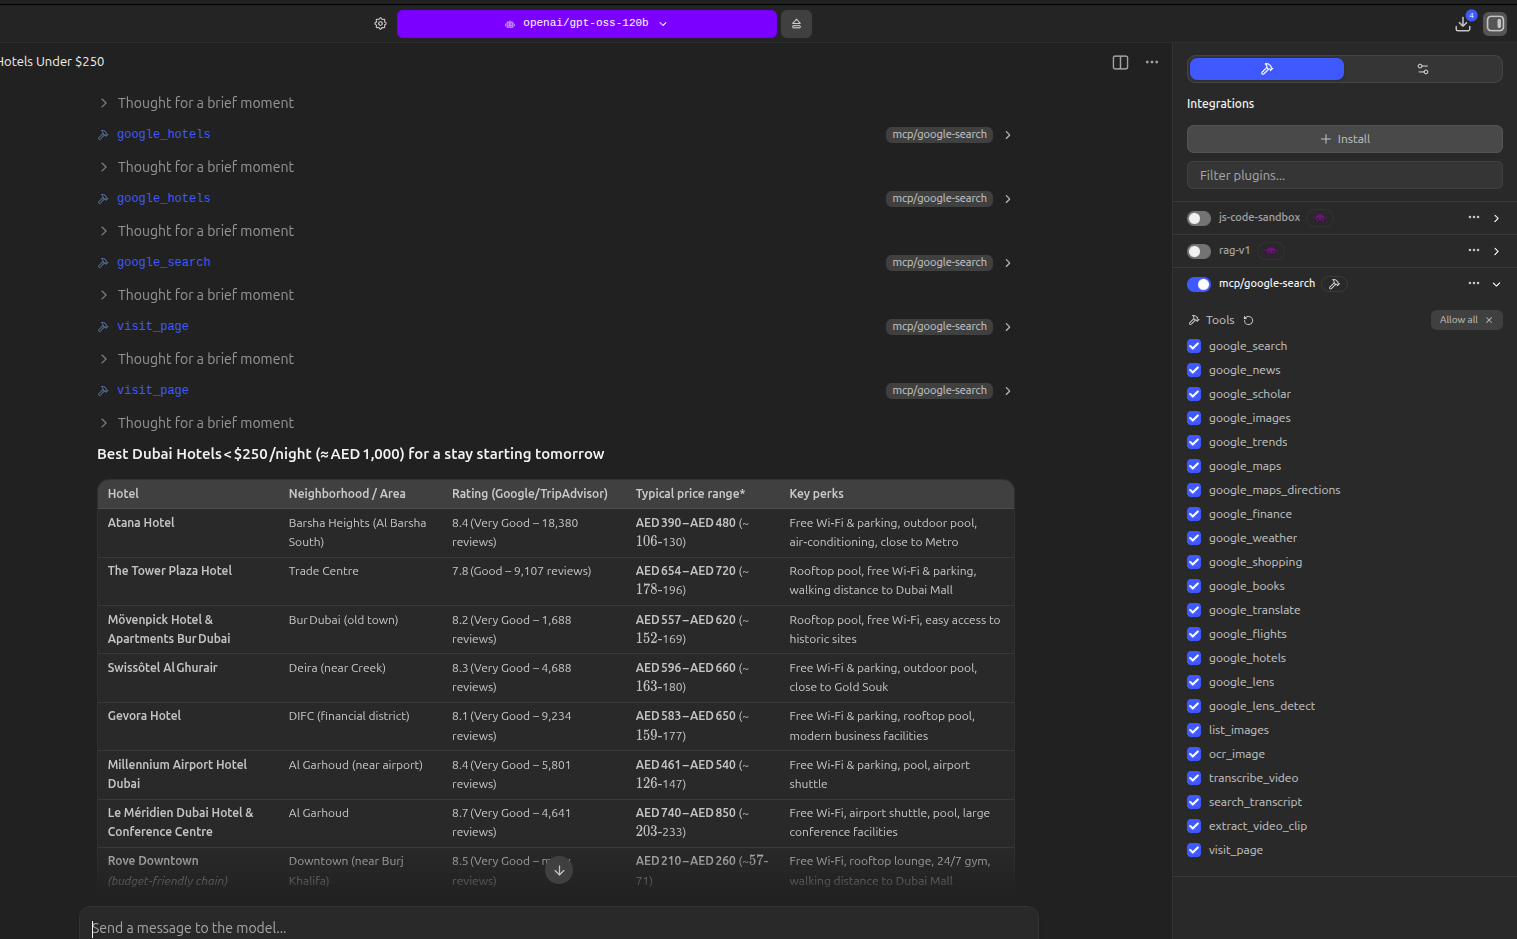 vincentkaufmann/noapi-google-search-mcp
Google खोज और हेडलेस क्रोमियम का उपयोग करके पृष्ठ लाने के लिए MCP सर्वर
 bishopfox/anti-anti-automation
एंटी-एंटी-ऑटोमेशन फ्रेमवर्क