
 #1
वेब एप्लिकेशन और एपीआई का परीक्षण करने, शोषण करने और उन्हें सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 wa6n3r/cve-2026-35616
CVE-2026-35616 के लिए एक्सप्लॉइट स्क्रिप्ट जो वैध CNs की खोज करके, नकली क्लाइंट प्रमाणपत्र उत्पन्न करके, और कस्टम हेडर के साथ संरक्षित एंडपॉइंट्स की…
 vuongnv3389-sec/cve-2021-41773
# Apache HTTP सर्वर पाथ ट्रैवर्सल और RCE (CVE-2021-41773) के लिए Dockerized प्रूफ-ऑफ-कॉन्सेप्ट बिल्ड निर्देशों और curl-आधारित शोषण चरणों सहित।
 immersive-labs-sec/cve-2021-32648
OctoberCMS प्रमाणीकरण बाईपास (CVE-2021-32648) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो अनधिकृत पहुंच प्रदर्शित करता है और सुरक्षा परीक्षण के लिए एक…
 ibonok/cve-2026-33439-poc
OpenAM प्री-ऑथ RCE (CVE-2026-33439) के लिए एक्सप्लॉइट, जो Java डिसीरियलाइज़ेशन गैजेट चेन का उपयोग करके कमांड निष्पादित करता है और आउटपुट सीधे HTTP…
 hodgeluke/ai-agent-security-research
एआई कोडिंग एजेंट इंफ्रास्ट्रक्चर पर खुला सुरक्षा अनुसंधान। CVE-2026-22812 और CVE-2026-22813 के लिए एजेंट-निष्पादन योग्य सुधार मैनिफेस्ट।
 hiteshgorana/susvibes-jupyter-server-cve-2026-35397
जुपिटर सर्वर में मास्क्ड पाथ-रिज़ॉल्यूशन फिक्स को पुनः लागू करने के लिए बेंचमार्क कार्य, जिसमें रूट-डायरेक्ट्री सीमा प्रवर्तन का मूल्यांकन करने के…
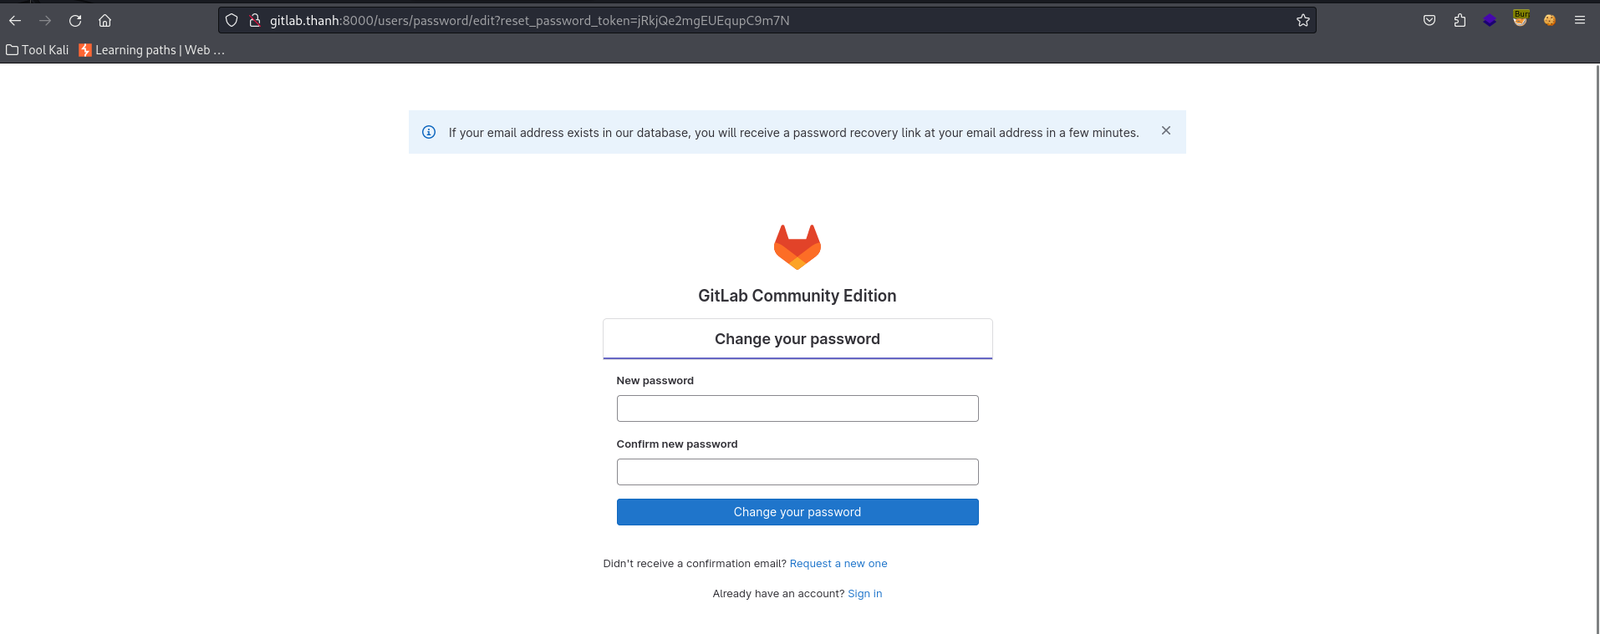 thanhlam-attt/cve-2023-7028
GitLab खाता अधिग्रहण के लिए CVE-2023-7028 के माध्यम से शोषण, जो पासवर्ड रीसेट बाईपास का प्रदर्शन करता है, जिसमें रीसेट टोकन प्राप्त करने के लिए…
 hann1bl3l3ct3r/cve-2026-4406
Gravity Forms प्लगइन WordPress के लिए (संस्करण 2.9.28 तक परीक्षण किया गया) `gform_get_config` AJAX एक्शन में `form_ids` पैरामीटर के माध्यम से बिना…
 hann1bl3l3ct3r/cve-2026-4112
SonicWall SMA1000 श्रृंखला उपकरणों में SQL कमांड में उपयोग किए जाने वाले विशेष तत्वों का अनुचित निष्प्रभावीकरण (“SQL इंजेक्शन”) एक दूरस्थ प्रमाणित…
 sw0rd1ight/cve-2026-1312
CVE-2026-1312 को पुनः उत्पन्न करता है, जो Django SQL इंजेक्शन भेद्यता है, जिसमें Dockerized वातावरण और सुरक्षा परीक्षण के लिए चरण-दर-चरण PoC शामिल है।
 sw0rd1ight/cve-2026-1207
Django फ्रेमवर्क में PostGIS का उपयोग करके भौगोलिक रास्टर (raster) डेटा क्वेरी करते समय, यदि अप्रमाणित उपयोगकर्ता इनपुट को सीधे band index (बैंड…
 selecthch/cve-2026-41551
# CVE-2026-41551 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Siemens ROS# file_server में एक पाथ ट्रैवर्सल भेद्यता है, जो क्राफ्टेड package:// अनुरोधों…
 h4zaz/cve-2026-42141-xibo-ssrf
Xibo CMS में uploadUrl एंडपॉइंट के माध्यम से SSRF के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो आंतरिक संसाधनों तक प्रमाणित सर्वर-साइड रिक्वेस्ट फोर्जरी को प्रदर्शित…
 rockmelodies/cve-2026-23524
Laravel Reverb Laravel अनुप्रयोगों के लिए रीयल-टाइम WebSocket संचार बैकएंड प्रदान करता है। संस्करण 1.6.3 और उससे पहले के संस्करणों में, Reverb Redis…
 h4zaz/cve-2025-60500
# स्कूल प्रबंधन प्रणाली 7.1 (प्रमाणित RCE) के बारे में शोषण
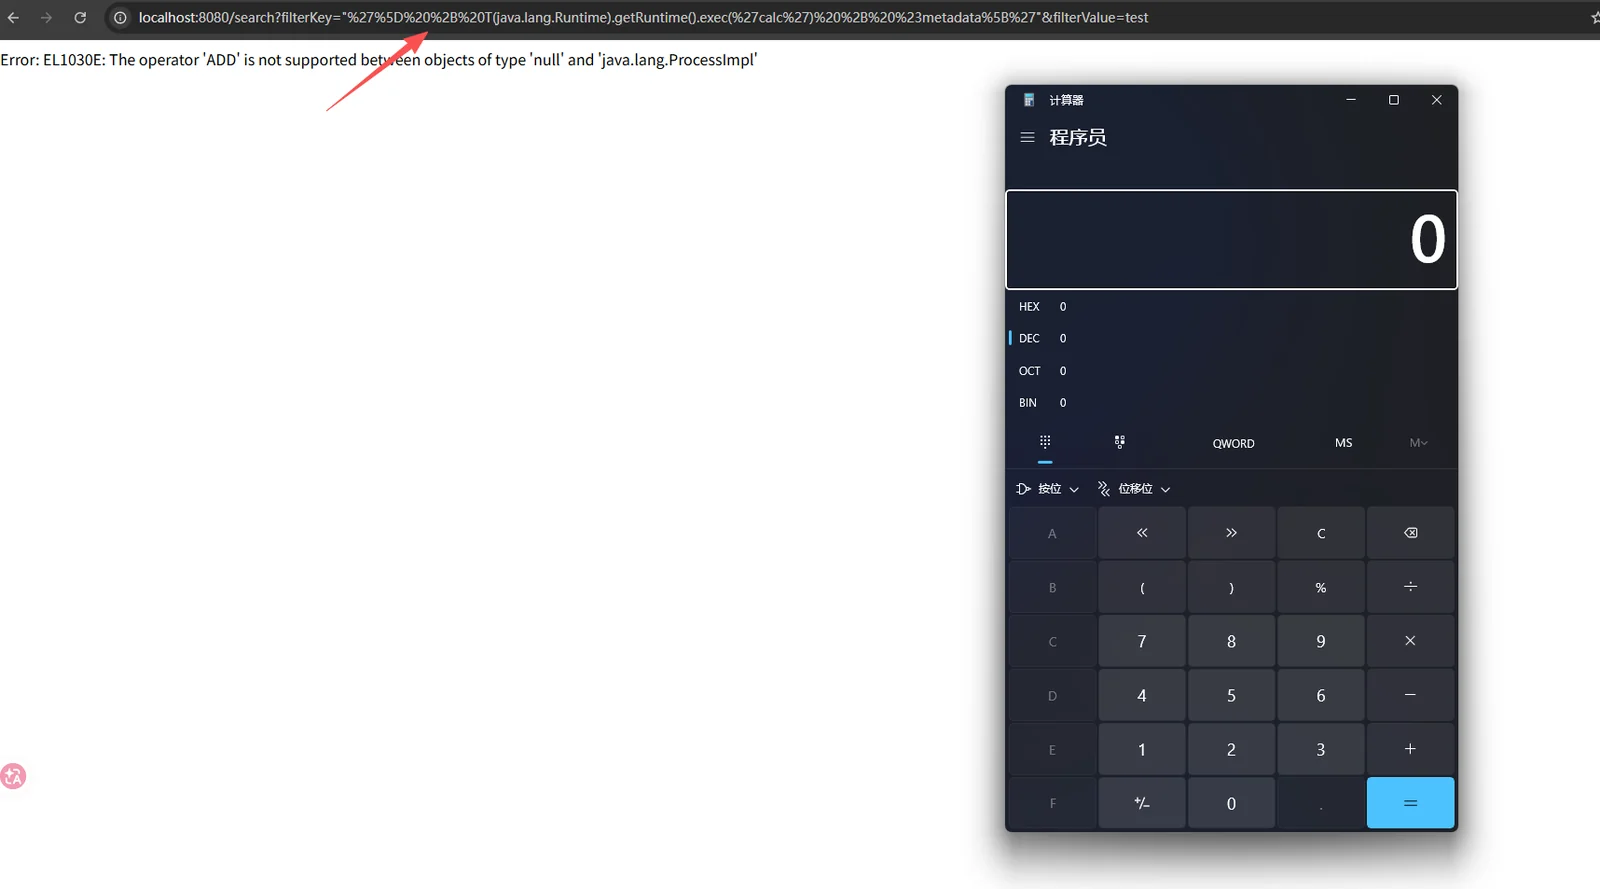 rockmelodies/cve-2026-22738
सिंपलवेक्टरस्टोर में अनएस्केप्ड फ़िल्टर कुंजी के माध्यम से SpEL इंजेक्शन रिमोट कोड एक्ज़ीक्यूशन की ओर ले जाता है
 h1sok444/cve-2026-23744-poc
CVE-2026-23744 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो /api/mcp/connect को लक्षित करता है ताकि रिवर्स शेल के माध्यम से Linux सिस्टम पर रिमोट कमांड…
 h1sok444/cve-2026-25232-poc
CVE-2026-25232 के लिए प्रूफ ऑफ कॉन्सेप्ट, जो Gogs में मौजूद एक प्रिविलेज एस्केलेशन (priv esc) भेद्यता है।








