#1
सुरक्षा परीक्षण के लिए वेब ट्रैफ़िक को अवरोधित करने, विश्लेषण करने और संशोधित करने के उपकरण।
Kitploit अनुशंसित
 infobyte/faraday_addon
faradaysec प्लेटफ़ॉर्म के लिए एक ब्राउज़र एक्सटेंशन https://faradaysec.com
 t0xodile-swig/http3-adapter
Burp Suite एक्सटेंशन जो अनुरोधों को इंटरसेप्ट करता है और उन्हें HTTP/3 पर भेजता है, प्रतिक्रियाओं को Burp के लिए वापस परिवर्तित करता है, साथ ही…
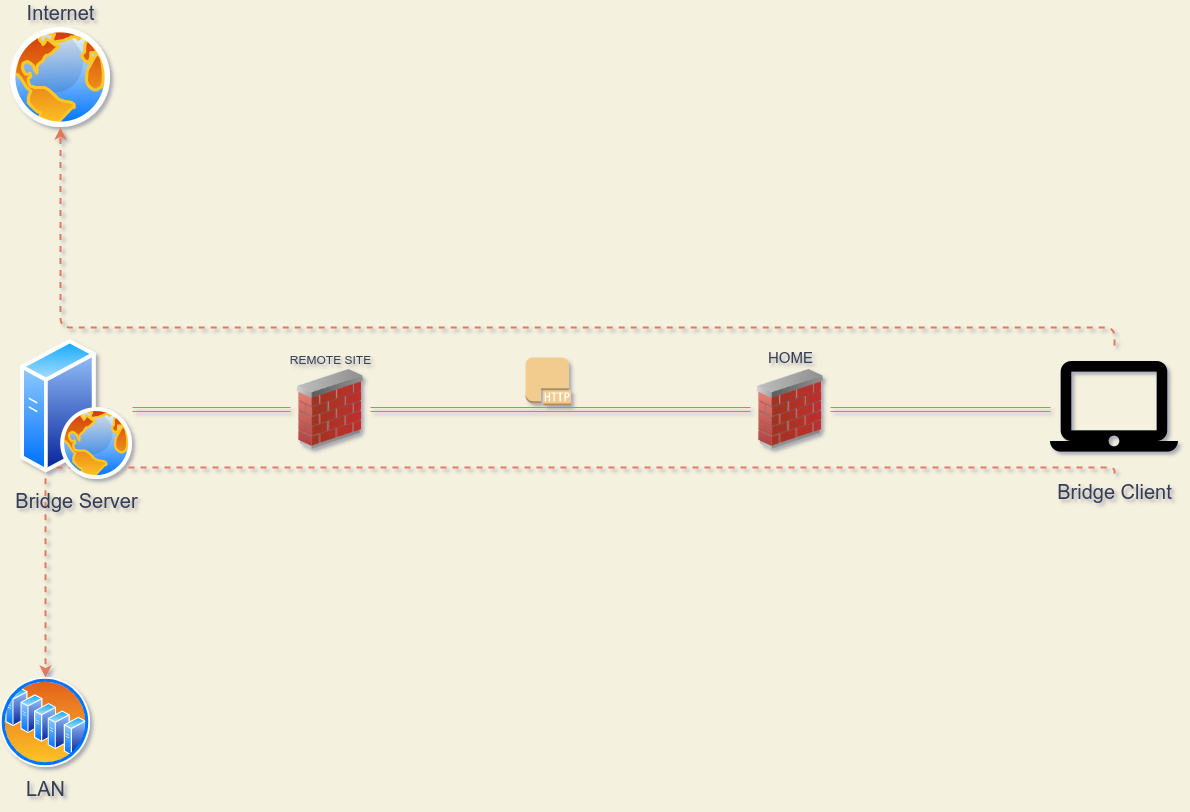 alejandro-llanes/http_bridge
SOCKS5-to-HTTP प्रॉक्सी ब्रिज जो मानक HTTP अनुरोधों के माध्यम से मनमाने TCP स्ट्रीम (SSH, SMTP, TLS) को टनल करता है, जिससे नेटवर्क ट्रैफ़िक…
 0xmarik/aresius
पेनिट्रेशन टेस्टर्स और बग बाउंटी हंटर्स के लिए नेटिव HTTP/HTTPS इंटरसेप्शन प्रॉक्सी, जिसमें लाइव रिक्वेस्ट टैम्परिंग, रिक्वेस्ट रीप्ले, हाई-स्पीड…
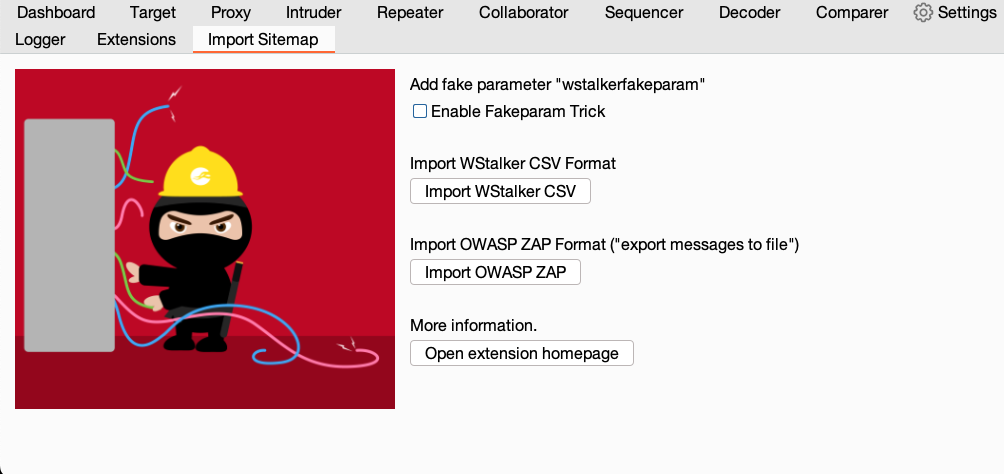 nccgroup/burpimportsitemap
Import To Sitemap एक Burp Suite एक्सटेंशन है जो wstalker CSV फ़ाइल या ZAP export फ़ाइल को Burp Sitemap में आयात करता है।
 ejfkdev/avdroot
Android Studio एमुलेटर को Magisk के साथ उसके ramdisk को पैच करके रूट करें — शुद्ध Go में।
 interceptsuite/interceptsuite
TCP/TLS/DTLS/UDP ट्रैफ़िक के लिए MITM प्रॉक्सी, STARTTLS, IoT, थिक क्लाइंट और बहुत कुछ के साथ।
 ajinabraham/oauth-request-crafter
OAuth अनुरोध निर्माता

 kavryxdev-group/enterprise-abac-gateway
शून्य-विश्वास रिवर्स प्रॉक्सी और Go में ABAC प्राधिकरण गेटवे, जिसमें एम्बेडेड OPA नीति मूल्यांकन और वितरित टोकन निरसन शामिल है।
 rakib-nyc/nullorigin
केवल-अनुसंधान AI वॉटरमार्क मजबूती टूलकिट: स्थानीय रिवर्स प्रॉक्सी C2PA/EXIF/XMP, यूनिकोड, इमेज/ऑडियो स्टेगो, OOXML/PDF मेटाडेटा हटाता है, और ट्रोजन…
 yukibtc/redknife
A Swiss Army knife for offensive security.
 larrypeseckis/burp-cc-bridge
Burp Suite Community Edition के लिए REST API स्वचालन। एक ड्रॉप-इन Java एक्सटेंशन जो स्थानीय HTTP API पर send/repeat/history endpoints को उजागर करता…
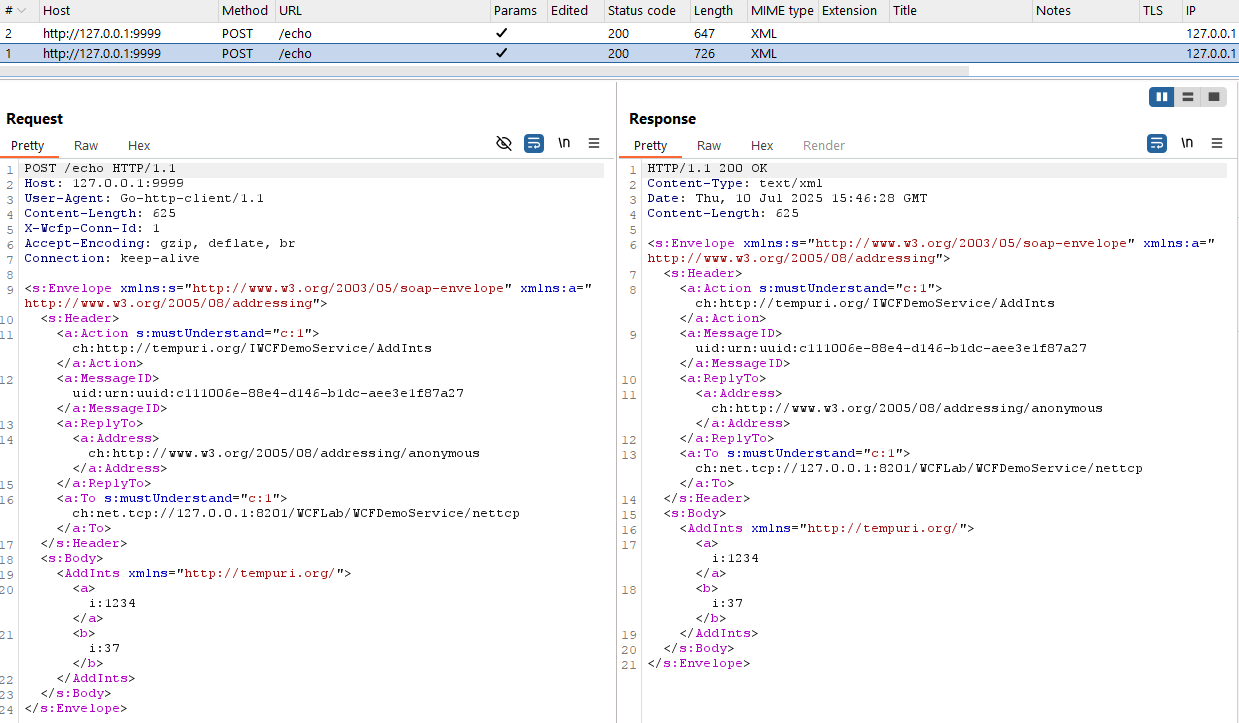 syss-research/wcfproxy
net.tcp-आधारित WCF ट्रैफ़िक के लिए एक प्रॉक्सी।
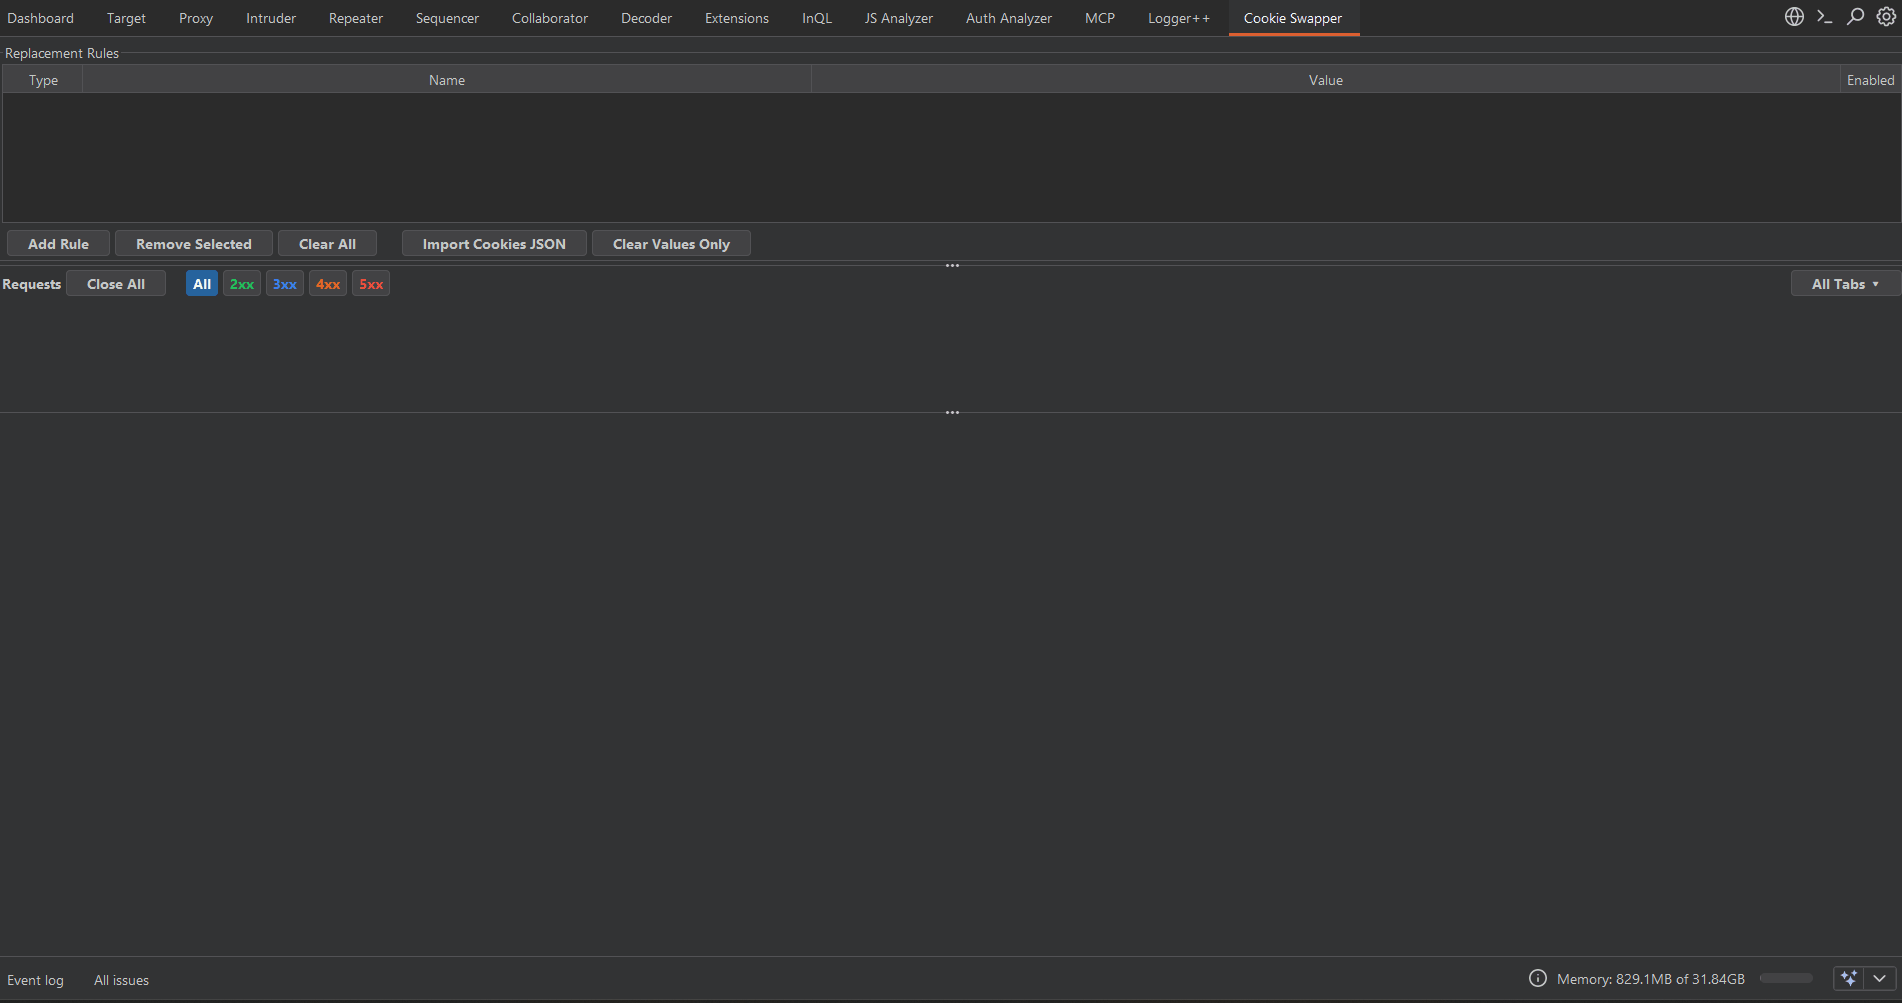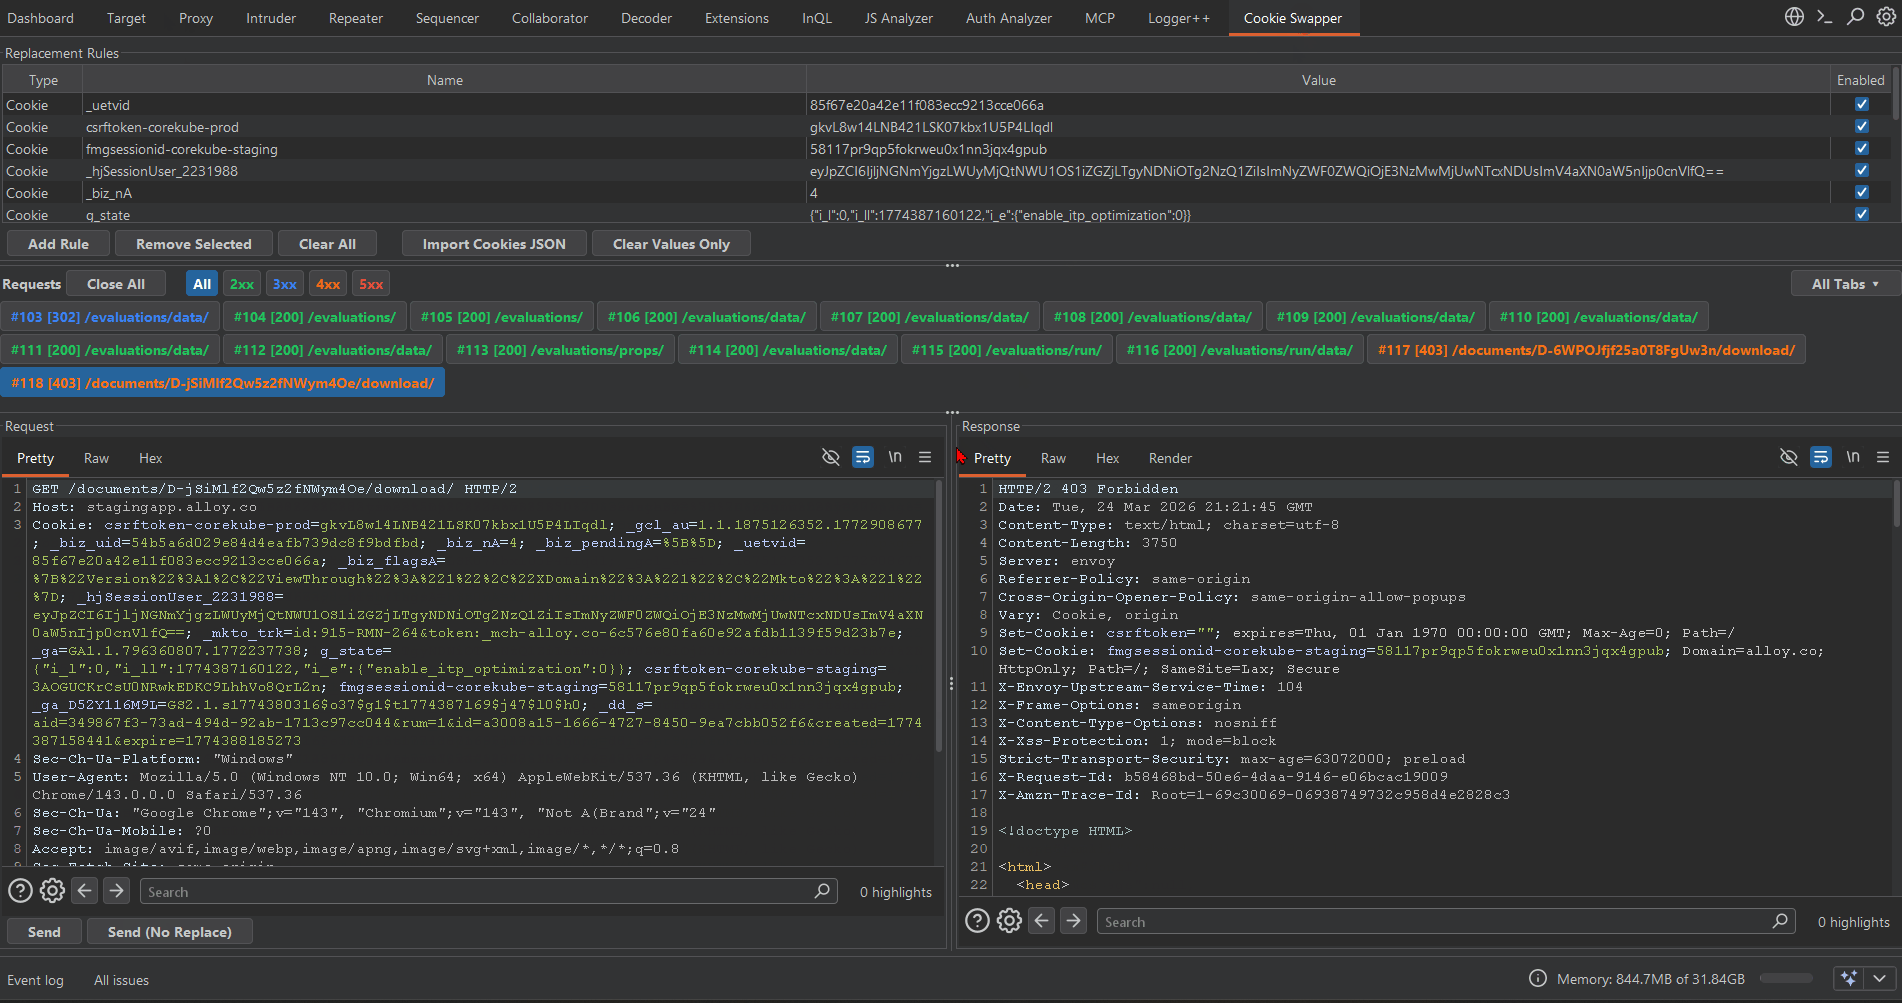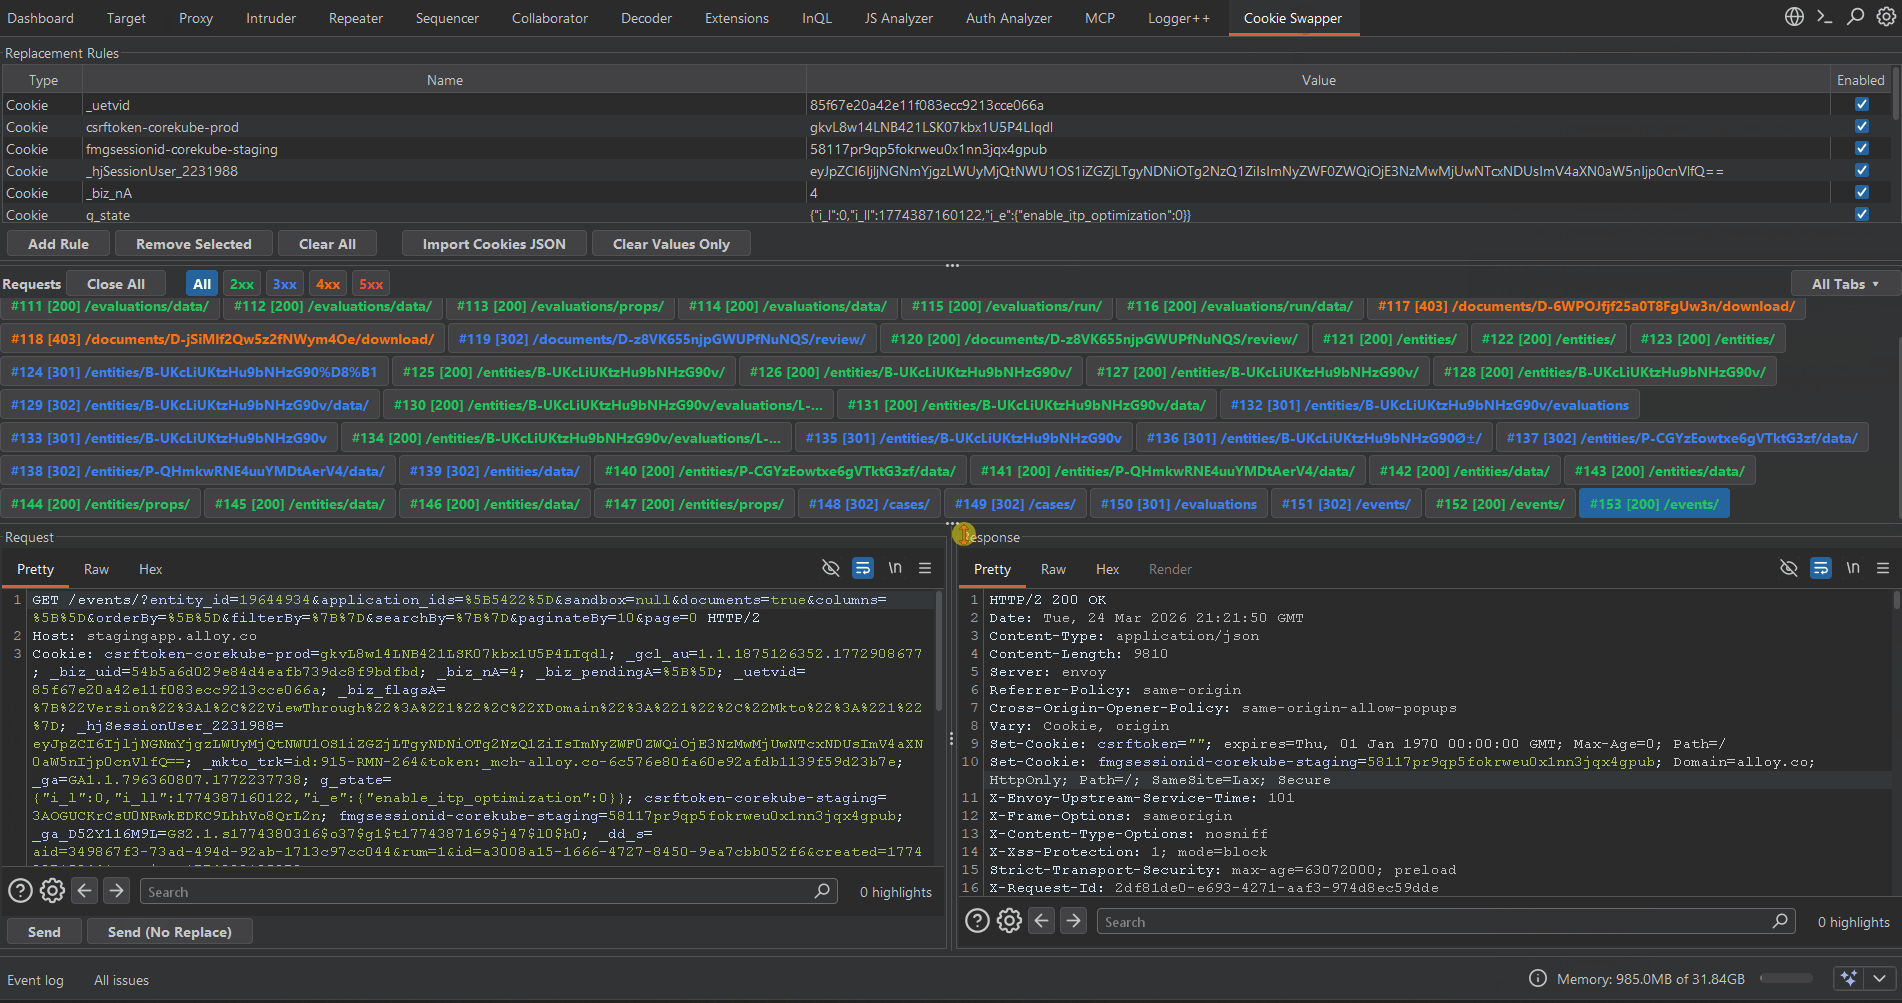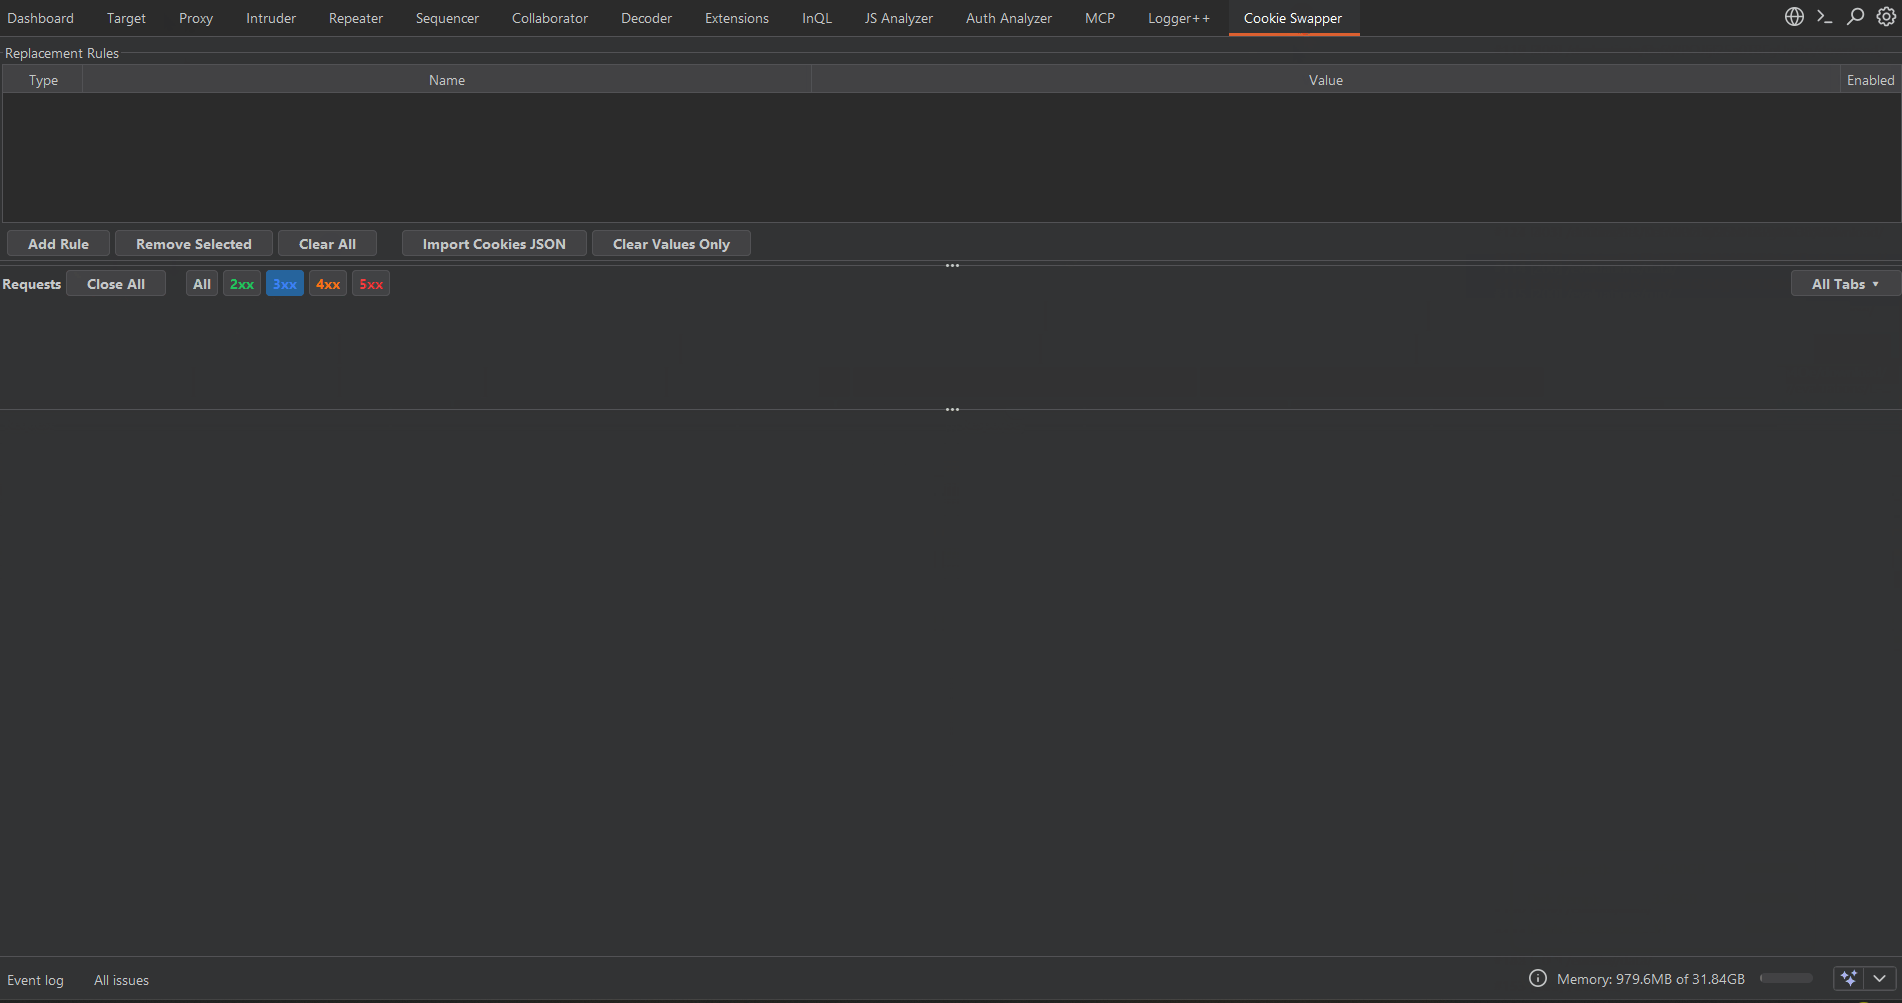 0xbartita/cookie-swapper
Burp Suite एक्सटेंशन जो कॉन्फ़िगरेबल नियमों का उपयोग करके अनुरोधों में cookies और headers को स्वचालित रूप से बदलता है। बड़े अनुरोध इतिहासों में बगों…
 confused-binary/waf-fu
AWS WAF v2 लॉग्स को CloudWatch, S3 और सैंपलिंग API से ब्राउज़ और रीप्ले करने के लिए टर्मिनल UI, जिसमें YAML फ़िल्टरिंग, ऑथ डिटेक्शन और curl/ब्राउज़र…
 hemp3l/cve-2017-6640-poc
CVE-2017-6640 के लिए बर्प एक्सटेंशन के रूप में प्रूफ ऑफ कॉन्सेप्ट
 keith-amateur/cve-2022-1040
Save the trouble to open the burpsuite...
 nu11secur1ty/burpsuite-grand-master-tools
पेन्टेस्टर्स के लिए मॉड्यूलर टूलकिट जो बर्प सूट द्वारा कैप्चर किए गए HTTP अनुरोधों को ब्राउज़ करने योग्य URLs में परिवर्तित करता है और ऑडिटेबल पायथन…