
 #1
सुरक्षा परीक्षण के लिए वेब ट्रैफ़िक को अवरोधित करने, विश्लेषण करने और संशोधित करने के उपकरण।
Kitploit अनुशंसित
 ianxtianxt/proxysqlmap
प्रॉक्सी से SqlMapApi तक
 confused-binary/waf-fu
AWS WAF v2 लॉग्स को CloudWatch, S3 और सैंपलिंग API से ब्राउज़ और रीप्ले करने के लिए टर्मिनल UI, जिसमें YAML फ़िल्टरिंग, ऑथ डिटेक्शन और curl/ब्राउज़र…
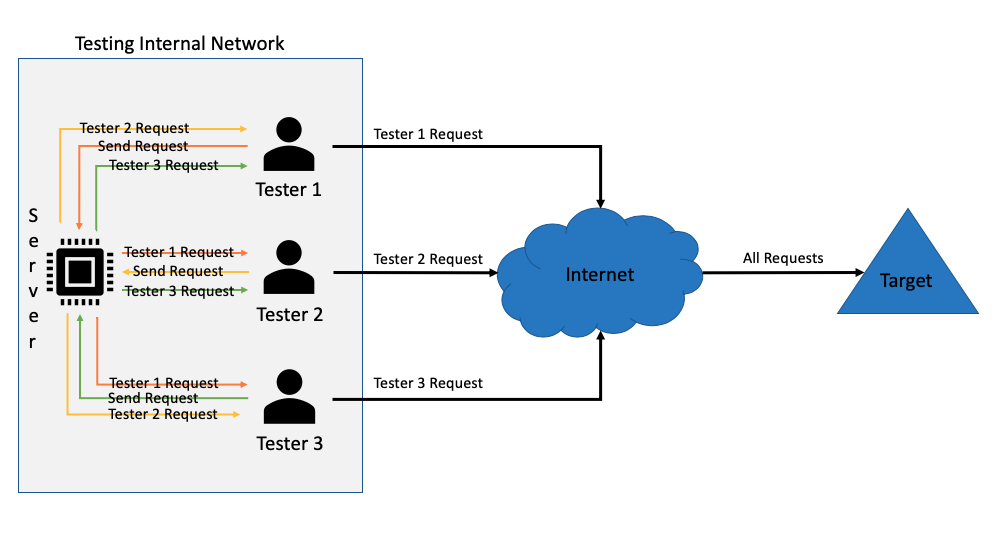 static-flow/burpsuite-team-extension
यह Burpsuite प्लगइन कई वेब ऐप परीक्षकों को अपने प्रॉक्सी इतिहास को वास्तविक समय में एक-दूसरे के साथ साझा करने की अनुमति देता है। आपके Burpsuite…
 xepor/xepor
mitmproxy के लिए Flask-जैसा रूटिंग फ्रेमवर्क जो HTTP अनुरोधों/प्रतिक्रियाओं को इंटरसेप्ट, संशोधित और स्पूफ करता है। यह रिवर्स इंजीनियरिंग, फ़िशिंग और…
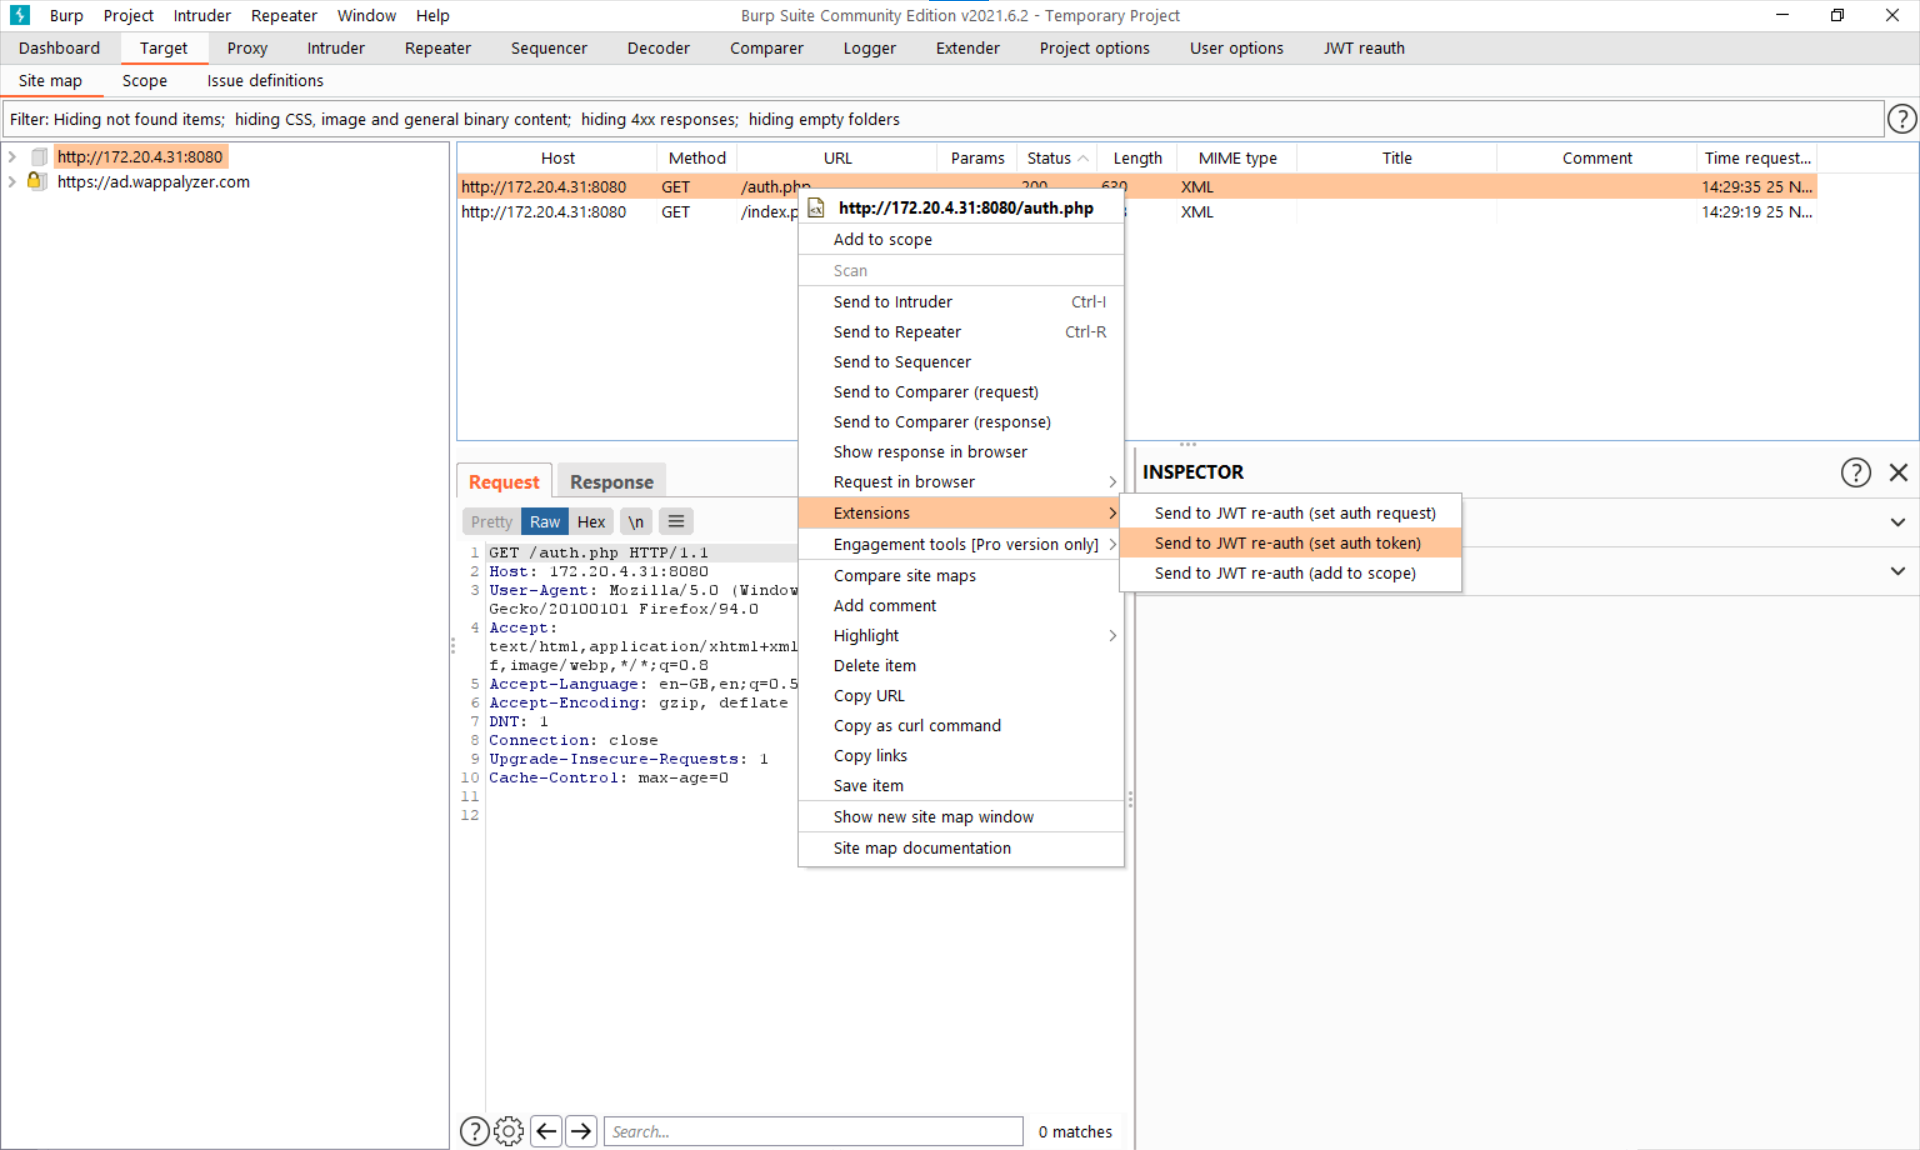 nccgroup/jwt-reauth
एक auth URL से JWT प्रमाणीकरण टोकनों को कैश करता है और स्वचालित सत्र प्रबंधन के लिए Burp Suite में in-scope अनुरोधों पर उन्हें हेडर के रूप में जोड़ता…
 argos83/ritm
Ruby In The Middle (HTTP/HTTPS इंटरसेप्शन प्रॉक्सी)
 synacktiv/bbs
bbs SOCKS और HTTP प्रॉक्सी के लिए एक राउटर है। यह एक SOCKS5 (या HTTP CONNECT) सेवा प्रदान करता है और अनुरोध के लक्ष्य के आधार पर आने वाले अनुरोधों को…
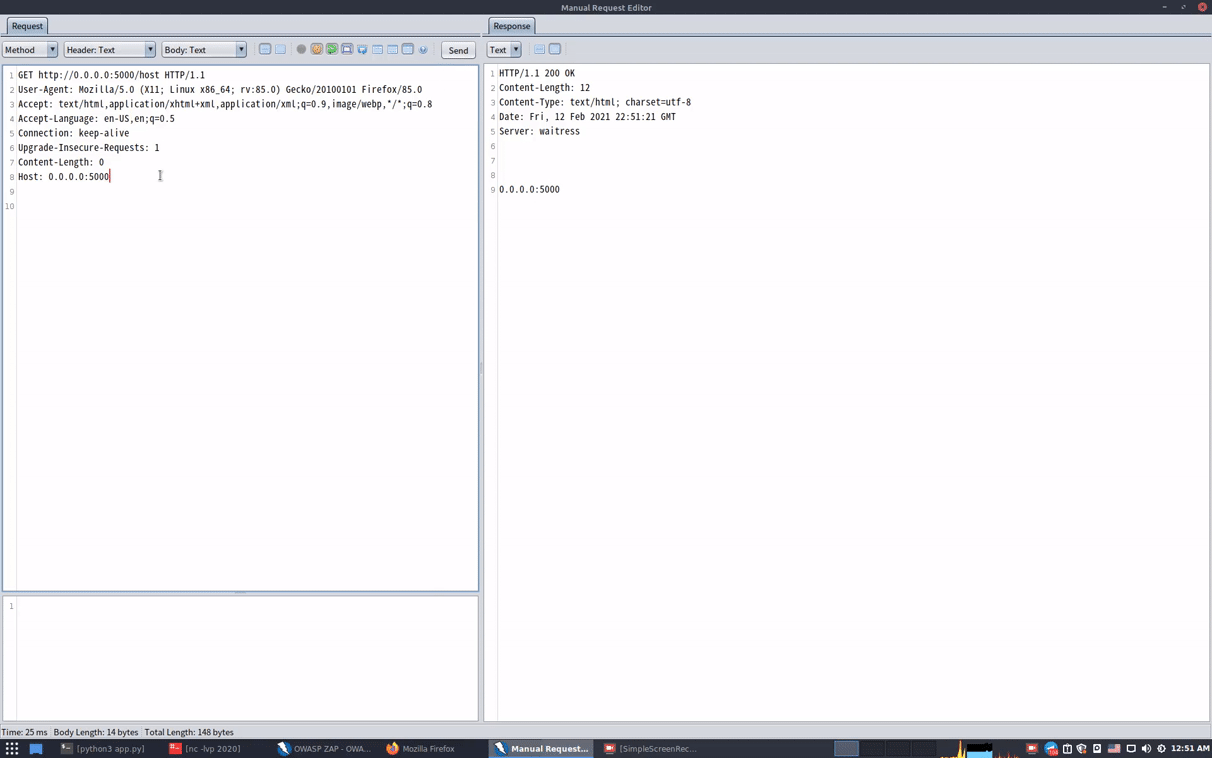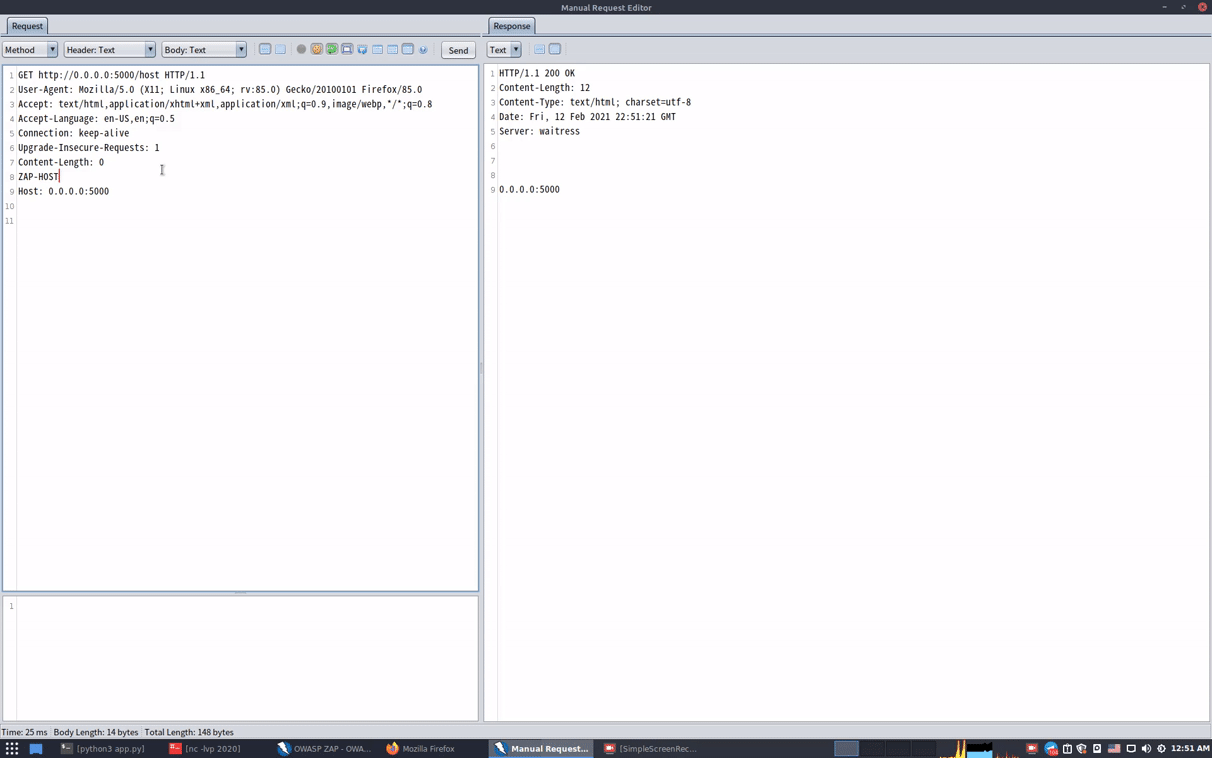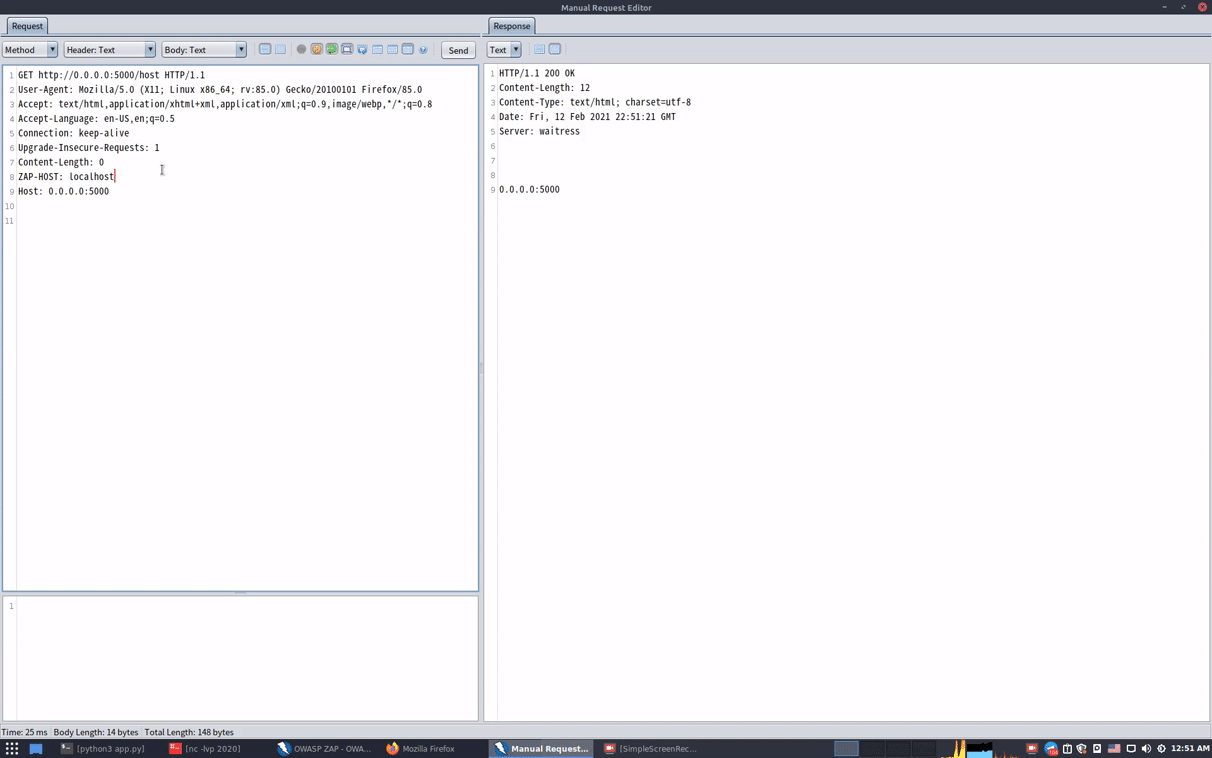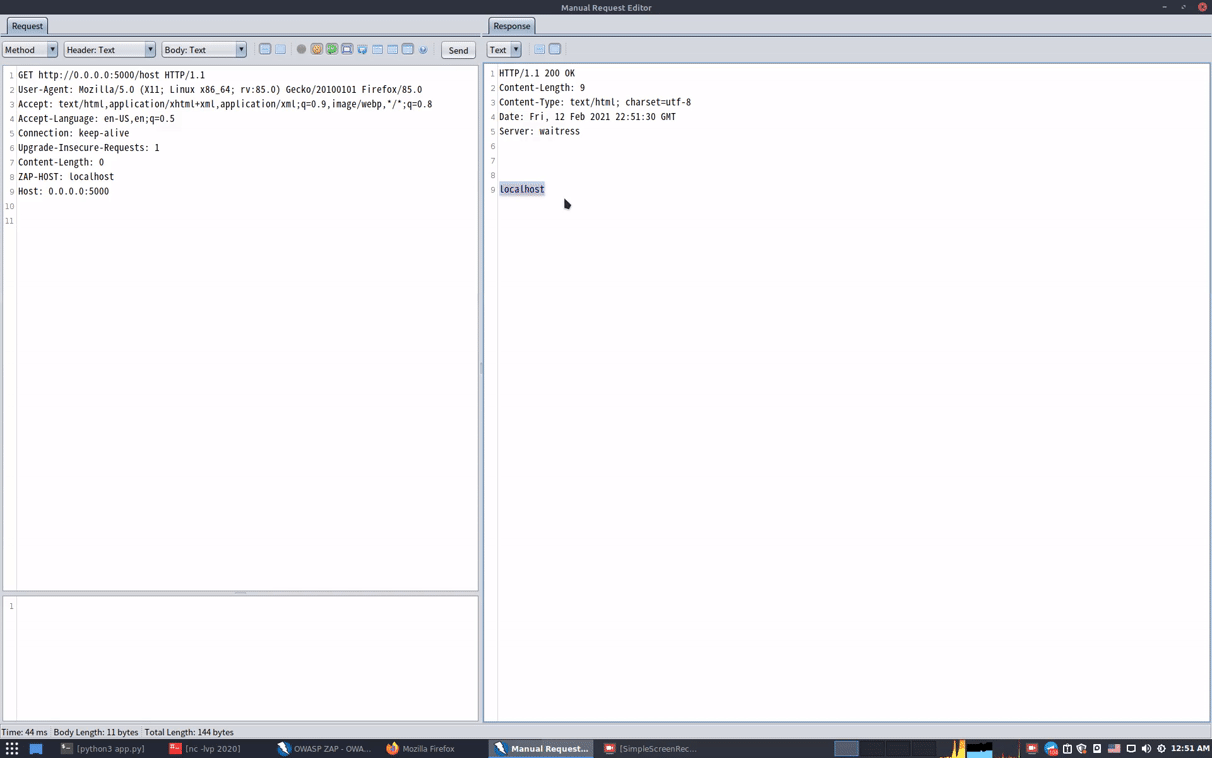 mindpatch/zaphoster
zaproxy में होस्ट हेडर त्रुटि ठीक करें
 hackvertor/repeat-strike
Burp Suite एक्सटेंशन जो IDOR और एक्सेस-कंट्रोल खामियों का पता लगाने के लिए AI-जनित regex strike नियमों का उपयोग करता है, फिर बड़े पैमाने पर समान…
 nccgroup/autochrome
यह टूल Chromium की एक चमकदार नई प्रति डाउनलोड, इंस्टॉल और कॉन्फ़िगर करता है।
 taherio/redi
CobaltStrike रीडायरेक्टर सेट करने के लिए स्वचालित स्क्रिप्ट (nginx रिवर्स प्रॉक्सी, letsencrypt)
 hackvertor/shadow-repeater
Burp Suite Repeater एक्सटेंशन जो स्वचालित रूप से पेलोड को म्यूटेट करता है और पाथ ट्रैवर्सल, SQL इंजेक्शन, XSS, और अन्य वेब कमजोरियों को उजागर करने के…
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 ottimo/burp-alfresco-referer-proxy-cve-2014-9301
# Burp Suite एक्सटेंशन जो Alfresco Referer Proxy में CVE-2014-9301 का शोषण करता है, लक्षित वेब एप्लिकेशन पेनेट्रेशन टेस्टिंग के लिए।
 threatexpress/cs2modrewrite
Cobalt Strike प्रोफाइल को modrewrite स्क्रिप्ट में बदलें
 ryhanson/externalc2
Cobalt Strike External C2 सर्वर के साथ संचार चैनलों को एकीकृत करने के लिए एक लाइब्रेरी।
 xorrior/raven
CobaltStrike बाहरी C2 वेबसॉकेट के लिए
 johndoe31415/ratched
Ratched एक पारदर्शी Man-in-the-Middle TLS प्रॉक्सी है जो पेनेट्रेशन परीक्षण के लिए अभिप्रेत है।








