
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 jun-5heng/cve-2021-22005
VMware vCenter Server मनमाना फ़ाइल अपलोड भेद्यता / Code By:Jun_sheng
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql अनधिकृत SQL इंजेक्शन बल्क स्कैनिंग poc Jeecg-Boot एक तेज़ विकास मंच है जो Spring Boot और Jeecg-Boot-Plus पर आधारित है, नवीनतम…
 horizon3ai/cve-2023-26067
Lexmark CVE-2023-26067
 tarantula-team/cve-2019-12949
CVE-2019-12949
 lasensio/cve-2019-2725
Oracle WebLogic CVE-2019-2725 के लिए Python exploit, जो असुरक्षित सर्वरों पर विशेष रूप से तैयार किए गए HTTP अनुरोधों के माध्यम से बिना प्रमाणीकरण के…
 kljunowsky/cve-2024-27348
Apache HugeGraph Server में Groovy इंजेक्शन के माध्यम से बिना प्रमाणीकरण के रिमोट कोड निष्पादन के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। सिंगल और…
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: pyLoad में Pre-auth RCE खोजने की कहानी
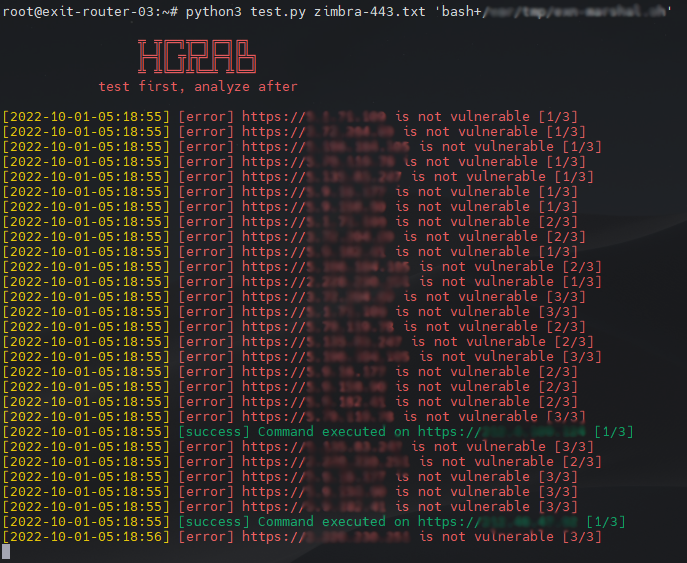 sh4den/cve-2022-27925
ज़िम्ब्रा 2022 rce के लिए एक लोडर (cve-2022-27925)
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
CVE-2025-57819 के लिए Python-आधारित डिटेक्शन आर्टिफैक्ट जनरेटर, जो FreePBX pre-auth RCE का SQL इंजेक्शन और ऑथ बाईपास के माध्यम से शोषण करता है ताकि…
 herculeszxc/cve-2024-2879
सीवीई-2024-2879 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: लेयरस्लाइडर वर्डप्रेस प्लगइन (7.9.11-7.10.0) में बिना प्रमाणीकरण के SQL इंजेक्शन। इसमें डेटाबेस…
 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - इंटरैक्टिव शेल (HTTP hijack + POST + AES-256-CBC/BASE64)
 milo2012/cve-2020-14882
CVE-2020-14882
 kljunowsky/cve-2022-44268
CVE-2022-44268 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण जो कमजोर ImageMagick इंस्टेंस पर अपलोड की गई जहरीली PNG छवियों के माध्यम से मनमानी फ़ाइल पढ़ने को सक्षम…
 grrrdog/acedcup
पेलोड जनरेटर जावा बाइनरी डिसीरियलाइज़ेशन हमले के लिए Commons FileUpload (CVE-2013-2186) के साथ
 ynsmroztas/cve-2025-4123-exploit-tool-grafana-
CVE-2025-4123 - Grafana टूल
 0xgh057r3c0n/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - बिना प्रमाणीकरण के मनमाना फ़ाइल अपलोड
 y1ld1r1m-1337/limesurvey-rce
LimeSurvey प्रमाणित RCE
 isee857/cve-2024-50379-poc
Apache Tomcat CVE-2024-50379 रेस कंडीशन रिमोट कोड एक्ज़ीक्यूशन भेद्यता के लिए बैच डिटेक्शन स्क्रिप्ट। Python के माध्यम से एकल और बड़े पैमाने पर…








