
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 spider12223/penscope
निष्क्रिय पुनर्अन्वेषण और आक्रमण सतह मैपर — शून्य अनुरोध भेजे गए
 trganda/activemq-rce
CVE-2023-46604
 mr-xn/cve-2022-21371
Oracle WebLogic Server 12.1.3.0.0 / 12.2.1.3.0 / 12.2.1.4.0 / 14.1.1.0.0 स्थानीय फ़ाइल समावेशन
 entr0pie/cve-2023-27163
Proof-of-Concept के लिए Server Side Request Forgery (SSRF) में request-baskets (<= v.1.2.1)
 princefpf/cve-2019-0230
CVE-2019-0230 एक्सप्लॉइट POC
 kimusan/goahead-webserver-pre-5.1.5-rce-poc-cve-2021-42342-
Goahead Webserver के संस्करण 5.1.5 से पहले पाए गए हालिया RCE के लिए एक छोटा PoC।
 duy-31/cve-2023-46805_cve-2024-21887
Ivanti ICS 9.x, 22.x और Ivanti Policy Secure के वेब घटक में एक प्रमाणीकरण बाईपास कमजोरी एक दूरस्थ हमलावर को नियंत्रण जांचों को बाईपास करके प्रतिबंधित…
 liamg/cve-2025-48384
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो `--recurse-submodules` के साथ क्लोन के दौरान क्राफ्टेड git सबमॉड्यूल के माध्यम से रिमोट कोड एक्ज़ीक्यूशन प्रदर्शित…
 fullmetal5/flashhax
Nintendo Wii के लिए CVE-2016-0974 का एक कार्यान्वयन
 zwjjustdoit/cve-2021-34371.jar
CVE-2021-34371.jar
 frichetten/cve-2020-11108-poc
CVE-2020-11108 के लिए PoCs; Pi-hole में एक RCE और विशेषाधिकार वृद्धि (privilege escalation)
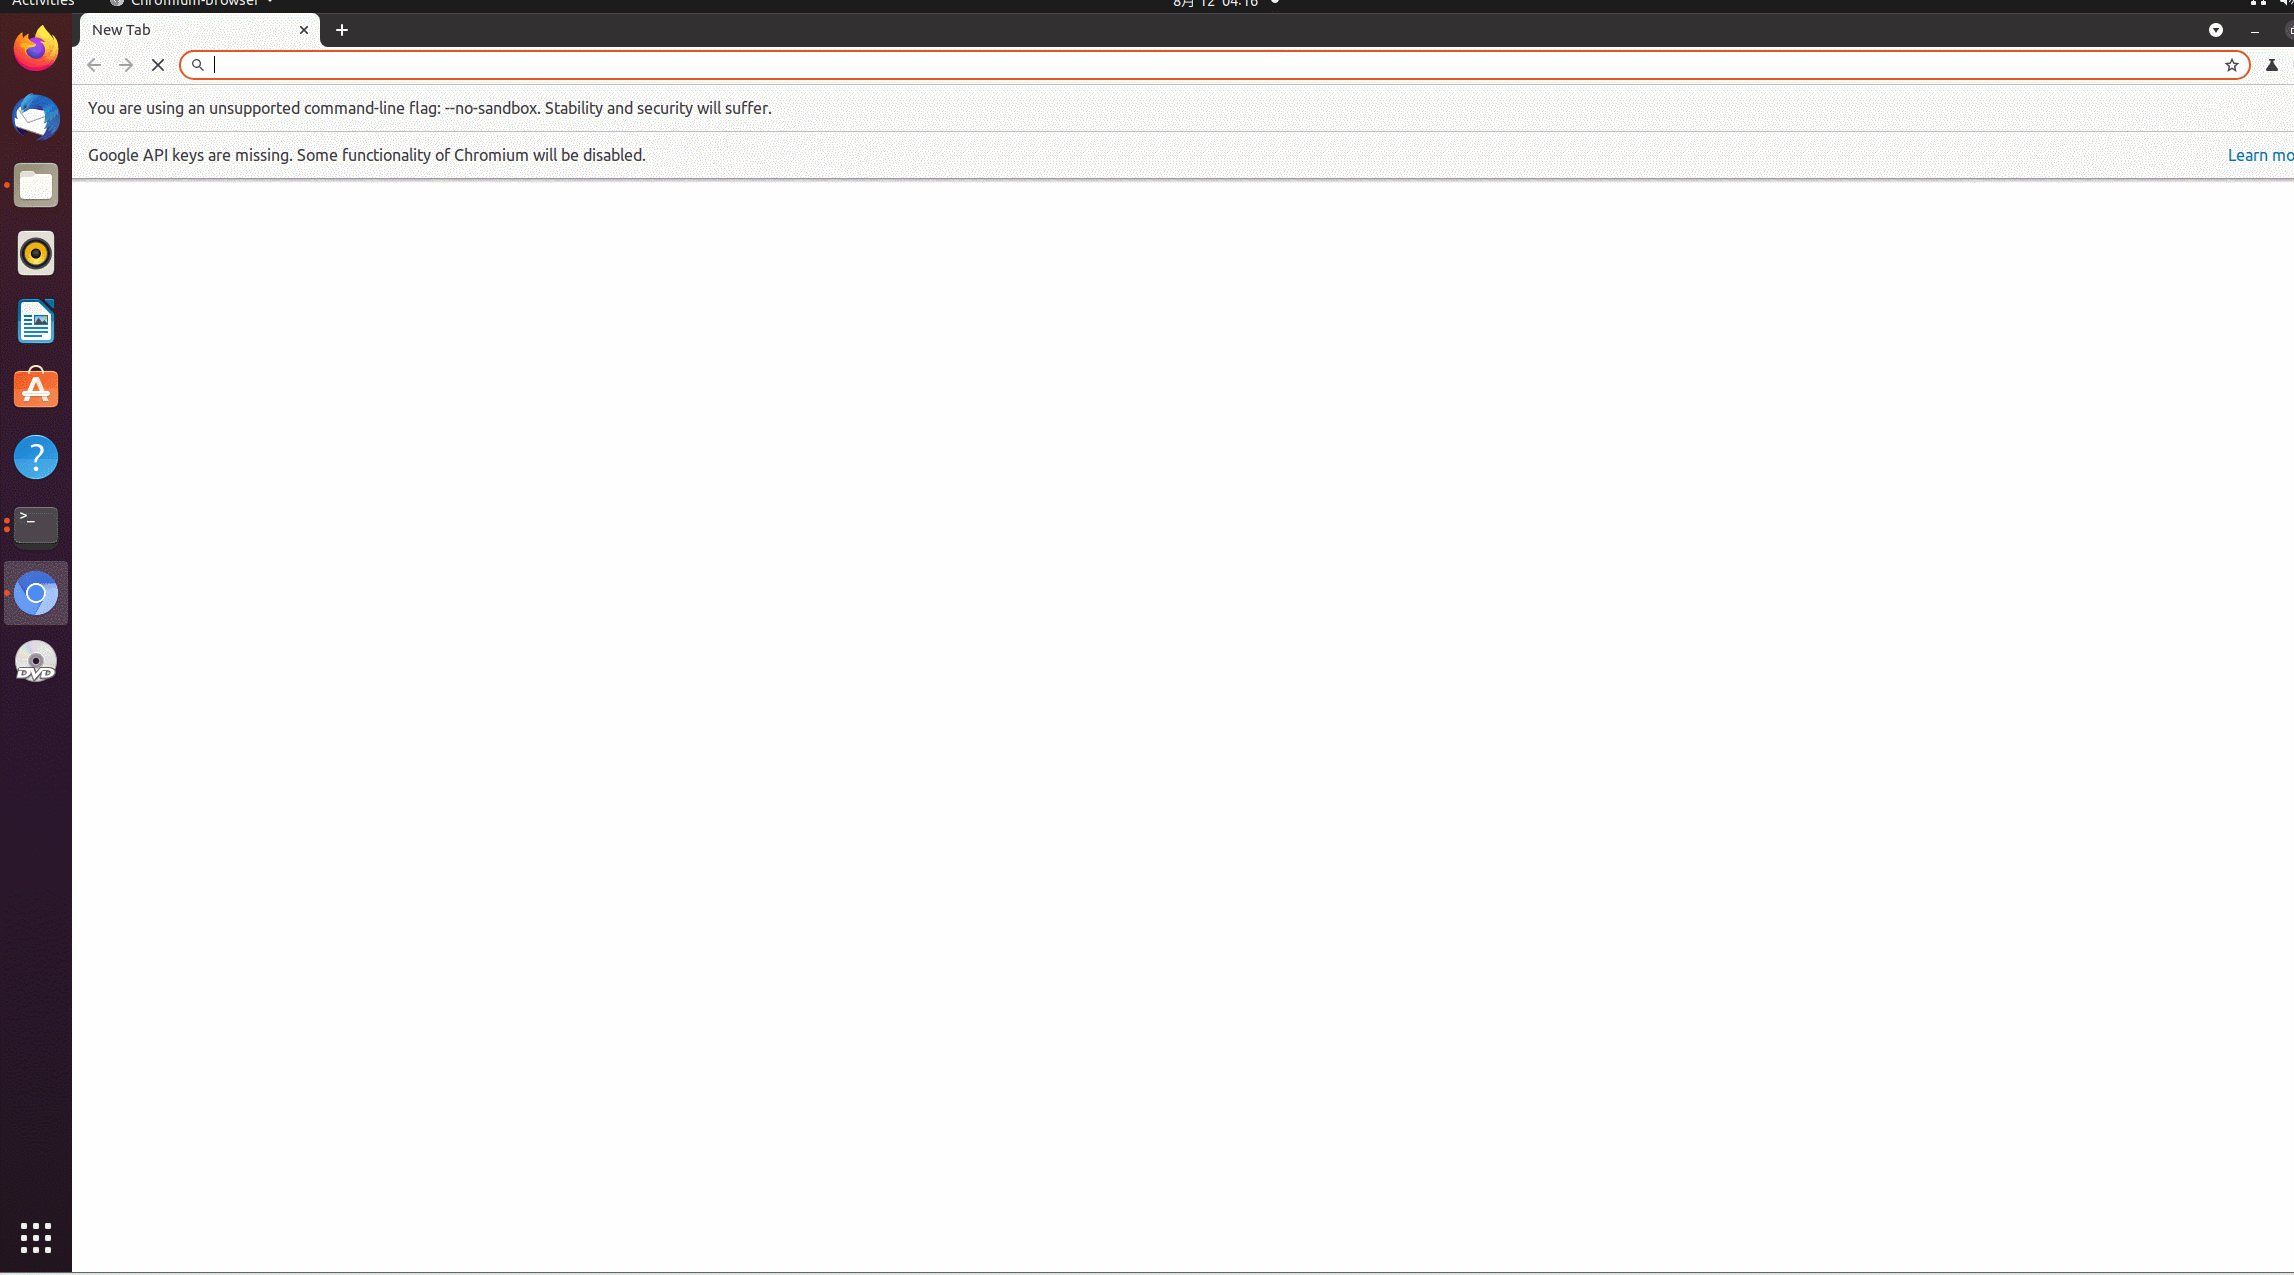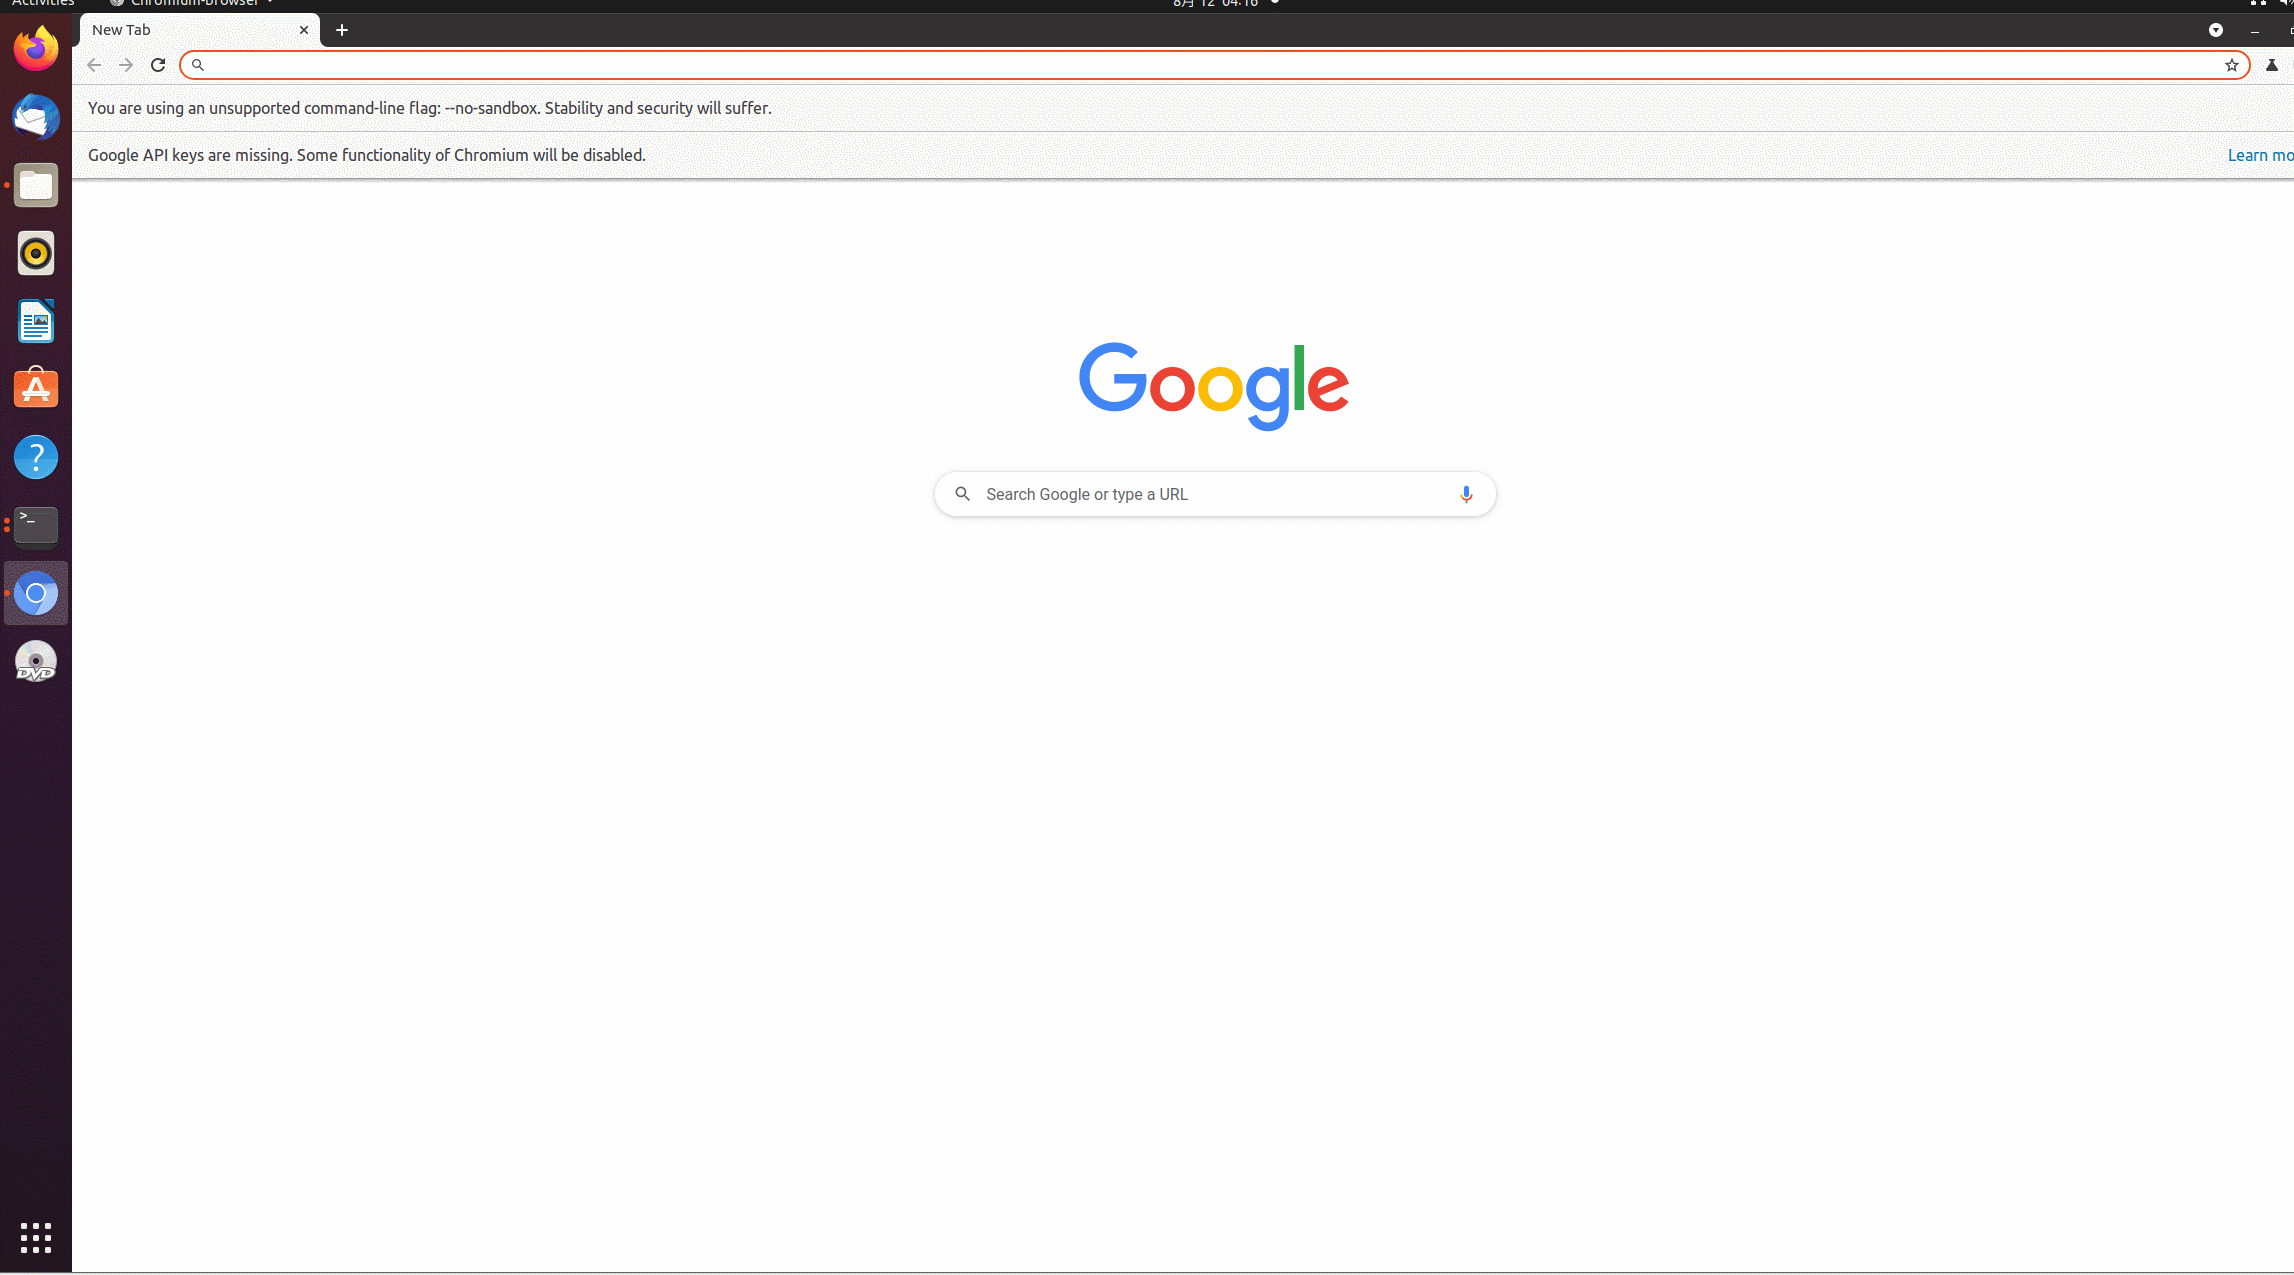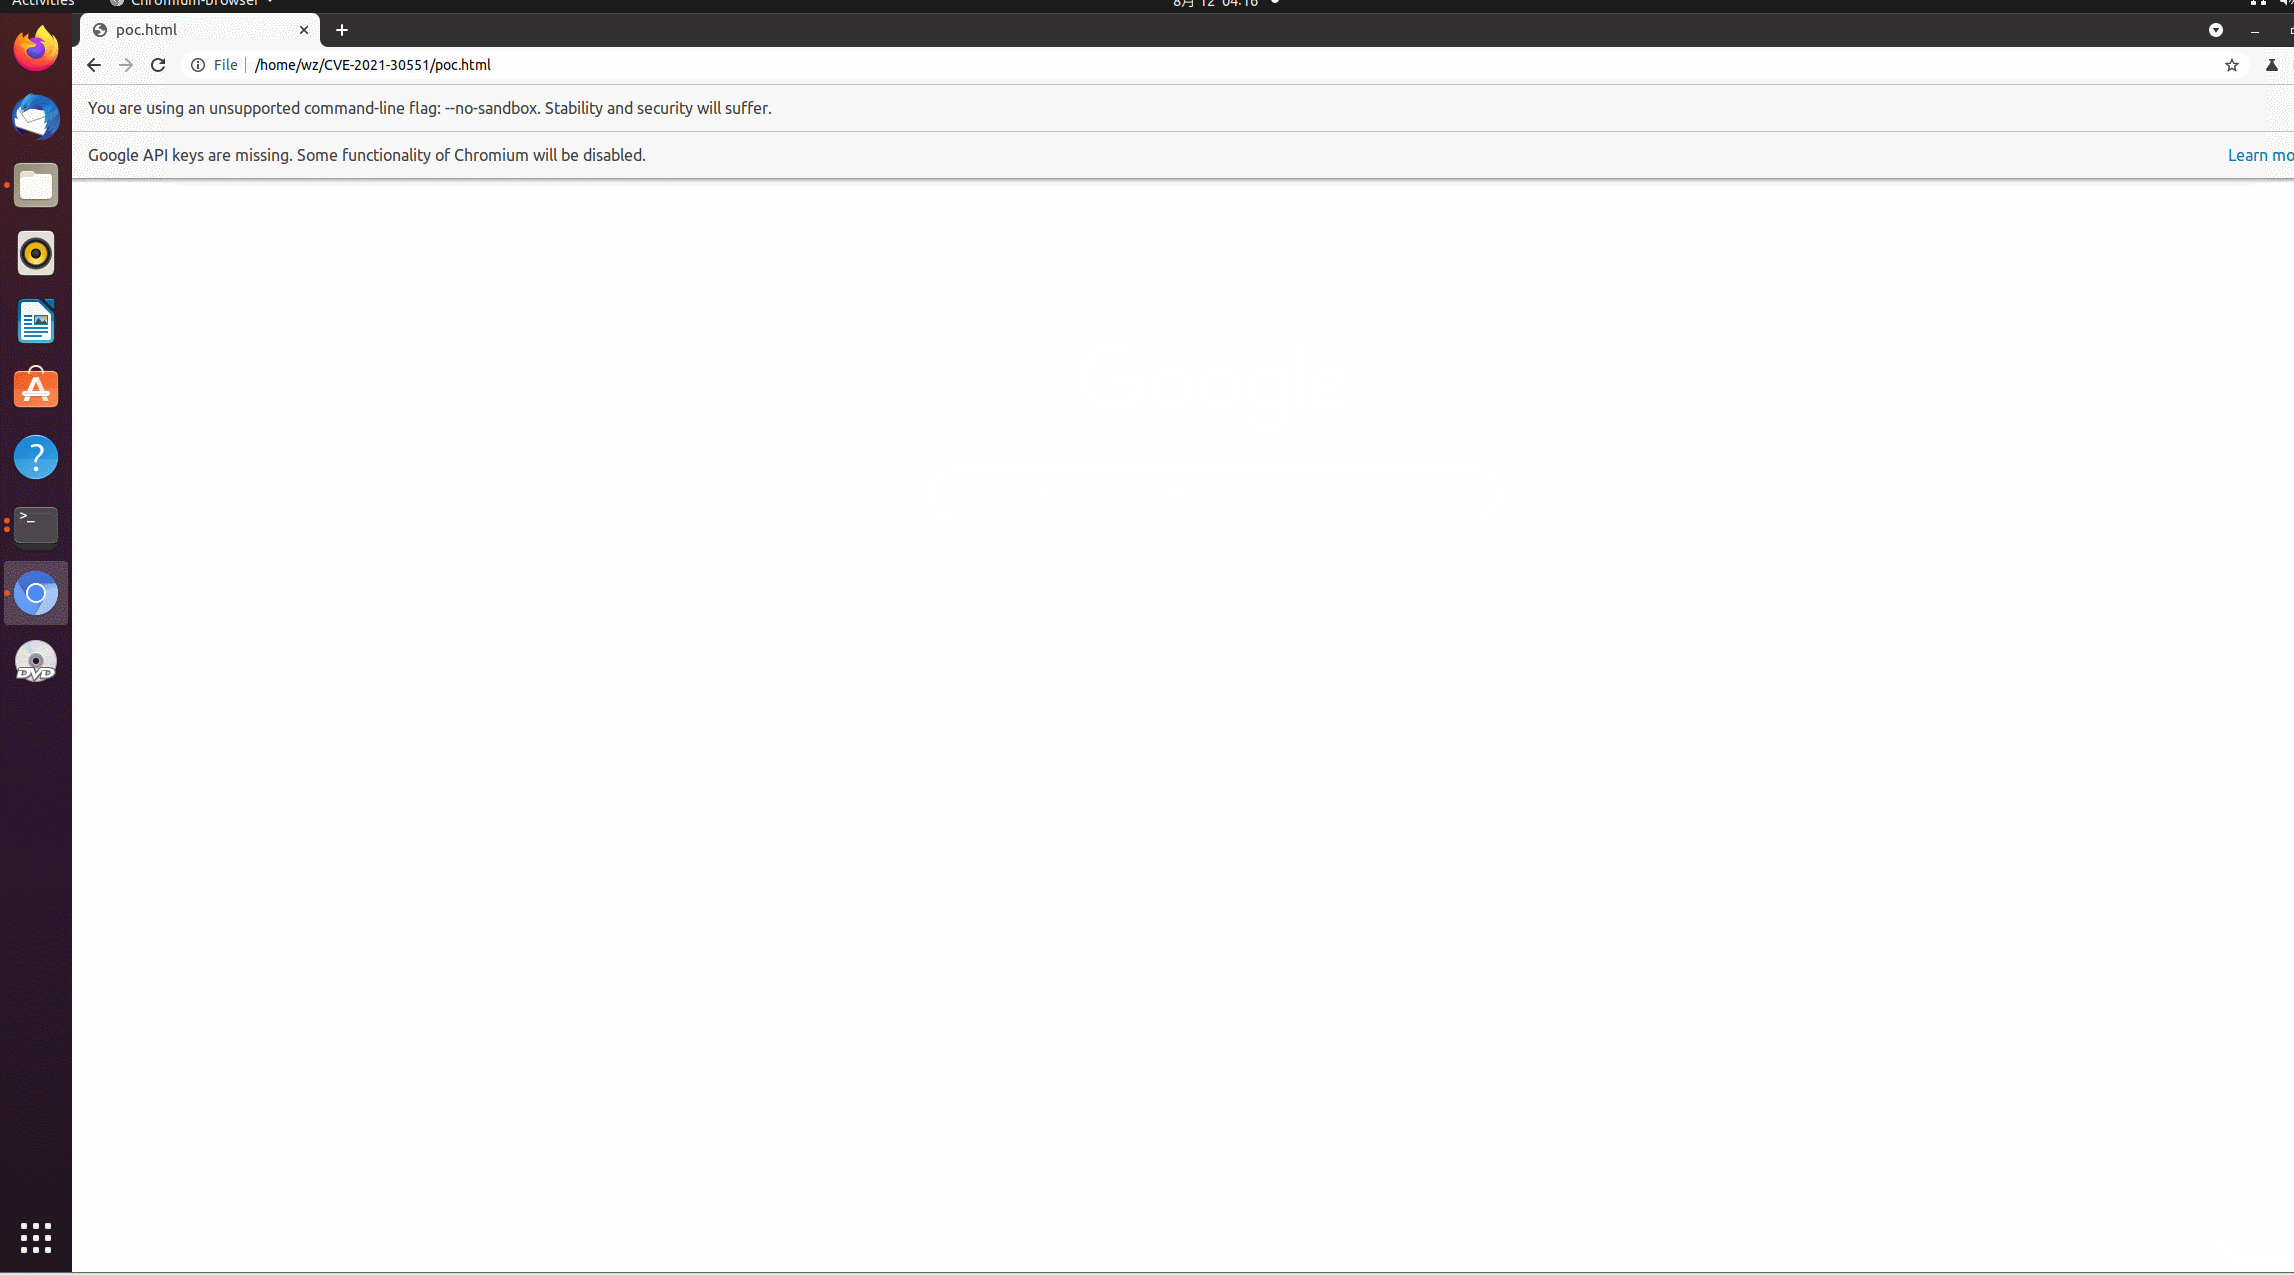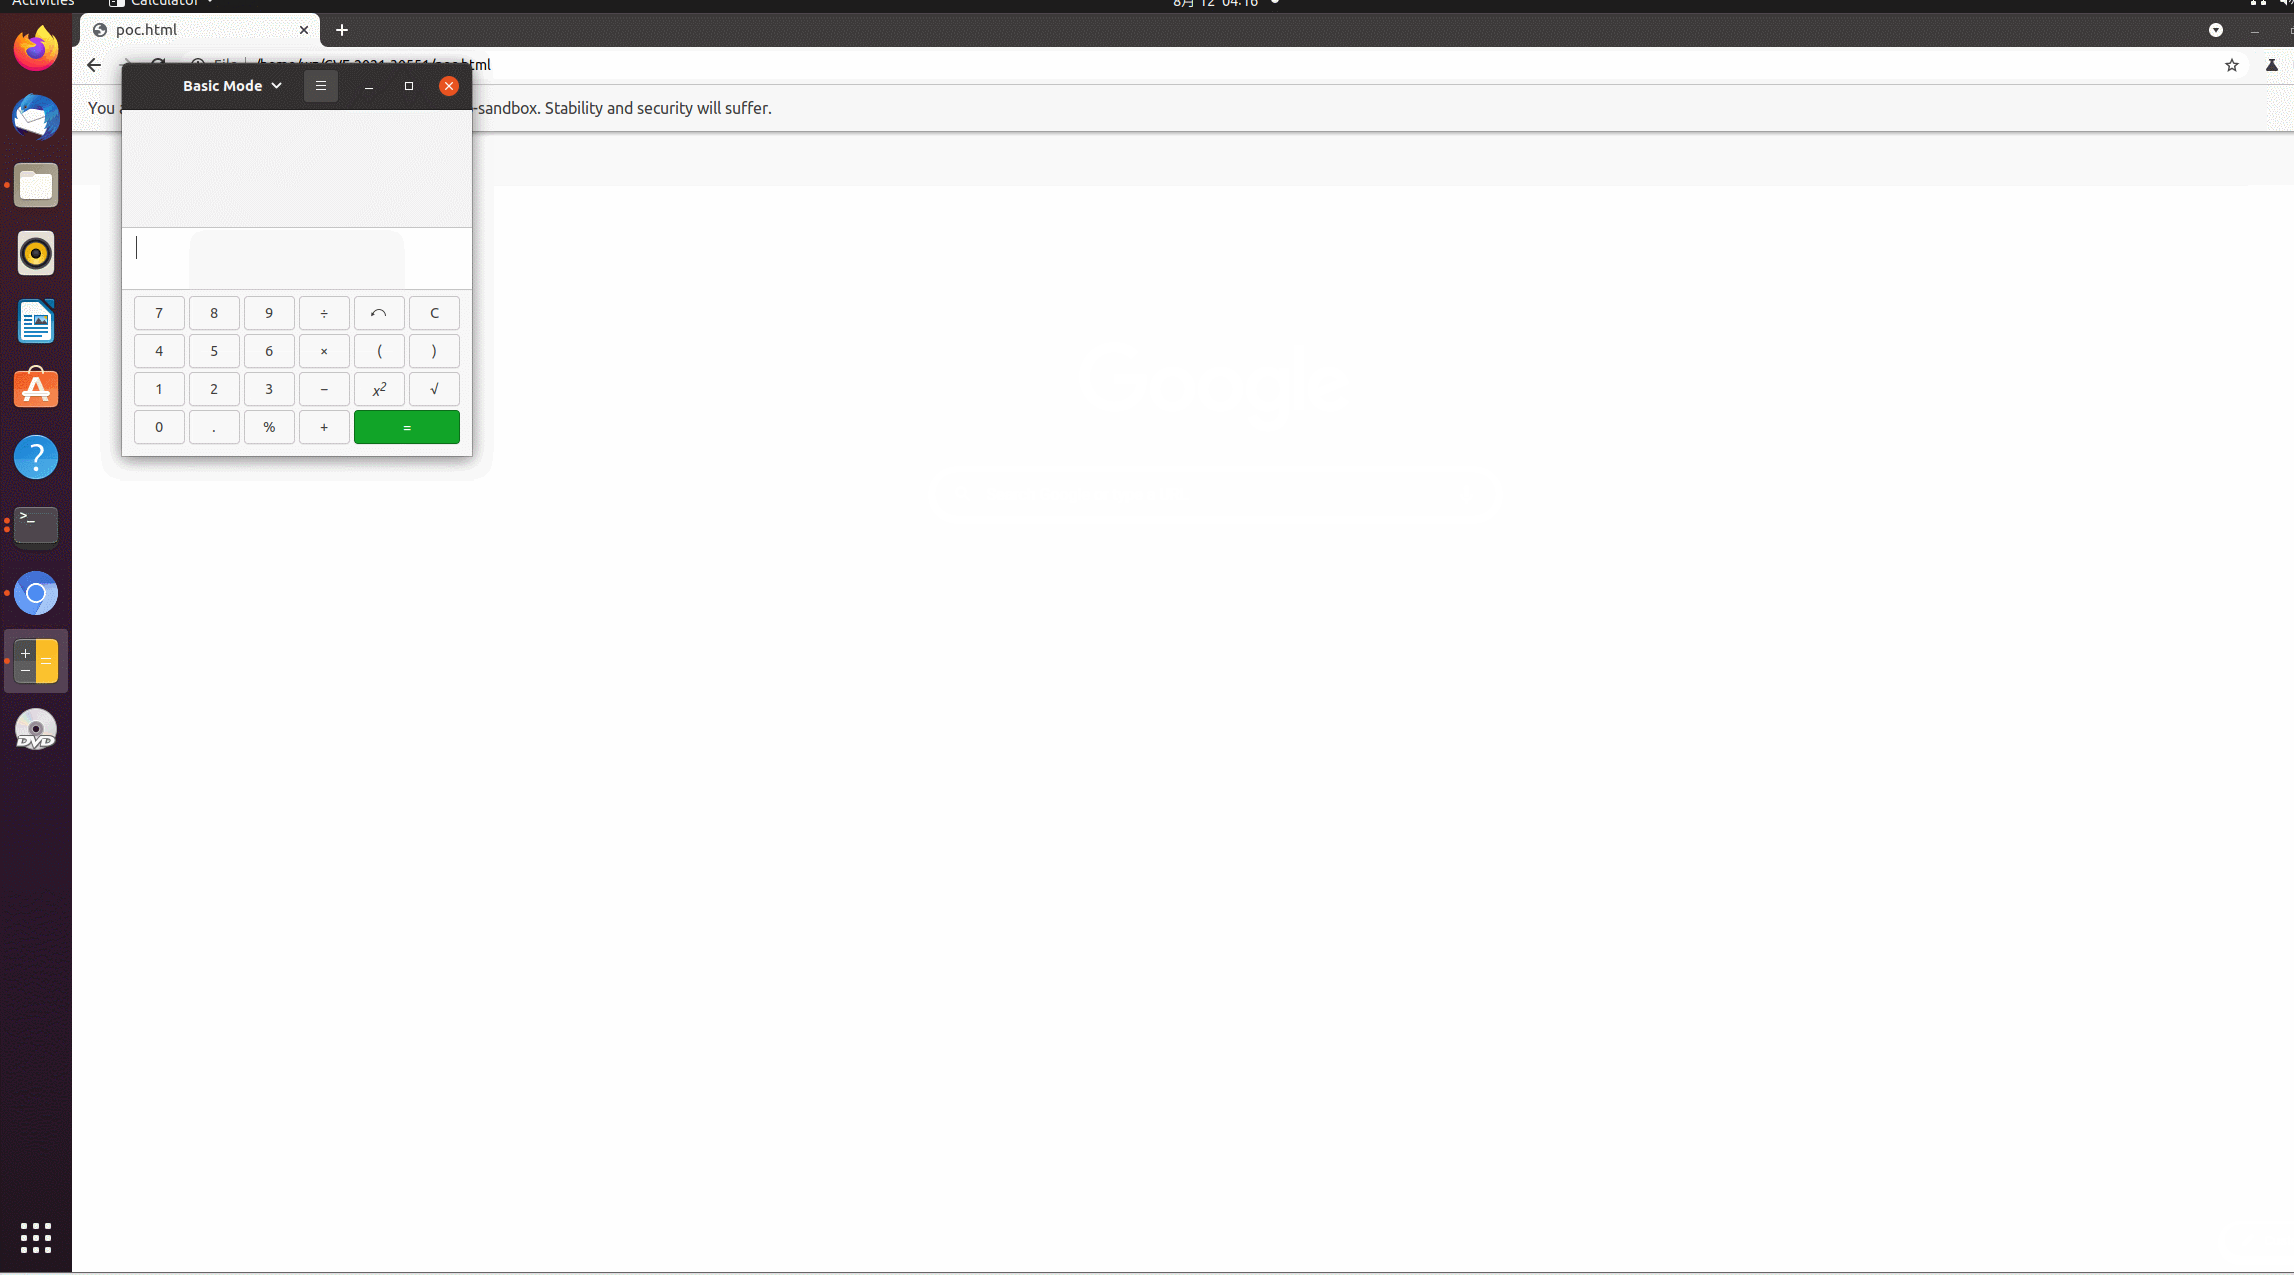 xmzyshypnc/cve-2021-30551
chrome V8 CVE-2021-30551 के लिए मेरा exp
 blacksunwen/cve-2019-0708
CVE-2019-0708
 brut-security/cve-2024-4879
CVE-2024-4879 - ServiceNow में जेली टेम्पलेट इंजेक्शन कमजोरी
 crackercat/cve-2021-30632
# CVE-2021-30632 के लिए Chrome V8 RCE एक्सप्लॉइट, जो Windows सिस्टम को लक्षित करता है। Chrome 91-93 पर परीक्षण किया गया। इसमें JS POC और इन-द-वाइल्ड…
 akamajoris/cve-2019-11043-docker
CVE-2019-11043 के लिए डॉकरकृत कमजोर PHP-FPM वातावरण, phuip-fpizdam शोषण को बनाने और चलाने के निर्देशों के साथ दूरस्थ कोड निष्पादन प्राप्त करने के लिए।
 sensepost/cve-2025-64446
FortiNet भेद्यता CVE-2025-64446 के लिए एक स्कैनर
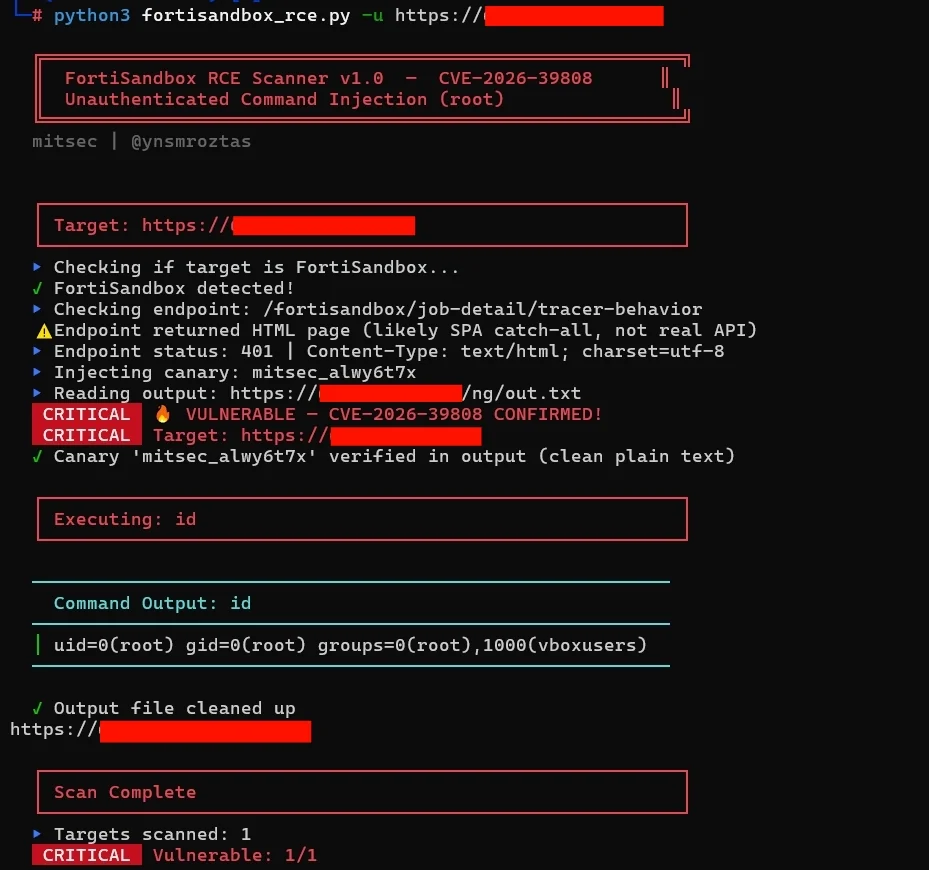 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
अनधिकृत RCE स्कैनर FortiSandbox CVE-2026-39808 के लिए, जिसमें कैनरी-आधारित सत्यापन, कमांड निष्पादन, और बड़े पैमाने पर स्कैनिंग के लिए पाइपलाइन एकीकरण…








