
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 n1k0la-t/cve-2023-21707
CVE-2023-21707 EXP
 crowsec-edtech/cve-2021-26084
# CVE-2021-26084 के लिए Python एक्सप्लॉइट Confluence Server में OGNL इंजेक्शन के माध्यम से प्री-ऑथेंटिकेशन रिमोट कोड एक्ज़ीक्यूशन को लक्षित करता है।…
 bishopfox/coldfusion-10-11-xss
CVE-2015-0345 (APSB15-07) के लिए प्रूफ ऑफ कॉन्सेप्ट कोड
 ihebski/cve-2024-3400
CVE-2024-3400 PAN-OS: ग्लोबलप्रोटेक्ट में OS कमांड इंजेक्शन भेद्यता
 watchtowrlabs/cve-2025-0282
Ivanti Connect Secure IFT TLS स्टैक ओवरफ़्लो प्री-ऑथ RCE (CVE-2025-0282)
 imbas007/cve-2026-48282
CVE-2026-48282 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Adobe ColdFusion RDS में एक गंभीर पाथ ट्रैवर्सल जो बिना प्रमाणीकरण के फ़ाइल पढ़ने/लिखने और RCE…
 hakivvi/proxylogon
Microsoft Exchange Server के लिए RCE शोषण (CVE-2021-26855)।
 taroballzchen/cve-2021-22005-metasploit
CVE-2021-22005 VMware vCenter Server से संबंधित मेटास्प्लॉइट स्क्रिप्ट (POC/EXP) में एक मनमाना फ़ाइल अपलोड भेद्यता है।
 jas502n/cve-2019-10392
Jackson डिसीरियलाइज़ेशन भेद्यता (CVE-2019-10392) के माध्यम से Jenkins Git Client Plugin 2.8.2 के लिए प्रमाणित दूरस्थ कोड निष्पादन एक्सप्लॉइट।
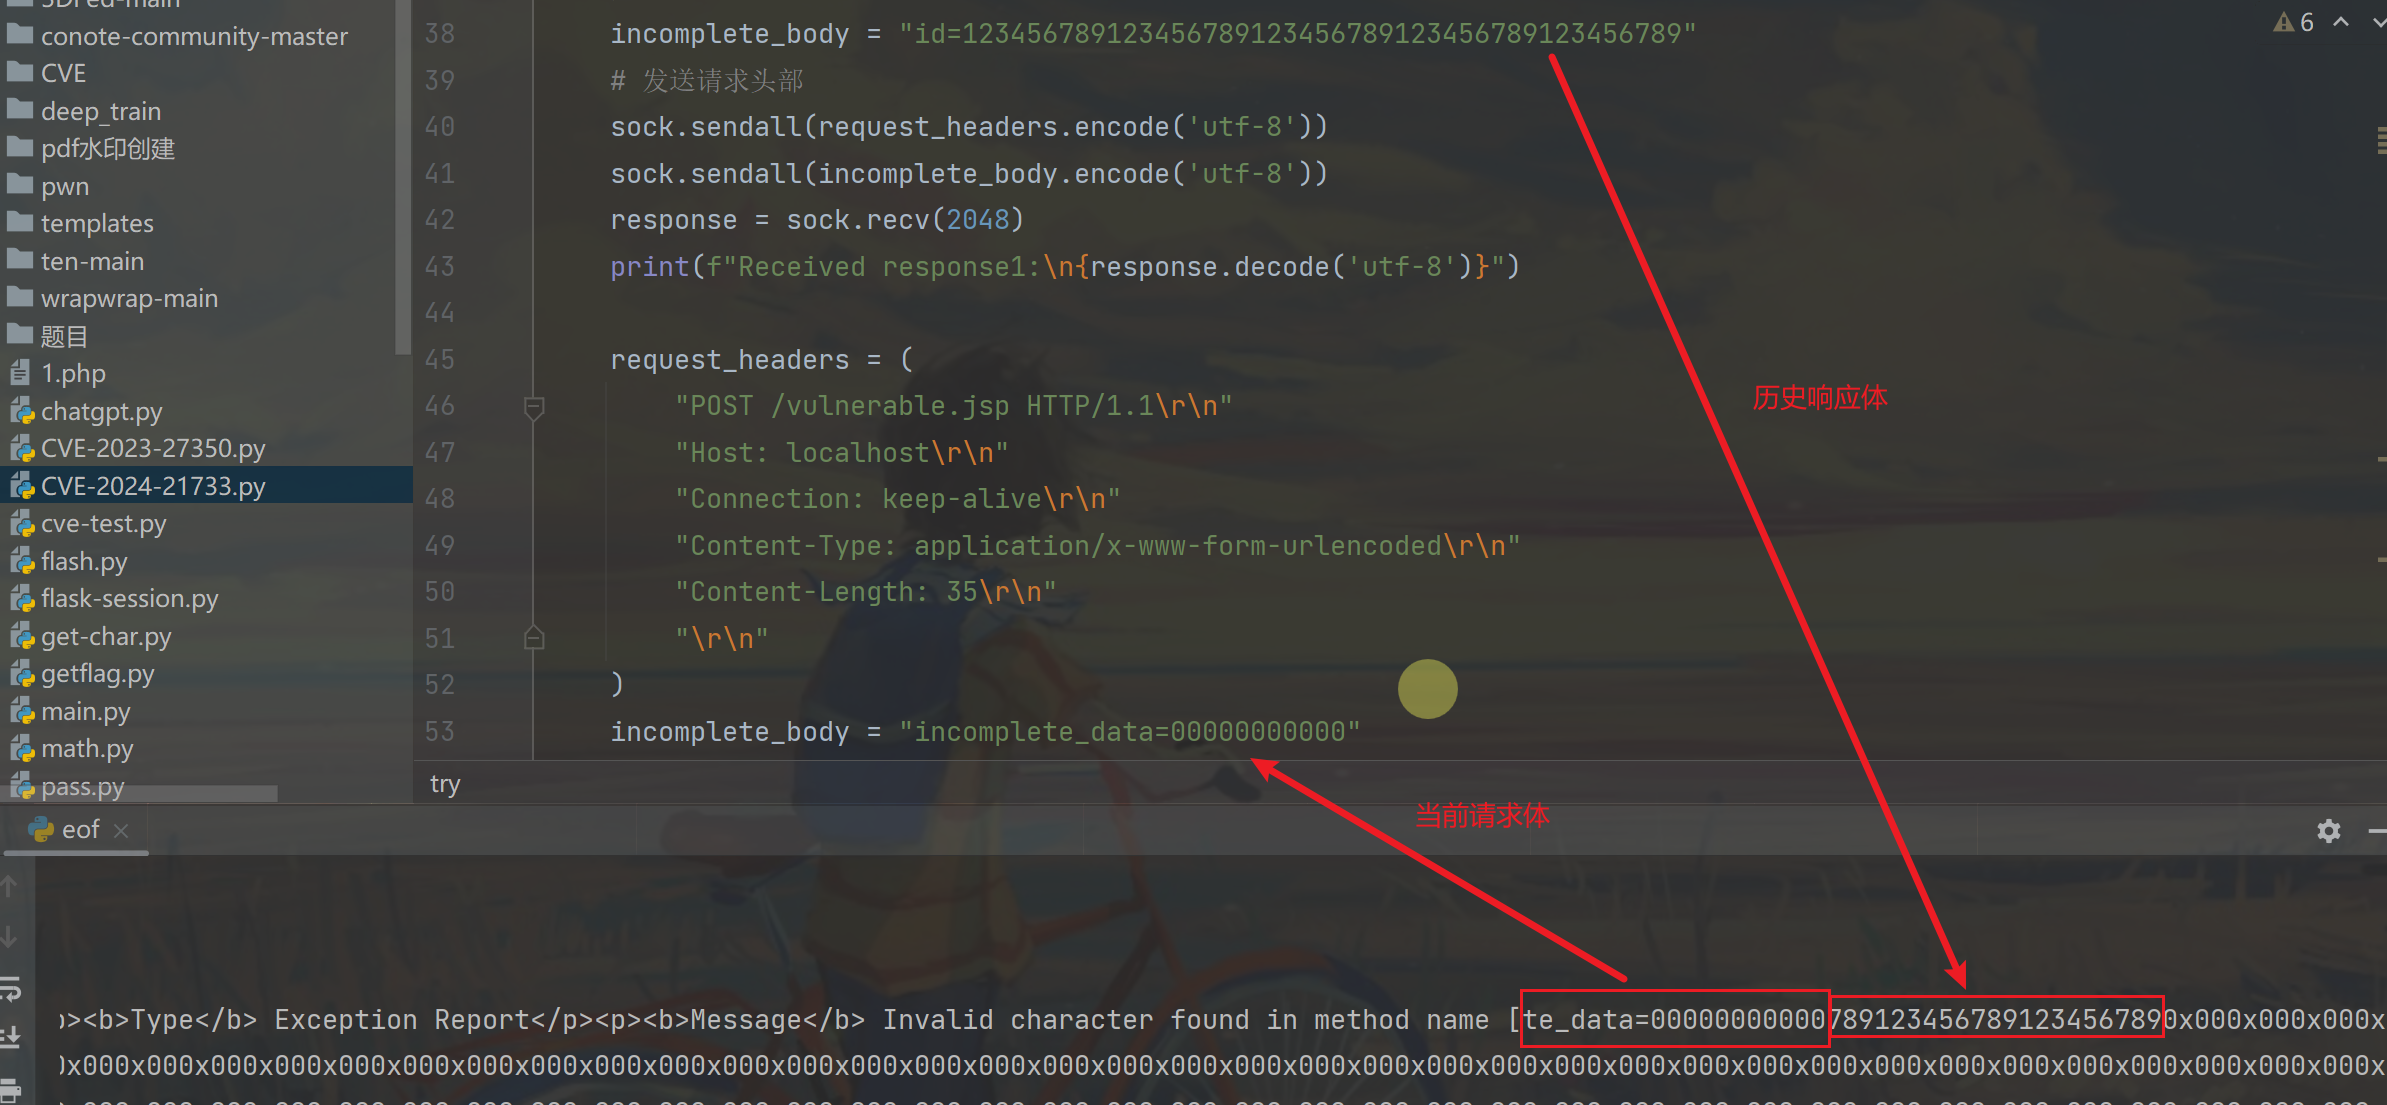 ltmthink/cve-2024-21733
CVE-2024-21733 के लिए एक सत्यापन
 makiraid/remot3d
Remot3d: बड़े पेंटेस्टर्स के साथ-साथ डिफेसर्स की खुशी के लिए बनाया गया एक सरल उपकरण है जो PHP प्रोग्राम भाषा चलाने वाले सिस्टम या सर्वर का शोषण करता…
 mayaseven/cve-2016-6662
CVE-2016-6662 के साथ SQL इंजेक्शन से रूट शेल तक — MaYaSeVeN द्वारा
 k3rwin/spring-core-rce
Spring फ्रेमवर्क RCE भेद्यता CVE-2022-22965
 nu11secur1ty/xssight
क्रॉस-साइट स्क्रिप्टिंग (XSS) हमले की तकनीकों पर शैक्षिक संसाधन, जिसमें गैर-स्थायी, स्थायी, और DOM-आधारित वेक्टर शामिल हैं, सुरक्षा सीखने के लिए…
 chebuya/cve-2024-30850-chaos-rat-rce-poc
CHAOS RAT वेब पैनल पथ RCE PoC
 yuriisanin/cve-2022-24342
PoC for CVE-2022-24342: GitHub प्रमाणीकरण में CSRF के माध्यम से खाता अधिग्रहण
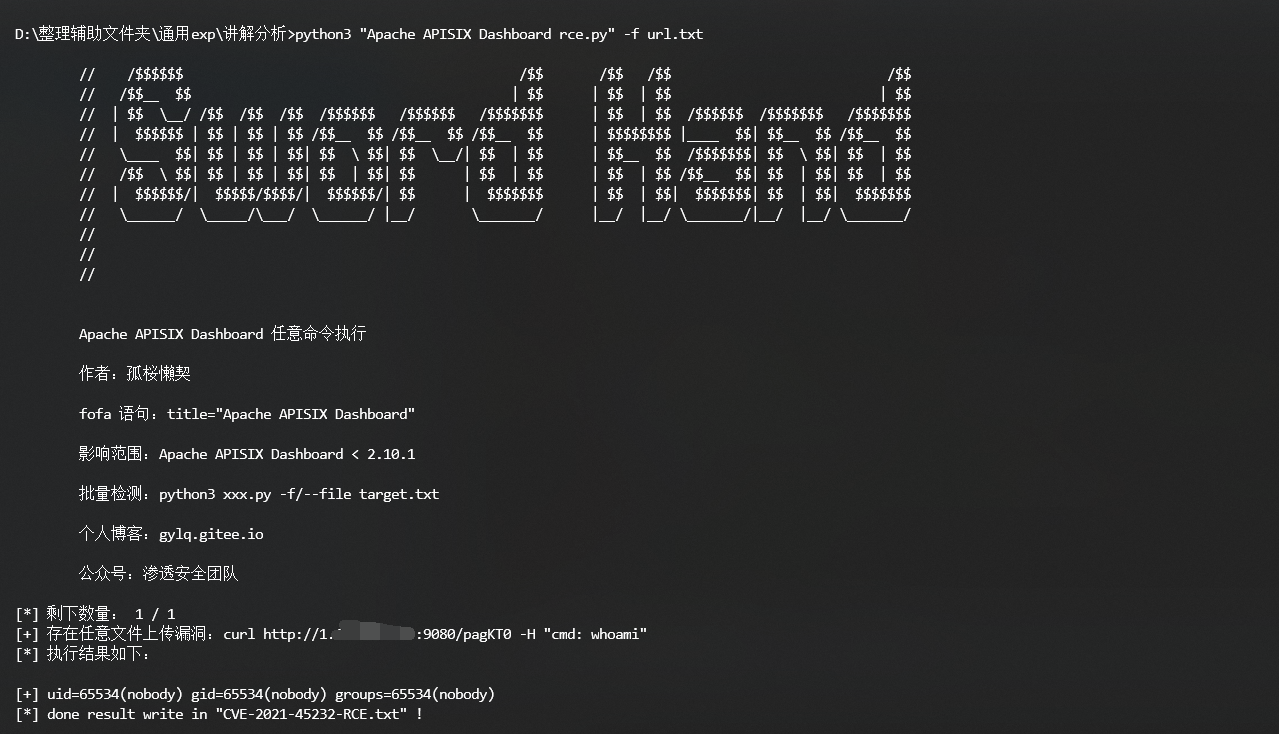 gylq/cve-2021-45232-rce
मल्टीथ्रेडेड बैच भेद्यता स्कैनर CVE-2021-45232 के लिए, FOFA क्वेरी समर्थन के साथ Apache APISIX Dashboard RCE को लक्षित करता है।
 sfewer-r7/cve-2026-63077
अप्रमाणित रिमोट कोड निष्पादन JetBrains TeamCity में (CVE-2026-63077)








