
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 goultarde/cve-2024-46987
यह Python PoC CVE-2024-46987 का शोषण करता है, जो Camaleon CMS 2.8.0 < 2.8.2 (2.9.0 पर काम करता है) में एक Path Traversal बग है। यह प्रमाणित…
 aituglo/cve-2023-34960
CVE-2023-34960 Chamilo PoC
 ulyssessaicha/cve-2023-6875
CVE-2023-6875 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एक वेब एप्लिकेशन भेद्यता को प्रदर्शित करता है। समस्या को दोहराने के लिए कोड और निर्देश शामिल…
 azefzafyoussef/cve-2026-34621
अनुसंधान PoC जो Adobe Acrobat Reader में प्रोटोटाइप प्रदूषण और जावास्क्रिप्ट इंजेक्शन श्रृंखला प्रदर्शित करता है, जिससे विशेषाधिकार प्राप्त…
 1zrr4h/cve-2021-26084
Atlassian Confluence CVE-2021-26084 एक-पंक्ति सामूहिक जाँचकर्ता
 pyn3rd/cve-2023-34040
Spring-Kafka-Deserialization-Remote-Code-Execution
 assassinukg/cve-2021-22204
CVE-2021-22204 के लिए शोषण स्क्रिप्ट, दुर्भावनापूर्ण DjVu फ़ाइलों के माध्यम से एक ExifTool RCE, मैन्युअल शोषण चरणों और रिवर्स शेल पेलोड के साथ।
 taroballzchen/cve-2021-36260-metasploit
CVE-2021-36260 के बारे में Metasploit स्क्रिप्ट (POC)
 n1k0la-t/cve-2023-21707
CVE-2023-21707 EXP
 crowsec-edtech/cve-2021-26084
# CVE-2021-26084 के लिए Python एक्सप्लॉइट Confluence Server में OGNL इंजेक्शन के माध्यम से प्री-ऑथेंटिकेशन रिमोट कोड एक्ज़ीक्यूशन को लक्षित करता है।…
 bishopfox/coldfusion-10-11-xss
CVE-2015-0345 (APSB15-07) के लिए प्रूफ ऑफ कॉन्सेप्ट कोड
 ihebski/cve-2024-3400
CVE-2024-3400 PAN-OS: ग्लोबलप्रोटेक्ट में OS कमांड इंजेक्शन भेद्यता
 watchtowrlabs/cve-2025-0282
Ivanti Connect Secure IFT TLS स्टैक ओवरफ़्लो प्री-ऑथ RCE (CVE-2025-0282)
 imbas007/cve-2026-48282
CVE-2026-48282 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Adobe ColdFusion RDS में एक गंभीर पाथ ट्रैवर्सल जो बिना प्रमाणीकरण के फ़ाइल पढ़ने/लिखने और RCE…
 hakivvi/proxylogon
Microsoft Exchange Server के लिए RCE शोषण (CVE-2021-26855)।
 taroballzchen/cve-2021-22005-metasploit
CVE-2021-22005 VMware vCenter Server से संबंधित मेटास्प्लॉइट स्क्रिप्ट (POC/EXP) में एक मनमाना फ़ाइल अपलोड भेद्यता है।
 jas502n/cve-2019-10392
Jackson डिसीरियलाइज़ेशन भेद्यता (CVE-2019-10392) के माध्यम से Jenkins Git Client Plugin 2.8.2 के लिए प्रमाणित दूरस्थ कोड निष्पादन एक्सप्लॉइट।
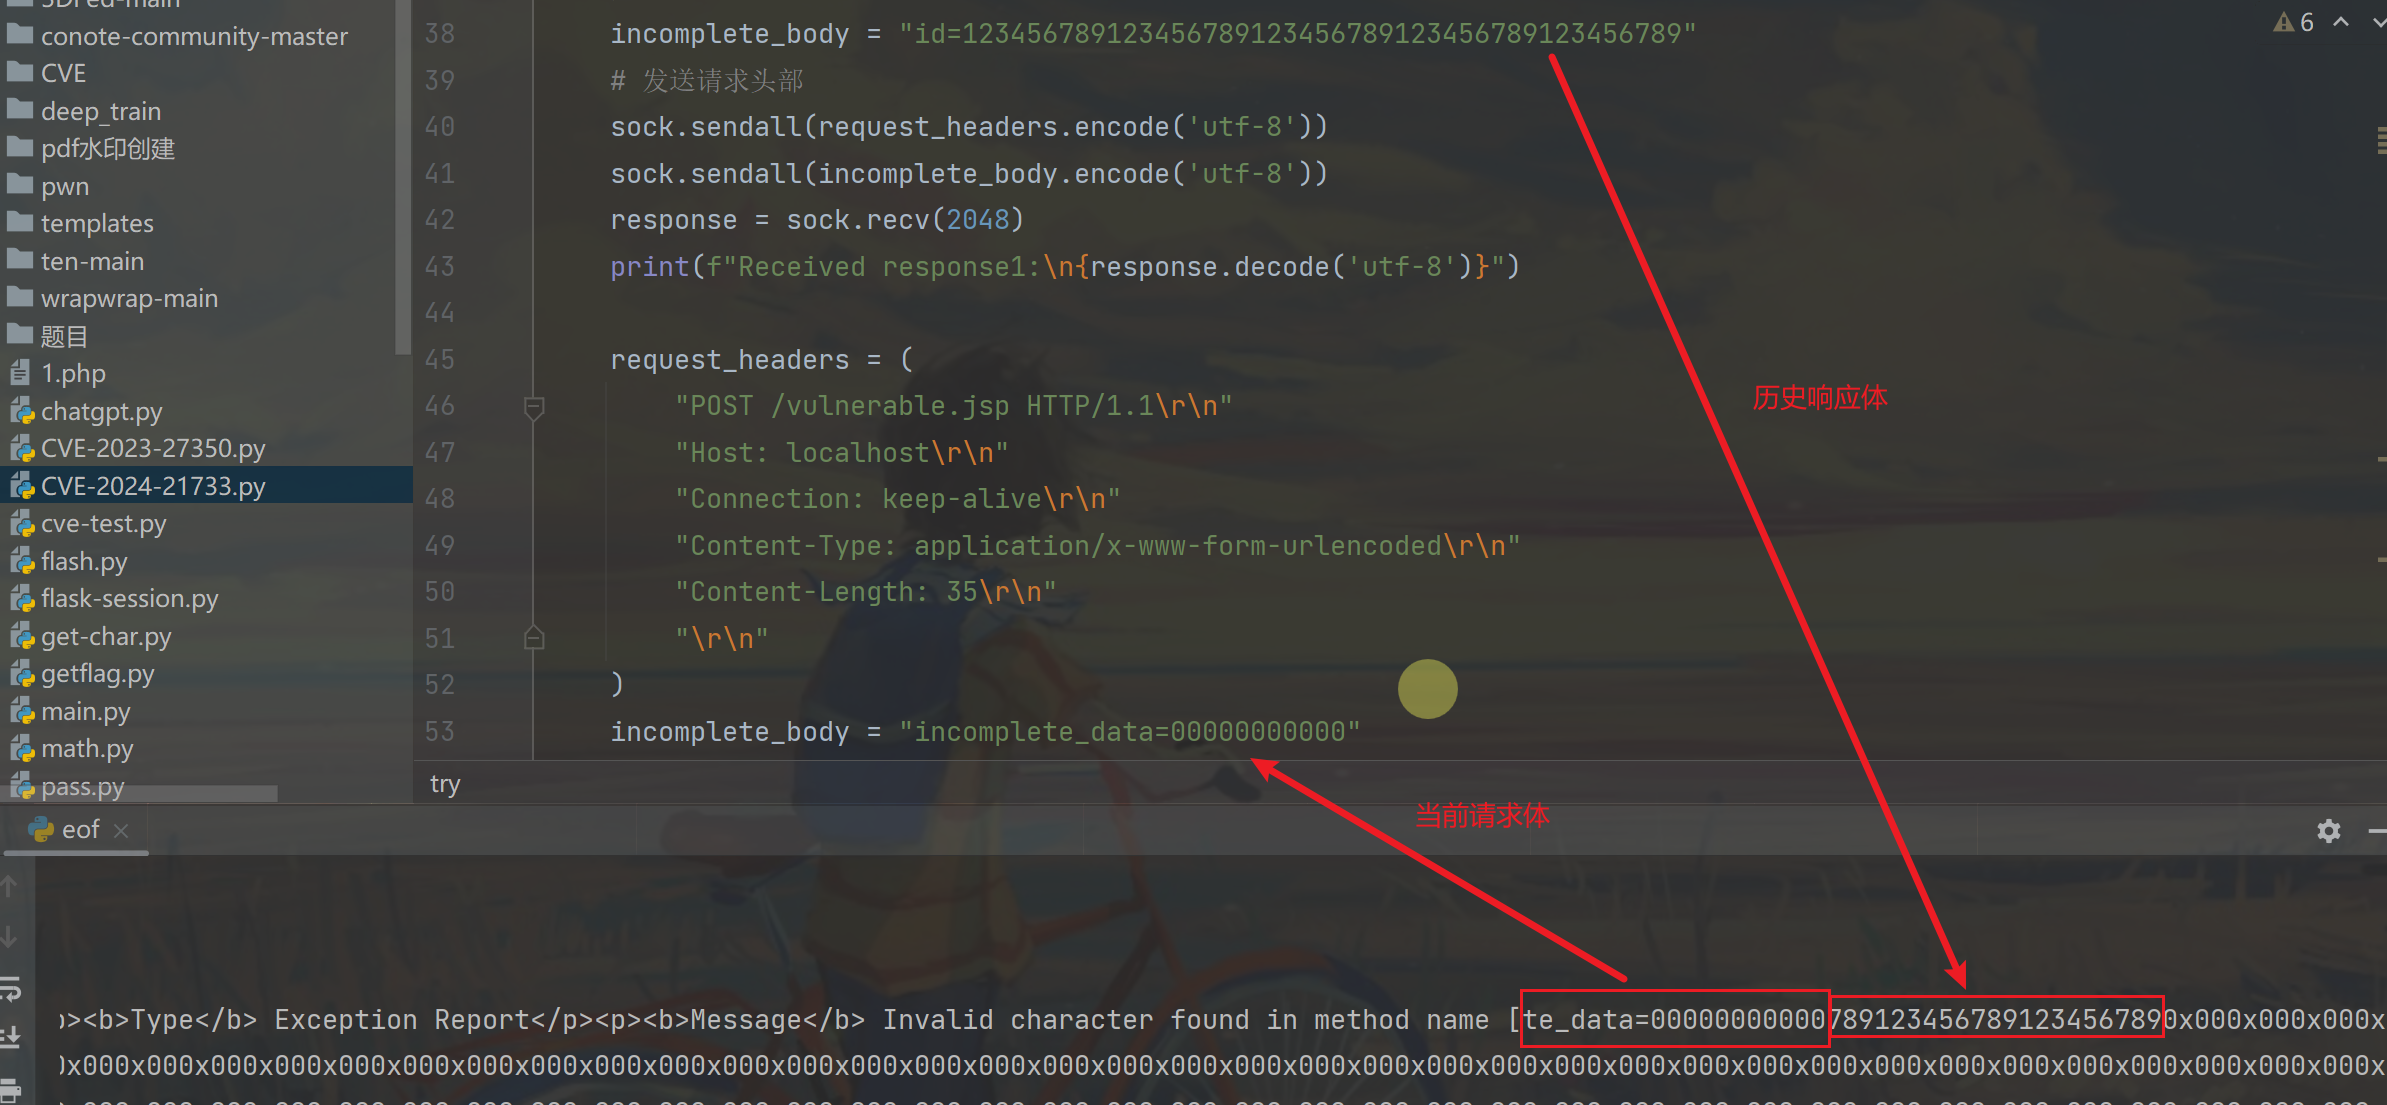 ltmthink/cve-2024-21733
CVE-2024-21733 के लिए एक सत्यापन








