
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 cosad3s/cve-2022-35914-poc
CVE-2022-35914 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो तीसरे पक्ष की लाइब्रेरी स्क्रिप्ट के माध्यम से GLPI में एक कमांड इंजेक्शन भेद्यता है। यह…
 gursev/flash-xdomain-xploit
क्रॉस-डोमेन रीड्स करने के लिए ActionScript प्रूफ ऑफ कॉन्सेप्ट
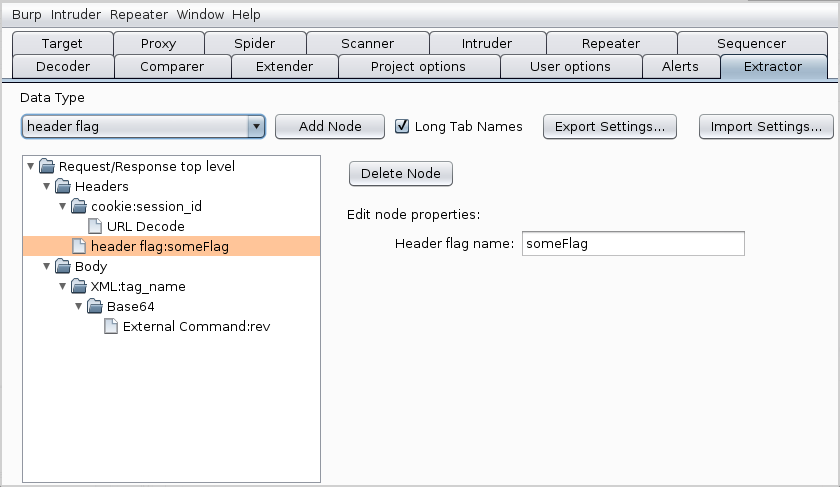 nccgroup/extractor
एक्सटेंशन बर्प सुइट में Extractor नामक एक नया टैब जोड़ता है
 jas502n/burpsuite-plugin
बर्पसुइट के लिए प्लगइन (पेंटेस्टर)
 eqstlab/cve-2024-46538
PfSense संग्रहीत XSS मनमाना कोड निष्पादन शोषण
 nxtexploit/cve-2022-26134
Atlassian Confluence (CVE-2022-26134) - बिना प्रमाणीकरण के रिमोट कोड निष्पादन (RCE)
 sailay1996/cve-2025-53772
cve-2025-53772 के लिए पीओसी
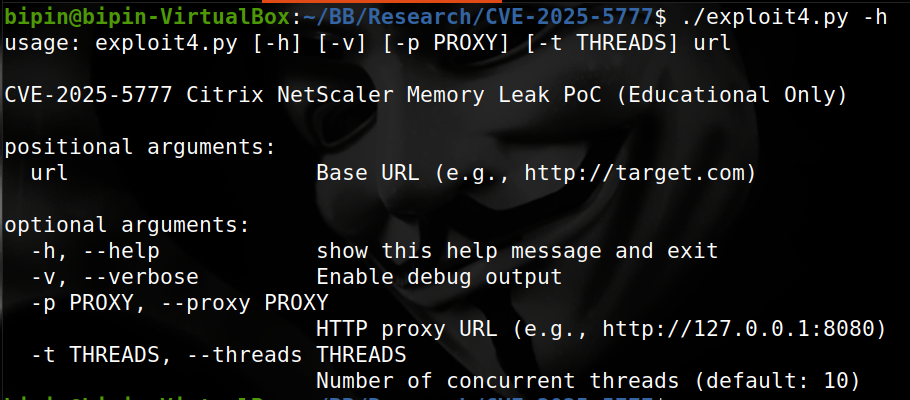 win3zz/cve-2025-5777
CVE-2025-5777 (CitrixBleed 2) - Citrix NetScaler ADC और Gateway डिवाइसों को प्रभावित करने वाली गंभीर मेमोरी लीक भेद्यता
 seed1337/cve-2024-24919-poc
CVE-2024-24919 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Check Point SSL VPN उपकरणों में एक अनप्रमाणित मनमाना फ़ाइल पढ़ने की भेद्यता है। इसमें Nuclei…
 brianwrf/cve-2018-11788
Apache Karaf XXE भेद्यता (CVE-2018-11788)
 johnhammond/cve-2012-2982
Webmin 1.580 /file/show.cgi रिमोट कोड निष्पादन के लिए एक Python प्रतिकृति शोषण
 0xf4n9x/cve-2022-46169
CVE-2022-46169 Cacti remote_agent.php अप्रमाणित कमांड इंजेक्शन।
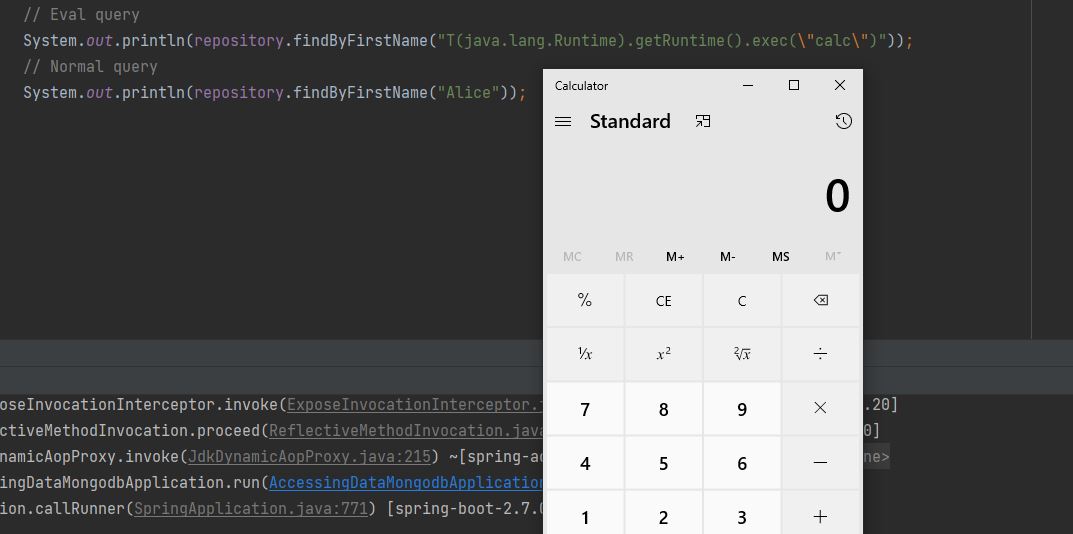 trganda/cve-2022-22980
CVE-2022-22980 को लक्षित करने वाला Spring Data MongoDB के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। विशेष रूप से तैयार किए गए MongoDB क्वेरीज़ के माध्यम से…
 muirlandoracle/cve-2019-15107
Python में लिखा गया एक रिमोट कोड एक्सेक्यूशन एक्सप्लॉइट जो Webmin संस्करण 1.890-1.920 (CVE-2019-15107) को लक्षित करता है। नैतिक परीक्षण के लिए…
 eliuha/webdav_exploit
Microsoft IIS 6.0 CVE-2017-7269 के लिए एक शोषण
 syriusbughunt/cve-2018-14667
CVE-2018-14667 के बारे में सब कुछ; यह क्या है से लेकर इसे सफलतापूर्वक कैसे शोषण करें तक।
 alcaparra/cve-2022-26138
Atlassian Questions हार्डकोडेड पासवर्ड (CVE-2022-26138)
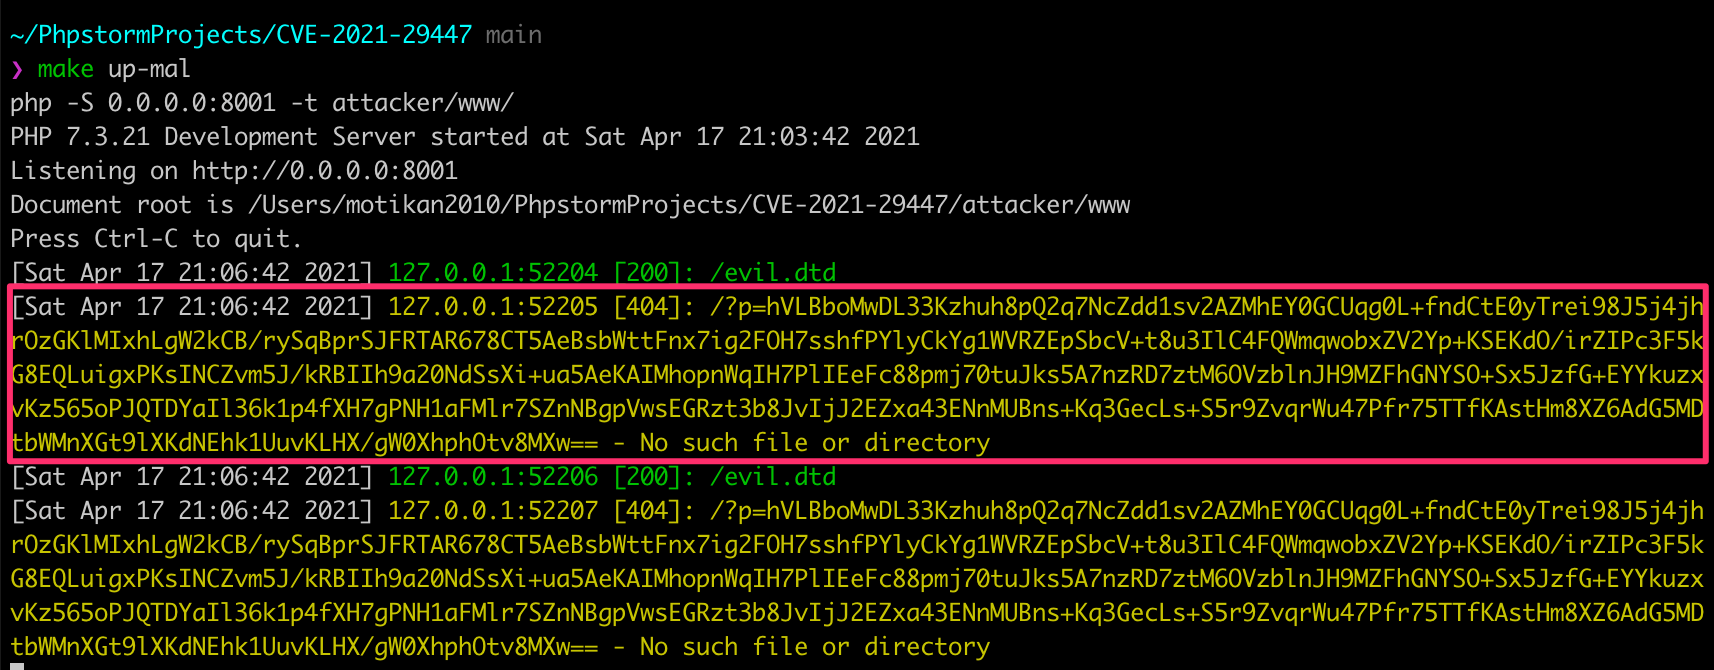 motikan2010/cve-2021-29447
WordPress - प्रमाणित XXE (CVE-2021-29447)








