
 #1

 auditinfra-io/o1js-scan
o1js/Mina zkApps और Noir सर्किट में zk सर्किट साउंडनेस बग्स के लिए डिपेंडेंसी-फ्री स्टैटिक एनालाइज़र
 inteleon404/cve-2025-0133
Palo Alto GlobalProtect Gateway & Portal में रिफ्लेक्टेड XSS कमजोरी पाई गई। हमलावर तैयार अनुरोधों के माध्यम से दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट कर…
 justakazh/log4j-cve-2021-44228
मास स्कैनर Log4j CVE-2021-44228 भेद्यता के लिए, Python-आधारित पहचान और स्वचालित सुरक्षा परीक्षण के लिए शोषण क्षमताओं के साथ।
 leonidus0x10/cve-2021-1675-scanner
CVE-2021-1675/PrintNightmare के लिए भेद्यता स्कैनर
 boroeurnprach/ashwesker-cve-2026-21962
CVE-2026-21962 के लिए एक्सप्लॉइट PoC और Nuclei टेम्पलेट, जो Oracle HTTP Server और WebLogic Proxy Plug-in में एक गंभीर बिना प्रमाणीकरण वाला रिमोट कोड…
 nocoderrandom/sunsetscan
स्थानीय-नेटवर्क सुरक्षा ऑडिटिंग EOL, CVE, डिवाइस पहचान, और HTML रिपोर्ट के साथ
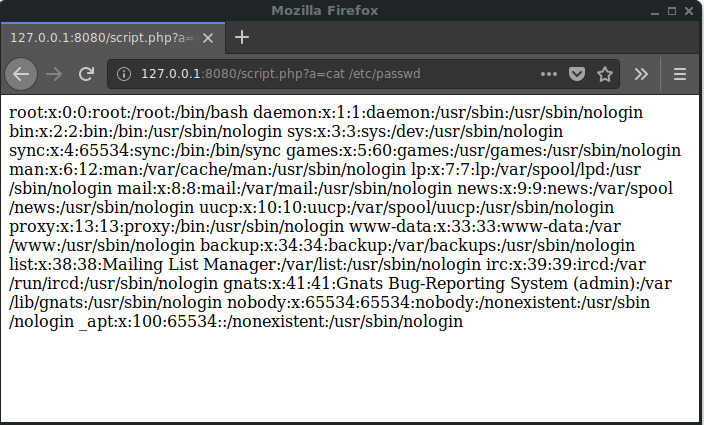 ypereirareis/docker-cve-2019-11043
nginx/php-fpm अनुप्रयोगों पर CVE-2019-11043 भेद्यता की जांच करने के लिए Docker छवि और कमांड।
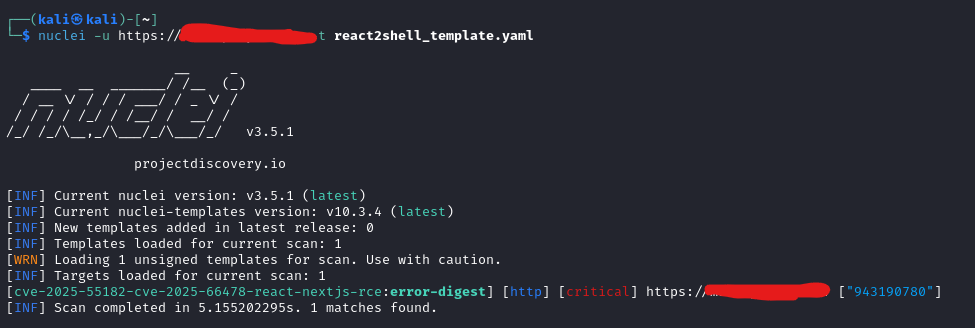 shamo0/react2shell-poc
react2shell (CVE-2025-55182 & CVE-2025-66478) का पता लगाने के लिए Nuclei टेम्पलेट
 hophtien/cve-2025-54424
CVE-2025-54424: 1Panel TLS क्लाइंट प्रमाणपत्र बाईपास बंडल स्कैनिंग और शोषण टूल का उपयोग करके जाली CN 'panel_client' के माध्यम से RCE सक्षम करता है।…
 j3ssie/dynast-bench
जानबूझकर कमजोरियों वाले ऐप्स का एक DAST बेंचमार्क, जिसमें स्कैनर्स को स्कोर करने के लिए ग्राउंड-ट्रुथ उत्तर कुंजियाँ शामिल हैं।
 numanturle/cve-2021-41773
CVE-2021-41773
 watchtowrlabs/watchtowr-vs-check-point-cve-2026-50751
डिटेक्शन आर्टिफैक्ट जनरेटर Check Point VPN IKEv1 प्रमाणपत्र-प्रमाणीकरण बाईपास (CVE-2026-50751) के लिए। गेटवे एक्सपोज़र का सत्यापन करता है और जाली…
 pr3r00t/cve-2020-8193-citrix-scanner
CVE-2020-8193 - Auth Bypass जांच के लिए स्कैनिंग
 aquasecurity/scan-cve-2018-8115
Docker छवियों को CVE-2018-8115 के लिए सत्यापित करने वाला CLI टूल, जो दुर्भावनापूर्ण फ़ाइलों के लिए परतों की जाँच करता है, जिससे Docker Hub से…
 dingxiao77/-cve-2022-22947-
cve-2022-22947 spring cloud gateway बैच स्कैनिंग स्क्रिप्ट
 debajyoti0-0/cve-2026-64600
सी-आधारित लिनक्स सुरक्षा उपयोगिता जो CVE-2026-64600 (RefluXFS) का पता लगाने, सुरक्षित रूप से सत्यापित करने (प्रूफ ऑफ कॉन्सेप्ट), और शमन करने के लिए…
 bitwire-it/probe-cve-2026-98432
स्थानीय कर्नेल संस्करण चेकर, रिमोट MPTCP क्षमता प्रोब, और Linux कर्नेल IPv4 TCP use-after-free (CVSS 9.8) के प्रति एक्सपोज़र का आकलन करने के लिए…









